Programvare for
internrevisjon
For revisorer og kvalitets-, ISMS- og compliance-team som gjennomfører internrevisjoner og leverandørrevisjoner. Planlegg revisjoner, dokumenter funn og følg opp tiltak til de er lukket — revisjonsrapporter og ledelsens gjennomgang kommer fra de samme dataene i stedet for fra regneark.
- 01Revisjonsplanlegging: revisjonsprogrammer og revisjoner med omfang, kriterier og tidsplan
- 02Revisjonsøkter: hvert krav vurderes som samsvar, delvis, avvik eller ikke relevant
- 03Oppfølging av tiltak: avvik og observasjoner på kravet, tiltak med ansvarlige og frister
- 04Revisjonsrapporter og ledelsens gjennomgang fra de samme dataene
Gangen følger veiledningen ISO 19011:2026 for revisjon av styringssystemer — for ISO 9001, ISO 27001, NIS2 og flere standarder.
Hvorfor Complaica som programvare for revisjonsstyring
Hva revisorer og ansvarlige vinner når revisjoner ikke lenger føres i regneark.
Revisjoner på kravene
Vurderinger, funn og dokumentasjon henger på standardens krav og på objektene det gjelder — ikke i et regneark ved siden av systemet.
Dokumentasjon på objektet
Dokumenter og bevis ligger på prosessen, systemet eller lokasjonen de underbygger; revisoren finner dem der kontrollen skjer. Hvordan Complaica kjeder disse bevisene og sikrer dem med eIDAS-tidsstempler, viser siden om bevishåndtering.
Tiltak til de er lukket
Et avvik blir et tiltak med ansvarlig, frist og status; hver statusendring registreres med forfatter og dato.
Samarbeid i ett system
Interne og eksterne deltakere — revisorer, prosesseiere, leverandører — arbeider i det samme systemet; tilgang gis per objekt og via lenke.
SaaS eller on-premises
Driftet i Tyskland eller i din egen infrastruktur — lisensen koster det samme i begge tilfeller.
Programvare for internrevisjon: revisjonsmodulen trinn for trinn
Slik gjennomfører du internrevisjoner i Complaica — fra revisjonsprogrammet til ledelsens gjennomgang.
- Fastsett omfang
- Utpek revisorer
- Forbered krav
- Vurder
- Registrer funn
- Tildel tiltak
- Kontroller resultatet
- Rapport og ledelsens gjennomgang
01 / 07 · Revisjonsprogram
Planlegg revisjonsprogrammer
Opprett revisjonsprogrammer for en periode — for eksempel årsprogrammet 2027 — med mål, omfang, revisjonskriterier og tidsplan. Internrevisjoner, leverandørrevisjoner og kombinerte revisjoner står i det samme treet, hver med sine økter og funn. Revisorer og ansvarlige utpeker du per revisjon; eksterne revisorer får tilgang per objekt og via lenke.
ISO 19011 anbefaler å rette ressursene dit risikoen er høy og ytelsen lav. Samsvarsgraden og risikovurderingen i Complaica viser hvor det er.
02 / 07 · Revisjonsplan og økter
Gjennomfør revisjonsøkter
Del en revisjon inn i økter — per prosess, lokasjon, kapittel eller intervju. I økten vurderer revisorene hvert krav som samsvar, delvis, avvik eller ikke relevant; fremdriften i økten er synlig hele tiden. Kravene hentes fra standardens katalog; dokumenter og bevis ligger allerede på objektene.
Øktene holdes på stedet, som fjernrevisjon eller kombinert — ISO 19011:2026 gir utvidet veiledning om dette.
03 / 07 · Funn
Registrer funn og avvik
Fra økten oppretter du et funn direkte på kravet: avvik eller observasjon, med status, alvorlighet, dokumentasjon og ansvarlige. Alle funn i en revisjon og et program står i én filtrerbar liste.
04 / 07 · Tiltak
Korrigerende og forebyggende tiltak
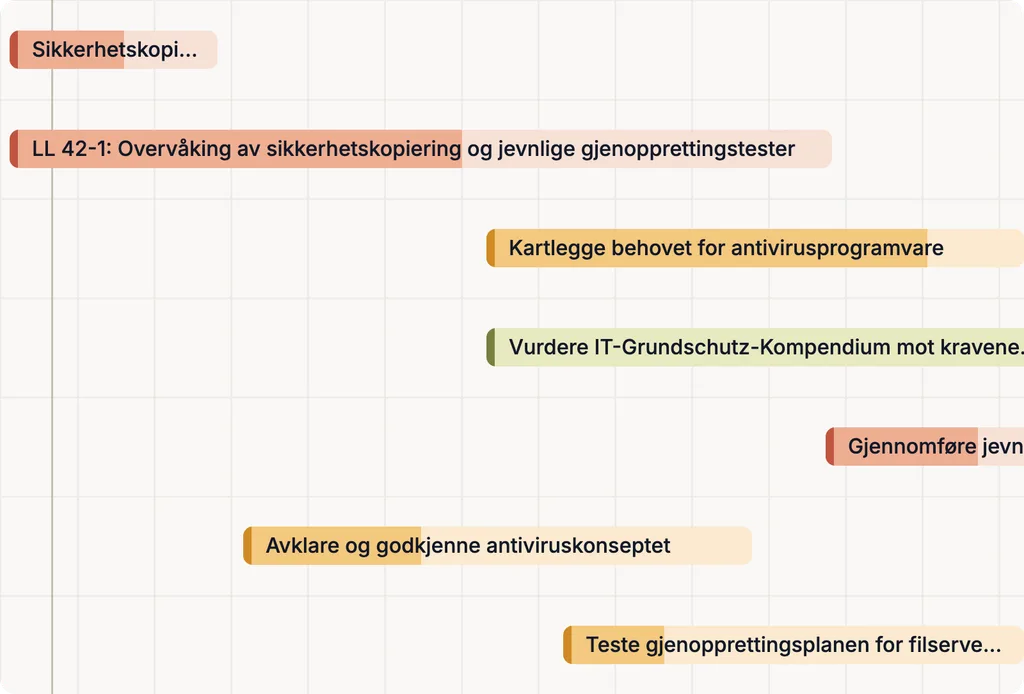
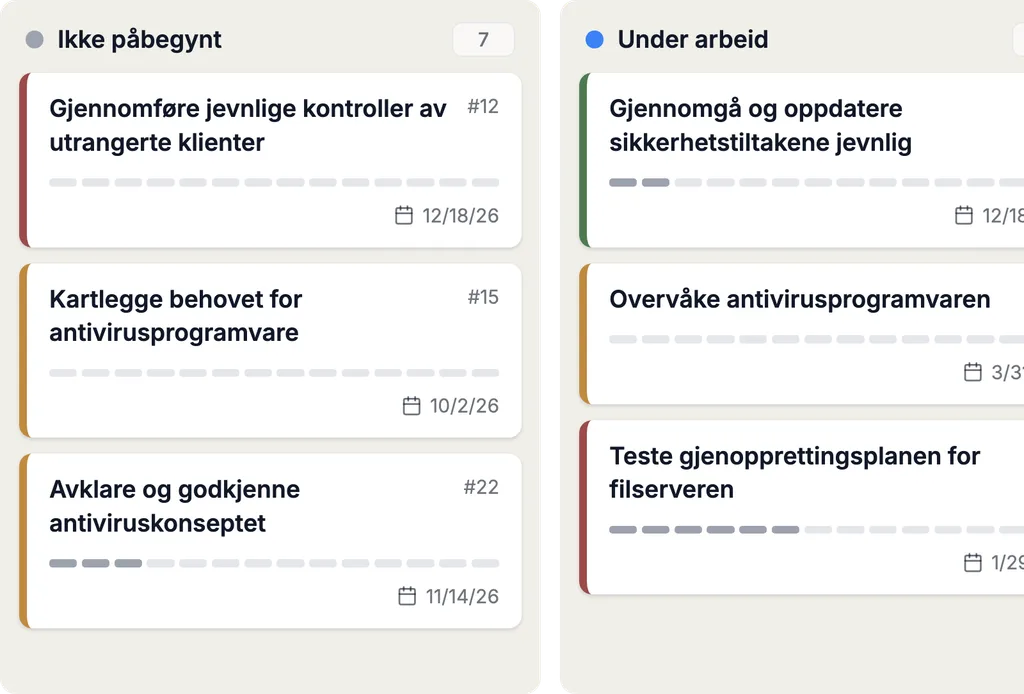
Avvik blir tiltak med ansvarlige, frister og status — korreksjon, korrigerende tiltak og, der en standard krever det, forebyggende tiltak. Arbeidsflyten bestemmer du selv — for eksempel at et tiltak først lukkes etter kontroll; hver statusendring registreres med forfatter og dato. I oppfølgingsrevisjonen er den tidligere vurderingen fortsatt synlig på kravet.
05 / 07 · Revisjonsrapporter
Utarbeid revisjonsrapporter
Revisjonsrapporten oppsummerer mål, omfang, kriterier, funn og konklusjoner for en revisjon og går gjennom statusene sine fram til utstedelse. Revisjonsprogram, revisjon og de reviderte standardene er knyttet til rapporten.
06 / 07 · Ledelsens gjennomgang
Ledelsens gjennomgang
Revisjonsresultater, åpne avvik og status for korrigerende tiltak går som inndata til ledelsens gjennomgang, slik ISO 9001 og ISO 27001 krever i punkt 9.3. Konklusjoner og vedtatte aktiviteter registreres på gjennomgangen, og historikken forblir sporbar.
07 / 07 · Registreringer
Revisjonsregistreringer og revisjonsberedskap
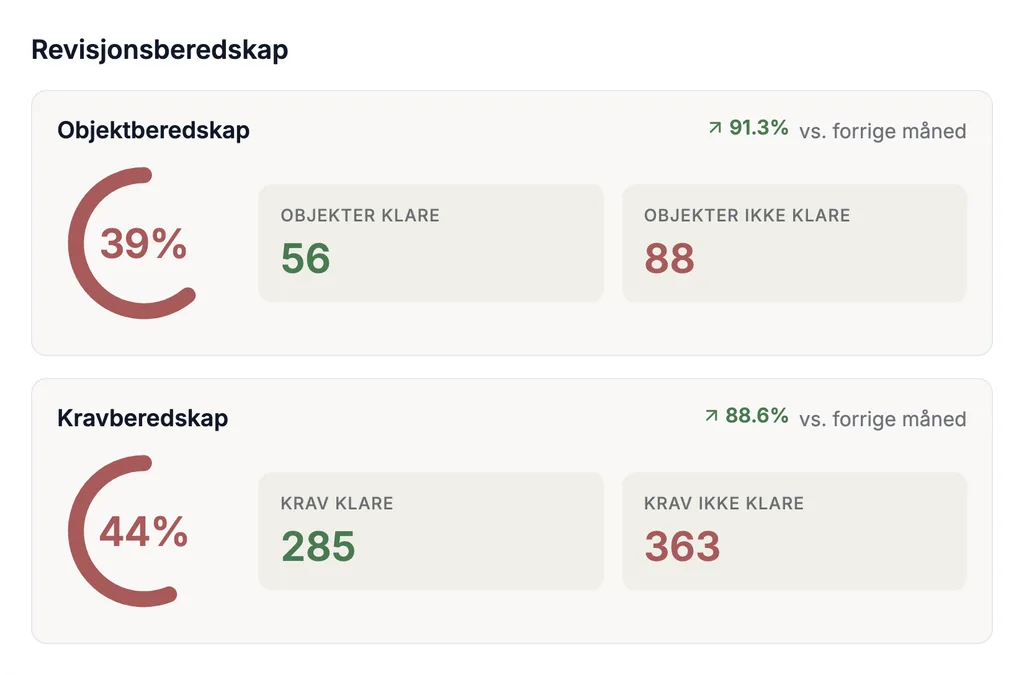
ISO 19011 anbefaler å føre revisjonsrelaterte registreringer (punkt 5.5.7): om programmet, hver revisjon, funn og tiltak. I Complaica ligger de på objektene og kravene; dashbord viser før neste interne eller eksterne revisjon hvor klare objekter og krav er.
Fra sjekklister i Excel til programvare for revisjonsstyring
Revisjoner kan føres med sjekklister i Excel og rapporter i Word — til funn fra flere revisjoner, tiltak med frister og en standard til kommer sammen. Fem punkter der Complaica organiserer arbeidet annerledes.
| Excel og Word | Complaica | |
|---|---|---|
| Revisjonsprogram | En årsplan i et regneark, datoer i kalenderen. | Programmer med revisjoner, økter og funn i ett tre; status og fremdrift per revisjon. |
| Sjekklister | Spørsmål kopiert på nytt for hver revisjon, vurderinger i celler. | Kravene hentes fra standardens katalog; vurderingen blir værende på kravet og er synlig i neste revisjon. |
| Funn og tiltak | En tiltaksliste, fulgt opp for hånd. | Funn blir tiltak med ansvarlige, frister, status og kontroll av virkning. |
| Revisjonsrapporter | Et Word-dokument per revisjon, skrevet av fra regnearket. | Rapporten bygger på revisjonens data og går gjennom statusene sine fram til utstedelse. |
| Flere standarder | Én sjekkliste per standard, dobbelt vedlikehold. | Kombinerte revisjoner på tvers av ISO 9001, ISO 27001, NIS2 eller GDPR på de samme objektene. |
Revisjonstyper og flere standarder
Internrevisjoner, leverandørrevisjoner og forberedelsen til sertifiseringsrevisjonen føres i de samme revisjonsprogrammene — for hver standard du har i Complaica.
Hver standard leveres med sin kravkatalog; egne kataloger kan legges til når som helst.
- Internrevisjoner (førstepart)
Organisasjonen reviderer seg selv — slik ISO 9001, ISO 27001 og de andre standardene for styringssystemer krever i punkt 9.2.
- Leverandørrevisjoner (andrepart)
Revisjoner hos eksterne leverandører; i Complaica er leverandører objekter med sine prosesser, risikoer og funn.
- Sertifiseringsrevisjoner (tredjepart)
Sertifiseringsorganet reviderer etter ISO/IEC 17021-1. Complaica leverer dokumentasjon, rapporter og status for tiltakene til dette.
- Kombinerte revisjoner
To eller flere styringssystemer i én revisjon, for eksempel ISO 9001 og ISO 27001; revisjonsrapporten oppgir de reviderte standardene.
SaaS eller on-premises
Complaica kjører der organisasjonen din trenger det — lisensen koster det samme i begge tilfeller.
- SaaS, driftet i Tyskland
SaaS-varianten driftes i Tyskland; du arbeider i nettleseren, uten egen infrastruktur.
- On-premises i din infrastruktur
Du drifter Complaica i ditt eget miljø — for organisasjoner der dataene ikke får forlate huset.
- Overta eksisterende data
Import og eksport fra og til Excel og via REST API; våre spesialister følger overføringen av dataene dine kostnadsfritt.
Revisjonsrådgivning etter ISO 19011
Rådgivning langs revisjonsprosessen — fra revisjonsprogrammet til ledelsens gjennomgang, i det omfanget du trenger.
- Sette opp revisjonsprogrammet
Fastsette mål, risikoer, omfang og tidsplan for programmet og opprette det i Complaica.
- Internrevisjoner
Gjennomføre eller følge internrevisjoner etter ISO 19011 — for ISO 9001, ISO 27001, NIS2 og andre standarder.
- Leverandørrevisjoner
Planlegge og gjennomføre revisjoner hos eksterne leverandører, følge opp funn og tiltak med leverandøren.
- Forberedelse til sertifisering
Legge fram dokumentasjon, rapporter og åpne tiltak slik sertifiseringsorganet vil se dem.
- Ledelsens gjennomgang
Forberede inndata fra revisjoner og tiltak og følge ledelsens gjennomgang.
Hva kundene sier om Complaica
«Vi kan gjøre alt vi trenger i ett verktøy»
Complaica er svært brukervennlig, og tilpasning er en lek. Vi håndterer ISO-etterlevelse og personvern med det — vi kan gjøre alt vi trenger i ett verktøy. For oss er Complaica bedre enn alternativene på markedet, og samtidig rimeligere.
Mer …Mindre
Complaica er svært brukervennlig, og tilpasning er en lek. Vi håndterer ISO-etterlevelse og personvern med det — vi kan gjøre alt vi trenger i ett verktøy.
For oss er Complaica bedre enn alternativene på markedet, og samtidig rimeligere.
«Den optimaliserte compliance-prosessen»
En av funksjonene vi liker best ved Complaica, er den optimaliserte compliance-prosessen. Brukergrensesnittet har et klart og strukturert design som gir mer brukervennlighet og fremmer høyere arbeidstempo. Det gir ikke bare nye brukere en rask læringskurve, men lar også erfarne brukere minimere innsatsen. I hver fase av livssyklusen i sikkerhetsstyringen støttes gjentakende oppgaver som scoping, strukturanalyse, modellering og til og med oppfølging av risikoer og tiltak av et mangfold av funksjoner. Dessuten er plattformens ytelse strålende — den er stabil og utmerket når det gjelder hastighet.
Mer …Mindre
En av funksjonene vi liker best ved Complaica, er den optimaliserte compliance-prosessen. Brukergrensesnittet har et klart og strukturert design som gir mer brukervennlighet og fremmer høyere arbeidstempo. Det gir ikke bare nye brukere en rask læringskurve, men lar også erfarne brukere minimere innsatsen.
I hver fase av livssyklusen i sikkerhetsstyringen støttes gjentakende oppgaver som scoping, strukturanalyse, modellering og til og med oppfølging av risikoer og tiltak av et mangfold av funksjoner.
Dessuten er plattformens ytelse strålende — den er stabil og utmerket når det gjelder hastighet.
«Den veiledede tilnærmingen var avgjørende for oss»
Vi var nye innen compliance og innføring av ISO 27001 og måtte gjennom den kompliserte sertifiseringsprosessen. Med tanke på den regulatoriske kompleksiteten ville vi finne den beste måten å komme i gang på. Prosjektlederen vår (alias sikkerhetsansvarlig) hadde aldri jobbet med slike compliance-standarder og -regler før. Derfor valgte vi støtte fra en tredjepart, nærmere bestemt Complaica. Den veiledede tilnærmingen var avgjørende for oss. Complaica hadde alle de detaljerte forklaringene for compliance-sjekken og risikoanalysen, inkludert praktiske forslag.
Mer …Mindre
Vi var nye innen compliance og innføring av ISO 27001 og måtte gjennom den kompliserte sertifiseringsprosessen.
Med tanke på den regulatoriske kompleksiteten ville vi finne den beste måten å komme i gang på. Prosjektlederen vår (alias sikkerhetsansvarlig) hadde aldri jobbet med slike compliance-standarder og -regler før.
Derfor valgte vi støtte fra en tredjepart, nærmere bestemt Complaica. Den veiledede tilnærmingen var avgjørende for oss. Complaica hadde alle de detaljerte forklaringene for compliance-sjekken og risikoanalysen, inkludert praktiske forslag.
Optimaliser compliance-oppgaver med KI-assistanse
Med den valgfrie KI-integrasjonen (MCP) svarer Complaica på spørsmål om ISO 19011 og de reviderte standardene, foreslår revisjonsspørsmål, formulerer funn og korrigerende tiltak og oppsummerer revisjonsresultater. Vurdering og beslutning ligger hos revisorene.
- 01Svare på spørsmål om ISO 19011 og utgaven fra 2026
- 02Foreslå revisjonsspørsmål til et krav
- 03Formulere og tildele funn og korrigerende tiltak
- 04Oppsummere resultatene av en revisjon for rapport og ledelsens gjennomgang
- 05Forklare bruken av Complaica — hvilken funksjon til hva
ISO 19011 kort fortalt
ISO 19011 er den internasjonale veiledningen for revisjon av styringssystemer — anbefalinger, ikke en kravstandard; ingen sertifiseres mot den. Den fjerde utgaven fra mai 2026 utvider først og fremst veiledningen om metoder for fjernrevisjon (fra ISO/IEC TS 17012) og om virtuelle lokasjoner i vedlegg A.
- 4 Prinsipper for revisjon
Integritet, korrekt framstilling, faglig aktsomhet, konfidensialitet, uavhengighet, en bevisbasert og en risikobasert tilnærming.
- 5 Styring av et revisjonsprogram
Mål, risikoer og muligheter, omfang, ressurser og registreringer for programmet; overvåking og forbedring.
- 6 Gjennomføring av en revisjon
Forberede, gjennomføre, funn og konklusjoner, rapport, avslutning og oppfølging.
- 7 Revisorers kompetanse
Atferd, kunnskap og ferdigheter hos revisorer og revisjonsledere, og evalueringen av dem.
- Vedlegg A
Tilleggsveiledning for revisorer, blant annet om fjernrevisjon og virtuelle lokasjoner.
ISO-opplysninger per 25. oktober 2026
Vanlige spørsmål om programvare for revisjonsstyring
Hva er programvare for revisjonsstyring?
Programvare for revisjonsstyring fører revisjonsprosessen i ett system: planlegging i programmer og revisjoner, vurderinger per krav i revisjonsøkter, funn, oppfølging av tiltak, revisjonsrapporter og ledelsens gjennomgang. I stedet for å holde sjekklister, tiltakslister og rapporter hver for seg arbeider revisorer og ansvarlige på ett datagrunnlag.
Hvem er Complaica som programvare for internrevisjon laget for?
For revisorer av styringssystemer og for kvalitets-, ISMS- og compliance-team som gjennomfører internrevisjoner og leverandørrevisjoner etter ISO 9001, ISO 27001, NIS2, TISAX, Grundschutz++ eller egne regler.
Hvordan går en internrevisjon for seg i Complaica?
Du oppretter revisjonen i revisjonsprogrammet med omfang og kriterier, deler den inn i økter, vurderer hvert krav, registrerer funn på kravet og oppretter tiltak for avvik. Revisjonsrapporten går gjennom statusene sine fram til utstedelse; resultatene går inn i ledelsens gjennomgang.
Hvordan følges funn og tiltak opp?
Funn — avvik og observasjoner — står med status og alvorlighet i en filtrerbar liste per revisjon og program. Tiltak har ansvarlige, frister og status og vises i tidsplanen og på tavlen; hver statusendring registreres med forfatter og dato.
Kan eksterne revisorer arbeide i Complaica?
Ja. Interne og eksterne deltakere — revisorer, leverandører, rådgivere — arbeider i det samme systemet; tilgang gis per objekt og via lenke.
Kan revisjoner omfatte flere standarder?
Ja. Et revisjonsprogram kan inneholde revisjoner for ulike standarder, og revisjonsrapporten oppgir de reviderte standardene. ISO 19011 beskriver også kombinerte revisjoner av to styringssystemer, for eksempel ISO 9001 og ISO 27001.
Hvordan henger internrevisjon og ledelsens gjennomgang sammen?
ISO 9001 og ISO 27001 krever i punkt 9.3 at resultater fra revisjoner tas med i ledelsens gjennomgang. I Complaica står revisjonsrapporter, åpne avvik og status for tiltakene klare til dette; konklusjoner og aktiviteter registreres på gjennomgangen.
Hva er ISO 19011, og kan den sertifiseres?
ISO 19011 er den internasjonale veiledningen for revisjon av styringssystemer: prinsipper, styring av et revisjonsprogram, gjennomføring av revisjoner og revisorers kompetanse. Den gir anbefalinger og kan ikke sertifiseres mot; det som sertifiseres, er styringssystemet, for eksempel etter ISO 9001 eller ISO 27001. Heller ikke Complaica er «sertifisert etter ISO 19011» — programvaren støtter prosessene veiledningen beskriver.
Hva er nytt i ISO 19011:2026?
Den fjerde utgaven fra mai 2026 erstatter ISO 19011:2018. De viktigste endringene: utvidet veiledning om metoder for fjernrevisjon, hentet fra ISO/IEC TS 17012, og et utvidet vedlegg A om fjernrevisjon og virtuelle lokasjoner. Begrepene bygger på ISO 9000:2026.
Kan eksisterende revisjonssjekklister overføres?
Ja. Complaica importerer og eksporterer data fra og til Excel og via REST API; dokumenter lagres på objektet. Spesialistene våre følger overføringen av dataene dine uten kostnad.
Finnes Complaica som SaaS eller on-premises?
Begge deler. SaaS-utgaven driftes i Tyskland; on-premises kjører du Complaica i din egen infrastruktur. Lisensen koster det samme i begge tilfeller.
Kilder Referanser og rettsgrunnlag
3 kilder · ISO 19011, ISO 9001, ISO/IEC 27001 Vis Skjul
Normer og standarder
Bare versjonen som er kunngjort i den aktuelle offisielle tidende, er rettslig bindende. Standarder kan fås hos de nevnte utgiverne.
Revisjonsstyring med Complaica
Be om en demo eller prislisten — eller snakk med oss om revisjonsprogrammet ditt og overføring av eksisterende sjekklister.
Takk.
Vi svarer innen én virkedag.
Ikke sendt.
Det gikk ikke. Sjekk feltene eller send oss en e-post direkte.