NIS2-programvare
for etterlevelse og risikostyring
Complaica er NIS2-programvare som organisasjoner bruker til å styre, dokumentere og påvise gjennomføringen av NIS2: NIS2-kravene etter BSIG, risikostyring og tiltak, sikkerhetshendelser med varslingsfristene og dokumentasjonen overfor ledelse og tilsyn. Til forskjell fra en NIS2-sjekkliste kobler Complaica krav, aktiva, risikoer, tiltak og bevis sammen i ett datasett — dashbord viser oppfyllelsesgraden ut fra det, med KI-integrasjon.
- 01NIS2-etterlevelse fra omfang til dokumentasjon — i ett datasett
- 02NIS2-kravene etter BSIG samt gjennomføringsforordning (EU) 2024/2690 for de berørte virksomhetstypene
- 03Dashbord med kravenes oppfyllelsesgrad, akkumulert opp til organisasjonen
- 04Risikoer, tiltak, sikkerhetshendelser og bevis forvaltet sentralt
- 05KI-integrasjon (MCP) pluss ekspertrådgivning — Co-Intelligence
Innføre og forvalte NIS2 med Complaica
Funksjoner som Complaica, som programvare for gjennomføring av NIS2, dekker veien fra NIS2-kravene til dokumentasjonen med.
- 01Vurdere kravene i NIS2 — de ti risikostyringstiltakene etter § 30 BSIG med gjennomføringsgrad per krav, akkumulert opp til øverste nivå
- 02Gjennomføringsforordning (EU) 2024/2690 som katalog for de berørte virksomhetstypene: art. 1–14 og de 13 temaområdene i vedlegget
- 03Dashbord for samlet vurdering: oppfyllelsesgraden per krav, per temaområde og for hele organisasjonen
- 04Kartlegge omfang og aktivastruktur — organisasjon, forretningsprosesser, systemer, leverandører og avhengighetene deres
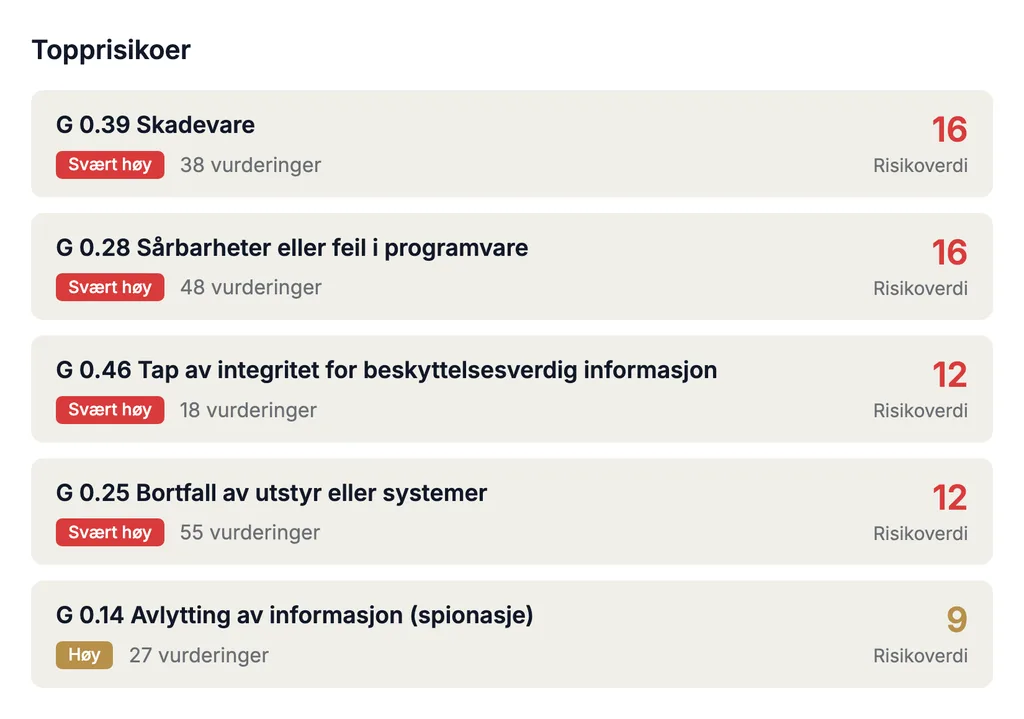
- 05Identifisere risikoer per aktivum og vurdere dem i konfigurerbare risikomatriser
- 06Planlegge risikohåndtering — håndteringsalternativ, tiltak og restrisiko dokumentert sporbart
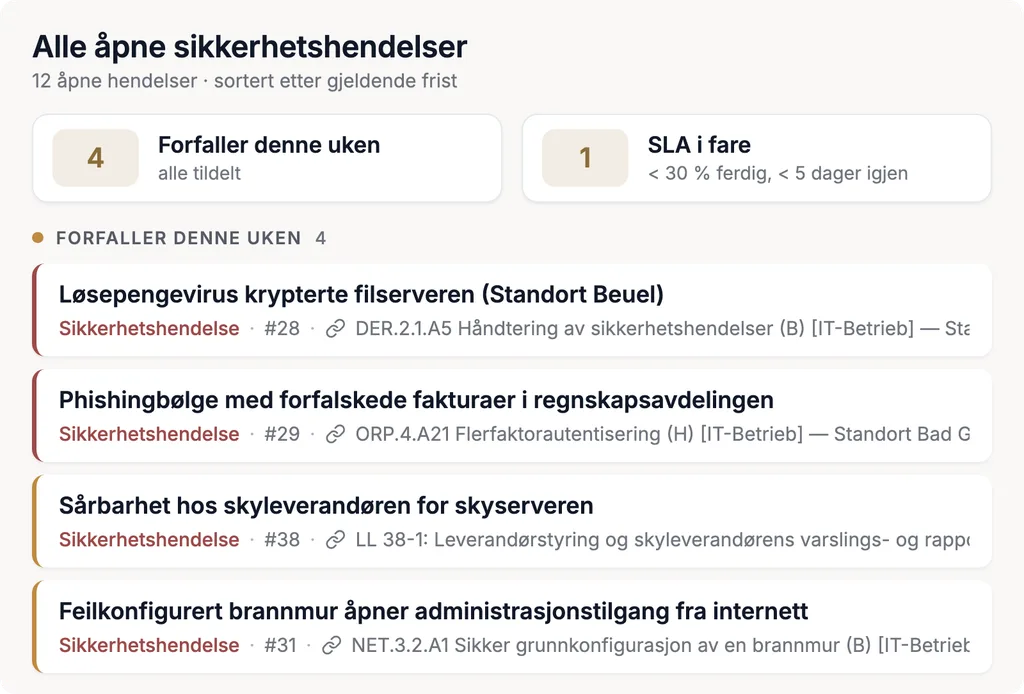
- 07Føre sikkerhetshendelser med frister og ansvarlige — 24 timer, 72 timer, sluttrapport
- 08Oversikt over leverandørkjeden: leverandører som aktiva, med egne krav, risikoer og bevis
- 09Følge opp tiltak med ansvarlige, frister og status; lagre bevis på det aktuelle objektet
- 10Rapporter for ledelse, internrevisjon og tilsyn
- 11Integrasjon med Microsoft Azure, SAP, Jira og andre systemer; import og eksport fra og til Excel
- 12KI-integrasjon (MCP) for spørsmål om NIS2, krav og tiltak og om bruken av verktøyet
Forvalte NIS2-kravene og forordning (EU) 2024/2690 sentralt
Gjennomføringsforordning (EU) 2024/2690 utdyper det NIS2-direktivet krever i art. 21 og art. 23: tekniske og metodiske krav til risikostyringstiltakene og kriteriene for når en sikkerhetshendelse regnes som betydelig. Den gjelder direkte for bestemte typer digitale virksomheter: leverandører av DNS-tjenester og registerenheter for toppdomener (TLD), leverandører av skytjenester og datasentertjenester, leverandører av innholdsleveringsnettverk (CDN), leverandører av administrerte tjenester og administrerte sikkerhetstjenester (Managed Service Provider, Managed Security Service Provider), tilbydere av nettbaserte markedsplasser, nettbaserte søkemotorer og plattformer for sosiale nettverkstjenester samt tilbydere av tillitstjenester. For disse virksomhetstypene inneholder Complaica forordningen som kravkatalog — art. 1–14 og vedlegget — og vurderer den på samme datasett som § 30 BSIG.
Denne siden handler om gjennomføringen av NIS2 innenfor den tyske rettslige rammen: den tyske gjennomføringsloven for NIS2 (NIS2-Umsetzungsgesetz) har forankret pliktene i BSIG — § 30 BSIG for risikostyringstiltakene, § 32 BSIG for varslingspliktene, § 38 BSIG for ledelsen.
- 01 Retningslinjer for sikkerhet i nettverks- og informasjonssystemer
- 02 Retningslinjer for risikostyring
- 03 Håndtering av sikkerhetshendelser
- 04 Driftskontinuitet og krisehåndtering
- 05 Sikkerhet i leverandørkjeden
- 06 Sikkerhet ved anskaffelse, utvikling og vedlikehold av nettverks- og informasjonssystemer
- 07 Retningslinjer og prosedyrer for å vurdere virkningen av risikostyringstiltakene for cybersikkerhet
- 08 Grunnleggende cyberhygiene og sikkerhetsopplæring
- 09 Kryptografi
- 10 Personellsikkerhet
- 11 Tilgangskontroll
- 12 Forvaltning av aktiva
- 13 Miljømessig og fysisk sikkerhet
NIS2-risikostyring etter § 30 BSIG
Complaica støtter risikostyringen og risikostyringstiltakene etter NIS2, henholdsvis § 30 BSIG. Loven krever egnede, forholdsmessige og effektive tekniske og organisatoriske tiltak — etter teknikkens stand og bygd på en tilnærming som omfatter alle typer farer — og at det dokumenteres at de overholdes.
I Complaica er dette én gjennomgående prosess: risikoanalyse per aktivum, risikovurdering i den konfigurerbare risikomatrisen, risikohåndtering med tiltak og ansvarlige, restrisikoen over tid. Vurderingen av virkningen bygger på gjennomføringsstatusen og bevisene som ligger på hvert tiltak.
De ti risikostyringstiltakene etter § 30 andre ledd BSIG
- 01Retningslinjer for risikoanalyse og for sikkerhet i informasjonsteknologien
- 02Håndtering av sikkerhetshendelser
- 03Opprettholdelse av driften — håndtering av sikkerhetskopier, gjenoppretting etter en nødssituasjon, krisehåndtering
- 04Sikkerhet i leverandørkjeden
- 05Sikkerhet ved anskaffelse, utvikling og vedlikehold, inkludert håndtering og offentliggjøring av sårbarheter
- 06Vurdering av virkningen av risikostyringstiltakene
- 07Opplæring og bevisstgjøringstiltak
- 08Bruk av kryptografiske metoder
- 09Personellsikkerhet, tilgangskontroll og forvaltning av IKT-systemer
- 10Flerfaktorautentisering og sikret kommunikasjon
NIS2-varslingsplikter og sikkerhetshendelser etter § 32 BSIG
En betydelig sikkerhetshendelse utløser NIS2-varslingsplikten: § 32 BSIG krever varsling til det felles varslingspunktet til BSI og BBK innen faste frister. Complaica fører hver NIS2-sikkerhetshendelse som en egen datapost — med tidsstempler, ansvarlige og de berørte aktivaene — og varslingsfristene følger med som tidsfrister.
Slik forblir hendelseshåndteringen sporbar: hvert trinn registreres med forfatter og dato, og tiltak fra hendelsen følges opp som alle andre. Selve varselet sender du inn til varslingspunktet.
Varslingsfrister etter § 32 BSIG
- 24 timer · tidlig førstevarsel
Uten ugrunnet opphold, senest 24 timer etter kjennskap til en betydelig sikkerhetshendelse.
- 72 timer · varsel
Bekrefter eller oppdaterer opplysningene fra førstevarselet.
- På anmodning · mellomrapport
Statusoppdateringer når BSI ber om dem.
- Én måned · sluttrapport
Senest én måned etter varselet. Pågår hendelsen fortsatt, kommer en fremdriftsrapport i stedet.
Sikkerhet i leverandørkjeden etter NIS2
Sikkerheten i leverandørkjeden hører til risikostyringstiltakene i § 30 BSIG — inkludert forholdet til direkte leverandører og tjenestetilbydere. I Complaica står tjenesteleverandører og leverandører i samme modell som dine egne aktiva: leverandørrisikoer vurderes der avhengigheten finnes.
For sikkerheten i leverandørkjeden etter NIS2 (Supply Chain Security) bruker Complaica dermed de samme funksjonene som for resten av omfanget — krav, risikoer, tiltak og bevis.
Leverandørkjeden i Complaica
- Leverandører som aktiva
Leverandører og tjenesteleverandører registreres med type og attributter — på samme måte som applikasjoner, systemer og lokasjoner.
- Synlige avhengigheter
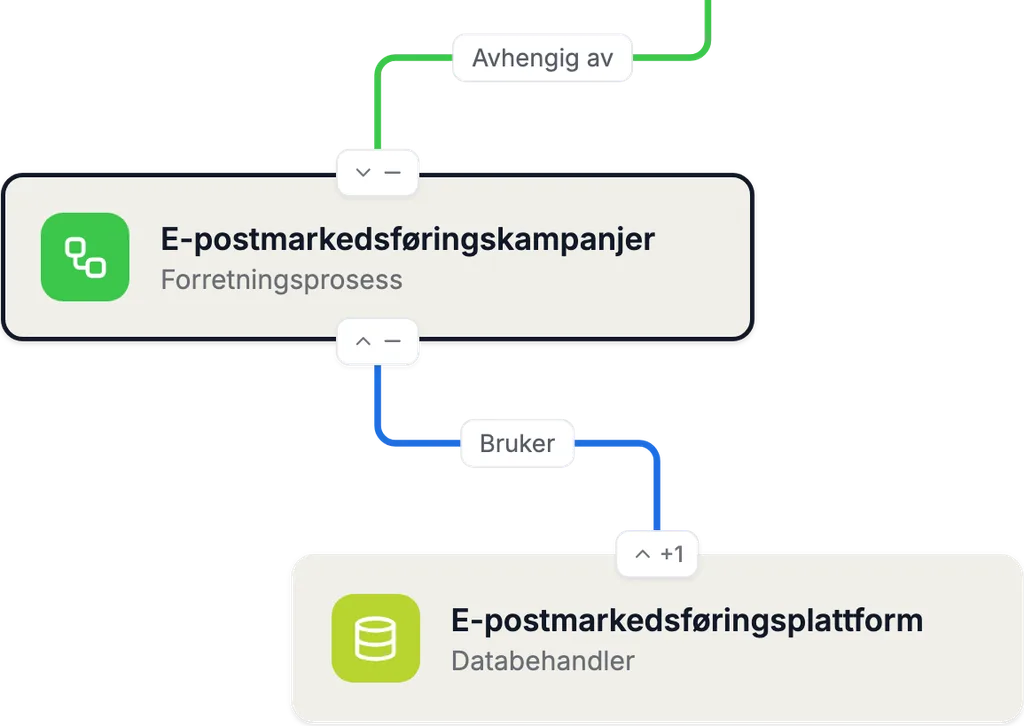
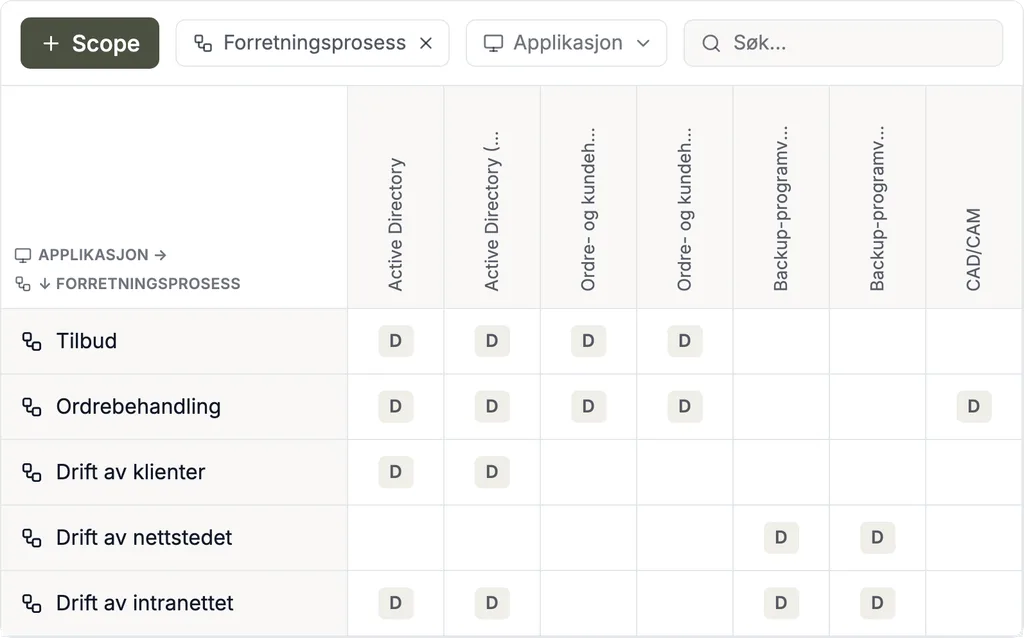
Avhengighetsgraf og avhengighetsmatrise viser hvilken forretningsprosess og hvilken tjeneste som avhenger av hvilken leverandør.
- Krav og leverandørrisikoer
For hver leverandør vurderes krav, og risikoer identifiseres, vurderes og håndteres.
- Bevis knyttet til leverandøren
Dokumenter, lenker og vurderinger ligger på objektet, med forfatter og dato.
NIS2 for ledelse og informasjonssikkerhet
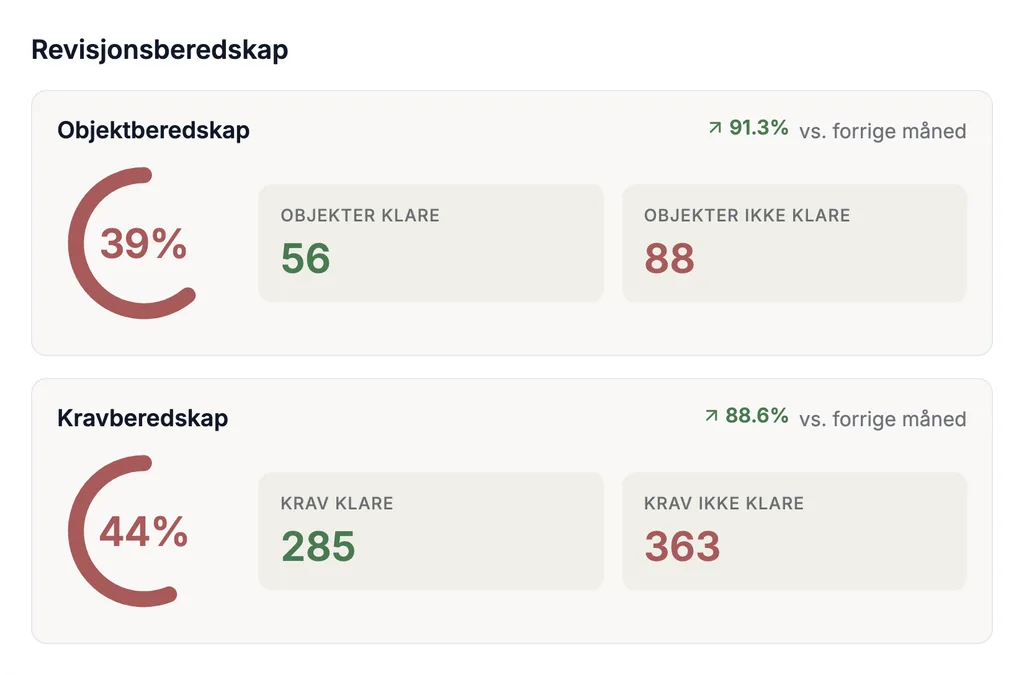
Etter § 38 BSIG gjennomfører ledelsen risikostyringstiltakene og overvåker gjennomføringen av dem. Dashbordene i Complaica gir ledelsen og de informasjonssikkerhetsansvarlige oversikten til det: gjennomføringsstatusen akkumuleres fra det enkelte kravet via temaområdet til organisasjonen og viser hvor langt NIS2-kravene er gjennomført — og hvor manglene ligger. Oppfyllelsesgraden er en sammenstilling fra Complaica av gjennomføringsstatusen du selv har vurdert, ikke et nøkkeltall fastsatt av myndighetene.
- 01Samlet oppfyllelsesgrad — ett tall for § 30 BSIG og, der den gjelder, gjennomføringsforordning (EU) 2024/2690
- 02Fordeling per temaområde, per lokasjon og per organisasjonsenhet
- 03Åpne og delvis gjennomførte krav med ansvarlige og frister
- 04Utvikling over tid — status sammenlignet med forrige måned
- 05Visning for ledelsen: grunnlag for gjennomføring og overvåking etter § 38 BSIG
Complaica-moduler for NIS2-etterlevelse
Moduler, ett sammenkoblet datasett: organisasjon, aktiva, krav, risikoer, rapporter, oppgaver og integrasjoner arbeider på de samme objektene.
01 / 07 · Organisasjonsstyring
Organisasjon, lokasjoner og omfang
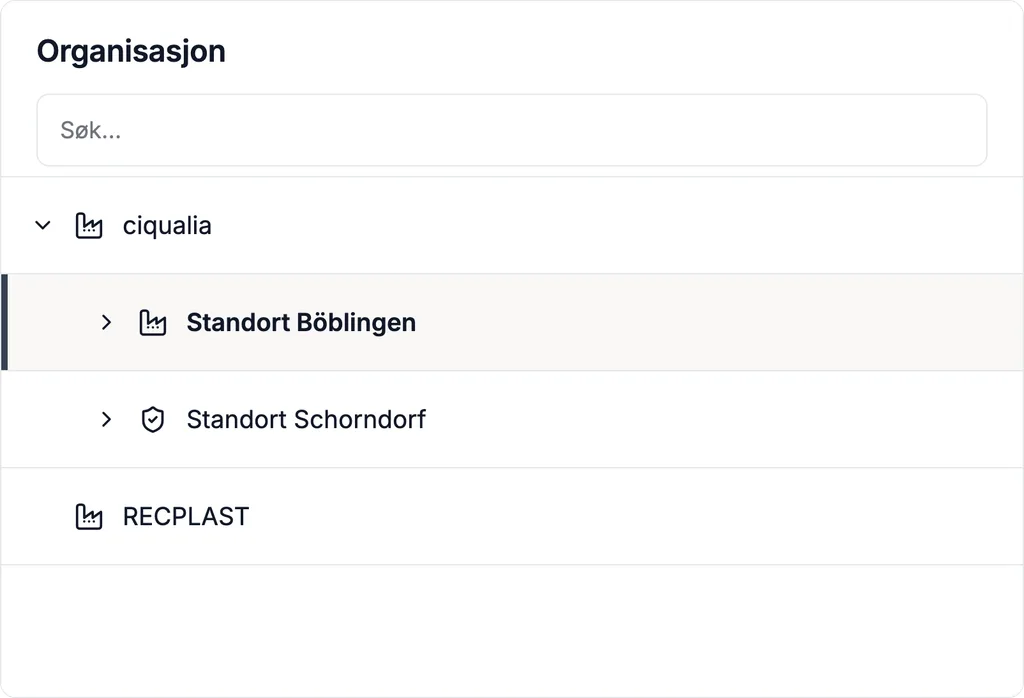
Kartlegg organisasjonen som et tre — selskaper, lokasjoner, avdelinger, enheter — og fastsett hvilke deler og tjenester som omfattes av NIS2. Ansvar tildeles per enhet og per objekt; tilgangsrettigheter følger samme struktur.
02 / 07 · Aktivastrukturanalyse
Aktiva, avhengigheter og leverandørkjede
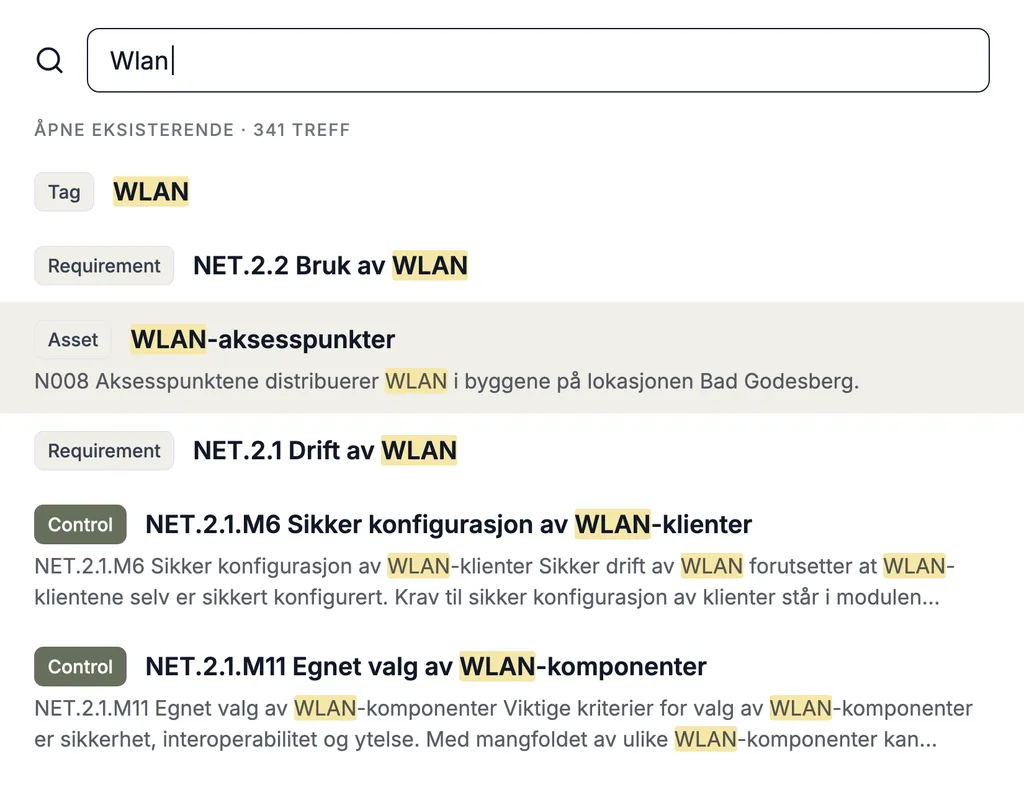
Registrer aktiva — applikasjoner, systemer, data, lokasjoner, leverandører — med type og andre attributter, og koble dem til forretningsprosessene og tjenestene som avhenger av dem. Aktiva kan importeres fra aktivaforvaltning, CMDB-er, Microsoft Azure og andre kilder.
Tjenesteleverandører og leverandører står i samme modell: avhengighetsgrafene viser hvilken tjeneste som avhenger av hvilken leverandør — grunnlaget for sikkerheten i leverandørkjeden som NIS2 krever.
03 / 07 · Compliance-styring
Krav, gjennomføringsstatus og oppfyllelsesgrad
Vurder kravene i NIS2 — § 30 BSIG og, for de berørte virksomhetstypene, gjennomføringsforordning (EU) 2024/2690 — på aktivatreet ditt. Hvert krav får en gjennomføringsstatus, en begrunnelse og bevis; statusen akkumuleres nedenfra og opp til organisasjonen.
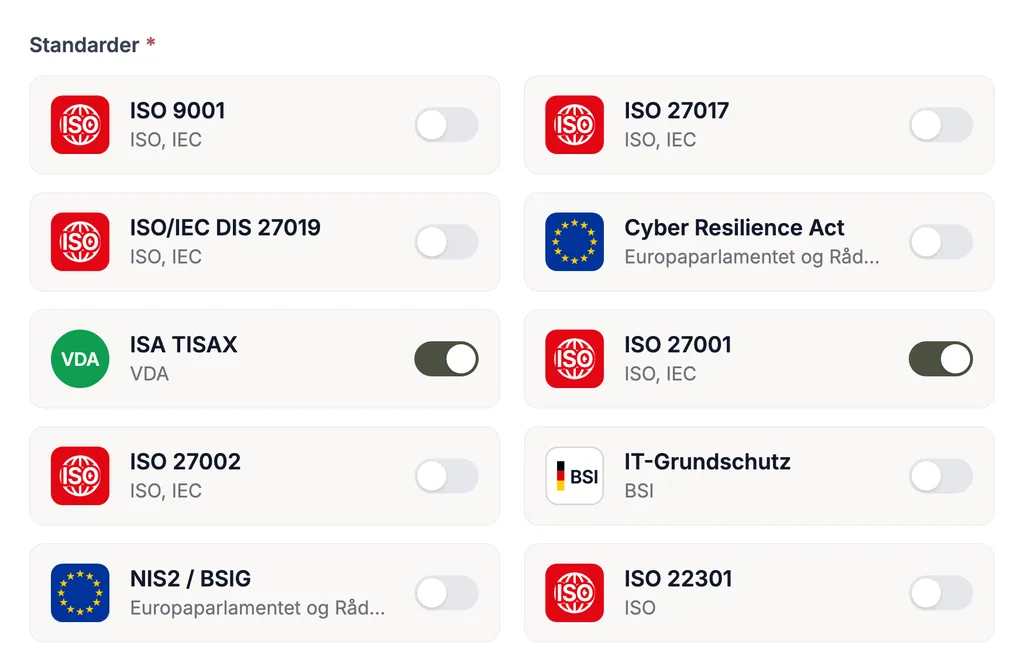
Egne kravkataloger og flere regelverk og standarder vurderes på samme modell — de samme aktivaene, de samme bevisene. Det som allerede er dokumentert for ISO 27001, kan — så langt det passer innholdsmessig — også brukes for tilsvarende NIS2-krav.
04 / 07 · Risikostyring
Risikoanalyse, risikovurdering og risikohåndtering
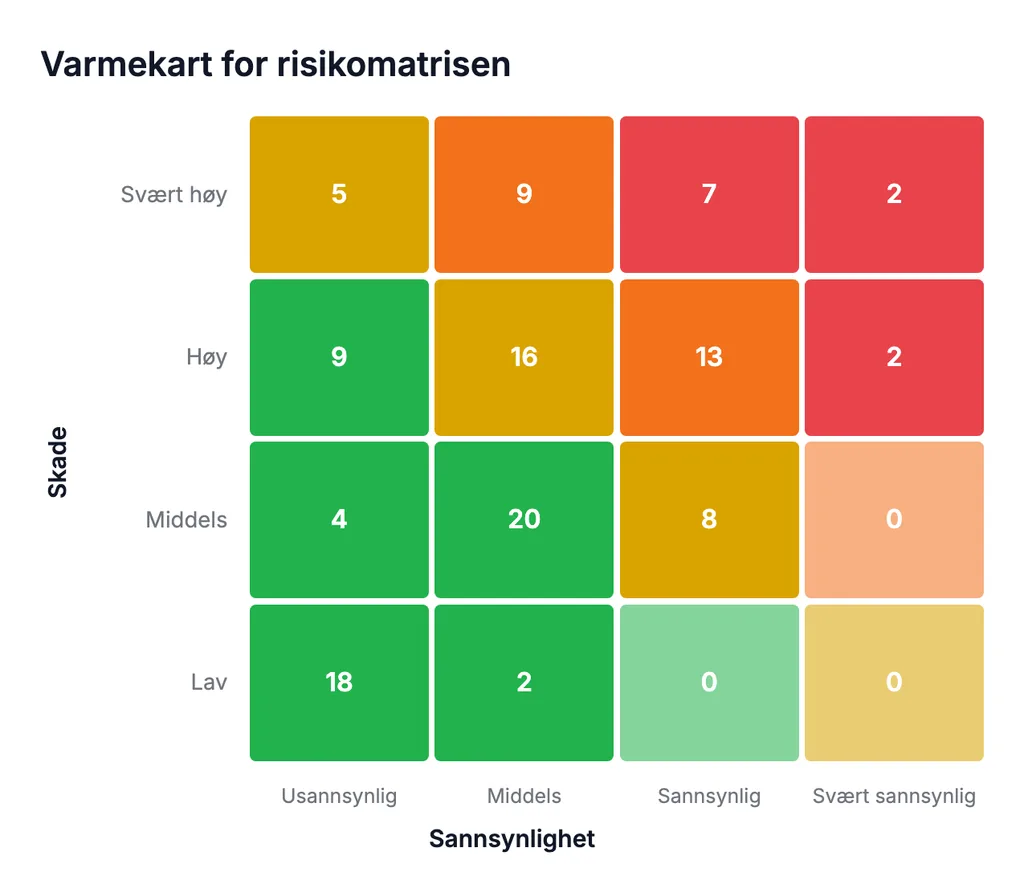
Identifiser trusler per aktivum — fra standard- eller egne trusselkataloger — og vurder sannsynlighet og konsekvens i en konfigurerbar risikomatrise. For hver risiko fastsettes håndteringsalternativet, kobles til tiltak, og restrisikoen følges over tid — tilnærmingen som omfatter alle typer farer, slik NIS2 krever.
05 / 07 · Rapportering og dataanalyse
Rapporter for ledelse, revisjon og tilsyn
Generer gjennomføringsstatus, risikohåndteringsplanen og risikorapporter fra dine egne data — som rapportmal per regelverk eller som egendefinert rapport. Dashbord viser ledelsen status; distribusjonen tar Complaicas Teams-integrasjon og e-postboten seg av, og eksterne BI- og analyseverktøy leser dataene via REST API eller data marts.
06 / 07 · Oppgavestyring og samarbeid
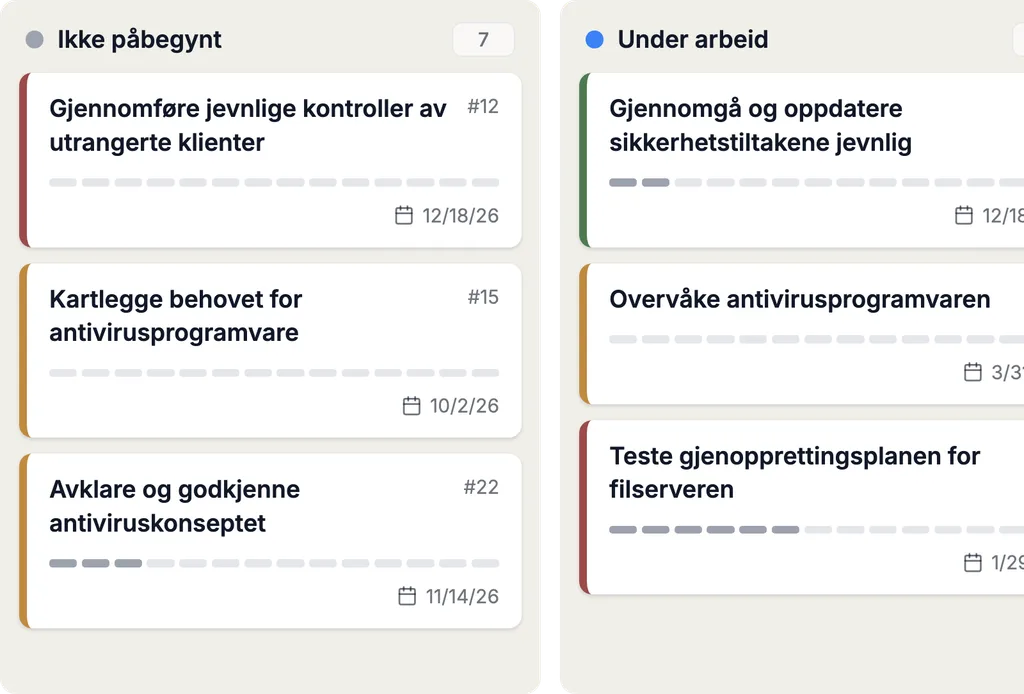
Tiltak, sikkerhetshendelser og frister
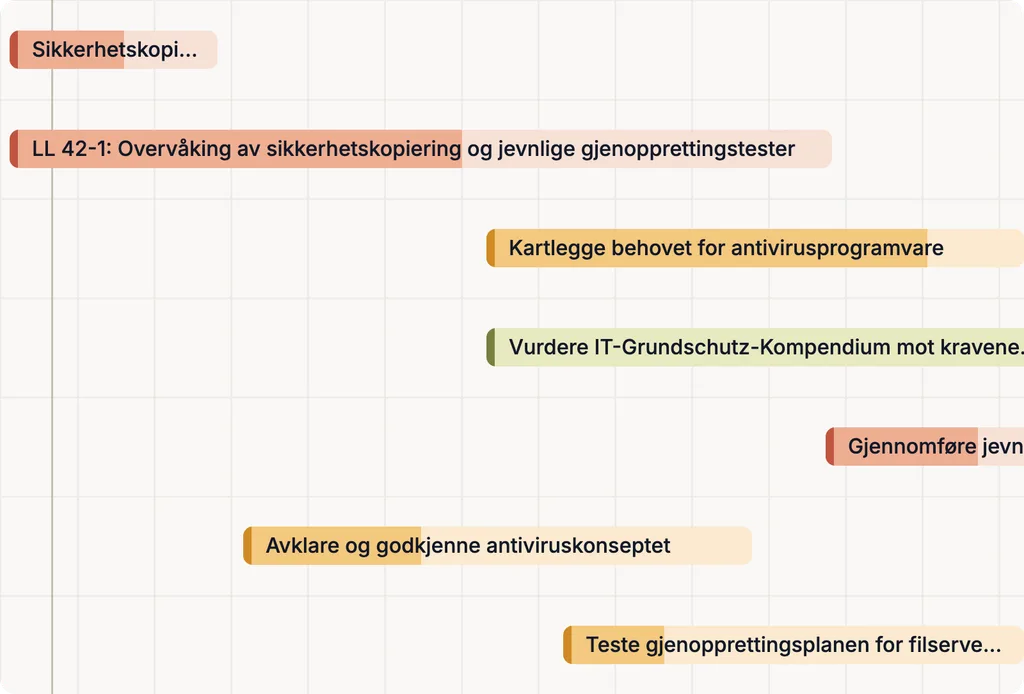
Tiltak, oppgaver og sikkerhetshendelser har ansvarlige, frister og status; hver statusendring registreres med forfatter og dato. Ved en sikkerhetshendelse følger varslingsfristene med som tidsfrister — 24 timer, 72 timer, sluttrapport. Interne og eksterne deltakere arbeider i samme system: tilgang gis per objekt og via lenke.
07 / 07 · Integrasjoner og automatisering
Complaica-integrasjoner
Via REST API kobler Complaica til aktivaforvaltnings- og CMDB-systemer — Microsoft Azure, i-doit, GLPI, FNT Command og andre — og holder aktivabeholdningen i takt med virkeligheten. Jira, Microsoft Planner og andre kan kobles til som oppgavesystemer.
Applikasjonsdata er tilgjengelige via forhåndsdefinerte data marts, REST API eller MCP for eksterne analyse- og rapporteringssystemer.
Complaica NIS2-verktøy: fra risiko til dokumentasjon
Ett sammenkoblet datasett: hvert objekt peker til det neste — fra omfang og aktivum til dashbordet for ledelsen.
- 01
Omfang
Organisasjon, lokasjoner og tjenester som omfattes av NIS2 — med sine ansvarlige.
- 02
Aktiva
Prosesser, systemer, data og leverandører, med avhengighetene deres.
- 03
Risikoer
Identifisere trusler per aktivum og vurdere dem i risikomatrisen.
- 04
Krav§ 30 BSIG · Forordning (EU) 2024/2690
Vurdere og begrunne gjennomføringsgrad per krav.
- 05
Tiltak
Følge opp gjennomføringen med ansvarlige, frister og status.
- 06
Bevis
Lagre dokumenter og vurderinger på objektet, med forfatter og dato.
- 07
SikkerhetshendelserVarslingsfrister etter § 32 BSIG
Vurdere hendelser og føre dem med frister — 24 timer, 72 timer, sluttrapport.
- 08
Dashbord
Oppfyllelsesgraden som sum — for ledelse, revisjon og tilsyn.
Hvorfor Complaica som NIS2-programvare?
Seks grunner til at bedrifter og organisasjoner innfører og dokumenterer NIS2 med Complaica.
Programvare pluss ekspertrådgivning
ISMS-programvare og rådgivning fra én kilde: våre compliance-eksperter følger vurderingen av virkeområdet, gjennomføringen og dokumentasjonen — så langt du trenger det.
NIS2 klar til bruk — med forordning (EU) 2024/2690
Risikostyringstiltakene etter § 30 BSIG, gjennomføringsforordning (EU) 2024/2690 med art. 1–14 og vedlegg, rapportmaler og veiledninger er forberedt. Du starter ikke fra null.
Oppfyllelsesgraden som ett tall
Dashbord akkumulerer gjennomføringsstatusen fra det enkelte kravet til organisasjonen. Ledelsen ser hvor bedriften står — uten at noen setter sammen regneark.
Integrasjoner, API og rapportering
CMDB- og aktivaforvaltningssystemer, Jira, SAP og Microsoft Azure via REST API; rapporter, dashbord, KI og data marts for ledelse og revisorer.
Fra første status til løpende dokumentasjon
Ett datasett for innføring, drift og tilbakevendende revisjoner: statusen holdes oppdatert mellom revisjonene, ingenting bygges opp på nytt.
NIS2-etterlevelse med KI-støtte
Med den valgfrie KI-integrasjonen (MCP) svarer Complaica på spørsmål om NIS2, BSIG og gjennomføringsforordning (EU) 2024/2690, forklarer krav, hjelper med tiltak og oppgaver og finner svar i dine egne retningslinjer og dokumenter. Den støtter arbeidet i ISMS-et — vurdering og beslutning forblir hos deg.
- 01Svare på spørsmål om NIS2, BSIG og gjennomføringsforordning (EU) 2024/2690
- 02Forklare krav — hva som kreves og hva som duger som bevis
- 03Foreslå, formulere og tildele tiltak og oppgaver
- 04Analysere retningslinjene, prosedyrene og dokumentene dine og svare på spørsmål om dem
- 05Forklare bruken av Complaica — hvilken funksjon til hva
Kundestemmer om ISMS med Complaica
«Vi kan gjøre alt vi trenger i ett verktøy»
Complaica er svært brukervennlig, og tilpasning er en lek. Vi håndterer ISO-etterlevelse og personvern med det — vi kan gjøre alt vi trenger i ett verktøy. For oss er Complaica bedre enn alternativene på markedet, og samtidig rimeligere.
Mer …Mindre
Complaica er svært brukervennlig, og tilpasning er en lek. Vi håndterer ISO-etterlevelse og personvern med det — vi kan gjøre alt vi trenger i ett verktøy.
For oss er Complaica bedre enn alternativene på markedet, og samtidig rimeligere.
«Den optimaliserte compliance-prosessen»
En av funksjonene vi liker best ved Complaica, er den optimaliserte compliance-prosessen. Brukergrensesnittet har et klart og strukturert design som gir mer brukervennlighet og fremmer høyere arbeidstempo. Det gir ikke bare nye brukere en rask læringskurve, men lar også erfarne brukere minimere innsatsen. I hver fase av livssyklusen i sikkerhetsstyringen støttes gjentakende oppgaver som scoping, strukturanalyse, modellering og til og med oppfølging av risikoer og tiltak av et mangfold av funksjoner. Dessuten er plattformens ytelse strålende — den er stabil og utmerket når det gjelder hastighet.
Mer …Mindre
En av funksjonene vi liker best ved Complaica, er den optimaliserte compliance-prosessen. Brukergrensesnittet har et klart og strukturert design som gir mer brukervennlighet og fremmer høyere arbeidstempo. Det gir ikke bare nye brukere en rask læringskurve, men lar også erfarne brukere minimere innsatsen.
I hver fase av livssyklusen i sikkerhetsstyringen støttes gjentakende oppgaver som scoping, strukturanalyse, modellering og til og med oppfølging av risikoer og tiltak av et mangfold av funksjoner.
Dessuten er plattformens ytelse strålende — den er stabil og utmerket når det gjelder hastighet.
«Den veiledede tilnærmingen var avgjørende for oss»
Vi var nye innen compliance og innføring av ISO 27001 og måtte gjennom den kompliserte sertifiseringsprosessen. Med tanke på den regulatoriske kompleksiteten ville vi finne den beste måten å komme i gang på. Prosjektlederen vår (alias sikkerhetsansvarlig) hadde aldri jobbet med slike compliance-standarder og -regler før. Derfor valgte vi støtte fra en tredjepart, nærmere bestemt Complaica. Den veiledede tilnærmingen var avgjørende for oss. Complaica hadde alle de detaljerte forklaringene for compliance-sjekken og risikoanalysen, inkludert praktiske forslag.
Mer …Mindre
Vi var nye innen compliance og innføring av ISO 27001 og måtte gjennom den kompliserte sertifiseringsprosessen.
Med tanke på den regulatoriske kompleksiteten ville vi finne den beste måten å komme i gang på. Prosjektlederen vår (alias sikkerhetsansvarlig) hadde aldri jobbet med slike compliance-standarder og -regler før.
Derfor valgte vi støtte fra en tredjepart, nærmere bestemt Complaica. Den veiledede tilnærmingen var avgjørende for oss. Complaica hadde alle de detaljerte forklaringene for compliance-sjekken og risikoanalysen, inkludert praktiske forslag.
Rådgivning om gjennomføring av NIS2
Informasjonssikkerhet as a Service: våre eksperter følger NIS2-gjennomføringen fra vurderingen av virkeområdet til dokumentasjonen — i det omfanget du trenger.
- Vurdering av virkeområde og gap-analyse
Omfattes bedriften din av NIS2 — og som hvilken type virksomhet? Deretter sammenligning av nåsituasjonen din med § 30 BSIG og, der den gjelder, gjennomføringsforordning (EU) 2024/2690. Resultat: en prioritert liste over gap og en gjennomføringsplan.
- Oppbygging og innføring av ISMS-et
Omfang, organisasjon, aktivastruktur og roller legges inn i Complaica. Du får et fungerende ISMS med prosessene NIS2 krever.
- Risikostyring og tiltaksplanlegging
Fastsette risikometodikk og risikomatrise, identifisere, analysere og evaluere risikoer, velge håndteringsalternativer og utlede risikohåndteringsplanen.
- Hendelseshåndtering og varslingsveier
Prosess for håndtering av sikkerhetshendelser, vurdering av om en hendelse er betydelig, og varslingsveiene for fristene på 24 timer, 72 timer og én måned.
- Retningslinjer, opplæring og ledelse
Utarbeidelse og vedlikehold av konseptene og retningslinjene NIS2 krever, samt opplæring for ansatte og ledelse etter § 38 BSIG.
- Ekstern informasjonssikkerhetsansvarlig
En kontaktperson for ISMS-et ditt, midlertidig eller fast — for organisasjoner uten egen rolle for dette.
Forvalte NIS2 og ISO 27001 sammen
NIS2 og ISO 27001 overlapper i mange organisatoriske og tekniske temaer — risikostyring, håndtering av sikkerhetshendelser, leverandørkjede, tilgangskontroll. Complaica forvalter begge regelverkene på de samme aktivaene, risikoene, tiltakene og bevisene: det som allerede er dokumentert i ISMS-et for ISO 27001 med Complaica, kan — så langt det passer innholdsmessig — også brukes for tilsvarende NIS2-krav. Felles tiltak og felles bevis sparer deg for dobbelt vedlikehold. En ISO 27001-sertifisering betyr likevel ikke at NIS2-pliktene er oppfylt: registrering, varslings- og dokumentasjonsplikter kommer i tillegg.
Det samme gjelder for andre støttede regelverk og standarder — BSI IT-Grundschutz, DORA, TISAX eller personvernstyring etter GDPR. Hvert regelverk gjøres tilgjengelig med sin kravkatalog; egne kataloger kan legges til når som helst. Mer om compliance-plattformen Complaica og om ISMS-programvare.
Ofte stilte spørsmål om NIS2-programvare og NIS2-etterlevelse
Hva er NIS2?
NIS2 er direktiv (EU) 2022/2555 om tiltak for et høyt felles nivå for cybersikkerhet i Unionen. Det forplikter viktige og særlig viktige virksomheter til risikostyringstiltak, til varsling av betydelige sikkerhetshendelser og til registrering, og det ansvarliggjør ledelsen. I Tyskland er direktivet gjennomført ved gjennomføringsloven for NIS2 i BSI-loven (BSIG), som i ny utgave har vært gjeldende siden 6. desember 2025.
Hva er NIS2-programvare?
NIS2-programvare avbilder pliktene i NIS2 i én datamodell — omfang, aktiva, krav, risikoer, tiltak, sikkerhetshendelser og bevis — og kobler dem sammen. I realiteten er det ISMS-programvare som har med seg kravkatalogen for NIS2: i stedet for å holde regneark konsistente for hånd vedlikeholder du hvert objekt én gang, og rapporter og dashbord genereres fra dataene.
Hvordan hjelper programvare med gjennomføringen av NIS2?
Programvare for gjennomføring av NIS2 erstatter ikke arbeidet, den ordner det: NIS2-kravene foreligger som katalog, og hvert krav vurderes, begrunnes og underbygges med bevis. Risikoer og tiltak er knyttet til aktivaene de gjelder, og frister og ansvarlige er registrert. Slik kan NIS2-etterlevelsen dokumenteres og statusen rapporteres når som helst — uten at noen setter sammen regneark.
Hvilke NIS2-krav støtter Complaica?
Complaica støtter hele NIS2-gjennomføringen: de ti risikostyringstiltakene etter § 30 BSIG, for de berørte virksomhetstypene gjennomføringsforordning (EU) 2024/2690 med art. 1–14 og de 13 temaområdene i vedlegget, føring av sikkerhetshendelser med varslingsfristene etter § 32 BSIG og visningen for ledelsen etter § 38 BSIG. Katalogene vurderes på aktivatreet ditt.
Hvilke risikostyringstiltak krever NIS2?
§ 30 BSIG nevner ti områder som tiltakene minst må omfatte: risikoanalyse og sikkerhetsretningslinjer, håndtering av sikkerhetshendelser, opprettholdelse av driften og krisehåndtering, sikkerhet i leverandørkjeden, sikkerhet ved anskaffelse, utvikling og vedlikehold, vurdering av virkningen, opplæring, kryptografi, personellsikkerhet og tilgangskontroll samt flerfaktorautentisering og sikret kommunikasjon. Tiltakene må være egnede, forholdsmessige og effektive, og det skal dokumenteres at de overholdes.
Hva regulerer gjennomføringsforordning (EU) 2024/2690?
Den utdyper NIS2-direktivet. Art. 1 og 2 fastsetter sammen med vedlegget de tekniske og metodiske kravene til risikostyringstiltakene; art. 3 og 4 bestemmer når en sikkerhetshendelse regnes som betydelig; art. 5 til 14 gjør det samme for enkelte typer virksomheter — fra leverandører av DNS-tjenester via skytjenester og datasentertjenester til tilbydere av tillitstjenester. Forordningen gjelder direkte bare for disse typene virksomheter.
Hvilke bedrifter gjelder gjennomføringsforordning (EU) 2024/2690 for?
Gjennomføringsforordning (EU) 2024/2690 gjelder direkte bare for de typene virksomheter den selv nevner: leverandører av DNS-tjenester, registerenheter for toppdomener (TLD), leverandører av skytjenester og datasentertjenester, leverandører av innholdsleveringsnettverk (CDN), leverandører av administrerte tjenester og administrerte sikkerhetstjenester (Managed Service Provider, Managed Security Service Provider), tilbydere av nettbaserte markedsplasser, nettbaserte søkemotorer og plattformer for sosiale nettverkstjenester samt tilbydere av tillitstjenester. For alle andre viktige og særlig viktige virksomheter gjelder pliktene i BSIG; for dem kan forordningen tjene som rettesnor, men den er ikke bindende for dem.
Hvilke varslingsplikter gjelder ved NIS2-sikkerhetshendelser?
Betydelige sikkerhetshendelser skal etter § 32 BSIG varsles til det felles varslingspunktet til BSI og BBK: med et tidlig førstevarsel, et varsel og en sluttrapport, og på anmodning fra BSI i tillegg med mellomrapporter. Complaica fører sikkerhetshendelser med tidsstempler, ansvarlige og frister og registrerer hvert trinn med forfatter og dato. Selve varselet sender du inn til varslingspunktet.
Hva betyr fristene på 24 og 72 timer i NIS2?
Begge fristene løper fra tidspunktet da virksomheten får kjennskap til en betydelig sikkerhetshendelse. Innen 24 timer skal det tidlige førstevarselet sendes, innen 72 timer varselet, som bekrefter eller oppdaterer de første opplysningene. Senest én måned etter dette varselet følger sluttrapporten; pågår hendelsen fortsatt, kommer en fremdriftsrapport i stedet.
Hvordan støtter Complaica sikkerheten i leverandørkjeden etter NIS2?
Tjenesteleverandører og leverandører føres som aktiva og kobles til forretningsprosessene og tjenestene som avhenger av dem. For hver leverandør kan krav vurderes, leverandørrisikoer identifiseres og håndteres og bevis lagres. Avhengighetsgraf og avhengighetsmatrise viser hvilken tjeneste som avhenger av hvilken leverandør.
Hvilke plikter har ledelsen etter NIS2?
Etter § 38 BSIG må ledelsen gjennomføre risikostyringstiltakene, overvåke gjennomføringen og regelmessig delta i opplæring. Dashbord og rapporter i Complaica er derfor lagt opp for ledelsens perspektiv: oppfyllelsesgraden, de største risikoene og de åpne tiltakene på én side.
Hvordan viser Complaica oppfyllelsesgraden for NIS2?
Hvert krav får en gjennomføringsstatus. Complaica akkumulerer den nedenfra og opp — fra kravet via temaområdet til organisasjonen — og viser den i dashbord: som totalverdi, per temaområde, per lokasjon og sammenlignet med forrige måned. Oppfyllelsesgraden er en sammenstilling fra Complaica av dine egne vurderinger, ikke et nøkkeltall fastsatt av myndighetene.
Hvem er omfattet av NIS2?
Virkeområdet følger av sektor, størrelse og aktivitet. Omfattet er virksomheter i sektorene i vedlegg 1 og 2 til BSIG — for eksempel energi, transport, helse, digital infrastruktur, IKT-tjenester eller industriproduksjon — som regel fra 50 ansatte eller mer enn 10 millioner euro i årsomsetning og årlig balansesum; enkelte virksomheter omfattes uavhengig av størrelse. Om bedriften din er omfattet, vurderer vi gjerne sammen med deg.
Hvordan henger NIS2 og ISO 27001 sammen?
NIS2 er lovgivning, ISO 27001 en standard for ISMS-et — innholdsmessig overlapper de to i mange temaer, fra risikostyring til tilgangskontroll. I Complaica vurderes NIS2 og ISO 27001 på samme omfangsmodell og bruker de samme aktivaene, risikoene, tiltakene og bevisene. Det gjelder også for TISAX, BSI IT-Grundschutz, DORA, GDPR og ISO 22301: det som allerede er dokumentert, kan — så langt det passer innholdsmessig — brukes for hvert regelverk det gjelder.
Holder en ISO 27001-sertifisering for NIS2?
Den dekker en betydelig del av kravene i § 30 BSIG, men erstatter verken registrering eller varslings- og dokumentasjonsplikter. I Complaica bruker begge regelverkene de samme aktivaene, risikoene, tiltakene og bevisene; differansen vises som en liste over åpne krav.
Finnes det en NIS2-sertifisering for programvare?
Nei. NIS2 er lovgivning, ikke en sertifiseringsstandard: det finnes verken et NIS2-sertifikat for virksomheter eller et for programvare. Virksomheten må gjennomføre tiltakene og kunne dokumentere det når tilsynsmyndigheten ber om det; om plikten er oppfylt, vurderer den kompetente myndigheten. Complaica holder bevisene for dette klare på objektet de dokumenterer.
Kan Complaica kjøres on-premises?
Ja. Complaica er tilgjengelig som SaaS og on-premises: SaaS-varianten driftes i Tyskland; on-premises kjører du programvaren for NIS2-etterlevelse i din egen infrastruktur. Lisensen koster det samme i begge tilfeller.
Kan et eksisterende ISMS migreres til Complaica?
Ja. Complaica importerer og eksporterer data fra og til Excel, via REST API og fra andre ISMS-verktøy; migreringen av dataene dine er gratis og følges opp av våre spesialister. Slik vurderer du verktøyet på ditt eget datasett i stedet for på demodata.
Hvilke systemer kan integreres med Complaica?
Via REST API aktivaforvaltnings- og CMDB-systemer som i-doit, GLPI, FNT Command og andre, samt Jira, SAP og Microsoft Azure. Applikasjonsdata er tilgjengelige via data marts for eksterne analyse- og rapporteringssystemer, og via MCP kan en KI-assistent kobles til.
Hvor lang tid tar innføringen?
For et definert omfang foreligger de første holdbare statusrapportene typisk etter noen få uker — avhengig av eksisterende dokumentasjon og tilgjengelige ressurser. Med forberedt innhold og rådgivning ligger mindre organisasjoner i den nedre enden.
Start NIS2 med Complaica
Bli kjent med Complaica som NIS2-programvare: test den, be om en demo eller snakk med oss om NIS2-gjennomføringen din og et eksisterende ISMS — skriv til oss.
Takk.
Vi svarer innen én virkedag.
Ikke sendt.
Det gikk ikke. Sjekk feltene eller send oss en e-post direkte.