IT-Grundschutz-programvare
for ISMS-et ditt
Complaica er IT-Grundschutz-programvare for oppbygging, drift og kontinuerlig forbedring av et ISMS etter BSI IT-Grundschutz — med alle trinn i metodikken: strukturanalyse, fastsettelse av beskyttelsesbehov (Schutzbedarfsfeststellung), modellering (Modellierung), IT-Grundschutz-Check, risikoanalyse og gjennomføringsplanlegging (Realisierungsplanung). IT-Grundschutz-kompendiet (IT-Grundschutz-Kompendium) oppdateres jevnlig, og migreringen til Grundschutz++ er forberedt.
- 01IT-Grundschutz-verktøy for alle trinn i metodikken — i ett datasett
- 02Basis-, standard- og kjernesikring etter BSI-Standard 200-2
- 03IT-Grundschutz-kompendiet som katalog, jevnlig oppdatert
- 04Klar for migreringen til Grundschutz++
- 05KI-integrasjon (MCP) pluss ekspertrådgivning — Co-Intelligence
Innføre og forvalte BSI IT-Grundschutz med Complaica
Oversikt over funksjonene i IT-Grundschutz-programvaren: fra informasjonsdomenet til revisjonsbeviset, trinn for trinn etter BSI-Standard 200-2.
- 01Kartlegge informasjonsdomenet (Informationsverbund) og omfanget (Geltungsbereich) — organisasjon, lokasjoner og forretningsprosesser
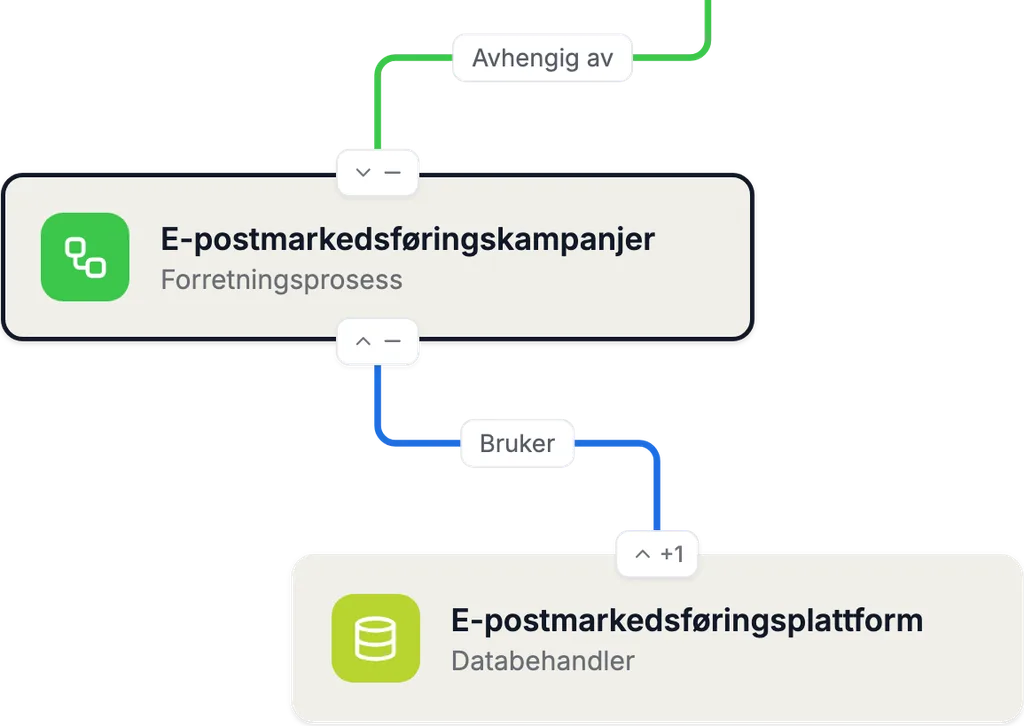
- 02Strukturanalyse: registrere og gruppere målobjekter (Zielobjekte) og vise avhengighetene deres som graf og matrise
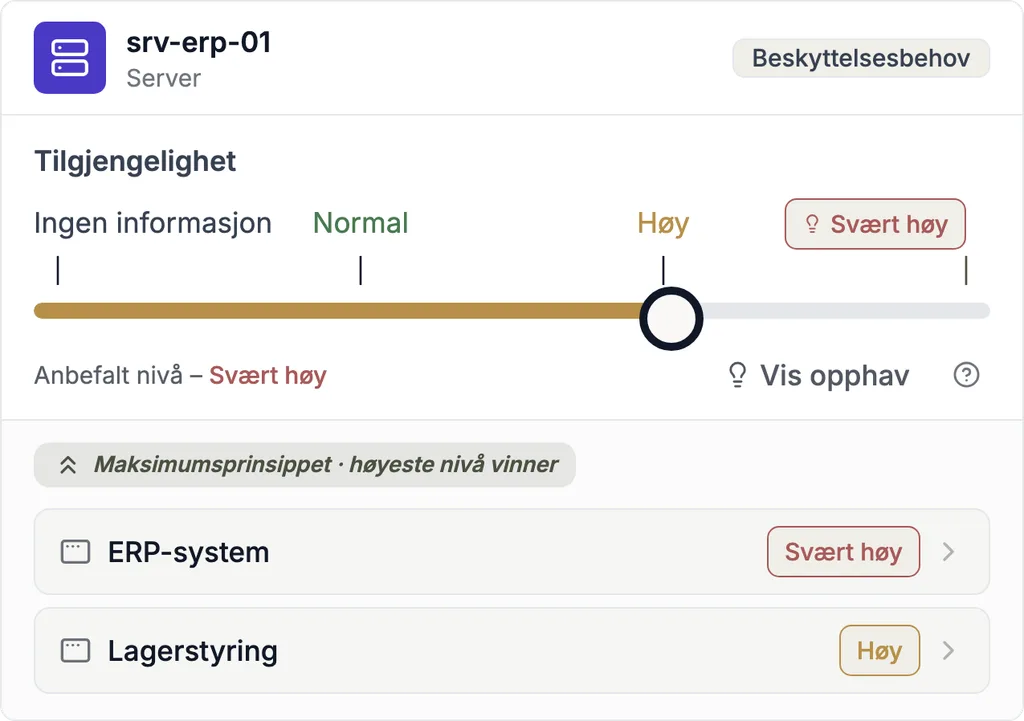
- 03Fastsettelse av beskyttelsesbehov (Schutzbedarfsfeststellung) for konfidensialitet, integritet og tilgjengelighet — med arv etter maksimumsprinsippet (Maximumprinzip)
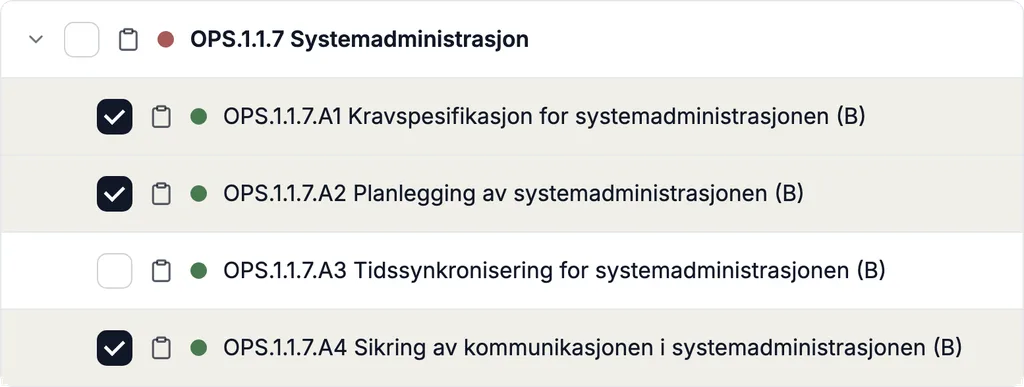
- 04Modellering (Modellierung): tilordne moduler (Bausteine) fra IT-Grundschutz-kompendiet (IT-Grundschutz-Kompendium) til målobjektene
- 05IT-Grundschutz-Check: vurdere gjennomføringsstatus per krav, akkumulert opp til informasjonsdomenet
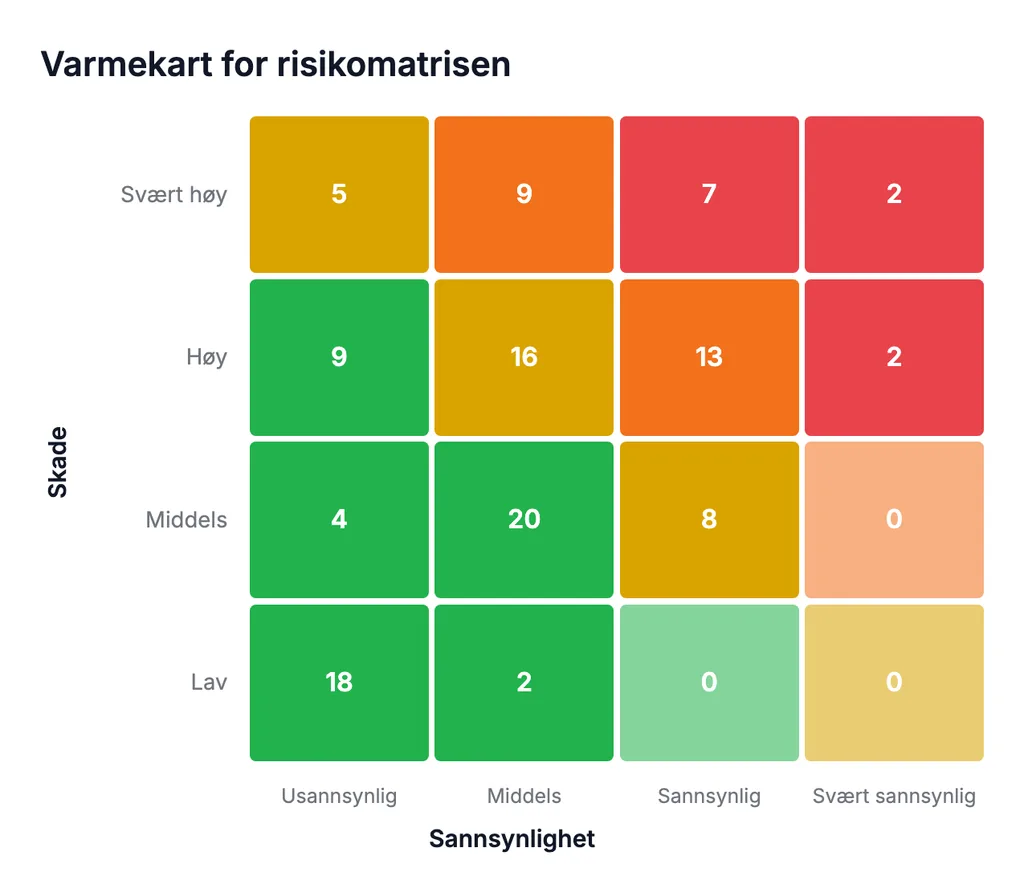
- 06Risikoanalyse etter BSI-Standard 200-3 med elementære trusler (elementare Gefährdungen) og konfigurerbare risikomatriser
- 07Gjennomføringsplan (Realisierungsplan): følge opp tiltak med ansvarlige, frister og status
- 08Lagre bevis på det aktuelle objektet — dokumenter, lenker og vurderinger med forfatter og dato
- 09Referansedokumentene (Referenzdokumente) A.1 til A.6, rapporter og dashbord for ledelse og revisjon
- 10Jevnlige oppdateringer av IT-Grundschutz-kompendiet; Grundschutz++ som katalog for migreringen
- 11Integrasjon med Microsoft Azure, SAP, Jira og andre systemer; import og eksport fra og til Excel
- 12KI-integrasjon (MCP) for spørsmål om IT-Grundschutz, moduler og krav og om bruken av verktøyet
ISMS-programvare for IT-Grundschutz: moduler og funksjoner
Syv moduler i ISMS-programvaren, ett sammenkoblet datasett: informasjonsdomene, målobjekter, beskyttelsesbehov, IT-Grundschutz-moduler, risikoer, rapporter, oppgaver og integrasjoner arbeider på de samme objektene.
01 / 07 · Organisasjonsstyring
Organisasjon, lokasjoner og informasjonsdomene
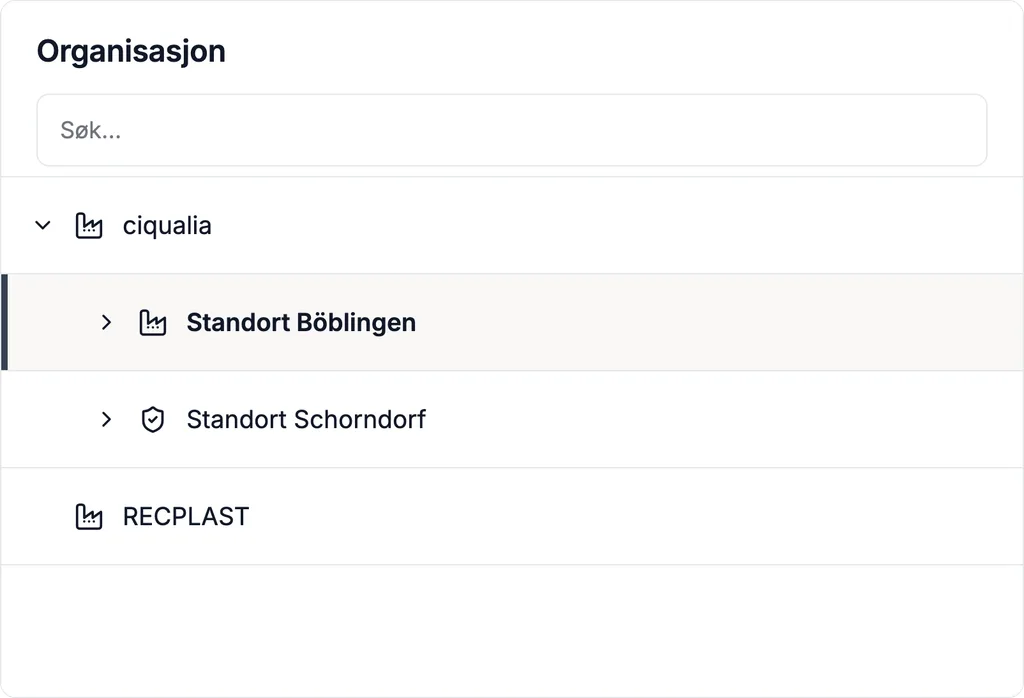
Kartlegg organisasjonen som et tre — selskaper, lokasjoner, avdelinger, enheter — og fastsett omfanget (Geltungsbereich): hvilke deler som utgjør informasjonsdomenet (Informationsverbund). Ansvar tildeles per enhet og per objekt; tilgangsrettigheter følger samme struktur.
02 / 07 · Strukturanalyse og beskyttelsesbehov
Strukturanalyse og fastsettelse av beskyttelsesbehov
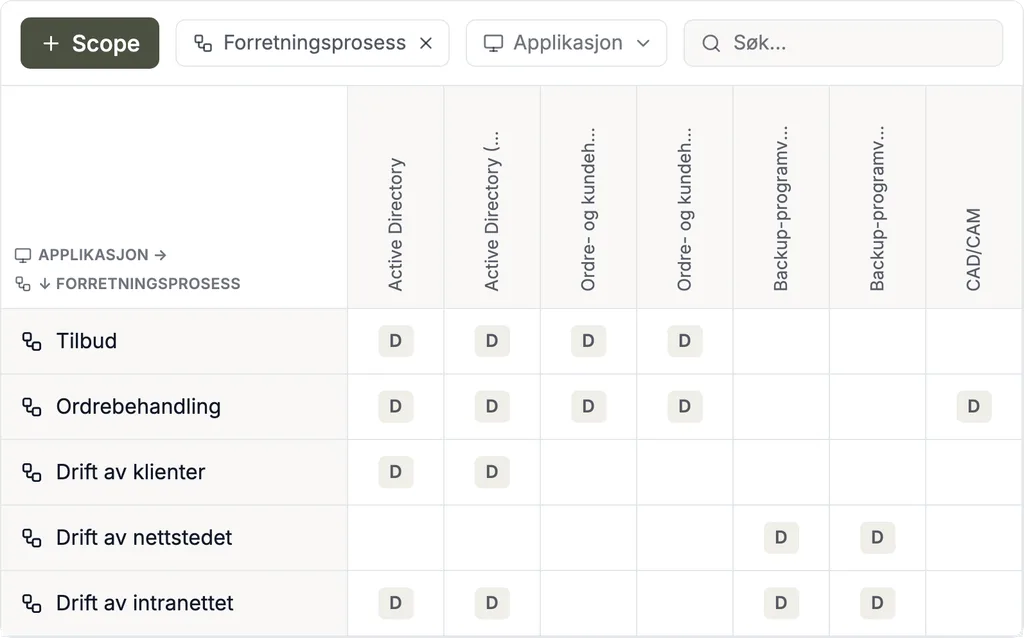
Registrer målobjektene (Zielobjekte) i informasjonsdomenet — forretningsprosesser, applikasjoner, IT-systemer, nettverk, rom og leverandører — med type og andre attributter, samle likeartede objekter i grupper og koble dem sammen langs avhengighetene deres. Målobjekter kan importeres fra aktivaforvaltning, CMDB-er, Microsoft Azure og andre kilder.
I fastsettelsen av beskyttelsesbehov (Schutzbedarfsfeststellung) klassifiseres hvert målobjekt for konfidensialitet, integritet og tilgjengelighet — normal, høy eller svært høy — og beskyttelsesbehovet (Schutzbedarf) arves langs avhengighetene etter maksimumsprinsippet (Maximumprinzip). Opphavet til hver klassifisering forblir sporbart.
03 / 07 · Compliance-styring
Modellering og IT-Grundschutz-Check
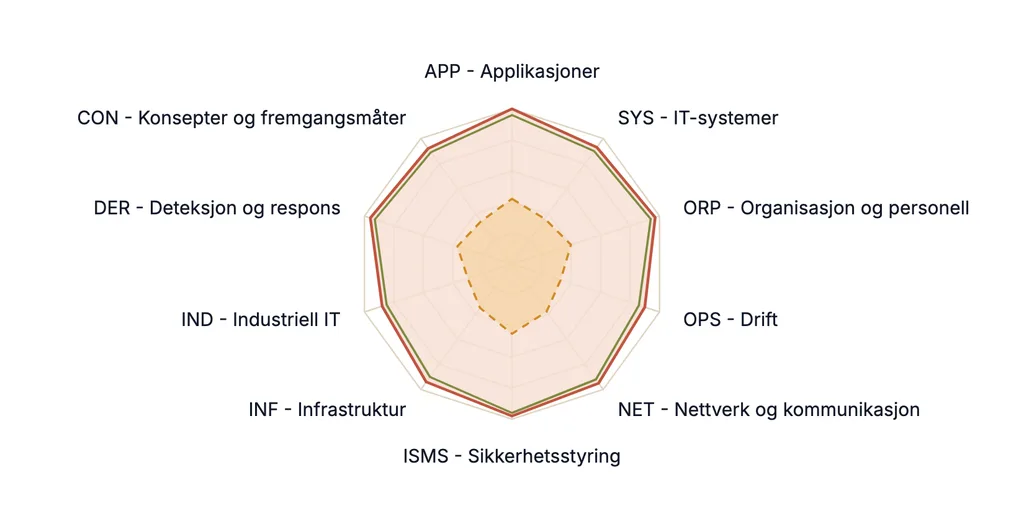
I modelleringen (Modellierung) tilordner du målobjektene modulene (Bausteine) fra IT-Grundschutz-kompendiet (IT-Grundschutz-Kompendium) — fra alle ti lag (Schichten), fra ISMS og ORP til NET og INF. I IT-Grundschutz-Check får hvert krav en gjennomføringsstatus, en begrunnelse og bevis; statusen akkumuleres nedenfra og opp til informasjonsdomenet.
Basiskrav, standardkrav og krav ved forhøyet beskyttelsesbehov kan evalueres hver for seg — slik kan du begynne med basissikring (Basis-Absicherung) og bygge ut til standardsikring (Standard-Absicherung). Egne moduler og flere standarder vurderes på samme modell.
04 / 07 · Risikostyring
Risikoanalyse etter BSI-Standard 200-3
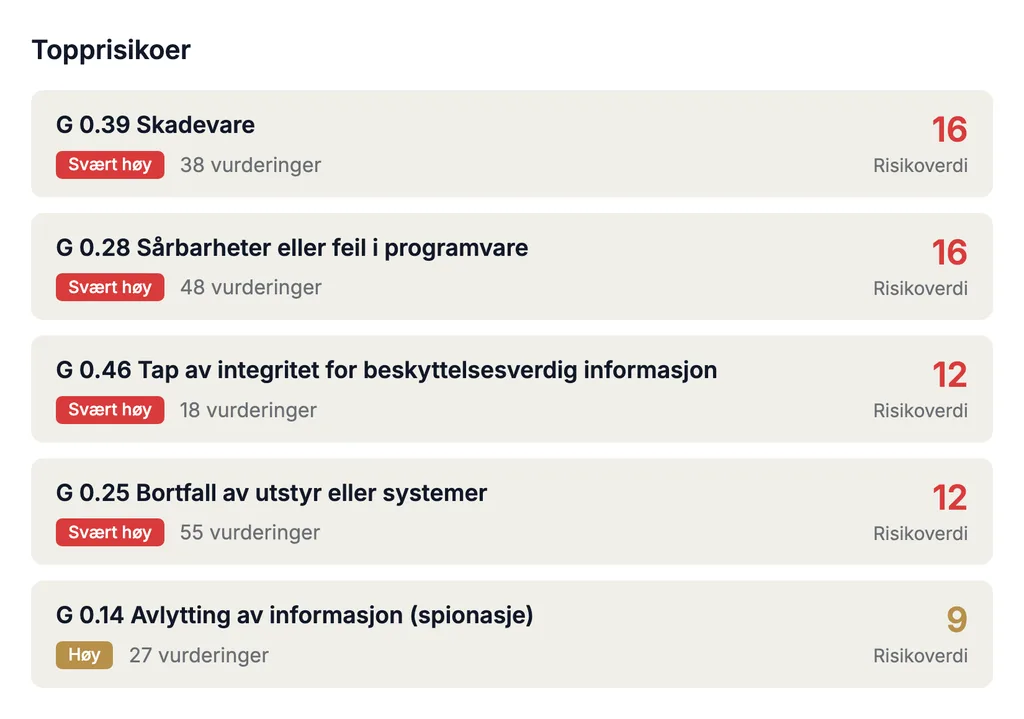
For målobjekter med høyt eller svært høyt beskyttelsesbehov — og for dem som ikke lar seg modellere tilstrekkelig med modulene — identifiserer du trusler fra kompendiets elementære trusler (elementare Gefährdungen) eller fra egne kataloger og vurderer hyppighet og konsekvens i en konfigurerbar risikomatrise. For hver risiko fastsettes håndteringsalternativet, kobles til krav og tiltak, og restrisikoen følges over tid.
05 / 07 · Rapportering og dataanalyse
Referansedokumenter og rapporter for ledelse og revisjon
Generer referansedokumentene (Referenzdokumente) A.1 til A.6 — strukturanalyse, fastsettelse av beskyttelsesbehov, modellering, IT-Grundschutz-Check, risikoanalyse og gjennomføringsplan (Realisierungsplan) — fra dine egne data. Dashbord viser ledelsen status for ISMS-et; distribusjonen tar Complaicas Teams-integrasjon og e-postboten seg av, og eksterne BI- og analyseverktøy leser dataene via REST API eller Data Marts.
06 / 07 · Oppgavestyring og samarbeid
Gjennomføringsplan: tiltak og frister
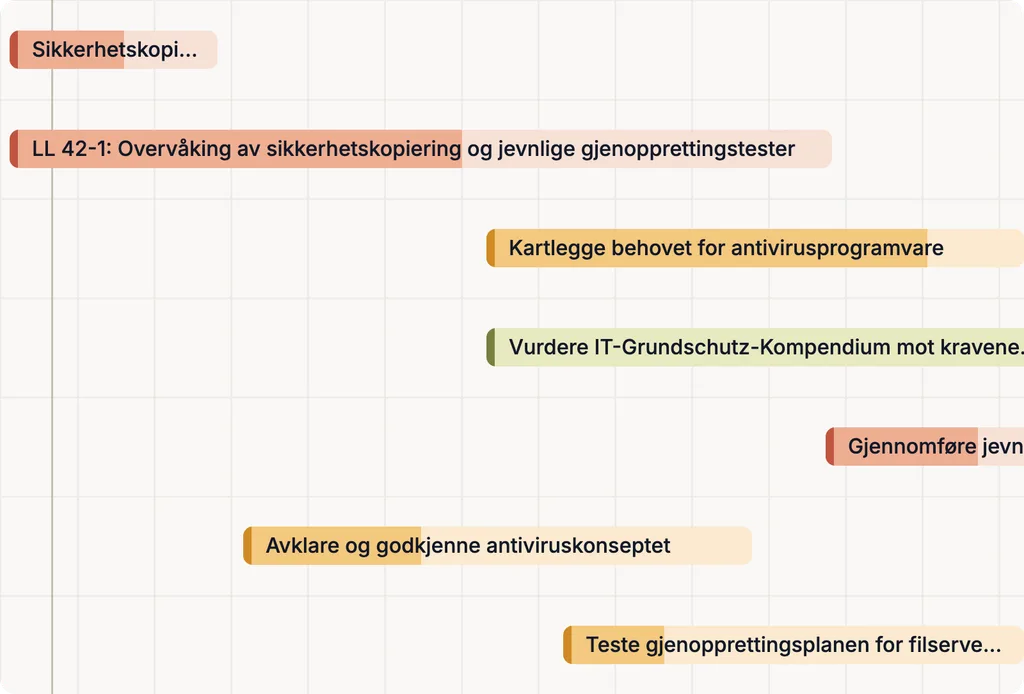
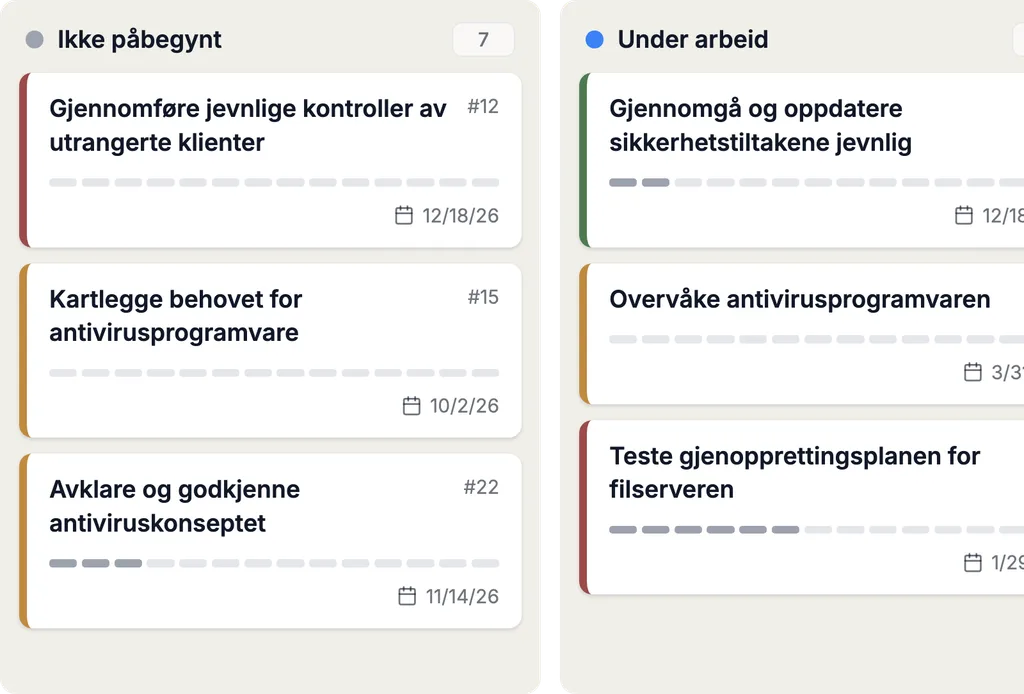
Av åpne krav og håndterte risikoer oppstår gjennomføringsplanen: tiltak og oppgaver har ansvarlige, frister og status; hver statusendring registreres med forfatter og dato. Interne og eksterne deltakere — for eksempel revisorer eller leverandører — arbeider i samme system: tilgang til enkelte målobjekter og dokumenter gis per objekt og via lenke.
07 / 07 · Integrasjoner og automatisering
Complaica-integrasjoner
Via REST API kobler Complaica til aktivaforvaltnings- og CMDB-systemer — Microsoft Azure, i-doit, GLPI, FNT Command og andre — og holder strukturanalysen i takt med virkeligheten. Jira, Microsoft Planner og andre kan kobles til som oppgavesystemer.
Applikasjonsdata er tilgjengelige via forhåndsdefinerte Data Marts, REST API eller MCP for eksterne analyse- og rapporteringssystemer.
IT-Grundschutz-verktøy: alle trinn i metodikken
Som IT-Grundschutz-verktøy støtter Complaica hvert trinn i IT-Grundschutz-metodikken etter BSI-Standard 200-2 — fra informasjonsdomenet til revisjonen. Hvert trinn arbeider på resultatene fra det forrige, i ett sammenkoblet datasett.
- 01
Informasjonsdomene
Informationsverbund
Fastsette organisasjonen, lokasjonene og forretningsprosessene som sikkerhetskonseptet gjelder for.
- 02
Strukturanalyse
Strukturanalyse
Registrere og gruppere applikasjoner, IT-systemer, nettverk og rom og koble dem til prosessene.
- 03
Fastsettelse av beskyttelsesbehov
Schutzbedarfsfeststellung
Klassifisere konfidensialitet, integritet og tilgjengelighet per målobjekt; beskyttelsesbehovet arves.
- 04
Modellering
Modellierung
Tilordne moduler fra IT-Grundschutz-kompendiet til målobjektene.
- 05
IT-Grundschutz-Check
Sammenligning av krav og nåsituasjon
Vurdere gjennomføringsstatus for hvert krav — med begrunnelse og bevis.
- 06
Risikoanalyse
BSI-Standard 200-3
Ved forhøyet beskyttelsesbehov identifisere trusler og vurdere og håndtere risikoer.
- 07
Gjennomføringsplanlegging
Realisierungsplanung
Konsolidere og prioritere tiltak og gjennomføre dem med ansvarlige og frister.
- 08
Revisjon
Opprettholdelse og forbedring
Referansedokumentene A.1 til A.6 og bevis for internrevisjon og sertifiseringsrevisjon.
IT-Grundschutz-kompendiet og migrering til Grundschutz++
Regelverket utvikler seg videre, ISMS-et ditt består: Complaica holder IT-Grundschutz-kompendiet oppdatert og fører Grundschutz++ som katalog — migreringen skjer på det eksisterende datasettet.
- Jevnlige oppdateringer av kompendiet
IT-Grundschutz-kompendiet er inkludert som katalog med moduler, krav og elementære trusler. Nye utgaver og rettelser fra BSI gjøres jevnlig tilgjengelige som katalogoppdatering.
- Vurderingene beholdes
Ved en oppdatering består eksisterende vurderinger, tiltak og bevis. Det som vurderes på nytt, er det som har endret seg — ikke hele informasjonsdomenet.
- Grundschutz++ som katalog
BSI videreutvikler IT-Grundschutz til Grundschutz++: et prosessorientert regelverk i maskinlesbart format, der brukerkatalogen avløser kompendiet. Complaica støtter allerede Grundschutz++.
- Migrering uten ny oppbygging
Informasjonsdomene, målobjekter, beskyttelsesbehov, risikoer, tiltak og bevis består ved migreringen; kravene i Grundschutz++ vurderes på de samme objektene. I overgangen kan begge regelverkene føres parallelt.
- Tid til en ordnet overgang
BSIs milepælsplan (per september 2026) angir 1. januar 2027 som starten på sertifiserbarheten for Grundschutz++ og 30. november 2031 som slutten på sertifiserbarheten for IT-Grundschutz.
Hvorfor Complaica som IT-Grundschutz-programvare?
Seks grunner til at organisasjoner bygger og driver ISMS-et sitt etter IT-Grundschutz med Complaica.
Programvare pluss ekspertrådgivning
ISMS-programvare og rådgivning fra én kilde: våre compliance-eksperter følger oppbygging, drift og revisjonsforberedelse — så langt du trenger det.
IT-Grundschutz klar til bruk — kompendium og BSI-standarder
Modulene i IT-Grundschutz-kompendiet med kravene og de elementære truslene sine, trinnene i metodikken etter BSI-Standard 200-2, risikoanalysen etter BSI-Standard 200-3 og rapportmaler for referansedokumentene er forberedt. Du starter ikke fra null.
Ett sammenkoblet datasett i stedet for Excel, PowerPoint og delte mapper
Målobjekter, beskyttelsesbehov, moduler, risikoer, tiltak og bevis forblir koblet i én datamodell — i stedet for å være spredt over regneark, presentasjoner og delte mapper som holdes konsistente for hånd.
Kompendieoppdateringer og Grundschutz++ inkludert
Katalogoppdateringer holder kompendiet oppdatert, og Grundschutz++ vurderes på det samme datasettet — migreringen er en overgang, ikke en ny oppbygging.
Fra første revisjon til resertifisering
Ett datasett for førstegangssertifisering, oppfølgingsrevisjoner og resertifisering: ISMS-ets status holdes oppdatert mellom revisjonene, ingenting bygges opp på nytt.
IT-Grundschutz med KI-støtte
Med den valgfrie KI-integrasjonen (MCP) svarer Complaica på spørsmål om IT-Grundschutz, forklarer moduler og krav, hjelper med tiltak og oppgaver og finner svar i dine egne retningslinjer og dokumenter. Den støtter arbeidet i ISMS-et — vurdering og beslutning forblir hos deg.
- 01Svare på spørsmål om IT-Grundschutz-metodikken og kompendiet
- 02Forklare moduler og krav — hva som kreves og hva som duger som bevis
- 03Foreslå, formulere og tildele tiltak og oppgaver
- 04Analysere retningslinjene, prosedyrene og dokumentene dine og svare på spørsmål om dem
- 05Forklare bruken av Complaica — hvilken funksjon til hva
Kundestemmer om ISMS med Complaica
«Den optimaliserte compliance-prosessen»
En av funksjonene vi liker best ved Complaica, er den optimaliserte compliance-prosessen. Brukergrensesnittet har et klart og strukturert design som gir mer brukervennlighet og fremmer høyere arbeidstempo. Det gir ikke bare nye brukere en rask læringskurve, men lar også erfarne brukere minimere innsatsen. I hver fase av livssyklusen i sikkerhetsstyringen støttes gjentakende oppgaver som scoping, strukturanalyse, modellering og til og med oppfølging av risikoer og tiltak av et mangfold av funksjoner. Dessuten er plattformens ytelse strålende — den er stabil og utmerket når det gjelder hastighet.
Mer …Mindre
En av funksjonene vi liker best ved Complaica, er den optimaliserte compliance-prosessen. Brukergrensesnittet har et klart og strukturert design som gir mer brukervennlighet og fremmer høyere arbeidstempo. Det gir ikke bare nye brukere en rask læringskurve, men lar også erfarne brukere minimere innsatsen.
I hver fase av livssyklusen i sikkerhetsstyringen støttes gjentakende oppgaver som scoping, strukturanalyse, modellering og til og med oppfølging av risikoer og tiltak av et mangfold av funksjoner.
Dessuten er plattformens ytelse strålende — den er stabil og utmerket når det gjelder hastighet.
«Vi kan gjøre alt vi trenger i ett verktøy»
Complaica er svært brukervennlig, og tilpasning er en lek. Vi håndterer ISO-etterlevelse og personvern med det — vi kan gjøre alt vi trenger i ett verktøy. For oss er Complaica bedre enn alternativene på markedet, og samtidig rimeligere.
Mer …Mindre
Complaica er svært brukervennlig, og tilpasning er en lek. Vi håndterer ISO-etterlevelse og personvern med det — vi kan gjøre alt vi trenger i ett verktøy.
For oss er Complaica bedre enn alternativene på markedet, og samtidig rimeligere.
«Den veiledede tilnærmingen var avgjørende for oss»
Vi var nye innen compliance og innføring av ISO 27001 og måtte gjennom den kompliserte sertifiseringsprosessen. Med tanke på den regulatoriske kompleksiteten ville vi finne den beste måten å komme i gang på. Prosjektlederen vår (alias sikkerhetsansvarlig) hadde aldri jobbet med slike compliance-standarder og -regler før. Derfor valgte vi støtte fra en tredjepart, nærmere bestemt Complaica. Den veiledede tilnærmingen var avgjørende for oss. Complaica hadde alle de detaljerte forklaringene for compliance-sjekken og risikoanalysen, inkludert praktiske forslag.
Mer …Mindre
Vi var nye innen compliance og innføring av ISO 27001 og måtte gjennom den kompliserte sertifiseringsprosessen.
Med tanke på den regulatoriske kompleksiteten ville vi finne den beste måten å komme i gang på. Prosjektlederen vår (alias sikkerhetsansvarlig) hadde aldri jobbet med slike compliance-standarder og -regler før.
Derfor valgte vi støtte fra en tredjepart, nærmere bestemt Complaica. Den veiledede tilnærmingen var avgjørende for oss. Complaica hadde alle de detaljerte forklaringene for compliance-sjekken og risikoanalysen, inkludert praktiske forslag.
IT-Grundschutz-rådgivning
Informasjonssikkerhet som tjeneste: rådgivning gjennom hele IT-Grundschutz-metodikken — fra gap-analyse til revisjonsforberedelse og migrering til Grundschutz++, i det omfanget du trenger.
- Gap-analyse og forberedelse
Sammenligning av nåsituasjonen din med kravene i IT-Grundschutz-kompendiet. Resultat: en prioritert liste over gap og en gjennomføringsplan.
- Oppbygging og innføring av ISMS-et
Sikkerhetsorganisasjon, retningslinje, omfang og roller etter BSI-Standard 200-1 og 200-2 — med fremgangsmåten som passer for deg: basis-, standard- eller kjernesikring.
- Strukturanalyse, beskyttelsesbehov og modellering
Informasjonsdomenet legges inn i Complaica: målobjektene registreres og grupperes, beskyttelsesbehovet fastsettes, modulene tilordnes.
- Risikoanalyse og tiltaksplanlegging
Risikoanalyse etter BSI-Standard 200-3 for målobjekter med forhøyet beskyttelsesbehov, velge håndteringsalternativer og utlede gjennomføringsplanen.
- Revisjoner og revisjonsforberedelse
Internrevisjoner, ledelsens gjennomgang og forberedelse til sertifiseringsrevisjonen — med referansedokumentene revisor vil se.
- Migrering til Grundschutz++
Planlegging og oppfølging av overgangen fra IT-Grundschutz-kompendiet til Grundschutz++, på ditt eksisterende datasett.
- Ekstern informasjonssikkerhetsansvarlig
En kontaktperson for ISMS-et ditt, midlertidig eller fast — for organisasjoner uten egen rolle for dette.
IT-Grundschutz og andre standarder
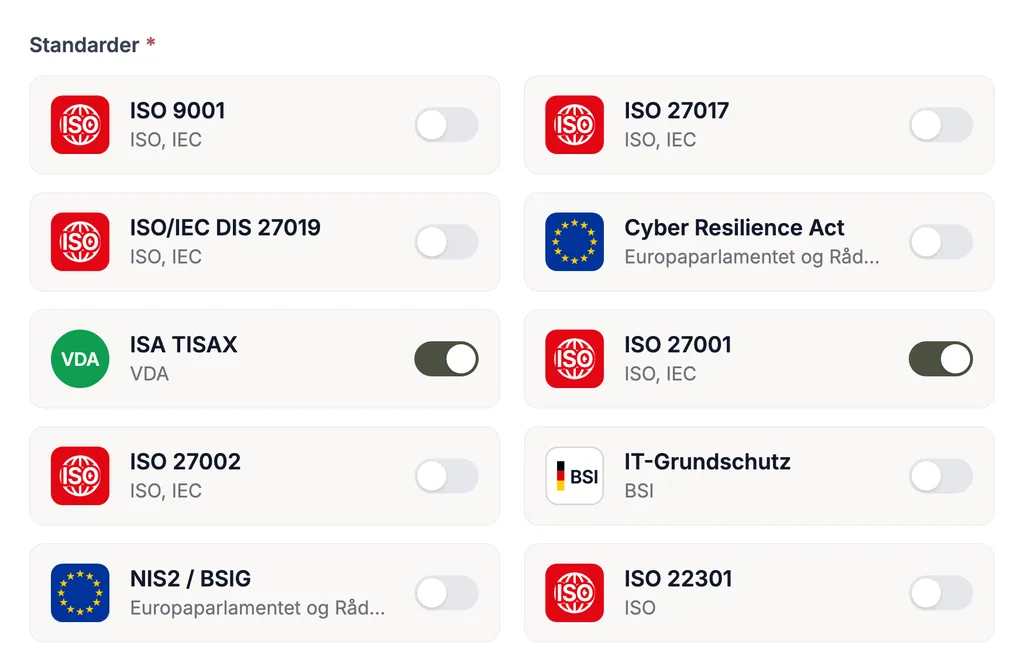
IT-Grundschutz er sjelden det eneste regelverket som gjelder for en organisasjon. I Complaica bruker kravene fra andre standarder de samme målobjektene, risikoene, tiltakene og bevisene: det som er dokumentert for IT-Grundschutz, teller også for et ISMS etter ISO 27001, for NIS2, DORA, TISAX eller personvernstyring etter GDPR. Ingen dobbelt vedlikehold.
Hver standard leveres med sin kravkatalog; egne kataloger kan legges til når som helst. Alle områdene vises på GRC-plattformen Complaica.
Vanlige spørsmål om IT-Grundschutz-programvare
Hva er BSI IT-Grundschutz?
IT-Grundschutz er metodikken til det tyske føderale kontoret for informasjonssikkerhet (Bundesamt für Sicherheit in der Informationstechnik, BSI) for oppbygging og drift av et styringssystem for informasjonssikkerhet (ISMS). Den består av BSI-standardene — 200-1 for styringssystemet, 200-2 for metodikken, 200-3 for risikoanalysen — og IT-Grundschutz-kompendiet, der modulene i ti lag beskriver kravene og de elementære truslene for hvert tema.
Hva er IT-Grundschutz-programvare?
IT-Grundschutz-programvare er ISMS-programvare som avbilder BSIs metodikk i én datamodell: informasjonsdomene, målobjekter, beskyttelsesbehov, moduler, krav, risikoer, tiltak og bevis er koblet sammen. I stedet for å holde regneark og dokumenter konsistente for hånd vedlikeholder du hvert objekt én gang, og rapporter som referansedokumentene genereres fra dataene.
Hvilket verktøy støtter BSI IT-Grundschutz?
Det som egner seg, er et IT-Grundschutz-verktøy som leveres med IT-Grundschutz-kompendiet som katalog og avbilder alle trinn i metodikken etter BSI-Standard 200-2. Complaica er et slikt verktøy: strukturanalyse, fastsettelse av beskyttelsesbehov, modellering, IT-Grundschutz-Check, risikoanalyse og gjennomføringsplanlegging arbeider på ett datasett, som SaaS eller On-Premises.
Hvilke trinn i IT-Grundschutz-metodikken støtter Complaica?
Alle trinn etter BSI-Standard 200-2: avgrensningen av informasjonsdomenet (Informationsverbund), strukturanalysen, fastsettelsen av beskyttelsesbehov (Schutzbedarfsfeststellung), modelleringen (Modellierung) med modulene (Bausteine) i kompendiet, IT-Grundschutz-Check, risikoanalysen etter BSI-Standard 200-3, gjennomføringsplanleggingen (Realisierungsplanung) samt opprettholdelse, revisjon og kontinuerlig forbedring. Hvert trinn arbeider på resultatene fra det forrige, i ett datasett.
Støtter Complaica BSI-Standard 200-1, 200-2 og 200-3?
Ja. Complaica implementerer BSI-standardene 200-1 (styringssystemer for informasjonssikkerhet), 200-2 (IT-Grundschutz-metodikken) og 200-3 (risikoanalyse på grunnlag av IT-Grundschutz). Trinnene i metodikken og risikoanalysen er avbildet som arbeidsflyter i programvaren, og IT-Grundschutz-kompendiet er inkludert som katalog.
Støtter Complaica basis-, standard- og kjernesikring?
Ja. BSI-Standard 200-2 har tre fremgangsmåter: basissikring er inngangen til et ISMS, kjernesikring ser først på en liten, særlig viktig del av informasjonsdomenet, og med standardsikring gjennomføres en fullstendig sikkerhetsprosess. I Complaica kan basiskrav, standardkrav og krav ved forhøyet beskyttelsesbehov evalueres hver for seg, slik at du kan begynne med én fremgangsmåte og bygge ut senere.
Hvordan fungerer strukturanalysen i Complaica?
Målobjekter — forretningsprosesser, applikasjoner, IT-systemer, nettverk, rom — registreres eller importeres fra aktivaforvaltning, CMDB-er og Microsoft Azure, samles i grupper og kobles sammen langs avhengighetene sine. Avhengighetsgraf og avhengighetsmatrise viser strukturen i informasjonsdomenet; strukturanalysen er tilgjengelig som referansedokument A.1.
Hvordan fungerer fastsettelsen av beskyttelsesbehov i Complaica?
Beskyttelsesbehovet fastsettes per målobjekt for konfidensialitet, integritet og tilgjengelighet — normal, høy eller svært høy. Langs avhengighetene arves det etter maksimumsprinsippet; opphavet til hver klassifisering kan vises.
Hvordan fungerer modellering og IT-Grundschutz-Check i Complaica?
I modelleringen tilordnes målobjektene de passende modulene fra IT-Grundschutz-kompendiet. I IT-Grundschutz-Check, sammenligningen av krav og nåsituasjon, vurderer du gjennomføringsstatusen for hvert krav, begrunner den og lagrer bevis. Statusen akkumuleres fra det enkelte målobjektet opp til informasjonsdomenet, og åpne krav går inn i gjennomføringsplanen.
Støtter Complaica risikoanalyse etter BSI-Standard 200-3?
Ja. For målobjekter med høyt eller svært høyt beskyttelsesbehov og for dem som ikke lar seg modellere tilstrekkelig med modulene, identifiseres trusler — fra kompendiets elementære trusler eller fra egne kataloger — og vurderes i en konfigurerbar risikomatrise. For hver risiko fastsettes håndteringsalternativ og tiltak; restrisikoen kan følges over tid.
Genererer Complaica referansedokumentene A.1 til A.6?
Ja. Strukturanalyse (A.1), fastsettelse av beskyttelsesbehov (A.2), modellering (A.3), resultatet av IT-Grundschutz-Check (A.4), risikoanalyse (A.5) og gjennomføringsplan (A.6) genereres som rapporter fra det gjeldende datasettet — ved førstegangsrevisjonen som før hver oppfølgingsrevisjon, uten å skrive dokumentene på nytt.
Støtter Complaica IT-Grundschutz-kompendiet?
Ja. IT-Grundschutz-kompendiet er inkludert som katalog med modulene, kravene og de elementære truslene sine. Når BSI publiserer en ny utgave eller rettelser, oppdateres katalogen og gjøres tilgjengelig som oppdatering; eksisterende vurderinger, tiltak og bevis beholdes.
Hva er Grundschutz++?
Grundschutz++ er BSIs nyutvikling av Grundschutz: et fullt ut prosessorientert regelverk der kravene foreligger i et maskinlesbart format og dermed kan evalueres av verktøy. Brukerkatalogen Grundschutz++ avløser IT-Grundschutz-kompendiet.
Støtter Complaica Grundschutz++?
Ja. Complaica er et av de første verktøyene med støtte for BSI Grundschutz++. Kravene i Grundschutz++ føres som katalog og vurderes på det samme datasettet som IT-Grundschutz.
Hvordan fungerer migreringen til Grundschutz++?
Migreringen skjer på det eksisterende datasettet: informasjonsdomene, målobjekter, beskyttelsesbehov, risikoer, tiltak og bevis består, og kravene i Grundschutz++ vurderes på de samme objektene. I overgangen kan begge regelverkene føres parallelt. Om ønskelig følger rådgiverne våre migreringen.
Hvor lenge kan IT-Grundschutz fortsatt sertifiseres?
Etter BSIs milepælsplan (per september 2026) kan det fra 1. januar 2027 søkes om sertifisering etter ISO 27001 på grunnlag av Grundschutz++; sertifiserbarheten for IT-Grundschutz opphører 30. november 2031. BSI justerer planen fortløpende — det som gjelder, er versjonen på BSIs nettsted.
Hva er forskjellen mellom IT-Grundschutz og ISO 27001?
ISO/IEC 27001 beskriver hva et ISMS må levere, og overlater utformingen til organisasjonen. IT-Grundschutz gir i tillegg en konkret metodikk og, med modulene i kompendiet, detaljerte krav. De to kan kombineres: standardsikringen er kompatibel med ISO 27001-sertifisering, og sertifikatet heter da «ISO 27001 på grunnlag av IT-Grundschutz». I Complaica kjører begge på det samme datasettet.
Kan et eksisterende ISMS overtas fra Excel eller andre systemer?
Ja. Complaica importerer og eksporterer data fra og til Excel, via REST API og fra andre ISMS-verktøy; migreringen av dataene dine er gratis og følges opp av våre spesialister. Slik vurderer du verktøyet på ditt eget datasett i stedet for på demodata.
Kan Complaica forvalte flere standarder samtidig?
Ja. ISO 27001, NIS2, TISAX, GDPR, ISO 22301 og flere standarder vurderes på samme modell og bruker de samme målobjektene, risikoene, tiltakene og bevisene. Det som er dokumentert for IT-Grundschutz, teller også for de andre standardene.
Er Complaica tilgjengelig som SaaS og On-Premises?
Ja, begge deler. SaaS-varianten driftes i Tyskland; On-Premises kjører du Complaica i din egen infrastruktur. Lisensen koster det samme i begge tilfeller.
Hvordan støtter Complaica IT-Grundschutz-revisjon og sertifisering?
Bevisene ligger på objektet de dokumenterer, og referansedokumentene genereres fra det gjeldende datasettet. Dashbord viser status før revisjonen, og eksterne revisorer kan få målrettet tilgang. Fordi det samme datasettet lever videre, forberedes oppfølgingsrevisjoner og resertifiseringen ut fra den løpende driften. Selve sertifiseringen utfører BSI på grunnlag av revisjonen fra en sertifisert revisor.
Start IT-Grundschutz med Complaica
Test IT-Grundschutz-programvaren, be om en demo eller snakk om ditt eksisterende ISMS og migreringen til Grundschutz++ — skriv til oss.
Takk.
Vi svarer innen én virkedag.
Ikke sendt.
Det gikk ikke. Sjekk feltene eller send oss en e-post direkte.