Grundschutz++-verktøy
for ISMS-et ditt
Med Complaica implementerer du Grundschutz++ på det eksisterende ISMS-datagrunnlaget ditt. Knytt krav til eiendeler, planlegg tiltak og dokumenter internrevisjoner — samlet og sporbart.
- 01Grundschutz++-brukerkatalogen som OSCAL-katalog, oppdatert rett fra BSIs GitHub
- 02Alle fem prosesstrinnene i Methodik-GS++ — fra kartlegging og planlegging til kontinuerlig forbedring
- 03Migrering fra IT-Grundschutz og ISO 27001 på grunnlag av BSIs mappinger
- 04Internrevisjoner etter PERF.3 og ISO 19011: revisjonsprogram, revisjonsplan, vurderingsskjema, revisjonsrapport
- 05KI-integrasjon (MCP) pluss ekspertrådgivning — Co-Intelligence
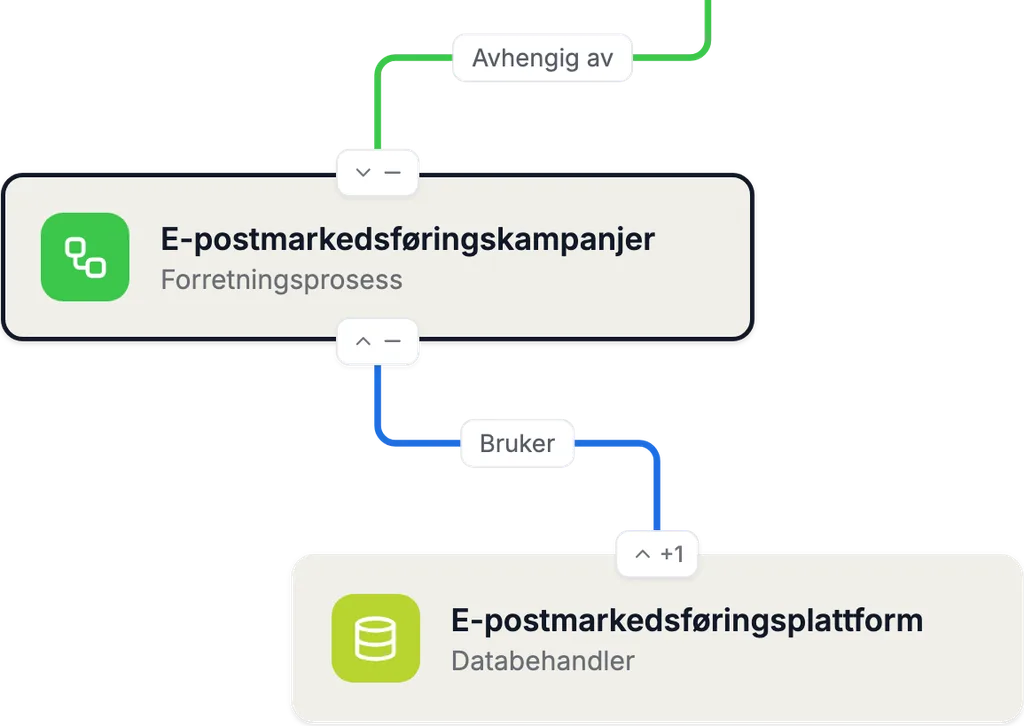
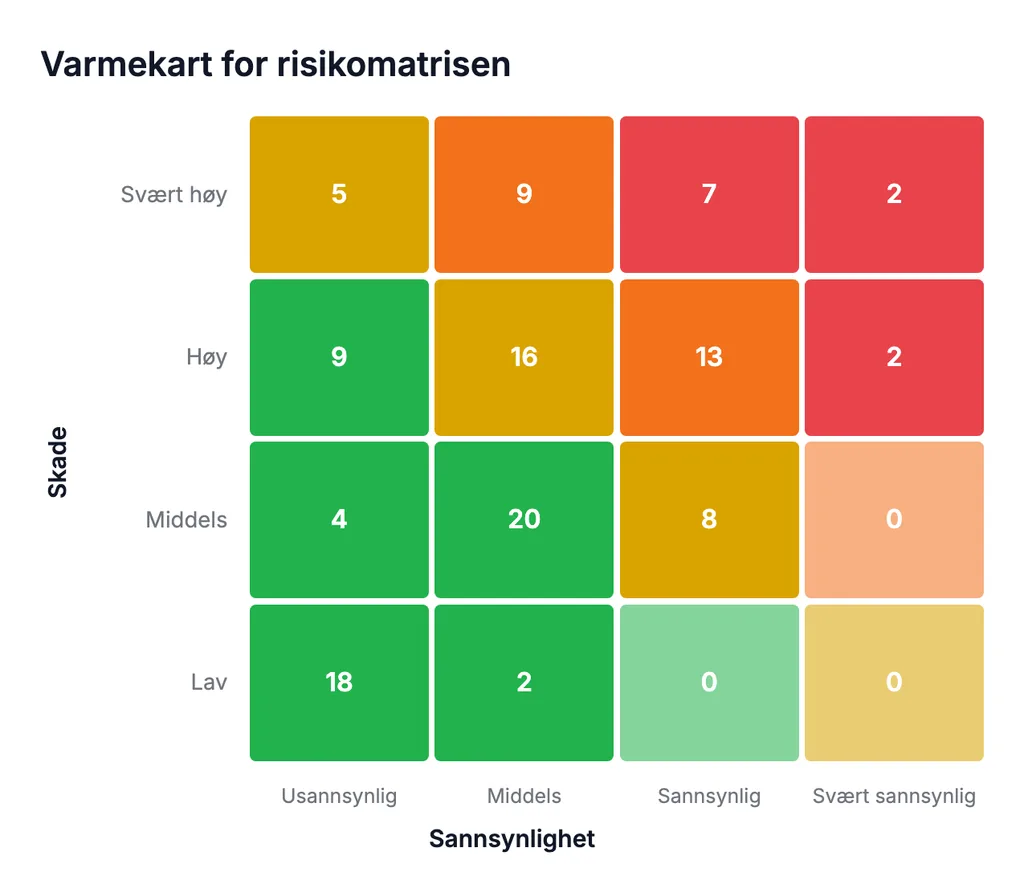
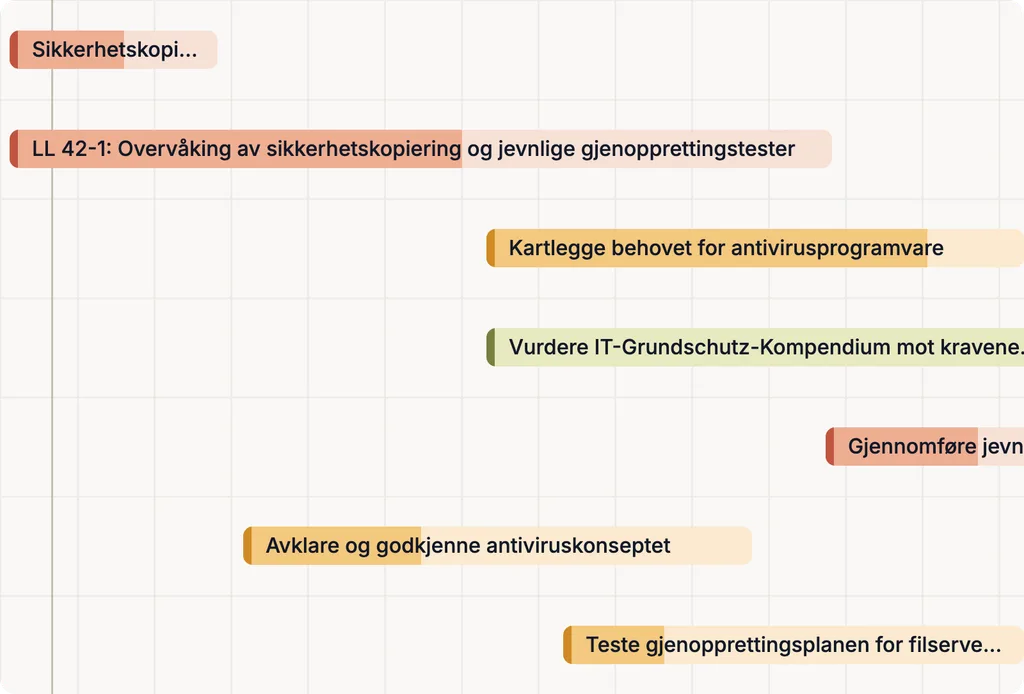
Implementer og forvalt Grundschutz++ med Complaica
Hva Grundschutz++-programvaren gjør for implementeringen din — i korte trekk.
- 01Grundschutz++-brukerkatalogen som OSCAL-katalog — importert og oppdatert rett fra BSIs GitHub
- 02Gjenbruk eksisterende ISMS-data: eiendeler, risikoer, tiltak og bevis fra IT-Grundschutz eller ISO 27001
- 03Kravpakke fra eiendeler og målobjektkategorier — med arv, sikkerhetsnivå og kravenes koblinger
- 04Planlegg tiltak: ansvarlige, frister, unntak og implementeringsstatus «implementert» eller «ikke implementert»
- 05Internrevisjoner, funn og ledelsens gjennomgang etter PERF.3 og ISO 19011
- 06Alle fem prosesstrinn i Methodik-GS++ og KI-integrasjon (MCP) med visninger rett i chatten
Hvorfor Complaica som Grundschutz++-verktøy?
Seks grunner til at virksomheter bygger og driver ISMS-et sitt etter Grundschutz++ med Complaica.
Programvare pluss ekspertrådgivning
ISMS-programvare og rådgivning fra én leverandør: compliance-ekspertene våre følger opp oppbygging, migrering, drift og revisjonsforberedelse — så langt du trenger det.
Rett på beste praksis
Brukerkatalogen kommer fra BSIs Stand der Technik-bibliotek og holdes oppdatert med det — ingen avskrift, ingen venting på en utgave.
Migrering i stedet for nyoppbygging
Det som er registrert for IT-Grundschutz, blir værende og overføres til Grundschutz++-systematikken; i overgangen går begge regelverk parallelt.
Bygget for maskinlesbare krav
Arv via målobjektkategorier, konsolidering, parametere og metadata håndteres av programvaren i stedet for for hånd — den verktøystøttede gjennomføringen som BSIs veiledning anbefaler.
Fra internrevisjon til sertifisering
Revisjonsprogram, funn, korrigeringer og ledelsens gjennomgang på ett datagrunnlag — for den første revisjonen etter Grundschutz++ og hver revisjon etterpå.
Grundschutz++ i Complaica: fra katalog til bevis
Slik arbeider du med Grundschutz++-programvaren: fem trinn på ett datagrunnlag, der hvert trinn bygger på det forrige.
- 01
Katalog
Brukerkatalog · OSCAL
Importer Grundschutz++-brukerkatalogen som OSCAL-katalog fra BSIs Stand der Technik-bibliotek; en ny import oppdaterer den samme standarden.
- 02
Eiendeler
Målobjektkategorier
Registrer eiendeler eller hent dem fra en CMDB, eiendelsforvaltning eller Microsoft Azure, og knytt dem til målobjektkategorier.
- 03
Krav
Kravpakke
Kravene i kategoriene danner kravpakken — med sikkerhetsnivå, trusler og koblingene fra katalogen.
- 04
Tiltak
Implementeringsplan
Planlegg åpne krav som tiltak med ansvarlige, frister og status; begrunn og godkjenn unntak.
- 05
Bevis
Revisjonsspor · rapporter
Legg dokumenter og vurderinger på objektet, med forfatter og dato; rapporter og dashbord viser status for ledelse og revisjon.
Migrering fra IT-Grundschutz og andre normer til Grundschutz++
Migreringen er en overgang, ikke en nyoppbygging: forretningsprosesser, eiendeler, risikoer, tiltak og bevis blir værende og overføres til Grundschutz++-systematikken. Grunnlaget er mappingene som BSI publiserer i Stand der Technik-biblioteket. Fram til IT-Grundschutz ikke lenger kan sertifiseres, kan begge regelverk føres parallelt.
Fra IT-Grundschutz-kompendiet
BSIs mapping knytter kravene i kompendiet, utgave 2023, til kravene i Grundschutz++ — med typen relasjon: lik, delmengde, overmengde eller snitt. I Complaica viser hvert krav hvor det kommer fra og hvilken vurdering som må kontrolleres på nytt.
Mapping IT-Grundschutz 2023 → GS++
Fra målobjekter til målobjektkategorier
Målobjektene fra strukturanalysen blir eiendeler som tildeles én eller flere målobjektkategorier — etter funksjonen deres i forretningsprosessen, ikke bare etter tekniske kjennetegn. Overordnede kategorier arves.
STM.2.1.2 · STM.2.1.3 · STM.2.1.4.1
Klassifiser beskyttelsesbehovet på nytt
Tre kategorier blir til to: forretningsprosesser og informasjon klassifiseres som «normal» eller «høy». Høyt beskyttelsesbehov fører til en egen risikovurdering etter den valgte metoden.
GC.7.1.2 · GC.7.2 · STM.4.1
Rydd i implementeringsstatusen
«Delvis» og «unødvendig» finnes ikke lenger. Delvis implementerte krav blir «ikke implementert» og går inn i planleggingen; begrunnede avvik blir godkjente og dokumenterte unntak.
UMS.1.1 · UMS.2 · UMS.5
Fra ISO 27001
For et ISMS etter ISO/IEC 27001 knytter BSIs mapping kontrollene i vedlegg A til kravene i metodikken og brukerkatalogen. Kontekst, policy, risikostyring og revisjoner finnes igjen i ISMS-praksisene.
Mapping ISO/IEC 27001:2022 vedlegg A → GS++
Internrevisjoner etter Grundschutz++ og ISO 19011
Grundschutz++ krever i praksisen Overvåking og evaluering et revisjonsprogram med risikobasert planlagte internrevisjoner (PERF.3). Veiledningen for revisjonsprogram, gjennomføring av revisjoner og revisorenes kompetanse gir ISO 19011:2026. Complaica knytter begge til kravpakken.
- 01Opprett og vedlikehold revisjonsprogrammer med revisjonene sine — f.eks. den første revisjonen etter Grundschutz++ (PERF.3.1)
- 02Velg revisjonsobjekter og -dybde risikobasert fra kravpakken (PERF.3.1.2)
- 03Gjennomfør revisjoner i økter: vurder hvert krav som samsvar, delvis, avvik eller ikke relevant, med fremdriften per økt
- 04Ett enhetlig vurderingsskjema for alle revisjoner og standarder (PERF.3.2.1)
- 05Opprett funn direkte på kravet — som observasjon eller avvik, med status og alvorlighet
- 06Revisjonsrapporter med status per revisjonsprogram, revisjon og standard (PERF.3.2)
- 07Ledelsens gjennomganger med inndata, konklusjoner, aktiviteter og historikk (PERF.4)
- 08Før avvik inn i korrigerings- og forbedringsplanen og kontroller effekten (VRB)
- ISO 19011:2026
Retningslinjene for revisjon av styringssystemer, utgave 4 fra mai 2026: prinsipper for revisjon, styring av et revisjonsprogram, gjennomføring av revisjoner samt revisorers kompetanse og evaluering — for interne og eksterne revisjoner.
- Videre i PDCA-syklusen
Avvik fra revisjoner undersøkes for årsaker og gjentakelse (VRB.2), korrigeringer planlegges (VRB.4, VRB.5) og kontrolleres for effekt (VRB.6); revisjonsrapportene inngår i ledelsesrapporten (PERF.4.1.4).
- BSIs revisjonslag
Veiledningen varsler et eget revisjonslag, Stand der Technik-biblioteket et vurderingslag for maskinlesbare revisjonsartefakter. Ingen av dem er publisert ennå (per 23. oktober 2026).
Grundschutz++ med KI-støtte
Med den valgfrie KI-integrasjonen (MCP) svarer Complaica på spørsmål om Grundschutz++, forklarer praksiser og krav, hjelper med tiltak og oppgaver og finner svar i dine egne retningslinjer og dokumenter. Gjennom MCP Apps svarer Complaica i chatten ikke bare med tekst, men med interaktive visninger av dataene dine — som risikomatrisen for en eiendel eller objektene i informasjonsdomenet. Vurdering og beslutning ligger hos deg.
- 01Risikomatrise, objektlister og flere visninger rett i chatten — med MCP Apps, i KI-assistenter som Claude
- 02Svare på spørsmål om Methodik-GS++ og brukerkatalogen
- 03Forklare krav — hva som kreves og hvilken dokumentasjon som passer
- 04Foreslå, formulere og tildele tiltak og oppgaver
- 05Analysere retningslinjene, prosedyrene og dokumentene dine og svare på spørsmål om dem
- 06Forklare bruken av Complaica — hvilken funksjon til hva
Drift og innføring: SaaS eller on-premises
Complaica kjører der organisasjonen din trenger det — lisensen koster det samme i begge tilfeller.
- SaaS, driftet i Tyskland
SaaS-varianten driftes i Tyskland; du arbeider i nettleseren, uten egen infrastruktur.
- On-premises i din infrastruktur
Du drifter Complaica i ditt eget miljø — for organisasjoner der dataene ikke får forlate huset.
- Overta eksisterende data
Import og eksport fra og til Excel og via REST API; våre spesialister følger overføringen av dataene dine kostnadsfritt.
- Innføring med oppfølging
Rådgiverne våre følger oppbygging og migrering så langt du trenger; integrasjon av applikasjonene dine er kostnadsfri.
Grundschutz++-rådgivning
Informasjonssikkerhet som tjeneste: rådgivning langs Methodik-GS++ — fra gapanalyse via migrering til internrevisjon, i det omfanget du trenger.
- Gapanalyse mot brukerkatalogen
Sammenligning av dagens situasjon med kravene i Grundschutz++. Resultat: en prioritert gapliste etter sikkerhetsnivå og innsatsnivå.
- Migrering fra IT-Grundschutz
Planlegging og oppfølging av overgangen — eiendeler og målobjektkategorier, beskyttelsesbehov, implementeringsstatus og kravpakke, på det eksisterende datagrunnlaget ditt.
- Oppbygging av ISMS etter Methodik-GS++
Kontekst, policy, omfang, informasjonssikkerhetsklassifisering og sikkerhetsorganisasjon — prosesstrinn 1 som grunnlag for alt videre.
- Risikovurdering
Valg og innføring av en metode for informasjonssikkerhetsrisikostyring og risikovurderinger for forretningsprosesser med høyt beskyttelsesbehov.
- Internrevisjoner
Sette opp revisjonsprogrammet, gjennomføre eller følge opp internrevisjoner etter PERF.3 og ISO 19011, føre funn inn i forbedringsplanen.
- Forberedelse til sertifisering
Forberedelse til en ISO 27001-sertifisering på grunnlag av Grundschutz++, som det etter BSIs milepælsplan skal kunne søkes om fra 1. januar 2027.
- Ekstern informasjonssikkerhetsansvarlig
En kontaktperson for ISMS-et ditt, midlertidig eller fast — for organisasjoner uten egen rolle for dette.
Kundeerfaringer med ISMS i Complaica
«Den optimaliserte compliance-prosessen»
En av funksjonene vi liker best ved Complaica, er den optimaliserte compliance-prosessen. Brukergrensesnittet har et klart og strukturert design som gir mer brukervennlighet og fremmer høyere arbeidstempo. Det gir ikke bare nye brukere en rask læringskurve, men lar også erfarne brukere minimere innsatsen. I hver fase av livssyklusen i sikkerhetsstyringen støttes gjentakende oppgaver som scoping, strukturanalyse, modellering og til og med oppfølging av risikoer og tiltak av et mangfold av funksjoner. Dessuten er plattformens ytelse strålende — den er stabil og utmerket når det gjelder hastighet.
Mer …Mindre
En av funksjonene vi liker best ved Complaica, er den optimaliserte compliance-prosessen. Brukergrensesnittet har et klart og strukturert design som gir mer brukervennlighet og fremmer høyere arbeidstempo. Det gir ikke bare nye brukere en rask læringskurve, men lar også erfarne brukere minimere innsatsen.
I hver fase av livssyklusen i sikkerhetsstyringen støttes gjentakende oppgaver som scoping, strukturanalyse, modellering og til og med oppfølging av risikoer og tiltak av et mangfold av funksjoner.
Dessuten er plattformens ytelse strålende — den er stabil og utmerket når det gjelder hastighet.
«Vi kan gjøre alt vi trenger i ett verktøy»
Complaica er svært brukervennlig, og tilpasning er en lek. Vi håndterer ISO-etterlevelse og personvern med det — vi kan gjøre alt vi trenger i ett verktøy. For oss er Complaica bedre enn alternativene på markedet, og samtidig rimeligere.
Mer …Mindre
Complaica er svært brukervennlig, og tilpasning er en lek. Vi håndterer ISO-etterlevelse og personvern med det — vi kan gjøre alt vi trenger i ett verktøy.
For oss er Complaica bedre enn alternativene på markedet, og samtidig rimeligere.
«Den veiledede tilnærmingen var avgjørende for oss»
Vi var nye innen compliance og innføring av ISO 27001 og måtte gjennom den kompliserte sertifiseringsprosessen. Med tanke på den regulatoriske kompleksiteten ville vi finne den beste måten å komme i gang på. Prosjektlederen vår (alias sikkerhetsansvarlig) hadde aldri jobbet med slike compliance-standarder og -regler før. Derfor valgte vi støtte fra en tredjepart, nærmere bestemt Complaica. Den veiledede tilnærmingen var avgjørende for oss. Complaica hadde alle de detaljerte forklaringene for compliance-sjekken og risikoanalysen, inkludert praktiske forslag.
Mer …Mindre
Vi var nye innen compliance og innføring av ISO 27001 og måtte gjennom den kompliserte sertifiseringsprosessen.
Med tanke på den regulatoriske kompleksiteten ville vi finne den beste måten å komme i gang på. Prosjektlederen vår (alias sikkerhetsansvarlig) hadde aldri jobbet med slike compliance-standarder og -regler før.
Derfor valgte vi støtte fra en tredjepart, nærmere bestemt Complaica. Den veiledede tilnærmingen var avgjørende for oss. Complaica hadde alle de detaljerte forklaringene for compliance-sjekken og risikoanalysen, inkludert praktiske forslag.
Hva som endres med Grundschutz++
Grundschutz++ er ikke en ny utgave av kompendiet, men et nybygd regelverk: Grundschutz++-brukerkatalogen erstatter IT-Grundschutz-kompendiet (IT-Grundschutz-Kompendium), Methodik-GS++ IT-Grundschutz-metodikken i BSI-Standard 200-2. De viktigste forskjellene — med kravene der Grundschutz++ regulerer dem.
| IT-Grundschutz (kompendiet 2023) | Grundschutz++ | |
|---|---|---|
| Regelverk | IT-Grundschutz-kompendiet i årlige utgaver, sist utgave 2023; metodikk i BSI-Standard 200-2 | Brukerkatalog i OSCAL-format i Stand der Technik-biblioteket, publisert fortløpende på GitHub; metodikk i veiledningen til Methodik-GS++ |
| Inndeling | Moduler (Bausteine) i ti lag, fra ISMS og ORP til NET og INF | 20 praksiser (Praktiken): seks for metodikken (GC, STM, UMS, VRB, PERF, RISK), åtte organisatoriske og seks tekniske — rundt 1 000 krav |
| Modellering | Moduler knyttes til målobjekter (Zielobjekte) | Eiendeler knyttes til målobjektkategorier; krav arves langs hierarkiet og konsolideres i kravpakken (STM.2.1.3 til STM.2.1.4.2) |
| Beskyttelsesbehov | normal, høy eller svært høy per målobjekt og beskyttelsesmål, arvet etter maksimumsprinsippet | «normal» eller «høy» per forretningsprosess eller informasjon, fastsatt sammen med toppledelsen (GC.7.1.2); ved «høy» følger en egen risikovurdering (GC.7.2) |
| Sikringsnivå | Basis-, standard- og kjernesikring; basis-, standardkrav og krav ved forhøyet beskyttelsesbehov | Sikkerhetsnivå (Sicherheitsniveau) per krav — normal-SdT eller forhøyet (erhöht) —, kontrollerbart i kravpakken (STM.3.1) |
| Forpliktelse | MÅ og BØR, begge også i nektende form | MUSS, SOLLTE og KANN (må, bør, kan) etter DIN 820-2, pluss et innsatsnivå fra 0 til 5 per krav for prioritering |
| Implementeringsstatus | ja, delvis, nei, unødvendig | «implementert» eller «ikke implementert» — implementert bare når også alle avhengige krav er det (UMS.1.1); avvik gjennom unntaksforvaltningen (UMS.5) |
| Risiko | Risikoanalyse etter BSI-Standard 200-3 | Risikovurdering (Risikobetrachtung) med selvvalgt metode, f.eks. ISO 27005, ISO 31000 eller BSI-Standard 200-3 (GC.12.1, RISK.1.1) |
| Beskyttelsesmål | Konfidensialitet, integritet, tilgjengelighet | i tillegg autentisitet; kravene oppgir hvor sterkt de virker på hvert beskyttelsesmål |
| Kontroll | IT-Grundschutz-Check og referansedokumentene A.1 til A.6 | Revisjonsprogram, risikobaserte internrevisjoner, et enhetlig vurderingsskjema og revisjonsrapporter (PERF.3) |
Methodik-GS++: fem prosesstrinn i PDCA-syklusen
Complaica dekker de fem prosesstrinnene (Prozessschritte) i veiledningen til Grundschutz++-metodikken i versjonen fra mars 2026. Hvert trinn har en ISMS-praksis i brukerkatalogen; kravene i den gjelder én gang for hele informasjonsdomenet (STM.2.1.1).
- 01
Kartlegging og planlegging
Plan · kapittel 2 Praksis GC
Fastsett kontekst, etterlevelsesstyring, interessenter, policy, omfang, informasjonssikkerhetsklassifisering, sikkerhetsorganisasjon og risikostyring.
- 02
Kravanalyse
Plan · kapittel 3 Praksis STM
Avgrens informasjonsdomenet, registrer eiendeler og knytt dem til målobjektkategorier, modeller, suppler og konsolider kravpakken.
- 03
Gjennomføring
Do · kapittel 4 Praksis UMS
Fastslå implementeringsstatus, vurder manglende implementering, planlegg, prioriter, godkjenn og følg opp gjennomføringen.
- 04
Overvåking
Check · kapittel 5 Praksis PERF
Evaluer ISMS-ets ytelse, overvåk etterlevelse, gjennomfør internrevisjoner og ledelsens gjennomgang, valider kravene.
- 05
Kontinuerlig forbedring
Act · kapittel 6 Praksis VRB
Analyser avvik, planlegg korrigerende tiltak og forbedringstiltak og kontroller effekten.
De 20 praksisene i brukerkatalogen
I stedet for moduler deler Grundschutz++-brukerkatalogen kravene sine inn i praksiser (Praktiken). Forkortelsen for praksisen står foran hvert krav: GC.7.1.2 hører for eksempel til gruppen GC.7 Informasjonssikkerhetsklassifisering i praksisen Styring og etterlevelse. I Complaica er hver praksis et område i katalogen, som kan evalueres helt opp til informasjonsdomenet.
Metodikk
6 praksiser · 99 krav
- GC Styring og etterlevelse 35
- STM Strukturmodellering 15
- UMS Gjennomføring 11
- VRB Forbedring 10
- PERF Overvåking og evaluering 24
- RISK Risikostyring 4
Organisatoriske
8 praksiser · 450 krav
- ASST Informasjon og eiendeler 58
- PERS Personell 30
- BES Innkjøpsstyring 109
- DLS Leverandørstyring 18
- TEST Endringer og tester 36
- GEB Bygningsforvaltning 75
- SENS Bevisstgjøring 87
- NOT Beredskapsplanlegging 37
Tekniske
6 praksiser · 451 krav
- ARCH Arkitektur 63
- BER Tilgangsstyring 92
- DET Deteksjon 82
- REA Håndtering av sikkerhetshendelser 23
- KONF Konfigurasjon 157
- DEV Utvikling 34
Talt i Grundschutz++-brukerkatalogen, katalogversjon 2026-10-22 (commit 9fb19de av 23.10.2026): 1 000 krav, herav 149 MUSS, 627 SOLLTE og 224 KANN. Tallene endres med BSIs publiseringer.
Brukerkatalogen som OSCAL-katalog — rett fra BSIs GitHub
BSI publiserer ikke lenger beste praksis (Stand der Technik) i utgaver, men fortløpende: som OSCAL-kataloger i Stand der Technik-biblioteket på GitHub. Complaica kobler til brukerkatalogen som OSCAL-katalog og holder den oppdatert.
- Rett fra Stand der Technik-biblioteket
Complaica henter den oppløste Grundschutz++-brukerkatalogen direkte fra BSIs repository på GitHub. En ny import oppdaterer den samme lokale standarden — uten eksport, uten konvertering og uten å vente på en ny utgave.
- Endringer merket, vurderinger beholdt
Nye, endrede og fjernede krav merkes. Eksisterende vurderinger beholdes. Der innholdet i et krav er endret, bør den faglige gyldigheten kontrolleres på nytt.
- Egenskaper og koblinger for kravene
Det katalogen tar med seg til et krav, står på kravet: sikkerhetsnivået, truslene og koblingene — nødvendige krav uten hvilke det ikke regnes som implementert, og relaterte krav (UMS.1.1).
- Versjoner og revisjonsspor
Hver katalogtilstand er sporbar som versjon, og revisjonssporet for endringer består gjennom oppdateringer. Mer om dette på siden om OSCAL-verktøyet.
- Godkjente nettkilder
Ved siden av Grundschutz++-brukerkatalogen er BSI Methodik Grundschutz++ som egen katalog samt NIST SP 800-53 Revision 5 og NIST Cybersecurity Framework 2.0 tilgjengelige som godkjente nettkilder. Egne OSCAL-kataloger legges til på samme måte.
Milepælsplan: sertifisering planlagt fra 2027
BSIs planlegging for overgangen etter milepælsplanen (per oktober 2026, kontrollert 23. oktober 2026). Dette er planlagte datoer; BSI justerer planen fortløpende — det er versjonen på BSIs nettsted som gjelder.
- 27. oktober 2026
Planlagt: publisering av Methodik-GS++ på it-sa 2026 i Nürnberg.
- 30. november 2026
Planlagt: opplæringskonsepter for GS++-praktikere og GS++-rådgivere.
- Desember 2026
Planlagt: anvendelseseksempel med den fiktive eksempeletaten «BDIT».
- 1. januar 2027
Planlagt: Grundschutz++ blir sertifiserbart — søknader om ISO 27001-sertifisering på grunnlag av GS++ skal kunne sendes inn, også for GS++-rådgivere og GS++-revisjonsteamledere.
- 1. kvartal 2027
Planlagt: start på early adopter-fasen og på etterutdanningen for allerede sertifiserte IT-Grundschutz-rådgivere og revisjonsteamledere.
- Februar og mars 2027
Planlagt: konsept for ytelsesmåling av ISMS-et i metodikken; ytelsesindikatorer for hvert krav i ISMS-praksisene.
- 31. desember 2027
Planlagt: slutt på early adopter-fasen.
- 30. november 2031
Planlagt: slutt på sertifisering etter IT-Grundschutz — fem år etter at GS++ ble publisert.
Grundschutz++ og flere standarder
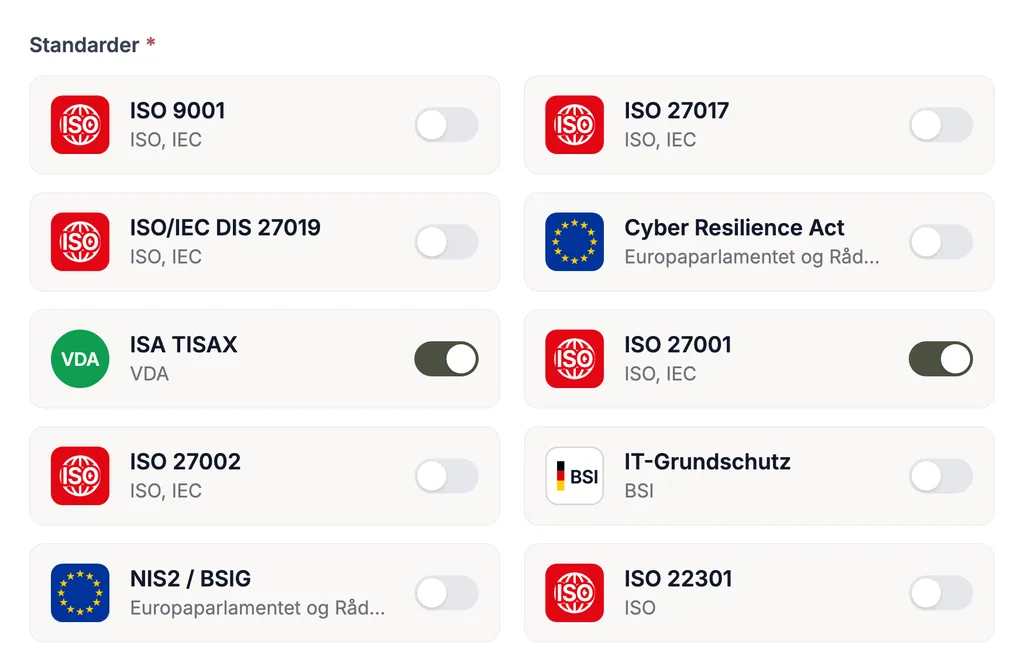
Grundschutz++ er sjelden det eneste regelverket som gjelder for en virksomhet. I Complaica bruker kravene i andre standarder de samme eiendelene, risikoene, tiltakene og bevisene: det som er dokumentert for Grundschutz++, teller i overgangen også for IT-Grundschutz, for et ISMS etter ISO 27001, for NIS2, DORA, TISAX eller personvernstyring etter GDPR. Dobbelt vedlikehold faller bort.
Hver norm leveres med sin kravkatalog; egne kataloger kan legges til når som helst. Alle områder vises på GRC-plattformen Complaica.
Vanlige spørsmål om Grundschutz++-verktøy
Hva er Grundschutz++?
Grundschutz++ (GS++) er nyutviklingen av Grundschutz fra det tyske føderale kontoret for informasjonssikkerhet (BSI): et helt prosessorientert regelverk for å bygge opp og drive et ISMS. Det består av Methodik-GS++ og Grundschutz++-brukerkatalogen (Anwenderkatalog), med krav som er maskinlesbare i OSCAL-format. Brukerkatalogen erstatter IT-Grundschutz-kompendiet.
Hva er forskjellen mellom IT-Grundschutz og Grundschutz++?
IT-Grundschutz knytter moduler fra kompendiet til målobjekter og har tre kategorier for beskyttelsesbehov, tre tilnærminger og fire implementeringsstatuser. Grundschutz++ deler rundt 1 000 krav inn i 20 praksiser, modellerer dem via målobjektkategorier til en kravpakke og har beskyttelsesbehovene «normal» og «høy», sikkerhetsnivåene normal-SdT og forhøyet og bare «implementert» eller «ikke implementert». Metoden for risikovurdering kan velges fritt.
Hva er et Grundschutz++-verktøy?
Et Grundschutz++-verktøy er ISMS-programvare som leser inn brukerkatalogen som maskinlesbar katalog og gjengir Methodik-GS++ i en datamodell: forretningsprosesser, eiendeler, målobjektkategorier, kravpakke, implementeringsstatus, risikoer, revisjoner og bevis henger sammen. Arv, konsolidering og oppdateringer tar programvaren seg av.
Støtter Complaica Grundschutz++?
Ja. Complaica er et av de første verktøyene med støtte for BSI Grundschutz++. Brukerkatalogen kobles til som OSCAL-katalog fra Stand der Technik-biblioteket og vurderes på det samme datagrunnlaget som IT-Grundschutz.
Hvordan oppdaterer Complaica brukerkatalogen?
Complaica importerer nye tilstander av brukerkatalogen direkte fra BSIs GitHub-repository; en ny import oppdaterer den samme lokale standarden. Nye, endrede og fjernede krav merkes, eksisterende vurderinger og revisjonssporet beholdes. Der innholdet i et krav er endret, bør den faglige gyldigheten kontrolleres på nytt.
Hvordan fungerer migreringen fra IT-Grundschutz til Grundschutz++?
Migreringen skjer på det eksisterende datagrunnlaget. Målobjekter blir eiendeler med målobjektkategorier, beskyttelsesbehovet klassifiseres som «normal» eller «høy», delvis implementerte krav går inn i implementeringsplanleggingen. BSIs mapping fra kompendiet 2023 til brukerkatalogen viser hvilket krav som tilsvarer hvilket. I overgangen kan begge regelverk føres parallelt; på forespørsel følger rådgiverne våre opp migreringen.
Kan et ISMS etter ISO 27001 flyttes over til Grundschutz++?
Ja. BSI publiserer en mapping av kontrollene i vedlegg A til ISO/IEC 27001:2022 til kravene i Grundschutz++. I Complaica blir eiendeler, risikoer, tiltak og bevis værende; kravene i Grundschutz++ vurderes på de samme objektene. Etter BSIs milepælsplan skal det kunne søkes om ISO 27001-sertifisering på grunnlag av Grundschutz++ fra 1. januar 2027.
Hvordan støtter Complaica internrevisjoner etter Grundschutz++?
Du oppretter et revisjonsprogram (PERF.3.1) med revisjonene sine, velger revisjonsobjekter risikobasert fra kravpakken (PERF.3.1.2) og gjennomfører revisjonen i økter: hvert krav vurderes etter ett enhetlig skjema som samsvar, delvis, avvik eller ikke relevant (PERF.3.2.1), og funn — observasjoner eller avvik — opprettes direkte på kravet. Revisjonsrapporter har en status (PERF.3.2), ledelsens gjennomganger samler inndata og konklusjoner (PERF.4), avvik går inn i forbedringsplanen (VRB).
Hvilken rolle spiller ISO 19011 ved internrevisjoner?
ISO 19011 er den internasjonale veiledningen for revisjon av styringssystemer, nå i utgave 4 fra 2026. Den beskriver prinsipper for revisjon, styring av et revisjonsprogram, gjennomføring av revisjoner og revisorers kompetanse. Grundschutz++ fastsetter hva et revisjonsprogram må oppnå; ISO 19011 gir den velprøvde fremgangsmåten.
Fra når kan Grundschutz++ sertifiseres?
Etter BSIs milepælsplan (per oktober 2026, kontrollert 23. oktober 2026) skal søknader om ISO 27001-sertifisering på grunnlag av Grundschutz++ kunne sendes inn fra 1. januar 2027, og sertifisering etter IT-Grundschutz skal opphøre 30. november 2031. Dette er planer som BSI justerer fortløpende — det er versjonen på BSIs nettsted som gjelder.
Er Complaica tilgjengelig som SaaS og On-Premises?
Ja, begge deler. SaaS-varianten driftes i Tyskland; On-Premises kjører du Complaica i din egen infrastruktur. Lisensen koster det samme i begge tilfeller.
Hvordan kommer jeg i gang med Grundschutz++ i Complaica?
Be om en konto eller en demo. Eksisterende data fra Excel, via REST API eller fra andre ISMS-verktøy overføres — migreringen av dataene dine er kostnadsfri og følges av spesialistene våre. Deretter importerer du brukerkatalogen, knytter eiendelene til målobjektkategoriene og arbeider deg gjennom kravpakken; rådgiverne våre støtter så langt du trenger.
Kilder Referanser og rettsgrunnlag
8 kilder · Grundschutz++, Methodik-GS++, Anwenderkatalog Grundschutz++, GS++ catalog file, … Vis Skjul
Normer og standarder
Retningslinjer og myndighetspublikasjoner
-
Methodik-GS++ Guide to the Grundschutz++ methodology (åpnes i ny fane)
BSIs materiale om Grundschutz++ videreutvikles fortløpende: brukerkatalogen publiseres som versjonert OSCAL-fil på GitHub, veiledningen og milepælsplanen i versjoner med egen dato. Det er den gjeldende versjonen hos BSI som gjelder; hentedatoen står ved hver kilde. Standarder fås hos de nevnte utgiverne.
Start Grundschutz++ med Complaica
Test Grundschutz++-verktøyet, be om en demo eller snakk om migreringen av IT-Grundschutz — skriv til oss.
Takk.
Vi svarer innen én virkedag.
Ikke sendt.
Det gikk ikke. Sjekk feltene eller send oss en e-post direkte.