GDPR-programvare for
personvernstyringen din
Complaica er programvare for personvernstyring for virksomheter og personvernombud. Forvalt behandlingsaktiviteter, personvernkonsekvensvurderinger, henvendelser fra registrerte og personvernbrudd samlet — med tydelig ansvarsfordeling, frister og sporbare bevis.
Koble styringssystemet for personvern (DPMS) til ISMS-et ditt og bruk felles aktiva, risikoer og tiltak.
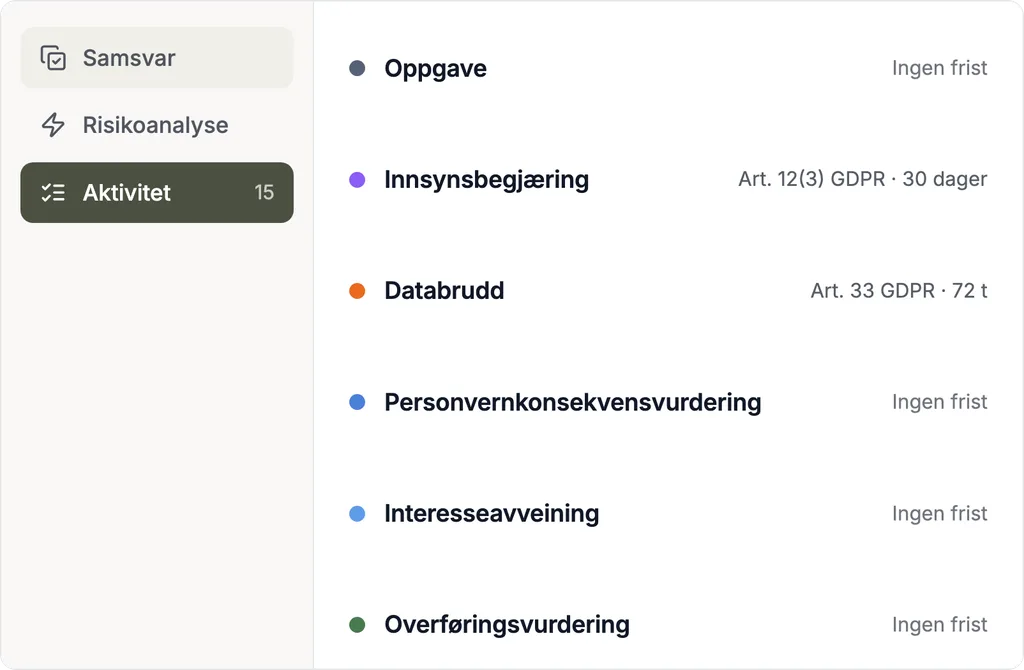
- 01Ti typiske personvernaktiviteter som saker — fra behandlingsaktiviteten til taushetserklæringen
- 02Protokoll over behandlingsaktiviteter (art. 30) og DPIA-rapport (art. 35) fra dine egne data
- 03Frister på saken: svar på henvendelser fra registrerte innen én måned, melding av personvernbrudd om mulig innen 72 timer
- 04Overta eksisterende protokoller fra Excel — som SaaS eller on-premises
- 05Ved behov i tillegg: personvernrådgivning og eksternt personvernombud
Programvare for personvernstyring: protokoll, DPIA og de registrertes rettigheter
Hva Complaica-personvernprogramvaren dekker i hverdagen — fra protokollen over behandlingsaktiviteter til beviset overfor tilsynsmyndigheten.
- 01Protokoll over behandlingsaktiviteter etter art. 30 — formål, kategorier av opplysninger, registrerte, mottakere, slettefrister og TOM, koblet til prosesser, systemer og leverandører
- 02Slettekonsept per behandlingsaktivitet — sletteregler med startpunkt og frist, sletteenheter per system, fra standardkatalogen eller opprettet selv
- 03Terskelvurdering og personvernkonsekvensvurdering etter art. 35 med risikomatrise, tiltak og rapport
- 04Henvendelser fra registrerte, klager og personvernbrudd som saker med arbeidsflyt, ansvarlige og lovpålagt frist
- 05Samtykker, interesseavveininger, transfer impact assessments og taushetserklæringer sporbart dokumentert
- 06Vurdere kravene i GDPR, BDSG og egne retningslinjer per objekt — med gjennomføringsstatus og kritikalitet
- 07Logg over hver endring: hvem som endret hva når, med dokumenter og beslutninger på objektet
- 08Rapporter og dashbord for personvernombud og ledelse — åpne saker, frister som forfaller, oppfyllelsesgrad per norm
- 09Samarbeid med fagavdelinger og eksterne deltakere — tilgang per objekt og via lenke
Ti personvernaktiviteter med arbeidsflyt, frist og bevis
Personvernstyring består av tilbakevendende saker. Complaica fører hver av dem som egen sakstype — med arbeidsflyten, fristen og beviset som GDPR legger opp til for den.
Hver sak henger på objektet den gjelder — behandlingsaktiviteten, systemet, leverandøren, personen —, har ansvarlige, dokumenter og oppgaver og logger hver statusendring med forfatter og dato. Statuskjeden nedenfor er arbeidsflyten slik den er lagt inn i programvaren. Flere sakstyper — databehandlerkontroll, sikkerhetshendelse, Lesson Learned — er også inkludert; datamodellen kan tilpasses arbeidsprosessene dine.
- PA
Behandlingsaktivitet
Hver behandling av personopplysninger som sak med formål, kategorier av opplysninger, registrerte, mottakere, behandlingsgrunnlag, slettefrister og TOM — koblet til prosessene, systemene og leverandørene som bærer den. Av de godkjente sakene oppstår protokollen over behandlingsaktiviteter.
Arbeidsflyt- Utkast
- Under gjennomgang
- Godkjent
- Gjennomgang forfalt
- Avviklet
- DSR
Henvendelse fra den registrerte
Innsyn, retting, sletting, begrensning, dataportabilitet, protest: hver henvendelse føres med mottaksdato, identitetskontroll, ansvarlig og frist; svaret, en fristforlengelse med begrunnelse og bevisene ligger på saken.
Arbeidsflyt- Mottatt
- Identitetskontroll
- Under behandling
- Besvart
- Avvist
- Avsluttet
- CMP
Klage
Klager fra registrerte — direkte eller via tilsynsmyndigheten — med uttalelse, korrespondanse og utfall. Pågår et rettsmiddel, forblir saken åpen til det er avgjort.
Arbeidsflyt- Mottatt
- Under vurdering
- Uttalelse utarbeidet
- Hos tilsynsmyndigheten
- Avsluttet
- Rettsmiddel pågår
- DPI
Personvernbrudd
Fra oppdagelsen via risikovurderingen til beslutningen om bruddet skal meldes til tilsynsmyndigheten — med mindre det er lite sannsynlig at det vil medføre en risiko for de registrerte — og om de registrerte skal underrettes uten ugrunnet opphold ved høy risiko. Hvert trinn dokumenteres med dato, også bruddet som ikke er meldepliktig (art. 33 nr. 5).
Arbeidsflyt- Oppdaget
- Under vurdering
- Klassifisert
- Ingen meldeplikt
- Meldt til tilsynsmyndigheten (art. 33)
- Tilsynsmyndigheten varslet
- Vurdering av de registrerte (art. 34)
- Unntak art. 34 nr. 3
- De registrerte underrettet (art. 34)
- Utbedring pågår
- Avsluttet
- TA
Terskelvurdering for DPIA
Forhåndsvurderingen per behandlingsaktivitet: vil den sannsynligvis medføre en høy risiko for de registrerte — etter tilfellene i art. 35 nr. 3 og tilsynsmyndighetenes lister? Resultatet avgjør og begrunner om en DPIA følger.
Arbeidsflyt- Utkast
- Under gjennomgang
- Godkjent
- Erstattet
- DPIA
Personvernkonsekvensvurdering
Beskrivelse av behandlingen, nødvendighet og forholdsmessighet, risikoer for de registrerte og avhjelpende tiltak — med risikomatrise, koblede TOM og rapporten til saksmappen eller til forhåndsdrøftingen med tilsynsmyndigheten.
Arbeidsflyt- Terskelvurdering
- DPIA nødvendig
- Ikke nødvendig
- Under arbeid
- Avsluttet
- TIA
Transfer Impact Assessment
For hver overføring til et tredjeland: mottaker, overføringsgrunnlag — beslutning om tilstrekkelig beskyttelsesnivå, standardkontraktsbestemmelser, bindende virksomhetsregler —, rettstilstanden i mottakerlandet og supplerende tiltak. Resultatet får en dato for ny gjennomgang, for rettstilstanden endrer seg.
Arbeidsflyt- Utkast
- Under gjennomgang
- Vedtatt — tillatt
- Vedtatt — med vilkår
- Ikke tillatt
- Ny gjennomgang forfalt
- Utdatert
- CR
Samtykke
Samtykker med formål, ordlyd, dato, registrert og kanal — slik at du kan dokumentere dem, som art. 7 nr. 1 krever. En tilbaketrekking endrer statusen, og behandlingen som bygger på samtykket, ser det.
Arbeidsflyt- Aktivt
- Trukket tilbake
- Utløpt
- LIA
Interesseavveining
Den tretrinns testen for berettiget interesse: interesse, nødvendighet, avveining mot de registrertes interesser og grunnleggende rettigheter — dokumentert og koblet til behandlingsaktiviteten som bygger på den.
Arbeidsflyt- Utkast
- Under gjennomgang
- Avsluttet
- CC
Taushetserklæring
Den skriftlige forpliktelsen til konfidensialitet og til å behandle opplysningene bare etter instruks — det vanlige beviset for art. 29 og art. 32 nr. 4; for databehandlere krever art. 28 nr. 3 bokstav b at personellet har forpliktet seg til konfidensialitet. Per person med status, dato og dokument.
Arbeidsflyt- Åpen
- Sendt
- Undertegnet
- Avslått
- Utløpt
- Bortfalt
Slettekonsept: sletteregler og sletteenheter per behandlingsaktivitet
Personopplysninger skal ikke lagres lenger enn det som er nødvendig for formålene de behandles for (art. 5 nr. 1 bokstav e GDPR), og protokollen skal om mulig angi de planlagte fristene for sletting (art. 30 nr. 1 bokstav f). Slettekonseptet gjør dette om til regler som kan gjennomføres og dokumenteres.
Hvordan et slettekonsept bygges opp, beskriver DIN EN ISO/IEC 27555 — etterfølgeren til DIN 66398, som den overtar metoden fra. I Complaica har hver behandlingsaktivitet sin egen fane «Slettekonsept».
- 01Per rad én opplysningstype og én gruppe registrerte — for eksempel «Faglige protokolldata» og «Ansatte hos forretningspartnere» — med sletteregelen og sletteenheten som gjelder for dem
- 02Sletteregler (LR) med startpunkt, utløsende hendelse og frist — for eksempel seks måneder etter at søkeren har mottatt avslaget
- 03Sletteenheter (LE) beskriver hvor og hvordan det slettes: system, referanseobjekt, granularitet og om det kan slettes selektivt
- 04Hente sletteregler og sletteenheter fra standardkatalogen eller opprette dem selv og ordne dem med dra og slipp
Seks moduler, ett datasett
Organisasjon, aktiva, krav, risikoer, rapporter og saker arbeider på de samme objektene — en endring er synlig overalt der objektet forekommer.
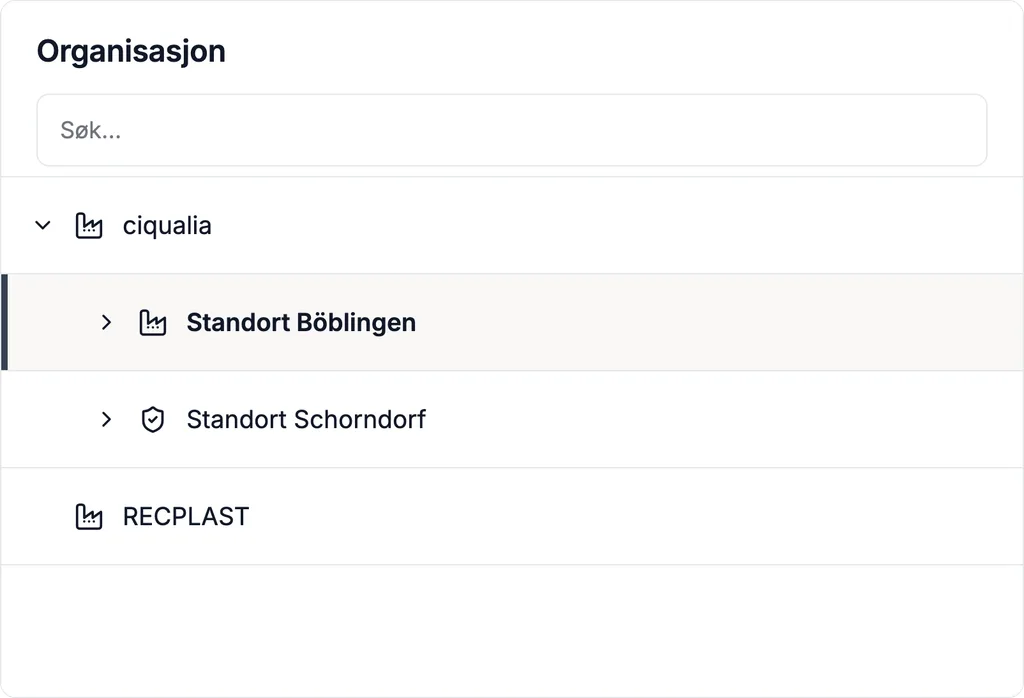
01 / 06 · Organisasjonsstyring
Behandlingsansvarlige, databehandlere og lokasjoner
Kartlegg organisasjonen som et tre — selskaper, lokasjoner, avdelinger, roller — og fastsett hvem som er behandlingsansvarlig, felles behandlingsansvarlig eller databehandler. Rettigheter tildeles per enhet og per objekt.
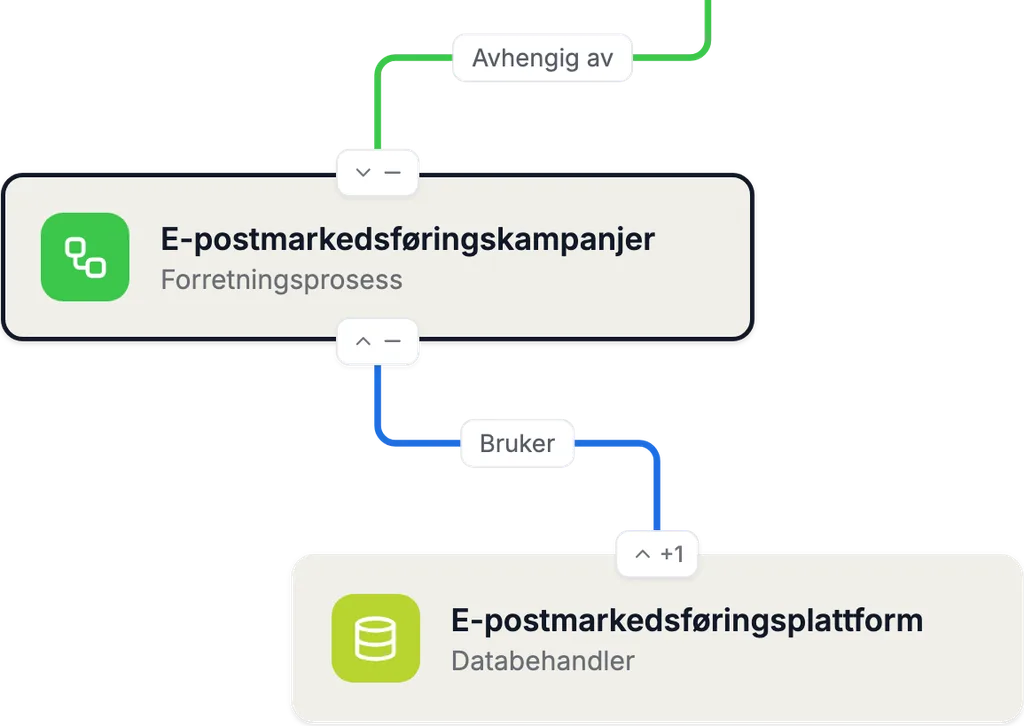
02 / 06 · Aktivastrukturanalyse
Prosesser, systemer, kategorier av opplysninger og mottakere
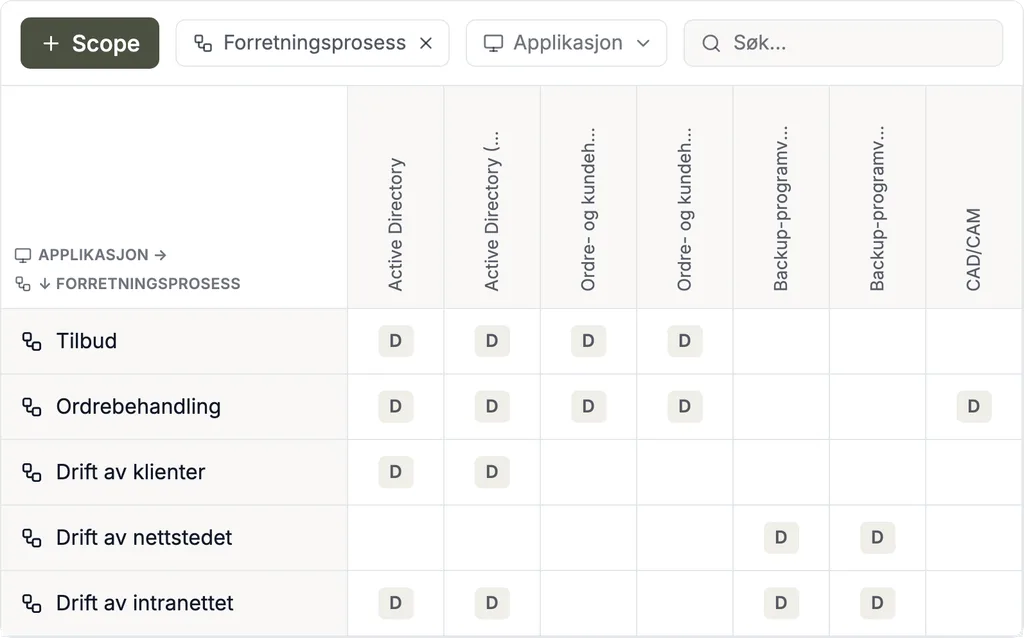
Forretningsprosesser, applikasjoner, systemer, kategorier av personopplysninger, grupper av registrerte, databehandlere og mottakere er aktiva med attributter, koblet til behandlingsaktivitetene som kjører på dem.
Avhengighetsgrafer og -matriser viser hvilken behandling som bruker hvilket system og hvilken leverandør som ser hvilke opplysninger — og dermed hvem et brudd berører.
03 / 06 · Compliance-styring
GDPR, BDSG og egne retningslinjer per objekt
Vurder kravene i GDPR (art. 5–49), BDSG og dine egne retningslinjer per behandlingsaktivitet, system eller enhet — med gjennomføringsgrad, kritikalitet, ansvarlige og bevis. Vurderingen akkumuleres over treet til oppfyllelsesgraden per norm.
04 / 06 · Risikostyring
Risikoer for de registrerte
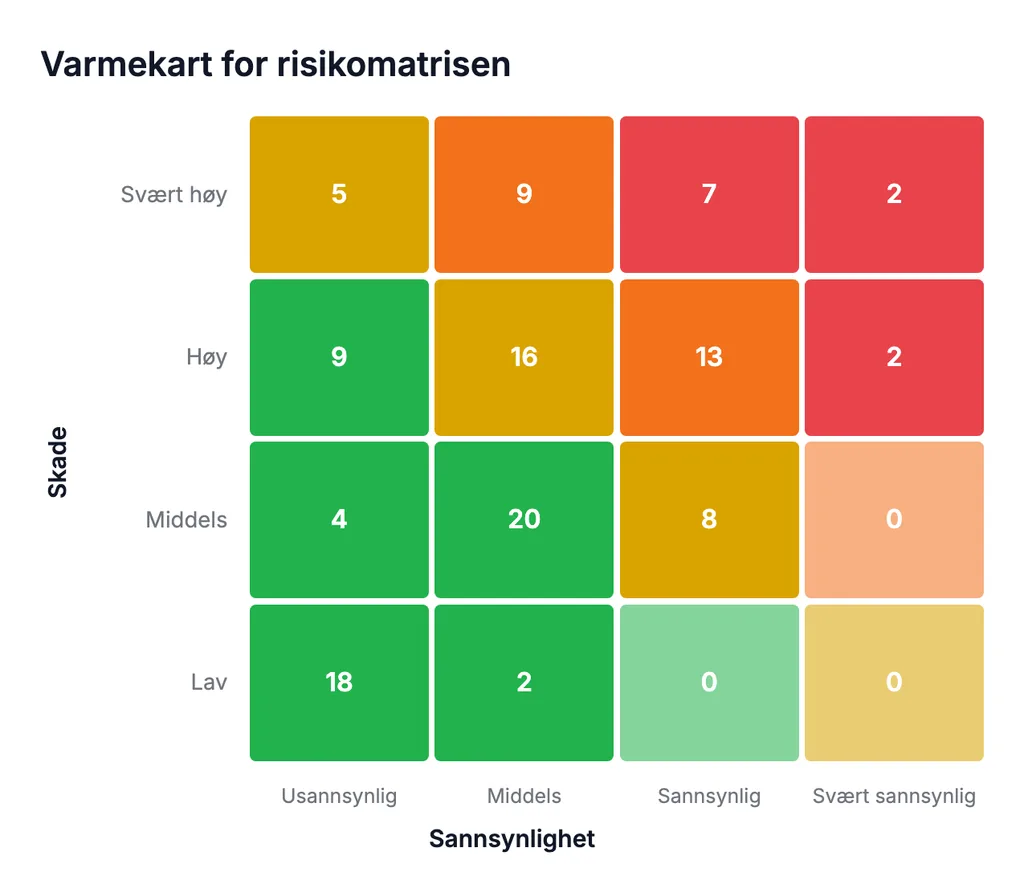
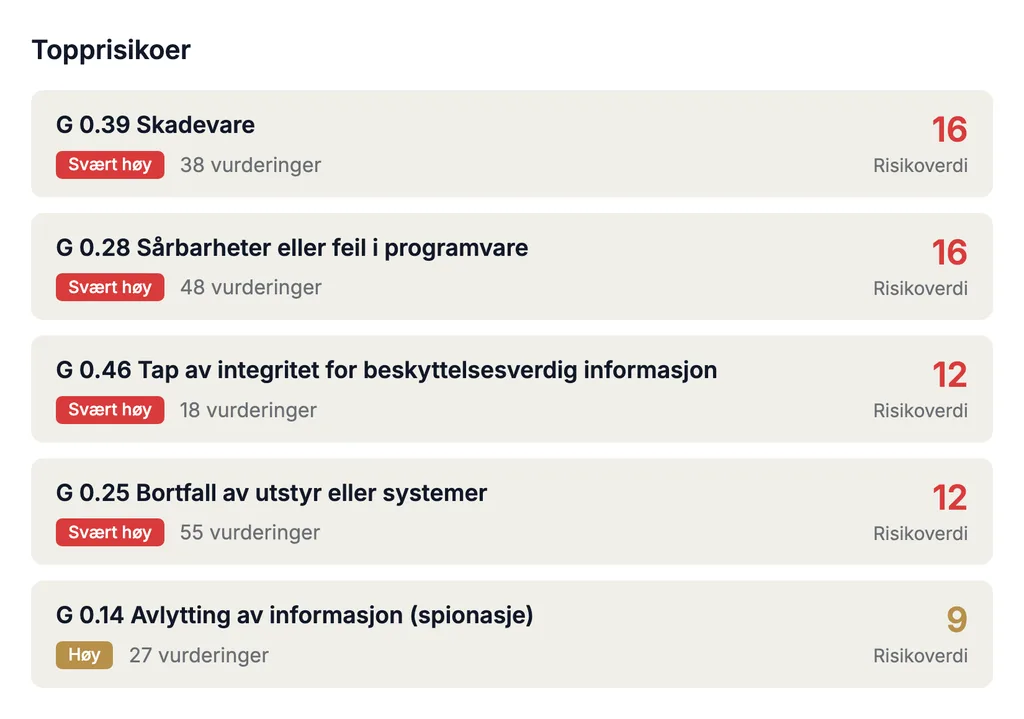
GDPR vurderer risikoer fra de registrertes ståsted. Identifiser trusler per behandlingsaktivitet, vurder sannsynlighet og alvorlighet i en konfigurerbar risikomatrise og følg tiltak og restrisiko over tid. Terskelvurdering og DPIA bruker de samme risikoene.
05 / 06 · Rapportering og dataanalyse
Protokoll, DPIA-rapport og dashbord
Protokollen over behandlingsaktiviteter, DPIA-rapporter, dokumentasjonen av personvernbrudd og oversikter over åpne saker genereres fra dine egne data — som rapportmal eller egendefinert rapport. Distribusjonen tar Teams-integrasjonen og e-postboten seg av.
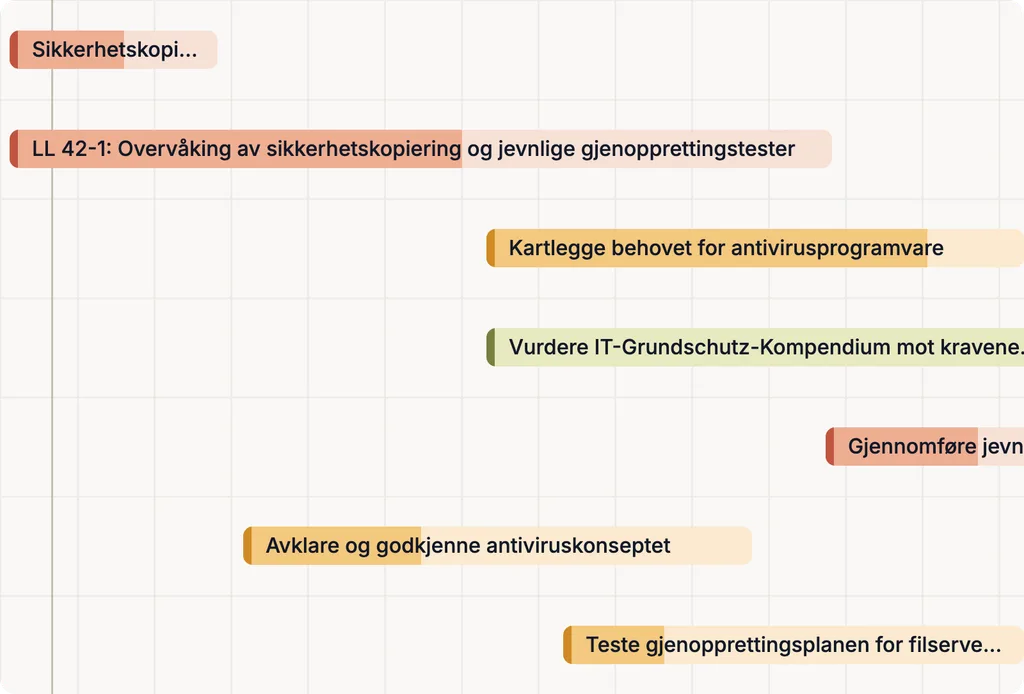
06 / 06 · Oppgavestyring og samarbeid
Saker, ansvarlige og frister
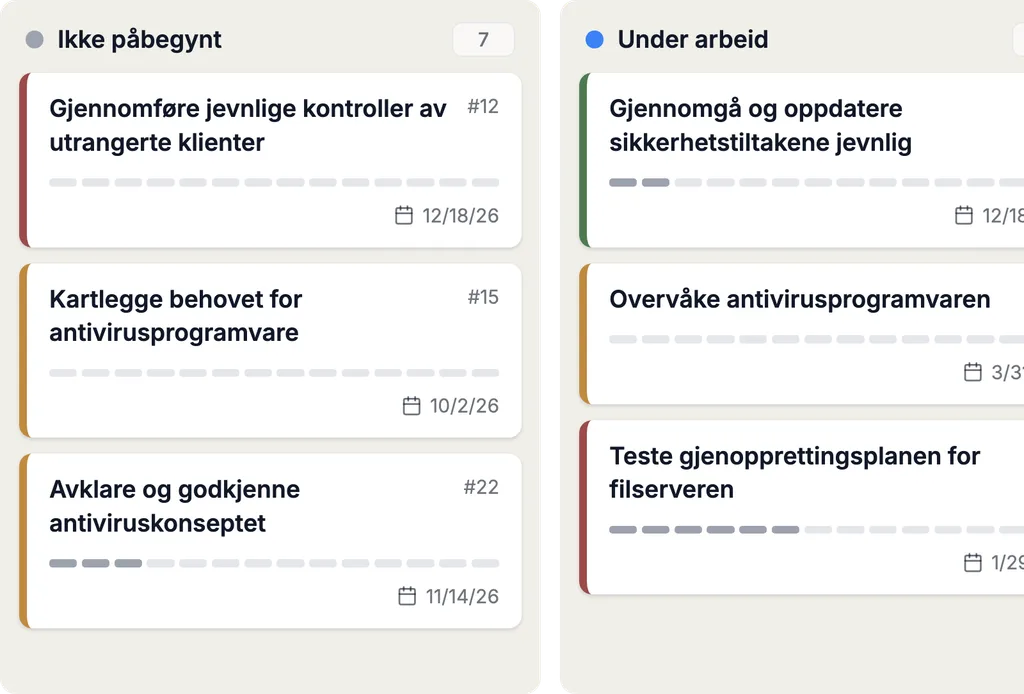
Saker og oppgaver har ansvarlige, frister og status; hver endring registreres med forfatter og dato. Fagavdelinger, personvernombud og eksterne deltakere arbeider i samme system.
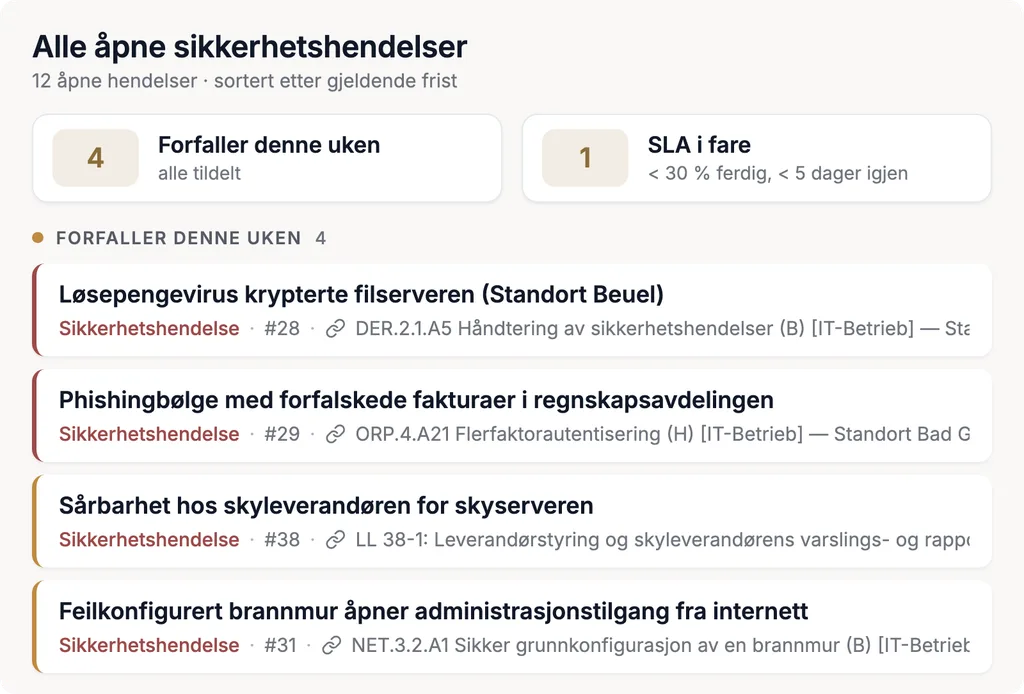
DPMS og ISMS på én plattform
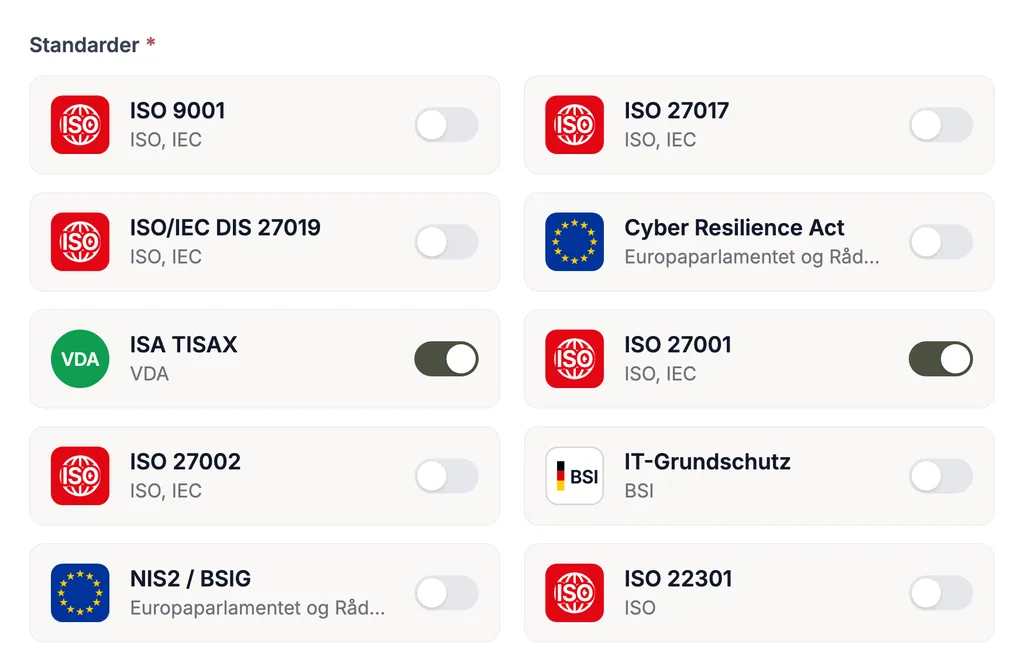
Personvern og informasjonssikkerhet bruker de samme systemene, leverandørene og risikoene. I Complaica deler styringssystemet for personvern (DPMS) og ISMS-et ditt aktiva, risikoer, tiltak og bevis: de tekniske og organisatoriske tiltakene etter art. 32 kan — så langt det passer innholdsmessig — overtas fra ISMS-et etter ISO 27001 eller fra IT-Grundschutz, en sikkerhetshendelse kan bli et personvernbrudd, og NIS2 eller personvernkapittelet i TISAX vurderes på samme datasett.
Data Protection Kit gir deg maler, kataloger og en ferdig organisasjonsmodell for starten. Hver norm leveres med sin kravkatalog; egne kataloger kan legges til.
Overta eksisterende personverndokumentasjon
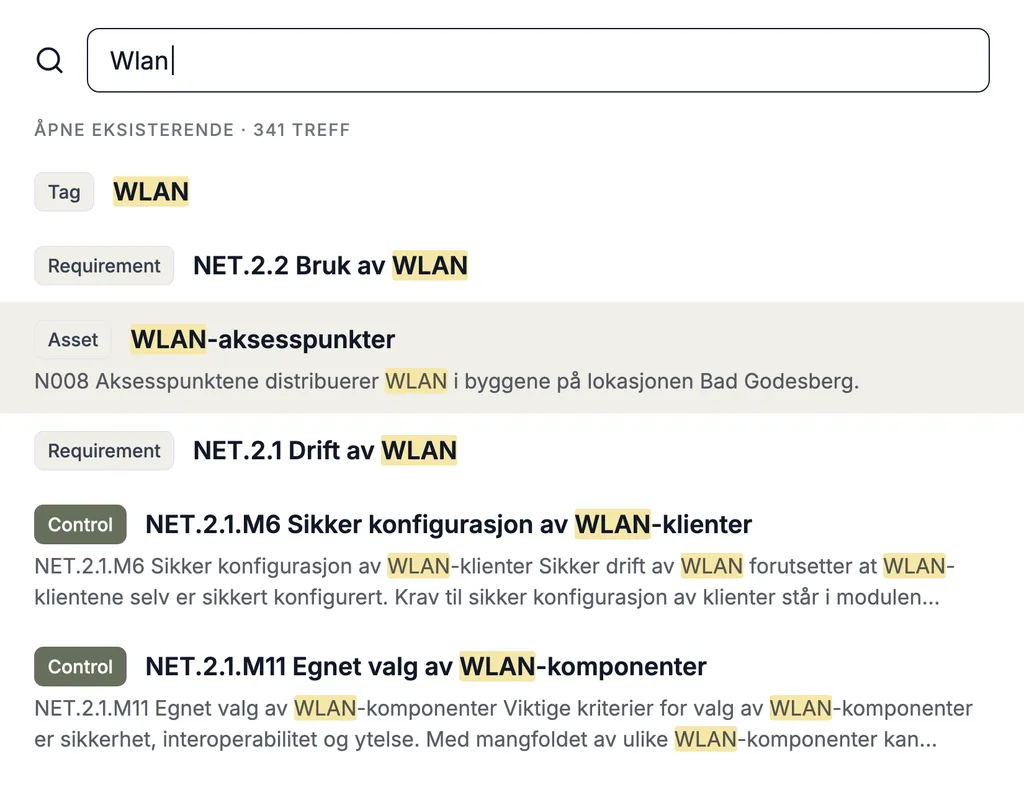
Du begynner ikke på null: den eksisterende protokollen din, systemlistene og leverandøroversiktene kan overtas.
- 01Import og eksport fra og til Excel — for eksempel den eksisterende protokollen over behandlingsaktiviteter
- 02Tilkobling av CMDB- og aktivaforvaltningssystemer som Microsoft Azure, i-doit, GLPI eller FNT Command via REST API
- 03Jira, Microsoft Planner og andre som oppgavesystem
- 04Data marts, REST API og MCP for eksterne analyse- og rapporteringssystemer
- 05Migreringen av dataene dine er gratis og følges opp av våre spesialister
SaaS eller on-premises: drift Complaica slik det passer deg
Complaica finnes i to driftsformer. Lisensen koster det samme i begge tilfeller.
- SaaS
Complaica driftes for deg; SaaS-varianten hostes i Tyskland.
- On-premises
Du drifter Complaica i din egen infrastruktur.
- KI-integrasjon etter eget valg
KI-integrasjonen er valgfri og kobler seg via MCP til ChatGPT, Claude eller en lokalt driftet KI-tjeneste.
Hva GDPR krever — og hvilken sak som dekker det
Personvernforordningen (forordning (EU) 2016/679) har gjeldt direkte i alle medlemsstater siden 25. mai 2018 — og gjennom EØS-avtalen også i Norge. Den omfatter behandling som utføres som ledd i virksomheten til en behandlingsansvarlig eller databehandler som er etablert i EU, og — på vilkårene i art. 3 nr. 2 — også behandlingsansvarlige utenfor EU som tilbyr varer eller tjenester til registrerte i Unionen eller overvåker deres atferd. Den tyske føderale personopplysningsloven (BDSG) supplerer den i Tyskland, blant annet ved utpeking av personvernombud.
Kjernen er ansvarlighetsprinsippet i art. 5 nr. 2: den behandlingsansvarlige er ansvarlig for at prinsippene overholdes, og skal kunne påvise det. Complaica avbilder pliktene som saker med arbeidsflyt og bevis — den juridiske vurderingen forblir hos deg og personvernombudet ditt.
Seks pliktgrupper og sakstypene deres
Protokoll og ansvarlighet
Art. 5 nr. 2, art. 24, art. 30
Behandlingsansvarlige og databehandlere fører en protokoll over behandlingsaktivitetene og gjør den tilgjengelig for tilsynsmyndigheten på anmodning. Unntaket for færre enn 250 ansatte gjelder ikke når behandlingen sannsynligvis vil medføre en risiko, ikke er leilighetsvis eller omfatter særlige kategorier (art. 9) eller opplysninger om straffedommer og lovovertredelser (art. 10).
I Complaica: PA · rapport etter art. 30
Behandlingsgrunnlag per behandling
Art. 6, art. 7, art. 9
Ingen behandling uten behandlingsgrunnlag: samtykke, avtale, rettslig forpliktelse, vitale interesser, oppgave i allmennhetens interesse eller berettiget interesse — det siste etter dokumentert avveining. Særlige kategorier krever i tillegg et unntak etter art. 9 nr. 2.
I Complaica: CR · LIA
De registrertes rettigheter
Art. 12–22, art. 77
Innsyn, retting, sletting, begrensning, dataportabilitet og protest — besvares uten ugrunnet opphold og senest innen én måned; ved komplekse eller mange anmodninger kan fristen forlenges med to måneder. Enhver registrert kan dessuten klage til tilsynsmyndigheten.
I Complaica: DSR · CMP
Sikkerhet og brudd
Art. 28, art. 29, art. 32–34
Tekniske og organisatoriske tiltak tilpasset risikoen; personer med tilgang til opplysningene behandler dem bare etter instruks; databehandlere bindes ved avtale. Et brudd på personopplysningssikkerheten meldes uten ugrunnet opphold og om mulig innen 72 timer, med mindre det er lite sannsynlig at det vil medføre en risiko — og dokumenteres i alle tilfeller.
I Complaica: DPI · CC · TOM · databehandlerkontroll
Risiko og konsekvensvurdering
Art. 35, art. 36
Vil en behandling sannsynligvis medføre en høy risiko for de registrertes rettigheter og friheter, gjennomføres en personvernkonsekvensvurdering på forhånd. Viser den at behandlingen vil medføre høy risiko dersom det ikke treffes tiltak for å redusere risikoen, rådfører man seg med tilsynsmyndigheten før behandlingen.
I Complaica: TA · DPIA
Overføring til tredjeland
Art. 44–49
Personopplysninger forlater EU bare på et grunnlag i kapittel V: beslutning om tilstrekkelig beskyttelsesnivå, nødvendige garantier som Kommisjonens standardkontraktsbestemmelser eller bindende virksomhetsregler — siden Schrems II-dommen (C-311/18) med en vurdering av rettstilstanden i mottakerlandet.
I Complaica: TIA
Fem trinn til et DPMS i drift
Slik foregår innføringen med Complaica — fra overtakelsen av det du allerede har, til beviset.
- 01
OvertaBeholdning og struktur
Overta eksisterende protokoll, systemlister og leverandører fra Excel eller tilkoblede systemer; Data Protection Kit leverer utgangsstrukturen.
- 02
KobleBehandlinger og aktiva
Koble hver behandlingsaktivitet til prosesser, systemer, kategorier av opplysninger og mottakere — grunnlaget for protokoll og risikoanalyse.
- 03
VurdereTerskelvurdering og DPIA
Avklare per behandling om en DPIA er nødvendig, og knytte tiltak til risikoene; TOM-ene kommer, så langt det passer, fra ISMS-et.
- 04
DrifteHenvendelser, brudd, samtykker
Føre løpende saker med arbeidsflyt, frist og ansvarlig; dashbordet viser hva som forfaller.
- 05
PåviseRapporter og gjennomgang
Generere protokoll, DPIA-rapporter og dokumentasjon av brudd fra dataene og gjennomgå dem regelmessig.
Hvorfor Complaica som personvernprogramvare?
Seks grunner til at behandlingsansvarlige og personvernombud fører DPMS-et sitt med Complaica.
Arbeidsflyt i stedet for e-post og Excel
Hver personvernaktivitet løper som sak med status, frist og ansvarlig — i stedet for i innbokser og regneark som knapt lar seg holde oppdatert samtidig.
Sporbart ned til detaljene
Hver endring logges med forfatter og dato; dokumenter, vurderinger og beslutninger ligger på objektet de gjelder.
Klar til start med Data Protection Kit
Data Protection Kit gir deg en typisk organisasjonsstruktur, protokollmalen etter art. 30, DPIA-vurdering og -rapport samt trussel- og tiltakskataloger.
Tilpasses organisasjonen din
Datamodellen skreddersys til arbeidsprosessene dine; flere normer og interne kravkataloger kan legges til.
Samarbeid med eksterne
Fagavdelinger, databehandlere, advokater eller revisorer arbeider i samme system — tilgang gis per objekt og via lenke.
Kritikalitet og gjennomføringsstatus på ett blikk
Gjennomførte krav er markert og viser ansvarlige, dokumenter, saker og notater. Krav oppfylles via saker, oppgaver eller enkeltkontroller — eller vurderes gjennom egenvurdering.
Optimaliser personvernoppgaver med KI-assistanse
Med den valgfrie KI-integrasjonen (MCP) svarer Complaica på spørsmål om GDPR, forklarer krav og sakstyper, hjelper med å opprette behandlingsaktiviteter og saker og finner svar i dine egne retningslinjer og avtaler. Den støtter arbeidet med DPMS-et — vurderingen og beslutningen forblir hos deg og personvernombudet ditt.
- 01Svare på spørsmål om GDPR, BDSG og frister
- 02Forklare krav og sakstyper — hva som kreves og hva som duger som bevis
- 03Foreslå, formulere og tildele behandlingsaktiviteter, saker og tiltak
- 04Analysere retningslinjene, databehandleravtalene og dokumentene dine og svare på spørsmål om dem
- 05Forklare bruken av Complaica — hvilken funksjon til hva
Kundestemmer om Complaica
«Vi kan gjøre alt vi trenger i ett verktøy»
Complaica er svært brukervennlig, og tilpasning er en lek. Vi håndterer ISO-etterlevelse og personvern med det — vi kan gjøre alt vi trenger i ett verktøy. For oss er Complaica bedre enn alternativene på markedet, og samtidig rimeligere.
Mer …Mindre
Complaica er svært brukervennlig, og tilpasning er en lek. Vi håndterer ISO-etterlevelse og personvern med det — vi kan gjøre alt vi trenger i ett verktøy.
For oss er Complaica bedre enn alternativene på markedet, og samtidig rimeligere.
«Den optimaliserte compliance-prosessen»
En av funksjonene vi liker best ved Complaica, er den optimaliserte compliance-prosessen. Brukergrensesnittet har et klart og strukturert design som gir mer brukervennlighet og fremmer høyere arbeidstempo. Det gir ikke bare nye brukere en rask læringskurve, men lar også erfarne brukere minimere innsatsen. I hver fase av livssyklusen i sikkerhetsstyringen støttes gjentakende oppgaver som scoping, strukturanalyse, modellering og til og med oppfølging av risikoer og tiltak av et mangfold av funksjoner. Dessuten er plattformens ytelse strålende — den er stabil og utmerket når det gjelder hastighet.
Mer …Mindre
En av funksjonene vi liker best ved Complaica, er den optimaliserte compliance-prosessen. Brukergrensesnittet har et klart og strukturert design som gir mer brukervennlighet og fremmer høyere arbeidstempo. Det gir ikke bare nye brukere en rask læringskurve, men lar også erfarne brukere minimere innsatsen.
I hver fase av livssyklusen i sikkerhetsstyringen støttes gjentakende oppgaver som scoping, strukturanalyse, modellering og til og med oppfølging av risikoer og tiltak av et mangfold av funksjoner.
Dessuten er plattformens ytelse strålende — den er stabil og utmerket når det gjelder hastighet.
«Den veiledede tilnærmingen var avgjørende for oss»
Vi var nye innen compliance og innføring av ISO 27001 og måtte gjennom den kompliserte sertifiseringsprosessen. Med tanke på den regulatoriske kompleksiteten ville vi finne den beste måten å komme i gang på. Prosjektlederen vår (alias sikkerhetsansvarlig) hadde aldri jobbet med slike compliance-standarder og -regler før. Derfor valgte vi støtte fra en tredjepart, nærmere bestemt Complaica. Den veiledede tilnærmingen var avgjørende for oss. Complaica hadde alle de detaljerte forklaringene for compliance-sjekken og risikoanalysen, inkludert praktiske forslag.
Mer …Mindre
Vi var nye innen compliance og innføring av ISO 27001 og måtte gjennom den kompliserte sertifiseringsprosessen.
Med tanke på den regulatoriske kompleksiteten ville vi finne den beste måten å komme i gang på. Prosjektlederen vår (alias sikkerhetsansvarlig) hadde aldri jobbet med slike compliance-standarder og -regler før.
Derfor valgte vi støtte fra en tredjepart, nærmere bestemt Complaica. Den veiledede tilnærmingen var avgjørende for oss. Complaica hadde alle de detaljerte forklaringene for compliance-sjekken og risikoanalysen, inkludert praktiske forslag.
I tillegg: personvernrådgivning og eksternt personvernombud
Programvaren står på egne ben. Ønsker du støtte, følger personvernekspertene våre deg i tillegg — fra gap-analysen til rollen som eksternt personvernombud.
- Gap-analyse og personvernrevisjon
Sammenligning av nåsituasjonen din med kravene i GDPR og BDSG. Resultat: oppfyllelsesgrad per artikkel, en prioritert liste over gap og en gjennomføringsplan.
- Oppbygging av DPMS-et og protokollen
Organisasjon, roller, prosesser, systemer og behandlingsaktiviteter legges inn i Complaica. Du får et fungerende DPMS med en protokoll etter art. 30.
- Terskelvurdering og DPIA
Oppfølging under forhåndsvurderingen av behandlingene dine og under personvernkonsekvensvurderingen for de risikofylte — navngi risikoer, tilordne tiltak, utarbeide rapport.
- Databehandling og overføring til tredjeland
Gjennomgå databehandleravtaler etter art. 28, ta i bruk standardkontraktsbestemmelser, gjennomføre transfer impact assessments.
- Opplæring og forpliktelse av de ansatte
Opplæring i personvern og datasikkerhet, taushetserklæringer og instrukser for fagavdelingene — slik at henvendelser og brudd blir oppdaget og videreformidlet.
- Eksternt personvernombud
Personvernekspertene våre tar rollen etter art. 37 GDPR og § 38 BDSG — som kontaktpunkt for tilsynsmyndighet, registrerte og ledelse, midlertidig eller fast.
Vanlige spørsmål om GDPR-programvare
Hva er GDPR?
Personvernforordningen (forordning (EU) 2016/679, engelsk General Data Protection Regulation, GDPR) er EUs personvernregelverk. Den har gjeldt direkte i alle medlemsstater siden 25. mai 2018 — i Norge gjennom personopplysningsloven av 2018 — og regulerer på hvilke vilkår personopplysninger kan behandles, hvilke rettigheter de registrerte har og hvilke plikter behandlingsansvarlige og databehandlere har. I Tyskland suppleres den av den føderale personopplysningsloven (BDSG).
Hva er et styringssystem for personvern (DPMS)?
Et styringssystem for personvern (DPMS, engelsk Data Protection Management System) er helheten av regler, prosesser, roller og bevis som en organisasjon overholder GDPR med og kan påvise det med. Det omfatter protokollen over behandlingsaktiviteter, behandlingsgrunnlagene, de tekniske og organisatoriske tiltakene, håndteringen av henvendelser og brudd samt den regelmessige gjennomgangen.
Hva er GDPR-programvare?
GDPR-programvare avbilder kravene i forordningen som katalog og kobler dem til det de gjelder — behandlingsaktiviteter, systemer, kategorier av opplysninger, leverandører, personer. De tilbakevendende aktivitetene løper som saker med arbeidsflyt og frist, og protokoll, DPIA-rapport og dokumentasjon av brudd oppstår fra dataene i stedet for i regneark.
Hva er forskjellen fra Data Protection Kit?
Data Protection Kit er det forberedte startinnholdet i Complaica DPMS-programvaren: typisk organisasjonsstruktur, protokollmal etter art. 30, DPIA-vurdering og -rapport samt trussel- og tiltakskataloger. Denne siden beskriver funksjonene og arbeidsflytene i GDPR-programvaren; innholdet i kitet presenteres på siden om DPMS-programvaren.
Hvilke personvernaktiviteter støtter Complaica?
Ti sakstyper med egen arbeidsflyt: behandlingsaktivitet (PA), henvendelse fra den registrerte (DSR), klage (CMP), personvernbrudd (DPI), terskelvurdering for DPIA (TA), personvernkonsekvensvurdering (DPIA), transfer impact assessment (TIA), samtykke (CR), interesseavveining (LIA) og taushetserklæring (CC). I tillegg databehandlerkontroll, sikkerhetshendelse og Lesson Learned.
Hvor lang tid kan svaret på en henvendelse fra en registrert ta?
Etter art. 12 nr. 3 GDPR uten ugrunnet opphold og under enhver omstendighet senest én måned etter mottak av anmodningen. Ved behov kan fristen forlenges med ytterligere to måneder, idet det tas hensyn til hvor komplekse og hvor mange anmodningene er; den registrerte skal underrettes om forlengelsen og årsakene til den innen én måned etter mottak. I Complaica har hver henvendelse sin frist, og dashbordet viser hva som forfaller.
Når må et personvernbrudd meldes?
Etter art. 33 nr. 1 GDPR skal den behandlingsansvarlige melde et brudd på personopplysningssikkerheten til den kompetente tilsynsmyndigheten (i Norge Datatilsynet) uten ugrunnet opphold og om mulig innen 72 timer etter å ha fått kjennskap til det — med mindre det er lite sannsynlig at bruddet vil medføre en risiko for fysiske personers rettigheter og friheter. Gis meldingen ikke innen 72 timer, skal den ledsages av en begrunnelse for forsinkelsen. En databehandler skal underrette den behandlingsansvarlige uten ugrunnet opphold. Vil bruddet sannsynligvis medføre en høy risiko, skal etter art. 34 også de registrerte underrettes uten ugrunnet opphold. Etter art. 33 nr. 5 dokumenteres hvert brudd.
Når er en personvernkonsekvensvurdering nødvendig?
Etter art. 35 GDPR når en behandling — særlig ved bruk av ny teknologi — sannsynligvis vil medføre en høy risiko for fysiske personers rettigheter og friheter. Art. 35 nr. 3 nevner særlig en systematisk og omfattende vurdering av personlige aspekter, herunder profilering, som danner grunnlag for beslutninger med rettsvirkning, behandling i stor skala av særlige kategorier av opplysninger eller av opplysninger om straffedommer og lovovertredelser, og systematisk overvåking i stor skala av et offentlig tilgjengelig område; tilsynsmyndighetene offentliggjør lister etter art. 35 nr. 4. Om en DPIA er nødvendig, avklarer terskelvurderingen per behandlingsaktivitet i Complaica.
Hva er et transfer impact assessment (TIA)?
Vurderingen av om en overføring av personopplysninger til et tredjeland er tillatt: hvilket grunnlag i kapittel V som gjelder — beslutning om tilstrekkelig beskyttelsesnivå, standardkontraktsbestemmelser, bindende virksomhetsregler —, om retten i mottakerlandet svekker vernet, og hvilke supplerende tiltak som trengs. EU-domstolen krevde denne vurderingen i Schrems II-dommen (C-311/18). I Complaica er TIA en sakstype med dato for ny gjennomgang.
Hvordan dokumenterer jeg et samtykke?
Etter art. 7 nr. 1 GDPR skal den behandlingsansvarlige kunne påvise at den registrerte har samtykket. Etter art. 7 nr. 3 kan samtykket trekkes tilbake når som helst, og det skal være like enkelt å trekke det tilbake som å gi det. Complaica fører samtykker som saker med statusene aktivt, trukket tilbake og utløpt, koblet til behandlingsaktiviteten som bygger på dem.
Hva er en interesseavveining?
Vurderingen av om en behandling kan bygge på berettiget interesse etter art. 6 nr. 1 bokstav f GDPR: foreligger det en berettiget interesse, er behandlingen nødvendig for den, og veier ikke den registrertes interesser eller grunnleggende rettigheter tyngre? Resultatet dokumenteres — i Complaica som en sak som henger på behandlingsaktiviteten.
Hva er taushetserklæringen til?
Personer som handler under den behandlingsansvarliges eller databehandlerens myndighet og har tilgang til personopplysninger, kan bare behandle dem etter instruks (art. 29, art. 32 nr. 4); databehandlerens personell må etter art. 28 nr. 3 bokstav b ha forpliktet seg til konfidensialitet. Den skriftlige taushetserklæringen er det vanlige beviset for dette. Complaica fører den per person: sendt, undertegnet, utløpt eller avslått, med dokument og dato.
Hva hører hjemme i et slettekonsept?
Et slettekonsept fastsetter når hvilke personopplysninger slettes, og hvordan. Opplysningstyper knyttes til sletteregler — med startpunkt og frist, utledet av formålet og av lovpålagte oppbevaringsplikter —, og sletteenheter beskriver i hvilket system og med hvilken granularitet det slettes. Metoden er beskrevet i DIN EN ISO/IEC 27555:2025-09, som i september 2025 erstattet DIN 66398. I GDPR ligger lagringsbegrensningen (art. 5 nr. 1 bokstav e), retten til sletting (art. 17) og slettefristene i protokollen (art. 30 nr. 1 bokstav f) bak.
Hvem må føre en protokoll over behandlingsaktiviteter?
Etter art. 30 GDPR hver behandlingsansvarlig og hver databehandler. Art. 30 nr. 5 unntar foretak og organisasjoner med færre enn 250 ansatte — men ikke når behandlingen sannsynligvis vil medføre en risiko for de registrertes rettigheter og friheter, ikke er leilighetsvis eller omfatter særlige kategorier av opplysninger etter art. 9 nr. 1 eller personopplysninger om straffedommer og lovovertredelser etter art. 10. I Complaica oppstår protokollen som rapport av de godkjente behandlingsaktivitetene.
Hva supplerer BDSG?
Den tyske føderale personopplysningsloven (BDSG) bruker åpningsklausulene i GDPR. Blant annet pålegger § 38 BDSG å utpeke et personvernombud når som regel minst tjue personer til stadighet er beskjeftiget med automatisert behandling av personopplysninger, eller når det utføres behandlinger som krever en personvernkonsekvensvurdering. I Complaica vurderes BDSG som egen kravkatalog ved siden av GDPR.
Tilbyr dere eksternt personvernombud?
Ja, som tilleggstjeneste. Personvernekspertene våre tar rollen etter art. 37 GDPR og § 38 BDSG — som kontaktpunkt for tilsynsmyndighet, registrerte og ledelse, med Complaica som arbeidsverktøy. I tillegg gir vi råd om gap-analyse, protokoll, DPIA, databehandling og opplæring.
Kilder Referanser og rettsgrunnlag
6 kilder · GDPR, BDSG, DIN EN ISO/IEC 27555, WP 248, … Vis Skjul
Rettsgrunnlag
Normer og standarder
Retningslinjer og myndighetspublikasjoner
Bare versjonen som er kunngjort i den aktuelle offisielle tidende, er rettslig bindende. Standarder kan fås hos de nevnte utgiverne.
Start GDPR med Complaica
Be om prøvekonto og test Complaica selv, få prislisten eller snakk med oss om å overta den eksisterende protokollen din — skriv til oss.
Takk.
Vi svarer innen én virkedag.
Ikke sendt.
Det gikk ikke. Sjekk feltene eller send oss en e-post direkte.