Software ISO 13485
para productos sanitarios
Gestione su sistema de gestión de la calidad para productos sanitarios según ISO 13485:2016 sobre un único conjunto de datos: productos y expedientes de producto sanitario, procesos, gestión de riesgos, proveedores, quejas, CAPA y auditorías internas — desde la implantación hasta la recertificación, con consultoría cuando la necesite.
- 01Catálogo de requisitos ISO 13485:2016 — capítulos 4 a 8, cada requisito evaluado por separado
- 02Productos, expedientes de producto sanitario y gestión de riesgos como objetos vinculados
- 03Quejas, acciones correctivas y preventivas con plazos y estado
- 04Auditorías internas y revisión por la dirección desde un único conjunto de datos
- 05Un sistema de gestión integrado con ISO 9001, ISO 27001, RGPD y otras normas
Implantar y operar un SGC para productos sanitarios según ISO 13485
Las funciones con las que el software ISO 13485 de Complaica cubre el sistema de gestión de la calidad para productos sanitarios — del catálogo de requisitos a los productos, los riesgos y los proveedores, hasta las quejas, la CAPA, la auditoría interna y la revisión por la dirección.
- 01Catálogo de requisitos ISO 13485:2016 con todos los capítulos del 4 al 8 — cada requisito con estado, responsables, documentos y notas; los requisitos no aplicables con su justificación
- 02Productos y familias de productos como objetos: expediente del producto sanitario, registros de diseño y desarrollo y gestión de riesgos asignados al producto
- 03Procesos con responsables, entradas, salidas e interacciones, incluidos los procesos contratados externamente
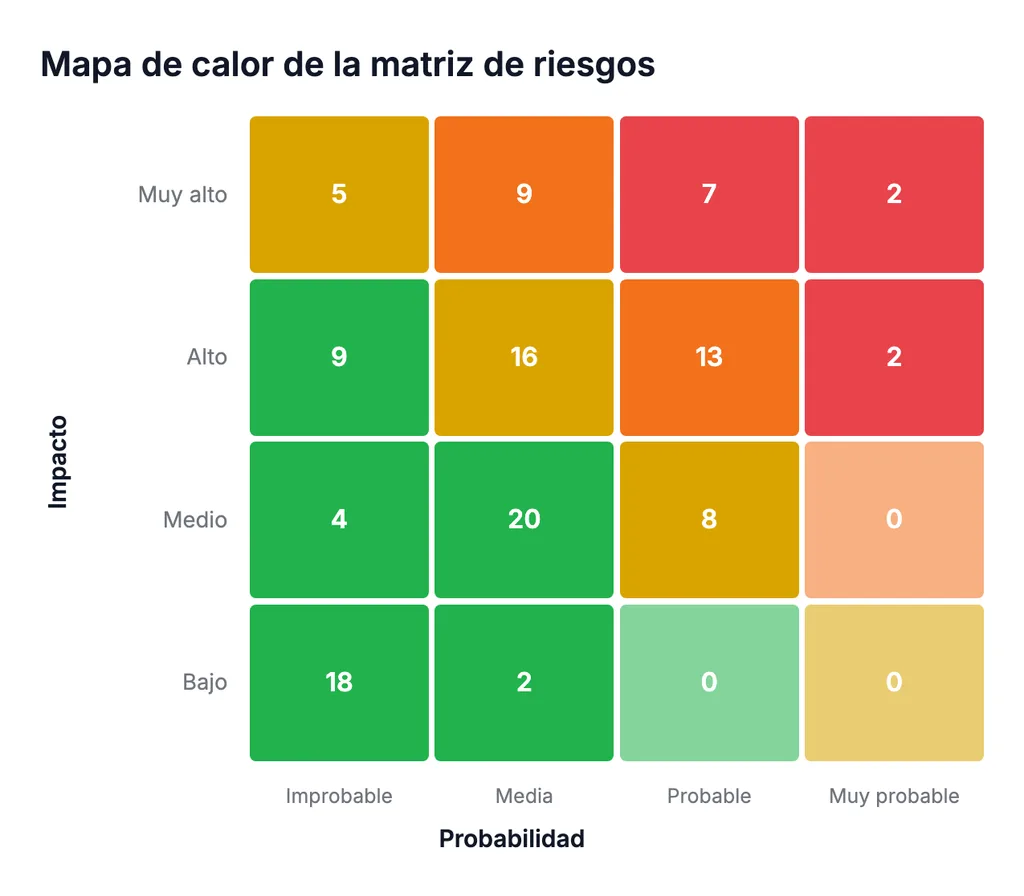
- 04Evaluar los riesgos por producto y por proceso en matrices configurables y vincularlos con acciones
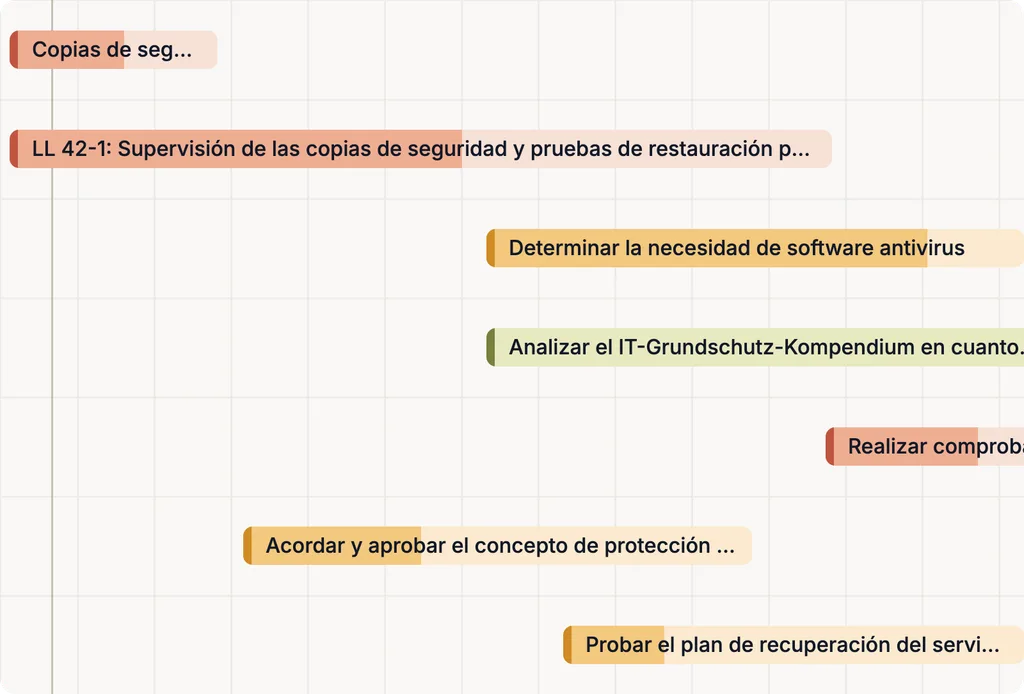
- 05Diseño y desarrollo según el apartado 7.3: planificación, revisiones, verificación, validación, transferencia y cambios como tareas con responsables y plazos
- 06Control de los documentos y de los registros — cada cambio trazable con autor y fecha
- 07Registrar proveedores y procesos contratados externamente, evaluarlos según el riesgo y supervisarlos
- 08Quejas, incidentes y notificaciones a las autoridades reguladoras como registros con plazos y estado
- 09Acciones correctivas y preventivas (CAPA) con análisis de causas, plazos y verificación de la eficacia
- 10Planificar y realizar auditorías internas, convertir los hallazgos en acciones
- 11Informes y cuadros de mando para la revisión por la dirección — a partir de los datos, no de diapositivas
- 12Integración de IA (MCP) para preguntas sobre ISO 13485, requisitos y evidencias, y sobre el uso del producto
Requisitos de la ISO 13485 — capítulos 4 a 8
La ISO 13485:2016 sigue todavía la estructura de capítulos de la ISO 9001:2008, no la estructura armonizada de la ISO 9001 y la ISO 27001. Los requisitos están en los capítulos 4 a 8; para cada uno, aquí se indica lo que Complaica gestiona.
Objeto, campo de aplicación y términos
El campo de aplicación con las reglas para los requisitos no aplicables, las referencias normativas y los términos propios de la norma — producto sanitario, queja, ciclo de vida, riesgo y otros. Estos capítulos aún no contienen requisitos.
En Complaica: el catálogo con una explicación de cada requisito y de los términos en que se basa.
Sistema de gestión de la calidad
Procesos con un enfoque basado en riesgos, control de los procesos contratados externamente, validación del software usado en el SGC, manual de la calidad, expediente del producto sanitario y control de documentos y registros — conservados al menos durante la vida útil del producto y nunca menos de dos años.
En Complaica: procesos y productos como objetos vinculados, documentos en el objeto con el autor y la fecha de cada cambio.
Responsabilidad de la dirección
La alta dirección establece la política y los objetivos de la calidad, define responsabilidades y autoridad, designa un representante de la dirección y revisa el SGC a intervalos planificados — con entradas como la retroalimentación, las quejas, las notificaciones a las autoridades, las auditorías y la CAPA.
En Complaica: política y objetivos de la calidad en el objeto, roles por proceso y producto, informes como entrada para la revisión por la dirección.
Gestión de los recursos
Personal competente y formación cuya eficacia se evalúa, infraestructura con su mantenimiento, ambiente de trabajo y control de la contaminación.
En Complaica: formación y evidencias de competencia, equipos e instalaciones como objetos con tareas de mantenimiento.
Realización del producto
Planificación con gestión de riesgos, procesos relacionados con el cliente, diseño y desarrollo de la planificación a la transferencia con su expediente, compras con evaluación de proveedores, producción con validación de procesos, identificación y trazabilidad, y control de los equipos de seguimiento y medición.
En Complaica: las etapas de desarrollo como tareas en el producto, riesgos por producto, evaluación de proveedores; proveedores, procesos y documentos vinculados por producto.
Medición, análisis y mejora
Retroalimentación, tratamiento de quejas, notificación a las autoridades reguladoras, auditoría interna, control del producto no conforme también tras la entrega, análisis de datos y acciones correctivas y preventivas.
En Complaica: quejas, no conformidades y CAPA como registros con su propio flujo de trabajo, programa de auditoría y hallazgos, cuadros de mando para el análisis.
ISO 13485, MDR, IVDR y FDA QMSR
La ISO 13485 es una norma voluntaria — pero la regulación de los principales mercados se apoya en ella. Un SGC según ISO 13485 cubre gran parte de los requisitos de SGC del MDR, el IVDR y la FDA; lo que va más allá está en los propios reglamentos.
- UE: MDR e IVDR
Los fabricantes de productos sanitarios y de productos para diagnóstico in vitro deben establecer un SGC (artículo 10 de los Reglamentos (UE) 2017/745 y 2017/746). La EN ISO 13485:2016 con la modificación A11:2021 está armonizada en ambos; su aplicación otorga la presunción de conformidad con los requisitos que indican sus anexos ZA y ZB.
- EE. UU.: FDA QMSR
Desde el 2 de febrero de 2026 rige en EE. UU. la Quality Management System Regulation (21 CFR Part 820). Incorpora por referencia la ISO 13485:2016, junto con los términos del apartado 3 de la ISO 9000:2015 y requisitos propios de la FDA.
- MDSAP
En el Medical Device Single Audit Program, una organización auditora reconocida audita el SGC una sola vez según la ISO 13485 y los requisitos adicionales de las autoridades de Australia, Brasil, Canadá, Japón y EE. UU.
- La edición 2016 sigue vigente
La ISO 13485:2016 es la tercera edición; ISO la confirmó en su revisión sistemática de 2025. La nueva ISO 9001:2026 no cambia nada en la ISO 13485 — las dos normas son independientes.
- El catálogo en Complaica
Complaica actualiza sus catálogos con las nuevas ediciones de una norma; las evaluaciones y evidencias existentes se conservan y las diferencias entre ediciones se hacen visibles.
Información a 8 de noviembre de 2026
De carpetas y Excel a un SGC central para productos sanitarios
Un SGC para productos sanitarios puede gestionarse con documentos y hojas de cálculo — hasta que expedientes, quejas, CAPA y auditorías empiezan a remitirse unos a otros y un auditor quiere ver la cadena. Cuatro puntos en los que Complaica organiza el trabajo de otra manera.
| Word y Excel | Complaica | |
|---|---|---|
| Expediente del producto | Una carpeta por producto, enlaces a archivos en unidades compartidas. | El producto es un objeto; especificaciones, registros de diseño y desarrollo, gestión de riesgos y aprobaciones cuelgan de él — un cambio se ve allí donde tiene efecto. |
| Quejas y CAPA | Una lista de quejas, las acciones en otra, conciliadas a mano. | Queja, no conformidad y acción son registros vinculados con responsables, plazos, estado y verificación de la eficacia. |
| Control de los documentos | La versión en el nombre del archivo, la aprobación por correo electrónico. | Cada cambio queda registrado con autor y fecha; los documentos están en el requisito y en el producto que demuestran. |
| Varios marcos normativos | ISO 13485, requisitos del MDR e ISO 9001 en hojas separadas. | Los mismos procesos, riesgos y evidencias para ISO 13485, sus propios catálogos, ISO 9001 o ISO 27001 — cuando el contenido encaja. |
Módulos de Complaica para el SGC
Siete módulos, un único conjunto de datos conectado: organización, productos y procesos, catálogo de requisitos, gestión de riesgos, informes, CAPA e integraciones trabajan sobre los mismos objetos.
01 / 07 · Gestión de la organización
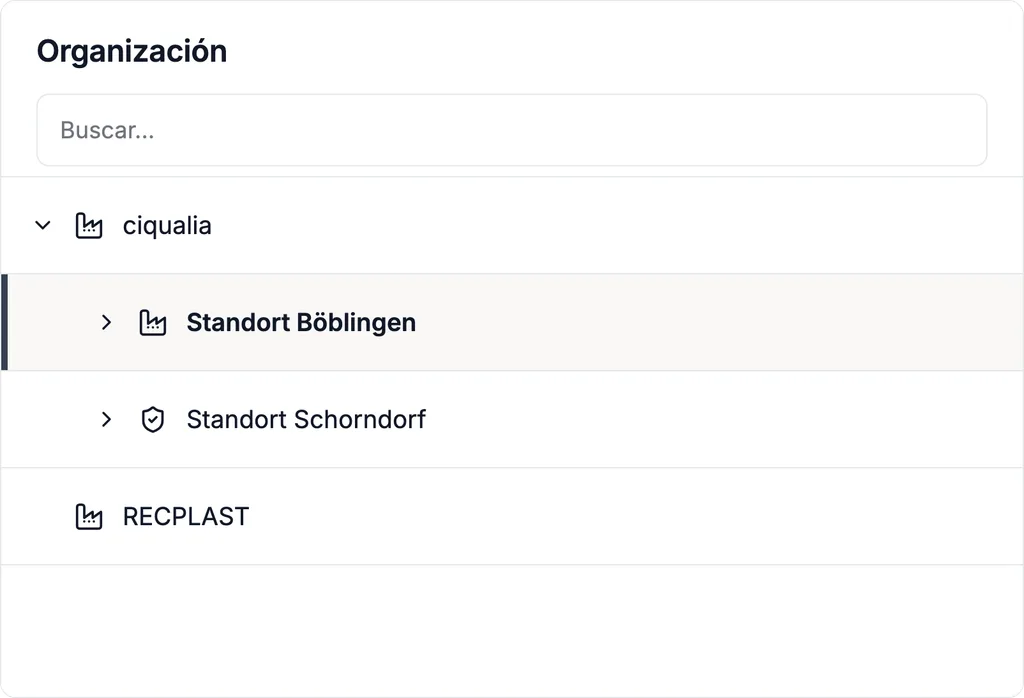
Organización, emplazamientos y alcance
Represente su organización como un árbol — sociedades, emplazamientos, departamentos, unidades — y determine qué pertenece al alcance del SGC. Las responsabilidades se asignan por unidad y por objeto; los derechos de acceso siguen la misma estructura.
02 / 07 · Procesos y dependencias
Productos, procesos y expediente del producto sanitario
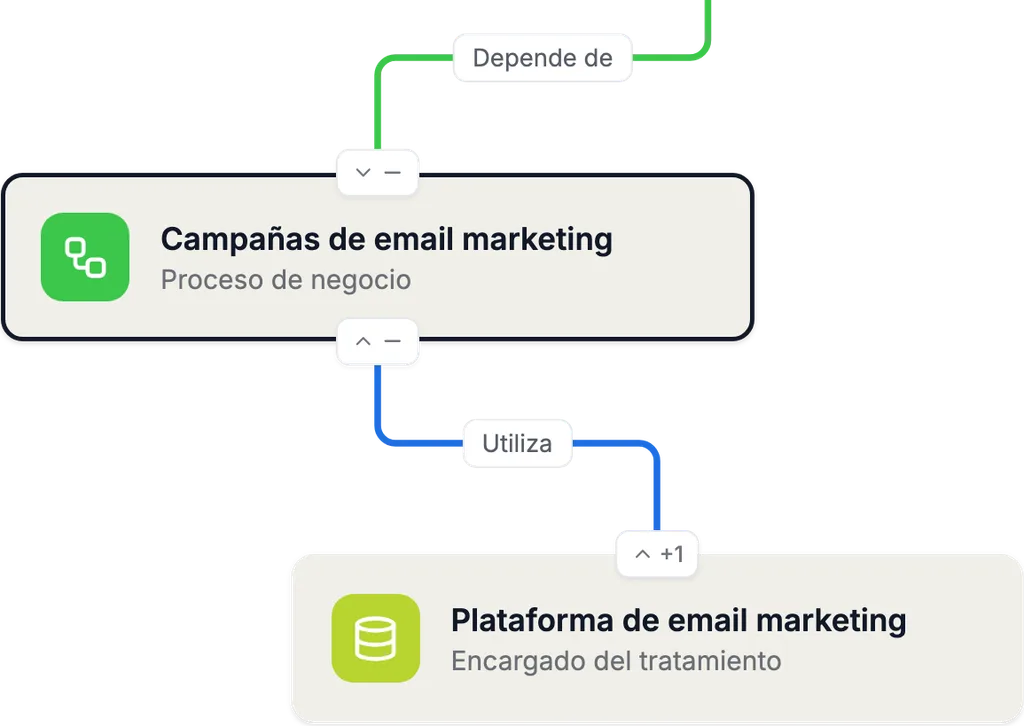
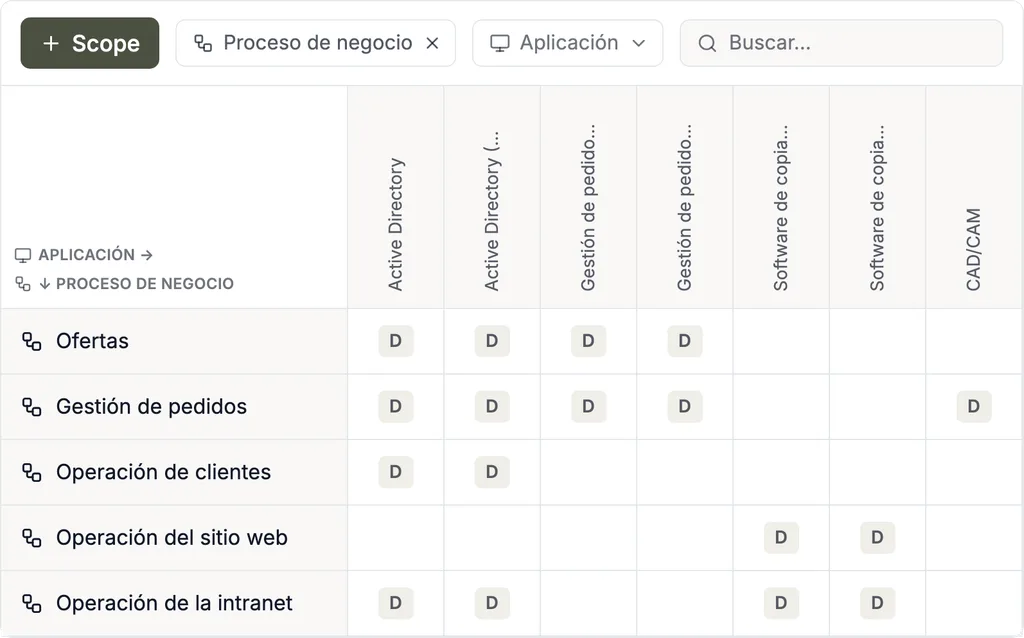
Registre productos y familias de productos como objetos y vincúlelos con los procesos, proveedores, emplazamientos y documentos de los que dependen — especificaciones, registros de diseño y desarrollo, gestión de riesgos, aprobaciones. Así cada producto tiene el contexto que la ISO 13485 exige en el expediente del producto sanitario (apartado 4.2.3).
Los grafos y matrices de dependencias muestran qué producto y qué proceso se ven afectados cuando cambia un proveedor, un componente, un sistema o una regla.
03 / 07 · Gestión de compliance
Catálogo de requisitos ISO 13485:2016
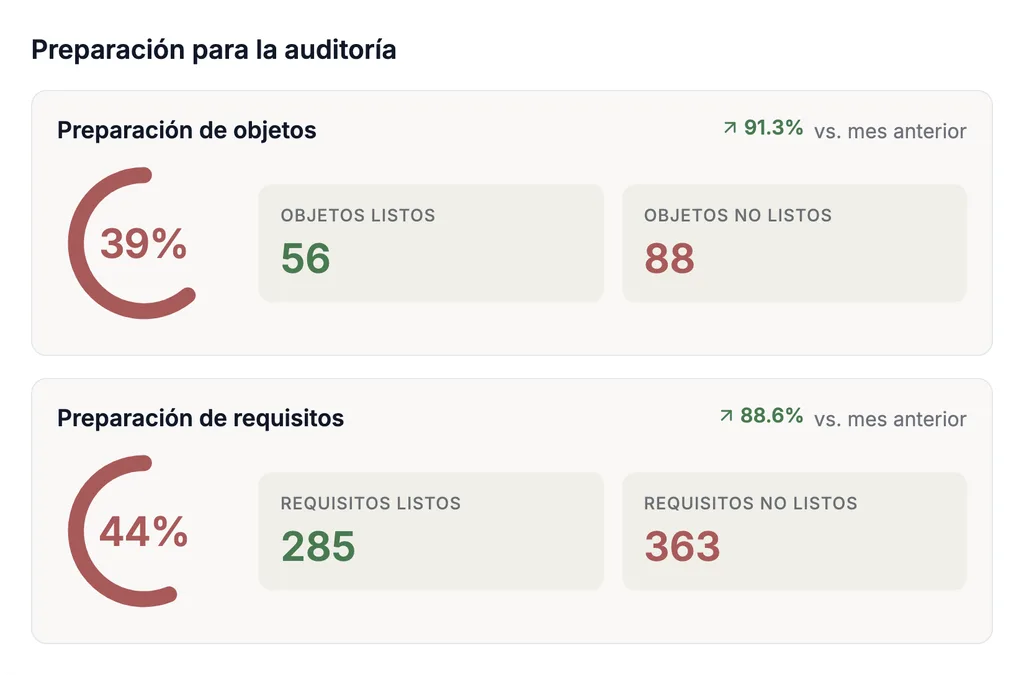
Evalúe cada requisito de los capítulos 4 a 8 — implantado, implantado en parte, abierto o no aplicable con justificación — con responsables, documentos, tareas y notas. El grado de cumplimiento se acumula por apartado, capítulo y estado global.
Sus propias reglas — el manual de la calidad, los requisitos del MDR y el IVDR, los requisitos de clientes — se evalúan como catálogos propios sobre el mismo modelo. Lo documentado para ISO 9001 o ISO 27001 puede usarse para ISO 13485 cuando el contenido encaja.
04 / 07 · Gestión de riesgos
Gestión de riesgos a lo largo del ciclo de vida
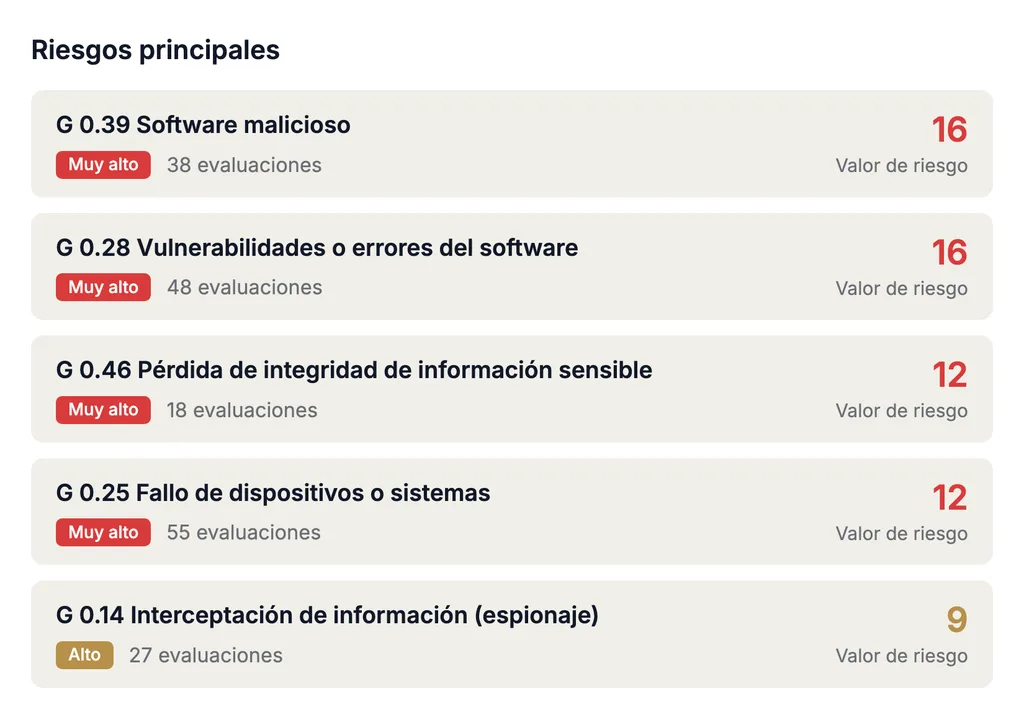
La ISO 13485 pide un enfoque basado en riesgos para los procesos del SGC y una gestión de riesgos documentada en la realización del producto; la ISO 14971 describe el método. Evalúe los riesgos por producto y por proceso en una matriz configurable, vincúlelos con acciones y siga el riesgo residual a lo largo del tiempo.
05 / 07 · Informes y análisis de datos
Informes para la revisión por la dirección y la auditoría
Genere informes sobre el grado de cumplimiento por capítulo, las quejas, la CAPA, los hallazgos de auditoría y los objetivos de la calidad a partir de sus propios datos — como plantilla o como informe personalizado. Los cuadros de mando muestran a la dirección el estado antes de la revisión; las herramientas de BI externas leen los datos mediante la API REST o data marts.
06 / 07 · Gestión de tareas y colaboración
Quejas, CAPA y plazos
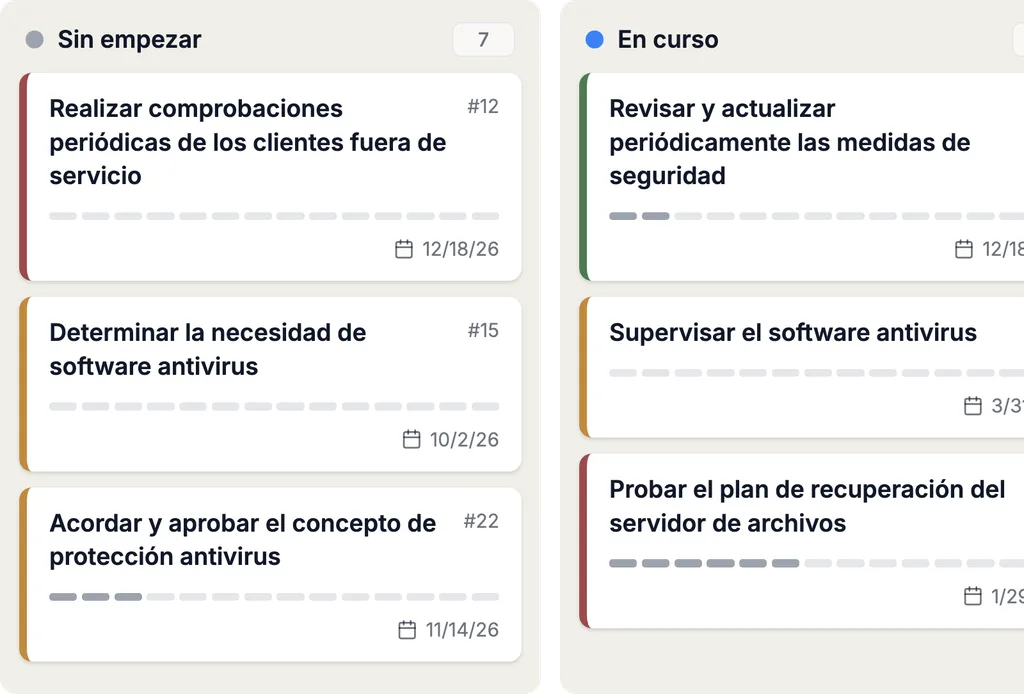
Las quejas, incidentes, no conformidades y acciones correctivas y preventivas se llevan como registros con responsables, plazos y estado; cada cambio de estado se registra con autor y fecha. Proveedores y auditores trabajan en el mismo sistema: el acceso se concede por objeto y mediante enlace. Cómo se planifican y realizan las auditorías lo muestra la página sobre gestión de auditorías.
07 / 07 · Integraciones y automatización
Integraciones de Complaica
A través de su API REST, Complaica conecta sistemas ERP, de gestión de activos y CMDB — SAP, Microsoft Azure, i-doit y otros — y mantiene los procesos y recursos del SGC al día con la realidad. Jira, Microsoft Planner y otros pueden conectarse como sistema de tareas.
Los datos de la aplicación están disponibles para sistemas externos de análisis e informes mediante data marts preconfigurados, la API REST o MCP.
Cinco pasos hacia la certificación ISO 13485
Del alcance a la recertificación — y lo que Complaica asume en cada paso.
- 01
DefinirRol, mercados, alcance
Determinar el rol de la organización — fabricante, proveedor, distribuidor —, los mercados de destino y sus requisitos reglamentarios, el alcance y los requisitos no aplicables. En Complaica se convierten en productos, procesos y catálogos.
- 02
Implantar
Manual de la calidad, procedimientos documentados, expedientes de producto, gestión de riesgos, evaluación de proveedores y la validación del software usado en el SGC. El análisis de brechas frente al catálogo muestra lo que aún falta.
- 03
VerificarAuditoría interna y revisión por la dirección
Auditoría interna según el programa, hallazgos convertidos en acciones correctivas, revisión por la dirección con las entradas del apartado 5.6.2.
- 04
CertificarEtapa 1 y etapa 2
Un organismo de certificación acreditado revisa la documentación y la implantación. Para el marcado CE, según la clase, un organismo notificado evalúa el SGC conforme al MDR o al IVDR — a menudo en la misma auditoría.
- 05
MantenerSeguimiento y recertificación
Auditorías de seguimiento anuales, recertificación a los tres años; los organismos notificados también auditan sin previo aviso. Quejas, CAPA y cambios continúan en Complaica.
¿Por qué un SGC según ISO 13485?
Lo que un SGC según ISO 13485 aporta a fabricantes y proveedores de productos sanitarios.
- 01Acceso al mercado de la UE — la EN ISO 13485 está armonizada en el MDR y el IVDR
- 02Acceso al mercado de EE. UU. — la FDA QMSR incorpora la ISO 13485:2016 desde febrero de 2026
- 03Una auditoría para varios mercados mediante el MDSAP: Australia, Brasil, Canadá, Japón, EE. UU.
- 04Para proveedores: muchos fabricantes exigen la ISO 13485 para piezas y servicios críticos
- 05Seguridad del paciente gracias a la gestión de riesgos durante todo el ciclo de vida del producto
- 06Una trazabilidad que responde ante un incidente o una retirada
- 07Una base para un sistema de gestión integrado con ISO 9001, seguridad de la información y protección de datos
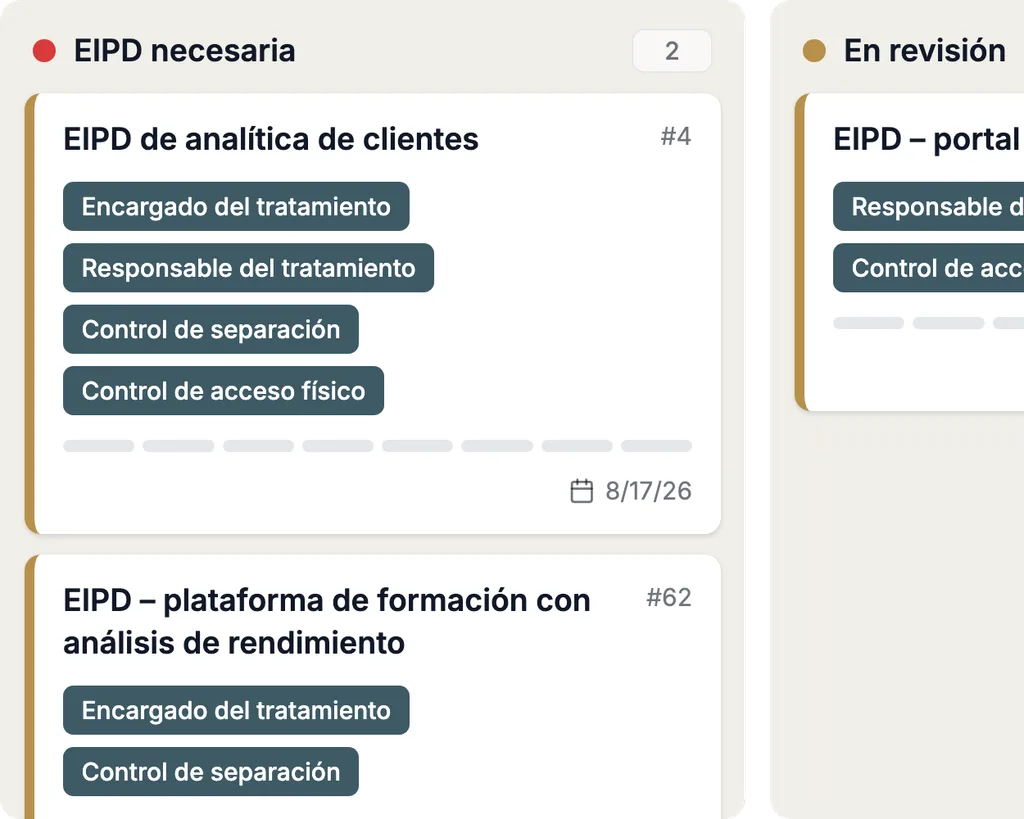
¿Por qué Complaica como software ISO 13485?
Seis razones por las que fabricantes y proveedores gestionan su SGC para productos sanitarios con Complaica.
Productos, no carpetas
Un producto es un objeto con diseño, riesgos, proveedores, documentos y aprobaciones — no una carpeta que se vuelve a montar tras cada cambio.
Requisitos granulares
Cada requisito de la ISO 13485 se evalúa por separado y se vincula con documentos, tareas y responsables — visible por capítulo, por proceso y por producto.
De la queja a la CAPA
Retroalimentación, queja, notificación, no conformidad, acción correctiva y preventiva: un solo camino sobre un único conjunto de datos, con verificación de la eficacia e informe para la revisión por la dirección.
Consultoría de una sola fuente
Nuestros consultores acompañan la implantación, la auditoría interna y la certificación, y le guían por todas las funciones del producto.
Trazable para auditores y autoridades
Cada cambio se registra con autor y fecha; las evidencias están en el requisito y en el producto que demuestran.
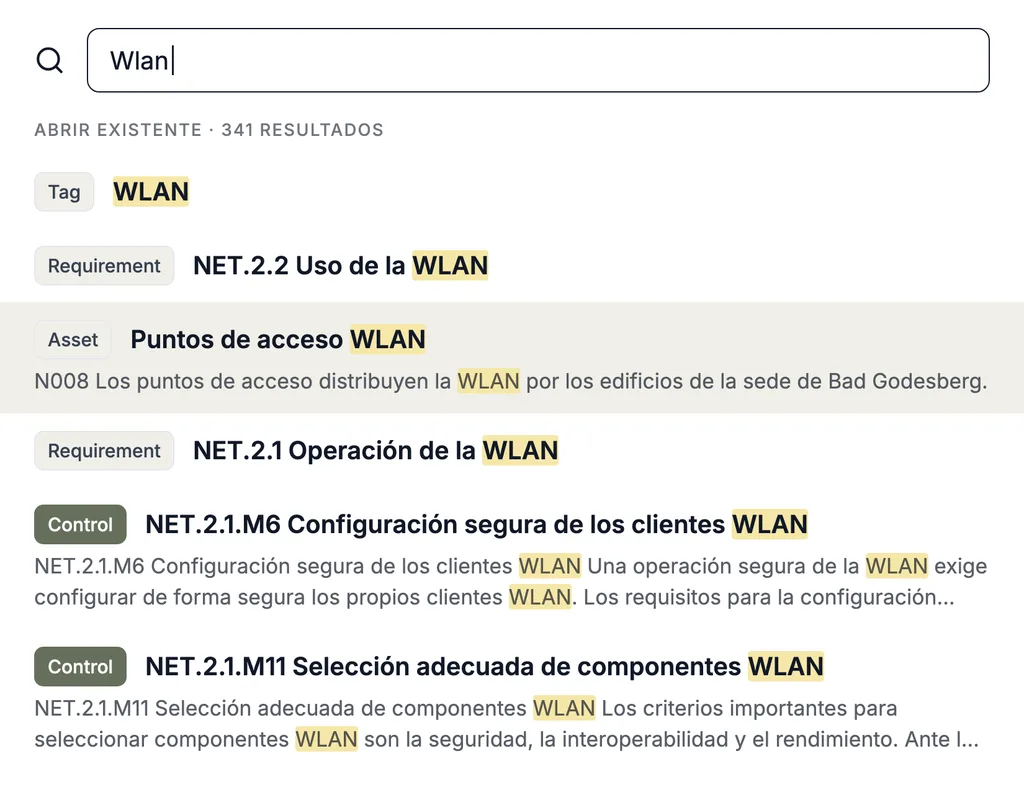
Optimice las tareas de compliance con asistencia de IA
Con la integración opcional de IA (MCP), Complaica responde preguntas sobre la ISO 13485, explica requisitos, ayuda con quejas, CAPA y tareas y encuentra respuestas en sus propios procedimientos y documentos. Apoya el trabajo en el SGC — la evaluación y las decisiones siguen siendo suyas.
- 01Responder preguntas sobre la ISO 13485 y su relación con el MDR, el IVDR y la FDA QMSR
- 02Explicar requisitos — qué se pide y qué sirve como evidencia
- 03Proponer, redactar y asignar acciones correctivas y preventivas
- 04Analizar sus procedimientos, expedientes y documentos y responder preguntas sobre ellos
- 05Explicar el uso de Complaica — qué función sirve para qué
Lo que dicen los clientes de Complaica
«Podemos hacer todo lo que necesitamos en una sola herramienta»
Complaica es extremadamente fácil de usar y personalizarla es un juego de niños. Con ella nos ocupamos del cumplimiento ISO y de la protección de datos — podemos hacer todo lo que necesitamos en una sola herramienta. Para nosotros, Complaica es mejor que las alternativas existentes en el mercado y, al mismo tiempo, más económica.
Más …Menos
Complaica es extremadamente fácil de usar y personalizarla es un juego de niños. Con ella nos ocupamos del cumplimiento ISO y de la protección de datos — podemos hacer todo lo que necesitamos en una sola herramienta.
Para nosotros, Complaica es mejor que las alternativas existentes en el mercado y, al mismo tiempo, más económica.
«El proceso de compliance optimizado»
Una de las funciones que más nos gusta de Complaica es el proceso de compliance optimizado. La interfaz tiene un diseño claro y estructurado que ofrece más facilidad de uso y favorece una mayor velocidad de trabajo. Esto no solo produce una curva de aprendizaje rápida en los nuevos usuarios, sino que también permite a los usuarios experimentados minimizar el esfuerzo. En cada fase del ciclo de vida de la gestión de la seguridad, las tareas recurrentes como el scoping, el análisis de estructura, el modelado e incluso el seguimiento de riesgos y medidas se apoyan en una gran variedad de funcionalidades. Además, el rendimiento de la plataforma es excelente — es estable y sobresaliente en cuanto a velocidad.
Más …Menos
Una de las funciones que más nos gusta de Complaica es el proceso de compliance optimizado. La interfaz tiene un diseño claro y estructurado que ofrece más facilidad de uso y favorece una mayor velocidad de trabajo. Esto no solo produce una curva de aprendizaje rápida en los nuevos usuarios, sino que también permite a los usuarios experimentados minimizar el esfuerzo.
En cada fase del ciclo de vida de la gestión de la seguridad, las tareas recurrentes como el scoping, el análisis de estructura, el modelado e incluso el seguimiento de riesgos y medidas se apoyan en una gran variedad de funcionalidades.
Además, el rendimiento de la plataforma es excelente — es estable y sobresaliente en cuanto a velocidad.
«El enfoque guiado fue decisivo para nosotros»
Éramos nuevos en el ámbito del compliance y de la implantación de ISO 27001 y teníamos que pasar por el complicado proceso de certificación. Ante la complejidad regulatoria, queríamos encontrar la mejor manera de empezar. Nuestro jefe de proyecto (alias responsable de seguridad) nunca había trabajado con este tipo de normas y reglas de compliance. Por eso optamos por el apoyo de un tercero, concretamente Complaica. El enfoque guiado fue decisivo para nosotros. Complaica tenía todas las explicaciones detalladas para la verificación de compliance y el análisis de riesgos, incluidas propuestas prácticas.
Más …Menos
Éramos nuevos en el ámbito del compliance y de la implantación de ISO 27001 y teníamos que pasar por el complicado proceso de certificación.
Ante la complejidad regulatoria, queríamos encontrar la mejor manera de empezar. Nuestro jefe de proyecto (alias responsable de seguridad) nunca había trabajado con este tipo de normas y reglas de compliance.
Por eso optamos por el apoyo de un tercero, concretamente Complaica. El enfoque guiado fue decisivo para nosotros. Complaica tenía todas las explicaciones detalladas para la verificación de compliance y el análisis de riesgos, incluidas propuestas prácticas.
Consultoría ISO 13485
Consultoría a lo largo del SGC para productos sanitarios — del alcance a la recertificación, en la medida que necesite.
- Análisis de brechas
Su situación actual frente a los requisitos de la ISO 13485:2016. Resultado: grado de cumplimiento por capítulo, una lista priorizada de brechas y un plan de implantación.
- De ISO 9001 a ISO 13485
Para organizaciones con un SGC según ISO 9001: evaluar los requisitos adicionales — expediente del producto, gestión de riesgos, validación, quejas y notificaciones — y ampliar el sistema existente.
- Implantación del SGC
Productos, procesos, roles y procedimientos documentados se crean en Complaica. Usted recibe un SGC operativo.
- Auditorías internas
Establecer el programa de auditoría, realizar o acompañar auditorías internas, convertir hallazgos en acciones correctivas.
- Preparación para la certificación
Preparar las etapas 1 y 2, presentar las evidencias como auditores y organismos notificados quieren verlas, acompañar la revisión por la dirección.
- Sistema de gestión integrado
Unir ISO 13485 con ISO 9001, ISO 27001 o protección de datos sobre un único conjunto de datos — procesos, riesgos y auditorías compartidos.
SaaS u on-premises
Complaica funciona donde su organización lo necesite; la licencia cuesta lo mismo en ambos casos.
- SaaS alojado en Alemania
La variante SaaS se opera en Alemania; usted trabaja en el navegador, sin infraestructura propia.
- On-premises en su infraestructura
Usted opera Complaica en su propio entorno, para organizaciones cuyos datos no pueden salir de la casa.
- Reutilizar los datos existentes
Importación y exportación desde y hacia Excel y mediante la API REST; nuestros especialistas acompañan la migración de sus datos sin coste.
ISO 13485 en un sistema de gestión integrado
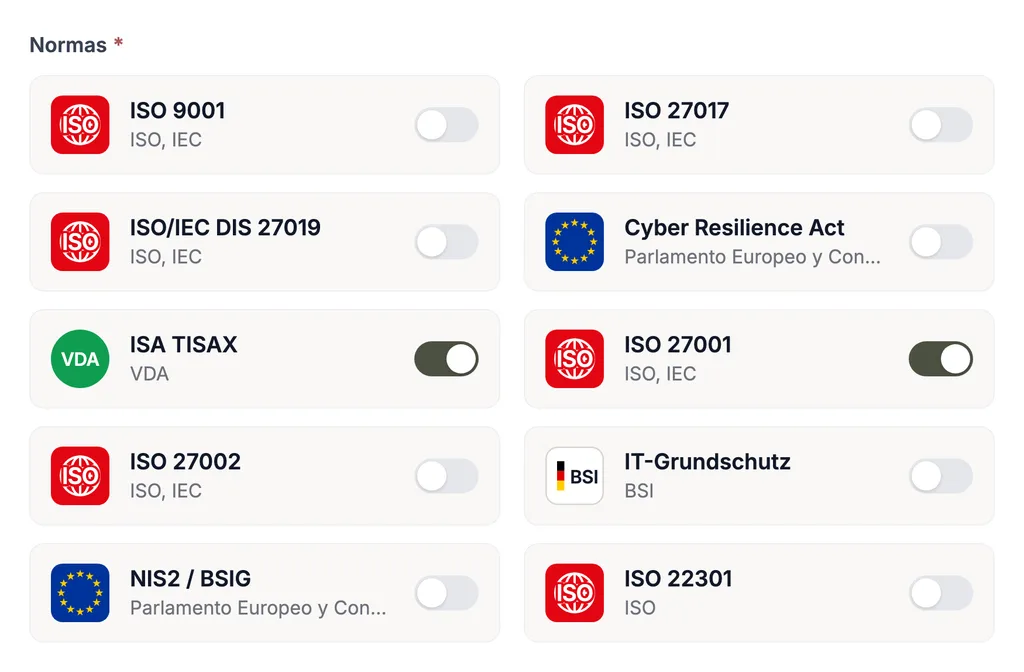
La ISO 13485 está muy próxima a la ISO 9001, pero sigue la estructura de capítulos de la ISO 9001:2008. En Complaica ambas normas usan los mismos procesos, riesgos, acciones y evidencias: lo documentado para el SGC puede usarse, cuando el contenido encaja, para la ISO 9001, un SGSI según ISO 27001, para NIS2 o la gestión de la protección de datos según el RGPD.
Cada norma se entrega con su catálogo de requisitos; los catálogos propios pueden añadirse en cualquier momento.
Preguntas frecuentes sobre el software ISO 13485
¿Qué es la ISO 13485?
La ISO 13485 es la norma internacional para los sistemas de gestión de la calidad de las organizaciones que diseñan, fabrican, instalan, mantienen o distribuyen productos sanitarios, y de sus proveedores. Exige cumplir de forma coherente los requisitos reglamentarios y del cliente y da especial peso a la gestión de riesgos, la validación, la trazabilidad y los procedimientos documentados. La edición vigente es la tercera, ISO 13485:2016.
¿En qué se diferencia la ISO 13485 de la ISO 9001?
La ISO 13485 se basa en la estructura de la ISO 9001:2008, no en la estructura armonizada de la ISO 9001 actual. Se centra en la eficacia del SGC y en el cumplimiento de los requisitos reglamentarios, y exige más procedimientos documentados, el expediente del producto sanitario, gestión de riesgos en la realización del producto, validación de procesos y software, tratamiento de quejas y notificación a las autoridades. Un certificado ISO 9001 no sustituye a un certificado ISO 13485.
¿Es obligatoria la ISO 13485?
La norma en sí es voluntaria. Pero el MDR y el IVDR exigen a los fabricantes un SGC, y la EN ISO 13485 armonizada es la vía habitual para demostrarlo; en EE. UU., la ISO 13485:2016 forma parte de la normativa a través de la FDA QMSR desde el 2 de febrero de 2026. A los proveedores se lo suelen exigir sus clientes.
¿Qué es un software ISO 13485?
Un software ISO 13485 recoge los requisitos de la norma como catálogo y los conecta con las partes de su SGC — productos, procesos, responsables, riesgos, documentos, proveedores, quejas, auditorías y CAPA. En lugar de mantener por separado el manual de la calidad, los expedientes y las listas de acciones, trabaja sobre un único conjunto de datos del que salen el grado de cumplimiento y los informes.
¿Qué capítulos tiene la ISO 13485?
Los capítulos 1 a 3 contienen el objeto y campo de aplicación, las referencias normativas y los términos. Los requisitos están en los capítulos 4 a 8: sistema de gestión de la calidad, responsabilidad de la dirección, gestión de los recursos, realización del producto y medición, análisis y mejora. Los requisitos de los capítulos 6, 7 y 8 que no aplican por las actividades de la organización o la naturaleza del producto no tienen que implantarse — la justificación figura en el manual de la calidad.
¿Hay que validar el software del SGC?
Sí. El apartado 4.1.6 exige validar el software informático usado en el SGC para su aplicación antes del primer uso y después de los cambios — en proporción al riesgo. La validación la realiza su organización para su uso previsto; con una cuenta de prueba evalúa Complaica con sus propios procesos, y nuestros consultores ayudan a planificarla.
¿Qué es el expediente del producto sanitario?
El expediente que la ISO 13485 exige en el apartado 4.2.3 para cada tipo o familia de producto sanitario: descripción general y uso previsto, etiquetado e instrucciones de uso, especificaciones, procedimientos de fabricación, almacenamiento, manipulación y distribución, procedimientos de medición y seguimiento y, cuando proceda, requisitos de instalación y mantenimiento. En Complaica estos documentos cuelgan del objeto del producto.
¿Cómo gestiona Complaica las quejas y la CAPA?
La retroalimentación y las quejas se llevan como registros con responsables, plazos y estado; cuando hace falta notificar a una autoridad, la notificación queda registrada en el caso. De ellas surgen acciones correctivas o preventivas con análisis de causas y verificación de la eficacia, y los informes lo resumen todo para la revisión por la dirección.
¿Puede Complaica gestionar juntas la ISO 13485 y la ISO 9001?
Sí. Muchos requisitos se solapan; en Complaica ambas normas usan los mismos procesos, riesgos, acciones y evidencias. La información documentada, la auditoría interna y la revisión por la dirección se gestionan una vez y sirven para ambas cuando el contenido encaja — y lo mismo vale para la ISO 27001, NIS2 o el RGPD.
¿Hay una nueva edición de la ISO 13485?
La edición vigente es la ISO 13485:2016. ISO la confirmó en su revisión sistemática de 2025; no se ha publicado una nueva edición. En Europa rige la versión armonizada EN ISO 13485:2016 con la modificación A11:2021, cuyos anexos ZA y ZB relacionan la norma con el MDR y el IVDR. La nueva ISO 9001:2026 no cambia nada en la ISO 13485.
¿Se puede trasladar un manual de calidad existente?
Sí. Complaica importa y exporta datos de y a Excel y mediante la API REST; los documentos se archivan en el objeto. La migración de sus datos es gratuita y la acompañan nuestros especialistas, de modo que evalúa la herramienta con su propio estado y no con datos de demostración.
¿Está Complaica disponible como SaaS o en local?
Ambas. La versión SaaS se aloja en Alemania; en local (on-premises), usted opera Complaica en su propia infraestructura. La licencia cuesta lo mismo en ambos casos.
Fuentes Referencias y bases jurídicas
6 fuentes · ISO 13485, MDR, IVDR, FDA QMSR, … Mostrar Ocultar
Bases jurídicas
Normas y estándares
Solo es jurídicamente vinculante la versión publicada en el diario oficial correspondiente. Las normas pueden obtenerse a través de los editores indicados.
Empezar con ISO 13485 en Complaica
Pruebe Complaica, solicite la lista de precios o hable con nosotros sobre su SGC actual para productos sanitarios y una migración — escríbanos.
Gracias.
Le responderemos en un día hábil.
No se ha enviado.
No ha funcionado. Revise los campos o escríbanos directamente.