Software TISAX
para su ISMS
Complaica es software TISAX para la implantación, la operación y la evidencia de un ISMS según VDA ISA: el catálogo completo — seguridad de la información, protección de prototipos y protección de datos — se evalúa por pregunta de control según su nivel de madurez, las medidas y evidencias residen en el objeto y la autoevaluación está disponible en cualquier momento. Además, consultoría TISAX e integración de IA — de la primera autoevaluación a la etiqueta TISAX (TISAX label).
- 01VDA ISA representado por completo: seguridad de la información, protección de prototipos, protección de datos
- 02Nivel de madurez por pregunta de control, nivel de madurez objetivo y resultado con recorte — como en el ISA
- 03Autoevaluación, plan de medidas y evidencias para los niveles de evaluación 2 y 3 (AL 2 y AL 3)
- 04Integración de IA (MCP) más consultoría TISAX — Co-Intelligence
- 05Un sistema para TISAX, ISO 27001, NIS2, IT-Grundschutz y otras normas
Implantar y gestionar TISAX con Complaica
Funciones con las que el software TISAX de Complaica cubre el camino desde la autoevaluación VDA ISA hasta la evaluación y la etiqueta TISAX.
- 01Catálogo VDA ISA completo: seguridad de la información, protección de prototipos y protección de datos como módulos con todas las preguntas de control
- 02Evaluar el nivel de madurez 0–5 por pregunta de control — con nivel de madurez objetivo, resultado por capítulo y resultado con recorte al nivel de madurez objetivo, como en el ISA
- 03Evaluar por separado, en cada pregunta de control, los requisitos obligatorios (muss) y recomendados (soll) y los requisitos adicionales para necesidad de protección alta y muy alta
- 04Criticidad y estado de implementación de cada requisito de un vistazo — con responsables, documentos, tareas y notas
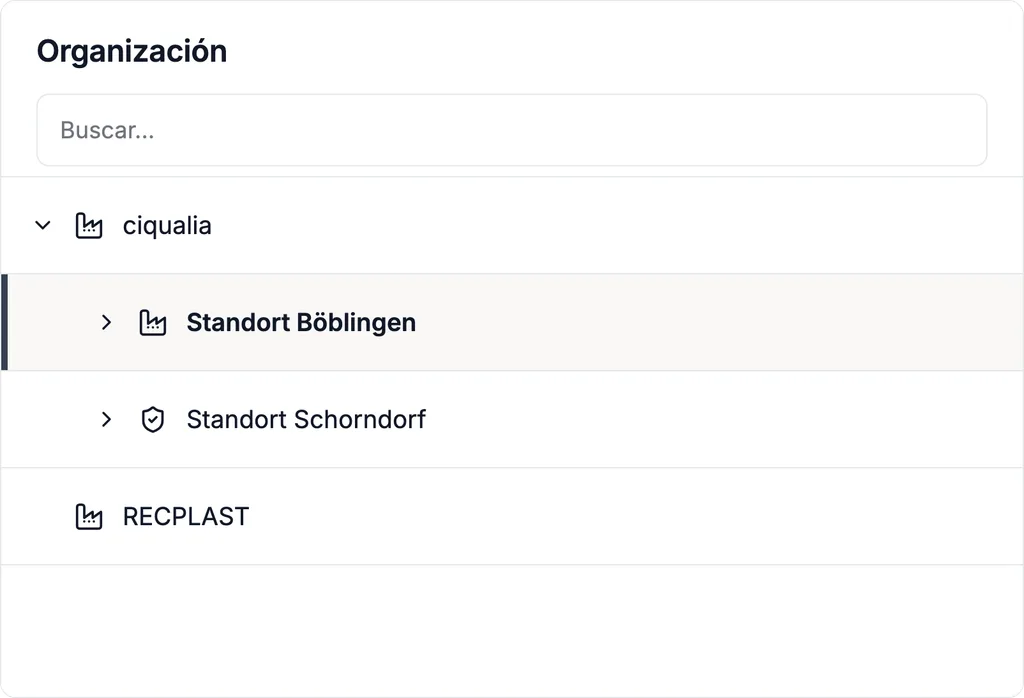
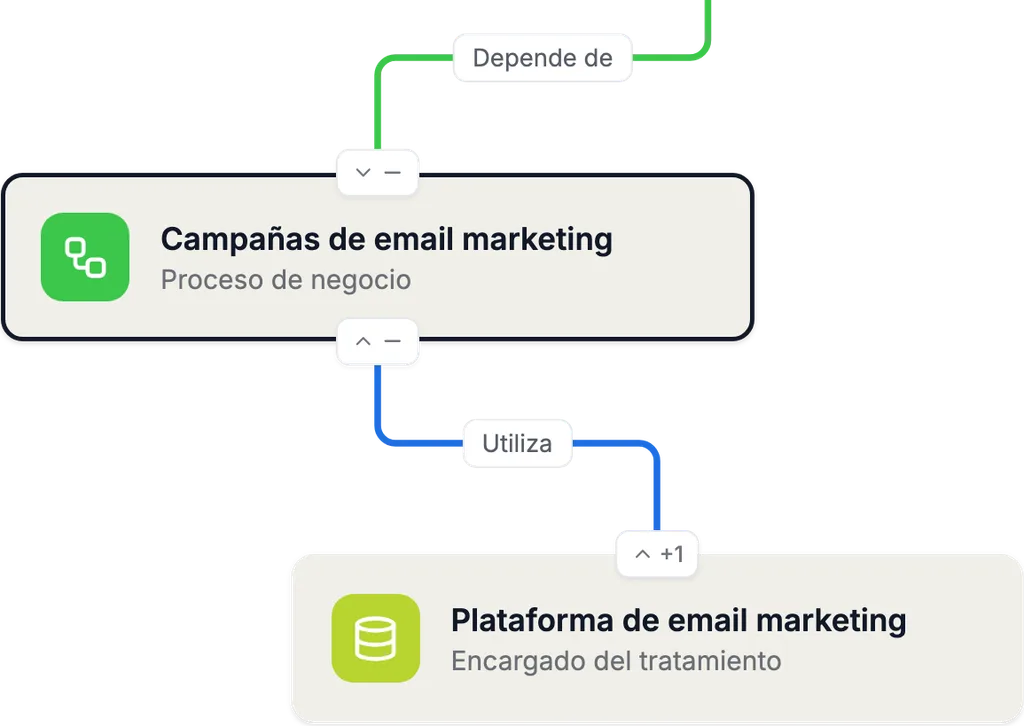
- 05Representar el alcance de la evaluación por sede — organización, sedes, procesos de negocio, sistemas y sus dependencias
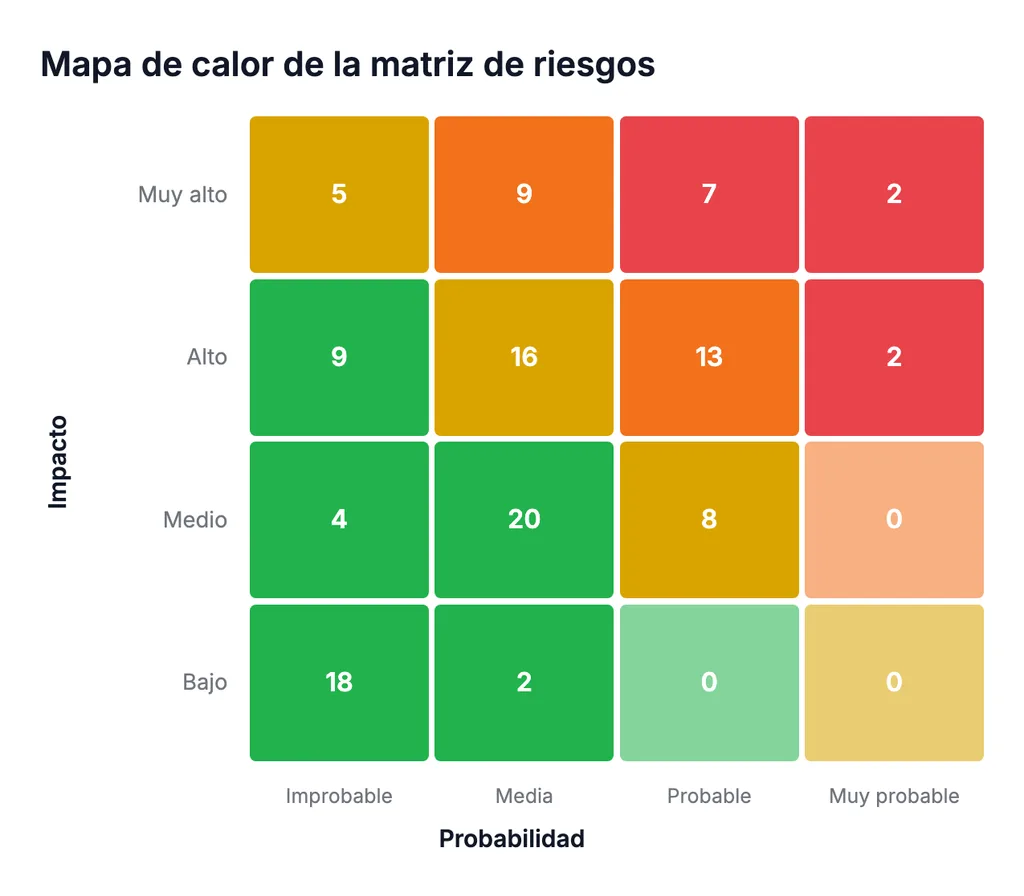
- 06Identificar riesgos por activo y evaluarlos en matrices de riesgo configurables
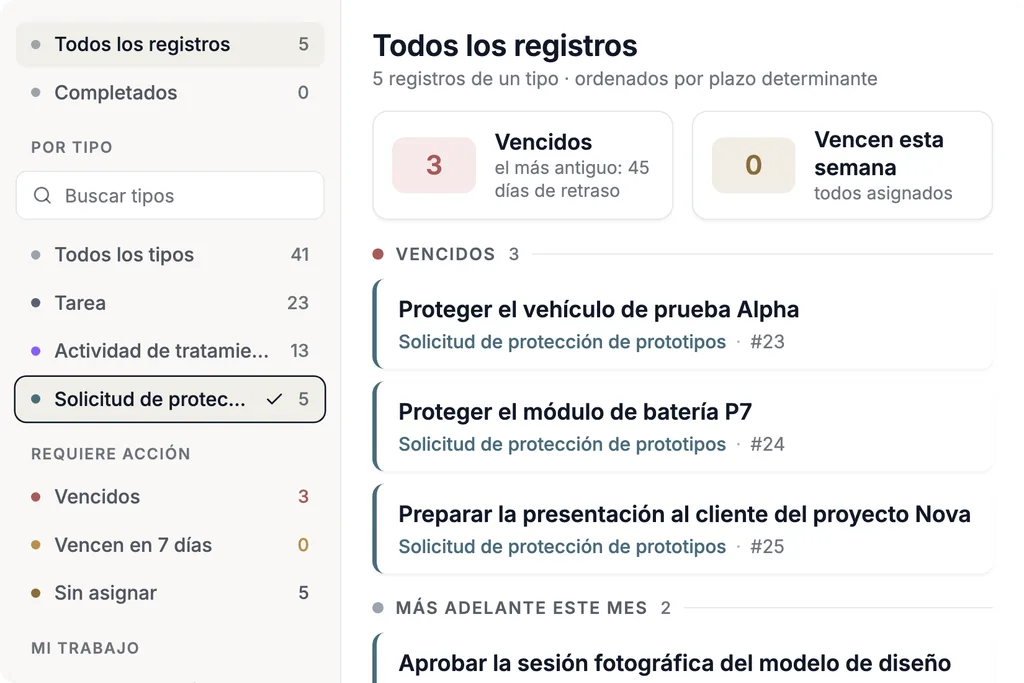
- 07Seguir las medidas con responsables, plazos y estado — como base del plan de medidas y del follow-up
- 08Guardar las evidencias en el objeto correspondiente — documentos, enlaces y evaluaciones con autor y fecha, tal como el proveedor de auditoría quiere verlas
- 09Ciclo PDCA: autoevaluación, medidas, comprobación de la eficacia y mejora en un solo conjunto de datos — también después de la etiqueta
- 10Informes y cuadros de mando para la dirección y la preparación de la evaluación — vistas de madurez similares a Excel
- 11Integración con Microsoft Azure, SAP, Jira y otros sistemas; importación y exportación desde y hacia Excel
- 12Integración de IA (MCP) para preguntas sobre VDA ISA, preguntas de control y niveles de madurez, y sobre el manejo de la herramienta
Cuadros de mando TISAX VDA ISA: como Excel, pero conectados
El VDA ISA es un archivo de Excel. Complaica muestra los niveles de madurez de la misma manera — solo que sobre un conjunto de datos conectado en lugar de celdas.
La línea verde marca el nivel de madurez objetivo por capítulo. Para prepararse para la evaluación TISAX, sus niveles de madurez — las barras azules — deberían situarse en esa línea o por encima de ella.
El resultado con recorte al nivel de madurez objetivo muestra el progreso: los valores por encima del objetivo se recortan a 3, tal como calcula el propio ISA, de modo que un capítulo con nivel 5 no compensa otro con nivel 1. Un valor cercano a 3,0 es un indicio, no una prueba de preparación: está listo quien cumple cada requisito aplicable y puede demostrarlo con evidencias.
Para la etiqueta TISAX, usted rellena la autoevaluación sobre la base del ISA: para cada pregunta de control de los catálogos de seguridad de la información, protección de prototipos y protección de datos define qué nivel de madurez alcanza su ISMS. Complaica evalúa el nivel de madurez por pregunta de control y lo acumula hacia subcapítulos, capítulos y resultado global.
Del VDA ISA en Excel al ISMS central
La autoevaluación puede llevarse en el archivo ISA, hasta que se suman responsables, plazos, evidencias y una segunda norma. Cuatro puntos en los que Complaica organiza el trabajo de otra manera.
| VDA ISA en Excel | Complaica | |
|---|---|---|
| Reutilización de evaluaciones existentes | Las evaluaciones viven en el archivo; una nueva versión del ISA significa volver a transferirlas. | Importación desde Excel y exportación a Excel; nuestros especialistas acompañan la transferencia de los datos existentes. Con una nueva versión del catálogo se conservan evaluaciones y evidencias. |
| Responsables, plazos y medidas | Nombres y fechas en columnas, mantenidos a mano. | Medidas con responsables, plazos y estado; cada cambio de estado queda registrado con autor y fecha, la base del plan de medidas correctivas y del follow-up. |
| Asignación de evidencias a requisitos | Referencias a archivos en carpetas compartidas. | Documentos, enlaces y evaluaciones están en el objeto y asignados a la pregunta de control, tal como quiere verlos el proveedor de auditoría. |
| Datos comunes para varias normas | Un archivo por norma y mantenimiento duplicado entre ellos. | Los mismos activos, riesgos, medidas y evidencias para TISAX, ISO 27001, NIS2 o IT-Grundschutz, en la medida en que el contenido encaje. |
Módulos ISMS de Complaica para TISAX
Siete módulos, un conjunto de datos conectado: organización, activos, catálogo ISA, riesgos, informes, tareas e integraciones trabajan sobre los mismos objetos.
01 / 07 · Gestión de la organización
Organización, sedes y alcance de la evaluación
TISAX se evalúa por sede. Represente su organización como un árbol — sociedades, sedes, departamentos, unidades — y defina qué sedes y unidades pertenecen al alcance de la evaluación. Las responsabilidades se asignan por unidad y por objeto; los derechos de acceso siguen la misma estructura.
02 / 07 · Análisis de la estructura de activos
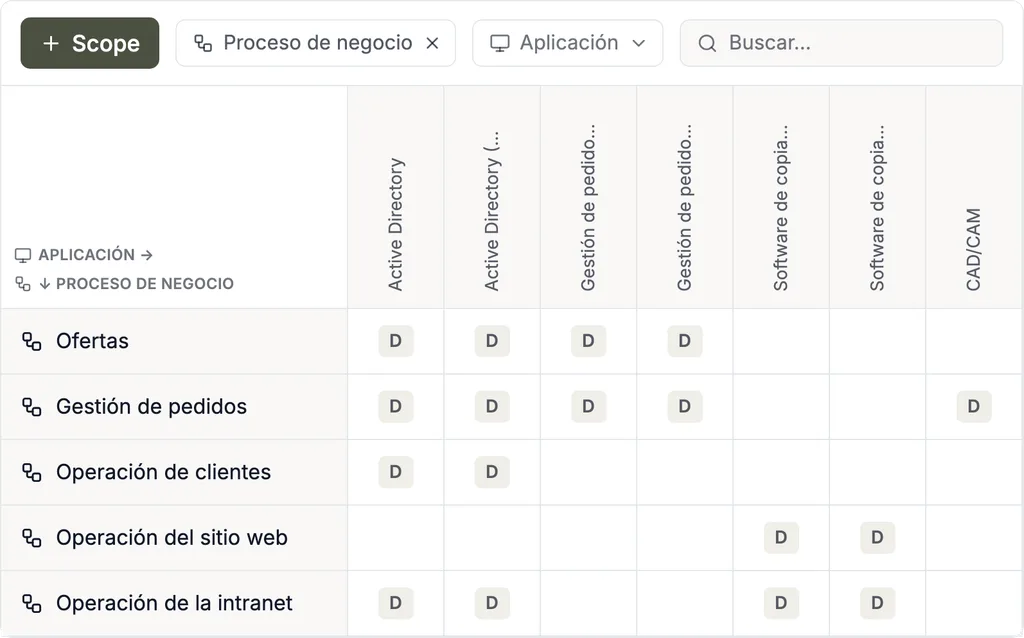
Activos, dependencias y procesos de negocio
Registre activos — aplicaciones, sistemas, datos, sedes, proveedores — con tipo y otros atributos, y vincúlelos con los procesos de negocio que dependen de ellos. Los activos pueden importarse desde gestión de activos, CMDB, Microsoft Azure y otras fuentes.
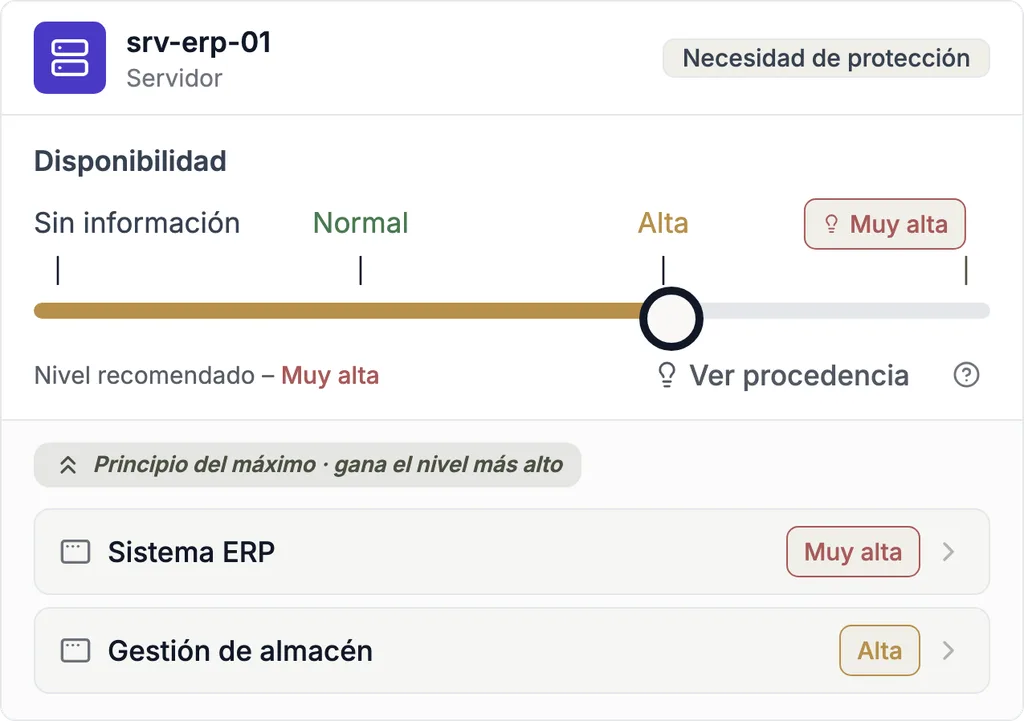
Los grafos y matrices de dependencias son la base de la necesidad de protección y del análisis de riesgos: la necesidad de protección — normal, alta, muy alta — se hereda a lo largo de las dependencias y el riesgo se asigna al activo al que afecta.
03 / 07 · Gestión de compliance
Catálogo VDA ISA, niveles de madurez y nivel de madurez objetivo
Evalúe cada pregunta de control del VDA ISA — seguridad de la información, protección de prototipos y protección de datos — con un nivel de madurez de 0 a 5 sobre su árbol de activos. Los requisitos obligatorios (muss) y recomendados (soll) y los requisitos adicionales para necesidad de protección alta y muy alta se evalúan por separado; el nivel de madurez se acumula hacia subcapítulos, capítulos y resultado global con recorte al nivel de madurez objetivo.
Los catálogos de requisitos propios y otras normas se evalúan sobre el mismo modelo — los mismos activos, las mismas evidencias. Lo documentado para ISO 27001 puede utilizarse para el ISA — en la medida en que encaje por su contenido.
04 / 07 · Gestión de riesgos
Análisis, evaluación y tratamiento de riesgos
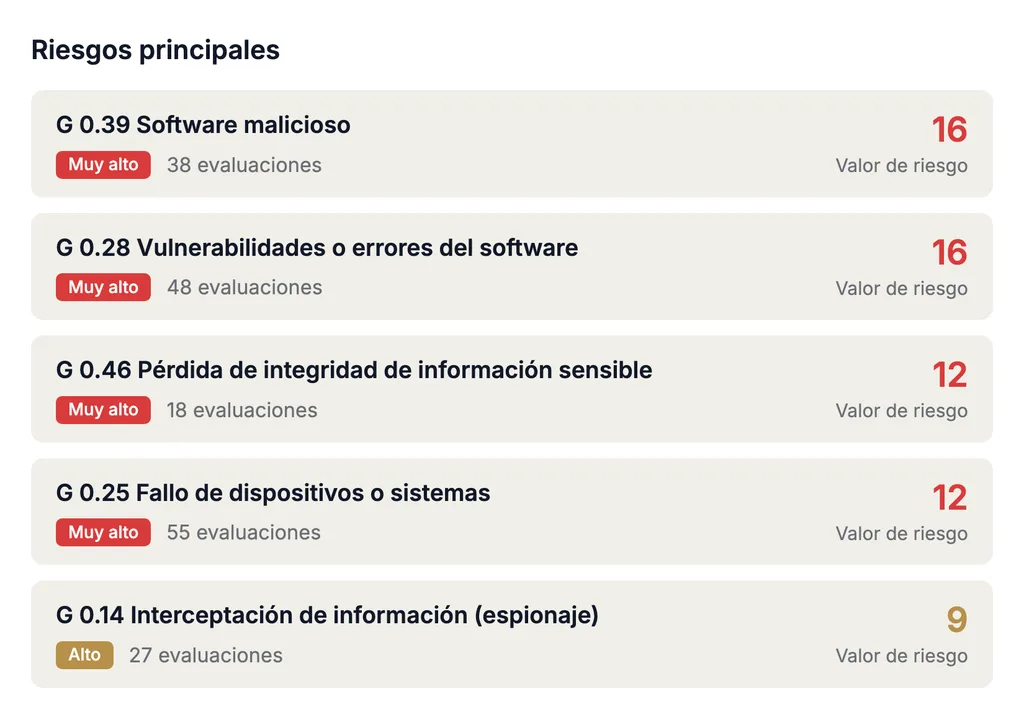
El ISA exige una gestión de riesgos de seguridad de la información: identifique amenazas por activo — de catálogos estándar o propios — y evalúe probabilidad e impacto en una matriz de riesgo configurable. Para cada riesgo se fija la opción de tratamiento, se vincula con preguntas de control y medidas y se sigue el riesgo residual a lo largo del tiempo.
05 / 07 · Informes y análisis de datos
Informes para la dirección, la autoevaluación y el plan de medidas
Genere informes de madurez por capítulo y pregunta de control, el plan de medidas para las desviaciones e informes de riesgos a partir de sus propios datos — como plantilla de informe o como informe personalizado. Los cuadros de mando muestran a la dirección el estado antes de la evaluación; la distribución corre a cargo de la integración con Teams y el bot de correo de Complaica, y las herramientas externas de BI y análisis leen los datos a través de la REST API o de data marts.
06 / 07 · Gestión de tareas y colaboración
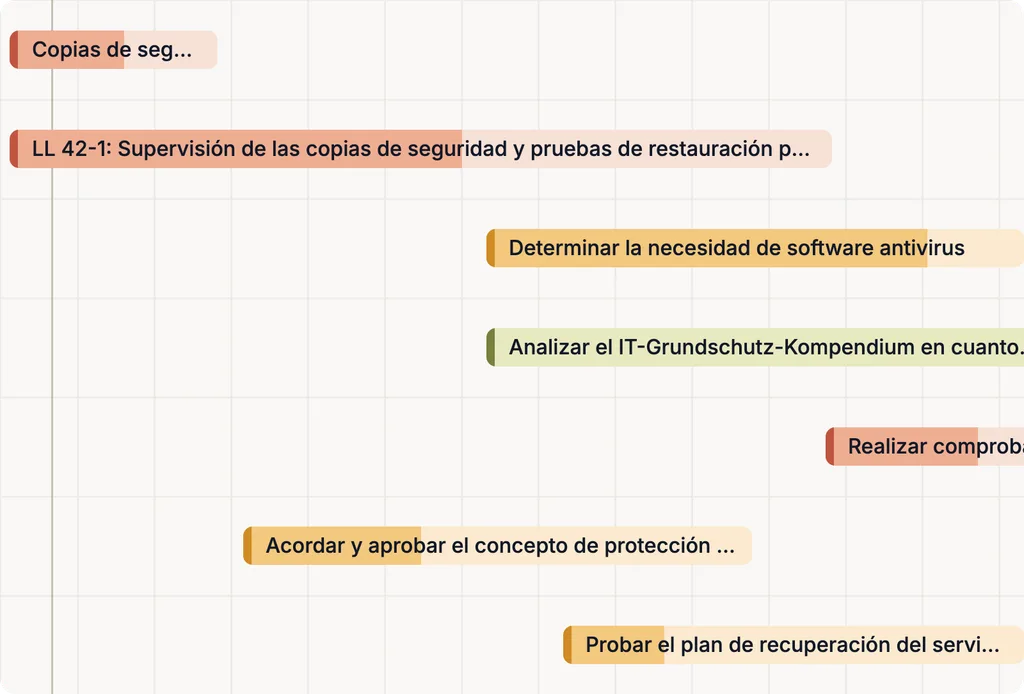
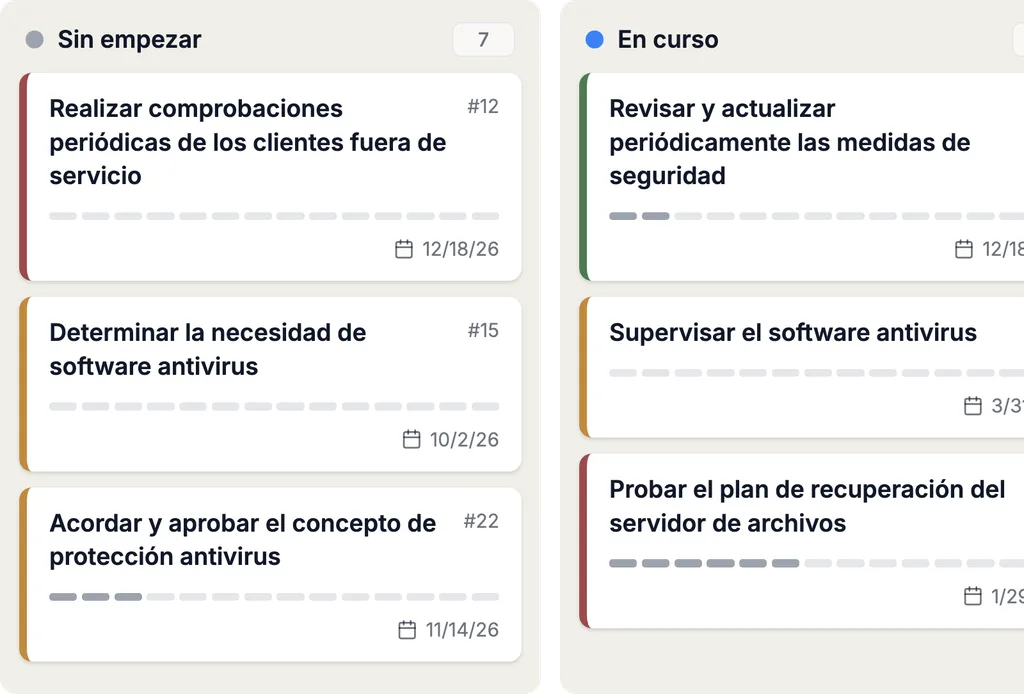
Medidas, responsables y plazos
Las medidas y tareas llevan responsables, plazos y estado; cada cambio de estado queda registrado con autor y fecha. Participantes internos y externos — el proveedor de auditoría o los proveedores dentro del alcance, por ejemplo — trabajan en el mismo sistema: el acceso a activos y documentos concretos se concede por objeto y mediante enlace.
07 / 07 · Integraciones y automatización
Integraciones de Complaica
A través de la REST API, Complaica conecta sistemas de gestión de activos y CMDB — Microsoft Azure, i-doit, GLPI, FNT Command y otros — y mantiene el inventario de activos del ISMS al día con la realidad. Jira, Microsoft Planner y otros pueden conectarse como sistemas de tareas.
Los datos de la aplicación están disponibles a través de data marts predefinidos, la REST API o MCP para sistemas externos de análisis e informes.
Cómo funciona la evaluación TISAX
TISAX (Trusted Information Security Assessment Exchange) es el mecanismo de evaluación e intercambio de la industria del automóvil para la seguridad de la información, operado por la ENX Association. Su base es el VDA ISA (Information Security Assessment), que recoge requisitos esenciales de ISO/IEC 27001 y los complementa con criterios propios del sector — como la protección de prototipos.
Los resultados se comparten a través de la plataforma TISAX de ENX: un participante elige un proveedor de auditoría (audit provider) acreditado, se somete a una única evaluación y libera el resultado para los socios que deban verlo. Todos los participantes reconocen el resultado estandarizado — una evaluación en lugar de varias auditorías por distintos clientes.
Niveles de evaluación, necesidad de protección y objetivos de evaluación
Nivel de evaluación 1
Necesidad de protección normal · Autoevaluación
No se utiliza en TISAX, pero resulta útil como autoevaluación para fines internos. El auditor solo constata que existe una autoevaluación cumplimentada, sin comprobar su contenido. Un socio también puede solicitar una autoevaluación fuera de TISAX.
Nivel de evaluación 2
Necesidad de protección alta · Comprobación de plausibilidad
El proveedor de auditoría comprueba la plausibilidad de su autoevaluación, examina evidencias y entrevista a los responsables — por regla general mediante videoconferencia, con visita a las instalaciones si se desea.
Objetivos de evaluación, entre otros: Confidencial, Alta disponibilidad, Vehículos de prueba (Test vehicles), Eventos y sesiones fotográficas (Events and shootings), Protección de datos
Nivel de evaluación 3
Necesidad de protección muy alta · Evaluación in situ
El proveedor de auditoría comprueba la implementación de forma exhaustiva: documentos y evidencias, entrevistas planificadas con los responsables de los procesos, visita a las sedes, observación de los procesos y entrevistas no planificadas con los implicados. La presencia in situ es obligatoria.
Objetivos de evaluación, entre otros: Estrictamente confidencial, Muy alta disponibilidad, Piezas y componentes de prototipos, Vehículos prototipo, Protección de datos con categorías especiales de datos personales
ISA 2027: qué cambia
ENX ha publicado el VDA ISA 2027. Lo que decide la versión del catálogo es la fecha en que se encarga la evaluación, no el registro del alcance ni el kick-off.
- Evaluaciones encargadas a partir de 2027
Las evaluaciones encargadas en 2027 se realizan según ISA 2027. Las encargadas antes del 1 de enero de 2027 pueden seguir realizándose según ISA 6.
- Última fecha para ISA 6
Según ENX, una evaluación inicial según ISA 6 puede abrirse por última vez en marzo de 2027. ENX ofrece una versión redline que compara ISA 6.0 e ISA 2027.
- El catálogo en Complaica
Complaica actualiza sus catálogos con las nuevas versiones de las normas; las evaluaciones y evidencias existentes se conservan. Le informamos del estado de la implantación de ISA 2027 a petición.
Información de ENX a 7 de octubre de 2026
Cinco pasos hasta la etiqueta TISAX
Del primer vistazo al ISA hasta el resultado compartido — y lo que Complaica asume en cada paso.
- 01
Conocer
Conocer el VDA ISA y sus preguntas de control: qué objetivos de evaluación exigen sus clientes, qué necesidad de protección aplica, qué sedes pertenecen al alcance. En Complaica el catálogo está preparado con explicaciones.
- 02
Preparar
Registrarse como participante en el portal ENX, definir objetivos de evaluación y alcance, elegir el proveedor de auditoría. La autoevaluación según ISA en Complaica muestra niveles de madurez y brechas antes de que el auditor los vea.
- 03
Someterse a la evaluaciónNivel de evaluación 2 o 3
Según el objetivo de evaluación, el proveedor de auditoría evalúa por videoconferencia (AL 2) o in situ (AL 3): revisión de documentos, entrevistas, aclaración de posibles desviaciones. Las evidencias y los informes salen de Complaica.
- 04
Compartir el resultado
El proveedor de auditoría publica el informe TISAX en la plataforma ENX; usted decide qué participantes ven el resultado. La etiqueta es válida tres años.
- 05
MejorarPlan de medidas y follow-up
Para las desviaciones se presenta un plan de medidas correctivas (Corrective Action Plan) al proveedor de auditoría, que lo comprueba en el follow-up — solo entonces el informe está completo. Las medidas, plazos y evidencias correspondientes siguen gestionándose en Complaica.
¿Por qué implantar TISAX?
Lo que una etiqueta TISAX aporta a proveedores y prestadores de servicios de la industria del automóvil.
- 01Credibilidad como socio de confianza para OEM y proveedores — la etiqueta es el lenguaje común del sector
- 02Una evaluación en lugar de muchas: el resultado compartido sustituye las auditorías de seguridad de la información repetidas por cada cliente — y ahorra tiempo y presupuesto
- 03Reducir los riesgos con una gestión de riesgos eficaz, como exige el ISA
- 04Nuevos pedidos: muchos OEM exigen la etiqueta como condición para colaborar
- 05Una norma uniforme para la seguridad de la información, adaptada a los requisitos de la industria del automóvil — incluida la protección de prototipos
- 06Medir el nivel de madurez de los propios controles de seguridad de la información y hacerlo comparable
- 07Mayor concienciación sobre la seguridad de la información entre el personal
¿Por qué Complaica como software TISAX?
Seis razones por las que los proveedores de automoción preparan su evaluación TISAX con Complaica.
Consultoría TISAX de una sola fuente
Nuestros consultores TISAX acompañan toda la implantación — del análisis de brechas a la autoevaluación y al follow-up — y le guían por todas las funciones del producto.
Una solución para varias normas
ISO 27001, NIS2, IT-Grundschutz o la gestión de la protección de datos se gestionan en el mismo sistema: activos, riesgos y evidencias comunes, dependencias visibles y un solo estado para todo.
Representación granular de los requisitos TISAX
Cada pregunta de control se evalúa por separado — requisitos obligatorios, recomendados y adicionales para necesidad de protección alta y muy alta, cada uno por su lado. Así la evaluación es más transparente y la decisión sobre el nivel de madurez, más fácil.
Ciclo PDCA incluido
La herramienta apoya Plan-Do-Check-Act: no solo ayuda hasta la etiqueta, sino que mejora el ISMS de forma continua — y prepara así la renovación a los tres años.
Catálogo VDA ISA completo
Las preguntas de control de los catálogos de seguridad de la información, protección de datos y protección de prototipos están incluidas como módulos; cada requisito se evalúa con un nivel de madurez. Cuando aparece una nueva versión del ISA, el catálogo se actualiza.
Criticidad y estado de implementación de un vistazo
Los requisitos implementados están marcados y muestran responsables, documentos, tareas y notas. Los requisitos se cumplen mediante tareas o controles concretos — o se evalúan por autoevaluación.
Optimice las tareas de compliance con asistencia de IA
Con la integración opcional de IA (MCP), Complaica responde preguntas sobre el VDA ISA, explica preguntas de control y niveles de madurez, ayuda con medidas y tareas y encuentra respuestas en sus propias políticas y documentos. Apoya el trabajo en la evaluación — la evaluación y la decisión siguen siendo suyas.
- 01Responder preguntas sobre TISAX y VDA ISA
- 02Explicar preguntas de control y niveles de madurez — qué se exige y qué sirve como evidencia
- 03Proponer, formular y asignar medidas y tareas
- 04Analizar sus políticas, procedimientos y documentos y responder preguntas sobre ellos
- 05Explicar el manejo de Complaica — qué función para qué
Opiniones de clientes sobre el ISMS con Complaica
«Podemos hacer todo lo que necesitamos en una sola herramienta»
Complaica es extremadamente fácil de usar y personalizarla es un juego de niños. Con ella nos ocupamos del cumplimiento ISO y de la protección de datos — podemos hacer todo lo que necesitamos en una sola herramienta. Para nosotros, Complaica es mejor que las alternativas existentes en el mercado y, al mismo tiempo, más económica.
Más …Menos
Complaica es extremadamente fácil de usar y personalizarla es un juego de niños. Con ella nos ocupamos del cumplimiento ISO y de la protección de datos — podemos hacer todo lo que necesitamos en una sola herramienta.
Para nosotros, Complaica es mejor que las alternativas existentes en el mercado y, al mismo tiempo, más económica.
«El proceso de compliance optimizado»
Una de las funciones que más nos gusta de Complaica es el proceso de compliance optimizado. La interfaz tiene un diseño claro y estructurado que ofrece más facilidad de uso y favorece una mayor velocidad de trabajo. Esto no solo produce una curva de aprendizaje rápida en los nuevos usuarios, sino que también permite a los usuarios experimentados minimizar el esfuerzo. En cada fase del ciclo de vida de la gestión de la seguridad, las tareas recurrentes como el scoping, el análisis de estructura, el modelado e incluso el seguimiento de riesgos y medidas se apoyan en una gran variedad de funcionalidades. Además, el rendimiento de la plataforma es excelente — es estable y sobresaliente en cuanto a velocidad.
Más …Menos
Una de las funciones que más nos gusta de Complaica es el proceso de compliance optimizado. La interfaz tiene un diseño claro y estructurado que ofrece más facilidad de uso y favorece una mayor velocidad de trabajo. Esto no solo produce una curva de aprendizaje rápida en los nuevos usuarios, sino que también permite a los usuarios experimentados minimizar el esfuerzo.
En cada fase del ciclo de vida de la gestión de la seguridad, las tareas recurrentes como el scoping, el análisis de estructura, el modelado e incluso el seguimiento de riesgos y medidas se apoyan en una gran variedad de funcionalidades.
Además, el rendimiento de la plataforma es excelente — es estable y sobresaliente en cuanto a velocidad.
«El enfoque guiado fue decisivo para nosotros»
Éramos nuevos en el ámbito del compliance y de la implantación de ISO 27001 y teníamos que pasar por el complicado proceso de certificación. Ante la complejidad regulatoria, queríamos encontrar la mejor manera de empezar. Nuestro jefe de proyecto (alias responsable de seguridad) nunca había trabajado con este tipo de normas y reglas de compliance. Por eso optamos por el apoyo de un tercero, concretamente Complaica. El enfoque guiado fue decisivo para nosotros. Complaica tenía todas las explicaciones detalladas para la verificación de compliance y el análisis de riesgos, incluidas propuestas prácticas.
Más …Menos
Éramos nuevos en el ámbito del compliance y de la implantación de ISO 27001 y teníamos que pasar por el complicado proceso de certificación.
Ante la complejidad regulatoria, queríamos encontrar la mejor manera de empezar. Nuestro jefe de proyecto (alias responsable de seguridad) nunca había trabajado con este tipo de normas y reglas de compliance.
Por eso optamos por el apoyo de un tercero, concretamente Complaica. El enfoque guiado fue decisivo para nosotros. Complaica tenía todas las explicaciones detalladas para la verificación de compliance y el análisis de riesgos, incluidas propuestas prácticas.
Consultoría TISAX
Consultoría a lo largo del proceso TISAX — del análisis de brechas al follow-up, en la medida que necesite.
- Análisis de brechas y comprobación de preparación
Comparación de su situación actual con las preguntas de control del VDA ISA para sus objetivos de evaluación. Resultado: niveles de madurez por capítulo, una lista de brechas priorizada y un plan de implementación.
- Construcción e implantación del ISMS
Alcance por sede, organización, estructura de activos y roles se configuran en Complaica. Obtiene un ISMS operativo que cubre los requisitos del ISA.
- Autoevaluación y evidencias
Acompañamiento en la autoevaluación según ISA — justificar niveles de madurez, asignar evidencias, cerrar brechas — hasta que el resultado con recorte al nivel de madurez objetivo se sostenga.
- Protección de prototipos y protección de datos
Los catálogos adicionales para piezas de prototipos, vehículos y eventos, y para datos personales según el art. 28 RGPD — implementados a nivel organizativo y físico.
- Preparación de la evaluación y del follow-up
Preparar entrevistas y visita a las instalaciones, disponer documentos y evidencias tal como el proveedor de auditoría quiere verlos, elaborar el plan de medidas para las desviaciones.
- Responsable externo de seguridad de la información
Un interlocutor para su ISMS, temporal o permanente — para organizaciones sin un rol propio para ello.
SaaS u on-premises
Complaica funciona donde su organización lo necesite; la licencia cuesta lo mismo en ambos casos.
- SaaS alojado en Alemania
La variante SaaS se opera en Alemania; usted trabaja en el navegador, sin infraestructura propia.
- On-premises en su infraestructura
Usted opera Complaica en su propio entorno, para organizaciones cuyos datos no pueden salir de la casa.
- Reutilizar los datos existentes
Importación y exportación desde y hacia Excel y mediante la API REST; nuestros especialistas acompañan la migración de sus datos sin coste.
Gestionar TISAX e ISO 27001 juntos
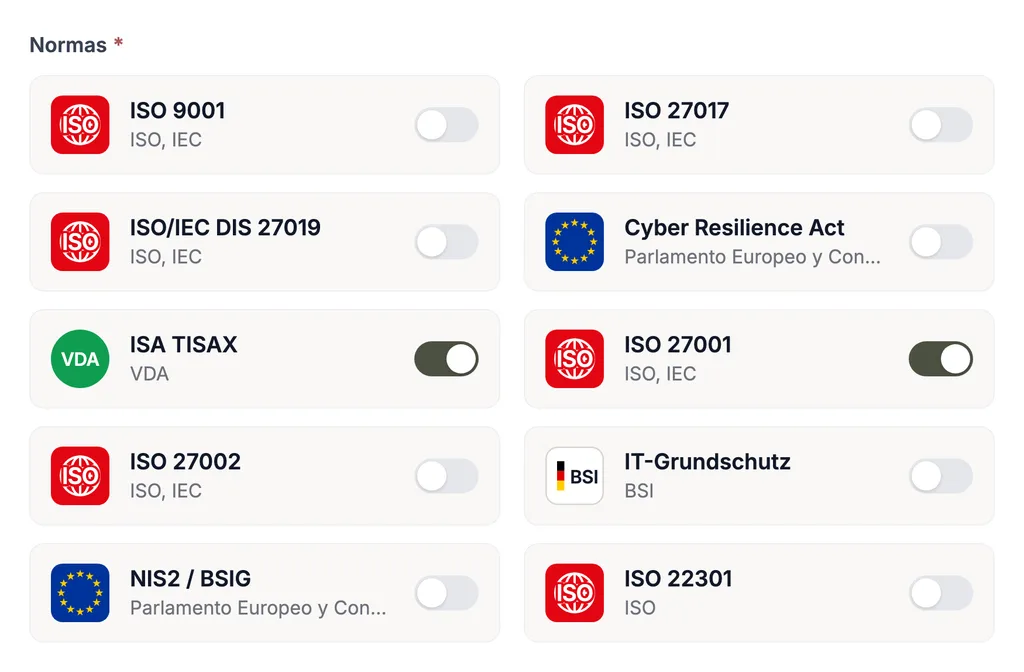
TISAX rara vez es la única norma que aplica a un proveedor. En Complaica los requisitos de otras normas utilizan los mismos activos, riesgos, medidas y evidencias: lo documentado para el VDA ISA puede utilizarse — en la medida en que encaje por su contenido — para un ISMS según ISO 27001, para NIS2, IT-Grundschutz o la gestión de la protección de datos según el RGPD. Sin mantenimiento duplicado.
Cada norma se entrega con su catálogo de requisitos; los catálogos propios pueden añadirse en cualquier momento.
Preguntas frecuentes sobre software TISAX
¿Qué es TISAX?
TISAX (Trusted Information Security Assessment Exchange) es el mecanismo de evaluación e intercambio para la seguridad de la información en la industria del automóvil — desarrollado por la asociación alemana de la industria del automóvil (VDA) y operado por la ENX Association. Un participante se somete una sola vez a una evaluación según el VDA ISA por un proveedor de auditoría (audit provider) acreditado y comparte el resultado a través de la plataforma ENX con los socios que elija. TISAX es una marca registrada de la ENX Association.
¿Qué es el VDA ISA?
El VDA ISA (Information Security Assessment) es el catálogo de requisitos según el cual se realizan las evaluaciones TISAX. Se compone de los catálogos de seguridad de la información (capítulos 1–7: políticas y organización, personal, seguridad física, gestión de identidades y accesos, seguridad TI/ciberseguridad, relaciones con proveedores, compliance), protección de prototipos (capítulo 8) y protección de datos (capítulo 9). Cada pregunta de control se evalúa con un nivel de madurez de 0 a 5; el nivel de madurez objetivo suele ser 3. Actualmente está en vigor el ISA 6; las evaluaciones que se encarguen a partir de 2027 se realizan según el ISA 2027.
¿Qué es un software TISAX?
Un software TISAX representa el VDA ISA como catálogo y lo vincula con los componentes de su ISMS — alcance, sedes, activos, riesgos, medidas y evidencias. En lugar de mantener a mano el archivo de Excel del ISA, usted evalúa cada pregunta de control una sola vez en el objeto, y los niveles de madurez por capítulo, el resultado con recorte al nivel de madurez objetivo y el plan de medidas se generan a partir de los datos.
¿Qué niveles de evaluación existen en TISAX?
Tres. El nivel de evaluación 1 (Assessment Level 1) es una autoevaluación sin comprobación del contenido y no se utiliza en TISAX. En el nivel de evaluación 2 (necesidad de protección alta), el proveedor de auditoría comprueba la plausibilidad de la autoevaluación, examina evidencias y realiza una entrevista — por regla general mediante videoconferencia. En el nivel de evaluación 3 (necesidad de protección muy alta) evalúa in situ: documentos, entrevistas planificadas y no planificadas, visita a las instalaciones y observación de los procesos.
¿Qué son los objetivos de evaluación TISAX?
Los objetivos de evaluación (Assessment Objectives) definen qué se evalúa y en qué nivel de evaluación. Cubren la seguridad de la información (confidencialidad y disponibilidad, en dos grados cada una), la protección de prototipos (piezas y componentes de prototipos, vehículos prototipo, vehículos de prueba, eventos y sesiones fotográficas) y la protección de datos (según el art. 28 RGPD, con o sin categorías especiales de datos personales). Qué objetivos de evaluación necesita lo determinan, por regla general, sus clientes.
¿Es TISAX una certificación?
Formalmente no: TISAX no otorga un certificado, sino una etiqueta TISAX (TISAX label) por objetivo de evaluación, que el proveedor de auditoría publica en la plataforma ENX tras superar la evaluación. En la práctica, sin embargo, se habla a menudo de «certificación TISAX». La etiqueta es válida tres años; después hace falta una nueva evaluación.
¿Cómo se desarrolla una evaluación TISAX?
Registro como participante en el portal ENX con objetivos de evaluación y alcance (sedes); elección de un proveedor de auditoría; autoevaluación según ISA; evaluación en el nivel 2 o 3; en caso de desviaciones, plan de medidas correctivas (Corrective Action Plan) y follow-up; informe en la plataforma ENX, que usted libera para sus socios. Con Complaica, la autoevaluación, las evidencias y el plan de medidas salen de un único conjunto de datos.
¿Cómo apoya Complaica la autoevaluación TISAX?
El VDA ISA está incluido por completo como catálogo. Usted evalúa cada pregunta de control con un nivel de madurez sobre su árbol de activos — requisitos obligatorios, recomendados y adicionales por separado — y guarda evidencias y medidas en el objeto. Los cuadros de mando muestran los niveles de madurez por capítulo frente al nivel de madurez objetivo y el resultado con recorte, tal como calcula el ISA.
¿Qué significan nivel de madurez objetivo y «resultado con recorte»?
El ISA fija para cada pregunta de control un nivel de madurez objetivo, por regla general 3. En el «resultado con recorte al nivel de madurez objetivo», los niveles de madurez por encima del objetivo se recortan al objetivo antes de calcular la media: un capítulo con nivel de madurez 5 no compensa otro con nivel de madurez 1. El valor muestra el progreso: está listo para la evaluación quien cumple cada requisito aplicable y puede demostrarlo con evidencias, no quien alcanza una cifra.
¿Cómo se relaciona TISAX con ISO 27001?
El VDA ISA recoge requisitos esenciales de ISO/IEC 27001 y añade otros propios del sector — protección de prototipos, protección de datos, relaciones con proveedores en la cadena de automoción. Un ISMS según ISO 27001 es una buena base, pero no sustituye la evaluación TISAX; a la inversa, la documentación de ISO 27001 puede utilizarse para el ISA — en la medida en que encaje por su contenido. En Complaica ambos se gestionan sobre el mismo conjunto de datos.
¿Complaica es compatible con la protección de prototipos y la protección de datos según ISA?
Sí. Los catálogos de protección de prototipos — requisitos físicos y organizativos, manejo de vehículos, componentes y piezas, vehículos de ensayo, eventos y sesiones fotográficas — y de protección de datos están incluidos como módulos propios y, al igual que la seguridad de la información, se evalúan por pregunta de control con un nivel de madurez.
¿Se puede migrar una autoevaluación existente desde Excel?
Sí. Complaica importa y exporta datos desde y hacia Excel y a través de la REST API; la migración de sus datos es gratuita y la acompañan nuestros especialistas. Así evalúa la herramienta con su propio estado en lugar de con datos de demostración.
¿Puede Complaica gestionar varias normas a la vez?
Sí. ISO 27001, NIS2, IT-Grundschutz, RGPD, ISO 22301 y otras normas se evalúan sobre el mismo modelo y utilizan los mismos activos, riesgos, medidas y evidencias. Lo documentado para TISAX puede utilizarse para las demás normas en la medida en que encaje por su contenido.
¿Cuánto se tarda en obtener la etiqueta TISAX?
Lo habitual son de tres a doce meses desde el inicio hasta la etiqueta — según los objetivos de evaluación, el número de sedes, el ISMS existente y los recursos; a ello se suman los tiempos de espera para el registro y la fecha de la evaluación. Si quedan desviaciones, siguen el plan de medidas y el follow-up dentro del plazo que ENX fija para ello. La etiqueta es válida tres años.
¿Cuánto cuesta TISAX?
Tres partes: la cuota de participación de ENX por el registro y la plataforma, la evaluación por el proveedor de auditoría — en función del nivel de evaluación, los objetivos de evaluación y el número de sedes — y el esfuerzo de construir y operar el ISMS (tiempo interno, consultoría, software). Complaica reduce la tercera parte: el catálogo preparado, las evidencias generadas a partir de los datos y la integración de IA ahorran la mayor parte del trabajo de documentación. Complaica reduce la tercera parte: el catálogo preparado, las evidencias asignadas en el objeto y la integración de IA reducen el trabajo manual de documentación.
¿Para quién es relevante TISAX?
Para proveedores, prestadores de servicios de desarrollo e ingeniería, proveedores de servicios TI, agencias y todos los que manejan información confidencial, prototipos o datos personales de fabricantes y proveedores Tier 1. Por regla general, el cliente exige la etiqueta con determinados objetivos de evaluación como condición para colaborar.
¿Qué cambia con el ISA 2027?
ENX ha publicado el VDA ISA 2027; será la base de las evaluaciones TISAX que se encarguen a partir de 2027. Las evaluaciones iniciales según el ISA 6 pueden abrirse todavía hasta marzo de 2027. En Complaica el catálogo se actualiza con la nueva versión; las evaluaciones y evidencias existentes migran con él.
Fuentes Referencias y bases jurídicas
5 fuentes · TISAX, VDA ISA, TISAX-Teilnehmerhandbuch, ISO/IEC 27001, … Mostrar Ocultar
Normas y estándares
Directrices y publicaciones oficiales
-
TISAX-Teilnehmerhandbuch TISAX Participant Handbook (se abre en una pestaña nueva)
Solo es jurídicamente vinculante la versión publicada en el diario oficial correspondiente. Las normas pueden obtenerse a través de los editores indicados.
Empiece TISAX con Complaica
Probar Complaica, solicitar una demo o hablar de su autoevaluación actual y de una migración — escríbanos.
Gracias.
Le responderemos en un día hábil.
No se ha enviado.
No ha funcionado. Revise los campos o escríbanos directamente.