Normas de automoción — la checklist de compliance para OEM y proveedores
Normas de automoción como TISAX, Automotive SPICE, ISO 26262, ISO/SAE 21434 e IATF 16949 deciden en buena parte si un proveedor puede suministrar. Esta checklist muestra qué cubre cada norma, quién la exige y cómo se demuestra — y cuáles afectan a su empresa.
Pocos sectores tienen tantas reglas como la automoción. Un vehículo necesita la homologación de tipo, su electrónica debe ser funcionalmente segura y estar protegida frente a ataques, su software debe nacer de procesos trazables y sus piezas deben fabricarse con una calidad constante. Para cada uno de estos requisitos existe una norma — y los fabricantes de vehículos (OEM) trasladan la mayoría a sus proveedores.
Nadie necesita todas. Qué normas de automoción afectan a una empresa depende de lo que suministra: piezas de serie, unidades de control, software, servicios de ingeniería o servicios para los que trata datos confidenciales de un fabricante. Este artículo ordena las normas principales por temas y termina con una checklist con la que usted determina las suyas.
Ley, contrato, estado de la técnica — por qué rigen las normas de automoción
Las normas del sector rigen por tres motivos distintos, y la diferencia decide qué ocurre cuando falta una:
- Ley y homologación de tipo. Los Reglamentos de la ONU R155 y R156 son condición de la homologación de tipo; el RGPD se aplica a todo tratamiento de datos personales. Sin cumplirlos no se matricula un vehículo, o se infringe la ley.
- Contrato. TISAX, Automotive SPICE, IATF 16949 o los requisitos de grupo de un fabricante, como KGAS, no son leyes. Se pactan en contratos de suministro y pliegos de especificaciones — y sin ellos no hay pedido.
- Estado de la técnica. Ninguna ley impone directamente ISO 26262 ni ISO/SAE 21434. Pero describen lo que se considera un desarrollo diligente — en la homologación, en los contratos y en caso de responsabilidad.
Normas de automoción de un vistazo
| Norma | Tema | Quién la exige | Prueba |
|---|---|---|---|
| UN R155 | Ciberseguridad del vehículo (CSMS) | Homologación de tipo; en la UE para todos los vehículos nuevos matriculados desde julio de 2024 | Certificado de conformidad del CSMS del fabricante |
| UN R156 | Actualizaciones de software (SUMS) | Homologación de tipo, como R155 | Certificado de conformidad del SUMS del fabricante |
| ISO/SAE 21434 | Ingeniería de ciberseguridad | OEM en contratos y pliegos; base del CSMS según R155 | Productos de trabajo, cybersecurity case, assessment |
| ISO 26262 | Seguridad funcional de sistemas eléctricos y electrónicos | OEM; estado de la técnica | Safety case, medidas de confirmación |
| Automotive SPICE | Madurez de los procesos de desarrollo | OEM al seleccionar y desarrollar proveedores | Assessment con un capability level por proceso |
| KGAS | Requisitos de software del Grupo Volkswagen | Grupo Volkswagen | Evidencias en la evaluación de proveedores |
| TISAX | Seguridad de la información, protección de prototipos, protección de datos | OEM y proveedores en la cadena de suministro | Etiqueta TISAX, válida tres años |
| ISO/IEC 27001 | Sistema de gestión de la seguridad de la información | Clientes, licitaciones | Certificado, válido tres años |
| IATF 16949 | Gestión de la calidad en la fabricación de piezas de serie y de recambio | OEM miembros de la IATF y sus cadenas de suministro | Certificado de un organismo reconocido por la IATF |
| ISO 9001 | Sistema de gestión de la calidad | Clientes; base de IATF 16949 | Certificado |
| ISO 14001 | Sistema de gestión ambiental | OEM en sus requisitos para proveedores | Certificado |
| RGPD | Protección de datos personales | Ley | Responsabilidad proactiva: registro, EIPD, medidas técnicas y organizativas |
Seguridad de la información: TISAX e ISO 27001
TISAX
TISAX (Trusted Information Security Assessment Exchange) es el mecanismo de evaluación e intercambio del sector del automóvil para la seguridad de la información. Lo introdujo la Asociación Alemana de la Industria del Automóvil (VDA) y desde 2017 lo gestiona la ENX Association. Se basa en el catálogo VDA ISA (Information Security Assessment), con partes sobre seguridad de la información, protección de prototipos y protección de datos.
TISAX afecta a toda empresa que trate información confidencial de un fabricante — datos de diseño, prototipos, vehículos de prueba —, sea cual sea su nivel en la cadena de suministro. Un proveedor de auditoría autorizado realiza el assessment, en el assessment level 2 o 3 según la necesidad de protección. El resultado es una etiqueta TISAX, válida tres años, que se comparte con los socios a través de la plataforma de ENX. No es un certificado, aunque el sector a menudo la llame así. Los assessments encargados a partir de 2027 utilizan el nuevo catálogo ISA 2027.
ISO/IEC 27001
ISO/IEC 27001 no es una norma de automoción, sino la norma internacional para sistemas de gestión de la seguridad de la información (SGSI). VDA ISA se apoya en ella en muchas preguntas: quien opera un SGSI conforme a ISO 27001 tiene hecha buena parte del trabajo para TISAX — pero no sustituye al assessment. Fuera del sector del automóvil, los clientes piden antes el certificado ISO que la etiqueta.
Ciberseguridad del vehículo: UN R155, UN R156 e ISO/SAE 21434
TISAX protege la información de una empresa. La ciberseguridad del vehículo se refiere al producto mismo: a las unidades de control, interfaces y conexiones inalámbricas a través de las cuales se puede atacar un vehículo.
UN R155 y UN R156
Los dos reglamentos de la CEPE se adoptaron en 2020. R155 exige al fabricante del vehículo un sistema de gestión de la ciberseguridad (CSMS); R156, un sistema de gestión de actualizaciones de software (SUMS). En la UE son obligatorios desde julio de 2022 para los nuevos tipos de vehículo y desde julio de 2024 para todos los vehículos nuevos matriculados. El destinatario es el fabricante — pero su CSMS debe abarcar la cadena de suministro, de modo que los requisitos llegan a los proveedores como cláusulas contractuales.
ISO/SAE 21434
ISO/SAE 21434:2021, publicada conjuntamente por ISO y SAE International, describe la ingeniería de ciberseguridad a lo largo de todo el ciclo de vida de un vehículo: desde el concepto y el desarrollo, pasando por la producción y la operación, hasta la retirada del servicio. Su núcleo es el análisis de amenazas y evaluación de riesgos (Threat Analysis and Risk Assessment, TARA). Un anexo informativo introduce los cybersecurity assurance levels (CAL), que fijan con qué rigor se protege un elemento.
La norma es el medio habitual para cumplir los requisitos de R155 y está concebida para funcionar junto a ISO 26262. Se está preparando una segunda edición; la vigente es la de 2021.
Seguridad funcional: ISO 26262
ISO 26262 regula la seguridad funcional de los vehículos de carretera con sistemas eléctricos y electrónicos: un fallo de hardware o de software no debe causar un riesgo inaceptable. La edición vigente de 2018 tiene doce partes y cubre el ciclo de vida desde el concepto, pasando por el desarrollo y la producción, hasta la retirada del servicio. Del análisis de peligros y evaluación de riesgos resulta para cada objetivo de seguridad un ASIL (Automotive Safety Integrity Level) de A a D. Cuanto más alto el ASIL, más estrictos los requisitos sobre métodos, verificación e independencia de la confirmación.
La parte 6 trata del software: requisitos, arquitectura, diseño de las unidades, verificación y pruebas. Para los proveedores de unidades de control y software de vehículo suele ser la parte de la que depende el trabajo.
Dos complementos ganan peso: ISO 21448 (SOTIF) para los peligros que surgen sin un fallo — por ejemplo, cuando un sensor evalúa mal una situación — e ISO/PAS 8800:2024 para los sistemas relevantes para la seguridad que usan inteligencia artificial. Se está preparando una tercera edición de ISO 26262.
Procesos de desarrollo: Automotive SPICE y KGAS
Automotive SPICE
Automotive SPICE (Software Process Improvement and Capability dEtermination) es el modelo de evaluación de procesos del sector, publicado por VDA QMC. No evalúa el producto, sino los procesos que lo producen: requisitos, arquitectura, implementación, integración y pruebas, además de la gestión de proyectos, de la configuración y de la calidad. La primera versión apareció en 2005, basada en ISO/IEC 15504. La versión actual 4.0, de 2023, se apoya en ISO/IEC 33020 y abarca, además de la ingeniería de sistemas y de software, el hardware y el aprendizaje automático.
Cada proceso evaluado recibe un capability level de 0 (incompleto) a 5 (innovador). Los fabricantes suelen exigir a sus proveedores el nivel 2 y, para algunos procesos, el nivel 3. Los assessments los realizan asesores certificados según el esquema intacs.
KGAS
KGAS (Konzerngrundanforderungen Software, los requisitos básicos de software del grupo) son los requisitos del Grupo Volkswagen para el software que influye en las funciones del vehículo. Añaden a Automotive SPICE reglas propias del grupo sobre procesos, productos de trabajo y métricas, y abordan también la seguridad funcional y la ciberseguridad. Son vinculantes para los proveedores que desarrollan unidades de control o software de vehículo para el grupo. Otros fabricantes fijan requisitos propios comparables, que figuran en sus pliegos.
Gestión de la calidad: IATF 16949 e ISO 9001
IATF 16949
IATF 16949:2016 es la norma de la International Automotive Task Force para sistemas de gestión de la calidad en el sector del automóvil. Sustituyó en 2016 a ISO/TS 16949 y no es una norma independiente: añade a ISO 9001 los requisitos del sector — las herramientas básicas APQP, PPAP, FMEA, MSA y SPC, requisitos de seguridad del producto y los requisitos específicos de cada fabricante. Se aplica a los centros donde se fabrican piezas de serie o de recambio, y solo pueden certificar los organismos reconocidos por la IATF.
ISO 9001
ISO 9001 es la base de todo sistema de gestión de la calidad y, por tanto, también de IATF 16949. Para proveedores de ingeniería y empresas de software sin producción en serie suele ser la prueba que piden los clientes. La sexta edición, ISO 9001:2026, se publicó en septiembre de 2026; los certificados según la edición de 2015 deben haber hecho la transición antes del 30 de septiembre de 2029. Cuándo seguirá IATF 16949 a la nueva edición lo decide la IATF — consulte a su organismo de certificación.
Medio ambiente y seguridad laboral: ISO 14001 e ISO 45001
Los fabricantes piden cada vez más a sus proveedores evidencias sobre medio ambiente y condiciones de trabajo, en sus requisitos para proveedores y en evaluaciones de sostenibilidad. ISO 14001 es la norma para sistemas de gestión ambiental; su nueva edición, ISO 14001:2026, se publicó en abril de 2026, con un periodo de transición de 36 meses. ISO 45001 describe los sistemas de gestión de la seguridad y salud en el trabajo; su edición de 2018 está en revisión.
Protección de datos: el RGPD en el vehículo conectado
Un vehículo conectado genera datos personales: ubicación, comportamiento al volante, contactos del teléfono vinculado. El RGPD no es una norma de automoción, pero se aplica a todo fabricante, proveedor y prestador de servicios que trate esos datos — igual que a los datos de empleados, clientes y socios. El Comité Europeo de Protección de Datos ha publicado directrices sobre vehículos conectados (Directrices 01/2020). En TISAX, la protección de datos es una parte propia del catálogo.
La checklist: ¿qué normas de automoción le afectan?
Repase las preguntas. Cada sí nombra una norma de la que debería ocuparse:
- ¿Trata información confidencial de un fabricante — datos de diseño, pliegos, prototipos, vehículos de prueba? TISAX, con protección de prototipos en cuanto haya prototipos.
- ¿Trata datos personales por encargo de un fabricante? El RGPD y la parte de protección de datos de TISAX.
- ¿Desarrolla unidades de control, software o sistemas para vehículos? Automotive SPICE; para el Grupo Volkswagen, además KGAS.
- ¿Tiene su producto funciones relevantes para la seguridad — frenos, dirección, propulsión, sistemas de asistencia? ISO 26262 y, para sensores y conducción automatizada, también ISO 21448.
- ¿Tiene su producto interfaces hacia el exterior — radio, diagnóstico, actualizaciones over-the-air, backend? ISO/SAE 21434 y los requisitos que su cliente deriva de UN R155 y R156.
- ¿Es usted fabricante de vehículos o solicita homologaciones de tipo? UN R155 y UN R156, con CSMS y SUMS.
- ¿Fabrica piezas de serie o de recambio para vehículos? IATF 16949, sobre la base de ISO 9001.
- ¿Suministra ingeniería, software o servicios sin producción en serie? ISO 9001 y, a menudo, también ISO/IEC 27001.
- ¿Le piden sus clientes datos ambientales y de sostenibilidad? ISO 14001.
- ¿Exige su cliente algo que falta aquí? Lea sus requisitos específicos (Customer Specific Requirements) y el pliego: complementan las normas y suelen ser más estrictos.
Varios síes son la regla, no la excepción: un proveedor de ingeniería de unidades de control puede necesitar a la vez TISAX, Automotive SPICE, ISO 26262, ISO/SAE 21434 e ISO 9001.
Dónde se solapan las normas
Las normas tienen editores y evaluadores distintos, pero piden muchas cosas iguales:
- Un inventario. Centros, procesos, sistemas, componentes y proveedores — TISAX e ISO 27001 preguntan por los activos de información; ISO/SAE 21434 e ISO 26262, por los elementos del vehículo.
- Gestión de riesgos. Evaluación de riesgos en el SGSI, TARA en ISO/SAE 21434, análisis de peligros y evaluación de riesgos en ISO 26262, riesgos y oportunidades en ISO 9001 e IATF 16949 — con métodos distintos, a menudo sobre los mismos objetos.
- Medidas con responsables y plazos. Toda norma exige cerrar las brechas y comprobar la eficacia.
- Gestión de proveedores. Lo que un fabricante le exige a usted, a menudo tiene que trasladarlo a sus propios proveedores.
- Evidencias. Documentos, registros y evaluaciones que muestran a un auditor o asesor que se hace lo que está escrito.
Quien lleva cada norma en una hoja de cálculo propia mantiene los mismos activos, riesgos y evidencias varias veces — y, como muy tarde en la segunda auditoría, las hojas ya no coinciden.
Normas de automoción con Complaica
Complaica es un software de compliance en el que varios marcos normativos trabajan sobre una misma base de datos. Para el sector del automóvil, eso significa:
- TISAX y VDA ISA. Autoevaluación por pregunta de control con nivel de madurez y nivel de madurez objetivo, alcance del assessment por centro, solicitudes de protección de prototipos y plan de acción.
- ISO/IEC 27001. Los requisitos y los 93 controles del anexo A; SoA y plan de tratamiento de riesgos como informes.
- Automotive SPICE. Grupos de procesos, capability levels y productos de trabajo a lo largo del desarrollo.
- ISO/SAE 21434. Análisis de amenazas y evidencias de ciberseguridad a lo largo del ciclo de vida del producto.
- ISO 9001. Mapa de procesos, objetivos de calidad y programa de auditoría.
- RGPD. Actividades de tratamiento, bases jurídicas y plazos de supresión, a partir de los cuales se generan el registro y la EIPD.
- Una sola base de datos. Activos, riesgos, medidas y evidencias se mantienen una vez y los usa cada marco; cada cambio de estado con autor y fecha.
- Integración de IA (MCP). Para preguntas sobre requisitos y controles. La evaluación y la decisión siguen siendo suyas.
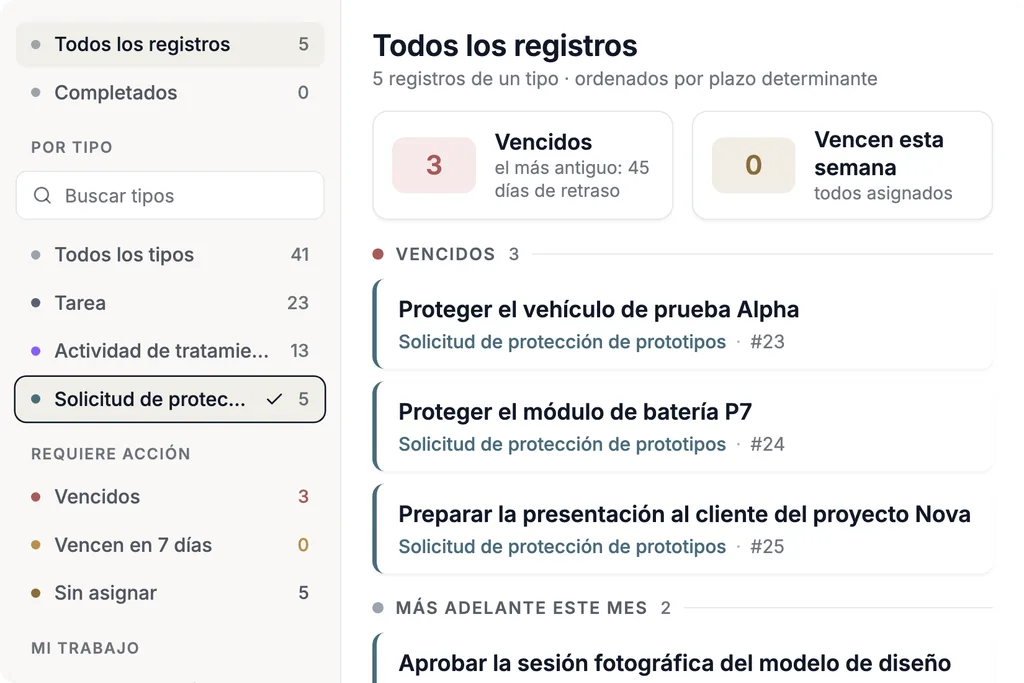
Conozca Complaica como software TISAX
A ello se suma consultoría desde la práctica del sector — sobre Automotive SPICE, KGAS, TISAX, ISO/SAE 21434 e ISO 26262 — en la medida en que la necesite: análisis de brechas, implantación de los sistemas de gestión, preparación del assessment y de la auditoría. Etiquetas, certificados y resultados de assessment los emiten proveedores de auditoría y organismos de certificación independientes.
¿Quiere saber qué normas se aplican a su empresa y en qué punto está? Solicite el checkup gratuito de 20 minutos.
Cómo mantenerse al día
Las normas del sector cambian más deprisa de lo que sugieren sus ciclos de tres años: ISO 9001 e ISO 14001 aparecieron en 2026 en nueva edición, ISA 2027 sustituye a VDA ISA 6, y se trabaja en ISO 26262 e ISO/SAE 21434. Las normas para vehículos de carretera se elaboran en el comité técnico ISO/TC 22; VDA QMC, ENX, la IATF y la CEPE publican los cambios de sus reglas en sus propios sitios. Antes de cada auditoría y con cada pedido nuevo, aclare qué edición esperan su cliente y su evaluador.
Conclusión
Las normas de automoción no son una lista que se complete entera, sino una selección que resulta de su producto, su cliente y su papel en la cadena de suministro. Determine con la checklist qué normas le afectan, aclare en el pliego qué edición y qué nivel se exigen — y lleve en un solo lugar lo que las normas tienen en común.
Fuentes Referencias y bases jurídicas
11 fuentes · UN R155, UN R156, ISO/SAE 21434, ISO 26262, … Mostrar Ocultar
Bases jurídicas
Normas y estándares
Directrices y publicaciones oficiales
Solo es jurídicamente vinculante la versión publicada en el diario oficial correspondiente. Las normas pueden obtenerse a través de los editores indicados.
¿Qué le parece?
Escríbanos — ¿cuál de estas es la suya?
Gracias.
Le responderemos en un día hábil.
No se ha enviado.
No ha funcionado. Revise los campos o escríbanos directamente.