Standarder i bilindustrien — compliance-sjekklisten for OEM-er og leverandører
Standarder i bilindustrien som TISAX, Automotive SPICE, ISO 26262, ISO/SAE 21434 og IATF 16949 avgjør langt på vei om en leverandør får levere. Denne sjekklisten viser hva hver standard dekker, hvem som krever den og hvordan den dokumenteres — og hvilke som gjelder for din virksomhet.
Få bransjer har så mange regelverk som bilindustrien. Et kjøretøy trenger typegodkjenning, elektronikken må være funksjonelt sikker og beskyttet mot angrep, programvaren må komme fra sporbare prosesser, og delene må produseres med jevn kvalitet. For hvert av disse kravene finnes det en standard — og bilprodusentene (OEM-er) sender de fleste av dem videre til leverandørene sine.
Ingen trenger alle. Hvilke standarder i bilindustrien som gjelder for en virksomhet, avhenger av hva den leverer: seriedeler, styreenheter, programvare, utviklingstjenester eller tjenester der den behandler en produsents fortrolige data. Denne artikkelen ordner de viktigste standardene etter tema og avsluttes med en sjekkliste du kan bruke til å finne dine egne.
Lov, kontrakt, beste praksis — hvorfor standardene i bilindustrien gjelder
Bransjens standarder gjelder av tre ulike grunner, og forskjellen avgjør hva som skjer når én mangler:
- Lov og typegodkjenning. FN-reglementene R155 og R156 er en forutsetning for typegodkjenning; GDPR gjelder for all behandling av personopplysninger. Uten dem blir et kjøretøy ikke registrert, eller loven brytes.
- Kontrakt. TISAX, Automotive SPICE, IATF 16949 eller en produsents konsernkrav som KGAS er ikke lover. De avtales i leveransekontrakter og kravspesifikasjoner — og uten dem blir det ingen ordre.
- Beste praksis. Ingen lov krever ISO 26262 eller ISO/SAE 21434 direkte. Men de beskriver hva som regnes som forsvarlig utvikling — ved typegodkjenning, i kontrakter og i et ansvarsspørsmål.
Standarder i bilindustrien i korte trekk
| Standard | Tema | Hvem som krever den | Dokumentasjon |
|---|---|---|---|
| UN R155 | Kjøretøyets cybersikkerhet (CSMS) | Typegodkjenning; i EU for alle nyregistrerte kjøretøy siden juli 2024 | Produsentens samsvarssertifikat for CSMS |
| UN R156 | Programvareoppdateringer (SUMS) | Typegodkjenning, som for R155 | Produsentens samsvarssertifikat for SUMS |
| ISO/SAE 21434 | Cybersikkerhet i utviklingen | OEM-er i kontrakter og kravspesifikasjoner; grunnlag for CSMS etter R155 | Arbeidsprodukter, cybersecurity case, assessment |
| ISO 26262 | Funksjonell sikkerhet i elektriske og elektroniske systemer | OEM-er; beste praksis | Safety case, bekreftelsestiltak |
| Automotive SPICE | Modenhet i utviklingsprosessene | OEM-er ved valg og utvikling av leverandører | Assessment med capability level per prosess |
| KGAS | Volkswagen-konsernets programvarekrav | Volkswagen-konsernet | Dokumentasjon i leverandørvurderingen |
| TISAX | Informasjonssikkerhet, prototypebeskyttelse, personvern | OEM-er og leverandører i verdikjeden | TISAX-label, gyldig i tre år |
| ISO/IEC 27001 | Styringssystem for informasjonssikkerhet | Kunder, anbud | Sertifikat, gyldig i tre år |
| IATF 16949 | Kvalitetsstyring i produksjon av serie- og reservedeler | OEM-er i IATF og deres verdikjeder | Sertifikat fra et organ anerkjent av IATF |
| ISO 9001 | Kvalitetsstyringssystem | Kunder; grunnlag for IATF 16949 | Sertifikat |
| ISO 14001 | Miljøstyringssystem | OEM-er i leverandørkravene sine | Sertifikat |
| GDPR | Vern av personopplysninger | Lov | Ansvarlighet: protokoll, DPIA, tekniske og organisatoriske tiltak |
Informasjonssikkerhet: TISAX og ISO 27001
TISAX
TISAX (Trusted Information Security Assessment Exchange) er bilindustriens ordning for vurdering og utveksling av informasjonssikkerhet. Den ble innført av den tyske bilindustriforeningen (VDA) og har siden 2017 vært drevet av ENX Association. Grunnlaget er spørsmålskatalogen VDA ISA (Information Security Assessment), med deler om informasjonssikkerhet, prototypebeskyttelse og personvern.
TISAX gjelder for alle virksomheter som behandler en produsents fortrolige informasjon — konstruksjonsdata, prototyper, testkjøretøy — uansett nivå i verdikjeden. En godkjent revisjonsleverandør gjennomfører vurderingen, på assessment level 2 eller 3 etter beskyttelsesbehovet. Resultatet er et TISAX-label som gjelder i tre år og deles med partnere via ENX-plattformen. Det er ikke et sertifikat, selv om bransjen ofte kaller det det. For vurderinger som bestilles fra 2027, gjelder den nye katalogen ISA 2027.
ISO/IEC 27001
ISO/IEC 27001 er ikke en bilstandard, men den internasjonale standarden for styringssystemer for informasjonssikkerhet (ISMS). VDA ISA bygger på den i mange spørsmål: Den som driver et ISMS etter ISO 27001, har gjort mye av arbeidet for TISAX — men det erstatter ikke vurderingen. Utenfor bilindustrien spør kundene heller etter ISO-sertifikatet enn etter labelet.
Kjøretøyets cybersikkerhet: UN R155, UN R156 og ISO/SAE 21434
TISAX beskytter informasjonen til en virksomhet. Kjøretøyets cybersikkerhet handler om selve produktet: styreenhetene, grensesnittene og radioforbindelsene et kjøretøy kan angripes gjennom.
UN R155 og UN R156
De to reglementene fra FNs økonomiske kommisjon for Europa (UNECE) ble vedtatt i 2020. R155 krever at kjøretøyprodusenten har et styringssystem for cybersikkerhet (CSMS), R156 et styringssystem for programvareoppdateringer (SUMS). I EU har de vært obligatoriske for nye kjøretøytyper siden juli 2022 og for alle nyregistrerte kjøretøy siden juli 2024. De retter seg mot produsenten — men CSMS-et må omfatte verdikjeden, og slik når kravene leverandørene som kontraktsklausuler.
ISO/SAE 21434
ISO/SAE 21434:2021, utgitt i fellesskap av ISO og SAE International, beskriver cybersikkerhet i utviklingen gjennom hele livssyklusen til et kjøretøy: fra konsept og utvikling via produksjon og drift til utfasing. Kjernen er trussel- og risikoanalysen (Threat Analysis and Risk Assessment, TARA). Et informativt tillegg innfører cybersecurity assurance levels (CAL), som fastsetter hvor grundig et element sikres.
Standarden er det vanlige middelet for å oppfylle kravene i R155, og den er laget for å fungere side om side med ISO 26262. En andre utgave er under arbeid; gjeldende er utgaven fra 2021.
Funksjonell sikkerhet: ISO 26262
ISO 26262 regulerer den funksjonelle sikkerheten til veikjøretøy med elektriske og elektroniske systemer: En feil i maskinvare eller programvare skal ikke føre til en urimelig risiko. Gjeldende utgave fra 2018 har tolv deler og dekker livssyklusen fra konsept via utvikling og produksjon til utfasing. Fareanalysen og risikovurderingen gir hvert sikkerhetsmål et ASIL (Automotive Safety Integrity Level) fra A til D. Jo høyere ASIL, desto strengere krav til metoder, verifikasjon og uavhengighet i bekreftelsen.
Del 6 handler om programvaren: krav, arkitektur, design av enhetene, verifikasjon og testing. For leverandører av styreenheter og kjøretøyprogramvare er det som regel den delen arbeidet står og faller på.
To tillegg får større vekt: ISO 21448 (SOTIF) for farer som oppstår uten feil — for eksempel når en sensor feilvurderer en situasjon — og ISO/PAS 8800:2024 for sikkerhetsrelaterte systemer med kunstig intelligens. En tredje utgave av ISO 26262 er under arbeid.
Utviklingsprosesser: Automotive SPICE og KGAS
Automotive SPICE
Automotive SPICE (Software Process Improvement and Capability dEtermination) er bransjens modell for prosessvurdering, utgitt av VDA QMC. Den vurderer ikke produktet, men prosessene det blir til i: krav, arkitektur, implementering, integrasjon og testing, i tillegg til prosjekt-, konfigurasjons- og kvalitetsstyring. Den første versjonen kom i 2005, basert på ISO/IEC 15504. Den gjeldende versjonen 4.0 fra 2023 bygger på ISO/IEC 33020 og omfatter i tillegg til system- og programvareutvikling også maskinvare og maskinlæring.
Hver vurdert prosess får et capability level fra 0 (ufullstendig) til 5 (innoverende). Produsentene krever ofte level 2 av leverandørene, og level 3 for enkelte prosesser. Vurderingene gjennomføres av assessorer sertifisert etter intacs-ordningen.
KGAS
KGAS (Konzerngrundanforderungen Software, konsernets grunnkrav til programvare) er Volkswagen-konsernets krav til programvare som påvirker kjøretøyfunksjoner. De utfyller Automotive SPICE med konsernspesifikke regler for prosesser, arbeidsprodukter og måltall, og tar også opp funksjonell sikkerhet og cybersikkerhet. De er bindende for leverandører som utvikler styreenheter eller kjøretøyprogramvare for konsernet. Andre produsenter stiller sammenlignbare egne krav; de står i deres kravspesifikasjoner.
Kvalitetsstyring: IATF 16949 og ISO 9001
IATF 16949
IATF 16949:2016 er standarden til International Automotive Task Force for kvalitetsstyringssystemer i bilindustrien. Den erstattet ISO/TS 16949 i 2016 og er ikke en selvstendig standard: Den utfyller ISO 9001 med bransjens krav — kjerneverktøyene APQP, PPAP, FMEA, MSA og SPC, krav til produktsikkerhet og produsentenes kundespesifikke krav. Den gjelder for anlegg der det produseres serie- eller reservedeler, og bare organer som er anerkjent av IATF, kan sertifisere.
ISO 9001
ISO 9001 er grunnlaget for ethvert kvalitetsstyringssystem, og dermed også for IATF 16949. For utviklingsselskaper og programvarehus uten serieproduksjon er den ofte dokumentasjonen kundene spør etter. Den sjette utgaven, ISO 9001:2026, kom i september 2026; sertifikater etter 2015-utgaven må være overført innen 30. september 2029. Når IATF 16949 følger den nye utgaven, bestemmer IATF — spør sertifiseringsorganet ditt.
Miljø og arbeidsmiljø: ISO 14001 og ISO 45001
Produsentene ber i økende grad leverandørene om dokumentasjon på miljø og arbeidsforhold, i leverandørkrav og bærekraftsvurderinger. ISO 14001 er standarden for miljøstyringssystemer; den nye utgaven, ISO 14001:2026, kom i april 2026, med en overgangsperiode på 36 måneder. ISO 45001 beskriver styringssystemer for arbeidsmiljø; 2018-utgaven er under revisjon.
Personvern: GDPR i det tilkoblede kjøretøyet
Et tilkoblet kjøretøy skaper personopplysninger: posisjon, kjøremønster, kontakter fra den sammenkoblede telefonen. GDPR er ikke en bilstandard, men gjelder for alle produsenter, leverandører og tjenesteytere som behandler slike opplysninger — og for opplysninger om ansatte, kunder og partnere. Personvernrådet (EDPB) har publisert retningslinjer om tilkoblede kjøretøy (retningslinjer 01/2020). I TISAX er personvern en egen del av katalogen.
Sjekklisten: Hvilke standarder i bilindustrien gjelder for deg?
Gå gjennom spørsmålene. Hvert ja peker på en standard du bør sette deg inn i:
- Behandler du en produsents fortrolige informasjon — konstruksjonsdata, kravspesifikasjoner, prototyper, testkjøretøy? TISAX, med prototypebeskyttelse så snart prototyper er involvert.
- Behandler du personopplysninger på vegne av en produsent? GDPR og personverndelen av TISAX.
- Utvikler du styreenheter, programvare eller systemer for kjøretøy? Automotive SPICE; for Volkswagen-konsernet i tillegg KGAS.
- Har produktet ditt sikkerhetsrelaterte funksjoner — brems, styring, drivlinje, førerassistanse? ISO 26262, og ved sensorer og automatisert kjøring også ISO 21448.
- Har produktet ditt grensesnitt mot omverdenen — radio, diagnose, over-the-air-oppdateringer, backend? ISO/SAE 21434 og kravene kunden din utleder av UN R155 og R156.
- Er du kjøretøyprodusent, eller søker du om typegodkjenninger? UN R155 og UN R156, med CSMS og SUMS.
- Produserer du serie- eller reservedeler til kjøretøy? IATF 16949, bygget på ISO 9001.
- Leverer du utvikling, programvare eller tjenester uten serieproduksjon? ISO 9001, ofte også ISO/IEC 27001.
- Spør kundene dine etter miljødata og bærekraft? ISO 14001.
- Krever kunden din noe som mangler her? Les kundens spesifikke krav (Customer Specific Requirements) og kravspesifikasjonen: De utfyller standardene og er ofte strengere.
Flere ja er regelen, ikke unntaket: Et utviklingsselskap for styreenheter kan trenge TISAX, Automotive SPICE, ISO 26262, ISO/SAE 21434 og ISO 9001 samtidig.
Der standardene overlapper
Standardene har ulike utgivere og ulike revisorer, men krever mye av det samme:
- En oversikt. Lokasjoner, prosesser, systemer, komponenter og leverandører — TISAX og ISO 27001 spør etter informasjonsverdier, ISO/SAE 21434 og ISO 26262 etter kjøretøyets elementer.
- Risikostyring. Risikovurdering i ISMS-et, TARA i ISO/SAE 21434, fareanalyse og risikovurdering i ISO 26262, risikoer og muligheter i ISO 9001 og IATF 16949 — med ulike metoder, ofte på de samme objektene.
- Tiltak med ansvarlige og frister. Alle standardene krever at avvik lukkes og at effekten kontrolleres.
- Leverandørstyring. Det en produsent krever av deg, må du ofte sende videre til dine egne leverandører.
- Dokumentasjon. Dokumenter, logger og vurderinger som viser en revisor eller assessor at det som er beskrevet, også blir gjort.
Den som fører hver standard i sitt eget regneark, vedlikeholder de samme verdiene, risikoene og bevisene flere ganger — og senest ved den andre revisjonen stemmer regnearkene ikke lenger overens.
Standarder i bilindustrien med Complaica
Complaica er compliance-programvare der flere regelverk arbeider på ett datagrunnlag. For bilindustrien betyr det:
- TISAX og VDA ISA. Egenvurdering per kontrollspørsmål med modenhetsnivå og målnivå, assessment-omfang per lokasjon, søknader om prototypebeskyttelse og tiltaksplan.
- ISO/IEC 27001. Kravene og de 93 kontrollene i vedlegg A; SoA og risikohåndteringsplan som rapport.
- Automotive SPICE. Prosessgrupper, capability levels og arbeidsprodukter gjennom utviklingen.
- ISO/SAE 21434. Trusselanalyse og cybersikkerhetsbevis gjennom produktets livssyklus.
- ISO 9001. Prosesskart, kvalitetsmål og revisjonsprogram.
- GDPR. Behandlingsaktiviteter, rettslig grunnlag og slettefrister, som protokollen og DPIA genereres fra.
- Ett datagrunnlag. Verdier, risikoer, tiltak og bevis vedlikeholdes én gang og brukes av hvert regelverk; hver statusendring med forfatter og dato.
- KI-integrasjon (MCP). For spørsmål om krav og kontroller. Vurdering og beslutning forblir dine.
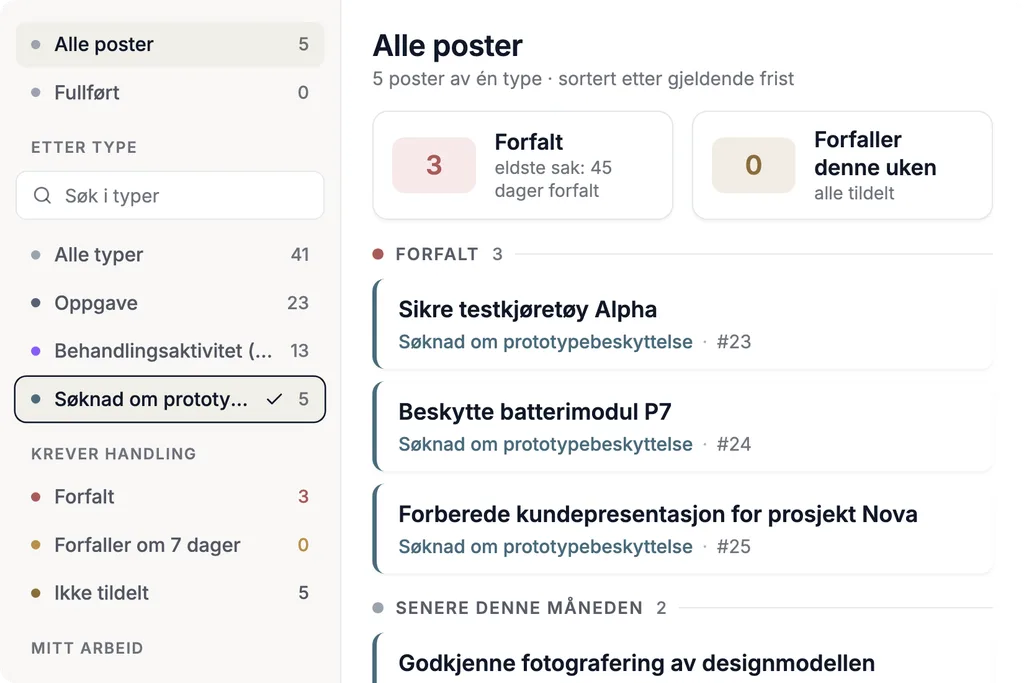
Bli kjent med Complaica som TISAX-programvare
I tillegg kommer rådgivning fra bransjens praksis — om Automotive SPICE, KGAS, TISAX, ISO/SAE 21434 og ISO 26262 — i den grad du trenger det: gap-analyse, oppbygging av styringssystemene, forberedelse til assessment og revisjon. Labels, sertifikater og vurderingsresultater utstedes av uavhengige revisjonsleverandører og sertifiseringsorganer.
Vil du vite hvilke standarder som gjelder for virksomheten din, og hvor du står? Be om den gratis 20-minutters checkupen.
Slik holder du deg oppdatert
Bransjens standarder endrer seg raskere enn treårssyklusene deres tilsier: ISO 9001 og ISO 14001 kom i ny utgave i 2026, ISA 2027 erstatter VDA ISA 6, og det arbeides med ISO 26262 og ISO/SAE 21434. Standarder for veikjøretøy utvikles i den tekniske komiteen ISO/TC 22; VDA QMC, ENX, IATF og UNECE publiserer endringer i regelverkene sine på egne nettsteder. Avklar før hver revisjon og ved hver ny ordre hvilken utgave kunden din og revisoren din forventer.
Konklusjon
Standarder i bilindustrien er ingen liste som skal gjennomgås i sin helhet, men et utvalg som følger av produktet, kunden og rollen i verdikjeden. Bruk sjekklisten til å finne ut hvilke standarder som gjelder for deg, avklar i kravspesifikasjonen hvilken utgave og hvilket level som kreves — og hold det standardene har felles, på ett sted.
Kilder Referanser og rettsgrunnlag
11 kilder · UN R155, UN R156, ISO/SAE 21434, ISO 26262, … Vis Skjul
Rettsgrunnlag
Normer og standarder
Retningslinjer og myndighetspublikasjoner
Bare versjonen som er kunngjort i den aktuelle offisielle tidende, er rettslig bindende. Standarder kan fås hos de nevnte utgiverne.
Hva synes du?
Skriv til oss — hvilken av disse er du?
Takk.
Vi svarer innen én virkedag.
Ikke sendt.
Det gikk ikke. Sjekk feltene eller send oss en e-post direkte.