Checklist ISO 27001 o cheat sheet — la certificación de un vistazo
En la auditoría de certificación se comprueba si su ISMS cumple los capítulos 4 a 10 de ISO/IEC 27001 y si la selección de los controles del Anexo A está justificada. Esta cheat sheet resume lo esencial — capítulo por capítulo, con las preguntas de comprobación, los documentos que deben existir y el desarrollo de la auditoría.
ISO/IEC 27001 es la norma internacionalmente reconocida para sistemas de gestión de la seguridad de la información (ISMS). Un certificado conforme a esta norma acredita que un organismo independiente ha comprobado cómo una organización planifica, implanta, supervisa y mejora su seguridad de la información — y es la prueba que clientes, licitaciones y socios piden con más frecuencia.
Antes de que llegue el auditor, la organización debería saber por sí misma en qué punto se encuentra. Para eso sirve esta cheat sheet ISO 27001: condensa lo esencial de la norma en una sola página. El artículo plantea las preguntas de comprobación de cada capítulo, indica los documentos que deben existir y describe cómo evaluar el resultado y cómo se desarrolla la auditoría de certificación.
¿Checklist ISO 27001 o cheat sheet?
Una checklist se marca punto por punto. Una cheat sheet — una chuleta — reúne lo que conviene tener a mano sobre un tema. Esta lo hace para la certificación ISO 27001: traduce los requisitos de la norma en preguntas de comprobación que pueden responderse con «cumplido», «parcialmente» o «no cumplido» — y respaldarse con una evidencia. Quien las repasa obtiene un análisis de brechas: la lista de lo que aún falta entre la situación actual y el nivel que exige la certificación.
Hay dos cosas que no sustituye. La primera es la propia norma: se audita frente al texto de ISO/IEC 27001:2022, no frente a un resumen. La segunda es la auditoría interna que la norma exige en el capítulo 9.2: las preguntas de comprobación pueden servirle de base, pero una auditoría interna necesita un programa, auditores imparciales y un informe.
Qué se comprueba en la auditoría de certificación
La norma tiene dos partes. Los capítulos 4 a 10 describen el sistema de gestión. Se aplican íntegramente: quien declara la conformidad con la norma no puede excluir ninguno de esos requisitos. El Anexo A enumera 93 controles en cuatro temas. Cuáles se aplican resulta del tratamiento de riesgos y consta en la Declaración de aplicabilidad (Statement of Applicability, SoA).
| Capítulo | De qué trata | Evidencias principales |
|---|---|---|
| 4 Contexto de la organización | Entorno, partes interesadas, alcance | Alcance del ISMS documentado |
| 5 Liderazgo | Compromiso de la alta dirección, política, roles | Política de seguridad de la información |
| 6 Planificación | Apreciación de riesgos, tratamiento de riesgos, objetivos, cambios | Procesos de riesgos, SoA, plan de tratamiento de riesgos, objetivos de seguridad de la información |
| 7 Soporte | Recursos, competencia, concienciación, comunicación, documentos | Evidencias de la competencia, documentos controlados |
| 8 Operación | Control de los procesos, realización de la apreciación y del tratamiento de riesgos | Resultados de las apreciaciones de riesgos y del tratamiento de riesgos |
| 9 Evaluación del desempeño | Seguimiento y medición, auditoría interna, revisión por la dirección | Resultados de las mediciones, programa e informes de auditoría, resultados de la revisión por la dirección |
| 10 Mejora | Mejora continua, no conformidades, acciones correctivas | Registros de las no conformidades y de las acciones correctivas |
Cheat sheet ISO 27001: los siete capítulos
Las preguntas siguen la edición ISO/IEC 27001:2022, incluida la modificación Amd 1:2024. A cada pregunta le corresponde una evidencia — un documento, un registro, un acta. Una respuesta sin evidencia no cuenta en la auditoría.
Capítulo 4: Contexto de la organización
El ISMS empieza por la pregunta de a qué se aplica. La organización determina las cuestiones externas e internas que influyen en su seguridad de la información — leyes, contratos, mercado y tecnología por un lado; estructura, recursos y cultura por otro —, y de ellas deriva el alcance.
- ¿Están determinadas las cuestiones externas e internas que son pertinentes para el propósito de la organización y para su ISMS?
- ¿Se ha comprobado si el cambio climático es una cuestión pertinente? Desde la modificación Amd 1:2024, la norma exige expresamente esta comprobación.
- ¿Se conocen las partes interesadas — clientes, autoridades, propietarios, personal, proveedores — y sus requisitos, incluidos los legales, reglamentarios y contractuales?
- ¿Está establecido cuáles de esos requisitos se abordan mediante el ISMS?
- ¿Está documentado el alcance — con sedes, unidades organizativas y procesos, así como con las interfaces y dependencias respecto de lo que realizan otras organizaciones?
- ¿Están establecidos los procesos del ISMS y sus interacciones?
Capítulo 5: Liderazgo
Un ISMS que la alta dirección no respalda no supera ninguna auditoría: los auditores hablan con la dirección y le preguntan por objetivos, recursos y resultados. Las tareas del ISMS pueden delegarse; la responsabilidad sobre él, no.
- ¿Están establecidos la política y los objetivos de seguridad de la información, y son compatibles con la dirección estratégica de la organización?
- ¿Están integrados los requisitos del ISMS en los procesos de negocio, y están disponibles los recursos necesarios?
- ¿Incluye la política el compromiso de cumplir los requisitos aplicables y de mejorar continuamente el ISMS?
- ¿Está documentada la política, se ha comunicado dentro de la organización y — en la medida en que resulte apropiado — está disponible para las partes interesadas?
- ¿Están asignadas y comunicadas las responsabilidades y autoridades de los roles de seguridad de la información?
- ¿Está definido quién informa a la alta dirección sobre el desempeño del ISMS?
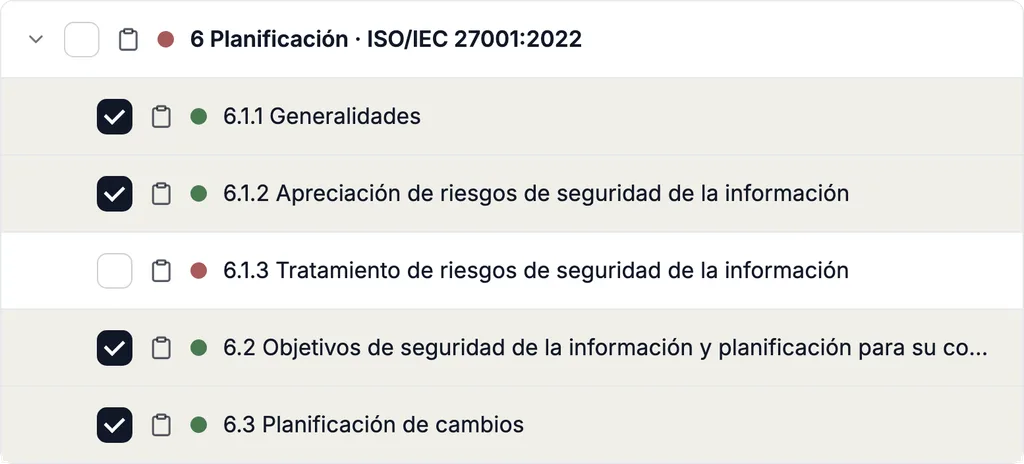
Capítulo 6: Planificación
El núcleo de la norma. La apreciación de riesgos determina qué controles son necesarios — no al revés. Su procedimiento debe estar descrito de modo que las apreciaciones repetidas produzcan resultados consistentes, válidos y comparables.
- Apreciación de riesgos. ¿Existe un procedimiento documentado con criterios de aceptación de riesgos? ¿Se han identificado, analizado y priorizado los riesgos para la confidencialidad, la integridad y la disponibilidad — y tiene cada riesgo un propietario del riesgo?
- Tratamiento de riesgos. ¿Se ha elegido una opción de tratamiento para cada riesgo? ¿Se han determinado los controles necesarios y se han comparado con el Anexo A para que ninguno se pase por alto? ¿Han aprobado los propietarios de los riesgos el plan de tratamiento de riesgos y aceptado los riesgos residuales?
- Declaración de aplicabilidad (SoA). ¿Indica los controles necesarios, la justificación de su inclusión, su estado de implementación y la justificación de cada exclusión de un control del Anexo A?
- Objetivos de seguridad de la información. ¿Son medibles los objetivos, en la medida en que sea posible, y se les hace seguimiento? ¿Está planificado qué se va a hacer, quién lo hará, con qué recursos, para cuándo — y cómo se evaluará el resultado?
- Planificación de cambios. ¿Se realizan de forma planificada los cambios en el ISMS? Este requisito se incorporó con la edición de 2022.
Capítulo 7: Soporte
Lo que el ISMS necesita para funcionar: personas, conocimiento, comunicación y documentos controlados.
- Recursos. ¿Se han determinado y proporcionado los recursos que requieren el establecimiento, la operación y la mejora del ISMS?
- Competencia. ¿Está determinada la competencia que necesitan las personas cuyo trabajo afecta a la seguridad de la información — y está acreditada, por ejemplo mediante educación, formación o experiencia?
- Concienciación. ¿Conoce el personal la política, su propia contribución al ISMS y las consecuencias de no cumplir los requisitos?
- Comunicación. ¿Está establecido qué, cuándo, con quién y cómo se comunica, interna y externamente?
- Información documentada. ¿Se identifican, revisan y aprueban los documentos? ¿Están disponibles allí donde se necesitan y protegidos contra la pérdida de confidencialidad, el uso inadecuado y la pérdida de integridad?
Capítulo 8: Operación
El capítulo 6 planifica; el capítulo 8 ejecuta. Aquí el auditor quiere ver que los procedimientos no solo están descritos, sino que se aplican.
- ¿Están planificados, implementados y controlados los procesos con los que se cumplen los requisitos — con criterios y con la evidencia de que se desarrollan según lo planificado?
- ¿Se controlan los cambios planificados y se revisan las consecuencias de los cambios no previstos?
- ¿Se controlan los procesos, productos y servicios proporcionados externamente que son pertinentes para el ISMS?
- ¿Se repiten las apreciaciones de riesgos a intervalos planificados — y siempre que se produzcan cambios significativos? ¿Están documentados los resultados?
- ¿Se ha implementado el plan de tratamiento de riesgos y se ha documentado el resultado?
Capítulo 9: Evaluación del desempeño
Tres instrumentos muestran si el ISMS es eficaz: el seguimiento y la medición, la auditoría interna y la revisión por la dirección. La auditoría externa del organismo de certificación no es uno de ellos — presupone que la organización se ha examinado antes a sí misma.
- ¿Está determinado a qué se hace seguimiento y qué se mide, con qué métodos, cuándo y quién lo hace — y quién evalúa los resultados?
- ¿Existe un programa de auditoría que fije la frecuencia, los métodos, las responsabilidades y la elaboración de informes?
- ¿Se ha seleccionado a los auditores internos de modo que se garanticen la objetividad y la imparcialidad — es decir, nadie audita su propio trabajo?
- ¿Se informa de los resultados de las auditorías a la dirección pertinente?
- ¿Revisa la alta dirección el ISMS a intervalos planificados — y trata en esa revisión lo que la norma establece: el estado de las acciones de las revisiones por la dirección anteriores, los cambios en el contexto y en los requisitos de las partes interesadas, las no conformidades, los resultados de las mediciones y de las auditorías, los resultados de la apreciación de riesgos y el estado del plan de tratamiento de riesgos?
- ¿Están documentados los resultados de la revisión por la dirección — con las decisiones sobre las mejoras y sobre los cambios en el ISMS?
Capítulo 10: Mejora
En todo ISMS se producen desviaciones. No se comprueba si las hubo, sino cómo las trata la organización: si busca la causa en lugar de limitarse a corregir el caso concreto.
- ¿Se reacciona ante una no conformidad — se corrige y se tratan sus consecuencias?
- ¿Se determina la causa y se comprueba si existen o podrían producirse no conformidades similares?
- ¿Se implementan las acciones correctivas y se revisa su eficacia?
- ¿Están documentadas las no conformidades, las acciones y los resultados?
- ¿Se mejoran continuamente la idoneidad, la adecuación y la eficacia del ISMS?
Anexo A: 93 controles y la Declaración de aplicabilidad
El Anexo A no es una lista para ir tachando. Es un catálogo de posibles controles con el que la organización contrasta su tratamiento de riesgos. La edición de 2022 ordena 93 controles en cuatro temas; ISO/IEC 27002:2022 ofrece la guía de implementación de cada control.
| Tema | Número | Ejemplos |
|---|---|---|
| A.5 Controles organizacionales | 37 | Políticas, relaciones con proveedores, gestión de incidentes de seguridad, uso de servicios en la nube |
| A.6 Controles de personas | 8 | Comprobación de antecedentes, formación y concienciación, teletrabajo |
| A.7 Controles físicos | 14 | Control de acceso físico, protección de los equipos, eliminación segura |
| A.8 Controles tecnológicos | 34 | Derechos de acceso privilegiado, gestión de vulnerabilidades, copias de seguridad, registro de eventos, desarrollo seguro |
Las preguntas de comprobación sobre el Anexo A:
- ¿Se ha evaluado cada uno de los 93 controles — como aplicable o como excluido, en ambos casos con justificación?
- ¿Puede vincularse cada control aplicable a un riesgo o a un requisito legal o contractual?
- ¿Tiene cada control aplicable un estado de implementación, un responsable y una evidencia?
- ¿Se han tenido en cuenta también los controles que no figuran en el Anexo A pero que sus riesgos hacen necesarios? El catálogo no es exhaustivo.
- ¿Coincide la SoA con el plan de tratamiento de riesgos — y con lo que realmente está implementado?
Documentos obligatorios: qué debe existir
En estos puntos la norma exige expresamente información documentada. Si falta alguno de estos documentos, en la auditoría es una no conformidad:
- Alcance del ISMS (4.3)
- Política de seguridad de la información (5.2)
- Proceso de apreciación de riesgos (6.1.2)
- Proceso de tratamiento de riesgos con el plan de tratamiento de riesgos (6.1.3)
- Declaración de aplicabilidad (6.1.3)
- Objetivos de seguridad de la información (6.2)
- Evidencias de la competencia (7.2)
- Evidencias de que los procesos se han llevado a cabo según lo planificado (8.1)
- Resultados de las apreciaciones de riesgos (8.2)
- Resultados del tratamiento de riesgos (8.3)
- Resultados del seguimiento y la medición (9.1)
- Programa de auditoría y resultados de las auditorías (9.2)
- Resultados de la revisión por la dirección (9.3)
- No conformidades, acciones correctivas y sus resultados (10.2)
A ello se añade lo que la propia organización determina como necesario para la eficacia de su ISMS (7.5.1) y lo que exigen los controles del Anexo A que se aplican — por ejemplo, un inventario de la información y otros activos, reglas de uso aceptable o procedimientos para gestionar los incidentes de seguridad.
Cómo evaluar las respuestas
Unas casillas marcadas dicen poco por sí solas. Las respuestas solo resultan concluyentes cuando cada una está valorada, respaldada con una evidencia y traducida en una medida:
- Valorar. Cada pregunta recibe un estado: cumplido, parcialmente cumplido o no cumplido. «No aplicable» solo existe para los controles del Anexo A — y solo con justificación.
- Acreditar. A cada respuesta «cumplido» le corresponde su evidencia. Quien no la encuentra rebaja la respuesta.
- Ponderar. Las brechas en los capítulos 4 a 10 y los documentos obligatorios que faltan van primero: ponen en peligro el certificado de forma directa. En los controles decide la magnitud del riesgo que tratan.
- Planificar. De cada brecha sale una medida con un responsable y una fecha.
- Repetir. Tras la implementación se vuelve a valorar. El cierre lo ponen la auditoría interna y la revisión por la dirección.
La primera vez, el resultado es difícil de interpretar: que un requisito esté parcialmente cumplido o no cumplido depende de lo que un auditor acepte como evidencia. Aquí ayuda una mirada externa — la de alguien que conoce las auditorías.
De la cheat sheet al certificado: el desarrollo de la auditoría
El certificado lo expide un organismo de certificación. Por lo general, solo se reconoce si ese organismo está acreditado — en Alemania, por la Deutsche Akkreditierungsstelle (DAkkS). La auditoría inicial tiene dos fases; después comienza un ciclo de tres años:
- Fase 1. El auditor revisa la documentación y la preparación para la auditoría: alcance, apreciación de riesgos, SoA — y si las auditorías internas y la revisión por la dirección se planifican y se realizan. El resultado indica los puntos que deben aclararse antes de la segunda fase.
- Fase 2. El auditor comprueba la implementación y la eficacia: habla con la dirección y con el personal, examina evidencias y contrasta si se practica lo que está documentado.
- Desviaciones. Las no conformidades mayores deben estar corregidas antes de que se conceda el certificado. Para las menores basta, por lo general, con un plan de acciones correctivas.
- Certificado. Tiene una validez de tres años.
- Auditorías de seguimiento. Al menos una vez al año, el organismo de certificación comprueba por muestreo si el ISMS se sigue operando y mejorando.
- Recertificación. Antes de que transcurran los tres años se vuelve a auditar todo el ISMS.
Desde el inicio del proyecto hasta el certificado suelen pasar de tres a doce meses — según el alcance, la documentación existente y los recursos disponibles.
Ya solo se certifica conforme a ISO/IEC 27001:2022. El periodo de transición para los certificados según la edición de 2013 finalizó el 31 de octubre de 2025; las checklists antiguas, con 114 controles en 14 dominios, están obsoletas.
Puntos débiles frecuentes antes de la auditoría
- Un alcance que no encaja con el negocio. Si es demasiado amplio, el proyecto se vuelve inmanejable. Si es demasiado estrecho, el cliente pregunta por qué el servicio que utiliza no figura en el certificado.
- Una apreciación de riesgos que nadie puede repetir. Sin criterios establecidos, dos personas llegan a dos resultados distintos para el mismo riesgo.
- Una SoA sin justificaciones. «No aplicable» es una afirmación que el auditor comprueba — por ejemplo, cuando se ha excluido el desarrollo seguro pero la empresa desarrolla software.
- Faltan la auditoría interna y la revisión por la dirección. Los organismos de certificación esperan, por lo general, que ambas se hayan realizado antes de la segunda fase. Una fecha en el calendario no basta.
- Documentos que nadie conoce. Una política que nadie aplica en su trabajo sale a la luz en la conversación con el personal.
- Evidencias que se crean solo para la auditoría. Un ISMS se opera durante meses. Unos registros que llevan todos la misma fecha demuestran lo contrario.
Qué aporta la certificación ISO 27001
La certificación no es obligatoria por ley. En la práctica la exigen los contratos y las licitaciones. Y quien está sujeto a NIS2 puede utilizar lo que está documentado para ISO 27001 para los requisitos correspondientes — en la medida en que encaje por su contenido.
- Conocer los riesgos en lugar de suponerlos. La apreciación de riesgos muestra dónde causaría más daño un ataque o una interrupción — y adónde debe ir primero el presupuesto.
- Proteger la información en cualquier formato. El ISMS se aplica al papel, a los sistemas propios y a la nube: a los datos financieros, la propiedad intelectual, los datos del personal y lo que los clientes le han confiado.
- Aclarar las responsabilidades. Los roles, los procedimientos y las vías de notificación están fijados antes de que se produzca un incidente.
- Acreditar la confianza. Un certificado responde con un solo documento a muchas preguntas de los cuestionarios de seguridad de clientes y socios.
- Gastar con criterio. Las medidas siguen al riesgo. El gasto en protección que no reduce ningún riesgo salta a la vista.
Un certificado no impide un ataque. Acredita que la organización conoce sus riesgos, los trata y comprueba la eficacia de sus medidas — y eso reduce la probabilidad de un incidente y limita sus consecuencias.
Preparar ISO 27001 con Complaica
En una hoja de cálculo, las preguntas de comprobación se responden una vez. Hasta la auditoría cambian los activos, los riesgos y las medidas — la hoja de cálculo, no. Complaica es un software ISMS para ISO 27001 en el que las respuestas se convierten en el estado del ISMS, siempre al día:
- Requisitos y controles como catálogo. Incluye los requisitos de ISO/IEC 27001:2022 y los 93 controles del Anexo A, con la guía de implementación de ISO/IEC 27002:2022. Cada control recibe un estado de implementación, una justificación y evidencias.
- Gestión de riesgos. Riesgos por activo en una matriz de riesgo configurable, con opción de tratamiento, medidas y riesgo residual — orientada a ISO/IEC 27005.
- SoA y plan de tratamiento de riesgos como informe. Ambos se generan a partir del conjunto de datos actual — en la auditoría inicial y antes de cada auditoría de seguimiento.
- Medidas con responsables y plazos. Cada cambio de estado queda registrado con autor y fecha.
- Evidencias en el objeto. Los documentos, los enlaces y las evaluaciones están allí donde acreditan algo.
- Integración de IA (MCP). Para preguntas sobre requisitos y controles. La evaluación y la decisión siguen siendo suyas.
- Otros marcos normativos sobre el mismo conjunto de datos. NIS2, TISAX, BSI IT-Grundschutz o el RGPD utilizan los mismos activos, riesgos y evidencias.
Conocer Complaica, el software ISMS para ISO 27001
A ello se suma la consultoría, en la medida que usted la necesite: análisis de brechas, construcción del ISMS, gestión de riesgos, políticas, auditorías internas y la preparación de la auditoría de certificación. La certificación en sí la realiza un organismo de certificación independiente.
¿Quiere saber en qué punto se encuentra su ISMS? Solicite un checkup gratuito de 20 minutos.
Conclusión
Una cheat sheet ISO 27001 convierte la norma en una página que se abarca de un vistazo, y las respuestas a las preguntas de comprobación en un plan. Tiene valor cuando cada respuesta está respaldada con una evidencia, cada brecha tiene un responsable y una fecha, y la valoración se repite. Empiece por el alcance y la apreciación de riesgos — de ellos se deriva todo lo demás — y planifique la auditoría interna y la revisión por la dirección de modo que ambas estén concluidas antes de la auditoría de certificación.
¿Qué le parece?
Escríbanos — ¿cuál de estas es la suya?
Gracias.
Le responderemos en un día hábil.
No se ha enviado.
No ha funcionado. Revise los campos o escríbanos directamente.