PIA y DPIA — fáciles de confundir
Tanto la PIA como la DPIA preguntan qué puede suponer un tratamiento de datos personales para las personas que hay detrás de los datos. Pero una es un método que la organización elige, y la otra, una obligación que impone el RGPD — con un plazo, un contenido mínimo y una multa. Cómo distinguirlas y cómo llevar a cabo cualquiera de las dos.
Apenas hay proyecto que prescinda de los datos personales: un formulario de candidatura, la migración de un CRM, una cámara en la puerta de entrada, un modelo entrenado con tickets de soporte. Si eso perjudica a alguien rara vez se ve desde dentro del proyecto — y las personas a las que perjudicaría no están en la sala. Una evaluación de impacto pone la pregunta sobre la mesa antes de que empiece el tratamiento, cuando cambiar el diseño todavía cuesta poco.
Circulan dos nombres para ella, PIA y DPIA — esta última es, en español, la evaluación de impacto relativa a la protección de datos, EIPD —, y a menudo se usan como sinónimos. Se solapan, pero no son lo mismo: una es un método; la otra, una obligación legal.
¿Qué es una PIA?
Una evaluación de impacto en la privacidad (en inglés, Privacy Impact Assessment, PIA) es un proceso sistemático para identificar y valorar los riesgos que un proyecto, un programa o un sistema entraña para la privacidad. Examina cómo se recoge, se utiliza, se comunica, se conserva y se suprime la información personal, qué puede suponer eso para las personas afectadas y qué medidas reducen el riesgo a un nivel asumible.
Es el término más antiguo y el más amplio. En Estados Unidos, la E-Government Act de 2002 obliga a las agencias federales a realizar PIA; en casi todos los demás lugares, una PIA es una buena práctica, descrita en la norma ISO/IEC 29134 y en las guías de muchas autoridades de control. Su forma la elige la organización.
¿Qué es una DPIA?
Una evaluación de impacto relativa a la protección de datos (EIPD; en inglés, Data Protection Impact Assessment, DPIA) es la evaluación que el artículo 35 del RGPD prescribe siempre que sea probable que un tipo de tratamiento «entrañe un alto riesgo para los derechos y libertades de las personas físicas». El Reglamento establece cuándo debe realizarse, qué debe incluir como mínimo y a quién hay que consultar.
En pocas palabras: una EIPD es una PIA con base jurídica — más acotada en su objeto, más estricta en su forma.
PIA vs. DPIA: las diferencias de un vistazo
| Aspecto | PIA | DPIA (EIPD) |
|---|---|---|
| Objeto | La privacidad en sentido amplio: todo efecto de un proyecto sobre las personas afectadas | El tratamiento de datos personales y sus riesgos para los derechos y libertades de los interesados |
| Base jurídica | En general, buena práctica; obligatoria solo donde una ley lo dispone — para las agencias federales de EE. UU., por ejemplo | Art. 35 del RGPD y las leyes que siguen su modelo, como el UK GDPR |
| Momento | Al principio del proyecto y de nuevo con cada cambio significativo | Antes de que empiece el tratamiento, siempre que sea probable un alto riesgo |
| Contenido | Lo elige la organización; ISO/IEC 29134 ofrece una estructura | Un mínimo fijado por la ley: art. 35.7 |
| Quién interviene | Equipo de proyecto, función de privacidad, grupos de interés | El responsable del tratamiento, asesorado por el delegado de protección de datos; cuando proceda, los interesados; la autoridad de control si persiste un alto riesgo |
| Si falta | Sin sanción propia — pero los riesgos afloran tarde, cuando salen caros | Multa de hasta 10 millones de euros o el 2 % del volumen de negocio total anual global (art. 83.4) |
| Alcance | Mundial, sin vinculación a una ley concreta | La UE y el EEE — y las organizaciones de fuera que ofrecen bienes o servicios a personas que se encuentran allí o controlan su comportamiento |
En el uso cotidiano, la frontera es menos nítida que en la tabla. Muchas organizaciones dicen PIA y se refieren a la evaluación del art. 35, y lo mismo hacen muchas herramientas y plantillas de informe — la autoridad de control francesa, la CNIL, llama a su software para la EIPD simplemente «PIA». Lo que cuenta no es el nombre que figura en la portada, sino que el contenido cumpla lo que la ley exige.
Complaica es un software DPMS con un Data Protection Kit listo para usar: una estructura organizativa predefinida, la lista de actividades de tratamiento conforme al art. 30, catálogos de amenazas y controles e informes ya preparados para el registro de actividades de tratamiento y la evaluación de impacto.
Qué tienen en común PIA y DPIA
El método. Ambas recorren las mismas cuatro fases, y ambas son un ciclo, no un documento que se redacta una sola vez:
- Contexto. Describir el tratamiento: qué datos, de quién, con qué fin, por qué medios.
- Controles. Determinar las medidas que garantizan el respeto de los principios fundamentales — necesidad, proporcionalidad, los derechos de las personas afectadas.
- Riesgos. Valorar qué puede ocurrirles a esas personas, con qué probabilidad y con qué gravedad.
- Validación. Decidir si el nivel de protección alcanzado es aceptable y dejar constancia de quién lo ha decidido.
En cada fase hay que dejar claras cuatro cosas:
- las partes: responsable del tratamiento, encargados del tratamiento e interesados;
- la naturaleza y el alcance de los datos;
- los fines del tratamiento;
- los requisitos aplicables — los del RGPD, los de otra legislación o los de ambos.
¿Cuándo es obligatoria una DPIA según el RGPD?
Siempre que sea probable que un tipo de tratamiento, en particular si utiliza nuevas tecnologías, entrañe un alto riesgo — así lo dispone el art. 35.1. El art. 35.3 nombra tres casos en los que siempre es así:
- la evaluación sistemática y exhaustiva de aspectos personales que se base en un tratamiento automatizado, como la elaboración de perfiles, y sobre cuya base se tomen decisiones que produzcan efectos jurídicos o que afecten significativamente de modo similar;
- el tratamiento a gran escala de categorías especiales de datos, o de datos relativos a condenas e infracciones penales;
- la observación sistemática a gran escala de una zona de acceso público.
Para todo lo demás están las directrices del Grupo de Trabajo del Artículo 29 (WP 248), que el Comité Europeo de Protección de Datos ha refrendado. Recogen nueve criterios y, como regla general, una operación de tratamiento que cumple dos de ellos necesita una EIPD:
- Evaluación o puntuación, incluidas la elaboración de perfiles y la predicción — del rendimiento en el trabajo, la situación económica, la salud, las preferencias, el comportamiento o la ubicación.
- Toma de decisiones automatizada con efecto jurídico o significativo de modo similar, que puede llevar a la exclusión o a la discriminación.
- Observación sistemática de personas, también en zonas de acceso público.
- Datos sensibles: categorías especiales como los datos de salud o las opiniones políticas, las condenas penales y los datos de carácter muy personal.
- Tratamiento a gran escala — medido por el número de personas, el volumen de datos, la duración y el alcance geográfico.
- Asociación o combinación de conjuntos de datos procedentes de distintas operaciones de tratamiento.
- Interesados vulnerables: niños, empleados, pacientes, personas mayores, solicitantes de asilo.
- Uso innovador de la tecnología, como combinar la huella dactilar y el reconocimiento facial para el control de acceso.
- Tratamiento que impide a las personas ejercer un derecho o utilizar un servicio o ejecutar un contrato.
A esto se suman las listas nacionales. Conforme al art. 35.4, cada autoridad de control publica los tipos de operaciones de tratamiento que requieren una EIPD en su país; conforme al art. 35.5, puede publicar también los que no la requieren. Las listas difieren, de modo que una organización que opera en varios países tiene que consultar cada una de ellas. Nuestros expertos en protección de datos le ayudan a averiguar cuáles se aplican.
Lo que una EIPD debe incluir como mínimo lo fija el art. 35.7:
- una descripción sistemática de las operaciones de tratamiento previstas y de los fines del tratamiento, inclusive, cuando proceda, el interés legítimo perseguido;
- una evaluación de la necesidad y la proporcionalidad de las operaciones de tratamiento con respecto a su finalidad;
- una evaluación de los riesgos para los derechos y libertades de los interesados;
- las medidas previstas para afrontar los riesgos — garantías, medidas de seguridad y mecanismos que garanticen la protección de los datos y demuestren la conformidad con el Reglamento.
Si la evaluación muestra que, pese a esas medidas, persistiría un alto riesgo, el responsable del tratamiento debe consultar a la autoridad de control antes de proceder al tratamiento (art. 36).
¿Cuándo procede una PIA?
Una PIA tiene su sitio al comienzo de un proyecto y lo acompaña durante todo su ciclo de vida. La guía de la Office of Management and Budget de Estados Unidos sobre la E-Government Act (M-03-22) enumera las ocasiones típicas para las agencias federales, y son trasladables a cualquier organización:
- los expedientes en papel se convierten a sistemas electrónicos;
- una información anónima pasa a poder atribuirse a personas;
- un sistema informático existente se gestiona de una forma sustancialmente nueva, por ejemplo con nuevas tecnologías;
- se fusionan, centralizan o cruzan bases de datos que contienen información personal;
- se aplica por primera vez una tecnología de autenticación — contraseñas, certificados digitales, biometría — a un sistema al que el público tiene acceso;
- se incorpora a sistemas existentes información procedente de fuentes comerciales o públicas;
- los datos se usan o se intercambian de una forma nueva entre organizaciones;
- el cambio de un proceso de negocio da lugar a nuevos usos o comunicaciones de información;
- se añaden a una recopilación nuevos elementos de información personal que elevan el riesgo — datos de salud o financieros, por ejemplo.
Una PIA o DPIA en diez pasos
Sea cual sea la que corresponda, el trabajo sigue la misma secuencia:
- Reunir la información. Recopilar lo que se sabe del tratamiento: encargo del proyecto, flujos de datos, sistemas, contratos.
- Implicar a quienes saben. Hablar con los responsables de negocio, con TI y seguridad, con el área jurídica y con el delegado de protección de datos.
- Determinar los requisitos legales. ¿Qué leyes, reglamentos y contratos se aplican a este tratamiento?
- Valorar la licitud y la necesidad. ¿Es el tratamiento lícito, transparente, necesario y proporcionado a su fin?
- Identificar y priorizar los riesgos. ¿Dónde están las lagunas y qué supondrían para las personas afectadas?
- Buscar asesoramiento externo cuando haga falta. De expertos externos — y de la autoridad de control cuando la ley lo exige.
- Definir las medidas. Cambios técnicos, organizativos o contractuales que reducen el riesgo.
- Hacer aprobar el resultado. Las conclusiones y el plan los aprueban quienes responden de ellos.
- Ejecutar el plan. Con responsables y fechas — una medida que no es de nadie no se lleva a cabo.
- Revisar y actualizar. A intervalos fijos y siempre que cambie la forma en que se usan los datos.
La secuencia es una guía, no un formulario. Los proyectos pequeños recorren varios pasos en una sola reunión; los grandes repiten algunos más de una vez.
Cómo preparar una PIA
Preparar significa reunir información precisa sobre el tratamiento. Las agencias federales de Estados Unidos, por ejemplo, hacen constar en cada PIA conforme a la E-Government Act:
- qué información se recoge;
- por qué se recoge y para qué se va a utilizar;
- con quién se comparte, dentro y fuera de la organización;
- cómo se informa a las personas y cómo se obtiene su consentimiento;
- cómo se protege la información.
Nadie sabe todo esto por sí solo. A quién se pregunta depende del asunto: si la evaluación trata de una plataforma de marketing, el responsable de marketing puede decir a qué objetivos de negocio sirve la plataforma — y TI, qué datos mueve realmente.
Cómo preparar una DPIA
Una EIPD necesita la misma información y, además, lo que el art. 35 pide en particular. Ayuda tener sobre la mesa lo siguiente antes de que empiece la evaluación:
- La propuesta o el encargo del proyecto — aporta el contexto de negocio.
- Las personas afectadas — clientes, empleados, candidatos, pacientes.
- Las categorías de datos personales — de los datos de contacto al comportamiento en línea.
- Los datos sensibles — categorías especiales o datos como la ubicación exacta.
- El origen de los datos — creación de cuentas, cookies de seguimiento, terceros.
- El alcance del tratamiento — local o internacional, con o sin transferencias a terceros países.
- Los terceros implicados — proveedores, socios comerciales, otras áreas de la empresa.
- Los avisos y las políticas de privacidad que se aplican a la actividad.
- Las obligaciones contractuales — lo que dicen los contratos de la organización sobre este tratamiento.
- Las medidas ya existentes — las medidas técnicas y organizativas en las que el tratamiento puede apoyarse.
Gran parte de esto ya está escrito allí donde se mantiene al día el registro de actividades de tratamiento (RAT) del art. 30. Un registro bien llevado es el mejor punto de partida que puede tener una EIPD.
PIA y DPIA con Complaica
Una evaluación guardada en un documento de texto responde a la pregunta una sola vez. El tratamiento cambia y el documento no — y en la siguiente auditoría nadie sabe decir qué riesgo se aceptó, quién lo aceptó ni cuándo. Por eso conviene llevar la evaluación allí donde se lleva el resto de la gestión de la protección de datos.
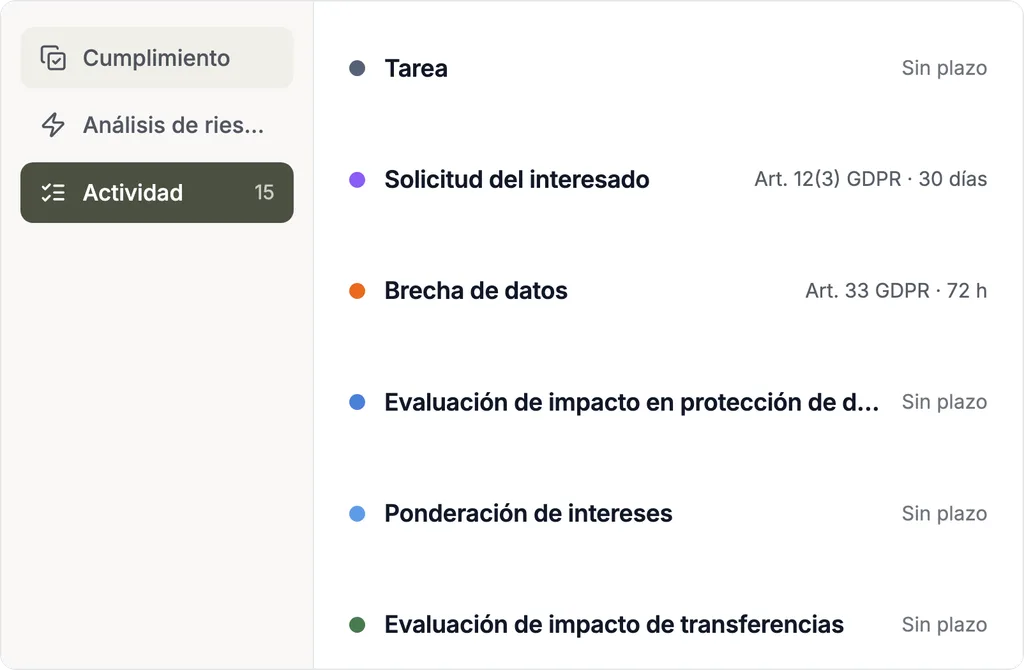
Complaica reúne DPMS e ISMS en una sola herramienta:
- Data Protection Kit. Una estructura organizativa típica predefinida, la lista de actividades de tratamiento conforme al art. 30 y catálogos de amenazas y controles para la protección de datos — usted los adapta en lugar de empezar con un sistema vacío.
- Informes para la auditoría. Informes ya preparados para el registro de actividades de tratamiento (art. 30) y la evaluación de impacto (art. 35).
- Una sola gestión de riesgos. Las medidas técnicas y organizativas del ISMS se reutilizan en la protección de datos, y las amenazas idénticas se gestionan una sola vez.
- Asistente de IA. Complaica soporta MCP y se conecta a ChatGPT, Claude o un servicio de IA alojado localmente — para documentar estructuras en lenguaje natural o para preguntar qué exige un requisito.
- Integraciones. i-doit, GSTool, Jira, SAP, Office 365 y otros, o sus propios sistemas a través de la REST API.
- Delegado de protección de datos externo. Como servicio, a cargo de nuestros expertos.
Conozca el software DPMS Complaica
Consultoría en protección de datos
Cuando faltan el tiempo o la experiencia para una evaluación, intervienen nuestros expertos en protección de datos:
- DPMS como servicio. Ayudamos a identificar riesgos, a desarrollar políticas y procedimientos y a mejorar de forma continua el estado de seguridad.
- Análisis de protección de datos. Analizamos sus tratamientos de datos e identificamos los riesgos potenciales.
- Implantación de la protección de datos. Desarrollamos políticas y procedimientos adaptados a su empresa, los implantamos y apoyamos la formación de sus empleados.
- Seguimiento de la protección de datos. Las revisiones periódicas mantienen al día su concepto de protección de datos.
- Delegado de protección de datos externo. Nuestros expertos están al día de la legislación, para que usted cumpla en todo momento.
- Línea de soporte. De 9:00 a 18:00, para dudas sobre seguridad de la información y protección de datos.
¿Qué le parece?
Escríbanos — ¿cuál de estas es la suya?
Gracias.
Le responderemos en un día hábil.
No se ha enviado.
No ha funcionado. Revise los campos o escríbanos directamente.