Normas do setor automóvel — a checklist de compliance para OEM e fornecedores
Normas do setor automóvel como TISAX, Automotive SPICE, ISO 26262, ISO/SAE 21434 e IATF 16949 decidem em grande parte se um fornecedor pode fornecer. Esta checklist mostra o que cada norma abrange, quem a exige e como se demonstra — e quais dizem respeito à sua empresa.
Poucos setores têm tantas regras como o automóvel. Um veículo precisa de homologação, a sua eletrónica tem de ser funcionalmente segura e protegida contra ataques, o seu software tem de nascer de processos rastreáveis e as suas peças têm de ser fabricadas com qualidade constante. Para cada um destes requisitos existe uma norma — e os fabricantes de veículos (OEM) transferem a maioria para os seus fornecedores.
Ninguém precisa de todas. As normas do setor automóvel que dizem respeito a uma empresa dependem do que ela fornece: peças de série, unidades de controlo, software, serviços de engenharia ou serviços em que trata dados confidenciais de um fabricante. Este artigo organiza as principais normas por tema e termina com uma checklist com que pode determinar as suas.
Lei, contrato, estado da técnica — porque se aplicam as normas do setor automóvel
As normas do setor aplicam-se por três motivos diferentes, e a diferença decide o que acontece quando falta uma:
- Lei e homologação. Os Regulamentos da ONU R155 e R156 são condição da homologação; o RGPD aplica-se a qualquer tratamento de dados pessoais. Sem os cumprir, um veículo não é matriculado, ou a lei é violada.
- Contrato. TISAX, Automotive SPICE, IATF 16949 ou os requisitos de grupo de um fabricante, como o KGAS, não são leis. São acordados em contratos de fornecimento e cadernos de encargos — e sem eles não há encomenda.
- Estado da técnica. Nenhuma lei impõe diretamente a ISO 26262 ou a ISO/SAE 21434. Mas descrevem o que se considera um desenvolvimento diligente — na homologação, nos contratos e em caso de responsabilidade.
Normas do setor automóvel em resumo
| Norma | Tema | Quem a exige | Prova |
|---|---|---|---|
| UN R155 | Cibersegurança do veículo (CSMS) | Homologação; na UE para todos os veículos novos matriculados desde julho de 2024 | Certificado de conformidade do CSMS do fabricante |
| UN R156 | Atualizações de software (SUMS) | Homologação, como no R155 | Certificado de conformidade do SUMS do fabricante |
| ISO/SAE 21434 | Engenharia de cibersegurança | OEM em contratos e cadernos de encargos; base do CSMS segundo o R155 | Produtos de trabalho, cybersecurity case, assessment |
| ISO 26262 | Segurança funcional de sistemas elétricos e eletrónicos | OEM; estado da técnica | Safety case, medidas de confirmação |
| Automotive SPICE | Maturidade dos processos de desenvolvimento | OEM na seleção e desenvolvimento de fornecedores | Assessment com um capability level por processo |
| KGAS | Requisitos de software do Grupo Volkswagen | Grupo Volkswagen | Evidências na avaliação de fornecedores |
| TISAX | Segurança da informação, proteção de protótipos, proteção de dados | OEM e fornecedores na cadeia de abastecimento | Label TISAX, válido por três anos |
| ISO/IEC 27001 | Sistema de gestão de segurança da informação | Clientes, concursos | Certificado, válido por três anos |
| IATF 16949 | Gestão da qualidade no fabrico de peças de série e de substituição | OEM membros da IATF e as suas cadeias de abastecimento | Certificado de um organismo reconhecido pela IATF |
| ISO 9001 | Sistema de gestão da qualidade | Clientes; base da IATF 16949 | Certificado |
| ISO 14001 | Sistema de gestão ambiental | OEM nos seus requisitos para fornecedores | Certificado |
| RGPD | Proteção de dados pessoais | Lei | Responsabilidade: registo, AIPD, medidas técnicas e organizativas |
Segurança da informação: TISAX e ISO 27001
TISAX
O TISAX (Trusted Information Security Assessment Exchange) é o mecanismo de avaliação e troca do setor automóvel para a segurança da informação. Foi introduzido pela associação alemã da indústria automóvel (VDA) e é gerido desde 2017 pela ENX Association. Assenta no catálogo VDA ISA (Information Security Assessment), com partes sobre segurança da informação, proteção de protótipos e proteção de dados.
O TISAX diz respeito a todas as empresas que tratam informação confidencial de um fabricante — dados de conceção, protótipos, veículos de teste —, seja qual for o seu nível na cadeia de abastecimento. Um prestador de auditoria autorizado realiza o assessment, no assessment level 2 ou 3, consoante a necessidade de proteção. O resultado é um label TISAX, válido por três anos e partilhado com parceiros através da plataforma ENX. Não é um certificado, embora o setor o chame muitas vezes assim. Os assessments encomendados a partir de 2027 usam o novo catálogo ISA 2027.
ISO/IEC 27001
A ISO/IEC 27001 não é uma norma do setor automóvel, mas a norma internacional para sistemas de gestão de segurança da informação (SGSI). O VDA ISA apoia-se nela em muitas perguntas: quem opera um SGSI segundo a ISO 27001 tem grande parte do trabalho feito para o TISAX — o que não substitui o assessment. Fora do setor automóvel, os clientes pedem antes o certificado ISO do que o label.
Cibersegurança do veículo: UN R155, UN R156 e ISO/SAE 21434
O TISAX protege a informação de uma empresa. A cibersegurança do veículo diz respeito ao próprio produto: às unidades de controlo, interfaces e ligações sem fios através das quais um veículo pode ser atacado.
UN R155 e UN R156
Os dois regulamentos da UNECE foram adotados em 2020. O R155 exige ao fabricante do veículo um sistema de gestão da cibersegurança (CSMS), o R156 um sistema de gestão de atualizações de software (SUMS). Na UE são obrigatórios desde julho de 2022 para novos modelos de veículos e desde julho de 2024 para todos os veículos novos matriculados. O destinatário é o fabricante — mas o seu CSMS tem de abranger a cadeia de abastecimento, e assim os requisitos chegam aos fornecedores como cláusulas contratuais.
ISO/SAE 21434
A ISO/SAE 21434:2021, publicada em conjunto pela ISO e pela SAE International, descreve a engenharia de cibersegurança ao longo de todo o ciclo de vida de um veículo: do conceito e desenvolvimento, passando pela produção e operação, até ao abate. O seu núcleo é a análise de ameaças e avaliação de riscos (Threat Analysis and Risk Assessment, TARA). Um anexo informativo introduz os cybersecurity assurance levels (CAL), que fixam o rigor com que um elemento é protegido.
A norma é o meio habitual de cumprir os requisitos do R155 e foi concebida para funcionar ao lado da ISO 26262. Está a ser preparada uma segunda edição; em vigor está a de 2021.
Segurança funcional: ISO 26262
A ISO 26262 regula a segurança funcional dos veículos rodoviários com sistemas elétricos e eletrónicos: uma falha de hardware ou de software não pode causar um risco inaceitável. A edição em vigor, de 2018, tem doze partes e cobre o ciclo de vida desde o conceito, passando pelo desenvolvimento e pela produção, até ao abate. Da análise de perigos e avaliação de riscos resulta, para cada objetivo de segurança, um ASIL (Automotive Safety Integrity Level) de A a D. Quanto mais alto o ASIL, mais exigentes os requisitos quanto a métodos, verificação e independência da confirmação.
A parte 6 trata do software: requisitos, arquitetura, conceção das unidades, verificação e testes. Para os fornecedores de unidades de controlo e de software automóvel, é normalmente a parte de que depende o trabalho.
Dois complementos ganham peso: a ISO 21448 (SOTIF) para perigos que surgem sem avaria — por exemplo, quando um sensor avalia mal uma situação — e a ISO/PAS 8800:2024 para sistemas relevantes para a segurança que utilizam inteligência artificial. Está a ser preparada uma terceira edição da ISO 26262.
Processos de desenvolvimento: Automotive SPICE e KGAS
Automotive SPICE
O Automotive SPICE (Software Process Improvement and Capability dEtermination) é o modelo de avaliação de processos do setor, publicado pelo VDA QMC. Não avalia o produto, mas os processos em que nasce: requisitos, arquitetura, implementação, integração e testes, além da gestão de projetos, de configuração e da qualidade. A primeira versão surgiu em 2005, com base na ISO/IEC 15504. A versão atual 4.0, de 2023, assenta na ISO/IEC 33020 e abrange, além da engenharia de sistemas e de software, o hardware e a aprendizagem automática.
Cada processo avaliado recebe um capability level de 0 (incompleto) a 5 (inovador). Os fabricantes exigem frequentemente aos fornecedores o nível 2 e, para alguns processos, o nível 3. Os assessments são conduzidos por avaliadores certificados segundo o esquema intacs.
KGAS
O KGAS (Konzerngrundanforderungen Software, os requisitos básicos de software do grupo) reúne os requisitos do Grupo Volkswagen para o software que influencia as funções do veículo. Acrescenta ao Automotive SPICE regras próprias do grupo sobre processos, produtos de trabalho e métricas, e aborda também a segurança funcional e a cibersegurança. É vinculativo para os fornecedores que desenvolvem unidades de controlo ou software automóvel para o grupo. Outros fabricantes definem requisitos próprios comparáveis, que constam dos seus cadernos de encargos.
Gestão da qualidade: IATF 16949 e ISO 9001
IATF 16949
A IATF 16949:2016 é a norma da International Automotive Task Force para sistemas de gestão da qualidade no setor automóvel. Substituiu a ISO/TS 16949 em 2016 e não é uma norma autónoma: acrescenta à ISO 9001 os requisitos do setor — as ferramentas base APQP, PPAP, FMEA, MSA e SPC, requisitos de segurança do produto e os requisitos específicos dos fabricantes. Aplica-se às instalações onde se fabricam peças de série ou de substituição, e só organismos reconhecidos pela IATF podem certificar.
ISO 9001
A ISO 9001 é a base de qualquer sistema de gestão da qualidade e, portanto, também da IATF 16949. Para empresas de engenharia e de software sem produção em série, é muitas vezes a prova que os clientes pedem. A sexta edição, ISO 9001:2026, foi publicada em setembro de 2026; os certificados segundo a edição de 2015 têm de transitar até 30 de setembro de 2029. Quando a IATF 16949 acompanhará a nova edição é uma decisão da IATF — pergunte ao seu organismo de certificação.
Ambiente e segurança no trabalho: ISO 14001 e ISO 45001
Os fabricantes pedem cada vez mais aos fornecedores evidências sobre ambiente e condições de trabalho, nos requisitos para fornecedores e em avaliações de sustentabilidade. A ISO 14001 é a norma para sistemas de gestão ambiental; a sua nova edição, ISO 14001:2026, foi publicada em abril de 2026, com um período de transição de 36 meses. A ISO 45001 descreve sistemas de gestão da segurança e saúde no trabalho; a edição de 2018 está em revisão.
Proteção de dados: o RGPD no veículo conectado
Um veículo conectado gera dados pessoais: localização, comportamento de condução, contactos do telemóvel emparelhado. O RGPD não é uma norma do setor automóvel, mas aplica-se a todos os fabricantes, fornecedores e prestadores de serviços que tratam esses dados — tal como aos dados de trabalhadores, clientes e parceiros. O Comité Europeu para a Proteção de Dados publicou orientações sobre veículos conectados (Diretrizes 01/2020). No TISAX, a proteção de dados é uma parte própria do catálogo.
A checklist: que normas do setor automóvel lhe dizem respeito?
Percorra as perguntas. Cada sim aponta uma norma de que se deve ocupar:
- Trata informação confidencial de um fabricante — dados de conceção, cadernos de encargos, protótipos, veículos de teste? TISAX, com proteção de protótipos assim que houver protótipos.
- Trata dados pessoais por conta de um fabricante? O RGPD e a parte de proteção de dados do TISAX.
- Desenvolve unidades de controlo, software ou sistemas para veículos? Automotive SPICE; para o Grupo Volkswagen, também o KGAS.
- O seu produto tem funções relevantes para a segurança — travões, direção, propulsão, sistemas de assistência? ISO 26262 e, em sensores e condução automatizada, também a ISO 21448.
- O seu produto tem interfaces para o exterior — rádio, diagnóstico, atualizações over-the-air, backend? ISO/SAE 21434 e os requisitos que o seu cliente deriva do UN R155 e do R156.
- É fabricante de veículos ou requer homologações? UN R155 e UN R156, com CSMS e SUMS.
- Fabrica peças de série ou de substituição para veículos? IATF 16949, assente na ISO 9001.
- Fornece engenharia, software ou serviços sem produção em série? ISO 9001 e, muitas vezes, também a ISO/IEC 27001.
- Os seus clientes pedem dados ambientais e de sustentabilidade? ISO 14001.
- O seu cliente exige algo que falta aqui? Leia os requisitos específicos dele (Customer Specific Requirements) e o caderno de encargos: complementam as normas e são muitas vezes mais exigentes.
Vários sins são a regra, não a exceção: uma empresa de engenharia de unidades de controlo pode precisar ao mesmo tempo de TISAX, Automotive SPICE, ISO 26262, ISO/SAE 21434 e ISO 9001.
Onde as normas se sobrepõem
As normas têm editores e avaliadores diferentes, mas pedem muitas coisas iguais:
- Um inventário. Instalações, processos, sistemas, componentes e fornecedores — o TISAX e a ISO 27001 perguntam pelos ativos de informação, a ISO/SAE 21434 e a ISO 26262 pelos elementos do veículo.
- Gestão de riscos. Avaliação de riscos no SGSI, TARA na ISO/SAE 21434, análise de perigos e avaliação de riscos na ISO 26262, riscos e oportunidades na ISO 9001 e na IATF 16949 — com métodos diferentes, muitas vezes sobre os mesmos objetos.
- Medidas com responsáveis e prazos. Todas as normas exigem que as lacunas sejam fechadas e a eficácia verificada.
- Gestão de fornecedores. O que um fabricante lhe exige, tem muitas vezes de o transmitir aos seus próprios fornecedores.
- Evidências. Documentos, registos e avaliações que mostram a um auditor ou avaliador que se faz o que está escrito.
Quem gere cada norma numa folha de cálculo própria mantém os mesmos ativos, riscos e evidências várias vezes — e, o mais tardar na segunda auditoria, as folhas já não coincidem.
Normas do setor automóvel com o Complaica
O Complaica é um software de compliance em que vários referenciais trabalham sobre uma mesma base de dados. Para o setor automóvel, isso significa:
- TISAX e VDA ISA. Autoavaliação por pergunta de controlo com nível de maturidade e nível de maturidade alvo, âmbito do assessment por instalação, pedidos de proteção de protótipos e plano de ação.
- ISO/IEC 27001. Os requisitos e os 93 controlos do anexo A; declaração de aplicabilidade (SoA) e plano de tratamento de riscos como relatórios.
- Automotive SPICE. Grupos de processos, capability levels e produtos de trabalho ao longo do desenvolvimento.
- ISO/SAE 21434. Análise de ameaças e evidências de cibersegurança ao longo do ciclo de vida do produto.
- ISO 9001. Mapa de processos, objetivos da qualidade e programa de auditorias.
- RGPD. Atividades de tratamento, fundamentos jurídicos e prazos de eliminação, a partir dos quais se geram o registo e a AIPD.
- Uma só base de dados. Ativos, riscos, medidas e evidências são mantidos uma vez e usados por cada referencial; cada alteração de estado com autor e data.
- Integração de IA (MCP). Para perguntas sobre requisitos e controlos. A avaliação e a decisão continuam a ser suas.
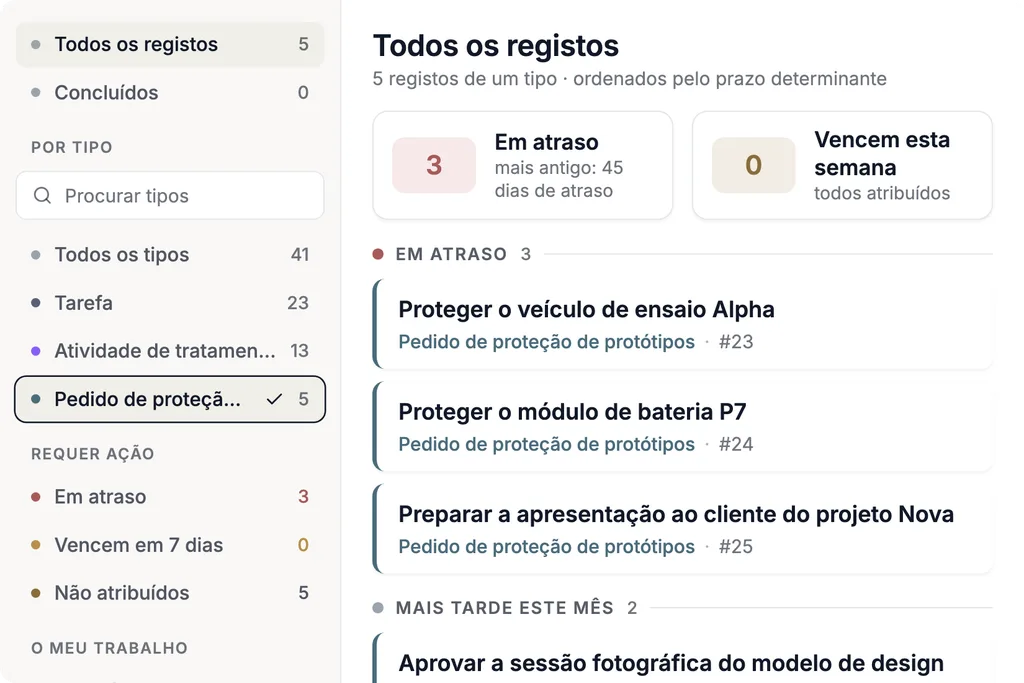
Conhecer o Complaica como software TISAX
A isto junta-se consultoria a partir da prática do setor — em Automotive SPICE, KGAS, TISAX, ISO/SAE 21434 e ISO 26262 — na medida em que precisar: análise de lacunas, implementação dos sistemas de gestão, preparação para assessment e auditoria. Labels, certificados e resultados de assessment são emitidos por prestadores de auditoria e organismos de certificação independentes.
Quer saber que normas se aplicam à sua empresa e em que ponto está? Peça o checkup gratuito de 20 minutos.
Como se manter atualizado
As normas do setor mudam mais depressa do que os seus ciclos de três anos sugerem: a ISO 9001 e a ISO 14001 saíram em nova edição em 2026, o ISA 2027 substitui o VDA ISA 6, e está em curso o trabalho na ISO 26262 e na ISO/SAE 21434. As normas para veículos rodoviários são elaboradas no comité técnico ISO/TC 22; o VDA QMC, a ENX, a IATF e a UNECE publicam as alterações aos seus referenciais nos seus próprios sítios. Antes de cada auditoria e a cada nova encomenda, confirme que edição o seu cliente e o seu avaliador esperam.
Conclusão
As normas do setor automóvel não são uma lista para cumprir por inteiro, mas uma seleção que resulta do seu produto, do seu cliente e do seu papel na cadeia de abastecimento. Determine com a checklist que normas se aplicam a si, confirme no caderno de encargos que edição e que nível são exigidos — e mantenha num só lugar o que as normas têm em comum.
Fontes Referências e bases jurídicas
11 fontes · UN R155, UN R156, ISO/SAE 21434, ISO 26262, … Mostrar Ocultar
Bases jurídicas
Normas e standards
Orientações e publicações oficiais
Só é juridicamente vinculativa a versão publicada no respetivo jornal oficial. As normas podem ser obtidas junto dos editores indicados.
O que acha disto?
Escreva-nos — qual destas é a sua?
Obrigado.
Respondemos no prazo de um dia útil.
Não enviado.
Não resultou. Verifique os campos ou escreva-nos diretamente.