Normy motoryzacyjne — lista kontrolna compliance dla OEM i dostawców
Normy motoryzacyjne, takie jak TISAX, Automotive SPICE, ISO 26262, ISO/SAE 21434 i IATF 16949, w dużej mierze decydują o tym, czy dostawca może dostarczać. Ta lista kontrolna pokazuje, czego dotyczy każda norma, kto jej wymaga i jak wykazać jej spełnienie — oraz które z nich dotyczą Państwa firmy.
Niewiele branż ma tyle regulacji co motoryzacja. Pojazd potrzebuje homologacji typu, jego elektronika musi być funkcjonalnie bezpieczna i chroniona przed atakami, jego oprogramowanie musi powstawać w identyfikowalnych procesach, a części muszą być produkowane w stałej jakości. Dla każdego z tych wymagań istnieje norma — a producenci pojazdów (OEM) przenoszą większość z nich na swoich dostawców.
Nikt nie potrzebuje wszystkich. To, które normy motoryzacyjne dotyczą firmy, zależy od tego, co dostarcza: części seryjne, sterowniki, oprogramowanie, usługi inżynierskie albo usługi, w ramach których przetwarza poufne dane producenta. Ten artykuł porządkuje najważniejsze normy według tematów i kończy się listą kontrolną, dzięki której mogą Państwo ustalić własne.
Prawo, umowa, stan techniki — dlaczego normy motoryzacyjne obowiązują
Normy branży obowiązują z trzech różnych powodów, a ta różnica decyduje o tym, co się dzieje, gdy którejś brakuje:
- Prawo i homologacja typu. Regulaminy ONZ R155 i R156 są warunkiem homologacji typu; RODO obowiązuje przy każdym przetwarzaniu danych osobowych. Bez ich spełnienia pojazd nie zostanie zarejestrowany albo dochodzi do naruszenia prawa.
- Umowa. TISAX, Automotive SPICE, IATF 16949 czy wymagania koncernowe producenta, takie jak KGAS, nie są prawem. Uzgadnia się je w umowach dostaw i specyfikacjach wymagań — a bez nich nie ma zamówienia.
- Stan techniki. Żadna ustawa nie nakazuje bezpośrednio ISO 26262 ani ISO/SAE 21434. Opisują one jednak to, co uchodzi za staranny rozwój — przy homologacji, w umowach i w sprawach o odpowiedzialność.
Normy motoryzacyjne w skrócie
| Norma | Temat | Kto jej wymaga | Dowód |
|---|---|---|---|
| UN R155 | Cyberbezpieczeństwo pojazdu (CSMS) | Homologacja typu; w UE dla wszystkich nowo rejestrowanych pojazdów od lipca 2024 | Świadectwo zgodności CSMS producenta |
| UN R156 | Aktualizacje oprogramowania (SUMS) | Homologacja typu, jak przy R155 | Świadectwo zgodności SUMS producenta |
| ISO/SAE 21434 | Inżynieria cyberbezpieczeństwa | OEM w umowach i specyfikacjach; podstawa CSMS według R155 | Produkty pracy, cybersecurity case, assessment |
| ISO 26262 | Bezpieczeństwo funkcjonalne systemów elektrycznych i elektronicznych | OEM; stan techniki | Safety case, działania potwierdzające |
| Automotive SPICE | Dojrzałość procesów rozwojowych | OEM przy wyborze i rozwoju dostawców | Assessment z capability level dla każdego procesu |
| KGAS | Wymagania koncernu Volkswagen dotyczące oprogramowania | Koncern Volkswagen | Dowody w ocenie dostawców |
| TISAX | Bezpieczeństwo informacji, ochrona prototypów, ochrona danych | OEM i dostawcy w łańcuchu dostaw | Etykieta TISAX, ważna trzy lata |
| ISO/IEC 27001 | System zarządzania bezpieczeństwem informacji | Klienci, przetargi | Certyfikat, ważny trzy lata |
| IATF 16949 | Zarządzanie jakością w produkcji części seryjnych i zamiennych | OEM należący do IATF i ich łańcuchy dostaw | Certyfikat jednostki uznanej przez IATF |
| ISO 9001 | System zarządzania jakością | Klienci; podstawa IATF 16949 | Certyfikat |
| ISO 14001 | System zarządzania środowiskowego | OEM w wymaganiach wobec dostawców | Certyfikat |
| RODO | Ochrona danych osobowych | Prawo | Rozliczalność: rejestr, DPIA, środki techniczne i organizacyjne |
Bezpieczeństwo informacji: TISAX i ISO 27001
TISAX
TISAX (Trusted Information Security Assessment Exchange) to branżowy mechanizm oceny i wymiany wyników w zakresie bezpieczeństwa informacji. Wprowadziło go niemieckie Stowarzyszenie Przemysłu Motoryzacyjnego (VDA), a od 2017 roku prowadzi go ENX Association. Podstawą jest katalog pytań VDA ISA (Information Security Assessment) z częściami dotyczącymi bezpieczeństwa informacji, ochrony prototypów i ochrony danych.
TISAX dotyczy każdej firmy, która przetwarza poufne informacje producenta — dane konstrukcyjne, prototypy, pojazdy testowe — niezależnie od jej miejsca w łańcuchu dostaw. Assessment przeprowadza dopuszczony dostawca audytu, na assessment level 2 lub 3, zależnie od potrzeby ochrony. Wynikiem jest etykieta TISAX (label), ważna trzy lata i udostępniana partnerom przez platformę ENX. Nie jest to certyfikat, choć branża często tak ją nazywa. Assessmenty zamawiane od 2027 roku opierają się na nowym katalogu ISA 2027.
ISO/IEC 27001
ISO/IEC 27001 nie jest normą motoryzacyjną, lecz międzynarodową normą dla systemów zarządzania bezpieczeństwem informacji (SZBI). VDA ISA nawiązuje do niej w wielu pytaniach: firma, która prowadzi SZBI zgodnie z ISO 27001, wykonała dużą część pracy dla TISAX — nie zastępuje to jednak assessmentu. Poza motoryzacją klienci pytają raczej o certyfikat ISO niż o etykietę.
Cyberbezpieczeństwo pojazdu: UN R155, UN R156 i ISO/SAE 21434
TISAX chroni informacje firmy. Cyberbezpieczeństwo pojazdu dotyczy samego produktu: sterowników, interfejsów i łączy radiowych, przez które można zaatakować pojazd.
UN R155 i UN R156
Oba regulaminy EKG ONZ przyjęto w 2020 roku. R155 wymaga od producenta pojazdu systemu zarządzania cyberbezpieczeństwem (CSMS), R156 — systemu zarządzania aktualizacjami oprogramowania (SUMS). W UE są obowiązkowe od lipca 2022 roku dla nowych typów pojazdów, a od lipca 2024 roku dla wszystkich nowo rejestrowanych pojazdów. Adresatem jest producent — ale jego CSMS musi obejmować łańcuch dostaw, dlatego wymagania trafiają do dostawców jako klauzule umowne.
ISO/SAE 21434
ISO/SAE 21434:2021, wydana wspólnie przez ISO i SAE International, opisuje inżynierię cyberbezpieczeństwa w całym cyklu życia pojazdu: od koncepcji i rozwoju przez produkcję i eksploatację aż po wycofanie z użytku. Jej rdzeniem jest analiza zagrożeń i ocena ryzyka (Threat Analysis and Risk Assessment, TARA). Załącznik informacyjny wprowadza cybersecurity assurance levels (CAL), które określają, jak gruntownie zabezpiecza się dany element.
Norma jest typowym sposobem spełnienia wymagań R155 i została pomyślana tak, by działać obok ISO 26262. Trwają prace nad drugim wydaniem; obowiązuje wydanie z 2021 roku.
Bezpieczeństwo funkcjonalne: ISO 26262
ISO 26262 reguluje bezpieczeństwo funkcjonalne pojazdów drogowych z systemami elektrycznymi i elektronicznymi: błąd sprzętu lub oprogramowania nie może prowadzić do nieakceptowalnego ryzyka. Obowiązujące wydanie z 2018 roku ma dwanaście części i obejmuje cykl życia od koncepcji przez rozwój i produkcję po wycofanie z użytku. Z analizy zagrożeń i oceny ryzyka wynika dla każdego celu bezpieczeństwa ASIL (Automotive Safety Integrity Level) od A do D. Im wyższy ASIL, tym surowsze wymagania wobec metod, weryfikacji i niezależności potwierdzenia.
Część 6 dotyczy oprogramowania: wymagań, architektury, projektu jednostek, weryfikacji i testów. Dla dostawców sterowników i oprogramowania pojazdowego to zwykle część, od której zależy praca.
Na znaczeniu zyskują dwa uzupełnienia: ISO 21448 (SOTIF) dla zagrożeń, które powstają bez usterki — na przykład gdy czujnik źle oceni sytuację — oraz ISO/PAS 8800:2024 dla systemów związanych z bezpieczeństwem, które wykorzystują sztuczną inteligencję. Trwają prace nad trzecim wydaniem ISO 26262.
Procesy rozwojowe: Automotive SPICE i KGAS
Automotive SPICE
Automotive SPICE (Software Process Improvement and Capability dEtermination) to branżowy model oceny procesów, wydawany przez VDA QMC. Nie ocenia produktu, lecz procesy, w których powstaje: wymagania, architekturę, implementację, integrację i testy, a także zarządzanie projektem, konfiguracją i jakością. Pierwsza wersja ukazała się w 2005 roku na podstawie ISO/IEC 15504. Obecna wersja 4.0 z 2023 roku opiera się na ISO/IEC 33020 i obejmuje — obok inżynierii systemów i oprogramowania — także sprzęt i uczenie maszynowe.
Każdy oceniany proces otrzymuje capability level od 0 (niekompletny) do 5 (innowacyjny). Producenci często wymagają od dostawców poziomu 2, a dla niektórych procesów poziomu 3. Assessmenty prowadzą asesorzy certyfikowani według schematu intacs.
KGAS
KGAS (Konzerngrundanforderungen Software, podstawowe wymagania koncernu dotyczące oprogramowania) to wymagania koncernu Volkswagen wobec oprogramowania, które wpływa na funkcje pojazdu. Uzupełniają Automotive SPICE o reguły specyficzne dla koncernu dotyczące procesów, produktów pracy i metryk, a także obejmują bezpieczeństwo funkcjonalne i cyberbezpieczeństwo. Są wiążące dla dostawców, którzy rozwijają sterowniki lub oprogramowanie pojazdowe dla koncernu. Inni producenci stawiają porównywalne własne wymagania; znajdują się one w ich specyfikacjach.
Zarządzanie jakością: IATF 16949 i ISO 9001
IATF 16949
IATF 16949:2016 to standard International Automotive Task Force dla systemów zarządzania jakością w motoryzacji. W 2016 roku zastąpił ISO/TS 16949 i nie jest samodzielną normą: uzupełnia ISO 9001 o wymagania branży — podstawowe narzędzia APQP, PPAP, FMEA, MSA i SPC, wymagania dotyczące bezpieczeństwa produktu oraz wymagania specyficzne klientów, czyli producentów. Dotyczy zakładów, w których produkuje się części seryjne lub zamienne, a certyfikować mogą wyłącznie jednostki uznane przez IATF.
ISO 9001
ISO 9001 jest podstawą każdego systemu zarządzania jakością, a więc także IATF 16949. Dla firm inżynierskich i software house’ów bez produkcji seryjnej to często dowód, o który pytają klienci. Szóste wydanie, ISO 9001:2026, ukazało się we wrześniu 2026 roku; certyfikaty według wydania z 2015 roku muszą zostać przeniesione do 30 września 2029 roku. Kiedy IATF 16949 podąży za nowym wydaniem, decyduje IATF — proszę zapytać swoją jednostkę certyfikującą.
Środowisko i BHP: ISO 14001 i ISO 45001
Producenci coraz częściej oczekują od dostawców dowodów dotyczących środowiska i warunków pracy — w wymaganiach wobec dostawców i ocenach zrównoważonego rozwoju. ISO 14001 to norma dla systemów zarządzania środowiskowego; jej nowe wydanie, ISO 14001:2026, ukazało się w kwietniu 2026 roku, a okres przejściowy wynosi 36 miesięcy. ISO 45001 opisuje systemy zarządzania bezpieczeństwem i higieną pracy; wydanie z 2018 roku jest obecnie zmieniane.
Ochrona danych: RODO w pojeździe połączonym
Pojazd połączony z siecią wytwarza dane osobowe: lokalizację, styl jazdy, kontakty ze sparowanego telefonu. RODO nie jest normą motoryzacyjną, ale obowiązuje każdego producenta, dostawcę i usługodawcę, który przetwarza takie dane — tak samo jak dane pracowników, klientów i partnerów. Europejska Rada Ochrony Danych opublikowała wytyczne dotyczące pojazdów połączonych (wytyczne 01/2020). W TISAX ochrona danych stanowi odrębną część katalogu.
Lista kontrolna: które normy motoryzacyjne dotyczą Państwa?
Proszę przejść przez pytania. Każde „tak” wskazuje normę, którą warto się zająć:
- Czy przetwarzają Państwo poufne informacje producenta — dane konstrukcyjne, specyfikacje, prototypy, pojazdy testowe? TISAX, z ochroną prototypów, gdy tylko w grę wchodzą prototypy.
- Czy przetwarzają Państwo dane osobowe w imieniu producenta? RODO i część TISAX dotycząca ochrony danych.
- Czy rozwijają Państwo sterowniki, oprogramowanie lub systemy dla pojazdów? Automotive SPICE; dla koncernu Volkswagen dodatkowo KGAS.
- Czy Państwa produkt ma funkcje związane z bezpieczeństwem — hamulce, układ kierowniczy, napęd, systemy wspomagania kierowcy? ISO 26262, a przy czujnikach i jeździe zautomatyzowanej także ISO 21448.
- Czy Państwa produkt ma interfejsy zewnętrzne — radio, diagnostykę, aktualizacje over-the-air, backend? ISO/SAE 21434 oraz wymagania, które klient wyprowadza z UN R155 i R156.
- Czy są Państwo producentem pojazdów lub występują o homologacje typu? UN R155 i UN R156, z CSMS i SUMS.
- Czy produkują Państwo części seryjne lub zamienne do pojazdów? IATF 16949, w oparciu o ISO 9001.
- Czy dostarczają Państwo usługi inżynierskie, oprogramowanie lub usługi bez produkcji seryjnej? ISO 9001, często także ISO/IEC 27001.
- Czy klienci pytają o dane środowiskowe i zrównoważony rozwój? ISO 14001.
- Czy klient wymaga czegoś, czego tu brakuje? Proszę przeczytać jego wymagania specyficzne (Customer Specific Requirements) i specyfikację: uzupełniają one normy i często są surowsze.
Kilka odpowiedzi „tak” to reguła, nie wyjątek: firma inżynierska rozwijająca sterowniki może potrzebować jednocześnie TISAX, Automotive SPICE, ISO 26262, ISO/SAE 21434 i ISO 9001.
Gdzie normy się pokrywają
Normy mają różnych wydawców i różnych oceniających, ale wymagają wielu tych samych rzeczy:
- Inwentarz. Lokalizacje, procesy, systemy, komponenty i dostawcy — TISAX i ISO 27001 pytają o aktywa informacyjne, ISO/SAE 21434 i ISO 26262 o elementy pojazdu.
- Zarządzanie ryzykiem. Szacowanie ryzyka w SZBI, TARA w ISO/SAE 21434, analiza zagrożeń i ocena ryzyka w ISO 26262, ryzyka i szanse w ISO 9001 i IATF 16949 — różnymi metodami, często na tych samych obiektach.
- Działania z osobami odpowiedzialnymi i terminami. Każda norma wymaga zamykania luk i sprawdzania skuteczności.
- Zarządzanie dostawcami. To, czego wymaga od Państwa producent, często trzeba przenieść na własnych dostawców.
- Dowody. Dokumenty, zapisy i oceny, które pokazują audytorowi lub asesorowi, że to, co opisano, jest stosowane w praktyce.
Kto prowadzi każdą normę we własnym arkuszu kalkulacyjnym, utrzymuje te same aktywa, ryzyka i dowody wielokrotnie — a najpóźniej przy drugim audycie arkusze przestają się ze sobą zgadzać.
Normy motoryzacyjne z Complaica
Complaica to oprogramowanie compliance, w którym wiele katalogów wymagań pracuje na jednym zbiorze danych. Dla motoryzacji oznacza to:
- TISAX i VDA ISA. Samoocena dla każdego pytania kontrolnego z poziomem dojrzałości i docelowym poziomem dojrzałości, zakres assessmentu dla każdej lokalizacji, wnioski o ochronę prototypów i plan działań.
- ISO/IEC 27001. Wymagania i 93 zabezpieczenia z załącznika A; deklaracja stosowania (SoA) i plan postępowania z ryzykiem jako raporty.
- Automotive SPICE. Grupy procesów, capability levels i produkty pracy wzdłuż całego rozwoju.
- ISO/SAE 21434. Analiza zagrożeń i dowody cyberbezpieczeństwa w cyklu życia produktu.
- ISO 9001. Mapa procesów, cele jakościowe i program audytów.
- RODO. Czynności przetwarzania, podstawy prawne i terminy usuwania, z których generuje się rejestr i DPIA.
- Jeden zbiór danych. Aktywa, ryzyka, działania i dowody utrzymuje się raz i korzysta z nich każdy katalog wymagań; każda zmiana statusu z autorem i datą.
- Integracja AI (MCP). Do pytań o wymagania i zabezpieczenia. Ocena i decyzja pozostają po Państwa stronie.
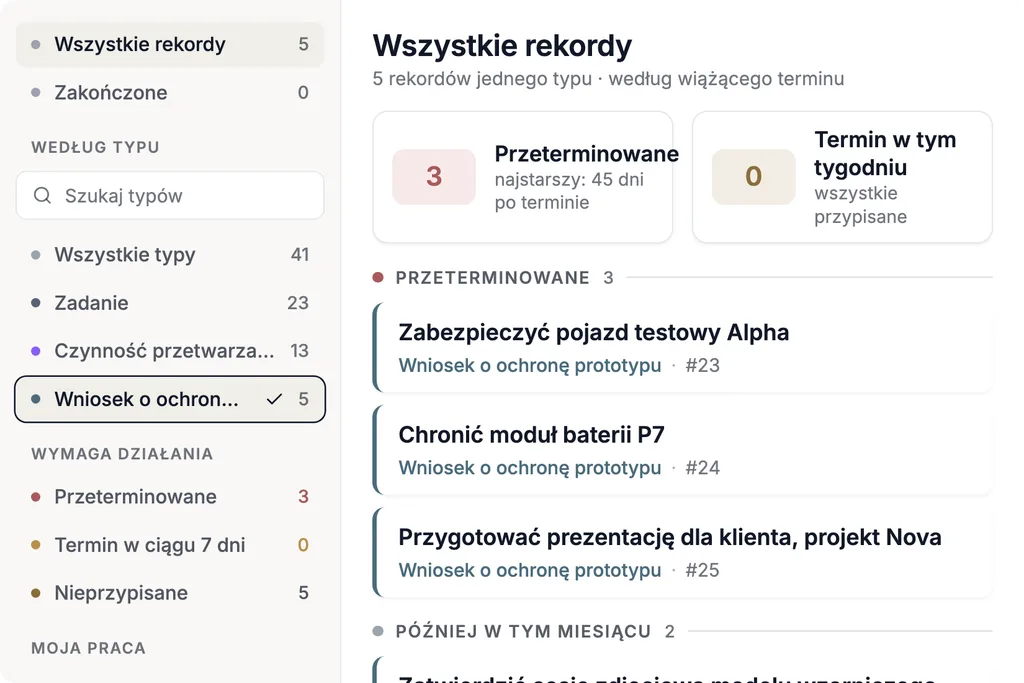
Poznać Complaica jako oprogramowanie TISAX
Do tego dochodzi doradztwo z praktyki branżowej — w zakresie Automotive SPICE, KGAS, TISAX, ISO/SAE 21434 i ISO 26262 — w takim zakresie, w jakim go Państwo potrzebują: analiza luk, budowa systemów zarządzania, przygotowanie do assessmentu i audytu. Etykiety, certyfikaty i wyniki assessmentów wydają niezależni dostawcy audytów i jednostki certyfikujące.
Chcą Państwo wiedzieć, które normy dotyczą Państwa firmy i na jakim etapie Państwo są? Proszę zamówić bezpłatny 20-minutowy checkup.
Jak być na bieżąco
Normy branży zmieniają się szybciej, niż sugerują ich trzyletnie cykle: ISO 9001 i ISO 14001 ukazały się w 2026 roku w nowym wydaniu, ISA 2027 zastępuje VDA ISA 6, trwają prace nad ISO 26262 i ISO/SAE 21434. Normy dla pojazdów drogowych powstają w komitecie technicznym ISO/TC 22; VDA QMC, ENX, IATF i EKG ONZ publikują zmiany swoich regulacji na własnych stronach. Przed każdym audytem i przy każdym nowym zamówieniu proszę ustalić, którego wydania oczekują klient i oceniający.
Podsumowanie
Normy motoryzacyjne nie są listą do odhaczenia w całości, lecz wyborem, który wynika z produktu, klienta i roli w łańcuchu dostaw. Proszę ustalić za pomocą listy kontrolnej, które normy Państwa dotyczą, sprawdzić w specyfikacji, jakie wydanie i jaki poziom są wymagane — i prowadzić w jednym miejscu to, co normy mają wspólnego.
Źródła Odniesienia i podstawy prawne
11 źródeł · UN R155, UN R156, ISO/SAE 21434, ISO 26262, … Pokaż Ukryj
Podstawy prawne
Normy i standardy
Wytyczne i publikacje urzędowe
Prawnie wiążąca jest wyłącznie wersja opublikowana we właściwym dzienniku urzędowym. Normy są dostępne u wymienionych wydawców.
Co Państwo o tym sądzą?
Prosimy o wiadomość — co z tego dotyczy Państwa?
Dziękujemy.
Odezwiemy się w ciągu jednego dnia roboczego.
Nie wysłano.
Nie udało się. Proszę sprawdzić pola albo napisać do nas bezpośrednio.