NIS2 — a quién afecta y qué exige la Directiva
Sector, tamaño, casos especiales: tres criterios determinan si una empresa queda sujeta a la Directiva NIS2. A quién afecta, qué obligaciones se derivan de ello, qué plazos se aplican y qué consecuencias tiene un incumplimiento.
La Directiva NIS2 — la Directiva (UE) 2022/2555 — ha ampliado considerablemente el círculo de empresas que deben organizar su ciberseguridad de forma demostrable. Su predecesora de 2016 se aplicaba a los operadores de servicios esenciales y a algunos proveedores de servicios digitales; NIS2 abarca 18 sectores, desde el proveedor de energía hasta el fabricante de maquinaria. En Alemania es Derecho vigente desde el 6 de diciembre de 2025, transpuesta en la ley del BSI (BSIG).
Por eso casi todos los proyectos NIS2 empiezan con la misma pregunta: ¿nos afecta? Este artículo la responde en primer lugar — y explica después qué exige NIS2, qué plazos se aplican a las empresas y qué consecuencias tiene un incumplimiento.
¿A quién afecta NIS2?
Que una empresa quede sujeta a NIS2 depende de tres criterios: el sector en el que opera, su tamaño y — en algunos casos — el tipo de servicio que presta. Ninguna autoridad le comunicará el resultado: cada empresa comprueba por sí misma si está afectada y, en ese caso, se registra.
1. El sector
La Directiva enumera 18 sectores en dos anexos. El anexo I recoge los sectores de alta criticidad:
- Energía
- Transporte
- Banca
- Infraestructuras de los mercados financieros
- Sector sanitario
- Agua potable
- Aguas residuales
- Infraestructura digital — entre otros, servicios de computación en nube y de centro de datos, servicios de DNS y servicios de confianza
- Gestión de servicios de TIC (de empresa a empresa) — proveedores de servicios gestionados (MSP) y de servicios de seguridad gestionados (MSSP)
- Administración pública
- Espacio
El anexo II recoge los otros sectores críticos:
- Servicios postales y de mensajería
- Gestión de residuos
- Fabricación, producción y distribución de sustancias y mezclas químicas
- Producción, transformación y distribución de alimentos
- Fabricación — productos sanitarios, productos informáticos, electrónicos y ópticos, material eléctrico, maquinaria, vehículos de motor y otro material de transporte
- Proveedores de servicios digitales — mercados en línea, motores de búsqueda en línea y plataformas de servicios de redes sociales
- Investigación
Lo determinante no es el sector al que la propia empresa se adscribe, sino el tipo de entidad descrito en los anexos — en el Derecho alemán, en los anexos 1 y 2 de la BSIG. Las actividades que resulten insignificantes en relación con el conjunto de la actividad de la empresa pueden, según el § 28 BSIG, no tenerse en cuenta en la clasificación.
2. El tamaño
En principio quedan incluidas las medianas y las grandes empresas. Los umbrales proceden de la Recomendación de la UE sobre pymes (2003/361/CE):
| Criterio | Mediana empresa | Gran empresa |
|---|---|---|
| Empleados | al menos 50 | al menos 250 |
| o datos financieros | volumen de negocios anual y balance general anual superiores, cada uno, a 10 millones de euros | volumen de negocios anual superior a 50 millones de euros y balance general anual superior a 43 millones de euros |
Basta con alcanzar uno de los dos umbrales: el número de empleados o los datos financieros. En los grupos de empresas se suman, en principio, las cifras de las empresas asociadas y vinculadas; la BSIG alemana admite una excepción cuando la empresa opera sus sistemas informáticos de forma independiente del grupo.
3. ¿Esencial o importante?
Del sector y del tamaño resulta la categoría. La Directiva distingue entre entidades esenciales y entidades importantes; la BSIG alemana llama a las esenciales «besonders wichtige Einrichtungen» (entidades especialmente importantes).
| Criterio | Entidades esenciales | Entidades importantes |
|---|---|---|
| En la BSIG alemana | «besonders wichtige Einrichtungen» (entidades especialmente importantes) | «wichtige Einrichtungen» (entidades importantes) |
| Quién | grandes empresas de los sectores del anexo I; además, determinados tipos de entidades con independencia de su tamaño | medianas empresas del anexo I; medianas y grandes empresas del anexo II |
| Supervisión | a priori y a posteriori — también sin motivo concreto, por ejemplo mediante auditorías e inspecciones in situ | a posteriori — cuando existen indicios de un incumplimiento |
| Multa de hasta | 10 millones de euros o el 2 % del volumen de negocios anual a nivel mundial | 7 millones de euros o el 1,4 % del volumen de negocios anual a nivel mundial |
Las obligaciones en sí — gestión de riesgos, notificación, registro — son en esencia las mismas para ambas categorías. La diferencia está en la supervisión y en la cuantía de las multas.
4. Con independencia del tamaño
Algunas entidades quedan sujetas a NIS2 aunque no alcancen los umbrales:
- proveedores de redes públicas de comunicaciones electrónicas o de servicios de comunicaciones electrónicas disponibles para el público
- prestadores de servicios de confianza
- registros de nombres de dominio de primer nivel, proveedores de servicios de DNS y entidades que prestan servicios de registro de nombres de dominio
- el único proveedor en un Estado miembro de un servicio esencial para el mantenimiento de actividades sociales o económicas críticas
- entidades en las que una perturbación del servicio pudiera tener repercusiones significativas sobre el orden público, la seguridad pública o la salud pública, o inducir un riesgo sistémico
- entidades críticas en el sentido de la Directiva (UE) 2022/2557 — en Alemania, los «Betreiber kritischer Anlagen» (operadores de instalaciones críticas)
- entidades de la Administración pública, según el Derecho nacional
NIS2 no le afecta — y aun así le preguntarán
También quien no cumple ninguna de estas condiciones se encuentra con NIS2: como proveedor. Las empresas afectadas deben garantizar la seguridad de su cadena de suministro y trasladan los requisitos a sus prestadores de servicios mediante contratos, cuestionarios y auditorías. Por eso, a los proveedores de servicios informáticos, a los fabricantes de software y a los suministradores les conviene poder acreditar sus propias medidas de seguridad antes de que el primer cliente lo pida.
Comprobación de la aplicabilidad en cuatro pasos
- Inventariar las actividades. ¿Qué servicios presta la empresa, qué bienes fabrica — y cuáles de ellos corresponden a un tipo de entidad del anexo I o II?
- Determinar el tamaño. Calcular los empleados, el volumen de negocios anual y el balance general anual conforme a la Recomendación sobre pymes, incluidas las empresas asociadas y vinculadas.
- Comprobar los casos especiales. ¿Se aplica alguna de las reglas independientes del tamaño — o prevalece un acto jurídico sectorial, como DORA para las entidades financieras?
- Documentar el resultado. También el resultado «no afectada» debe constar en la documentación, con su justificación y su fecha. Si cambian el tamaño o la actividad, la comprobación se repite.
Para el marco jurídico alemán, el BSI ofrece en línea la NIS-2-Betroffenheitsprüfung, una comprobación de la aplicabilidad disponible en alemán. Da una primera orientación; su resultado no es jurídicamente vinculante.
¿Qué exige NIS2?
Los requisitos de NIS2 pueden ordenarse en cuatro grupos. En cada caso se indican el artículo de la Directiva y el parágrafo (§) de la BSIG alemana:
- Medidas de gestión de riesgos (art. 21, § 30 BSIG): medidas técnicas, operativas y de organización adecuadas y proporcionadas — conforme al estado de la técnica, y su cumplimiento debe documentarse.
- Obligaciones de notificación (art. 23, § 32 BSIG): los incidentes de seguridad significativos deben notificarse en plazos fijos.
- Registro (art. 3, § 33 BSIG): las entidades afectadas se registran ellas mismas ante la autoridad competente y mantienen sus datos actualizados.
- Responsabilidad de la dirección (art. 20, § 38 BSIG): la dirección implementa las medidas, supervisa su implementación y participa ella misma periódicamente en formaciones.
Las diez medidas de gestión de riesgos
El art. 21, apdo. 2, de la Directiva enumera diez ámbitos que las medidas deben abarcar como mínimo:
- políticas de análisis de riesgos y de seguridad de los sistemas de información
- gestión de incidentes
- continuidad de las actividades — gestión de copias de seguridad, recuperación en caso de catástrofe — y gestión de crisis
- seguridad de la cadena de suministro, incluidas las relaciones con los proveedores y prestadores de servicios directos
- seguridad en la adquisición, el desarrollo y el mantenimiento de sistemas informáticos, incluida la gestión y divulgación de las vulnerabilidades
- políticas y procedimientos para evaluar la eficacia de las medidas
- prácticas básicas de ciberhigiene y formación en ciberseguridad
- políticas y procedimientos relativos a la utilización de criptografía y, en su caso, de cifrado
- seguridad de los recursos humanos, control de accesos y gestión de activos
- autenticación multifactorial o autenticación continua, comunicaciones de voz, vídeo y texto seguras y, cuando proceda, sistemas seguros de comunicaciones de emergencia
La lista nombra temas, no medidas ya definidas: lo que resulta adecuado depende del riesgo, del tamaño de la empresa y de las posibles consecuencias de un incidente. Para determinados tipos de entidades digitales — como los proveedores de servicios de computación en nube, los centros de datos y los proveedores de servicios gestionados — el Reglamento de Ejecución (UE) 2024/2690 desarrolla los requisitos en detalle.
Quien ya opera un ISMS conforme a ISO 27001 no empieza desde cero: lo que allí está documentado puede utilizarse — en la medida en que encaje por su contenido — para los requisitos de NIS2 correspondientes. Sin embargo, un certificado no sustituye ni al registro ni a las obligaciones de notificación.
Plazos de notificación de los incidentes de seguridad significativos
- En un plazo de 24 horas desde que se tiene conocimiento: la alerta temprana — en la BSIG alemana, la «frühe Erstmeldung» (notificación inicial temprana).
- En un plazo de 72 horas: la notificación del incidente, con una evaluación inicial de su gravedad e impacto.
- A petición de la autoridad: informes intermedios sobre la situación.
- A más tardar un mes después de la notificación: el informe final. Si el incidente sigue en curso, lo sustituye de momento un informe de situación.
Los plazos cuentan desde el momento en que la empresa tiene conocimiento del incidente — también de noche y en fin de semana. Quien espera al caso real para aclarar quién notifica y quién decide, por lo general ya ha consumido las 24 horas.
¿Qué plazos de NIS2 se aplican a las empresas?
Las fechas de la Directiva se dirigen a los Estados miembros, no a las empresas:
- 16 de enero de 2023: La Directiva entra en vigor.
- 17 de octubre de 2024: Plazo para la transposición al Derecho nacional. Al día siguiente queda derogada la antigua Directiva NIS, la Directiva (UE) 2016/1148.
- 17 de abril de 2025: Los Estados miembros elaboran una lista de las entidades esenciales e importantes y la actualizan al menos cada dos años.
- 17 de octubre de 2027: La Comisión revisa la Directiva por primera vez y, después, cada 36 meses.
Para las empresas cuenta la ley nacional — y el día en que entra en vigor. Muchos Estados miembros no han cumplido el plazo de transposición, por lo que la situación varía de un país a otro.
En Alemania, la nueva BSIG está en vigor desde el 6 de diciembre de 2025; no prevé un periodo transitorio general para las obligaciones. Para registrarse ante el BSI, las entidades afectadas disponían, según el § 33 BSIG, de tres meses — ese plazo ya ha expirado. Quien esté afectado y aún no se haya registrado debería hacerlo sin demora. Quien quede sujeto a la ley más adelante por primera vez, porque la empresa crece o se añade una línea de negocio, dispone de nuevo de tres meses a partir de ese momento.
Multas NIS2 y responsabilidad de la dirección
Incumplir las obligaciones de gestión de riesgos y de notificación puede salir caro. La Directiva fija importes máximos que cada Estado miembro debe prever como mínimo:
- Entidades esenciales: 10 millones de euros o el 2 % del volumen de negocios anual a nivel mundial del ejercicio anterior — la cuantía que sea mayor.
- Entidades importantes: 7 millones de euros o el 1,4 % del volumen de negocios anual a nivel mundial.
La BSIG alemana recoge estos importes en el § 65; el marco vinculado al volumen de negocios se aplica allí a las empresas con más de 500 millones de euros de volumen de negocios total. También puede sancionarse la falta de registro — con hasta 500 000 euros.
A menudo pesa más que la multa la responsabilidad personal. Los miembros de los órganos de dirección pueden ser considerados responsables de los incumplimientos; en Alemania responden ante su empresa conforme a las reglas del Derecho de sociedades. Las autoridades pueden ordenar además que un incumplimiento se haga público. Como último recurso — y solo en el caso de las entidades esenciales — la Directiva prevé que se prohíba temporalmente a personas con responsabilidades de dirección ejercer sus funciones hasta que se subsane la deficiencia.
Por qué merece la pena implantar NIS2
NIS2 es legislación, pero las medidas que exige son las mismas que impiden un ataque o limitan sus consecuencias:
- Detectar los riesgos a tiempo: Quien conoce sus sistemas, dependencias y vulnerabilidades actúa antes de que se produzca un daño.
- Mantener la actividad: Las copias de seguridad verificadas, los planes de recuperación y un equipo de crisis entrenado deciden si un incidente cuesta horas o semanas.
- Reaccionar más rápido: Unas vías de notificación fijas aportan claridad en el momento crítico — y las notificaciones a las autoridades ayudan a advertir a tiempo a otras empresas.
- Acreditar la confianza: Clientes y socios piden evidencias. Quien puede presentarlas sigue en la cadena de suministro.
Implantar NIS2 con Complaica
Complaica es un software NIS2 — en esencia, un software ISMS que incorpora el catálogo de requisitos de NIS2. Alcance, activos, requisitos, riesgos, medidas, incidentes de seguridad y evidencias están en un solo conjunto de datos; los cuadros de mando muestran a la dirección hasta dónde ha llegado la implantación y dónde están las brechas.
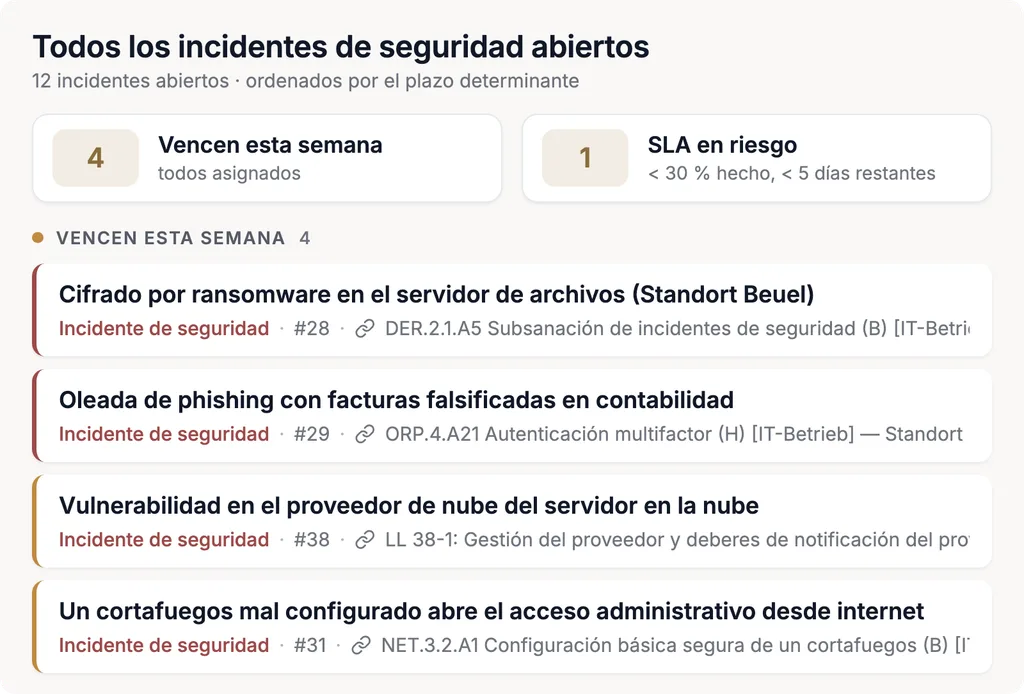
A ello se suma la consultoría, en la medida que usted la necesite: desde la comprobación de la aplicabilidad, pasando por el análisis de brechas, hasta la evidencia continua. Si las obligaciones se cumplen lo valora, en último término, la autoridad competente — Complaica mantiene disponibles las evidencias para ello.
¿Quiere saber si su empresa está afectada? Solicite un checkup gratuito de 20 minutos.
Conclusión
Si NIS2 se aplica a una empresa se aclara a partir del sector, el tamaño y los casos especiales — y esa comprobación nadie la hace por ella. Las obligaciones son en esencia las mismas para las entidades esenciales y las importantes: gestión de riesgos, notificación, registro y responsabilidad de la dirección. En Alemania ya se aplican. Por eso el primer paso sensato es una comprobación de la aplicabilidad documentada, y el segundo, un análisis de brechas frente a las diez medidas de gestión de riesgos.
¿Qué le parece?
Escríbanos — ¿cuál de estas es la suya?
Gracias.
Le responderemos en un día hábil.
No se ha enviado.
No ha funcionado. Revise los campos o escríbanos directamente.