Automotive Standards — die Compliance-Checkliste für OEMs und Zulieferer
Automotive Standards wie TISAX, Automotive SPICE, ISO 26262, ISO/SAE 21434 und IATF 16949 entscheiden mit darüber, ob ein Zulieferer liefern darf. Diese Checkliste zeigt, welcher Standard wofür gilt, wer ihn verlangt und wie er nachgewiesen wird — und welche davon Ihr Unternehmen betreffen.
Kaum eine Branche hat so viele Regelwerke wie die Automobilindustrie. Ein Fahrzeug braucht eine Typgenehmigung, seine Elektronik muss funktional sicher und gegen Angriffe geschützt sein, seine Software muss in nachvollziehbaren Prozessen entstehen und seine Teile müssen in gleichbleibender Qualität gefertigt werden. Für jede dieser Anforderungen gibt es einen Standard — und die Fahrzeughersteller (OEMs) geben die meisten davon an ihre Zulieferer weiter.
Alle braucht niemand. Welche Automotive Standards ein Unternehmen betreffen, hängt davon ab, was es liefert: Serienteile, Steuergeräte, Software, Entwicklungsleistungen oder Dienstleistungen, für die es vertrauliche Daten eines Herstellers verarbeitet. Dieser Beitrag ordnet die wichtigsten Standards nach Themen und endet mit einer Checkliste, mit der Sie Ihre eigenen bestimmen.
Gesetz, Vertrag, Stand der Technik — warum Automotive Standards gelten
Die Standards der Branche gelten aus drei verschiedenen Gründen. Der Unterschied bestimmt, was geschieht, wenn einer fehlt:
- Gesetz und Typgenehmigung. Die UN-Regelungen R155 und R156 sind Voraussetzung der Typgenehmigung; die DSGVO gilt für jede Verarbeitung personenbezogener Daten. Wer sie nicht erfüllt, bekommt kein Fahrzeug zugelassen oder verstößt gegen geltendes Recht.
- Vertrag. TISAX, Automotive SPICE, IATF 16949 oder die Konzernanforderungen eines Herstellers wie KGAS sind keine Gesetze. Sie werden in Lieferverträgen und Lastenheften vereinbart — und ohne sie gibt es den Auftrag nicht.
- Stand der Technik. ISO 26262 und ISO/SAE 21434 schreibt kein Gesetz unmittelbar vor. Sie beschreiben aber, was als sorgfältige Entwicklung gilt — bei der Typgenehmigung, in Verträgen und im Haftungsfall.
Automotive Standards im Überblick
| Standard | Thema | Wer ihn verlangt | Nachweis |
|---|---|---|---|
| UN R155 | Cybersecurity des Fahrzeugs (CSMS) | Typgenehmigung; in der EU für alle neu zugelassenen Fahrzeuge seit Juli 2024 | CSMS-Konformitätsbescheinigung des Herstellers |
| UN R156 | Softwareupdates (SUMS) | Typgenehmigung, wie bei R155 | SUMS-Konformitätsbescheinigung des Herstellers |
| ISO/SAE 21434 | Cybersecurity Engineering | OEMs in Verträgen und Lastenheften; Grundlage des CSMS nach R155 | Arbeitsergebnisse, Cybersecurity Case, Assessment |
| ISO 26262 | Funktionale Sicherheit elektrischer und elektronischer Systeme | OEMs; Stand der Technik | Safety Case, Bestätigungsmaßnahmen |
| Automotive SPICE | Reife der Entwicklungsprozesse | OEMs bei Auswahl und Entwicklung von Lieferanten | Assessment mit Capability Level je Prozess |
| KGAS | Software-Anforderungen des Volkswagen Konzerns | Volkswagen Konzern | Nachweise in der Lieferantenbewertung |
| TISAX | Informationssicherheit, Prototypenschutz, Datenschutz | OEMs und Zulieferer in der Lieferkette | TISAX-Label, drei Jahre gültig |
| ISO/IEC 27001 | Informationssicherheits-Managementsystem | Kunden, Ausschreibungen | Zertifikat, drei Jahre gültig |
| IATF 16949 | Qualitätsmanagement der Serien- und Ersatzteilfertigung | OEMs der IATF und ihre Lieferketten | Zertifikat einer von der IATF anerkannten Stelle |
| ISO 9001 | Qualitätsmanagementsystem | Kunden; Grundlage von IATF 16949 | Zertifikat |
| ISO 14001 | Umweltmanagementsystem | OEMs in ihren Lieferantenanforderungen | Zertifikat |
| DSGVO | Schutz personenbezogener Daten | Gesetz | Rechenschaft: Verzeichnis, DSFA, technische und organisatorische Maßnahmen |
Informationssicherheit: TISAX und ISO 27001
TISAX
TISAX (Trusted Information Security Assessment Exchange) ist das Prüf- und Austauschverfahren der Automobilindustrie für Informationssicherheit. Eingeführt hat es der Verband der Automobilindustrie (VDA); betrieben wird es seit 2017 von der ENX Association. Grundlage ist der Fragenkatalog VDA ISA (Information Security Assessment) mit Teilen zu Informationssicherheit, Prototypenschutz und Datenschutz.
TISAX betrifft jedes Unternehmen, das vertrauliche Informationen eines Herstellers verarbeitet — Konstruktionsdaten, Prototypen, Testfahrzeuge —, unabhängig von seiner Stufe in der Lieferkette. Ein zugelassener Prüfdienstleister führt das Assessment durch, je nach Schutzbedarf auf Assessment Level 2 oder 3. Das Ergebnis ist ein TISAX-Label, das drei Jahre gilt und über die ENX-Plattform mit Partnern geteilt wird. Ein Zertifikat ist es nicht, auch wenn die Branche oft so spricht. Für Assessments, die ab 2027 beauftragt werden, gilt der neue Katalog ISA 2027.
ISO/IEC 27001
ISO/IEC 27001 ist kein Automotive Standard, sondern die internationale Norm für Informationssicherheits-Managementsysteme (ISMS). VDA ISA lehnt sich in vielen Fragen an sie an: Wer ein ISMS nach ISO 27001 betreibt, hat für TISAX einen großen Teil der Arbeit getan — das Assessment ersetzt das nicht. Außerhalb der Automobilindustrie fragen Kunden eher nach dem ISO-Zertifikat als nach dem Label.
Fahrzeug-Cybersecurity: UN R155, UN R156 und ISO/SAE 21434
TISAX schützt die Informationen eines Unternehmens. Bei der Cybersecurity des Fahrzeugs geht es um das Produkt selbst: um Steuergeräte, Schnittstellen und Funkverbindungen, über die ein Fahrzeug angegriffen werden kann.
UN R155 und UN R156
Die beiden Regelungen der UNECE wurden 2020 verabschiedet. R155 verlangt vom Fahrzeughersteller ein Cybersecurity-Managementsystem (CSMS), R156 ein Managementsystem für Softwareupdates (SUMS). In der EU sind sie seit Juli 2022 für neue Fahrzeugtypen und seit Juli 2024 für alle neu zugelassenen Fahrzeuge Pflicht. Adressat ist der Hersteller — doch sein CSMS muss die Lieferkette einschließen, und so kommen die Anforderungen als Vertragsklauseln bei den Zulieferern an.
ISO/SAE 21434
ISO/SAE 21434:2021, gemeinsam von ISO und SAE International herausgegeben, beschreibt Cybersecurity Engineering über den ganzen Lebenszyklus eines Fahrzeugs: von Konzept und Entwicklung über Produktion und Betrieb bis zur Außerbetriebnahme. Ihr Kern ist die Bedrohungs- und Risikoanalyse (Threat Analysis and Risk Assessment, TARA). Ein informativer Anhang führt Cybersecurity Assurance Levels (CAL) ein, die festlegen, wie gründlich ein Element abgesichert wird.
Die Norm ist das übliche Mittel, die Anforderungen von R155 umzusetzen, und so angelegt, dass sie neben ISO 26262 arbeitet. An einer zweiten Ausgabe wird gearbeitet; gültig ist die von 2021.
Funktionale Sicherheit: ISO 26262
ISO 26262 regelt die funktionale Sicherheit von Straßenfahrzeugen mit elektrischen und elektronischen Systemen: Ein Fehler in Hardware oder Software darf nicht zu einer unvertretbaren Gefährdung führen. Die gültige Ausgabe von 2018 hat zwölf Teile und deckt den Lebenszyklus vom Konzept über Entwicklung und Produktion bis zur Außerbetriebnahme ab. Aus der Gefährdungsanalyse und Risikobewertung ergibt sich für jedes Sicherheitsziel ein ASIL (Automotive Safety Integrity Level) von A bis D. Je höher der ASIL, desto strenger die Anforderungen an Methoden, Verifikation und die Unabhängigkeit der Bestätigung.
Teil 6 behandelt die Software: Anforderungen, Architektur, Design der Software-Units, Verifikation und Test. Für Zulieferer von Steuergeräten und Fahrzeugsoftware ist er meist der Teil, an dem die Arbeit hängt.
Zwei Ergänzungen gewinnen an Gewicht: ISO 21448 (SOTIF) für Gefährdungen, die ohne Fehler entstehen — etwa weil ein Sensor eine Situation falsch einschätzt —, und ISO/PAS 8800:2024 für sicherheitsrelevante Systeme mit künstlicher Intelligenz. An einer dritten Ausgabe der ISO 26262 wird gearbeitet.
Entwicklungsprozesse: Automotive SPICE und KGAS
Automotive SPICE
Automotive SPICE (Software Process Improvement and Capability dEtermination) ist das Prozessbewertungsmodell der Branche, herausgegeben vom VDA QMC. Es bewertet nicht das Produkt, sondern die Prozesse, in denen es entsteht: Anforderungen, Architektur, Implementierung, Integration und Test, dazu Projekt-, Konfigurations- und Qualitätsmanagement. Die erste Fassung erschien 2005 auf Grundlage der ISO/IEC 15504. Die aktuelle Version 4.0 von 2023 stützt sich auf ISO/IEC 33020 und umfasst neben System- und Softwareentwicklung auch Hardware und maschinelles Lernen.
Jeder bewertete Prozess erhält ein Capability Level von 0 (unvollständig) bis 5 (innovierend). Hersteller verlangen von ihren Lieferanten häufig Level 2, für einzelne Prozesse Level 3. Assessments führen Assessoren mit einer Zertifizierung nach dem intacs-Schema durch.
KGAS
KGAS (Konzerngrundanforderungen Software) sind die Anforderungen des Volkswagen Konzerns an Software, die Fahrzeugfunktionen beeinflusst. Sie ergänzen Automotive SPICE um konzernspezifische Vorgaben zu Prozessen, Arbeitsergebnissen und Metriken und greifen auch funktionale Sicherheit und Cybersecurity auf. Verbindlich sind sie für Lieferanten, die Steuergeräte oder Fahrzeugsoftware für den Konzern entwickeln. Andere Hersteller stellen vergleichbare eigene Anforderungen; sie stehen in deren Lastenheften.
Qualitätsmanagement: IATF 16949 und ISO 9001
IATF 16949
IATF 16949:2016 ist der Standard der International Automotive Task Force für Qualitätsmanagementsysteme in der Automobilindustrie. Er hat 2016 die ISO/TS 16949 abgelöst und ist keine eigenständige Norm: Er ergänzt ISO 9001 um die Anforderungen der Branche — etwa die Kernmethoden APQP, PPAP, FMEA, MSA und SPC, Anforderungen an die Produktsicherheit und die kundenspezifischen Anforderungen der Hersteller. Er gilt für Standorte, an denen Serien- oder Ersatzteile gefertigt werden; zertifizieren dürfen nur Stellen, die die IATF anerkannt hat.
ISO 9001
ISO 9001 ist die Grundlage jedes Qualitätsmanagementsystems und damit auch der IATF 16949. Für Entwicklungsdienstleister und Softwarehäuser ohne Serienfertigung ist sie oft der Nachweis, nach dem Kunden fragen. Die sechste Ausgabe, ISO 9001:2026, ist im September 2026 erschienen; Zertifikate nach der Ausgabe von 2015 müssen bis zum 30. September 2029 umgestellt sein. Wann IATF 16949 der neuen Ausgabe folgt, entscheidet die IATF — fragen Sie Ihre Zertifizierungsstelle.
Umwelt und Arbeitsschutz: ISO 14001 und ISO 45001
Hersteller verlangen von ihren Lieferanten zunehmend Nachweise zu Umwelt und Arbeitsbedingungen, in Lieferantenanforderungen und Nachhaltigkeitsbewertungen. ISO 14001 ist die Norm für Umweltmanagementsysteme; ihre neue Ausgabe ISO 14001:2026 ist im April 2026 erschienen, für die Umstellung gelten 36 Monate. ISO 45001 beschreibt Managementsysteme für Sicherheit und Gesundheit bei der Arbeit; die Ausgabe von 2018 wird derzeit überarbeitet.
Datenschutz: die DSGVO im vernetzten Fahrzeug
Ein vernetztes Fahrzeug erzeugt personenbezogene Daten: Standort, Fahrverhalten, Kontakte aus dem gekoppelten Telefon. Die DSGVO ist kein Automotive Standard, gilt aber für jeden Hersteller, Zulieferer und Dienstleister, der solche Daten verarbeitet — wie für die Daten von Beschäftigten, Kunden und Partnern. Der Europäische Datenschutzausschuss hat dazu Leitlinien zu vernetzten Fahrzeugen veröffentlicht (Leitlinien 01/2020). In TISAX ist der Datenschutz ein eigener Teil des Katalogs.
Die Checkliste: Welche Automotive Standards betreffen Sie?
Gehen Sie die Fragen durch. Jedes Ja nennt einen Standard, mit dem Sie sich befassen sollten:
- Verarbeiten Sie vertrauliche Informationen eines Herstellers — Konstruktionsdaten, Lastenhefte, Prototypen, Testfahrzeuge? TISAX, mit Prototypenschutz, sobald Prototypen im Spiel sind.
- Verarbeiten Sie im Auftrag eines Herstellers personenbezogene Daten? DSGVO und der Datenschutzteil von TISAX.
- Entwickeln Sie Steuergeräte, Software oder Systeme für Fahrzeuge? Automotive SPICE; für den Volkswagen Konzern zusätzlich KGAS.
- Hat Ihr Produkt sicherheitsrelevante Funktionen — Bremse, Lenkung, Antrieb, Assistenzsysteme? ISO 26262, bei Sensorik und automatisiertem Fahren auch ISO 21448.
- Hat Ihr Produkt Schnittstellen nach außen — Funk, Diagnose, Over-the-Air-Updates, Backend? ISO/SAE 21434 und die Anforderungen, die Ihr Kunde aus UN R155 und R156 ableitet.
- Sind Sie Fahrzeughersteller oder beantragen Sie Typgenehmigungen? UN R155 und UN R156 mit CSMS und SUMS.
- Fertigen Sie Serien- oder Ersatzteile für Fahrzeuge? IATF 16949, aufbauend auf ISO 9001.
- Liefern Sie Entwicklung, Software oder Dienstleistungen ohne Serienfertigung? ISO 9001, oft auch ISO/IEC 27001.
- Fragen Ihre Kunden nach Umweltdaten und Nachhaltigkeit? ISO 14001.
- Verlangt Ihr Kunde etwas, das hier fehlt? Lesen Sie seine kundenspezifischen Anforderungen (Customer Specific Requirements) und das Lastenheft: Sie ergänzen die Standards und sind oft strenger.
Mehrere Ja sind die Regel, nicht die Ausnahme: Ein Entwicklungsdienstleister für Steuergeräte kann TISAX, Automotive SPICE, ISO 26262, ISO/SAE 21434 und ISO 9001 zugleich brauchen.
Wo sich die Standards überschneiden
Die Standards haben verschiedene Herausgeber und verschiedene Prüfer, verlangen aber vieles Gleiche:
- Ein Inventar. Standorte, Prozesse, Systeme, Komponenten und Lieferanten — TISAX und ISO 27001 fragen nach Informationswerten, ISO/SAE 21434 und ISO 26262 nach den Elementen des Fahrzeugs.
- Risikomanagement. Risikobeurteilung im ISMS, TARA in ISO/SAE 21434, Gefährdungsanalyse und Risikobewertung in ISO 26262, Risiken und Chancen in ISO 9001 und IATF 16949 — mit verschiedenen Methoden, oft an denselben Objekten.
- Maßnahmen mit Verantwortlichen und Fristen. Jeder Standard verlangt, dass Lücken geschlossen und die Wirksamkeit geprüft wird.
- Lieferantensteuerung. Was ein Hersteller von Ihnen verlangt, müssen Sie oft an Ihre eigenen Lieferanten weitergeben.
- Nachweise. Dokumente, Protokolle und Bewertungen, die einem Auditor oder Assessor zeigen, dass gelebt wird, was beschrieben ist.
Wer jeden Standard in einer eigenen Tabelle führt, pflegt dieselben Assets, Risiken und Nachweise mehrfach — und spätestens beim zweiten Audit stimmen die Tabellen nicht mehr überein.
Automotive Standards mit Complaica
Complaica ist eine Compliance-Software, in der mehrere Regelwerke auf einem Datenbestand arbeiten. Für die Automobilindustrie heißt das:
- TISAX und VDA ISA. Self-Assessment je Control-Frage mit Reifegrad und Zielreifegrad, Assessment-Scope je Standort, Prototypenschutz-Anträge und Maßnahmenplan.
- ISO/IEC 27001. Anforderungen und die 93 Controls aus Annex A; SoA und Risikobehandlungsplan als Bericht.
- Automotive SPICE. Prozessgruppen, Capability Level und Arbeitsergebnisse entlang der Entwicklung.
- ISO/SAE 21434. Bedrohungsanalyse und Cybersecurity-Nachweise über den Produktlebenszyklus.
- ISO 9001. Prozesslandkarte, Qualitätsziele und Auditprogramm.
- DSGVO. Verarbeitungstätigkeiten, Rechtsgrundlagen und Löschfristen, aus denen sich Verzeichnis und DSFA erzeugen.
- Ein Datenbestand. Assets, Risiken, Maßnahmen und Nachweise werden einmal gepflegt und von jedem Regelwerk genutzt; jede Statusänderung mit Autor und Datum.
- KI-Integration (MCP). Für Fragen zu Anforderungen und Controls. Bewertung und Entscheidung bleiben bei Ihnen.
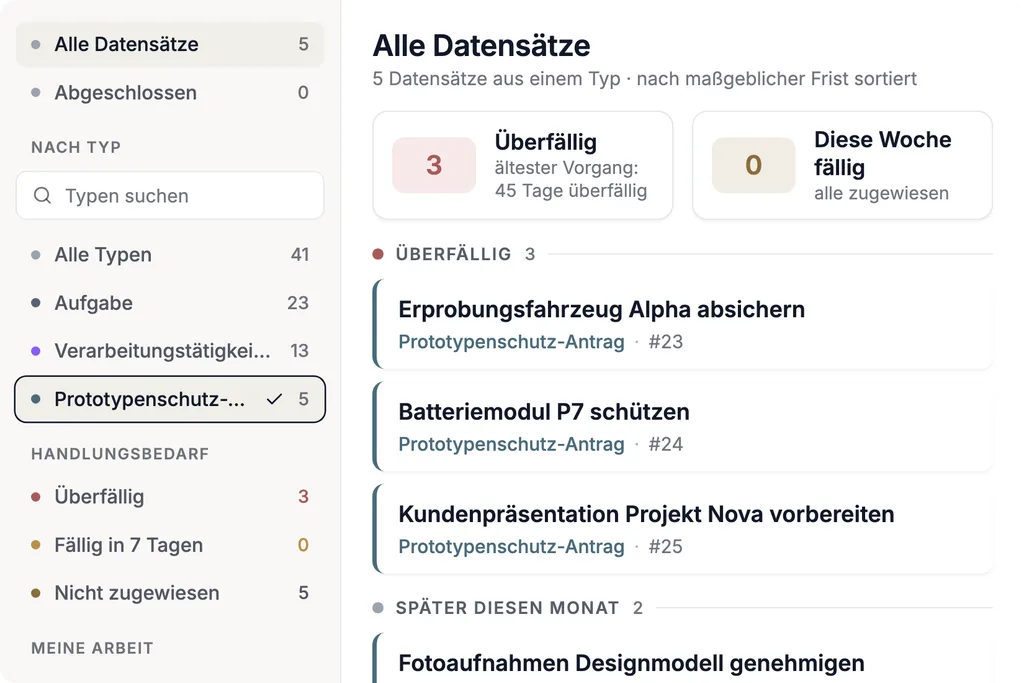
Complaica als TISAX Software kennenlernen
Dazu kommt Beratung aus der Praxis der Branche — zu Automotive SPICE, KGAS, TISAX, ISO/SAE 21434 und ISO 26262 —, so weit Sie sie brauchen: Gap-Analyse, Aufbau der Managementsysteme, Vorbereitung auf Assessment und Audit. Label, Zertifikat und Assessment-Ergebnis vergeben unabhängige Prüfdienstleister und Zertifizierungsstellen.
Sie möchten wissen, welche Standards für Ihr Unternehmen gelten und wo Sie stehen? Fragen Sie den kostenlosen 20-Minuten-Checkup an.
Wie Sie auf dem Laufenden bleiben
Die Standards der Branche ändern sich schneller, als ihre Zyklen von drei Jahren vermuten lassen: ISO 9001 und ISO 14001 sind 2026 in neuer Ausgabe erschienen, ISA 2027 löst VDA ISA 6 ab, an ISO 26262 und ISO/SAE 21434 wird gearbeitet. Die Normen für Straßenfahrzeuge entstehen im technischen Komitee ISO/TC 22; VDA QMC, ENX, IATF und UNECE veröffentlichen Änderungen ihrer Regelwerke auf ihren eigenen Seiten. Klären Sie vor jedem Audit und bei jedem neuen Auftrag, welche Ausgabe Ihr Kunde und Ihr Prüfer erwarten.
Fazit
Automotive Standards sind keine Liste, die man vollständig abarbeitet, sondern eine Auswahl, die sich aus Produkt, Kunde und Rolle in der Lieferkette ergibt. Bestimmen Sie mit der Checkliste, welche Standards für Sie gelten, klären Sie mit dem Lastenheft, welche Ausgabe und welcher Level verlangt sind — und führen Sie, was die Standards gemeinsam haben, an einer Stelle.
Quellen Referenzen und Rechtsgrundlagen
11 Quellen · UN R155, UN R156, ISO/SAE 21434, ISO 26262, … Anzeigen Ausblenden
Rechtsgrundlagen
Normen & Standards
Leitlinien & Behördenpublikationen
Rechtsverbindlich ist ausschließlich die im jeweiligen Amtsblatt veröffentlichte Fassung. Normen sind über die genannten Herausgeber erhältlich.
Was halten Sie davon?
Schreiben Sie uns — was davon trifft auf Sie zu?
Danke.
Wir melden uns innerhalb eines Werktags.
Nicht gesendet.
Das hat nicht funktioniert. Bitte prüfen Sie die Felder oder schreiben Sie uns direkt.