Automotive standaarden — de compliance-checklist voor OEM’s en toeleveranciers
Automotive standaarden zoals TISAX, Automotive SPICE, ISO 26262, ISO/SAE 21434 en IATF 16949 bepalen mee of een toeleverancier mag leveren. Deze checklist laat zien wat elke standaard regelt, wie hem eist en hoe hij wordt aangetoond — en welke uw bedrijf aangaan.
Weinig sectoren hebben zoveel regelwerken als de auto-industrie. Een voertuig heeft een typegoedkeuring nodig, zijn elektronica moet functioneel veilig en tegen aanvallen beschermd zijn, zijn software moet uit navolgbare processen komen en zijn onderdelen moeten met constante kwaliteit worden gemaakt. Voor elk van die eisen bestaat een standaard — en de voertuigfabrikanten (OEM’s) geven de meeste door aan hun toeleveranciers.
Niemand heeft ze allemaal nodig. Welke automotive standaarden een bedrijf aangaan, hangt af van wat het levert: serieonderdelen, regeleenheden, software, engineering of diensten waarvoor het vertrouwelijke gegevens van een fabrikant verwerkt. Dit artikel ordent de belangrijkste standaarden per onderwerp en sluit af met een checklist waarmee u de uwe bepaalt.
Wet, contract, stand van de techniek — waarom automotive standaarden gelden
De standaarden van de sector gelden om drie verschillende redenen, en het verschil bepaalt wat er gebeurt als er een ontbreekt:
- Wet en typegoedkeuring. De VN-reglementen R155 en R156 zijn een voorwaarde voor typegoedkeuring; de AVG geldt voor elke verwerking van persoonsgegevens. Zonder naleving wordt een voertuig niet toegelaten, of wordt de wet overtreden.
- Contract. TISAX, Automotive SPICE, IATF 16949 of de concerneisen van een fabrikant zoals KGAS zijn geen wetten. Ze worden in leveringscontracten en lastenboeken afgesproken — en zonder hen is er geen opdracht.
- Stand van de techniek. Geen wet schrijft ISO 26262 of ISO/SAE 21434 rechtstreeks voor. Maar ze beschrijven wat als zorgvuldige ontwikkeling geldt — bij de typegoedkeuring, in contracten en bij aansprakelijkheid.
Automotive standaarden in één oogopslag
| Standaard | Onderwerp | Wie hem eist | Bewijs |
|---|---|---|---|
| UN R155 | Cybersecurity van het voertuig (CSMS) | Typegoedkeuring; in de EU voor alle nieuw ingeschreven voertuigen sinds juli 2024 | CSMS-certificaat van overeenstemming van de fabrikant |
| UN R156 | Software-updates (SUMS) | Typegoedkeuring, zoals bij R155 | SUMS-certificaat van overeenstemming van de fabrikant |
| ISO/SAE 21434 | Cybersecurity engineering | OEM’s in contracten en lastenboeken; basis van het CSMS volgens R155 | Werkproducten, cybersecurity case, assessment |
| ISO 26262 | Functionele veiligheid van elektrische en elektronische systemen | OEM’s; stand van de techniek | Safety case, bevestigingsmaatregelen |
| Automotive SPICE | Volwassenheid van de ontwikkelprocessen | OEM’s bij selectie en ontwikkeling van toeleveranciers | Assessment met een capability level per proces |
| KGAS | Software-eisen van de Volkswagen Groep | Volkswagen Groep | Bewijs in de leveranciersbeoordeling |
| TISAX | Informatiebeveiliging, prototypebescherming, gegevensbescherming | OEM’s en toeleveranciers in de keten | TISAX-label, drie jaar geldig |
| ISO/IEC 27001 | Managementsysteem voor informatiebeveiliging | Klanten, aanbestedingen | Certificaat, drie jaar geldig |
| IATF 16949 | Kwaliteitsmanagement voor de productie van serie- en vervangingsonderdelen | OEM’s die lid zijn van de IATF en hun ketens | Certificaat van een door de IATF erkende instelling |
| ISO 9001 | Kwaliteitsmanagementsysteem | Klanten; basis van IATF 16949 | Certificaat |
| ISO 14001 | Milieumanagementsysteem | OEM’s in hun leverancierseisen | Certificaat |
| AVG | Bescherming van persoonsgegevens | Wet | Verantwoording: register, DPIA, technische en organisatorische maatregelen |
Informatiebeveiliging: TISAX en ISO 27001
TISAX
TISAX (Trusted Information Security Assessment Exchange) is het beoordelings- en uitwisselingsmechanisme van de auto-industrie voor informatiebeveiliging. Het is ingevoerd door de Duitse vereniging van de auto-industrie (VDA) en wordt sinds 2017 beheerd door de ENX Association. De basis is de vragenlijst VDA ISA (Information Security Assessment), met delen over informatiebeveiliging, prototypebescherming en gegevensbescherming.
TISAX geldt voor elk bedrijf dat vertrouwelijke informatie van een fabrikant verwerkt — ontwerpgegevens, prototypes, testvoertuigen —, ongeacht zijn plaats in de keten. Een toegelaten auditorganisatie voert het assessment uit, op assessment level 2 of 3, afhankelijk van de beschermingsbehoefte. Het resultaat is een TISAX-label dat drie jaar geldt en via het ENX-platform met partners wordt gedeeld. Het is geen certificaat, ook al spreekt de sector er vaak zo over. Voor assessments die vanaf 2027 worden besteld, geldt de nieuwe catalogus ISA 2027.
ISO/IEC 27001
ISO/IEC 27001 is geen automotive standaard, maar de internationale norm voor managementsystemen voor informatiebeveiliging (ISMS). VDA ISA sluit er in veel vragen bij aan: wie een ISMS volgens ISO 27001 voert, heeft voor TISAX al veel werk gedaan — het assessment vervangt dat niet. Buiten de auto-industrie vragen klanten eerder naar het ISO-certificaat dan naar het label.
Cybersecurity van het voertuig: UN R155, UN R156 en ISO/SAE 21434
TISAX beschermt de informatie van een bedrijf. Bij de cybersecurity van het voertuig gaat het om het product zelf: de regeleenheden, interfaces en draadloze verbindingen waarlangs een voertuig kan worden aangevallen.
UN R155 en UN R156
De twee reglementen van de VN/ECE zijn in 2020 aangenomen. R155 eist van de voertuigfabrikant een managementsysteem voor cybersecurity (CSMS), R156 een managementsysteem voor software-updates (SUMS). In de EU zijn ze sinds juli 2022 verplicht voor nieuwe voertuigtypen en sinds juli 2024 voor alle nieuw ingeschreven voertuigen. Ze richten zich tot de fabrikant — maar zijn CSMS moet de keten omvatten, en zo komen de eisen als contractclausules bij de toeleveranciers terecht.
ISO/SAE 21434
ISO/SAE 21434:2021, gezamenlijk uitgegeven door ISO en SAE International, beschrijft cybersecurity engineering over de hele levenscyclus van een voertuig: van concept en ontwikkeling via productie en gebruik tot buitengebruikstelling. De kern is de dreigings- en risicoanalyse (Threat Analysis and Risk Assessment, TARA). Een informatieve bijlage introduceert cybersecurity assurance levels (CAL), die vastleggen hoe grondig een element wordt beveiligd.
De norm is het gebruikelijke middel om aan de eisen van R155 te voldoen en is zo opgezet dat hij naast ISO 26262 werkt. Er wordt aan een tweede editie gewerkt; geldig is die van 2021.
Functionele veiligheid: ISO 26262
ISO 26262 regelt de functionele veiligheid van wegvoertuigen met elektrische en elektronische systemen: een fout in hardware of software mag niet tot een onaanvaardbaar risico leiden. De geldende editie van 2018 telt twaalf delen en bestrijkt de levenscyclus van concept via ontwikkeling en productie tot buitengebruikstelling. Uit de gevarenanalyse en risicobeoordeling volgt voor elk veiligheidsdoel een ASIL (Automotive Safety Integrity Level) van A tot D. Hoe hoger het ASIL, hoe strenger de eisen aan methoden, verificatie en de onafhankelijkheid van de bevestiging.
Deel 6 behandelt de software: eisen, architectuur, ontwerp van de units, verificatie en test. Voor toeleveranciers van regeleenheden en voertuigsoftware is dat meestal het deel waar het werk om draait.
Twee aanvullingen winnen aan gewicht: ISO 21448 (SOTIF) voor gevaren die zonder fout ontstaan — bijvoorbeeld als een sensor een situatie verkeerd inschat — en ISO/PAS 8800:2024 voor veiligheidsrelevante systemen met kunstmatige intelligentie. Er wordt aan een derde editie van ISO 26262 gewerkt.
Ontwikkelprocessen: Automotive SPICE en KGAS
Automotive SPICE
Automotive SPICE (Software Process Improvement and Capability dEtermination) is het procesbeoordelingsmodel van de sector, uitgegeven door VDA QMC. Het beoordeelt niet het product, maar de processen waarin het ontstaat: eisen, architectuur, implementatie, integratie en test, plus project-, configuratie- en kwaliteitsmanagement. De eerste versie verscheen in 2005 op basis van ISO/IEC 15504. De huidige versie 4.0 uit 2023 steunt op ISO/IEC 33020 en omvat naast systeem- en softwareontwikkeling ook hardware en machine learning.
Elk beoordeeld proces krijgt een capability level van 0 (onvolledig) tot 5 (innoverend). Fabrikanten eisen van hun toeleveranciers vaak level 2, voor sommige processen level 3. Assessments worden uitgevoerd door assessoren die volgens het intacs-schema gecertificeerd zijn.
KGAS
KGAS (Konzerngrundanforderungen Software, de basiseisen van het concern voor software) zijn de eisen van de Volkswagen Groep aan software die voertuigfuncties beïnvloedt. Ze vullen Automotive SPICE aan met concernspecifieke regels voor processen, werkproducten en metrieken en behandelen ook functionele veiligheid en cybersecurity. Ze zijn bindend voor toeleveranciers die regeleenheden of voertuigsoftware voor het concern ontwikkelen. Andere fabrikanten stellen vergelijkbare eigen eisen; die staan in hun lastenboeken.
Kwaliteitsmanagement: IATF 16949 en ISO 9001
IATF 16949
IATF 16949:2016 is de standaard van de International Automotive Task Force voor kwaliteitsmanagementsystemen in de auto-industrie. Hij verving in 2016 ISO/TS 16949 en is geen zelfstandige norm: hij vult ISO 9001 aan met de eisen van de sector — de kernmethoden APQP, PPAP, FMEA, MSA en SPC, eisen aan productveiligheid en de klantspecifieke eisen van de fabrikanten. Hij geldt voor locaties waar serie- of vervangingsonderdelen worden gemaakt, en alleen door de IATF erkende instellingen mogen certificeren.
ISO 9001
ISO 9001 is de basis van elk kwaliteitsmanagementsysteem en dus ook van IATF 16949. Voor engineeringbedrijven en softwarehuizen zonder serieproductie is het vaak het bewijs waar klanten om vragen. De zesde editie, ISO 9001:2026, is in september 2026 verschenen; certificaten volgens de editie van 2015 moeten uiterlijk 30 september 2029 zijn omgezet. Wanneer IATF 16949 de nieuwe editie volgt, beslist de IATF — vraag het uw certificatie-instelling.
Milieu en arbeidsveiligheid: ISO 14001 en ISO 45001
Fabrikanten vragen hun toeleveranciers steeds vaker om bewijs over milieu en arbeidsomstandigheden, in leverancierseisen en duurzaamheidsbeoordelingen. ISO 14001 is de norm voor milieumanagementsystemen; de nieuwe editie, ISO 14001:2026, is in april 2026 verschenen, met een overgangstermijn van 36 maanden. ISO 45001 beschrijft managementsystemen voor gezond en veilig werken; de editie van 2018 wordt momenteel herzien.
Gegevensbescherming: de AVG in het verbonden voertuig
Een verbonden voertuig produceert persoonsgegevens: locatie, rijgedrag, contacten van de gekoppelde telefoon. De AVG is geen automotive standaard, maar geldt voor elke fabrikant, toeleverancier en dienstverlener die zulke gegevens verwerkt — net als voor de gegevens van medewerkers, klanten en partners. Het Europees Comité voor gegevensbescherming heeft richtsnoeren over verbonden voertuigen gepubliceerd (richtsnoeren 01/2020). In TISAX is gegevensbescherming een eigen deel van de catalogus.
De checklist: welke automotive standaarden gaan u aan?
Loop de vragen langs. Elk ja noemt een standaard waarmee u zich zou moeten bezighouden:
- Verwerkt u vertrouwelijke informatie van een fabrikant — ontwerpgegevens, lastenboeken, prototypes, testvoertuigen? TISAX, met prototypebescherming zodra er prototypes in het spel zijn.
- Verwerkt u persoonsgegevens in opdracht van een fabrikant? De AVG en het gegevensbeschermingsdeel van TISAX.
- Ontwikkelt u regeleenheden, software of systemen voor voertuigen? Automotive SPICE; voor de Volkswagen Groep daarnaast KGAS.
- Heeft uw product veiligheidsrelevante functies — remmen, sturen, aandrijving, rijhulpsystemen? ISO 26262, en bij sensoren en geautomatiseerd rijden ook ISO 21448.
- Heeft uw product interfaces naar buiten — radio, diagnose, over-the-air-updates, backend? ISO/SAE 21434 en de eisen die uw klant afleidt uit UN R155 en R156.
- Bent u voertuigfabrikant of vraagt u typegoedkeuringen aan? UN R155 en UN R156, met CSMS en SUMS.
- Maakt u serie- of vervangingsonderdelen voor voertuigen? IATF 16949, gebouwd op ISO 9001.
- Levert u engineering, software of diensten zonder serieproductie? ISO 9001, vaak ook ISO/IEC 27001.
- Vragen uw klanten om milieugegevens en duurzaamheid? ISO 14001.
- Eist uw klant iets wat hier ontbreekt? Lees zijn klantspecifieke eisen (Customer Specific Requirements) en het lastenboek: ze vullen de standaarden aan en zijn vaak strenger.
Meerdere keren ja is de regel, niet de uitzondering: een engineeringbedrijf voor regeleenheden kan tegelijk TISAX, Automotive SPICE, ISO 26262, ISO/SAE 21434 en ISO 9001 nodig hebben.
Waar de standaarden elkaar overlappen
De standaarden hebben verschillende uitgevers en verschillende beoordelaars, maar vragen veel van hetzelfde:
- Een inventaris. Locaties, processen, systemen, componenten en leveranciers — TISAX en ISO 27001 vragen naar informatiemiddelen, ISO/SAE 21434 en ISO 26262 naar de elementen van het voertuig.
- Risicomanagement. Risicobeoordeling in het ISMS, TARA in ISO/SAE 21434, gevarenanalyse en risicobeoordeling in ISO 26262, risico’s en kansen in ISO 9001 en IATF 16949 — met verschillende methoden, vaak op dezelfde objecten.
- Maatregelen met eigenaren en termijnen. Elke standaard eist dat tekortkomingen worden gedicht en de effectiviteit wordt gecontroleerd.
- Leveranciersbeheer. Wat een fabrikant van u eist, moet u vaak doorgeven aan uw eigen leveranciers.
- Bewijs. Documenten, registraties en beoordelingen die een auditor of assessor laten zien dat gedaan wordt wat beschreven is.
Wie elke standaard in een eigen spreadsheet bijhoudt, onderhoudt dezelfde assets, risico’s en bewijzen meerdere keren — en uiterlijk bij de tweede audit kloppen de spreadsheets niet meer met elkaar.
Automotive standaarden met Complaica
Complaica is compliance-software waarin meerdere kaders op één dataset werken. Voor de auto-industrie betekent dat:
- TISAX en VDA ISA. Self-assessment per controlevraag met volwassenheidsniveau en doelniveau, assessment-scope per locatie, aanvragen voor prototypebescherming en het actieplan.
- ISO/IEC 27001. De eisen en de 93 beheersmaatregelen uit bijlage A; VvT (SoA) en risicobehandelingsplan als rapport.
- Automotive SPICE. Procesgroepen, capability levels en werkproducten langs de ontwikkeling.
- ISO/SAE 21434. Dreigingsanalyse en cybersecuritybewijs over de levenscyclus van het product.
- ISO 9001. Proceslandkaart, kwaliteitsdoelstellingen en auditprogramma.
- AVG. Verwerkingsactiviteiten, rechtsgronden en bewaartermijnen, waaruit het register en de DPIA worden gegenereerd.
- Eén dataset. Assets, risico’s, maatregelen en bewijzen worden één keer bijgehouden en door elk kader gebruikt; elke statuswijziging met auteur en datum.
- AI-integratie (MCP). Voor vragen over eisen en beheersmaatregelen. Beoordeling en besluit blijven bij u.
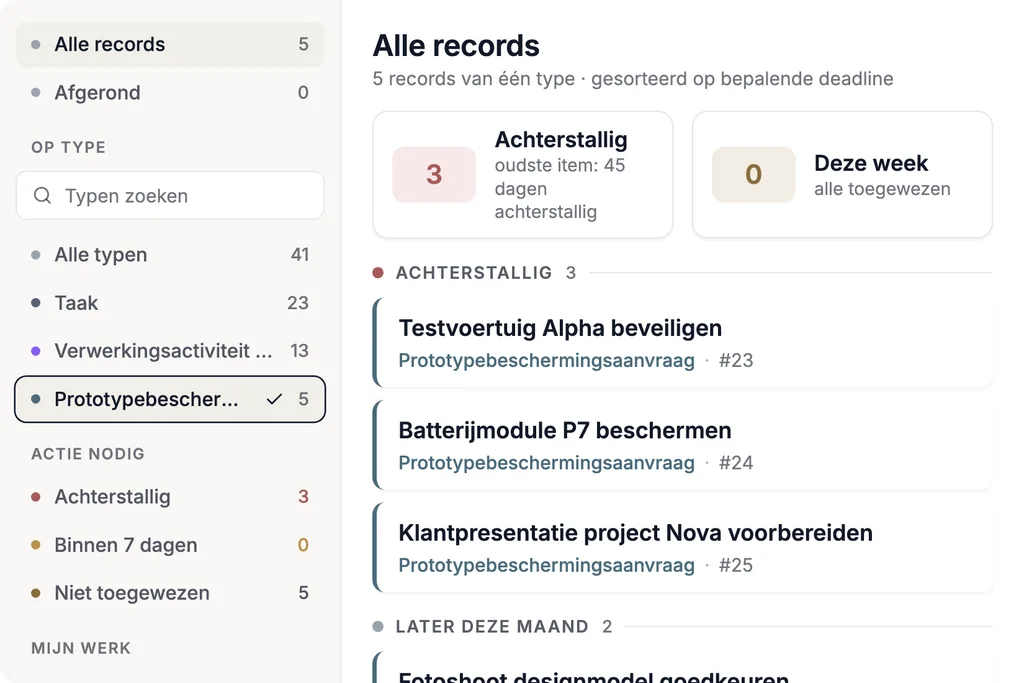
Maak kennis met Complaica als TISAX-software
Daarbij komt advies uit de praktijk van de sector — over Automotive SPICE, KGAS, TISAX, ISO/SAE 21434 en ISO 26262 — voor zover u het nodig hebt: gap-analyse, opbouw van de managementsystemen, voorbereiding op assessment en audit. Labels, certificaten en assessmentresultaten worden afgegeven door onafhankelijke auditorganisaties en certificatie-instellingen.
Wilt u weten welke standaarden voor uw bedrijf gelden en waar u staat? Vraag de gratis checkup van 20 minuten aan.
Zo blijft u op de hoogte
De standaarden van de sector veranderen sneller dan hun cycli van drie jaar doen vermoeden: ISO 9001 en ISO 14001 zijn in 2026 in een nieuwe editie verschenen, ISA 2027 vervangt VDA ISA 6, en aan ISO 26262 en ISO/SAE 21434 wordt gewerkt. Normen voor wegvoertuigen ontstaan in de technische commissie ISO/TC 22; VDA QMC, ENX, de IATF en de VN/ECE publiceren wijzigingen van hun regelwerken op hun eigen sites. Ga vóór elke audit en bij elke nieuwe opdracht na welke editie uw klant en uw beoordelaar verwachten.
Conclusie
Automotive standaarden zijn geen lijst die u volledig afwerkt, maar een selectie die volgt uit uw product, uw klant en uw rol in de keten. Bepaal met de checklist welke standaarden voor u gelden, ga in het lastenboek na welke editie en welk level worden geëist — en beheer wat de standaarden gemeen hebben op één plek.
Bronnen Referenties en rechtsgrondslagen
11 bronnen · UN R155, UN R156, ISO/SAE 21434, ISO 26262, … Tonen Verbergen
Rechtsgrondslagen
Normen & standaarden
Richtsnoeren & overheidspublicaties
Juridisch bindend is uitsluitend de versie die in het desbetreffende publicatieblad is bekendgemaakt. Normen zijn verkrijgbaar via de genoemde uitgevers.
Wat vindt u ervan?
Schrijf ons — welke hiervan bent u?
Dank u wel.
Wij reageren binnen één werkdag.
Niet verzonden.
Dat is niet gelukt. Controleer de velden of mail ons rechtstreeks.