Normy automobilového průmyslu — compliance checklist pro OEM a dodavatele
Normy automobilového průmyslu jako TISAX, Automotive SPICE, ISO 26262, ISO/SAE 21434 a IATF 16949 do velké míry rozhodují o tom, zda dodavatel smí dodávat. Tento checklist ukazuje, co která norma pokrývá, kdo ji vyžaduje a jak se prokazuje — a které z nich se týkají vaší firmy.
Jen málo odvětví má tolik předpisů jako automobilový průmysl. Vozidlo potřebuje schválení typu, jeho elektronika musí být funkčně bezpečná a chráněná před útoky, jeho software musí vznikat ve sledovatelných procesech a jeho díly se musí vyrábět ve stálé kvalitě. Pro každý z těchto požadavků existuje norma — a výrobci vozidel (OEM) většinu z nich přenášejí na své dodavatele.
Všechny nepotřebuje nikdo. Které normy automobilového průmyslu se firmy týkají, závisí na tom, co dodává: sériové díly, řídicí jednotky, software, vývojové služby nebo služby, při nichž zpracovává důvěrná data výrobce. Tento článek řadí nejdůležitější normy podle témat a končí checklistem, s jehož pomocí určíte ty své.
Zákon, smlouva, stav techniky — proč normy automobilového průmyslu platí
Normy odvětví platí ze tří různých důvodů a rozdíl určuje, co se stane, když některá chybí:
- Zákon a schválení typu. Předpisy OSN R155 a R156 jsou podmínkou schválení typu; GDPR platí pro každé zpracování osobních údajů. Bez jejich splnění vozidlo nebude registrováno, nebo dochází k porušení zákona.
- Smlouva. TISAX, Automotive SPICE, IATF 16949 nebo koncernové požadavky výrobce jako KGAS nejsou zákony. Sjednávají se v dodavatelských smlouvách a zadávacích specifikacích — a bez nich zakázka nebude.
- Stav techniky. Žádný zákon nepředepisuje ISO 26262 ani ISO/SAE 21434 přímo. Popisují ale, co se považuje za pečlivý vývoj — při schválení typu, ve smlouvách i v případě odpovědnosti.
Normy automobilového průmyslu v přehledu
| Norma | Téma | Kdo ji vyžaduje | Důkaz |
|---|---|---|---|
| UN R155 | Kybernetická bezpečnost vozidla (CSMS) | Schválení typu; v EU pro všechna nově registrovaná vozidla od července 2024 | Osvědčení o shodě CSMS výrobce |
| UN R156 | Aktualizace softwaru (SUMS) | Schválení typu, jako u R155 | Osvědčení o shodě SUMS výrobce |
| ISO/SAE 21434 | Inženýrství kybernetické bezpečnosti | OEM ve smlouvách a specifikacích; základ CSMS podle R155 | Pracovní produkty, cybersecurity case, assessment |
| ISO 26262 | Funkční bezpečnost elektrických a elektronických systémů | OEM; stav techniky | Safety case, potvrzující opatření |
| Automotive SPICE | Vyspělost vývojových procesů | OEM při výběru a rozvoji dodavatelů | Assessment s capability level pro každý proces |
| KGAS | Softwarové požadavky koncernu Volkswagen | Koncern Volkswagen | Důkazy v hodnocení dodavatelů |
| TISAX | Bezpečnost informací, ochrana prototypů, ochrana dat | OEM a dodavatelé v dodavatelském řetězci | TISAX label, platný tři roky |
| ISO/IEC 27001 | Systém řízení bezpečnosti informací | Zákazníci, výběrová řízení | Certifikát, platný tři roky |
| IATF 16949 | Řízení kvality při výrobě sériových a náhradních dílů | OEM sdružení v IATF a jejich dodavatelské řetězce | Certifikát orgánu uznaného IATF |
| ISO 9001 | Systém managementu kvality | Zákazníci; základ IATF 16949 | Certifikát |
| ISO 14001 | Systém environmentálního managementu | OEM ve svých požadavcích na dodavatele | Certifikát |
| GDPR | Ochrana osobních údajů | Zákon | Odpovědnost: záznamy, DPIA, technická a organizační opatření |
Bezpečnost informací: TISAX a ISO 27001
TISAX
TISAX (Trusted Information Security Assessment Exchange) je mechanismus automobilového průmyslu pro hodnocení bezpečnosti informací a sdílení jeho výsledků. Zavedlo ho německé Sdružení automobilového průmyslu (VDA) a od roku 2017 ho provozuje ENX Association. Základem je katalog otázek VDA ISA (Information Security Assessment) s částmi o bezpečnosti informací, ochraně prototypů a ochraně dat.
TISAX se týká každé firmy, která zpracovává důvěrné informace výrobce — konstrukční data, prototypy, testovací vozidla —, bez ohledu na její postavení v dodavatelském řetězci. Assessment provádí schválený auditní poskytovatel, podle potřeby ochrany na assessment level 2 nebo 3. Výsledkem je TISAX label, který platí tři roky a sdílí se s partnery přes platformu ENX. Není to certifikát, i když tak odvětví často mluví. Pro assessmenty objednané od roku 2027 platí nový katalog ISA 2027.
ISO/IEC 27001
ISO/IEC 27001 není automobilová norma, ale mezinárodní norma pro systémy řízení bezpečnosti informací (ISMS). VDA ISA se o ni v mnoha otázkách opírá: kdo provozuje ISMS podle ISO 27001, má pro TISAX velkou část práce hotovou — assessment to však nenahrazuje. Mimo automobilový průmysl se zákazníci ptají spíše na certifikát ISO než na label.
Kybernetická bezpečnost vozidla: UN R155, UN R156 a ISO/SAE 21434
TISAX chrání informace firmy. Kybernetická bezpečnost vozidla se týká samotného produktu: řídicích jednotek, rozhraní a rádiových spojení, přes která lze vozidlo napadnout.
UN R155 a UN R156
Oba předpisy EHK OSN byly přijaty v roce 2020. R155 vyžaduje od výrobce vozidla systém řízení kybernetické bezpečnosti (CSMS), R156 systém řízení aktualizací softwaru (SUMS). V EU jsou povinné od července 2022 pro nové typy vozidel a od července 2024 pro všechna nově registrovaná vozidla. Adresátem je výrobce — jeho CSMS však musí zahrnovat dodavatelský řetězec, a tak se požadavky dostávají k dodavatelům jako smluvní ujednání.
ISO/SAE 21434
ISO/SAE 21434:2021, vydaná společně ISO a SAE International, popisuje inženýrství kybernetické bezpečnosti v celém životním cyklu vozidla: od konceptu a vývoje přes výrobu a provoz až po vyřazení z provozu. Jejím jádrem je analýza hrozeb a posouzení rizik (Threat Analysis and Risk Assessment, TARA). Informativní příloha zavádí cybersecurity assurance levels (CAL), které určují, jak důkladně se prvek zabezpečuje.
Norma je obvyklým prostředkem ke splnění požadavků R155 a je navržena tak, aby fungovala vedle ISO 26262. Připravuje se druhé vydání; platné je vydání z roku 2021.
Funkční bezpečnost: ISO 26262
ISO 26262 upravuje funkční bezpečnost silničních vozidel s elektrickými a elektronickými systémy: chyba hardwaru nebo softwaru nesmí vést k nepřiměřenému riziku. Platné vydání z roku 2018 má dvanáct částí a pokrývá životní cyklus od konceptu přes vývoj a výrobu až po vyřazení z provozu. Z analýzy nebezpečí a posouzení rizik vyplývá pro každý bezpečnostní cíl ASIL (Automotive Safety Integrity Level) od A do D. Čím vyšší ASIL, tím přísnější požadavky na metody, verifikaci a nezávislost potvrzení.
Část 6 se zabývá softwarem: požadavky, architekturou, návrhem softwarových jednotek, verifikací a testováním. Pro dodavatele řídicích jednotek a softwaru do vozidel je to obvykle část, na které práce stojí.
Na významu nabývají dvě doplnění: ISO 21448 (SOTIF) pro nebezpečí, která vznikají bez poruchy — například když senzor špatně vyhodnotí situaci —, a ISO/PAS 8800:2024 pro systémy související s bezpečností, které využívají umělou inteligenci. Připravuje se třetí vydání ISO 26262.
Vývojové procesy: Automotive SPICE a KGAS
Automotive SPICE
Automotive SPICE (Software Process Improvement and Capability dEtermination) je model hodnocení procesů v odvětví, který vydává VDA QMC. Nehodnotí produkt, ale procesy, v nichž vzniká: požadavky, architekturu, implementaci, integraci a testování, k tomu řízení projektu, konfigurace a kvality. První verze vyšla v roce 2005 na základě ISO/IEC 15504. Aktuální verze 4.0 z roku 2023 vychází z ISO/IEC 33020 a kromě systémového a softwarového inženýrství zahrnuje i hardware a strojové učení.
Každý hodnocený proces získá capability level od 0 (neúplný) do 5 (inovující). Výrobci od dodavatelů často požadují úroveň 2, u některých procesů úroveň 3. Assessmenty provádějí hodnotitelé certifikovaní podle schématu intacs.
KGAS
KGAS (Konzerngrundanforderungen Software, základní koncernové požadavky na software) jsou požadavky koncernu Volkswagen na software, který ovlivňuje funkce vozidla. Doplňují Automotive SPICE o koncernová pravidla pro procesy, pracovní produkty a metriky a zabývají se i funkční a kybernetickou bezpečností. Závazné jsou pro dodavatele, kteří pro koncern vyvíjejí řídicí jednotky nebo software do vozidel. Jiní výrobci mají srovnatelné vlastní požadavky; najdete je v jejich specifikacích.
Řízení kvality: IATF 16949 a ISO 9001
IATF 16949
IATF 16949:2016 je standard International Automotive Task Force pro systémy managementu kvality v automobilovém průmyslu. V roce 2016 nahradil ISO/TS 16949 a není samostatnou normou: doplňuje ISO 9001 o požadavky odvětví — základní nástroje APQP, PPAP, FMEA, MSA a SPC, požadavky na bezpečnost produktu a specifické požadavky zákazníků, tedy výrobců. Platí pro závody, kde se vyrábějí sériové nebo náhradní díly, a certifikovat smějí jen orgány uznané IATF.
ISO 9001
ISO 9001 je základem každého systému managementu kvality, a tedy i IATF 16949. Pro vývojové a softwarové firmy bez sériové výroby je často tím důkazem, na který se zákazníci ptají. Šesté vydání, ISO 9001:2026, vyšlo v září 2026; certifikáty podle vydání z roku 2015 musí být převedeny do 30. září 2029. Kdy IATF 16949 nové vydání následuje, rozhoduje IATF — zeptejte se svého certifikačního orgánu.
Životní prostředí a BOZP: ISO 14001 a ISO 45001
Výrobci od dodavatelů stále častěji požadují důkazy o životním prostředí a pracovních podmínkách — v požadavcích na dodavatele a v hodnoceních udržitelnosti. ISO 14001 je norma pro systémy environmentálního managementu; její nové vydání, ISO 14001:2026, vyšlo v dubnu 2026 a pro přechod platí 36 měsíců. ISO 45001 popisuje systémy managementu bezpečnosti a ochrany zdraví při práci; vydání z roku 2018 se v současnosti reviduje.
Ochrana dat: GDPR v propojeném vozidle
Propojené vozidlo vytváří osobní údaje: polohu, styl jízdy, kontakty ze spárovaného telefonu. GDPR není automobilová norma, ale platí pro každého výrobce, dodavatele a poskytovatele služeb, který takové údaje zpracovává — stejně jako pro údaje zaměstnanců, zákazníků a partnerů. Evropský sbor pro ochranu osobních údajů vydal k propojeným vozidlům pokyny (pokyny 01/2020). V TISAX tvoří ochrana dat samostatnou část katalogu.
Checklist: které normy automobilového průmyslu se vás týkají?
Projděte otázky. Každé „ano“ jmenuje normu, kterou byste se měli zabývat:
- Zpracováváte důvěrné informace výrobce — konstrukční data, specifikace, prototypy, testovací vozidla? TISAX, s ochranou prototypů, jakmile jsou ve hře prototypy.
- Zpracováváte osobní údaje jménem výrobce? GDPR a část TISAX věnovaná ochraně dat.
- Vyvíjíte řídicí jednotky, software nebo systémy pro vozidla? Automotive SPICE; pro koncern Volkswagen navíc KGAS.
- Má váš produkt funkce související s bezpečností — brzdy, řízení, pohon, asistenční systémy? ISO 26262, u senzoriky a automatizovaného řízení také ISO 21448.
- Má váš produkt rozhraní navenek — rádio, diagnostiku, aktualizace over-the-air, backend? ISO/SAE 21434 a požadavky, které váš zákazník odvozuje z UN R155 a R156.
- Jste výrobce vozidel, nebo žádáte o schválení typu? UN R155 a UN R156, s CSMS a SUMS.
- Vyrábíte sériové nebo náhradní díly pro vozidla? IATF 16949, postavená na ISO 9001.
- Dodáváte vývoj, software nebo služby bez sériové výroby? ISO 9001, často také ISO/IEC 27001.
- Ptají se vaši zákazníci na environmentální data a udržitelnost? ISO 14001.
- Vyžaduje váš zákazník něco, co tu chybí? Přečtěte si jeho specifické požadavky (Customer Specific Requirements) a specifikaci: doplňují normy a bývají přísnější.
Více odpovědí „ano“ je pravidlem, ne výjimkou: vývojová firma pro řídicí jednotky může potřebovat zároveň TISAX, Automotive SPICE, ISO 26262, ISO/SAE 21434 a ISO 9001.
Kde se normy překrývají
Normy mají různé vydavatele a různé hodnotitele, ale vyžadují mnoho stejného:
- Inventář. Lokality, procesy, systémy, komponenty a dodavatelé — TISAX a ISO 27001 se ptají na informační aktiva, ISO/SAE 21434 a ISO 26262 na prvky vozidla.
- Řízení rizik. Posouzení rizik v ISMS, TARA v ISO/SAE 21434, analýza nebezpečí a posouzení rizik v ISO 26262, rizika a příležitosti v ISO 9001 a IATF 16949 — různými metodami, často na stejných objektech.
- Opatření s odpovědnými osobami a termíny. Každá norma vyžaduje, aby se mezery uzavřely a ověřila se účinnost.
- Řízení dodavatelů. Co od vás požaduje výrobce, musíte často přenést na vlastní dodavatele.
- Důkazy. Dokumenty, záznamy a hodnocení, které auditorovi nebo hodnotiteli ukazují, že se dělá to, co je popsáno.
Kdo vede každou normu ve vlastní tabulce, udržuje stejná aktiva, rizika a důkazy několikrát — a nejpozději při druhém auditu se tabulky přestanou shodovat.
Normy automobilového průmyslu s Complaica
Complaica je compliance software, v němž více rámců pracuje nad jednou datovou základnou. Pro automobilový průmysl to znamená:
- TISAX a VDA ISA. Self-assessment pro každou kontrolní otázku s úrovní vyspělosti a cílovou úrovní, rozsah assessmentu pro každou lokalitu, žádosti o ochranu prototypů a plán opatření.
- ISO/IEC 27001. Požadavky a 93 opatření z přílohy A; prohlášení o aplikovatelnosti (SoA) a plán zvládání rizik jako report.
- Automotive SPICE. Skupiny procesů, capability levels a pracovní produkty v průběhu vývoje.
- ISO/SAE 21434. Analýza hrozeb a důkazy kybernetické bezpečnosti v životním cyklu produktu.
- ISO 9001. Mapa procesů, cíle kvality a program auditů.
- GDPR. Činnosti zpracování, právní základy a lhůty pro výmaz, ze kterých se generují záznamy a DPIA.
- Jedna datová základna. Aktiva, rizika, opatření a důkazy se udržují jednou a využívá je každý rámec; každá změna stavu s autorem a datem.
- Integrace AI (MCP). Pro dotazy k požadavkům a opatřením. Hodnocení a rozhodnutí zůstávají na vás.
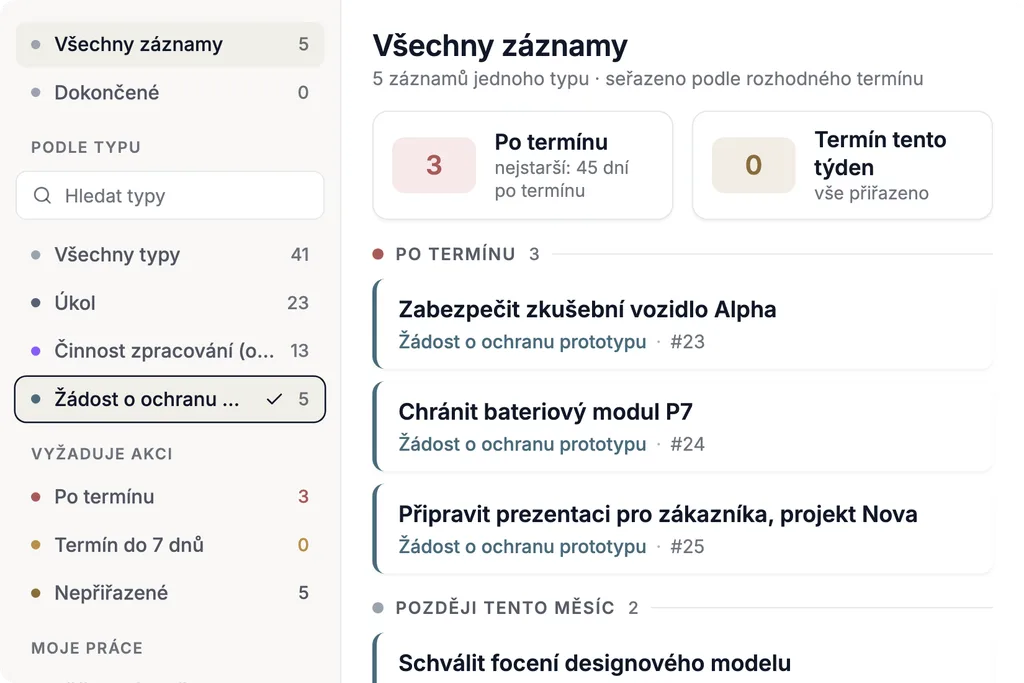
Poznejte Complaica jako software pro TISAX
K tomu přistupuje poradenství z praxe odvětví — k Automotive SPICE, KGAS, TISAX, ISO/SAE 21434 a ISO 26262 — v rozsahu, jaký potřebujete: gap analýza, vybudování systémů řízení, příprava na assessment a audit. Labely, certifikáty a výsledky assessmentů vydávají nezávislí auditní poskytovatelé a certifikační orgány.
Chcete vědět, které normy se na vaši firmu vztahují a kde stojíte? Vyžádejte si bezplatný 20minutový checkup.
Jak zůstat v obraze
Normy odvětví se mění rychleji, než napovídají jejich tříleté cykly: ISO 9001 a ISO 14001 vyšly v roce 2026 v novém vydání, ISA 2027 nahrazuje VDA ISA 6 a pracuje se na ISO 26262 a ISO/SAE 21434. Normy pro silniční vozidla vznikají v technické komisi ISO/TC 22; VDA QMC, ENX, IATF a EHK OSN zveřejňují změny svých předpisů na vlastních stránkách. Před každým auditem a u každé nové zakázky si ověřte, jaké vydání očekává váš zákazník a váš hodnotitel.
Závěr
Normy automobilového průmyslu nejsou seznam, který se odškrtá celý, ale výběr, který vyplývá z produktu, zákazníka a role v dodavatelském řetězci. Pomocí checklistu určete, které normy pro vás platí, ve specifikaci si ověřte, jaké vydání a jaká úroveň se vyžadují — a veďte na jednom místě to, co mají normy společné.
Zdroje Reference a právní základy
11 zdrojů · UN R155, UN R156, ISO/SAE 21434, ISO 26262, … Zobrazit Skrýt
Právní předpisy
Normy a standardy
Pokyny a publikace úřadů
Právně závazné je výhradně znění zveřejněné v příslušném úředním věstníku. Normy lze získat u uvedených vydavatelů.
Co si o tom myslíte?
Napište nám — co z toho platí pro vás?
Děkujeme.
Ozveme se do jednoho pracovního dne.
Neodesláno.
Nepovedlo se. Zkontrolujte prosím pole nebo nám napište přímo.