NIS2 — koho se týká a co směrnice vyžaduje
Odvětví, velikost, zvláštní případy: o tom, zda firma spadá pod směrnici NIS2, rozhodují tři kritéria. Koho se směrnice týká, jaké povinnosti z toho plynou, jaké lhůty platí a co hrozí při porušení.
Směrnice NIS2 — směrnice (EU) 2022/2555 — výrazně rozšířila okruh firem, které musí svou kybernetickou bezpečnost prokazatelně řídit. Její předchůdkyně z roku 2016 se vztahovala na provozovatele základních služeb a některé poskytovatele digitálních služeb; NIS2 zahrnuje 18 odvětví, od dodavatele energie po výrobce strojů. V Německu je od 6. prosince 2025 platným právem, provedena je v německém zákoně o BSI (BSIG).
Téměř každý projekt NIS2 proto začíná stejnou otázkou: Týká se to nás? Tento článek odpovídá nejprve na ni — a poté na to, co NIS2 vyžaduje, jaké lhůty platí pro firmy a co hrozí při porušení.
Koho se NIS2 týká?
O tom, zda firma spadá pod NIS2, rozhodují tři kritéria: odvětví, v němž působí, její velikost a — v některých případech — povaha její služby. Výsledek vám žádný úřad nesdělí: každá firma sama ověřuje, zda se jí směrnice týká, a poté se registruje.
1. Odvětví
Směrnice uvádí ve dvou přílohách 18 odvětví. Příloha I vyjmenovává vysoce kritická odvětví:
- Energetika
- Doprava
- Bankovnictví
- Infrastruktura finančních trhů
- Zdravotnictví
- Pitná voda
- Odpadní voda
- Digitální infrastruktura — mimo jiné služby cloud computingu a služby datových center, služby DNS a služby vytvářející důvěru
- Řízení služeb IKT (mezi podniky) — poskytovatelé řízených služeb a řízených bezpečnostních služeb (Managed Service Provider, Managed Security Service Provider)
- Veřejná správa
- Vesmír
Příloha II uvádí další kritická odvětví:
- Poštovní a kurýrní služby
- Nakládání s odpady
- Výroba, produkce a distribuce chemických látek
- Výroba, zpracování a distribuce potravin
- Výroba (zpracovatelský průmysl) — zdravotnické prostředky, počítače, elektronické a optické přístroje a zařízení, elektrická zařízení, stroje a zařízení, motorová vozidla a ostatní dopravní prostředky
- Digitální poskytovatelé — on-line tržiště, internetové vyhledávače a platformy sociálních sítí
- Výzkum
Rozhodující není obor, k němuž se firma sama řadí, nýbrž druh subjektu popsaný v přílohách — v německém právu v přílohách 1 a 2 BSIG. Obchodní činnosti, které jsou v poměru k celkové činnosti zanedbatelné, mohou podle § 28 BSIG zůstat při zařazení nezohledněny.
2. Velikost
Zahrnuty jsou v zásadě střední a velké podniky. Prahové hodnoty pocházejí z doporučení EU o malých a středních podnicích (2003/361/ES):
| Kritérium | Střední podnik | Velký podnik |
|---|---|---|
| Zaměstnanci | alespoň 50 | alespoň 250 |
| nebo finanční ukazatele | roční obrat i roční bilanční suma nad 10 mil. eur | roční obrat nad 50 mil. eur a roční bilanční suma nad 43 mil. eur |
Stačí dosáhnout jedné z obou prahových hodnot: počtu zaměstnanců, nebo finančních ukazatelů. Ve skupinách podniků se údaje partnerských a propojených podniků v zásadě započítávají; německý BSIG z toho připouští výjimku, pokud firma provozuje své systémy IT nezávisle na skupině.
3. Základní, nebo důležitý subjekt?
Z odvětví a velikosti vyplývá kategorie. Směrnice rozlišuje základní a důležité subjekty; německý BSIG označuje ty základní jako „besonders wichtige Einrichtungen“ (zvláště důležité subjekty).
| Kritérium | Základní subjekty | Důležité subjekty |
|---|---|---|
| V německém BSIG | „besonders wichtige Einrichtungen“ (zvláště důležité subjekty) | „wichtige Einrichtungen“ (důležité subjekty) |
| Kdo | velké podniky z odvětví přílohy I; k tomu jednotlivé druhy subjektů bez ohledu na velikost | střední podniky z přílohy I; střední a velké podniky z přílohy II |
| Dohled | předem i následně — i bez podnětu, například formou auditů a kontrol na místě | následně — pokud existují indicie, že došlo k porušení |
| Pokuta až | 10 mil. eur nebo 2 % celosvětového ročního obratu | 7 mil. eur nebo 1,4 % celosvětového ročního obratu |
Samotné povinnosti — řízení rizik, hlášení, registrace — jsou pro obě kategorie v jádru stejné. Rozdíl je v dohledu a ve výši pokut.
4. Bez ohledu na velikost
Některé subjekty spadají pod NIS2, i když prahových hodnot nedosahují:
- poskytovatelé veřejných sítí elektronických komunikací nebo veřejně dostupných služeb elektronických komunikací
- poskytovatelé služeb vytvářejících důvěru
- registry domén nejvyšší úrovně (TLD), provozovatelé DNS a subjekty poskytující služby registrace jmen domén
- výhradní poskytovatel služby v členském státě, která má zásadní význam pro zachování kritických společenských nebo hospodářských činností
- subjekty, u nichž by narušení služby mohlo mít významný dopad na veřejný pořádek, veřejnou bezpečnost nebo ochranu zdraví anebo vyvolat systémové riziko
- kritické subjekty ve smyslu směrnice (EU) 2022/2557 — v Německu „Betreiber kritischer Anlagen“ (provozovatelé kritických zařízení)
- subjekty veřejné správy, podle vnitrostátního práva
Nespadáte pod NIS2 — a přesto se vás ptají
I ten, kdo žádnou z těchto podmínek nesplňuje, se s NIS2 setká: jako dodavatel. Dotčené firmy musí zajistit bezpečnost svého dodavatelského řetězce a požadavky předávají svým poskytovatelům služeb ve smlouvách, dotaznících a auditech. Poskytovatelům služeb IT, výrobcům softwaru a subdodavatelům se proto vyplatí umět vlastní bezpečnostní opatření doložit dřív, než se na ně zeptá první zákazník.
Ověření dopadu NIS2 ve čtyřech krocích
- Zmapujte činnosti. Jaké služby firma poskytuje, jaké zboží vyrábí — a které z nich odpovídají některému druhu subjektu z přílohy I nebo II?
- Určete velikost. Zjistěte počet zaměstnanců, roční obrat a roční bilanční sumu podle doporučení o malých a středních podnicích, včetně partnerských a propojených podniků.
- Prověřte zvláštní případy. Uplatní se některé z pravidel platných bez ohledu na velikost — nebo má přednost zvláštní předpis, například DORA pro finanční subjekty?
- Zdokumentujte výsledek. I výsledek „netýká se nás“ patří se zdůvodněním a datem do dokumentace. Změní-li se velikost nebo předmět podnikání, ověření se opakuje.
Pro německý právní rámec nabízí úřad BSI on-line ověření dopadu NIS-2-Betroffenheitsprüfung, dostupné v němčině. Poskytuje první orientaci; jeho výsledek není právně závazný.
Co NIS2 vyžaduje?
Požadavky NIS2 lze rozdělit do čtyř skupin. U každé je uveden článek směrnice a paragraf německého BSIG:
- Opatření k řízení rizik (čl. 21, § 30 BSIG): vhodná a přiměřená technická, provozní a organizační opatření — podle stavu techniky, přičemž jejich dodržování je třeba dokumentovat.
- Ohlašovací povinnosti (čl. 23, § 32 BSIG): Významné bezpečnostní incidenty je třeba hlásit v pevných lhůtách.
- Registrace (čl. 3, § 33 BSIG): Dotčené subjekty se samy registrují u příslušného orgánu a udržují své údaje aktuální.
- Odpovědnost vedení (čl. 20, § 38 BSIG): Vedení opatření zavádí, dohlíží na jejich zavádění a samo se pravidelně účastní školení.
Deset opatření k řízení rizik
Čl. 21 odst. 2 směrnice uvádí deset oblastí, které musí opatření přinejmenším zahrnovat:
- politiky analýzy rizik a bezpečnosti informačních systémů
- řešení bezpečnostních incidentů
- řízení kontinuity provozu — správa zálohování, obnova provozu po havárii — a krizové řízení
- bezpečnost dodavatelského řetězce, včetně vztahů k přímým dodavatelům a poskytovatelům služeb
- zabezpečení pořizování, vývoje a údržby systémů IT, včetně řešení zranitelností a jejich zveřejňování
- politiky a postupy, jimiž se posuzuje účinnost opatření
- základní postupy kybernetické hygieny a školení v oblasti kybernetické bezpečnosti
- politiky a postupy pro používání kryptografie a případně šifrování
- bezpečnost lidských zdrojů, kontrola přístupu a správa aktiv
- vícefaktorová nebo trvalá autentizace, zabezpečená hlasová, obrazová a textová komunikace a případně zabezpečená nouzová komunikace
Seznam uvádí témata, nikoli hotová opatření: co je přiměřené, závisí na riziku, na velikosti firmy a na možných následcích incidentu. Pro určité druhy digitálních subjektů — například poskytovatele služeb cloud computingu, služeb datových center a řízených služeb — rozvádí požadavky podrobně prováděcí nařízení (EU) 2024/2690.
Kdo již provozuje ISMS podle ISO 27001, nezačíná od nuly: co je tam zdokumentováno, lze — pokud to obsahově odpovídá — využít i pro příslušné požadavky NIS2. Registraci a ohlašovací povinnosti však certifikát nenahrazuje.
Ohlašovací lhůty při významných bezpečnostních incidentech
- Do 24 hodin od zjištění: včasné varování — v německém BSIG „frühe Erstmeldung“ (včasné první hlášení).
- Do 72 hodin: hlášení bezpečnostního incidentu s prvotním posouzením závažnosti a dopadu.
- Na žádost orgánu: průběžné zprávy o stavu.
- Nejpozději jeden měsíc po hlášení: závěrečná zpráva. Pokud incident stále trvá, nastupuje nejprve na její místo zpráva o pokroku.
Lhůty běží od okamžiku, kdy se firma o incidentu dozví — i v noci a o víkendu. Kdo si teprve v krizové situaci ujasňuje, kdo hlásí a kdo rozhoduje, těch 24 hodin zpravidla už vyčerpal.
Jaké lhůty NIS2 platí pro firmy?
Termíny stanovené směrnicí jsou určeny členským státům, nikoli firmám:
- 16. ledna 2023: Směrnice vstupuje v platnost.
- 17. října 2024: Lhůta pro provedení ve vnitrostátním právu. Den poté se zrušuje stará směrnice NIS (EU) 2016/1148.
- 17. dubna 2025: Členské státy sestaví seznam základních a důležitých subjektů a alespoň každé dva roky jej aktualizují.
- 17. října 2027: Komise směrnici poprvé přezkoumá, poté každých 36 měsíců.
Pro firmy je rozhodující vnitrostátní zákon — a den, kdy nabude účinnosti. Mnoho členských států lhůtu pro provedení nedodrželo, a stav se proto v jednotlivých zemích liší.
V Německu platí nový BSIG od 6. prosince 2025; obecné přechodné období pro povinnosti nestanoví. Na registraci u úřadu BSI měly dotčené subjekty podle § 33 BSIG tři měsíce — tato lhůta již uplynula. Kdo pod zákon spadá a ještě registrován není, měl by to neprodleně napravit. Kdo pod zákon spadne poprvé až později, protože firma roste nebo přibude nová oblast podnikání, má od tohoto okamžiku opět tři měsíce.
Pokuty podle NIS2 a odpovědnost vedení
Porušení povinností v oblasti řízení rizik a hlášení může přijít draho. Směrnice určuje horní hranice pokut, které musí každý členský stát stanovit přinejmenším v této výši:
- Základní subjekty: 10 mil. eur nebo 2 % celosvětového ročního obratu za předchozí rok — podle toho, která částka je vyšší.
- Důležité subjekty: 7 mil. eur nebo 1,4 % celosvětového ročního obratu.
Německý BSIG tyto částky přebírá v § 65; rámec odvozený z obratu tam platí pro firmy s celkovým obratem nad 500 mil. eur. Postihnout lze i zmeškanou registraci — pokutou až 500 000 eur.
Těžší váhu než pokuta má často osobní odpovědnost. Členové řídících orgánů mohou nést odpovědnost za porušení; v Německu odpovídají své společnosti podle pravidel práva obchodních společností. Orgány mohou navíc nařídit, aby bylo porušení zveřejněno. Jako krajní prostředek — a pouze u základních subjektů — směrnice stanoví, že osobám na úrovni vedení lze dočasně zakázat výkon jejich funkce, dokud není nedostatek odstraněn.
Proč se zavedení NIS2 vyplatí
NIS2 je právní předpis, ale opatření, která vyžaduje, jsou tatáž, která útoku zabrání nebo omezí jeho následky:
- Včas rozpoznat rizika: Kdo zná své systémy, závislosti a zranitelnosti, jedná dřív, než vznikne škoda.
- Udržet provoz: Ověřené zálohy, plány obnovy a sehraný krizový tým rozhodují o tom, zda incident stojí hodiny, nebo týdny.
- Reagovat rychleji: Pevné cesty hlášení vnášejí do krizové situace jasno — a hlášení úřadům pomáhají včas varovat další firmy.
- Doložit důvěryhodnost: Zákazníci a partneři žádají důkazy. Kdo je umí předložit, zůstává v dodavatelském řetězci.
Zavedení NIS2 s Complaica
Complaica je software NIS2 — v jádru software ISMS, který přináší katalog požadavků NIS2. Rozsah, aktiva, požadavky, rizika, opatření, bezpečnostní incidenty a důkazy jsou v jedné datové základně; dashboardy ukazují vedení, jak daleko zavedení je a kde jsou mezery.
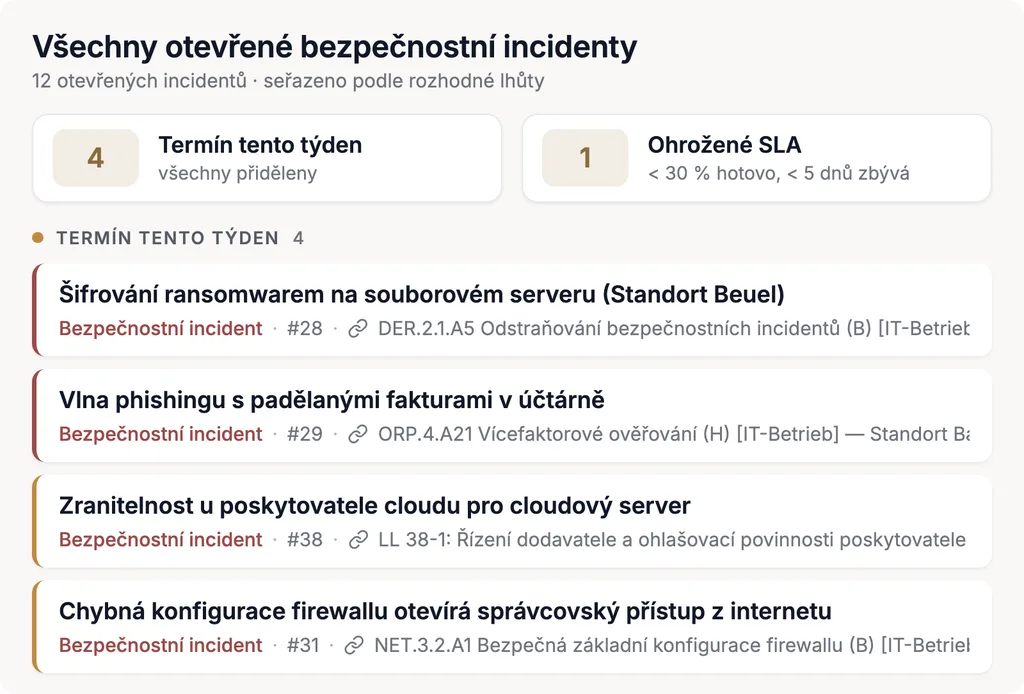
K tomu přistupuje poradenství v rozsahu, jaký potřebujete: od ověření dopadu přes gap analýzu až po průběžné prokazování. Zda jsou povinnosti splněny, posuzuje nakonec příslušný orgán — Complaica k tomu uchovává důkazy.
Chcete vědět, zda se NIS2 týká vaší firmy? Vyžádejte si bezplatný 20minutový checkup.
Závěr
Zda NIS2 pro firmu platí, se vyjasní podle odvětví, velikosti a zvláštních případů — a toto ověření za ni nikdo neudělá. Povinnosti jsou pro základní a důležité subjekty v jádru stejné: řízení rizik, hlášení, registrace a odpovědnost vedení. V Německu již platí. Rozumným prvním krokem je proto zdokumentované ověření dopadu, druhým gap analýza vůči deseti opatřením k řízení rizik.
Co si o tom myslíte?
Napište nám — co z toho platí pro vás?
Děkujeme.
Ozveme se do jednoho pracovního dne.
Neodesláno.
Nepovedlo se. Zkontrolujte prosím pole nebo nám napište přímo.