PIA a DPIA — snadno zaměnitelné
Obě posouzení, PIA i DPIA, se ptají, co může zpracování osobních údajů způsobit lidem, o jejichž údaje jde. Jedno je však metoda, kterou si organizace volí sama, a druhé povinnost, kterou ukládá GDPR — s termínem, minimálním obsahem a pokutou. Jak je od sebe rozeznat a jak obojí provést.
Bez osobních údajů se dnes obejde málokterý projekt: formulář pro uchazeče o zaměstnání, migrace CRM, kamera u brány, model trénovaný na tiketech zákaznické podpory. Zda tím někomu vzniká újma, je zevnitř projektu vidět jen zřídka — a lidé, kterým by vznikla, u stolu nesedí. Posouzení vlivu klade tuto otázku dříve, než zpracování začne, tedy v době, kdy změna návrhu ještě stojí málo.
Vžila se pro ně dvě označení, PIA a DPIA, a často se mezi nimi nerozlišuje. Překrývají se, ale totéž nejsou: jedno je metoda, druhé právní povinnost.
Co je PIA?
Posouzení dopadu na soukromí (privacy impact assessment, PIA) je systematický postup, kterým se zjišťují a hodnotí rizika, jež projekt, program nebo systém představuje pro soukromí. Sleduje, jak se osobní informace shromažďují, používají, zpřístupňují, ukládají a vymazávají, co to může znamenat pro dotčené osoby a která opatření sníží riziko na míru, kterou lze obhájit.
Je to pojem starší a širší. Ve Spojených státech ukládá provádění PIA federálním úřadům zákon E-Government Act z roku 2002; ve většině ostatních zemí je PIA věcí dobré praxe, popsané v normě ISO/IEC 29134 a v metodických pokynech mnoha dozorových úřadů. Jakou bude mít podobu, určuje organizace sama.
Co je DPIA?
Posouzení vlivu na ochranu osobních údajů (data protection impact assessment, DPIA) je posouzení, které článek 35 GDPR předepisuje všude tam, kde je pravděpodobné, že určitý druh zpracování „bude mít za následek vysoké riziko pro práva a svobody fyzických osob“. Nařízení stanoví, kdy je třeba posouzení provést, co musí přinejmenším obsahovat a s kým je nutné je konzultovat.
Stručně řečeno: DPIA je PIA s právním základem — užší předmětem, přísnější formou.
PIA vs. DPIA: rozdíly na první pohled
| Hledisko | PIA | DPIA |
|---|---|---|
| Předmět | Soukromí v širokém smyslu: každý dopad projektu na dotčené osoby | Zpracování osobních údajů a jeho rizika pro práva a svobody subjektů údajů |
| Právní základ | Většinou dobrá praxe; povinnost jen tam, kde ji stanoví zákon — například pro federální úřady v USA | Čl. 35 GDPR a právní předpisy vytvořené podle vzoru tohoto nařízení, například UK GDPR |
| Načasování | Na začátku projektu a znovu při každé významné změně | Před zahájením zpracování, kdykoli je pravděpodobné vysoké riziko |
| Obsah | Volí jej organizace; strukturu nabízí ISO/IEC 29134 | Minimum stanovené právním předpisem: čl. 35 odst. 7 |
| Kdo se podílí | Projektový tým, útvar ochrany soukromí, zainteresované strany | Správce, jemuž radí pověřenec pro ochranu osobních údajů; ve vhodných případech subjekty údajů; dozorový úřad, pokud vysoké riziko přetrvává |
| Když chybí | Žádná zvláštní sankce — rizika však vyjdou najevo pozdě, když už jsou drahá | Pokuta až do výše 10 milionů EUR nebo 2 % celkového ročního obratu celosvětově (čl. 83 odst. 4) |
| Dosah | Celosvětový, nevázaný na jediný zákon | EU a EHP — a organizace mimo ně, které tamním lidem nabízejí zboží nebo služby nebo monitorují jejich chování |
V běžné praxi není hranice tak ostrá jako v tabulce. Mnoho organizací říká PIA a myslí tím posouzení podle čl. 35, a stejně tak mnoho nástrojů a šablon zpráv — francouzský dozorový úřad CNIL nazývá svůj software pro DPIA prostě „PIA“. Nezáleží na názvu na titulní straně, ale na tom, zda obsah splňuje, co právní předpis vyžaduje.
Complaica je software DPMS s hotovou sadou Data Protection Kit: předdefinovaná organizační struktura, seznam činností zpracování podle čl. 30, katalogy hrozeb a opatření a hotové zprávy pro záznamy o činnostech zpracování a pro posouzení vlivu.
Co mají PIA a DPIA společného
Metodu. Obě posouzení procházejí týmiž čtyřmi fázemi a obě jsou cyklem, nikoli dokumentem, který se napíše jednou:
- Kontext. Popište zpracování: jaké údaje, čí, k jakému účelu a jakými prostředky.
- Opatření. Určete opatření, která zajistí dodržení základních zásad — nezbytnost, přiměřenost, práva dotčených osob.
- Rizika. Posuďte, co se těmto lidem může stát, jak je to pravděpodobné a jak závažné by to bylo.
- Validace. Rozhodněte, zda je dosažená úroveň ochrany přijatelná, a zaznamenejte, kdo rozhodl.
V každé fázi je třeba si ujasnit čtyři věci:
- zúčastněné strany: správce, zpracovatele a subjekty údajů;
- povahu a rozsah údajů;
- účely zpracování;
- požadavky, které se uplatní — podle GDPR, podle jiných právních předpisů, nebo podle obojího.
Kdy GDPR vyžaduje DPIA?
Vždy, když je pravděpodobné, že určitý druh zpracování, zejména při využití nových technologií, bude mít za následek vysoké riziko — tak stanoví čl. 35 odst. 1. V čl. 35 odst. 3 jsou uvedeny tři případy, kdy je tomu tak vždy:
- systematické a rozsáhlé vyhodnocování osobních aspektů, které je založeno na automatizovaném zpracování, včetně profilování, a na němž se zakládají rozhodnutí, která vyvolávají právní účinky nebo mají podobně závažný dopad;
- rozsáhlé zpracování zvláštních kategorií údajů nebo osobních údajů týkajících se rozsudků v trestních věcech a trestných činů;
- rozsáhlé systematické monitorování veřejně přístupných prostorů.
Pro všechno ostatní jsou tu pokyny pracovní skupiny zřízené podle článku 29 (WP 248), které potvrdil Evropský sbor pro ochranu osobních údajů. Uvádějí devět kritérií a jako orientační pravidlo platí, že operace zpracování, která splňuje dvě z nich, DPIA vyžaduje:
- Hodnocení nebo bodování (scoring), včetně profilování a předvídání — týkající se pracovního výkonu, ekonomické situace, zdravotního stavu, preferencí, chování nebo místa pobytu.
- Automatizované rozhodování s právním nebo podobně závažným účinkem, které může vést k vyloučení nebo diskriminaci.
- Systematické monitorování osob, a to i ve veřejně přístupných prostorech.
- Citlivé údaje: zvláštní kategorie, jako jsou údaje o zdravotním stavu nebo politické názory, rozsudky v trestních věcech a údaje vysoce osobní povahy.
- Zpracování ve velkém rozsahu — měřeno počtem osob, objemem údajů, dobou trvání a zeměpisným rozsahem.
- Porovnávání nebo kombinování datových souborů, které pocházejí z různých operací zpracování.
- Zranitelné subjekty údajů: děti, zaměstnanci, pacienti, senioři, žadatelé o azyl.
- Inovativní využití technologií, například kombinace otisku prstu a rozpoznávání obličeje při kontrole přístupu.
- Zpracování, které lidem brání uplatnit určité právo nebo využít službu či smlouvu.
K tomu přistupují národní seznamy. Podle čl. 35 odst. 4 každý dozorový úřad zveřejňuje seznam druhů operací zpracování, které v jeho zemi podléhají požadavku na DPIA; podle čl. 35 odst. 5 může zveřejnit i seznam těch, u nichž DPIA není třeba. Seznamy se liší, takže organizace působící ve více zemích musí projít každý z nich. Naši experti na ochranu osobních údajů pomohou zjistit, které se uplatní.
Minimální obsah DPIA stanoví čl. 35 odst. 7:
- systematický popis zamýšlených operací zpracování a účely zpracování, případně včetně oprávněných zájmů správce;
- posouzení nezbytnosti a přiměřenosti operací zpracování z hlediska účelů;
- posouzení rizik pro práva a svobody subjektů údajů;
- plánovaná opatření k řešení těchto rizik — záruky, bezpečnostní opatření a mechanismy k zajištění ochrany osobních údajů a k doložení souladu s nařízením.
Pokud z posouzení vyplývá, že by i přes tato opatření přetrvalo vysoké riziko, musí správce zamýšlené zpracování před jeho zahájením konzultovat s dozorovým úřadem (čl. 36).
Kdy je namístě PIA?
PIA patří na začátek projektu a provází jej celým životním cyklem. Pokyny amerického úřadu Office of Management and Budget k zákonu E-Government Act (M-03-22) vyjmenovávají typické situace pro federální úřady; lze je přenést na jakoukoli organizaci:
- papírové záznamy se převádějí do elektronických systémů;
- anonymní informace lze nově přiřadit konkrétním osobám;
- stávající IT systém se začíná spravovat výrazně novým způsobem, například s využitím nových technologií;
- databáze s osobními informacemi se slučují, centralizují nebo vzájemně porovnávají;
- autentizační technologie — hesla, digitální certifikáty, biometrie — se nově nasazuje v systému, k němuž má přístup veřejnost;
- do stávajících systémů se začleňují informace z komerčních nebo veřejných zdrojů;
- údaje se nově využívají nebo vyměňují mezi organizacemi;
- změna obchodního procesu vede k novému využití nebo zpřístupnění informací;
- ke shromažďovaným údajům přibývají nové položky osobních informací, které zvyšují riziko — například údaje o zdraví nebo finanční údaje.
PIA nebo DPIA v deseti krocích
Ať je na řadě kterékoli z nich, práce postupuje ve stejném pořadí:
- Shromážděte informace. Dejte dohromady, co je o zpracování známo: zadání projektu, datové toky, systémy, smlouvy.
- Zapojte ty, kdo zpracování znají. Promluvte si s vlastníky procesů, s IT a bezpečností, s právníky a s pověřencem pro ochranu osobních údajů.
- Zjistěte právní požadavky. Které zákony, nařízení a smlouvy se na toto zpracování vztahují?
- Posuďte zákonnost a nezbytnost. Je zpracování zákonné, transparentní, nezbytné a přiměřené svému účelu?
- Určete rizika a seřaďte je podle závažnosti. Kde jsou mezery a co by znamenaly pro dotčené osoby?
- Podle potřeby si vyžádejte radu zvenčí. Od externích odborníků — a od dozorového úřadu tam, kde to vyžaduje právní předpis.
- Stanovte opatření. Technické, organizační nebo smluvní změny, které riziko sníží.
- Nechte výsledek schválit. Zjištění a plán odsouhlasí ti, kdo za ně nesou odpovědnost.
- Realizujte plán. S odpovědnými osobami a termíny — opatření, za které nikdo neodpovídá, se neprovede.
- Přezkoumávejte a aktualizujte. V pevných intervalech a vždy, když se změní způsob, jakým se údaje používají.
Toto pořadí je vodítko, ne formulář. Malé projekty projdou několik kroků na jediné schůzce; velké některé z nich opakují víckrát.
Jak se připravit na PIA
Příprava znamená shromáždit přesné informace o zpracování. Federální úřady v USA například v každém PIA podle zákona E-Government Act zaznamenávají:
- jaké informace se shromažďují;
- proč se shromažďují a k čemu mají sloužit;
- s kým se sdílejí, uvnitř organizace i mimo ni;
- jak jsou jednotlivci informováni a jak se získává jejich souhlas;
- jak jsou informace zabezpečeny.
Nikdo to všechno neví sám. Koho se ptát, záleží na předmětu posouzení: jde-li o marketingovou platformu, vedoucí marketingu řekne, jakým obchodním cílům platforma slouží — a IT, jaké údaje přes ni skutečně proudí.
Jak se připravit na DPIA
DPIA potřebuje tatáž fakta a k nim to, co zvlášť požaduje čl. 35. Pomůže, máte-li před zahájením posouzení pohromadě toto:
- Návrh nebo zadání projektu — dodává obchodní kontext.
- Dotčené osoby — zákazníci, zaměstnanci, uchazeči o zaměstnání, pacienti.
- Kategorie osobních údajů — od kontaktních údajů po chování na internetu.
- Citlivé údaje — zvláštní kategorie nebo údaje, jako je přesná poloha.
- Zdroje údajů — založení účtu, sledovací cookies, třetí strany.
- Rozsah zpracování — místní, nebo mezinárodní, s předáváním do třetích zemí, nebo bez něj.
- Zapojené třetí strany — dodavatelé, obchodní partneři, jiné části společnosti.
- Informace o zpracování osobních údajů a zásady, které se na danou činnost vztahují.
- Smluvní závazky — co o tomto zpracování říkají smlouvy organizace.
- Zavedená opatření — technická a organizační opatření, o která se zpracování může opřít.
Mnohé z toho je už zapsáno tam, kde se udržují aktuální záznamy o činnostech zpracování podle čl. 30. Dobře vedené záznamy jsou nejlepším výchozím bodem, jaký DPIA může mít.
PIA a DPIA s nástrojem Complaica
Posouzení vedené v textovém dokumentu odpoví na otázku jednou. Zpracování se mění, dokument ne — a při příštím auditu nikdo neumí říct, které riziko kdo přijal a kdy. Proto má posouzení být tam, kde se vede i zbytek řízení ochrany osobních údajů.
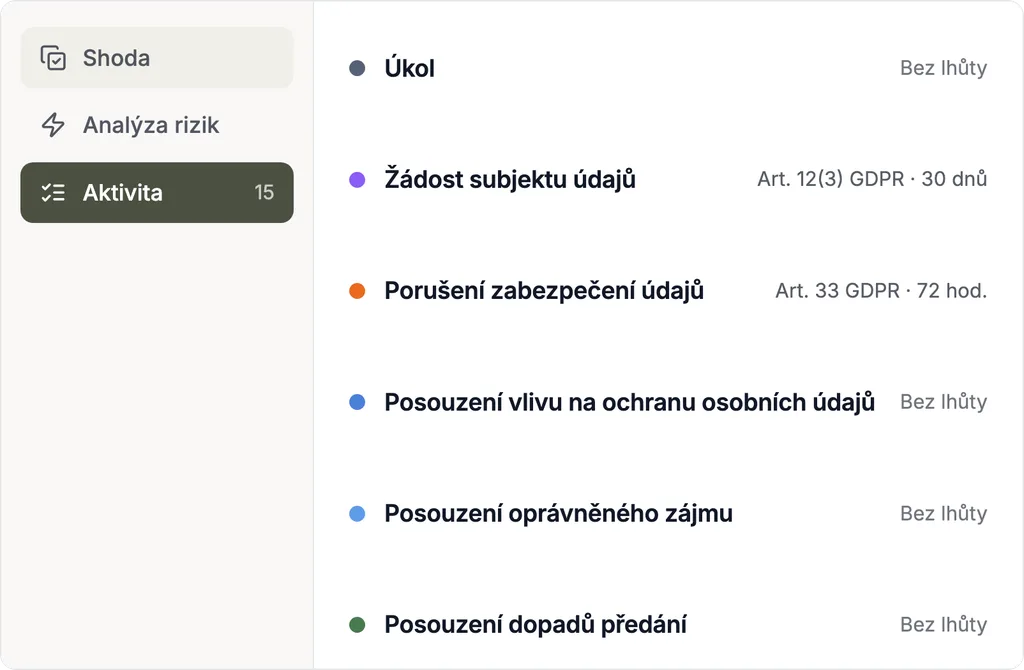
Complaica spojuje DPMS a ISMS v jediném nástroji:
- Data Protection Kit. Předdefinovaná typická organizační struktura, seznam činností zpracování podle čl. 30 a katalogy hrozeb a opatření pro ochranu osobních údajů — přizpůsobíte je, místo abyste začínali s prázdným systémem.
- Zprávy pro audit. Hotové zprávy pro záznamy o činnostech zpracování (čl. 30) a pro posouzení vlivu (čl. 35).
- Jedno řízení rizik. Technická a organizační opatření z ISMS se znovu použijí v ochraně osobních údajů a shodné hrozby se řídí jen jednou.
- AI asistent. Complaica podporuje MCP a propojí se s ChatGPT, Claude nebo lokálně provozovanou AI službou — abyste mohli dokumentovat struktury v přirozeném jazyce nebo se zeptat, co určitý požadavek vyžaduje.
- Integrace. i-doit, GSTool, Jira, SAP, Office 365 a další, vlastní systémy přes REST API.
- Externí pověřenec pro ochranu osobních údajů. Jako služba, od našich expertů.
Poznejte software DPMS Complaica
Poradenské služby v ochraně osobních údajů
Kde na posouzení chybí čas nebo zkušenosti, nastupují naši experti na ochranu osobních údajů:
- DPMS jako služba. Pomáháme identifikovat rizika, vytvářet politiky a postupy a průběžně zlepšovat stav bezpečnosti.
- Analýza ochrany osobních údajů. Analyzujeme vaše zpracování údajů a pojmenujeme možná rizika.
- Zavedení ochrany osobních údajů. Vypracujeme politiky a postupy, které sedí vaší firmě, zavedeme je a podpoříme školení vašich zaměstnanců.
- Sledování ochrany osobních údajů. Pravidelné revize udržují váš koncept ochrany osobních údajů aktuální.
- Externí pověřenec pro ochranu osobních údajů. Naši experti sledují aktuální právní úpravu, takže zůstáváte v souladu.
- Linka podpory. Od 9 do 18 hodin, pro dotazy k bezpečnosti informací a ochraně osobních údajů.
Co si o tom myslíte?
Napište nám — co z toho platí pro vás?
Děkujeme.
Ozveme se do jednoho pracovního dne.
Neodesláno.
Nepovedlo se. Zkontrolujte prosím pole nebo nám napište přímo.