Checklist ISO 27001, nebo cheat sheet — vše podstatné o certifikaci
Certifikační audit prověřuje, zda váš ISMS splňuje kapitoly 4 až 10 normy ISO/IEC 27001 a zda je výběr opatření z přílohy A zdůvodněn. Tento cheat sheet shrnuje, na čem záleží — kapitolu po kapitole, s kontrolními otázkami, s dokumenty, které musí být k dispozici, a s průběhem auditu.
ISO/IEC 27001 je mezinárodně uznávaná norma pro systémy řízení bezpečnosti informací (ISMS). Certifikát podle této normy dokládá, že nezávislý orgán prověřil, jak organizace svou bezpečnost informací plánuje, zavádí, monitoruje a zlepšuje — a je to doklad, který zákazníci, výběrová řízení a partneři požadují nejčastěji.
Než přijde auditor, měla by organizace sama vědět, jak na tom je. K tomu slouží tento cheat sheet ISO 27001: shrnuje to podstatné z normy na jedné stránce. Článek uvádí kontrolní otázky ke každé kapitole i dokumenty, které musí být k dispozici, a popisuje, jak výsledek vyhodnotit a jak probíhá certifikační audit.
Checklist ISO 27001, nebo cheat sheet?
Checklist se odškrtává bod po bodu. Cheat sheet — česky tahák — shrnuje, co je k danému tématu třeba mít po ruce. Tento cheat sheet se věnuje certifikaci podle ISO 27001: převádí požadavky normy na kontrolní otázky, na které lze odpovědět „splněno“, „částečně“ nebo „nesplněno“ — a odpověď doložit důkazem. Kdo otázky projde, získá gap analýzu: seznam toho, co mezi dnešním stavem a připraveností k certifikaci ještě chybí.
Dvě věci nenahrazuje. První je norma sama: audit se provádí vůči znění ISO/IEC 27001:2022, ne vůči jeho shrnutí. Druhou je interní audit, který norma vyžaduje v kapitole 9.2: kontrolní otázky mohou být jeho podkladem, ale interní audit potřebuje program, nestranné auditory a zprávu.
Co se prověřuje při certifikačním auditu
Norma má dvě části. Kapitoly 4 až 10 popisují systém řízení. Platí v plném rozsahu: kdo prohlašuje shodu s normou, nemůže žádný z těchto požadavků vyloučit. Příloha A uvádí 93 opatření ve čtyřech tematických oblastech. Která z nich se použijí, vyplývá z ošetření rizik a je uvedeno v Prohlášení o aplikovatelnosti (Statement of Applicability, SoA).
| Kapitola | O co jde | Hlavní důkazy |
|---|---|---|
| 4 Kontext organizace | Prostředí, zainteresované strany, rozsah | Dokumentovaný rozsah (scope) ISMS |
| 5 Vůdčí role | Závazek vrcholového vedení, politika, role | Politika bezpečnosti informací |
| 6 Plánování | Posuzování rizik, ošetření rizik, cíle, změny | Procesy řízení rizik, SoA, plán ošetření rizik, cíle bezpečnosti informací |
| 7 Podpora | Zdroje, kompetence, povědomí, komunikace, dokumenty | Důkazy o kompetenci, řízené dokumenty |
| 8 Provozování | Řízení procesů, provádění posuzování rizik a ošetření rizik | Výsledky posouzení rizik a ošetření rizik |
| 9 Hodnocení výkonnosti | Monitorování a měření, interní audit, přezkoumání vedením | Výsledky měření, program auditů a zprávy z auditů, výsledky přezkoumání vedením |
| 10 Zlepšování | Neustálé zlepšování, neshody, nápravná opatření | Záznamy o neshodách a nápravných opatřeních |
Cheat sheet ISO 27001: sedm kapitol
Otázky vycházejí z vydání ISO/IEC 27001:2022 včetně změny Amd 1:2024. Ke každé otázce patří důkaz — dokument, záznam, protokol. Odpověď bez důkazu se při auditu nepočítá.
Kapitola 4: Kontext organizace
ISMS začíná otázkou, na co se vztahuje. Organizace určí externí a interní aspekty, které ovlivňují její bezpečnost informací — zákony, smlouvy, trh a technologie na jedné straně, strukturu, zdroje a kulturu na straně druhé — a odvodí z nich rozsah.
- Jsou určeny externí a interní aspekty, které jsou relevantní pro účel organizace a pro její ISMS?
- Je posouzeno, zda je relevantním aspektem změna klimatu? Od změny Amd 1:2024 norma toto posouzení výslovně vyžaduje.
- Jsou známy zainteresované strany — zákazníci, úřady, vlastníci, zaměstnanci, dodavatelé — a jejich požadavky, včetně právních, regulatorních a smluvních?
- Je stanoveno, které z těchto požadavků se plní prostřednictvím ISMS?
- Je rozsah dokumentován — s lokalitami, organizačními jednotkami a procesy a také s rozhraními a závislostmi vůči tomu, co zajišťují jiné organizace?
- Jsou stanoveny procesy ISMS a jejich vzájemné působení?
Kapitola 5: Vůdčí role
ISMS, za kterým nestojí vrcholové vedení, auditem neprojde: auditoři mluví s vedením organizace a ptají se ho na cíle, zdroje a výsledky. Úkoly v ISMS lze delegovat, odpovědnost za ně nikoli.
- Jsou stanoveny politika bezpečnosti informací a cíle bezpečnosti informací a jsou slučitelné se strategickým zaměřením organizace?
- Jsou požadavky ISMS začleněny do obchodních procesů a jsou k dispozici potřebné zdroje?
- Obsahuje politika závazek plnit platné požadavky a neustále zlepšovat ISMS?
- Je politika dokumentována, je s ní organizace seznámena a je — pokud je to vhodné — dostupná zainteresovaným stranám?
- Jsou odpovědnosti a pravomoci pro role v bezpečnosti informací přiděleny a je s nimi organizace seznámena?
- Je určeno, kdo podává vrcholovému vedení zprávy o výkonnosti ISMS?
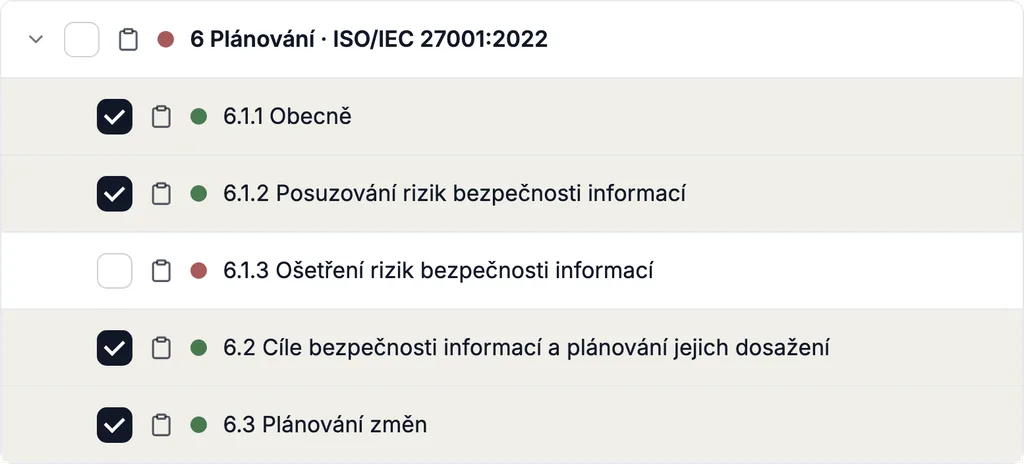
Kapitola 6: Plánování
Jádro normy. Posouzení rizik určuje, která opatření jsou nutná — ne naopak. Jeho postup musí být popsán tak, aby opakovaná posouzení vedla ke konzistentním, platným a porovnatelným výsledkům.
- Posuzování rizik. Existuje dokumentovaný postup s kritérii pro akceptaci rizik? Jsou rizika pro důvěrnost, integritu a dostupnost identifikována, analyzována a seřazena podle priorit — a má každé riziko svého vlastníka rizika?
- Ošetření rizik. Je pro každé riziko zvolena varianta ošetření? Jsou určena nezbytná opatření a porovnána s přílohou A, aby žádné nebylo opomenuto? Schválili vlastníci rizik plán ošetření rizik a akceptovali zbytková rizika?
- Prohlášení o aplikovatelnosti (SoA). Uvádí nezbytná opatření, zdůvodnění jejich zařazení, stav jejich zavedení a zdůvodnění každého vyloučení opatření z přílohy A?
- Cíle bezpečnosti informací. Jsou cíle měřitelné, je-li to proveditelné, a jsou monitorovány? Je naplánováno, co se udělá, kdo to udělá, s jakými zdroji, do kdy — a jak se výsledek vyhodnotí?
- Plánování změn. Provádějí se změny ISMS plánovaně? Tento požadavek přibyl ve vydání 2022.
Kapitola 7: Podpora
Co ISMS potřebuje, aby fungoval: lidi, znalosti, komunikaci a řízené dokumenty.
- Zdroje. Jsou určeny a poskytnuty zdroje, které vyžaduje vybudování, provoz a zlepšování ISMS?
- Kompetence. Je stanoveno, jakou kompetenci potřebují osoby, jejichž práce ovlivňuje bezpečnost informací — a je doložena, například vzděláním, školením nebo zkušenostmi?
- Povědomí. Znají zaměstnanci politiku, svůj vlastní přínos k ISMS a důsledky nedodržení požadavků?
- Komunikace. Je stanoveno, o čem, kdy, s kým a jak se interně a externě komunikuje?
- Dokumentované informace. Jsou dokumenty označovány, přezkoumávány a schvalovány? Jsou dostupné tam, kde jsou potřeba, a chráněny před ztrátou důvěrnosti, nesprávným použitím a ztrátou integrity?
Kapitola 8: Provozování
Kapitola 6 plánuje, kapitola 8 provádí. Tady chce auditor vidět, že postupy nejsou jen popsány, ale že se podle nich pracuje.
- Jsou procesy, jimiž se požadavky plní, naplánovány, zavedeny a řízeny — s kritérii a s důkazem, že probíhají podle plánu?
- Jsou plánované změny řízeny a důsledky nezamýšlených změn přezkoumávány?
- Jsou řízeny externě poskytované procesy, produkty a služby, které jsou pro ISMS relevantní?
- Opakuje se posouzení rizik v plánovaných intervalech — a vždy, když se změní něco podstatného? Jsou výsledky dokumentovány?
- Je plán ošetření rizik zaveden a výsledek dokumentován?
Kapitola 9: Hodnocení výkonnosti
Tři nástroje ukazují, zda je ISMS účinný: monitorování a měření, interní audit a přezkoumání vedením. Externí audit certifikačního orgánu mezi ně nepatří — předpokládá, že se organizace předtím prověřila sama.
- Je stanoveno, co se monitoruje a měří, jakými metodami, kdy a kdo to provádí — a kdo výsledky vyhodnocuje?
- Existuje program auditů, který stanoví četnost, metody, odpovědnosti a podávání zpráv?
- Jsou interní auditoři vybráni tak, aby byla zajištěna objektivita a nestrannost — neprověřuje tedy nikdo vlastní práci?
- Jsou výsledky auditů hlášeny příslušnému vedení?
- Přezkoumává vrcholové vedení ISMS v plánovaných intervalech — a zabývá se při tom tím, co norma předepisuje: stavem opatření z předchozích přezkoumání vedením, změnami v prostředí a v požadavcích zainteresovaných stran, neshodami, výsledky měření a auditů, výsledky posouzení rizik a stavem plánu ošetření rizik?
- Jsou výsledky přezkoumání vedením dokumentovány — s rozhodnutími o zlepšeních a o změnách ISMS?
Kapitola 10: Zlepšování
Odchylky se vyskytují v každém ISMS. Neprověřuje se, zda k nějakým došlo, ale jak s nimi organizace zachází: zda hledá příčinu, místo aby jen napravila jednotlivý případ.
- Reaguje se na neshodu — je napravena a jsou řešeny její důsledky?
- Zjišťuje se příčina a prověřuje se, zda existují nebo by mohly nastat podobné neshody?
- Jsou nápravná opatření zavedena a je prověřena jejich účinnost?
- Jsou neshody, opatření a výsledky dokumentovány?
- Zlepšuje se neustále vhodnost, přiměřenost a účinnost ISMS?
Příloha A: 93 opatření a Prohlášení o aplikovatelnosti
Příloha A není seznam k odškrtávání. Je to katalog možných opatření, s nímž organizace porovnává své ošetření rizik. Vydání 2022 řadí 93 opatření do čtyř tematických oblastí; pokyny k implementaci každého opatření dává ISO/IEC 27002:2022.
| Tematická oblast | Počet | Příklady |
|---|---|---|
| A.5 Organizační opatření | 37 | Politiky, vztahy s dodavateli, řešení bezpečnostních incidentů, používání cloudových služeb |
| A.6 Opatření v oblasti lidských zdrojů | 8 | Prověřování, školení a zvyšování povědomí, práce na dálku |
| A.7 Opatření fyzické bezpečnosti | 14 | Řízení fyzického vstupu, ochrana zařízení, bezpečná likvidace |
| A.8 Technologická opatření | 34 | Privilegovaná přístupová práva, řízení zranitelností, zálohování, logování, bezpečný vývoj |
Kontrolní otázky k příloze A:
- Je každé z 93 opatření posouzeno — jako aplikovatelné, nebo jako vyloučené, v obou případech se zdůvodněním?
- Lze každé aplikovatelné opatření odvodit od některého rizika, právního požadavku nebo smluvního požadavku?
- Má každé aplikovatelné opatření stav zavedení, odpovědnou osobu a důkaz?
- Jsou zohledněna i opatření, která v příloze A uvedena nejsou, ale pro vaše rizika jsou nutná? Katalog není vyčerpávající.
- Odpovídá SoA plánu ošetření rizik — a tomu, co je skutečně zavedeno?
Povinné dokumenty: co musí být k dispozici
Na těchto místech norma výslovně vyžaduje dokumentované informace. Chybí-li některý z těchto dokumentů, je to při auditu neshoda:
- Rozsah ISMS (4.3)
- Politika bezpečnosti informací (5.2)
- Proces posuzování rizik (6.1.2)
- Proces ošetření rizik s plánem ošetření rizik (6.1.3)
- Prohlášení o aplikovatelnosti (6.1.3)
- Cíle bezpečnosti informací (6.2)
- Důkazy o kompetenci (7.2)
- Důkazy, že procesy byly provedeny podle plánu (8.1)
- Výsledky posouzení rizik (8.2)
- Výsledky ošetření rizik (8.3)
- Výsledky monitorování a měření (9.1)
- Program auditů a výsledky auditů (9.2)
- Výsledky přezkoumání vedením (9.3)
- Neshody, nápravná opatření a jejich výsledky (10.2)
K tomu přistupuje to, co organizace sama určí jako nezbytné pro účinnost svého ISMS (7.5.1), a to, co vyžadují použitá opatření z přílohy A — například evidence informací a aktiv, pravidla přípustného používání nebo postupy pro řešení bezpečnostních incidentů.
Jak odpovědi vyhodnotit
Samotná zaškrtnutí řeknou málo. Vypovídací hodnotu odpovědi získají teprve tehdy, když je každá ohodnocena, doložena a převedena na opatření:
- Ohodnoťte. Každá otázka dostane stav: splněno, částečně splněno, nebo nesplněno. „Neaplikovatelné“ existuje jen u opatření z přílohy A — a jen se zdůvodněním.
- Doložte. Ke každé odpovědi „splněno“ patří důkaz. Kdo jej nenajde, hodnocení odpovědi sníží.
- Stanovte priority. Mezery v kapitolách 4 až 10 a chybějící povinné dokumenty mají přednost: ohrožují certifikát bezprostředně. U opatření rozhoduje výše rizika, které ošetřují.
- Naplánujte. Z každé mezery vznikne opatření s odpovědnou osobou a termínem.
- Opakujte. Po zavedení se hodnotí znovu. Na závěr přichází interní audit a přezkoumání vedením.
Napoprvé se výsledek těžko vykládá: zda je požadavek splněn částečně, nebo nesplněn, závisí na tom, co auditor přijme jako důkaz. Tady pomůže pohled zvenčí — od někoho, kdo audity zná.
Přes cheat sheet k certifikátu: průběh auditu
Certifikát vydává certifikační orgán. Uznáván je zpravidla jen tehdy, je-li tento orgán akreditován — v Německu jej akredituje Deutsche Akkreditierungsstelle (DAkkS). Počáteční audit má dva stupně, poté začíná tříletý cyklus:
- 1. stupeň. Auditor prověří dokumentaci a připravenost na audit: rozsah, posouzení rizik, SoA — a zda se interní audity a přezkoumání vedením plánují a provádějí. Výsledek uvádí body, které je třeba do druhého stupně vyjasnit.
- 2. stupeň. Auditor prověří zavedení a účinnost: mluví s vedením a zaměstnanci, nahlíží do důkazů a porovnává, zda se v praxi dělá to, co je zdokumentováno.
- Neshody. Významné neshody musí být odstraněny dřív, než je certifikát udělen. U méně významných zpravidla stačí plán nápravných opatření.
- Certifikát. Platí tři roky.
- Dozorové audity. Nejméně jednou ročně certifikační orgán na vzorku prověřuje, zda je ISMS dál provozován a zlepšován.
- Recertifikace. Před uplynutím tří let se celý ISMS audituje znovu.
Od zahájení projektu po certifikát uplyne typicky tři až dvanáct měsíců — podle rozsahu, stávající dokumentace a dostupných zdrojů.
Certifikuje se už jen podle ISO/IEC 27001:2022. Přechodné období pro certifikáty podle vydání z roku 2013 skončilo 31. října 2025; starší checklisty se 114 opatřeními ve 14 oblastech jsou zastaralé.
Časté slabiny před auditem
- Rozsah, který neodpovídá podnikání. Je-li příliš široký, projekt přestane být zvládnutelný. Je-li příliš úzký, zákazník se zeptá, proč služba, kterou využívá, není v certifikátu.
- Posouzení rizik, které nikdo nedokáže zopakovat. Bez stanovených kritérií dojdou dva lidé u téhož rizika ke dvěma výsledkům.
- SoA bez zdůvodnění. „Neaplikovatelné“ je tvrzení, které auditor prověří — například když je vyloučen bezpečný vývoj, ale firma vyvíjí software.
- Chybí interní audit a přezkoumání vedením. Certifikační orgány zpravidla očekávají, že obojí proběhlo před druhým stupněm. Termín v kalendáři nestačí.
- Dokumenty, které nikdo nezná. Směrnice, podle které nikdo nepracuje, vyjde najevo při rozhovoru se zaměstnanci.
- Důkazy, které vznikají až kvůli auditu. ISMS se provozuje měsíce. Protokoly, které mají všechny stejné datum, ukazují opak.
Co certifikace ISO 27001 přináší
Zákon certifikaci nevyžaduje. V praxi ji vyžadují smlouvy a výběrová řízení. A kdo spadá pod NIS2, může to, co je zdokumentováno pro ISO 27001, využít pro příslušné požadavky — pokud to obsahově odpovídá.
- Rizika znát, ne odhadovat. Posouzení rizik ukazuje, kde by útok nebo výpadek způsobil největší škodu — a kam má rozpočet směřovat nejdřív.
- Chránit informace v každé podobě. ISMS se vztahuje na papír, vlastní systémy i cloud: na finanční data, duševní vlastnictví, personální údaje a na to, co vám svěřili zákazníci.
- Vyjasnit odpovědnosti. Role, postupy a cesty hlášení jsou dané dřív, než k incidentu dojde.
- Doložit důvěryhodnost. Certifikát odpoví na mnoho otázek z bezpečnostních dotazníků zákazníků a partnerů jediným dokumentem.
- Vynakládat peníze cíleně. Opatření se řídí rizikem. Výdaje na ochranu, která žádné riziko nesnižuje, jsou vidět.
Certifikát žádnému útoku nezabrání. Dokládá, že organizace svá rizika zná, ošetřuje je a prověřuje účinnost svých opatření — a to snižuje pravděpodobnost incidentu a omezuje jeho následky.
Příprava na ISO 27001 s Complaica
Na kontrolní otázky v tabulce odpovíte jednou. Do auditu se aktiva, rizika a opatření mění — tabulka ne. Complaica je software ISMS pro ISO 27001, ve kterém se z odpovědí stává průběžný stav ISMS:
- Požadavky a opatření jako katalog. Požadavky ISO/IEC 27001:2022 a 93 opatření z přílohy A jsou obsaženy, s pokyny k implementaci z ISO/IEC 27002:2022. Každé opatření dostane stav zavedení, zdůvodnění a důkazy.
- Řízení rizik. Rizika pro každé aktivum v konfigurovatelné matici rizik, s variantou ošetření, opatřeními a zbytkovým rizikem — orientováno na ISO/IEC 27005.
- SoA a plán ošetření rizik jako report. Obojí se generuje z aktuální datové základny — při počátečním auditu i před každým dozorovým auditem.
- Opatření s odpovědnými osobami a termíny. Každá změna stavu se zaznamená s autorem a datem.
- Důkazy u objektu. Dokumenty, odkazy a hodnocení jsou uloženy tam, kde něco dokládají.
- Integrace AI (MCP). Pro dotazy k požadavkům a opatřením. Hodnocení a rozhodnutí zůstávají na vás.
- Další rámce nad stejnou datovou základnou. NIS2, TISAX, BSI IT-Grundschutz nebo GDPR využívají stejná aktiva, rizika a důkazy.
Poznejte Complaica: software ISMS pro ISO 27001
K tomu přistupuje poradenství v rozsahu, jaký potřebujete: gap analýza, vybudování ISMS, řízení rizik, směrnice, interní audity a příprava na certifikační audit. Samotnou certifikaci provádí nezávislý certifikační orgán.
Chcete vědět, jak na tom váš ISMS je? Vyžádejte si bezplatný 20minutový checkup.
Závěr
Cheat sheet ISO 27001 dělá z normy jednu přehlednou stránku a z odpovědí na kontrolní otázky plán. Hodnotu má tehdy, když je každá odpověď doložena, každá mezera má odpovědnou osobu a termín a hodnocení se opakuje. Začněte rozsahem a posouzením rizik — z nich vyplývá vše ostatní — a interní audit i přezkoumání vedením naplánujte tak, aby obojí bylo dokončeno před certifikačním auditem.
Co si o tom myslíte?
Napište nám — co z toho platí pro vás?
Děkujeme.
Ozveme se do jednoho pracovního dne.
Neodesláno.
Nepovedlo se. Zkontrolujte prosím pole nebo nám napište přímo.