Software TISAX
pro váš ISMS
Complaica je software TISAX pro vybudování, provoz a prokázání ISMS podle VDA ISA: celý katalog — bezpečnost informací, ochrana prototypů a ochrana osobních údajů — se hodnotí u každé kontrolní otázky (control question) podle úrovně vyspělosti (maturity level), opatření a důkazy leží u objektu a sebehodnocení (self-assessment) je kdykoli k dispozici. K tomu poradenství TISAX a integrace AI — od prvního sebehodnocení až po label TISAX.
- 01VDA ISA kompletně zmapován: bezpečnost informací, ochrana prototypů, ochrana osobních údajů
- 02Úroveň vyspělosti u každé kontrolní otázky, cílová úroveň a výsledek se zkrácením — jako v ISA
- 03Sebehodnocení, plán nápravných opatření a důkazy pro úrovně posouzení AL 2 a AL 3
- 04Integrace AI (MCP) plus poradenství TISAX — Co-Intelligence
- 05Jeden systém pro TISAX, ISO 27001, NIS2, IT-Grundschutz a další normy
Zavedení a správa TISAX s Complaica
Funkce, jimiž software TISAX Complaica pokrývá cestu od sebehodnocení podle VDA ISA přes posouzení až po label TISAX.
- 01Kompletní katalog VDA ISA: bezpečnost informací, ochrana prototypů a ochrana osobních údajů jako moduly se všemi kontrolními otázkami
- 02Hodnocení úrovně vyspělosti 0–5 u každé kontrolní otázky — s cílovou úrovní vyspělosti, výsledkem za kapitolu a výsledkem se zkrácením na cílovou úroveň vyspělosti, jako v ISA
- 03Oddělené hodnocení povinných (muss) a doporučených (soll) požadavků i dodatečných požadavků pro vysokou a velmi vysokou potřebu ochrany u každé kontrolní otázky
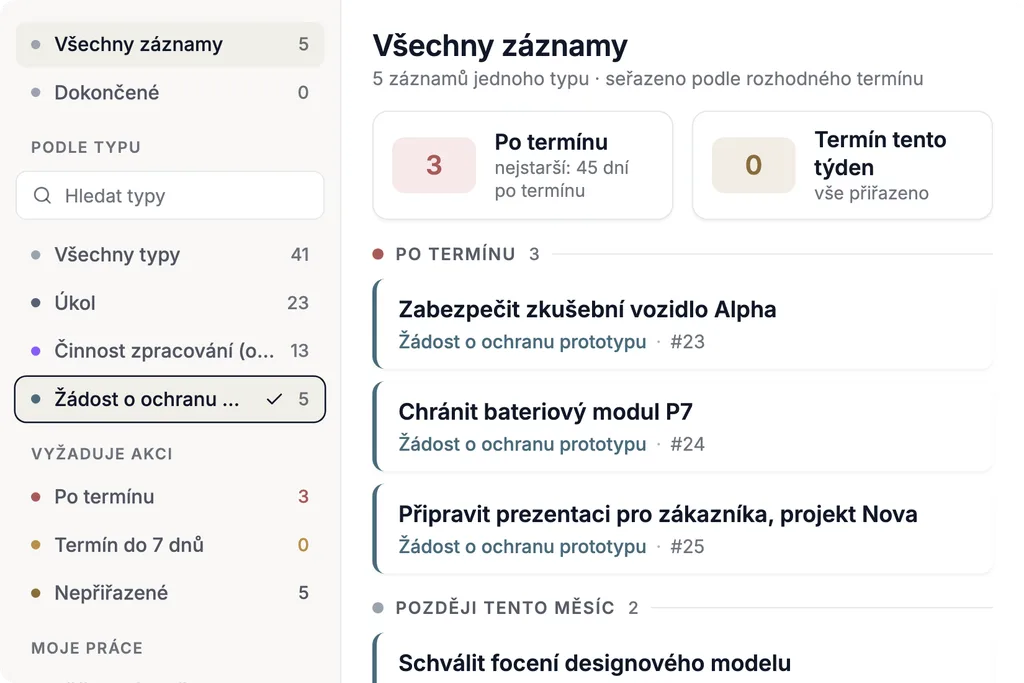
- 04Kritičnost a stav zavedení každého požadavku na první pohled — s odpovědnými osobami, dokumenty, úkoly a poznámkami
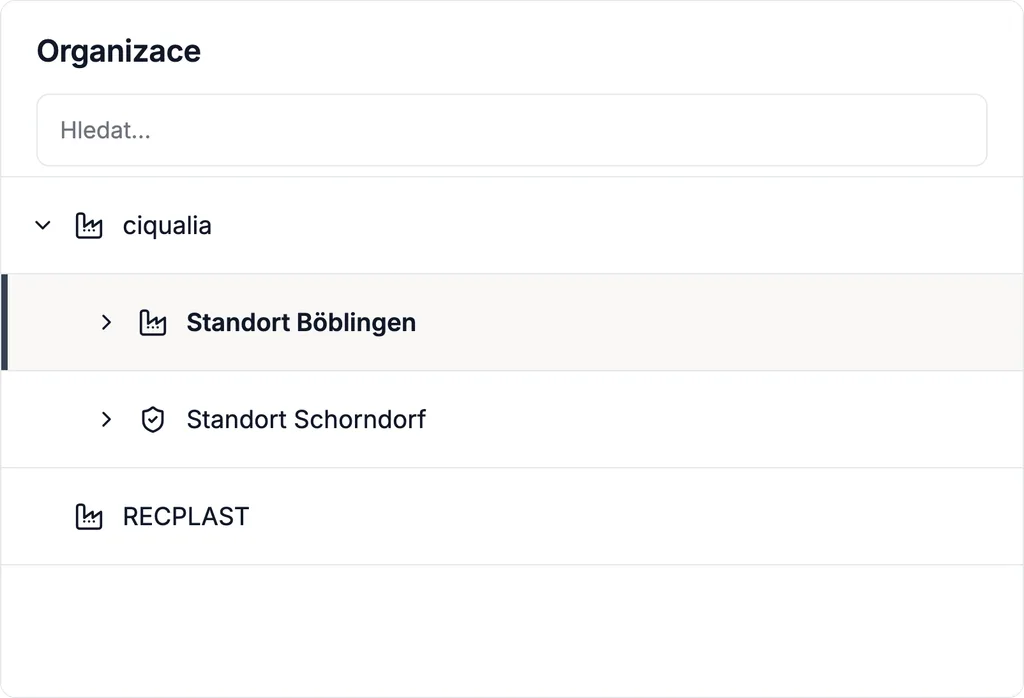
- 05Zmapování rozsahu posouzení pro každou lokalitu — organizace, lokality, obchodní procesy, systémy a jejich závislosti
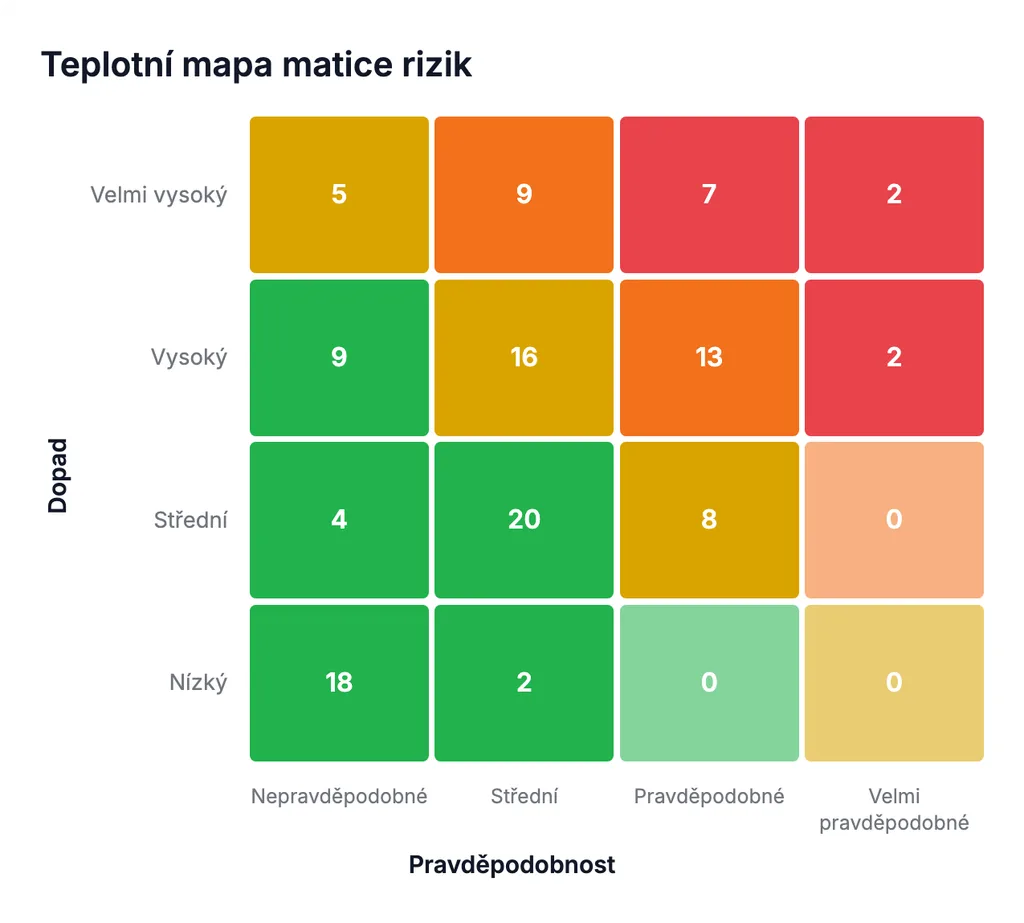
- 06Identifikace rizik pro každé aktivum a jejich hodnocení v konfigurovatelných maticích rizik
- 07Sledování opatření s odpovědnými osobami, termíny a stavem — jako základ pro plán nápravných opatření a follow-up
- 08Ukládání důkazů u příslušného objektu — dokumenty, odkazy a hodnocení s autorem a datem, tak jak je chce vidět poskytovatel auditu
- 09Cyklus PDCA: sebehodnocení, opatření, kontrola účinnosti a zlepšování v jedné datové základně — i po získání labelu
- 10Reporty a dashboardy pro vedení a přípravu na posouzení — pohledy na úrovně vyspělosti podobné Excelu
- 11Integrace s Microsoft Azure, SAP, Jira a dalšími systémy; import a export z Excelu a do Excelu
- 12Integrace AI (MCP) pro dotazy k VDA ISA, kontrolním otázkám a úrovním vyspělosti i k obsluze nástroje
Dashboardy TISAX VDA ISA: podobné Excelu, ale propojené
VDA ISA je soubor Excel. Complaica zobrazuje úrovně vyspělosti stejně — jen nad propojenou datovou základnou místo v buňkách.
Zelená linie označuje cílovou úroveň vyspělosti za kapitolu. Při přípravě na posouzení TISAX by vaše úrovně vyspělosti — modré sloupce — měly ležet na této linii nebo nad ní.
Výsledek se zkrácením na cílovou úroveň vyspělosti ukazuje pokrok: hodnoty nad cílem se zkracují na 3 — tak, jak počítá sám ISA —, kapitola na úrovni 5 nevyváží jinou na úrovni 1. Hodnota blízko 3,0 je vodítko, ne důkaz připravenosti: připraven je ten, kdo splňuje každý použitelný požadavek a dokáže to doložit důkazy.
Pro label TISAX vyplníte sebehodnocení na základě ISA: u každé kontrolní otázky v katalozích bezpečnost informací, ochrana prototypů a ochrana osobních údajů určíte, jaké úrovně vyspělosti váš ISMS dosahuje. Complaica hodnotí úroveň vyspělosti u každé kontrolní otázky a z ní dopočítává podkapitoly, kapitoly a celkový výsledek.
Od VDA ISA v Excelu k centrálnímu ISMS
Sebehodnocení lze vést v souboru ISA — dokud nepřibudou odpovědné osoby, termíny, důkazy a druhá norma. Čtyři body, v nichž Complaica organizuje práci jinak.
| VDA ISA v Excelu | Complaica | |
|---|---|---|
| Převzetí stávajících hodnocení | Hodnocení jsou v souboru; nová verze ISA znamená přenést je znovu. | Import z Excelu a export do Excelu; převzetí stávajících dat doprovázejí naši specialisté. Při nové verzi katalogu zůstávají hodnocení a důkazy zachovány. |
| Odpovědné osoby, termíny a opatření | Jména a data ve sloupcích, udržovaná ručně. | Opatření s odpovědnými osobami, termíny a stavem; každá změna stavu se zaznamená s autorem a datem — základ pro plán nápravných opatření a follow-up. |
| Přiřazení důkazů k požadavkům | Odkazy na soubory ve sdílených složkách. | Dokumenty, odkazy a hodnocení leží u objektu a jsou přiřazeny ke kontrolní otázce — tak, jak je chce vidět poskytovatel auditu. |
| Společná data pro více norem | Jeden soubor na normu, dvojí údržba mezi nimi. | Stejná aktiva, rizika, opatření a důkazy pro TISAX, ISO 27001, NIS2 nebo IT-Grundschutz — pokud obsahově odpovídají. |
Moduly ISMS Complaica pro TISAX
Sedm modulů, jedna propojená datová základna: organizace, aktiva, katalog ISA, rizika, reporty, úkoly a integrace pracují nad stejnými objekty.
01 / 07 · Řízení organizace
Organizace, lokality a rozsah posouzení
TISAX se posuzuje pro každou lokalitu zvlášť. Zmapujte svou organizaci jako strom — společnosti, lokality, oddělení, útvary — a určete, které lokality a útvary patří do rozsahu posouzení. Odpovědnosti se přidělují za útvar a za objekt; přístupová práva sledují stejnou strukturu.
02 / 07 · Analýza struktury aktiv
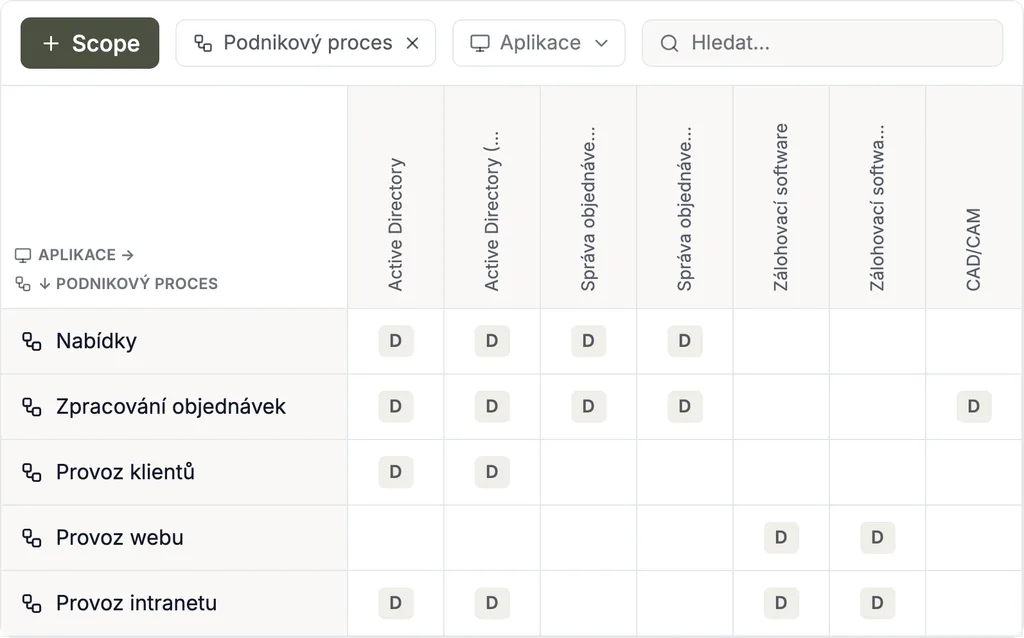
Aktiva, závislosti a obchodní procesy
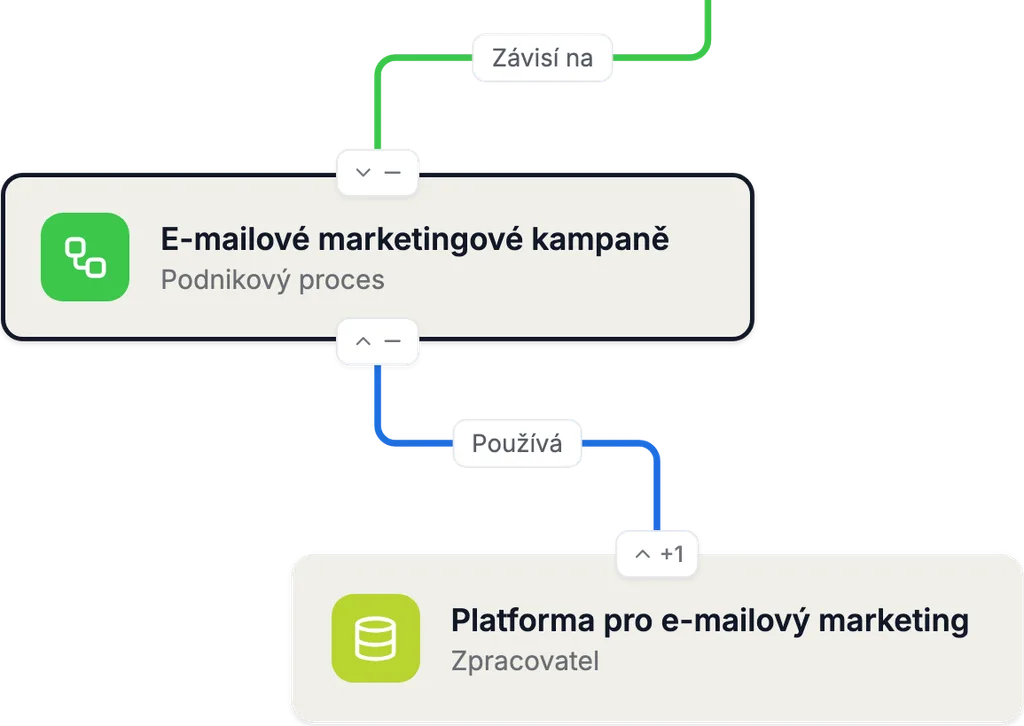
Evidujte aktiva — aplikace, systémy, data, lokality, dodavatele — s typem a dalšími atributy a propojte je s obchodními procesy, které na nich závisejí. Aktiva lze importovat ze správy aktiv, CMDB, Microsoft Azure a dalších zdrojů.
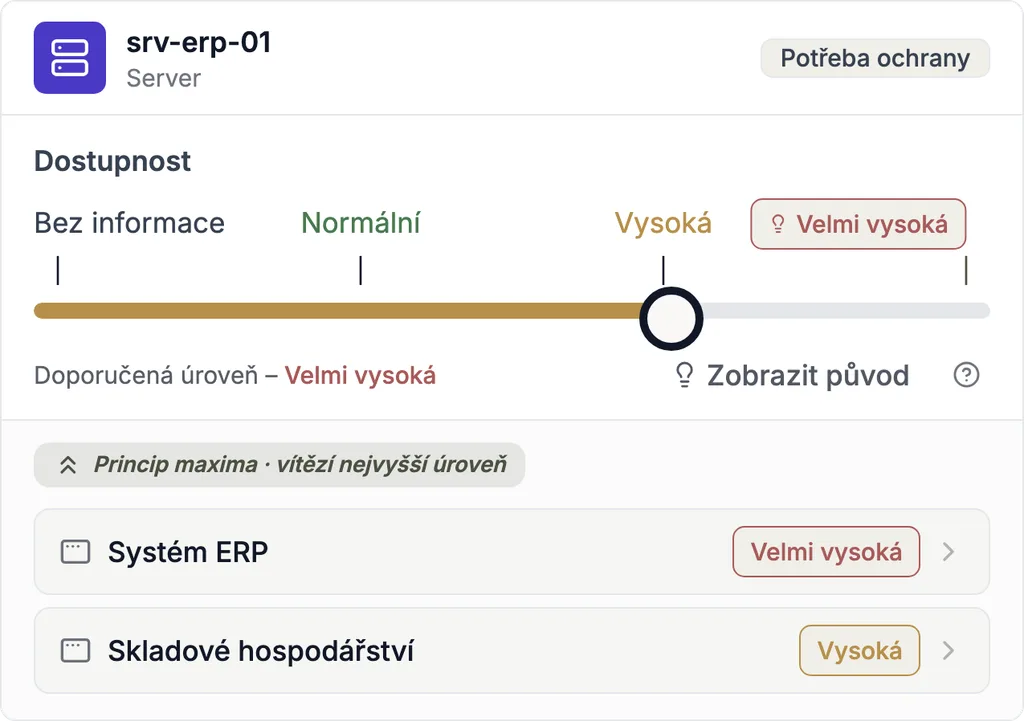
Grafy a matice závislostí jsou základem pro potřebu ochrany a analýzu rizik: potřeba ochrany — normální, vysoká, velmi vysoká — se dědí podél závislostí a riziko se přiřazuje aktivu, kterého se týká.
03 / 07 · Řízení compliance
Katalog VDA ISA, úrovně vyspělosti a cílová úroveň
Hodnoťte každou kontrolní otázku VDA ISA — bezpečnost informací, ochrana prototypů a ochrana osobních údajů — úrovní vyspělosti 0 až 5 na svém stromu aktiv. Povinné (muss) a doporučené (soll) požadavky i dodatečné požadavky pro vysokou a velmi vysokou potřebu ochrany se hodnotí odděleně; úroveň vyspělosti se kumuluje do podkapitoly, kapitoly a celkového výsledku se zkrácením na cílovou úroveň vyspělosti.
Vlastní katalogy požadavků a další normy se hodnotí na stejném modelu — stejná aktiva, stejné důkazy. Co je zdokumentováno pro ISO 27001, lze — pokud to obsahově odpovídá — využít pro ISA.
04 / 07 · Řízení rizik
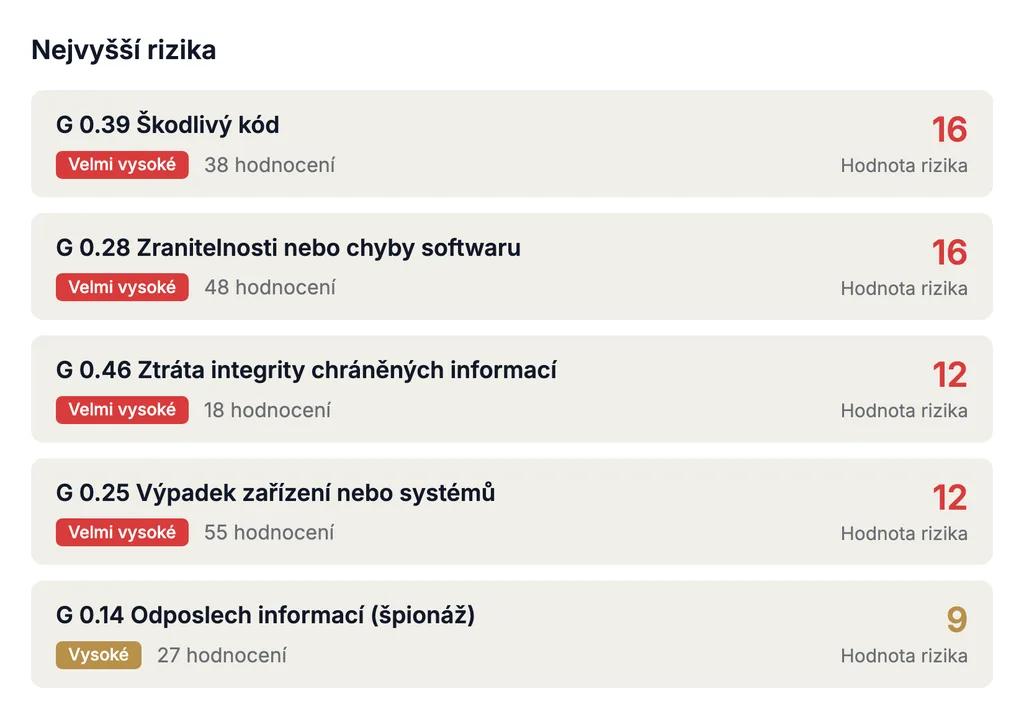
Analýza, hodnocení a ošetření rizik
ISA vyžaduje řízení rizik bezpečnosti informací: identifikujte hrozby pro každé aktivum — ze standardních nebo vlastních katalogů hrozeb — a hodnoťte pravděpodobnost a dopad v konfigurovatelné matici rizik. Pro každé riziko se stanoví varianta ošetření, propojí se s kontrolními otázkami a opatřeními a zbytkové riziko se sleduje v čase.
05 / 07 · Reporting a analýza dat
Reporty pro vedení, sebehodnocení a plán nápravných opatření
Generujte reporty úrovní vyspělosti za kapitolu a kontrolní otázku, plán nápravných opatření pro neshody a reporty rizik z vlastních dat — jako šablonu reportu nebo jako vlastní report. Dashboardy ukazují vedení stav před posouzením; distribuci zajišťují integrace Complaica s Teams a mailový bot a externí nástroje BI a analýzy dat čtou data přes REST API nebo data marty.
06 / 07 · Řízení úkolů a spolupráce
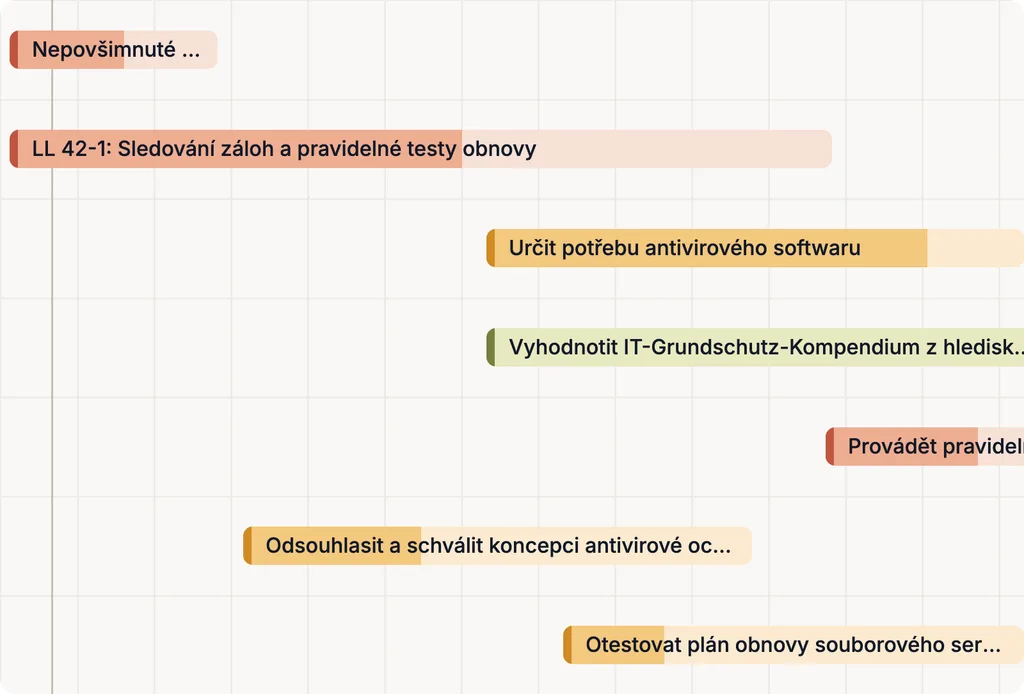
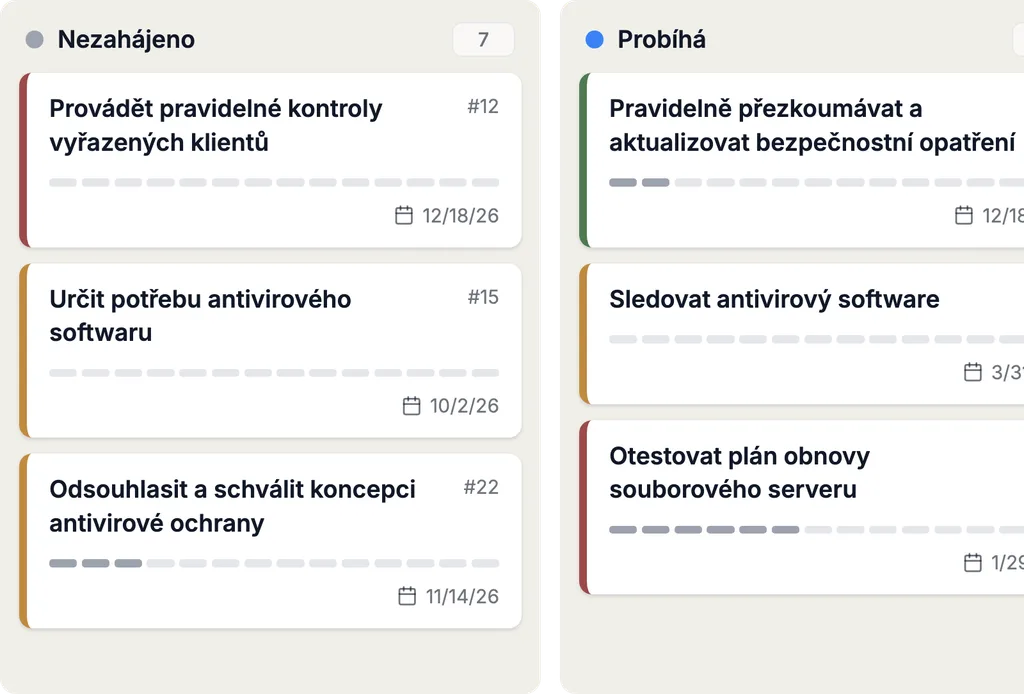
Opatření, odpovědné osoby a termíny
Opatření a úkoly mají odpovědné osoby, termíny a stav; každá změna stavu se zaznamená s autorem a datem. Interní i externí účastníci — například poskytovatel auditu nebo dodavatelé v rozsahu — pracují ve stejném systému: přístup k jednotlivým aktivům a dokumentům se uděluje za objekt a přes odkaz.
07 / 07 · Integrace a automatizace
Integrace Complaica
Přes REST API Complaica napojuje systémy správy aktiv a CMDB — Microsoft Azure, i-doit, GLPI, FNT Command a další — a udržuje evidenci aktiv v ISMS v souladu se skutečností. Jira, Microsoft Planner a další lze napojit jako systémy úkolů.
Aplikační data jsou k dispozici přes předpřipravené data marty, REST API nebo MCP pro externí analytické a reportovací systémy.
Jak funguje posouzení TISAX
TISAX (Trusted Information Security Assessment Exchange) je mechanismus automobilového průmyslu pro posuzování bezpečnosti informací a výměnu jeho výsledků, provozovaný sdružením ENX Association. Základem je VDA ISA (Information Security Assessment), který přebírá podstatné požadavky ISO/IEC 27001 a doplňuje je o oborově specifická kritéria — například ochranu prototypů.
Výsledky se sdílejí přes platformu TISAX sdružení ENX: účastník (participant) si zvolí schváleného poskytovatele auditu (audit provider), nechá se jednou posoudit a výsledek uvolní partnerům, kteří ho mají vidět. Všichni účastníci standardizovaný výsledek uznávají — jedno posouzení místo několika auditů různými zákazníky.
Úrovně posouzení, potřeba ochrany a cíle posouzení
Úroveň posouzení 1
AL 1 · Normální potřeba ochrany · Sebehodnocení
V TISAX se nepoužívá, ale jako sebehodnocení pro interní účely má smysl. Auditor pouze konstatuje, že vyplněné sebehodnocení existuje, jeho obsah však neověřuje. Partner může sebehodnocení požadovat i mimo TISAX.
Úroveň posouzení 2
AL 2 · Vysoká potřeba ochrany · Kontrola věrohodnosti
Poskytovatel auditu ověří věrohodnost vašeho sebehodnocení, nahlédne do důkazů a vede rozhovor s odpovědnými osobami — zpravidla přes webovou konferenci, prohlídka na místě na přání.
Cíle posouzení (assessment objectives) mj.: Důvěrné, Vysoká dostupnost, Testovací vozidla, Akce a natáčení, Ochrana osobních údajů
Úroveň posouzení 3
AL 3 · Velmi vysoká potřeba ochrany · Posouzení na místě
Poskytovatel auditu ověřuje zavedení komplexně: dokumenty a důkazy, plánované rozhovory s vlastníky procesů, prohlídku lokalit, pozorování procesů a neplánované rozhovory se zúčastněnými. Přítomnost na místě je povinná.
Cíle posouzení mj.: Přísně důvěrné, Velmi vysoká dostupnost, Prototypové díly a komponenty, Prototypová vozidla, Ochrana osobních údajů se zvláštními kategoriemi osobních údajů
ISA 2027: co se mění
ENX zveřejnilo VDA ISA 2027. O verzi katalogu rozhoduje datum objednání posouzení — nikoli registrace rozsahu ani kick-off.
- Posouzení objednaná od roku 2027
Posouzení objednaná v roce 2027 probíhají podle ISA 2027. Posouzení objednaná před 1. lednem 2027 lze nadále provádět podle ISA 6.
- Poslední termín pro ISA 6
Podle ENX lze první posouzení podle ISA 6 otevřít naposledy v březnu 2027. ENX poskytuje redline verzi, která porovnává ISA 6.0 a ISA 2027.
- Katalog v Complaica
Complaica aktualizuje své katalogy s novými verzemi norem; stávající hodnocení a důkazy zůstávají zachovány. Stav implementace ISA 2027 vám sdělíme na vyžádání.
Údaje ENX ke dni 7. října 2026
Pět kroků k labelu TISAX
Od prvního pohledu do ISA až po sdílený výsledek — a co v každém kroku přebírá Complaica.
- 01
Seznámit se
Seznámit se s VDA ISA a jeho kontrolními otázkami: jaké cíle posouzení vyžadují vaši zákazníci, jaká potřeba ochrany platí, které lokality patří do rozsahu. V Complaica je katalog s vysvětlivkami připraven.
- 02
Připravit se
Registrovat se jako účastník na portálu ENX, stanovit cíle posouzení a rozsah, zvolit poskytovatele auditu. Sebehodnocení podle ISA v Complaica ukáže úrovně vyspělosti a mezery dřív, než je uvidí auditor.
- 03
Nechat se posouditÚroveň posouzení 2 nebo 3
Podle cíle posouzení ověřuje poskytovatel auditu přes webovou konferenci (AL 2) nebo na místě (AL 3): kontrola dokumentů, rozhovory, vyjasnění možných neshod. Důkazy a reporty pocházejí z Complaica.
- 04
Sdílet výsledek
Poskytovatel auditu vloží zprávu TISAX na platformu ENX; vy rozhodnete, kteří účastníci výsledek uvidí. Label platí tři roky.
- 05
ZlepšovatPlán nápravných opatření a follow-up
Pro neshody se u poskytovatele auditu předloží plán nápravných opatření (Corrective Action Plan) a ověří se ve follow-up — teprve tím je zpráva úplná. Opatření, termíny a důkazy k tomu běží v Complaica dál.
Proč zavést TISAX?
Co label TISAX přináší dodavatelům a poskytovatelům služeb automobilového průmyslu.
- 01Důvěryhodnost jako spolehlivý partner pro OEM a dodavatele — label je společným jazykem oboru
- 02Jedno posouzení místo mnoha: sdílený výsledek nahrazuje opakované audity bezpečnosti informací jednotlivými zákazníky — a šetří čas i rozpočet
- 03Snížení rizik díky účinnému řízení rizik, jak jej vyžaduje ISA
- 04Nové zakázky: mnoho OEM label pro spolupráci předpokládá
- 05Jednotná norma pro bezpečnost informací, sladěná s požadavky automobilového průmyslu — včetně ochrany prototypů
- 06Měření úrovně vyspělosti vlastních opatření bezpečnosti informací a její porovnatelnost
- 07Větší povědomí zaměstnanců o bezpečnosti informací
Proč Complaica jako software TISAX?
Šest důvodů, proč dodavatelé automobilového průmyslu připravují své posouzení TISAX s Complaica.
Poradenství TISAX z jednoho zdroje
Naši poradci TISAX provázejí celým zavedením — od gap analýzy přes sebehodnocení až po follow-up — a provedou vás všemi funkcemi produktu.
Jedno řešení pro více norem
ISO 27001, NIS2, IT-Grundschutz nebo řízení ochrany osobních údajů se vedou ve stejném systému: společná aktiva, rizika a důkazy, viditelné závislosti a jeden stav pro všechno.
Granulární zobrazení požadavků TISAX
Každá kontrolní otázka se hodnotí jednotlivě — povinné, doporučené a dodatečné požadavky pro vysokou a velmi vysokou potřebu ochrany odděleně. Hodnocení je tak transparentnější a rozhodnutí o úrovni vyspělosti snazší.
Cyklus PDCA v ceně
Nástroj podporuje Plan-Do-Check-Act: nepomáhá jen až k labelu, ale ISMS průběžně zlepšuje — a připravuje tak obnovu po třech letech.
Kompletní katalog VDA ISA
Kontrolní otázky katalogů bezpečnost informací, ochrana osobních údajů a ochrana prototypů jsou obsaženy jako moduly; každý požadavek se hodnotí úrovní vyspělosti. Vyjde-li nová verze ISA, katalog se aktualizuje.
Kritičnost a stav zavedení na první pohled
Zavedené požadavky jsou označeny a ukazují odpovědné osoby, dokumenty, úkoly a poznámky. Požadavky se plní přes úkoly nebo jednotlivá opatření — nebo se hodnotí sebehodnocením.
Optimalizujte úkoly compliance s asistencí AI
Díky volitelné integraci AI (MCP) Complaica odpovídá na dotazy k VDA ISA, vysvětluje kontrolní otázky a úrovně vyspělosti, pomáhá s opatřeními a úkoly a nachází odpovědi ve vašich vlastních směrnicích a dokumentech. Podporuje práci na posouzení — hodnocení a rozhodnutí zůstávají na vás.
- 01Odpovídání na dotazy k TISAX a VDA ISA
- 02Vysvětlení kontrolních otázek a úrovní vyspělosti — co se vyžaduje a co obstojí jako důkaz
- 03Navrhování, formulace a přiřazování opatření a úkolů
- 04Analýza vašich směrnic, postupů a dokumentů a odpovídání na dotazy k nim
- 05Vysvětlení obsluhy Complaica — která funkce k čemu
Reference zákazníků k ISMS s Complaica
„Vše, co potřebujeme, zvládneme v jednom nástroji“
Complaica je mimořádně uživatelsky přívětivá a její přizpůsobení je hračka. Řešíme s ní soulad s ISO i ochranu osobních údajů — vše, co potřebujeme, zvládneme v jednom nástroji. Pro nás je Complaica lepší než alternativy dostupné na trhu a zároveň levnější.
Více …Méně
Complaica je mimořádně uživatelsky přívětivá a její přizpůsobení je hračka. Řešíme s ní soulad s ISO i ochranu osobních údajů — vše, co potřebujeme, zvládneme v jednom nástroji.
Pro nás je Complaica lepší než alternativy dostupné na trhu a zároveň levnější.
„Optimalizovaný proces compliance“
Jednou z funkcí, které se nám na Complaica líbí nejvíc, je optimalizovaný proces compliance. Uživatelské rozhraní má přehledný a strukturovaný design, který nabízí větší uživatelský komfort a podporuje vyšší rychlost práce. Noví uživatelé se rychle zaučí a zkušení uživatelé mohou minimalizovat svou námahu. V každé fázi životního cyklu řízení bezpečnosti jsou opakující se úkoly jako scoping, strukturální analýza, modelování a dokonce sledování rizik a opatření podporovány řadou funkcí. Kromě toho je výkon platformy skvělý — je stabilní a z hlediska rychlosti vynikající.
Více …Méně
Jednou z funkcí, které se nám na Complaica líbí nejvíc, je optimalizovaný proces compliance. Uživatelské rozhraní má přehledný a strukturovaný design, který nabízí větší uživatelský komfort a podporuje vyšší rychlost práce. Noví uživatelé se rychle zaučí a zkušení uživatelé mohou minimalizovat svou námahu.
V každé fázi životního cyklu řízení bezpečnosti jsou opakující se úkoly jako scoping, strukturální analýza, modelování a dokonce sledování rizik a opatření podporovány řadou funkcí.
Kromě toho je výkon platformy skvělý — je stabilní a z hlediska rychlosti vynikající.
„Vedený přístup pro nás sehrál rozhodující roli“
Byli jsme v oblasti compliance a zavádění ISO 27001 noví a museli jsme projít složitým certifikačním procesem. Vzhledem k regulatorní složitosti jsme chtěli najít nejlepší způsob, jak začít. Náš projektový manažer (zároveň bezpečnostní manažer) nikdy předtím s takovými normami a pravidly compliance nepracoval. Proto jsme se rozhodli pro podporu třetí strany, konkrétně Complaica. Vedený přístup pro nás sehrál rozhodující roli. Complaica měla všechna podrobná vysvětlení ke kontrole souladu a analýze rizik, včetně praktických návrhů.
Více …Méně
Byli jsme v oblasti compliance a zavádění ISO 27001 noví a museli jsme projít složitým certifikačním procesem.
Vzhledem k regulatorní složitosti jsme chtěli najít nejlepší způsob, jak začít. Náš projektový manažer (zároveň bezpečnostní manažer) nikdy předtím s takovými normami a pravidly compliance nepracoval.
Proto jsme se rozhodli pro podporu třetí strany, konkrétně Complaica. Vedený přístup pro nás sehrál rozhodující roli. Complaica měla všechna podrobná vysvětlení ke kontrole souladu a analýze rizik, včetně praktických návrhů.
Poradenství TISAX
Poradenství podél celého procesu TISAX — od gap analýzy po follow-up, v rozsahu, jaký potřebujete.
- Gap analýza a kontrola připravenosti
Porovnání vašeho současného stavu s kontrolními otázkami VDA ISA pro vaše cíle posouzení. Výsledek: úrovně vyspělosti za kapitolu, prioritizovaný seznam mezer a plán zavedení.
- Vybudování a zavedení ISMS
Rozsah pro každou lokalitu, organizace, struktura aktiv a role se založí v Complaica. Získáte funkční ISMS, který pokrývá požadavky ISA.
- Sebehodnocení a důkazy
Doprovod při sebehodnocení podle ISA — zdůvodnění úrovní vyspělosti, přiřazení důkazů, uzavření mezer — dokud výsledek se zkrácením na cílovou úroveň vyspělosti neobstojí.
- Ochrana prototypů a ochrana osobních údajů
Dodatečné katalogy pro prototypové díly, vozidla a akce i pro osobní údaje podle čl. 28 GDPR — zavedené organizačně i fyzicky.
- Příprava na posouzení a follow-up
Příprava rozhovorů a prohlídky na místě, poskytnutí dokumentů a důkazů tak, jak je chce vidět poskytovatel auditu, sestavení plánu nápravných opatření pro neshody.
- Externí manažer bezpečnosti informací
Kontaktní osoba pro váš ISMS, dočasně nebo trvale — pro organizace bez vlastní role pro tuto oblast.
SaaS nebo on-premises
Complaica běží tam, kde to vaše organizace potřebuje — licence stojí v obou případech stejně.
- SaaS hostovaný v Německu
Varianta SaaS je provozována v Německu; pracujete v prohlížeči, bez vlastní infrastruktury.
- On-premises ve vaší infrastruktuře
Complaica provozujete ve vlastním prostředí — pro organizace, jejichž data nesmějí opustit firmu.
- Převzetí stávajících dat
Import a export z Excelu a do Excelu i přes REST API; převzetí vašich dat doprovázejí naši specialisté zdarma.
Společné řízení TISAX a ISO 27001
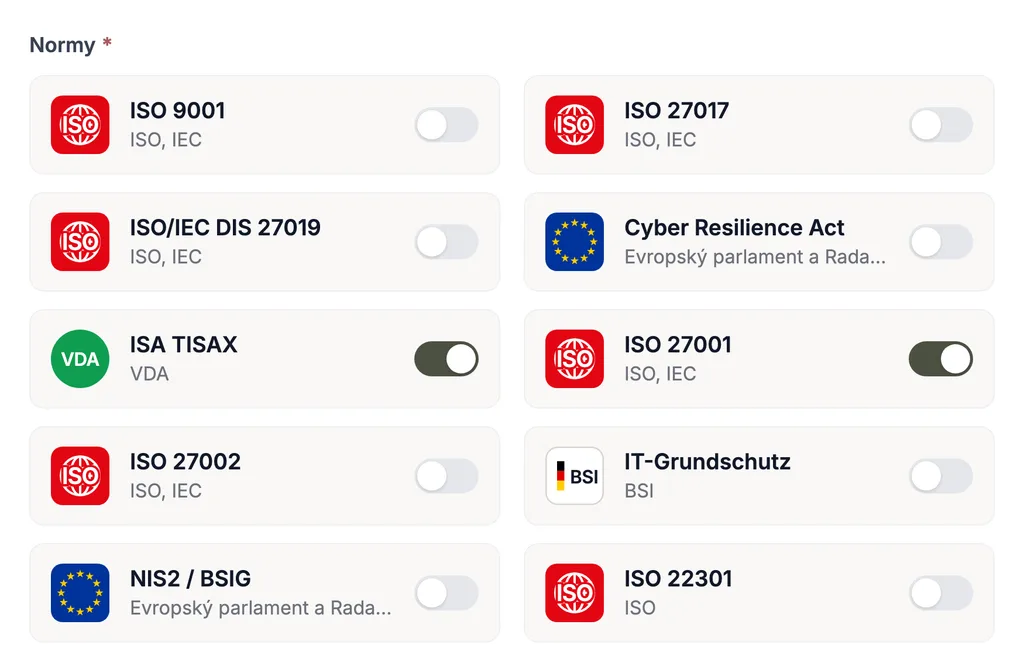
TISAX je zřídka jedinou normou, která pro dodavatele platí. V Complaica používají požadavky dalších norem stejná aktiva, rizika, opatření a důkazy: co je zdokumentováno pro VDA ISA, lze — pokud to obsahově odpovídá — využít pro ISMS podle ISO 27001, pro NIS2, IT-Grundschutz nebo řízení ochrany osobních údajů podle GDPR. Žádná dvojí údržba.
Každá norma se dodává se svým katalogem požadavků; vlastní katalogy lze doplnit kdykoli.
Časté dotazy k softwaru TISAX
Co je TISAX?
TISAX (Trusted Information Security Assessment Exchange) je mechanismus pro posuzování bezpečnosti informací a výměnu výsledků v automobilovém průmyslu — vyvinutý Svazem automobilového průmyslu (VDA), provozovaný sdružením ENX Association. Účastník se nechá jednou posoudit schváleným poskytovatelem auditu podle VDA ISA a výsledek sdílí přes platformu ENX s partnery podle své volby. TISAX je registrovaná ochranná známka ENX Association.
Co je VDA ISA?
VDA ISA (Information Security Assessment) je katalog požadavků, podle kterého se provádějí posouzení TISAX. Skládá se z katalogů bezpečnost informací (kapitoly 1–7: směrnice a organizace, lidské zdroje, fyzická bezpečnost, správa identit a přístupů, bezpečnost IT / kybernetická bezpečnost, vztahy s dodavateli, compliance), ochrana prototypů (kapitola 8) a ochrana osobních údajů (kapitola 9). Každá kontrolní otázka se hodnotí úrovní vyspělosti 0 až 5; cílová úroveň vyspělosti je zpravidla 3. Aktuálně platí ISA 6; posouzení objednaná od roku 2027 probíhají podle ISA 2027.
Co je software TISAX?
Software TISAX zobrazuje VDA ISA jako katalog a propojuje ho se součástmi vašeho ISMS — rozsahem, lokalitami, aktivy, riziky, opatřeními a důkazy. Místo ručního udržování excelového souboru ISA hodnotíte každou kontrolní otázku jednou u objektu a úrovně vyspělosti za kapitolu, výsledek se zkrácením na cílovou úroveň vyspělosti i plán nápravných opatření vznikají z dat.
Jaké úrovně posouzení TISAX existují?
Tři. Úroveň posouzení 1 (Assessment Level 1) je sebehodnocení bez ověření obsahu a v TISAX se nepoužívá. Na úrovni posouzení 2 (vysoká potřeba ochrany) ověří poskytovatel auditu věrohodnost sebehodnocení, nahlédne do důkazů a vede rozhovor — zpravidla přes webovou konferenci. Na úrovni posouzení 3 (velmi vysoká potřeba ochrany) posuzuje na místě: dokumenty, plánované i neplánované rozhovory, prohlídku a pozorování procesů.
Co jsou cíle posouzení TISAX?
Cíle posouzení (assessment objectives) určují, co se posuzuje a na jaké úrovni posouzení. Pokrývají bezpečnost informací (důvěrnost a dostupnost ve dvou stupních), ochranu prototypů (prototypové díly a komponenty, prototypová vozidla, testovací vozidla, akce a natáčení) a ochranu osobních údajů (podle čl. 28 GDPR, se zvláštními kategoriemi osobních údajů nebo bez nich). Které cíle posouzení potřebujete, zpravidla určují vaši zákazníci.
Je TISAX certifikace?
Formálně ne: TISAX neuděluje certifikát, ale label TISAX pro každý cíl posouzení, který poskytovatel auditu po úspěšném posouzení vloží na platformu ENX. V praxi se přesto často mluví o „certifikaci TISAX“. Label platí tři roky; poté je nutné nové posouzení.
Jak probíhá posouzení TISAX?
Registrace jako účastník na portálu ENX s cíli posouzení a rozsahem (lokalitami); výběr poskytovatele auditu; sebehodnocení podle ISA; posouzení na úrovni 2 nebo 3; při neshodách plán nápravných opatření (Corrective Action Plan) a follow-up; zpráva na platformě ENX, kterou uvolníte partnerům. S Complaica pocházejí sebehodnocení, důkazy a plán nápravných opatření z jedné datové základny.
Jak Complaica podporuje sebehodnocení TISAX?
VDA ISA je kompletně obsažen jako katalog. Každou kontrolní otázku hodnotíte úrovní vyspělosti na svém stromu aktiv — povinné, doporučené a dodatečné požadavky odděleně — a u objektu ukládáte důkazy a opatření. Dashboardy ukazují úrovně vyspělosti za kapitolu proti cílové úrovni a výsledek se zkrácením, tak jak počítá ISA.
Co znamená cílová úroveň vyspělosti a „výsledek se zkrácením“?
ISA stanoví pro každou kontrolní otázku cílovou úroveň vyspělosti, zpravidla 3. U „výsledku se zkrácením na cílovou úroveň vyspělosti“ se úrovně nad cílem před výpočtem průměru zkrátí na cíl: kapitola s úrovní vyspělosti 5 nevyrovná jinou s úrovní 1. Hodnota ukazuje pokrok — připraven na posouzení je ten, kdo splňuje každý použitelný požadavek a dokáže to doložit důkazy, ne ten, kdo dosáhne čísla.
Jaký je vztah TISAX a ISO 27001?
VDA ISA přebírá podstatné požadavky ISO/IEC 27001 a doplňuje oborově specifické — ochranu prototypů, ochranu osobních údajů, vztahy s dodavateli v automobilovém řetězci. ISMS podle ISO 27001 je dobrým základem, posouzení TISAX však nenahrazuje; naopak lze dokumentaci ISO 27001 — pokud to obsahově odpovídá — využít pro ISA. V Complaica se obojí vede na stejné datové základně.
Podporuje Complaica ochranu prototypů a ochranu osobních údajů podle ISA?
Ano. Katalogy ochrana prototypů — fyzické a organizační požadavky, zacházení s vozidly, komponentami a díly, zkušební vozidla, akce a natáčení — a ochrana osobních údajů jsou obsaženy jako samostatné moduly a hodnotí se stejně jako bezpečnost informací u každé kontrolní otázky úrovní vyspělosti.
Lze stávající sebehodnocení převzít z Excelu?
Ano. Complaica importuje a exportuje data z Excelu a do Excelu a přes REST API; migrace vašich dat je bezplatná a provázejí ji naši specialisté. Nástroj tak hodnotíte na vlastním stavu místo na demo datech.
Může Complaica spravovat více norem najednou?
Ano. ISO 27001, NIS2, IT-Grundschutz, GDPR, ISO 22301 a další normy se hodnotí na stejném modelu a využívají stejná aktiva, rizika, opatření a důkazy. Co je zdokumentováno pro TISAX, lze využít pro ostatní normy, pokud to obsahově odpovídá.
Jak dlouho trvá získání labelu TISAX?
Typicky tři až dvanáct měsíců od startu po label — podle cílů posouzení, počtu lokalit, stávajícího ISMS a zdrojů; k tomu přistupují čekací doby na registraci a termín posouzení. Zůstanou-li neshody, následují plán nápravných opatření a follow-up ve lhůtě, kterou pro to ENX stanoví. Label platí tři roky.
Kolik stojí TISAX?
Tři části: poplatek za účast u ENX za registraci a platformu, posouzení poskytovatelem auditu — závislé na úrovni posouzení, cílech posouzení a počtu lokalit — a úsilí na vybudování a provoz ISMS (interní čas, poradenství, software). Complaica snižuje třetí část: připravený katalog, důkazy generované z dat a integrace AI ušetří většinu dokumentační práce. Complaica snižuje třetí část: připravený katalog, důkazy přiřazené u objektu a integrace AI omezují ruční dokumentační práci.
Pro koho je TISAX relevantní?
Pro dodavatele, vývojové a inženýrské poskytovatele služeb, poskytovatele IT služeb, agentury a všechny, kdo zacházejí s důvěrnými informacemi, prototypy nebo osobními údaji výrobců a dodavatelů Tier 1. Zákazník zpravidla vyžaduje label s určitými cíli posouzení jako podmínku spolupráce.
Co se mění s ISA 2027?
Sdružení ENX zveřejnilo VDA ISA 2027; stane se základem posouzení TISAX objednaných od roku 2027. Počáteční posouzení podle ISA 6 lze otevřít ještě do března 2027. V Complaica se katalog aktualizuje na novou verzi; stávající hodnocení a důkazy se přenesou s ním.
Zdroje Reference a právní základy
5 zdrojů · TISAX, VDA ISA, TISAX-Teilnehmerhandbuch, ISO/IEC 27001, … Zobrazit Skrýt
Normy a standardy
Pokyny a publikace úřadů
-
TISAX-Teilnehmerhandbuch TISAX Participant Handbook (otevře se na nové kartě)
Právně závazné je výhradně znění zveřejněné v příslušném úředním věstníku. Normy lze získat u uvedených vydavatelů.
Začněte s TISAX s Complaica
Vyzkoušet Complaica, vyžádat demo nebo probrat vaše stávající sebehodnocení a migraci — napište nám.
Děkujeme.
Ozveme se do jednoho pracovního dne.
Neodesláno.
Nepovedlo se. Zkontrolujte prosím pole nebo nám napište přímo.