OSCAL-Tool für Ihr ISMS
OSCAL-Kataloge importieren, aktuell halten und versionieren.
Complaica ist ein OSCAL-Tool für die Verwaltung von Sicherheitsanforderungen im ISMS. Integrieren Sie Kataloge von BSI und NIST sowie eigene OSCAL-Kataloge. Complaica aktualisiert angebundene Kataloge automatisch und regelmäßig aus externen Quellen wie GitLab. Änderungen werden markiert; vorhandene Bewertungen und der Audit-Trail bleiben erhalten.
- 01OSCAL-Kataloge mit Controls und Anforderungen übernehmen
- 02Neue, geänderte und entfernte Anforderungen erkennen
- 03Katalogversionen nachvollziehen und bei Bedarf zurückkehren
- 04Bewertungen über Katalogversionen hinweg erhalten
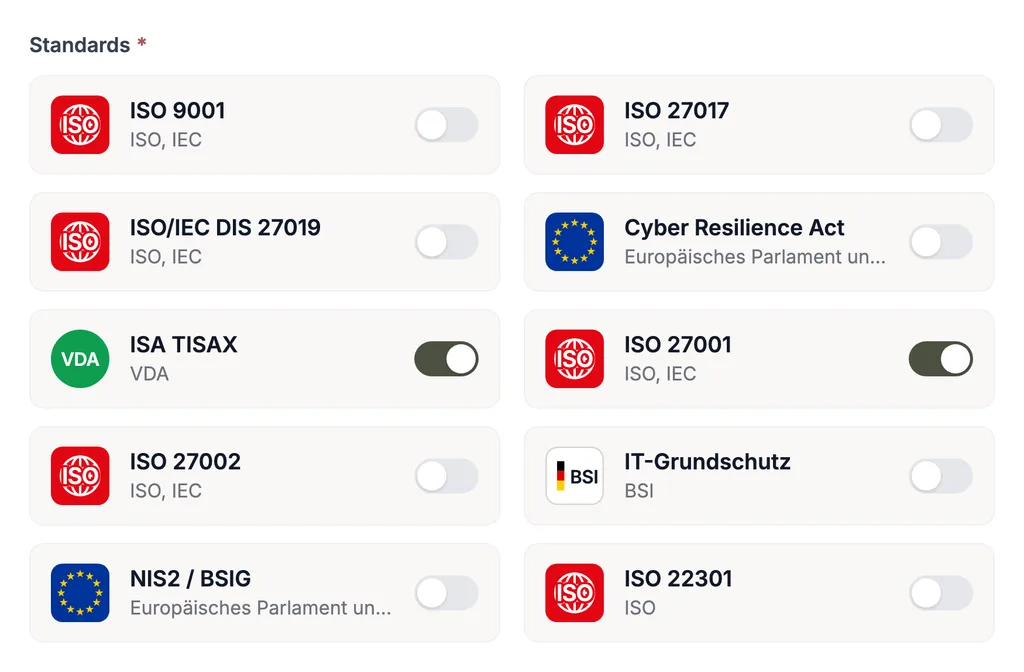
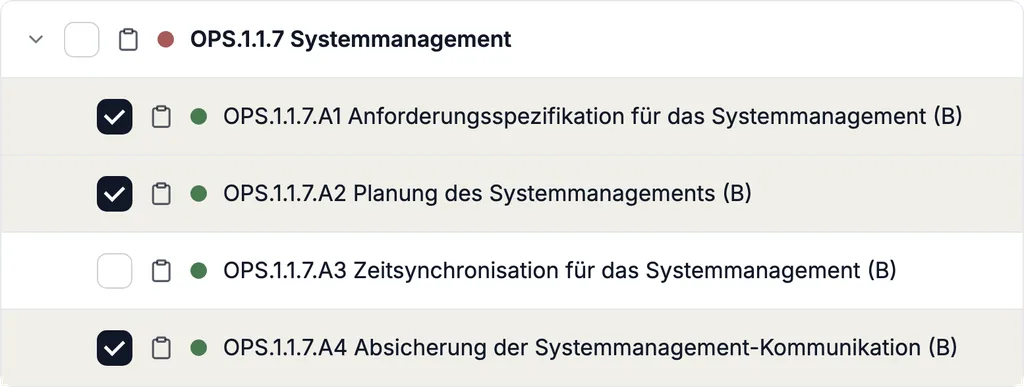
OSCAL-Kataloge importieren und im ISMS verwalten
Complaica verbindet OSCAL-Katalogverwaltung mit der Bewertung von Sicherheitsanforderungen im ISMS. Importierte Controls und Anforderungen stehen strukturiert zur Verfügung und lassen sich gemeinsam mit den Anforderungen weiterer Regelwerke bearbeiten.
- 01OSCAL-Katalog importieren — aus einer freigegebenen Online-Quelle oder als eigenen Katalog
- 02Controls und Anforderungen stehen mit ihrer Struktur im ISMS zur Bewertung bereit
- 03Ein erneuter Import aktualisiert denselben Katalog, statt einen zweiten anzulegen
- 04Mehrere Kataloge arbeiten auf einem gemeinsamen Bestand an Prozessen, Assets und Risiken
- 05OSCAL-Kataloge importieren und exportieren
Kataloge von BSI und NIST gemeinsam nutzen
Wer nach mehr als einem Regelwerk arbeitet, pflegt in Complaica nicht mehrere Systeme: Die offiziellen Kataloge stehen nebeneinander und werden auf denselben Objekten bewertet.
-
Grundschutz++-Anwenderkatalog des BSI
Der Anwenderkatalog des Grundschutz++ wird als OSCAL-Katalog aus der offiziellen Quelle des BSI importiert. Wie Complaica die Methodik unterstützt, zeigt die Seite IT-Grundschutz.
-
NIST SP 800-53
Der Control-Katalog des NIST liegt im OSCAL-Format vor und wird als OSCAL-Katalog übernommen.
-
Ein Bestand für beide
Prozesse, Assets und Risiken werden einmal erfasst und stehen beiden Katalogen zur Verfügung — ebenso weiteren Normen wie ISO 27001.
-
Ihren OSCAL-Katalog in Complaica nutzen
Sie möchten einen weiteren OSCAL-Katalog einbinden? In der Demo prüfen wir gemeinsam den Import und zeigen Ihnen, wie Sie seine Anforderungen in Complaica verwalten.
OSCAL-Kataloge automatisch aktualisieren
Herausgeber ergänzen, korrigieren und streichen. Complaica aktualisiert angebundene Kataloge automatisch und regelmäßig aus der externen Quelle, in der sie gepflegt werden — zum Beispiel aus einem GitLab-Repository.
- 01
Quelle anbinden
Der Katalog wird mit seiner externen Quelle verbunden, zum Beispiel einem GitLab-Repository.
- 02
Neue Katalogversion übernehmen
Complaica ruft die Quelle automatisch und regelmäßig ab und führt jeden neuen Stand als eigene Version des Katalogs.
- 03
Änderungen prüfen
Neue, geänderte und entfernte Controls und Anforderungen sind markiert. Ihr Team prüft gezielt, was das Update berührt.
Versionierung und Audit-Trail: Bewertungen bleiben erhalten
Nach einem Update sieht Ihr Team, welche Anforderungen sich geändert haben. Bestehende Bewertungen und die Historie bleiben erhalten. So lässt sich gezielt prüfen, welche Bewertungen angepasst werden müssen.
-
Jede Katalogversion bleibt nachvollziehbar
Ein Update überschreibt den Katalog nicht, sondern legt eine neue Version an. Welcher Stand wann galt, lässt sich jederzeit nachvollziehen.
-
Rückkehr zu einer früheren Version
Passt eine Version nicht, setzen Sie den Katalog auf eine frühere zurück.
-
Neu, geändert, entfernt
Jedes Control und jede Anforderung, die ein Update hinzugefügt, geändert oder entfernt hat, ist markiert. So kann Ihr Team Änderungen gezielt prüfen und deren Auswirkungen auf bestehende Bewertungen und verknüpfte Objekte beurteilen.
-
Bewertungen bleiben erhalten
Bestehende Bewertungen bleiben erhalten. Bei inhaltlich geänderten Anforderungen sollte ihre fachliche Gültigkeit erneut geprüft werden.
-
Audit-Trail ohne Lücke
Der Audit-Trail der Änderungen geht bei einem Update nicht verloren. Die Historie steht auch im nächsten Audit zur Verfügung.
Eigene OSCAL-Kataloge einbinden
Konzernrichtlinien, Lieferantenanforderungen oder Kundenanforderungen definieren Sie als eigenen Katalog im OSCAL-Format, laden ihn in Complaica und nutzen ihn parallel zu den offiziellen Katalogen von BSI und NIST.
- 01Eigene Kataloge im OSCAL-Format definieren und in Complaica laden
- 02Parallel zu den offiziellen Katalogen damit arbeiten
- 03Alle Regelwerke greifen auf einen gemeinsamen Bestand an Prozessen, Assets, Risiken und Schwachstellen zu.
Auf demselben Bestand arbeiten in der ISMS-Software von Complaica auch IT-Grundschutz, ISO 27001 und NIS2.
Was ist OSCAL?
OSCAL steht für Open Security Controls Assessment Language. Die vom NIST entwickelte Sprache beschreibt Sicherheitsanforderungen, deren Umsetzung und Bewertungen in standardisierten, maschinenlesbaren Datenmodellen. Ein OSCAL-Katalog enthält strukturierte Sicherheitsanforderungen, sogenannte Controls. Complaica nutzt solche Kataloge als Grundlage für die Verwaltung und Bewertung von Anforderungen im ISMS.
OSCAL ist an nationale und internationale Standards anschlussfähig — ISO 27001, NIST SP 800-53, IT-Grundschutz++ und weitere Rahmenwerke. Statt in Word-Dateien, Excel-Tabellen oder PDFs liegen Anforderungen als strukturierte Daten vor; das senkt Pflegeaufwand, Fehleranfälligkeit und Versionswirrwarr.
Von Anforderungen zur Überprüfung: vereinfachter OSCAL-Kontext
- 01
Kataloge
Anforderungen
Fachexpertinnen und -experten arbeiten die Anforderungen aus und veröffentlichen sie als Katalog.
- 02
Profile
Zuschnitt
Ein OSCAL-Profil wählt Controls aus einem oder mehreren Katalogen aus und passt sie an einen bestimmten Anwendungskontext an.
- 03
Maßnahmen
Umsetzung
Informationssicherheitsbeauftragte und Administration setzen die Anforderungen in der Institution um.
- 04
Überprüfungen
Audit
Intern durch ISB und Administration, extern durch Auditorinnen, Auditoren und Zertifizierungsstellen.
Häufige Fragen zum OSCAL-Tool Complaica
Was macht ein OSCAL-Tool?
Ein OSCAL-Tool verarbeitet Sicherheitsanforderungen oder weitere Compliance-Daten im OSCAL-Format. Welche Funktionen es bietet, hängt vom jeweiligen Tool ab. Complaica importiert und exportiert OSCAL-Kataloge, aktualisiert angebundene Kataloge regelmäßig und macht Änderungen zwischen ihren Versionen sichtbar.
Welche OSCAL-Kataloge kann ich in Complaica verwenden?
Den Grundschutz++-Anwenderkatalog des BSI, NIST SP 800-53 und eigene Kataloge im OSCAL-Format — etwa Konzernrichtlinien, Lieferantenanforderungen oder Kundenanforderungen. Ob ein weiterer Katalog passt, klären wir mit Ihnen in der Demo.
Wie werden OSCAL-Kataloge aktualisiert?
Der Katalog wird mit einer externen Quelle verbunden, zum Beispiel einem GitLab-Repository. Complaica übernimmt neue Stände automatisch und regelmäßig als neue Katalogversion und markiert neue, geänderte und entfernte Controls und Anforderungen.
Was passiert bei einem Update mit bestehenden Bewertungen?
Bestehende Bewertungen bleiben erhalten, ebenso der Audit-Trail der Änderungen. Bei inhaltlich geänderten Anforderungen sollte ihre fachliche Gültigkeit erneut geprüft werden — die Markierungen zeigen, welche das sind.
Kann ich zu einer früheren Katalogversion zurückkehren?
Ja. Jede Katalogversion bleibt erhalten. Passt ein Update nicht, setzen Sie den Katalog auf eine frühere Version zurück.
Kann ich eigene OSCAL-Kataloge verwenden?
Ja. Sie definieren den Katalog im OSCAL-Format, laden ihn in Complaica und nutzen ihn parallel zu den offiziellen Katalogen von BSI und NIST.
Nutzen mehrere Kataloge dieselben Assets und Risiken?
Ja. Alle Regelwerke greifen auf einen gemeinsamen Bestand an Prozessen, Assets, Risiken und Schwachstellen zu. Ein Asset oder Risiko wird einmal erfasst und steht jedem Katalog zur Verfügung.
OSCAL-Katalogverwaltung live erleben
Sehen Sie, wie Import, automatische Updates und Versionierung zusammenspielen. Wir zeigen Ihnen an Ihrem Katalog, wie Änderungen sichtbar werden und vorhandene Bewertungen erhalten bleiben.
Danke.
Wir melden uns innerhalb eines Werktags.
Nicht gesendet.
Das hat nicht funktioniert. Bitte prüfen Sie die Felder oder schreiben Sie uns direkt.