Grundschutz++-tool
voor uw ISMS
Met Complaica implementeert u Grundschutz++ op uw bestaande ISMS-dataset. Koppel eisen aan assets, plan maatregelen en documenteer interne audits — centraal en herleidbaar.
- 01Grundschutz++-gebruikerscatalogus als OSCAL-catalogus, rechtstreeks bijgewerkt vanaf de GitHub van het BSI
- 02Alle vijf processtappen van de Methodik-GS++ — van inventarisatie en planning tot continue verbetering
- 03Migratie vanuit IT-Grundschutz en ISO 27001 op basis van de mappings van het BSI
- 04Interne audits volgens PERF.3 en ISO 19011: auditprogramma, auditplan, beoordelingsschema, auditrapport
- 05AI-integratie (MCP) plus deskundig advies — Co-Intelligence
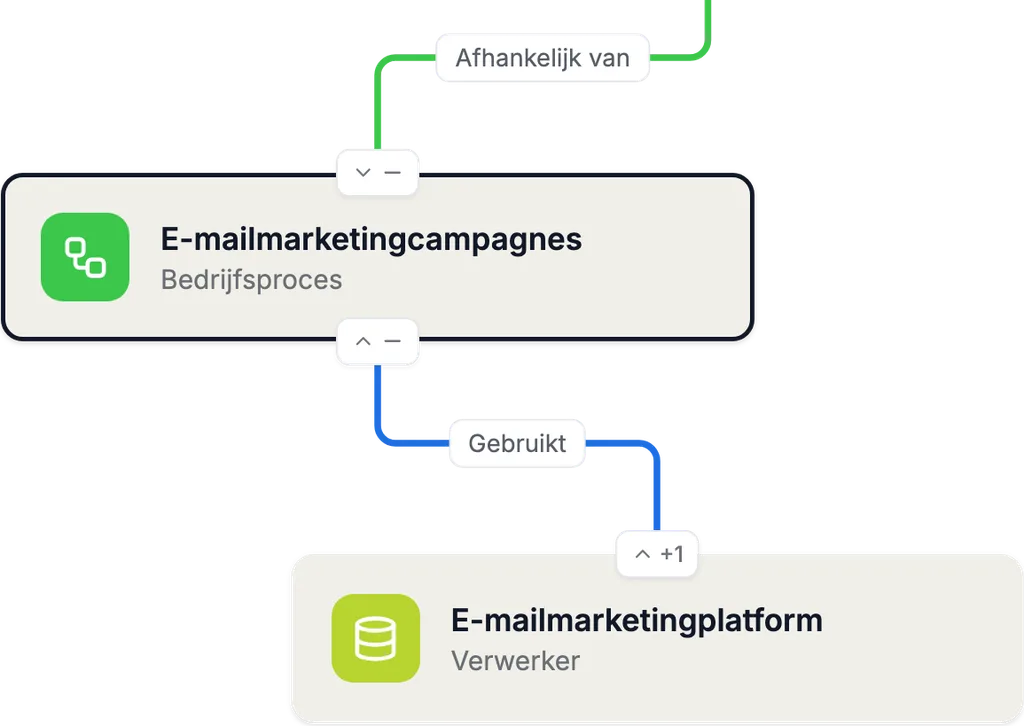
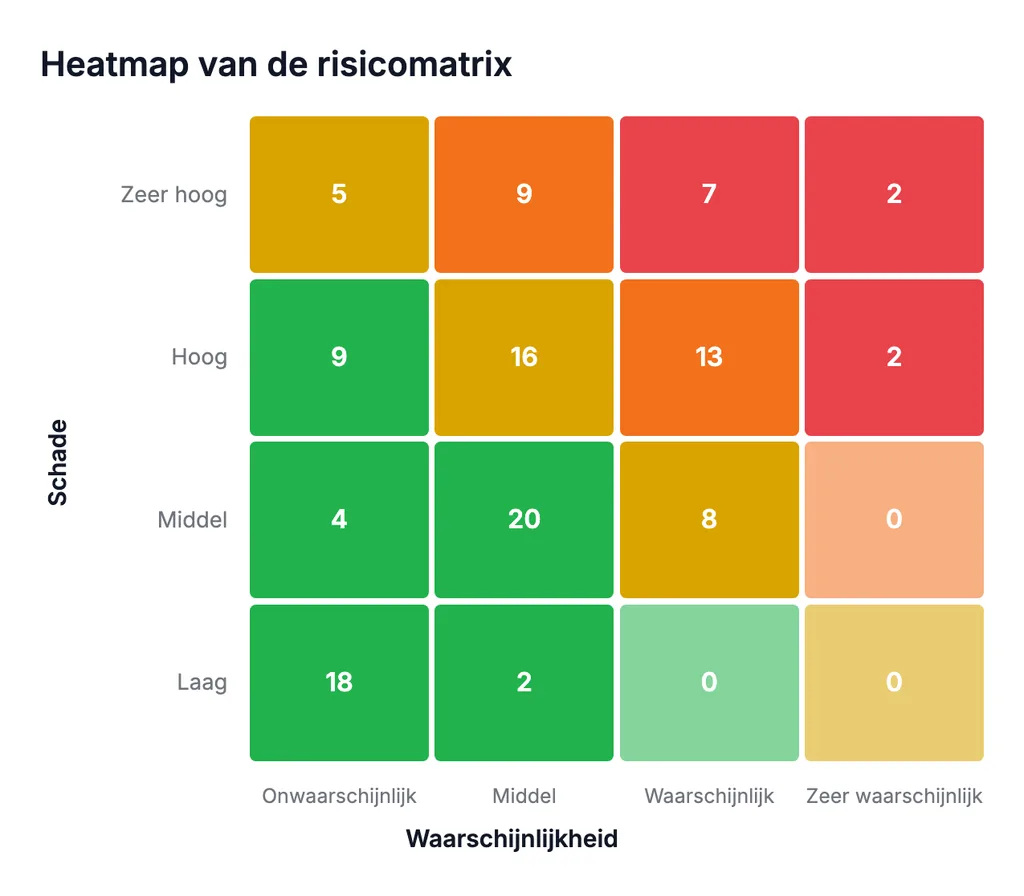
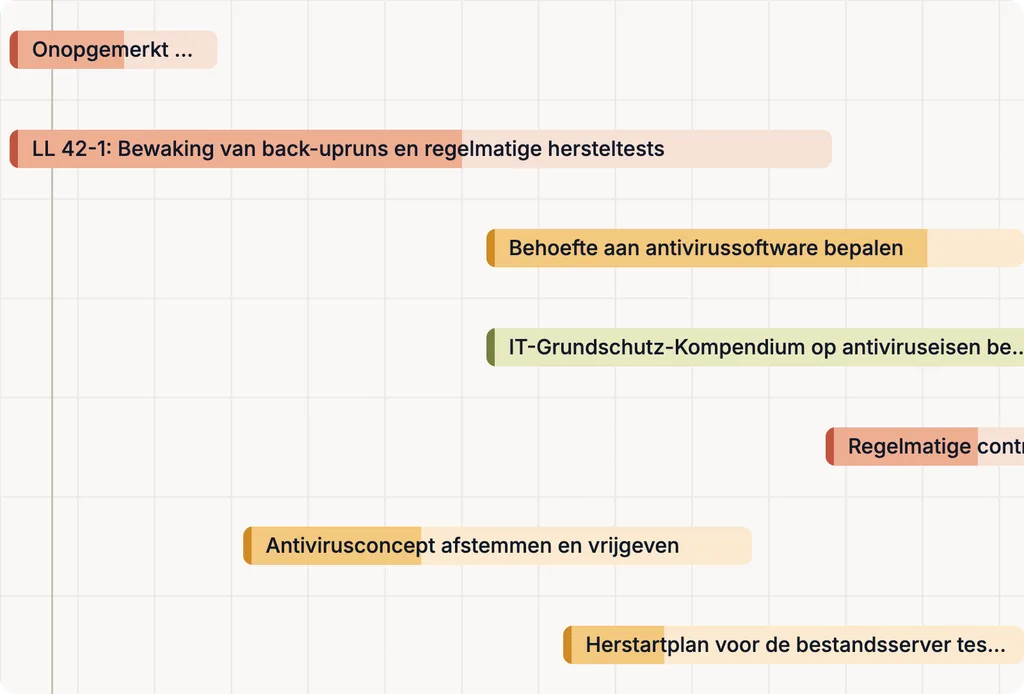
Grundschutz++ met Complaica implementeren en beheren
Wat de Grundschutz++-software voor uw implementatie doet — in één oogopslag.
- 01Grundschutz++-gebruikerscatalogus als OSCAL-catalogus — rechtstreeks van de GitHub van het BSI geïmporteerd en bijgewerkt
- 02Bestaande ISMS-gegevens hergebruiken: assets, risico’s, maatregelen en bewijzen uit IT-Grundschutz of ISO 27001
- 03Eisenpakket uit assets en doelobjectcategorieën — met overerving, beveiligingsniveau en koppelingen van de eisen
- 04Maatregelen plannen: verantwoordelijken, termijnen, uitzonderingen en implementatiestatus „geïmplementeerd” of „niet geïmplementeerd”
- 05Interne audits, bevindingen en directiebeoordeling volgens PERF.3 en ISO 19011
- 06Alle vijf processtappen van de Methodik-GS++ en AI-integratie (MCP) met weergaven direct in de chat
Waarom Complaica als Grundschutz++-tool?
Zes redenen waarom organisaties hun ISMS volgens Grundschutz++ met Complaica opbouwen en beheren.
Software plus deskundig advies
ISMS-software en advies uit één hand: onze compliance-experts begeleiden opbouw, migratie, beheer en auditvoorbereiding — zo ver als u nodig hebt.
Direct aan de stand van de techniek
De gebruikerscatalogus komt uit de Stand-der-Techniek-bibliotheek van het BSI en blijft daarmee actueel — geen overtikken, geen wachten op een editie.
Migratie in plaats van nieuwbouw
Wat voor IT-Grundschutz is vastgelegd, blijft bestaan en wordt in het systeem van Grundschutz++ overgebracht; tijdens de overgang lopen beide normenkaders parallel.
Gebouwd voor machineleesbare eisen
Overerving via doelobjectcategorieën, consolidatie, parameters en metadata worden door de software uitgewerkt in plaats van met de hand bijgehouden — de toolondersteunde implementatie die de leidraad van het BSI aanbeveelt.
Van interne audit tot certificering
Auditprogramma, bevindingen, correcties en directiebeoordeling op één dataset — voor de eerste audit volgens Grundschutz++ en elke volgende.
Grundschutz++ in Complaica: van catalogus tot bewijs
Zo werkt u met de Grundschutz++-software: vijf stappen op één dataset, elke stap bouwt voort op de vorige.
- 01
Catalogus
Gebruikerscatalogus · OSCAL
De Grundschutz++-gebruikerscatalogus als OSCAL-catalogus uit de Stand-der-Techniek-bibliotheek van het BSI importeren; opnieuw importeren werkt dezelfde standaard bij.
- 02
Assets
Doelobjectcategorieën
Assets vastleggen of overnemen uit een CMDB, assetmanagement of Microsoft Azure en toewijzen aan doelobjectcategorieën.
- 03
Eisen
Eisenpakket
De eisen van de categorieën vormen het eisenpakket — met beveiligingsniveau, dreigingen en de koppelingen uit de catalogus.
- 04
Maatregelen
Implementatieplanning
Open eisen als maatregelen plannen met verantwoordelijken, termijnen en status; uitzonderingen motiveren en goedkeuren.
- 05
Bewijzen
Audittrail · rapporten
Documenten en beoordelingen bij het object vastleggen, met auteur en datum; rapporten en dashboards tonen de stand voor directie en audit.
Migratie van IT-Grundschutz en andere normen naar Grundschutz++
Migratie is een overgang, geen nieuwbouw: bedrijfsprocessen, assets, risico’s, maatregelen en bewijs blijven bestaan en worden in het systeem van Grundschutz++ overgebracht. De basis zijn de mappings die het BSI in de Stand-der-Techniek-bibliotheek publiceert. Tot het einde van de certificeerbaarheid van IT-Grundschutz kunnen beide normenkaders parallel lopen.
Vanuit het IT-Grundschutz-compendium
De mapping van het BSI wijst de eisen van het compendium, Editie 2023, toe aan die van Grundschutz++ — met het soort relatie: gelijk, deelverzameling, bovenverzameling of doorsnede. In Complaica is per eis zichtbaar waar die vandaan komt en welke beoordeling opnieuw moet worden gecontroleerd.
Mapping IT-Grundschutz 2023 → GS++
Van doelobjecten naar doelobjectcategorieën
De doelobjecten van de structuuranalyse worden assets waaraan één of meer doelobjectcategorieën worden toegewezen — naar hun functie in het bedrijfsproces, niet alleen naar technische kenmerken. Bovenliggende categorieën worden overgeërfd.
STM.2.1.2 · STM.2.1.3 · STM.2.1.4.1
Beschermingsbehoefte opnieuw indelen
Drie categorieën worden er twee: bedrijfsprocessen en informatie worden als „normaal” of „hoog” ingedeeld. Een hoge beschermingsbehoefte leidt tot een eigen risicobeoordeling met de gekozen methode.
GC.7.1.2 · GC.7.2 · STM.4.1
Implementatiestatus opschonen
„Gedeeltelijk” en „overbodig” bestaan niet meer. Gedeeltelijk geïmplementeerde eisen worden „niet geïmplementeerd” en gaan de planning in; gemotiveerde afwijkingen worden goedgekeurde en gedocumenteerde uitzonderingen.
UMS.1.1 · UMS.2 · UMS.5
Vanuit ISO 27001
Voor een ISMS volgens ISO/IEC 27001 wijst de mapping van het BSI de beheersmaatregelen uit bijlage A toe aan de eisen van de methodiek en de gebruikerscatalogus. Context, beleid, risicobeheer en audits komen terug in de ISMS-praktijken.
Mapping ISO/IEC 27001:2022 bijlage A → GS++
Interne audits volgens Grundschutz++ en ISO 19011
Grundschutz++ vraagt in de praktijk Monitoring en evaluatie een auditprogramma met risicogebaseerd geplande interne audits (PERF.3). De richtlijnen voor auditprogramma, uitvoering van audits en competentie van auditors geeft ISO 19011:2026. Complaica verbindt beide met het eisenpakket.
- 01Auditprogramma’s met hun audits aanmaken en onderhouden — bijvoorbeeld de eerste audit volgens Grundschutz++ (PERF.3.1)
- 02Auditobjecten en -diepte risicogebaseerd uit het eisenpakket kiezen (PERF.3.1.2)
- 03Audits in sessies uitvoeren: elke eis beoordelen als conform, gedeeltelijk, niet conform of niet van toepassing, met de voortgang per sessie
- 04Eén uniform beoordelingsschema voor alle audits en standaarden (PERF.3.2.1)
- 05Bevindingen direct bij de eis aanmaken — als observatie of afwijking, met status en ernst
- 06Auditrapporten met status per auditprogramma, audit en standaard (PERF.3.2)
- 07Directiebeoordelingen met input, conclusies, activiteiten en historie (PERF.4)
- 08Afwijkingen opnemen in het correctie- en verbeterplan en de doeltreffendheid controleren (VRB)
- ISO 19011:2026
De richtlijnen voor het auditen van managementsystemen, Editie 4 van mei 2026: principes van auditen, beheer van een auditprogramma, uitvoering van audits en competentie en beoordeling van auditors — voor interne en externe audits.
- Verder in de PDCA-cyclus
Afwijkingen uit audits worden onderzocht op oorzaken en herhaling (VRB.2), correcties worden gepland (VRB.4, VRB.5) en op doeltreffendheid gecontroleerd (VRB.6); de auditrapporten gaan naar het directierapport (PERF.4.1.4).
- De auditlaag van het BSI
De leidraad kondigt een eigen auditlaag aan, de Stand-der-Techniek-bibliotheek een assessmentlaag voor machineleesbare auditartefacten. Geen van beide is al gepubliceerd (stand 23 oktober 2026).
Grundschutz++ met AI-ondersteuning
Met de optionele AI-integratie (MCP) beantwoordt Complaica vragen over Grundschutz++, legt praktijken en eisen uit, helpt bij maatregelen en taken en vindt antwoorden in uw eigen beleid en documenten. Via MCP Apps antwoordt Complaica in de chat niet alleen met tekst, maar met interactieve weergaven van uw gegevens — zoals de risicomatrix van een asset of de objecten van het informatiedomein. Beoordeling en beslissing blijven bij u.
- 01Risicomatrix, objectlijsten en andere weergaven direct in de chat — met MCP Apps, in AI-assistenten zoals Claude
- 02Vragen over de Methodik-GS++ en de gebruikerscatalogus beantwoorden
- 03Eisen uitleggen — wat er gevraagd wordt en welke documentatie past
- 04Maatregelen en taken voorstellen, formuleren en toewijzen
- 05Uw beleid, procedures en documenten analyseren en vragen erover beantwoorden
- 06De bediening van Complaica uitleggen — welke functie waarvoor
Werking en invoering: SaaS of on-premises
Complaica draait waar uw organisatie het nodig heeft — de licentie kost in beide gevallen hetzelfde.
- SaaS, gehost in Duitsland
De SaaS-variant wordt in Duitsland gehost; u werkt in de browser, zonder eigen infrastructuur.
- On-premises in uw infrastructuur
U draait Complaica in uw eigen omgeving — voor organisaties waarvan de gegevens het huis niet mogen verlaten.
- Bestaande gegevens overnemen
Import en export van en naar Excel en via de REST API; onze specialisten begeleiden de overname van uw gegevens kosteloos.
- Invoering met begeleiding
Onze adviseurs begeleiden opbouw en migratie in de omvang die u nodig hebt; de integratie van uw applicaties is kosteloos.
Grundschutz++-advies
Informatiebeveiliging als dienst: advies langs de Methodik-GS++ — van gap-analyse via migratie tot interne audit, in de omvang die u nodig hebt.
- Gap-analyse tegen de gebruikerscatalogus
Vergelijking van uw huidige situatie met de eisen van Grundschutz++. Resultaat: een geprioriteerde lijst van hiaten naar beveiligingsniveau en inspanningsniveau.
- Migratie vanuit IT-Grundschutz
Planning en begeleiding van de overgang — assets en doelobjectcategorieën, beschermingsbehoefte, implementatiestatus en eisenpakket, op uw bestaande dataset.
- Opbouw van het ISMS volgens de Methodik-GS++
Context, beleid, toepassingsgebied, informatiebeveiligingsclassificatie en beveiligingsorganisatie — processtap 1 als basis voor al het andere.
- Risicobeoordeling
Keuze en invoering van een methode voor informatiebeveiligingsrisicobeheer en risicobeoordelingen voor bedrijfsprocessen met een hoge beschermingsbehoefte.
- Interne audits
Auditprogramma opzetten, interne audits volgens PERF.3 en ISO 19011 uitvoeren of begeleiden, bevindingen in het verbeterplan opnemen.
- Voorbereiding op certificering
Voorbereiding op een ISO 27001-certificering op basis van Grundschutz++, die volgens het mijlpalenplan van het BSI vanaf 1 januari 2027 moet kunnen worden aangevraagd.
- Externe informatiebeveiligingsfunctionaris
Een aanspreekpunt voor uw ISMS, tijdelijk of permanent — voor organisaties zonder eigen rol daarvoor.
Klantervaringen met het ISMS van Complaica
„Het geoptimaliseerde complianceproces”
Een van de functies die ons bij Complaica het meest bevalt, is het geoptimaliseerde complianceproces. De interface heeft een helder, gestructureerd ontwerp dat meer gebruiksgemak biedt en een hogere werksnelheid bevordert. Dat zorgt niet alleen voor een snelle leercurve bij nieuwe gebruikers, maar laat ook ervaren gebruikers hun inspanning beperken. In elke fase van de levenscyclus van het beveiligingsbeheer worden terugkerende taken zoals scoping, structuuranalyse, modellering en zelfs het opvolgen van risico’s en maatregelen door tal van functionaliteiten ondersteund. Bovendien presteert het platform uitstekend — het is stabiel en qua snelheid voortreffelijk.
Meer …Minder
Een van de functies die ons bij Complaica het meest bevalt, is het geoptimaliseerde complianceproces. De interface heeft een helder, gestructureerd ontwerp dat meer gebruiksgemak biedt en een hogere werksnelheid bevordert. Dat zorgt niet alleen voor een snelle leercurve bij nieuwe gebruikers, maar laat ook ervaren gebruikers hun inspanning beperken.
In elke fase van de levenscyclus van het beveiligingsbeheer worden terugkerende taken zoals scoping, structuuranalyse, modellering en zelfs het opvolgen van risico’s en maatregelen door tal van functionaliteiten ondersteund.
Bovendien presteert het platform uitstekend — het is stabiel en qua snelheid voortreffelijk.
„We kunnen alles wat we nodig hebben in één tool doen”
Complaica is uiterst gebruiksvriendelijk en aanpassen is kinderspel. We regelen er de ISO-compliance en de gegevensbescherming mee — we kunnen alles wat we nodig hebben in één tool doen. Voor ons is Complaica beter dan de alternatieven op de markt en tegelijk goedkoper.
Meer …Minder
Complaica is uiterst gebruiksvriendelijk en aanpassen is kinderspel. We regelen er de ISO-compliance en de gegevensbescherming mee — we kunnen alles wat we nodig hebben in één tool doen.
Voor ons is Complaica beter dan de alternatieven op de markt en tegelijk goedkoper.
„De begeleide aanpak was voor ons doorslaggevend”
We waren nieuw op het gebied van compliance en de implementatie van ISO 27001 en moesten het ingewikkelde certificeringsproces doorlopen. Gezien de regelgevende complexiteit wilden we de beste manier vinden om te beginnen. Onze projectmanager (alias beveiligingsfunctionaris) had nog nooit met dergelijke compliancenormen en -regels gewerkt. Daarom kozen we voor ondersteuning door een derde partij, om precies te zijn Complaica. De begeleide aanpak was voor ons doorslaggevend. Complaica had alle gedetailleerde uitleg voor de compliancecheck en de risicoanalyse, inclusief praktische voorstellen.
Meer …Minder
We waren nieuw op het gebied van compliance en de implementatie van ISO 27001 en moesten het ingewikkelde certificeringsproces doorlopen.
Gezien de regelgevende complexiteit wilden we de beste manier vinden om te beginnen. Onze projectmanager (alias beveiligingsfunctionaris) had nog nooit met dergelijke compliancenormen en -regels gewerkt.
Daarom kozen we voor ondersteuning door een derde partij, om precies te zijn Complaica. De begeleide aanpak was voor ons doorslaggevend. Complaica had alle gedetailleerde uitleg voor de compliancecheck en de risicoanalyse, inclusief praktische voorstellen.
Wat er met Grundschutz++ verandert
Grundschutz++ is geen nieuwe editie van het compendium, maar een opnieuw opgebouwd normenkader: de Grundschutz++-gebruikerscatalogus vervangt het IT-Grundschutz-compendium (IT-Grundschutz-Kompendium), de Methodik-GS++ de IT-Grundschutz-methodiek van BSI-Standard 200-2. De belangrijkste verschillen — met de eisen waarin Grundschutz++ ze regelt.
| IT-Grundschutz (compendium 2023) | Grundschutz++ | |
|---|---|---|
| Normenkader | IT-Grundschutz-compendium in jaarlijkse edities, laatst Editie 2023; methodiek in BSI-Standard 200-2 | Gebruikerscatalogus in OSCAL-formaat in de Stand-der-Techniek-bibliotheek, doorlopend gepubliceerd op GitHub; methodiek in de leidraad bij de Methodik-GS++ |
| Indeling | Bouwstenen (Bausteine) in tien lagen, van ISMS en ORP tot NET en INF | 20 praktijken (Praktiken): zes van de methodiek (GC, STM, UMS, VRB, PERF, RISK), acht organisatorische en zes technische — ongeveer 1.000 eisen |
| Modellering | Bouwstenen worden aan doelobjecten (Zielobjekte) toegewezen | Assets worden aan doelobjectcategorieën toegewezen; eisen erven langs de hiërarchie over en worden tot het eisenpakket geconsolideerd (STM.2.1.3 tot STM.2.1.4.2) |
| Beschermingsbehoefte | normaal, hoog of zeer hoog per doelobject en beschermingsdoel, overgeërfd volgens het maximumprincipe | „normaal” of „hoog” per bedrijfsproces of informatie, vastgesteld met de directie (GC.7.1.2); bij „hoog” volgt een eigen risicobeoordeling (GC.7.2) |
| Beveiligingsaanpak | Basis-, standaard- en kernbeveiliging; basis-, standaardeisen en eisen bij verhoogde beschermingsbehoefte | Beveiligingsniveau (Sicherheitsniveau) per eis — normal-SdT of verhoogd (erhöht) —, controleerbaar in het eisenpakket (STM.3.1) |
| Verplichtingsgraad | MOET en ZOU MOETEN, telkens ook ontkennend | MUSS, SOLLTE en KANN (moet, zou moeten, kan) volgens DIN 820-2, plus een inspanningsniveau van 0 tot 5 per eis om te prioriteren |
| Implementatiestatus | ja, gedeeltelijk, nee, overbodig | „geïmplementeerd” of „niet geïmplementeerd” — geïmplementeerd alleen als ook alle afhankelijke eisen dat zijn (UMS.1.1); afwijkingen via het uitzonderingsbeheer (UMS.5) |
| Risico | Risicoanalyse volgens BSI-Standard 200-3 | Risicobeoordeling (Risikobetrachtung) met een zelfgekozen methode, bijv. ISO 27005, ISO 31000 of BSI-Standard 200-3 (GC.12.1, RISK.1.1) |
| Beschermingsdoelen | Vertrouwelijkheid, integriteit, beschikbaarheid | daarnaast authenticiteit; de eisen geven aan hoe sterk ze op elk beschermingsdoel werken |
| Toetsing | IT-Grundschutz-Check en referentiedocumenten A.1 tot A.6 | Auditprogramma, risicogebaseerd geplande interne audits, een uniform beoordelingsschema en auditrapporten (PERF.3) |
Methodik-GS++: vijf processtappen in de PDCA-cyclus
Complaica ondersteunt de vijf processtappen (Prozessschritte) van de leidraad bij de Grundschutz++-methodiek in de versie van maart 2026. Aan elke stap is een ISMS-praktijk van de gebruikerscatalogus gekoppeld; de eisen ervan gelden eenmaal voor het hele informatiedomein (STM.2.1.1).
- 01
Inventarisatie en planning
Plan · hoofdstuk 2 Praktijk GC
Context, compliancebeheer, belanghebbenden, beleid, toepassingsgebied, informatiebeveiligingsclassificatie, beveiligingsorganisatie en risicobeheer vastleggen.
- 02
Eisenanalyse
Plan · hoofdstuk 3 Praktijk STM
Informatiedomein afbakenen, assets vastleggen en doelobjectcategorieën toewijzen, het eisenpakket modelleren, aanvullen en consolideren.
- 03
Realisatie
Do · hoofdstuk 4 Praktijk UMS
Implementatiestatus bepalen, ontbrekende implementaties beoordelen, de implementatie plannen, prioriteren, goedkeuren en volgen.
- 04
Bewaking
Check · hoofdstuk 5 Praktijk PERF
Prestaties van het ISMS beoordelen, compliance bewaken, interne audits en directiebeoordeling uitvoeren, eisen valideren.
- 05
Continue verbetering
Act · hoofdstuk 6 Praktijk VRB
Afwijkingen analyseren, correctieve en verbetermaatregelen plannen en hun doeltreffendheid controleren.
De 20 praktijken van de gebruikerscatalogus
In plaats van in bouwstenen deelt de Grundschutz++-gebruikerscatalogus zijn eisen in praktijken (Praktiken) in. De afkorting van de praktijk staat vóór elke eis: GC.7.1.2 bijvoorbeeld hoort bij groep GC.7 Informatiebeveiligingsclassificatie van de praktijk Governance en compliance. In Complaica is elke praktijk een gebied van de catalogus, evalueerbaar tot het informatiedomein.
Methodiek
6 praktijken · 99 eisen
- GC Governance en compliance 35
- STM Structuurmodellering 15
- UMS Implementatie 11
- VRB Verbetering 10
- PERF Monitoring en evaluatie 24
- RISK Risicobeheer 4
Organisatorisch
8 praktijken · 450 eisen
- ASST Informatie en assets 58
- PERS Personeel 30
- BES Inkoopbeheer 109
- DLS Leveranciersaansturing 18
- TEST Wijzigingen en tests 36
- GEB Gebouwbeheer 75
- SENS Bewustwording 87
- NOT Noodplanning 37
Technisch
6 praktijken · 451 eisen
- ARCH Architectuur 63
- BER Autorisatie 92
- DET Detectie 82
- REA Afhandeling van beveiligingsincidenten 23
- KONF Configuratie 157
- DEV Ontwikkeling 34
Geteld in de Grundschutz++-gebruikerscatalogus, catalogusversie 2026-10-22 (commit 9fb19de van 23.10.2026): 1.000 eisen, waarvan 149 MUSS, 627 SOLLTE en 224 KANN. De aantallen veranderen met de publicaties van het BSI.
De gebruikerscatalogus als OSCAL-catalogus — rechtstreeks van de GitHub van het BSI
Het BSI publiceert de stand van de techniek niet meer in edities, maar doorlopend: als OSCAL-catalogi in de Stand-der-Techniek-bibliotheek op GitHub. Complaica koppelt de gebruikerscatalogus als OSCAL-catalogus en houdt hem actueel.
- Rechtstreeks uit de Stand-der-Techniek-bibliotheek
Complaica haalt de opgeloste Grundschutz++-gebruikerscatalogus rechtstreeks uit de repository van het BSI op GitHub. Opnieuw importeren werkt dezelfde lokale standaard bij — zonder export, zonder conversie en zonder op een nieuwe editie te wachten.
- Wijzigingen gemarkeerd, beoordelingen behouden
Nieuwe, gewijzigde en vervallen eisen worden gemarkeerd. Bestaande beoordelingen blijven behouden. Bij inhoudelijk gewijzigde eisen moet hun inhoudelijke geldigheid opnieuw worden gecontroleerd.
- Eigenschappen en koppelingen van de eisen
Wat de catalogus bij een eis meebrengt, staat bij die eis: het beveiligingsniveau, de dreigingen en de koppelingen — vereiste eisen zonder welke ze niet als geïmplementeerd geldt, en verwante eisen (UMS.1.1).
- Versies en audittrail
Elke stand van de catalogus blijft als versie herleidbaar, de audittrail van wijzigingen blijft na updates bestaan. Meer daarover op de pagina over de OSCAL-tool.
- Vrijgegeven onlinebronnen
Naast de Grundschutz++-gebruikerscatalogus zijn de BSI Methodik Grundschutz++ als eigen catalogus en NIST SP 800-53 Revision 5 en het NIST Cybersecurity Framework 2.0 beschikbaar als vrijgegeven onlinebronnen. Eigen OSCAL-catalogi komen op dezelfde manier erbij.
Mijlpalenplan: certificering vanaf 2027 gepland
De planning van het BSI voor de overgang volgens zijn mijlpalenplan (stand oktober 2026, gecontroleerd op 23 oktober 2026). Het zijn geplande data; het BSI past het plan doorlopend aan — de versie op zijn website is bepalend.
- 27 oktober 2026
Gepland: publicatie van de Methodik-GS++ op it-sa 2026 in Neurenberg.
- 30 november 2026
Gepland: opleidingsconcepten voor GS++-practitioners en GS++-adviseurs.
- December 2026
Gepland: toepassingsvoorbeeld aan de hand van de fictieve voorbeeldinstantie „BDIT”.
- 1 januari 2027
Gepland: Grundschutz++ wordt certificeerbaar — aanvragen voor een ISO 27001-certificering op basis van GS++ moeten mogelijk worden, ook voor GS++-adviseurs en GS++-auditteamleiders.
- 1e kwartaal 2027
Gepland: start van de early-adopterfase en van de bijscholing voor reeds gecertificeerde IT-Grundschutz-adviseurs en auditteamleiders.
- Februari en maart 2027
Gepland: concept voor prestatiemeting van het ISMS in de methodiek; prestatie-indicatoren voor elke eis van de ISMS-praktijken.
- 31 december 2027
Gepland: einde van de early-adopterfase.
- 30 november 2031
Gepland: einde van de certificeerbaarheid van IT-Grundschutz — vijf jaar na de publicatie van GS++.
Grundschutz++ en andere standaarden
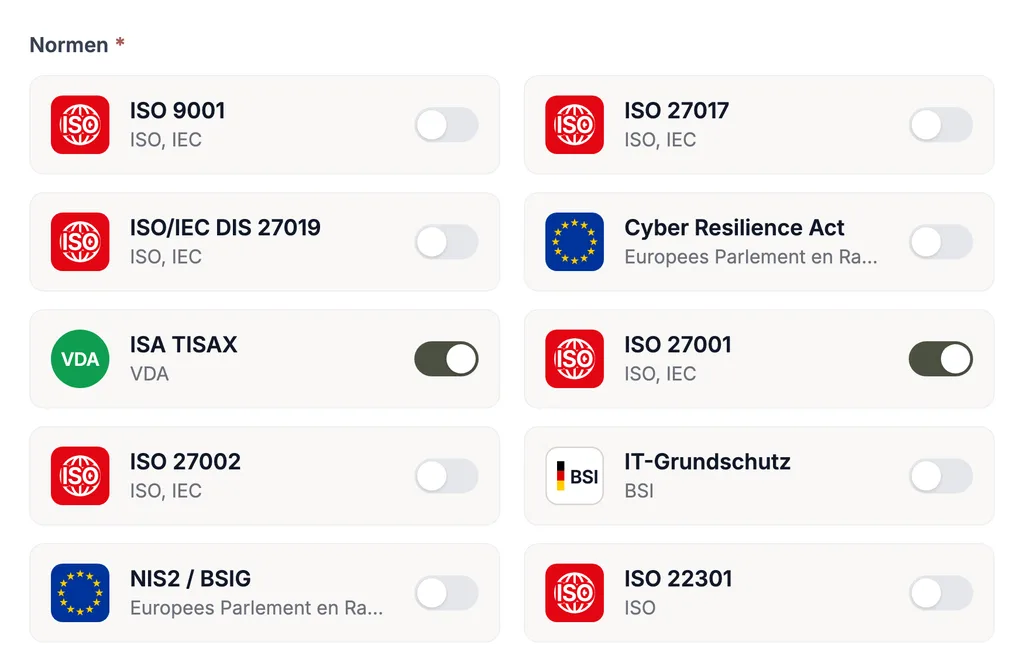
Grundschutz++ is zelden het enige normenkader dat voor een organisatie geldt. In Complaica gebruiken de eisen van andere standaarden dezelfde assets, risico’s, maatregelen en bewijzen: wat voor Grundschutz++ is gedocumenteerd, telt tijdens de overgang ook voor IT-Grundschutz, voor een ISMS volgens ISO 27001, voor NIS2, DORA, TISAX of het privacybeheer volgens de AVG. Dubbel onderhoud vervalt.
Elke norm wordt met zijn eisencatalogus geleverd; eigen catalogi kunnen op elk moment worden toegevoegd. Alle gebieden toont het GRC-platform Complaica.
Veelgestelde vragen over Grundschutz++-tools
Wat is Grundschutz++?
Grundschutz++ (GS++) is de nieuwe ontwikkeling van de Grundschutz door het Duitse Bundesamt für Sicherheit in der Informationstechnik (BSI): een volledig procesgericht normenkader voor de opbouw en werking van een ISMS. Het bestaat uit de Methodik-GS++ en de Grundschutz++-gebruikerscatalogus (Anwenderkatalog), waarvan de eisen machineleesbaar in OSCAL-formaat beschikbaar zijn. De gebruikerscatalogus vervangt het IT-Grundschutz-compendium.
Wat is het verschil tussen IT-Grundschutz en Grundschutz++?
IT-Grundschutz wijst bouwstenen van het compendium toe aan doelobjecten en kent drie categorieën beschermingsbehoefte, drie aanpakken en vier implementatiestatussen. Grundschutz++ deelt ongeveer 1.000 eisen in 20 praktijken in, modelleert ze via doelobjectcategorieën tot een eisenpakket en kent de beschermingsbehoefte „normaal” en „hoog”, de beveiligingsniveaus normal-SdT en verhoogd en alleen „geïmplementeerd” of „niet geïmplementeerd”. De methode van risicobeoordeling is vrij te kiezen.
Wat is een Grundschutz++-tool?
Een Grundschutz++-tool is ISMS-software die de gebruikerscatalogus als machineleesbare catalogus inleest en de Methodik-GS++ in een datamodel weergeeft: bedrijfsprocessen, assets, doelobjectcategorieën, eisenpakket, implementatiestatus, risico’s, audits en bewijzen zijn met elkaar verbonden. Overerving, consolidatie en updates neemt de software over.
Ondersteunt Complaica Grundschutz++?
Ja. Complaica is een van de eerste tools met ondersteuning voor BSI Grundschutz++. De gebruikerscatalogus wordt als OSCAL-catalogus uit de Stand-der-Techniek-bibliotheek gekoppeld en op dezelfde dataset beoordeeld als IT-Grundschutz.
Hoe werkt Complaica de gebruikerscatalogus bij?
Complaica importeert nieuwe versies van de gebruikerscatalogus rechtstreeks uit de GitHub-repository van het BSI; opnieuw importeren werkt dezelfde lokale standaard bij. Nieuwe, gewijzigde en vervallen eisen worden gemarkeerd, bestaande beoordelingen en de audittrail blijven behouden. Bij inhoudelijk gewijzigde eisen moet hun inhoudelijke geldigheid opnieuw worden gecontroleerd.
Hoe werkt de migratie van IT-Grundschutz naar Grundschutz++?
De migratie vindt plaats op de bestaande dataset. Doelobjecten worden assets met doelobjectcategorieën, de beschermingsbehoefte wordt als „normaal” of „hoog” ingedeeld, gedeeltelijk geïmplementeerde eisen gaan de implementatieplanning in. De mapping van het BSI van het compendium 2023 naar de gebruikerscatalogus laat zien welke eis met welke overeenkomt. Tijdens de overgang kunnen beide normenkaders parallel lopen; op verzoek begeleiden onze adviseurs de migratie.
Kan een ISMS volgens ISO 27001 naar Grundschutz++ overstappen?
Ja. Het BSI publiceert een mapping van de beheersmaatregelen uit bijlage A van ISO/IEC 27001:2022 naar de eisen van Grundschutz++. In Complaica blijven assets, risico’s, maatregelen en bewijzen bestaan; de eisen van Grundschutz++ worden op dezelfde objecten beoordeeld. Volgens het mijlpalenplan van het BSI moet een ISO 27001-certificering op basis van Grundschutz++ vanaf 1 januari 2027 kunnen worden aangevraagd.
Hoe ondersteunt Complaica interne audits volgens Grundschutz++?
U legt een auditprogramma aan (PERF.3.1) met zijn audits, kiest de auditobjecten risicogebaseerd uit het eisenpakket (PERF.3.1.2) en voert de audit in sessies uit: elke eis wordt volgens één uniform schema beoordeeld als conform, gedeeltelijk, niet conform of niet van toepassing (PERF.3.2.1), en bevindingen — observaties of afwijkingen — worden direct bij de eis aangemaakt. Auditrapporten hebben een status (PERF.3.2), directiebeoordelingen bundelen input en conclusies (PERF.4), afwijkingen gaan naar het verbeterplan (VRB).
Welke rol speelt ISO 19011 bij interne audits?
ISO 19011 is de internationale richtlijn voor het auditen van managementsystemen, momenteel in Editie 4 van 2026. Ze beschrijft principes van auditen, het beheer van een auditprogramma, de uitvoering van audits en de competentie van auditors. Grundschutz++ legt vast wat een auditprogramma moet opleveren; ISO 19011 geeft de beproefde werkwijze daarvoor.
Vanaf wanneer is Grundschutz++ certificeerbaar?
Volgens het mijlpalenplan van het BSI (stand oktober 2026, gecontroleerd op 23 oktober 2026) moeten vanaf 1 januari 2027 aanvragen voor ISO 27001-certificering op basis van Grundschutz++ kunnen worden ingediend, en moet de certificeerbaarheid van IT-Grundschutz op 30 november 2031 eindigen. Het gaat om plannen die het BSI doorlopend aanpast — de versie op de website van het BSI is bepalend.
Is Complaica als SaaS en On-Premises beschikbaar?
Ja, allebei. De SaaS-variant wordt in Duitsland gehost; On-Premises draait u Complaica in uw eigen infrastructuur. De licentie kost in beide gevallen hetzelfde.
Hoe begin ik met Grundschutz++ in Complaica?
Vraag een account of een demo aan. Bestaande gegevens uit Excel, via de REST API of uit andere ISMS-tools worden overgenomen — de migratie van uw gegevens is kosteloos en wordt door onze specialisten begeleid. Daarna importeert u de gebruikerscatalogus, wijst u uw assets toe aan de doelobjectcategorieën en werkt u het eisenpakket af; onze adviseurs ondersteunen zo ver als u nodig hebt.
Bronnen Referenties en rechtsgrondslagen
8 bronnen · Grundschutz++, Methodik-GS++, Anwenderkatalog Grundschutz++, GS++ catalog file, … Tonen Verbergen
Normen & standaarden
Richtsnoeren & overheidspublicaties
De materialen van het BSI over Grundschutz++ worden doorlopend verder ontwikkeld: de gebruikerscatalogus verschijnt als geversioneerd OSCAL-bestand op GitHub, de leidraad en het mijlpalenplan in versies met een eigen datum. Bepalend is de actuele versie bij het BSI; de datum van raadpleging staat bij elke bron. Normen zijn verkrijgbaar bij de genoemde uitgevers.
Grundschutz++ met Complaica starten
De Grundschutz++-tool testen, een demo aanvragen of over de migratie van uw IT-Grundschutz praten — schrijf ons.
Dank u wel.
Wij reageren binnen één werkdag.
Niet verzonden.
Dat is niet gelukt. Controleer de velden of mail ons rechtstreeks.