NIS2 — wer betroffen ist und was die Richtlinie verlangt
Sektor, Größe, Sonderfälle: An drei Merkmalen entscheidet sich, ob ein Unternehmen unter die NIS2-Richtlinie fällt. Wer betroffen ist, welche Pflichten daraus folgen, welche Fristen gelten und was bei Verstößen droht.
Die NIS2-Richtlinie — die Richtlinie (EU) 2022/2555 — hat den Kreis der Unternehmen, die ihre Cybersicherheit nachweisbar organisieren müssen, deutlich erweitert. Ihre Vorgängerin von 2016 galt für Betreiber wesentlicher Dienste und einige Anbieter digitaler Dienste; NIS2 erfasst 18 Sektoren, vom Energieversorger bis zum Maschinenbauer. In Deutschland ist sie seit dem 6. Dezember 2025 geltendes Recht, umgesetzt im BSI-Gesetz (BSIG).
Fast jedes NIS2-Projekt beginnt deshalb mit derselben Frage: Sind wir betroffen? Dieser Beitrag beantwortet sie zuerst — und danach, was NIS2 verlangt, welche Fristen für Unternehmen gelten und was bei Verstößen droht.
Wer ist von NIS2 betroffen?
Ob ein Unternehmen unter NIS2 fällt, entscheidet sich an drei Merkmalen: dem Sektor, in dem es tätig ist, seiner Größe und — in einigen Fällen — der Art seines Dienstes. Eine Behörde teilt Ihnen das Ergebnis nicht mit: Jedes Unternehmen prüft selbst, ob es betroffen ist, und registriert sich dann.
1. Der Sektor
Die Richtlinie nennt in zwei Anhängen 18 Sektoren. Anhang I führt die Sektoren mit hoher Kritikalität auf:
- Energie
- Verkehr
- Bankwesen
- Finanzmarktinfrastrukturen
- Gesundheitswesen
- Trinkwasser
- Abwasser
- Digitale Infrastruktur — unter anderem Cloud-Computing- und Rechenzentrumsdienste, DNS-Dienste und Vertrauensdienste
- Verwaltung von IKT-Diensten (B2B) — Managed Service Provider und Managed Security Service Provider
- Öffentliche Verwaltung
- Weltraum
Anhang II nennt die sonstigen kritischen Sektoren:
- Post- und Kurierdienste
- Abfallbewirtschaftung
- Produktion, Herstellung und Handel mit chemischen Stoffen
- Produktion, Verarbeitung und Vertrieb von Lebensmitteln
- Verarbeitendes Gewerbe — Medizinprodukte, Datenverarbeitungsgeräte, elektronische und optische Erzeugnisse, elektrische Ausrüstungen, Maschinenbau, Kraftwagen und sonstiger Fahrzeugbau
- Anbieter digitaler Dienste — Online-Marktplätze, Online-Suchmaschinen und Plattformen für Dienste sozialer Netzwerke
- Forschung
Maßgeblich ist nicht die Branche, der sich ein Unternehmen selbst zurechnet, sondern die Einrichtungsart, die in den Anhängen beschrieben ist — im deutschen Recht in den Anlagen 1 und 2 des BSIG. Geschäftstätigkeiten, die gemessen an der gesamten Tätigkeit vernachlässigbar sind, können nach § 28 BSIG bei der Zuordnung unberücksichtigt bleiben.
2. Die Größe
Erfasst sind grundsätzlich mittlere und große Unternehmen. Die Schwellen stammen aus der KMU-Empfehlung der EU (2003/361/EG):
| Kriterium | Mittleres Unternehmen | Großes Unternehmen |
|---|---|---|
| Beschäftigte | mindestens 50 | mindestens 250 |
| oder Finanzkennzahlen | Jahresumsatz und Jahresbilanzsumme jeweils über 10 Mio. € | Jahresumsatz über 50 Mio. € und Jahresbilanzsumme über 43 Mio. € |
Es genügt, eine der beiden Schwellen zu erreichen: die Zahl der Beschäftigten oder die Finanzkennzahlen. In Unternehmensgruppen werden die Zahlen von Partner- und verbundenen Unternehmen grundsätzlich mitgerechnet; das BSIG lässt davon eine Ausnahme zu, wenn das Unternehmen seine IT-Systeme unabhängig von der Gruppe betreibt.
3. Wesentlich oder wichtig?
Aus Sektor und Größe ergibt sich die Kategorie. Die Richtlinie unterscheidet wesentliche und wichtige Einrichtungen; das deutsche BSIG nennt die wesentlichen „besonders wichtige Einrichtungen“.
| Kriterium | Wesentliche Einrichtungen | Wichtige Einrichtungen |
|---|---|---|
| Im deutschen BSIG | besonders wichtige Einrichtungen | wichtige Einrichtungen |
| Wer | große Unternehmen aus den Sektoren des Anhangs I; dazu einzelne Einrichtungsarten unabhängig von der Größe | mittlere Unternehmen aus Anhang I; mittlere und große Unternehmen aus Anhang II |
| Aufsicht | vorab und im Nachhinein — auch ohne Anlass, etwa durch Audits und Prüfungen vor Ort | im Nachhinein — wenn Hinweise auf einen Verstoß vorliegen |
| Bußgeld bis zu | 10 Mio. € oder 2 % des weltweiten Jahresumsatzes | 7 Mio. € oder 1,4 % des weltweiten Jahresumsatzes |
Die Pflichten selbst — Risikomanagement, Meldung, Registrierung — sind für beide Kategorien im Kern dieselben. Der Unterschied liegt in der Aufsicht und in der Höhe der Bußgelder.
4. Unabhängig von der Größe
Einige Einrichtungen fallen auch dann unter NIS2, wenn sie die Schwellen nicht erreichen:
- Anbieter öffentlicher elektronischer Kommunikationsnetze oder öffentlich zugänglicher elektronischer Kommunikationsdienste
- Vertrauensdiensteanbieter
- TLD-Namenregister, DNS-Diensteanbieter und Anbieter von Domänennamen-Registrierungsdiensten
- der einzige Anbieter eines Dienstes in einem Mitgliedstaat, der für kritische gesellschaftliche oder wirtschaftliche Tätigkeiten unerlässlich ist
- Einrichtungen, deren Ausfall sich erheblich auf die öffentliche Ordnung, Sicherheit oder Gesundheit auswirken oder ein Systemrisiko auslösen könnte
- kritische Einrichtungen im Sinne der Richtlinie (EU) 2022/2557 — in Deutschland die Betreiber kritischer Anlagen
- Einrichtungen der öffentlichen Verwaltung, je nach nationalem Recht
Nicht betroffen — und trotzdem gefragt
Auch wer keine dieser Bedingungen erfüllt, begegnet NIS2: als Lieferant. Betroffene Unternehmen müssen die Sicherheit ihrer Lieferkette gewährleisten und geben die Anforderungen in Verträgen, Fragebögen und Audits an ihre Dienstleister weiter. Für IT-Dienstleister, Softwarehersteller und Zulieferer lohnt es sich deshalb, die eigenen Sicherheitsmaßnahmen belegen zu können, bevor der erste Kunde danach fragt.
Betroffenheitsprüfung in vier Schritten
- Tätigkeiten erfassen. Welche Dienste erbringt das Unternehmen, welche Waren stellt es her — und welche davon entsprechen einer Einrichtungsart aus Anhang I oder II?
- Größe bestimmen. Beschäftigte, Jahresumsatz und Jahresbilanzsumme nach der KMU-Empfehlung ermitteln, einschließlich der Partner- und verbundenen Unternehmen.
- Sonderfälle prüfen. Gilt eine der größenunabhängigen Regeln — oder geht ein Spezialgesetz vor, etwa DORA für Finanzunternehmen?
- Ergebnis dokumentieren. Auch das Ergebnis „nicht betroffen“ gehört mit Begründung und Datum in die Unterlagen. Ändern sich Größe oder Geschäft, wird die Prüfung wiederholt.
Für den deutschen Rechtsrahmen bietet das BSI eine NIS-2-Betroffenheitsprüfung online an. Sie gibt eine erste Orientierung; rechtlich bindend ist ihr Ergebnis nicht.
Was verlangt NIS2?
Die NIS2-Anforderungen lassen sich in vier Gruppen ordnen. Genannt sind jeweils der Artikel der Richtlinie und der Paragraf des BSIG:
- Risikomanagementmaßnahmen (Art. 21, § 30 BSIG): geeignete und verhältnismäßige technische, operative und organisatorische Maßnahmen — nach dem Stand der Technik, und ihre Einhaltung ist zu dokumentieren.
- Meldepflichten (Art. 23, § 32 BSIG): Erhebliche Sicherheitsvorfälle sind in festen Fristen zu melden.
- Registrierung (Art. 3, § 33 BSIG): Betroffene Einrichtungen registrieren sich selbst bei der zuständigen Behörde und halten ihre Angaben aktuell.
- Verantwortung der Geschäftsleitung (Art. 20, § 38 BSIG): Die Leitung setzt die Maßnahmen um, überwacht ihre Umsetzung und nimmt selbst regelmäßig an Schulungen teil.
Die zehn Risikomanagementmaßnahmen
Art. 21 Abs. 2 der Richtlinie nennt zehn Bereiche, die die Maßnahmen mindestens abdecken müssen:
- Konzepte für die Risikoanalyse und für die Sicherheit der Informationssysteme
- Bewältigung von Sicherheitsvorfällen
- Aufrechterhaltung des Betriebs — Backup-Management, Wiederherstellung nach einem Notfall — und Krisenmanagement
- Sicherheit der Lieferkette, einschließlich der Beziehungen zu unmittelbaren Anbietern und Diensteanbietern
- Sicherheit bei Erwerb, Entwicklung und Wartung von IT-Systemen, einschließlich des Umgangs mit Schwachstellen und ihrer Offenlegung
- Konzepte und Verfahren, mit denen die Wirksamkeit der Maßnahmen bewertet wird
- grundlegende Cyberhygiene und Schulungen zur Cybersicherheit
- Konzepte und Verfahren für den Einsatz von Kryptografie und, wo angemessen, Verschlüsselung
- Sicherheit des Personals, Zugriffskontrolle und Management der Anlagen und Werte
- Multi-Faktor-Authentifizierung oder kontinuierliche Authentifizierung, gesicherte Sprach-, Video- und Textkommunikation und, wo angemessen, gesicherte Notfallkommunikation
Die Liste nennt Themen, keine fertigen Maßnahmen: Was angemessen ist, hängt vom Risiko, von der Größe des Unternehmens und von den möglichen Folgen eines Vorfalls ab. Für bestimmte digitale Einrichtungsarten — etwa Cloud-Anbieter, Rechenzentren und Managed Service Provider — führt die Durchführungsverordnung (EU) 2024/2690 die Anforderungen im Einzelnen aus.
Wer bereits ein ISMS nach ISO 27001 betreibt, beginnt nicht bei null: Was dort dokumentiert ist, kann — soweit inhaltlich passend — für die entsprechenden NIS2-Anforderungen genutzt werden. Die Registrierung und die Meldepflichten ersetzt ein Zertifikat jedoch nicht.
Meldefristen bei erheblichen Sicherheitsvorfällen
- Innerhalb von 24 Stunden nach Kenntnis: die Frühwarnung — im BSIG die frühe Erstmeldung.
- Innerhalb von 72 Stunden: die Meldung des Sicherheitsvorfalls mit einer ersten Bewertung von Schwere und Auswirkungen.
- Auf Ersuchen der Behörde: Zwischenberichte zum Stand.
- Spätestens einen Monat nach der Meldung: der Abschlussbericht. Dauert der Vorfall noch an, tritt zunächst ein Fortschrittsbericht an seine Stelle.
Die Fristen laufen ab dem Moment, in dem das Unternehmen von dem Vorfall erfährt — auch nachts und am Wochenende. Wer erst im Ernstfall klärt, wer meldet und wer entscheidet, hat die 24 Stunden in der Regel schon verbraucht.
Welche NIS2-Fristen gelten für Unternehmen?
Die Termine der Richtlinie richten sich an die Mitgliedstaaten, nicht an die Unternehmen:
- 16. Januar 2023: Die Richtlinie tritt in Kraft.
- 17. Oktober 2024: Frist für die Umsetzung in nationales Recht. Am Tag darauf wird die alte NIS-Richtlinie (EU) 2016/1148 aufgehoben.
- 17. April 2025: Die Mitgliedstaaten erstellen eine Liste der wesentlichen und wichtigen Einrichtungen und aktualisieren sie mindestens alle zwei Jahre.
- 17. Oktober 2027: Die Kommission überprüft die Richtlinie zum ersten Mal, danach alle 36 Monate.
Für Unternehmen zählt das nationale Gesetz — und der Tag, an dem es in Kraft tritt. Viele Mitgliedstaaten haben die Umsetzungsfrist nicht eingehalten, deshalb unterscheidet sich der Stand von Land zu Land.
In Deutschland gilt das neue BSIG seit dem 6. Dezember 2025; eine allgemeine Übergangsfrist für die Pflichten sieht es nicht vor. Für die Registrierung beim BSI hatten betroffene Einrichtungen nach § 33 BSIG drei Monate Zeit — diese Frist ist abgelaufen. Wer betroffen und noch nicht registriert ist, sollte das umgehend nachholen. Wer später erstmals unter das Gesetz fällt, weil das Unternehmen wächst oder ein Geschäftsfeld hinzukommt, hat ab diesem Zeitpunkt wieder drei Monate.
NIS2-Bußgelder und Haftung der Geschäftsleitung
Verstöße gegen die Pflichten zu Risikomanagement und Meldung können teuer werden. Die Richtlinie gibt Höchstbeträge vor, die jeder Mitgliedstaat mindestens vorsehen muss:
- Wesentliche Einrichtungen: 10 Mio. € oder 2 % des weltweiten Jahresumsatzes des Vorjahres — je nachdem, welcher Betrag höher ist.
- Wichtige Einrichtungen: 7 Mio. € oder 1,4 % des weltweiten Jahresumsatzes.
Das BSIG übernimmt diese Beträge in § 65; der umsatzbezogene Rahmen gilt dort für Unternehmen mit mehr als 500 Mio. € Gesamtumsatz. Auch eine versäumte Registrierung kann geahndet werden — mit bis zu 500.000 €.
Schwerer als das Bußgeld wiegt oft die persönliche Verantwortung. Die Mitglieder der Leitungsorgane können für Verstöße haftbar gemacht werden; in Deutschland haften sie ihrem Unternehmen nach den Regeln des Gesellschaftsrechts. Behörden können außerdem anordnen, dass ein Verstoß öffentlich gemacht wird. Als letztes Mittel — und nur bei wesentlichen Einrichtungen — sieht die Richtlinie vor, dass Personen auf Leitungsebene ihre Funktion vorübergehend nicht ausüben dürfen, bis der Mangel behoben ist.
Warum sich die NIS2-Umsetzung lohnt
NIS2 ist ein Gesetz, aber die Maßnahmen, die es verlangt, sind dieselben, die einen Angriff verhindern oder seine Folgen begrenzen:
- Risiken früh erkennen: Wer seine Systeme, Abhängigkeiten und Schwachstellen kennt, handelt, bevor ein Schaden entsteht.
- Den Betrieb aufrechterhalten: Geprüfte Backups, Wiederanlaufpläne und ein eingeübtes Krisenteam entscheiden darüber, ob ein Vorfall Stunden kostet oder Wochen.
- Schneller reagieren: Feste Meldewege schaffen Klarheit im Ernstfall — und die Meldungen an die Behörden helfen, andere Unternehmen rechtzeitig zu warnen.
- Vertrauen belegen: Kunden und Partner fragen nach Nachweisen. Wer sie vorlegen kann, bleibt in der Lieferkette.
NIS2 mit Complaica umsetzen
Complaica ist eine NIS2 Software — im Kern eine ISMS Software, die den Anforderungskatalog der NIS2 mitbringt. Geltungsbereich, Assets, Anforderungen, Risiken, Maßnahmen, Sicherheitsvorfälle und Nachweise liegen in einem Datenbestand; Dashboards zeigen der Geschäftsleitung, wie weit die Umsetzung ist und wo die Lücken liegen.
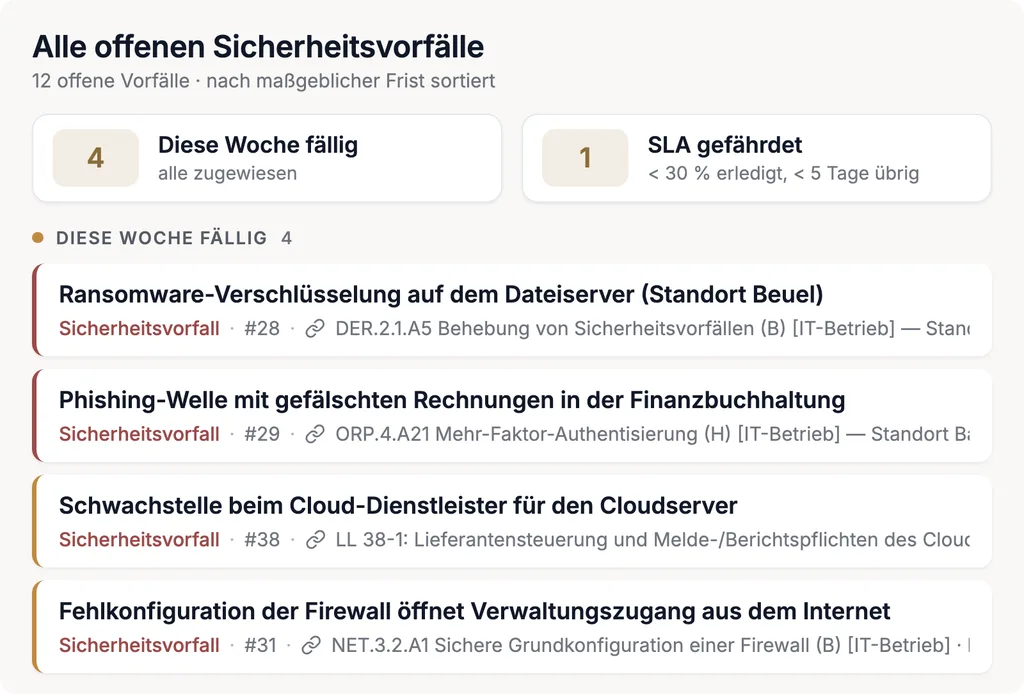
Dazu kommt Beratung, so weit Sie sie brauchen: von der Betroffenheitsprüfung über die Gap-Analyse bis zum laufenden Nachweis. Ob die Pflichten erfüllt sind, beurteilt am Ende die zuständige Behörde — Complaica hält die Nachweise dafür bereit.
Sie möchten wissen, ob Ihr Unternehmen betroffen ist? Fragen Sie den kostenlosen 20-Minuten-Checkup an.
Fazit
Ob NIS2 für ein Unternehmen gilt, klärt sich an Sektor, Größe und Sonderfällen — und diese Prüfung nimmt ihm niemand ab. Die Pflichten sind für wesentliche und wichtige Einrichtungen im Kern dieselben: Risikomanagement, Meldung, Registrierung und die Verantwortung der Geschäftsleitung. In Deutschland gelten sie bereits. Der sinnvolle erste Schritt ist deshalb eine dokumentierte Betroffenheitsprüfung, der zweite eine Gap-Analyse gegen die zehn Risikomanagementmaßnahmen.
Was halten Sie davon?
Schreiben Sie uns — was davon trifft auf Sie zu?
Danke.
Wir melden uns innerhalb eines Werktags.
Nicht gesendet.
Das hat nicht funktioniert. Bitte prüfen Sie die Felder oder schreiben Sie uns direkt.