Software ISO 13485
para dispositivos médicos
Gira o seu sistema de gestão da qualidade para dispositivos médicos segundo a ISO 13485:2016 num único conjunto de dados: produtos e ficheiros do dispositivo médico, processos, gestão do risco, fornecedores, reclamações, CAPA e auditorias internas — da implementação à recertificação, com consultoria quando precisar.
- 01Catálogo de requisitos ISO 13485:2016 — secções 4 a 8, cada requisito avaliado separadamente
- 02Produtos, ficheiros do dispositivo médico e gestão do risco como objetos ligados
- 03Reclamações, ações corretivas e preventivas com prazos e estado
- 04Auditorias internas e revisão pela gestão a partir de um único conjunto de dados
- 05Um sistema de gestão integrado com ISO 9001, ISO 27001, RGPD e outras normas
Implementar e operar um SGQ para dispositivos médicos segundo a ISO 13485
As funções com que o software ISO 13485 da Complaica cobre o sistema de gestão da qualidade para dispositivos médicos — do catálogo de requisitos aos produtos, riscos e fornecedores, até às reclamações, à CAPA, à auditoria interna e à revisão pela gestão.
- 01Catálogo de requisitos ISO 13485:2016 com todas as secções de 4 a 8 — cada requisito com estado, responsáveis, documentos e notas; requisitos não aplicáveis com a sua justificação
- 02Produtos e famílias de produtos como objetos: ficheiro do dispositivo médico, registos de conceção e desenvolvimento e gestão do risco atribuídos ao produto
- 03Processos com responsáveis, entradas, saídas e interações, incluindo os processos subcontratados
- 04Avaliar os riscos por produto e por processo em matrizes configuráveis e ligá-los a ações
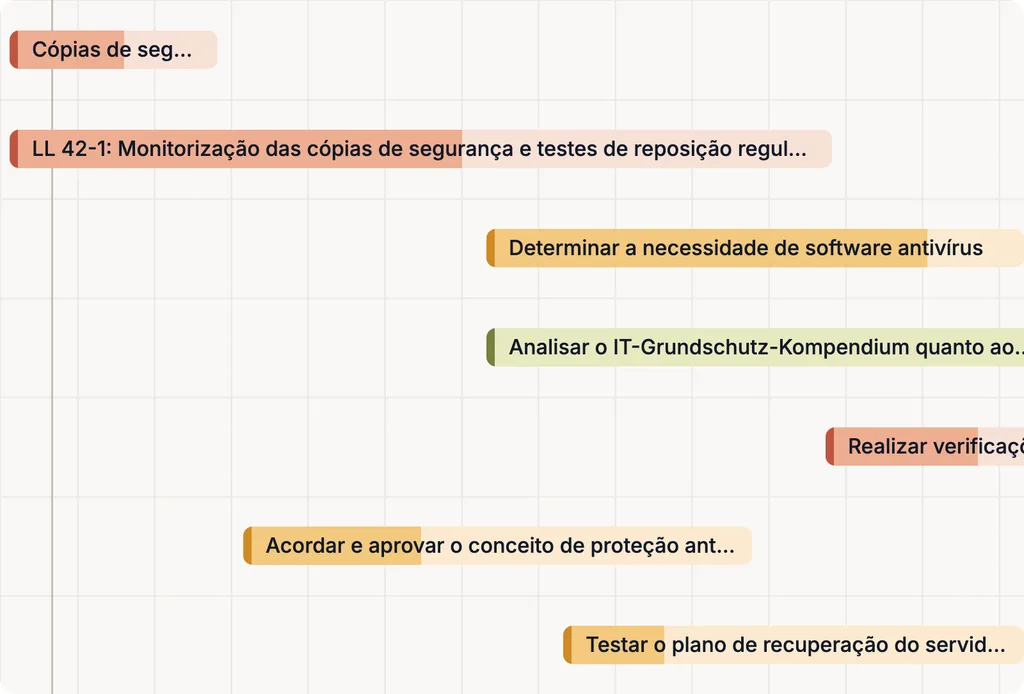
- 05Conceção e desenvolvimento segundo a secção 7.3: planeamento, revisões, verificação, validação, transferência e alterações como tarefas com responsáveis e prazos
- 06Controlo de documentos e registos — cada alteração rastreável com autor e data
- 07Registar fornecedores e processos subcontratados, avaliá-los segundo o risco e monitorizá-los
- 08Reclamações, incidentes e notificações às autoridades reguladoras como registos com prazos e estado
- 09Ações corretivas e preventivas (CAPA) com análise de causas, prazos e verificação da eficácia
- 10Planear e realizar auditorias internas, transformar constatações em ações
- 11Relatórios e painéis para a revisão pela gestão — a partir dos dados, não de diapositivos
- 12Integração de IA (MCP) para perguntas sobre a ISO 13485, requisitos e evidências, e sobre a utilização do produto
Requisitos da ISO 13485 — secções 4 a 8
A ISO 13485:2016 segue ainda a estrutura de secções da ISO 9001:2008, e não a estrutura harmonizada da ISO 9001 e da ISO 27001. Os requisitos estão nas secções 4 a 8; para cada uma, indica-se aqui o que a Complaica gere.
Objetivo, campo de aplicação e termos
O campo de aplicação com as regras para requisitos não aplicáveis, as referências normativas e os termos próprios da norma — dispositivo médico, reclamação, ciclo de vida, risco e outros. Estas secções ainda não contêm requisitos.
Na Complaica: o catálogo com a explicação de cada requisito e dos termos em que assenta.
Sistema de gestão da qualidade
Processos com uma abordagem baseada no risco, controlo dos processos subcontratados, validação do software usado no SGQ, manual da qualidade, ficheiro do dispositivo médico e controlo de documentos e registos — conservados pelo menos durante o tempo de vida do dispositivo, e nunca menos de dois anos.
Na Complaica: processos e produtos como objetos ligados, documentos no objeto com o autor e a data de cada alteração.
Responsabilidade da gestão
A gestão de topo estabelece a política e os objetivos da qualidade, define responsabilidades e autoridade, nomeia um representante da gestão e revê o SGQ a intervalos planeados — com entradas como o retorno de informação, as reclamações, as notificações às autoridades, as auditorias e a CAPA.
Na Complaica: política e objetivos da qualidade no objeto, funções por processo e produto, relatórios como entrada para a revisão pela gestão.
Gestão de recursos
Pessoal competente e formação cuja eficácia é avaliada, infraestrutura com a sua manutenção, ambiente de trabalho e controlo da contaminação.
Na Complaica: formação e evidências de competência, equipamentos e instalações como objetos com tarefas de manutenção.
Realização do produto
Planeamento com gestão do risco, processos relacionados com o cliente, conceção e desenvolvimento do planeamento à transferência com o respetivo ficheiro, compras com avaliação de fornecedores, produção com validação de processos, identificação e rastreabilidade, e controlo dos equipamentos de monitorização e medição.
Na Complaica: etapas de desenvolvimento como tarefas no produto, riscos por produto, avaliação de fornecedores; fornecedores, processos e documentos ligados por produto.
Medição, análise e melhoria
Retorno de informação, tratamento de reclamações, notificação às autoridades reguladoras, auditoria interna, controlo do produto não conforme também após a entrega, análise de dados e ações corretivas e preventivas.
Na Complaica: reclamações, não conformidades e CAPA como registos com fluxo de trabalho próprio, programa de auditorias e constatações, painéis para a análise.
ISO 13485, MDR, IVDR e FDA QMSR
A ISO 13485 é uma norma voluntária — mas a regulamentação dos principais mercados apoia-se nela. Um SGQ segundo a ISO 13485 cobre grande parte dos requisitos de SGQ do MDR, do IVDR e da FDA; o que vai além está nos próprios regulamentos.
- UE: MDR e IVDR
Os fabricantes de dispositivos médicos e de dispositivos para diagnóstico in vitro têm de estabelecer um SGQ (artigo 10.º dos Regulamentos (UE) 2017/745 e 2017/746). A EN ISO 13485:2016 com a alteração A11:2021 está harmonizada ao abrigo de ambos; a sua aplicação confere presunção de conformidade com os requisitos que os anexos ZA e ZB indicam.
- EUA: FDA QMSR
Desde 2 de fevereiro de 2026 aplica-se nos EUA a Quality Management System Regulation (21 CFR Part 820). Incorpora a ISO 13485:2016 por referência, juntamente com os termos da secção 3 da ISO 9000:2015 e requisitos próprios da FDA.
- MDSAP
No Medical Device Single Audit Program, uma organização de auditoria reconhecida audita o SGQ uma única vez segundo a ISO 13485 e os requisitos adicionais das autoridades da Austrália, do Brasil, do Canadá, do Japão e dos EUA.
- A edição de 2016 continua em vigor
A ISO 13485:2016 é a terceira edição; a ISO confirmou-a na revisão sistemática de 2025. A nova ISO 9001:2026 não altera nada na ISO 13485 — as duas normas são independentes.
- O catálogo na Complaica
A Complaica atualiza os seus catálogos com as novas edições de uma norma; as avaliações e evidências existentes mantêm-se e as diferenças entre edições tornam-se visíveis.
Informação a 8 de novembro de 2026
De pastas e Excel para um SGQ central para dispositivos médicos
Um SGQ para dispositivos médicos pode ser gerido em documentos e folhas de cálculo — até que ficheiros do dispositivo, reclamações, CAPA e auditorias comecem a remeter uns para os outros e um auditor queira ver a cadeia. Quatro pontos em que a Complaica organiza o trabalho de outra forma.
| Word e Excel | Complaica | |
|---|---|---|
| Ficheiro do dispositivo médico | Uma pasta por produto, ligações a ficheiros em unidades partilhadas. | O produto é um objeto; especificações, registos de conceção, gestão do risco e aprovações estão ligados a ele — uma alteração vê-se em todo o lado onde tem efeito. |
| Reclamações e CAPA | Uma lista de reclamações, as ações noutra, conciliadas à mão. | Reclamação, não conformidade e ação são registos ligados com responsáveis, prazos, estado e verificação da eficácia. |
| Controlo de documentos | A versão no nome do ficheiro, a aprovação por e-mail. | Cada alteração fica registada com autor e data; os documentos estão no requisito e no produto que demonstram. |
| Vários referenciais | ISO 13485, requisitos do MDR e ISO 9001 em folhas separadas. | Os mesmos processos, riscos e evidências para a ISO 13485, catálogos próprios, a ISO 9001 ou a ISO 27001 — quando o conteúdo se adequa. |
Módulos da Complaica para o SGQ
Sete módulos, um único conjunto de dados ligado: organização, produtos e processos, catálogo de requisitos, gestão do risco, relatórios, CAPA e integrações trabalham sobre os mesmos objetos.
01 / 07 · Gestão da organização
Organização, instalações e âmbito
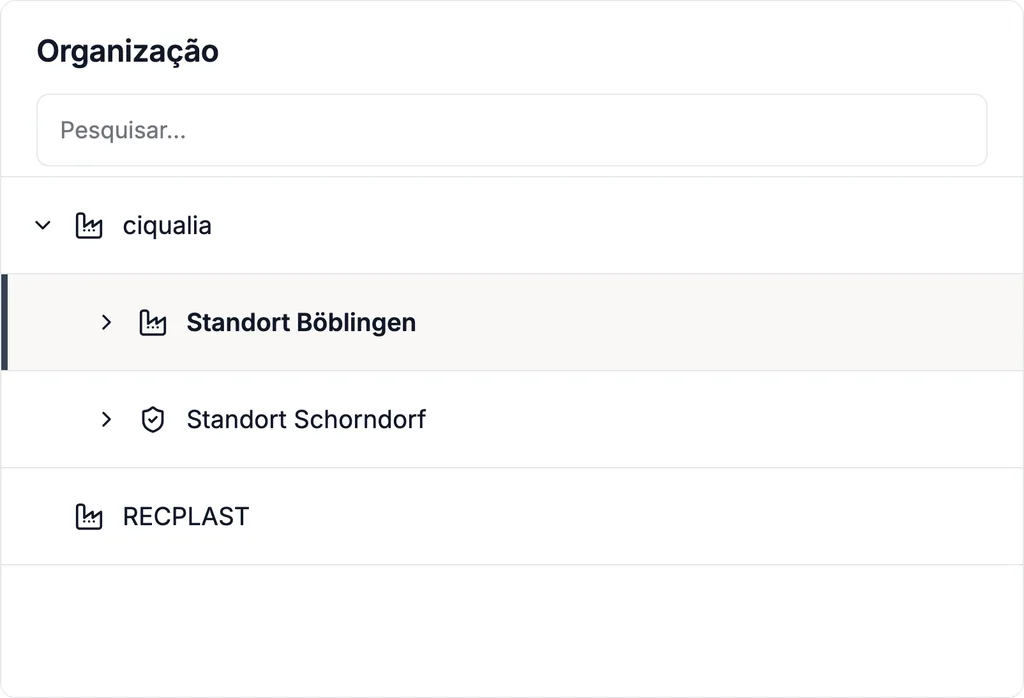
Represente a sua organização como uma árvore — sociedades, instalações, departamentos, unidades — e defina o que pertence ao âmbito do SGQ. As responsabilidades atribuem-se por unidade e por objeto; os direitos de acesso seguem a mesma estrutura.
02 / 07 · Processos e dependências
Produtos, processos e ficheiro do dispositivo médico
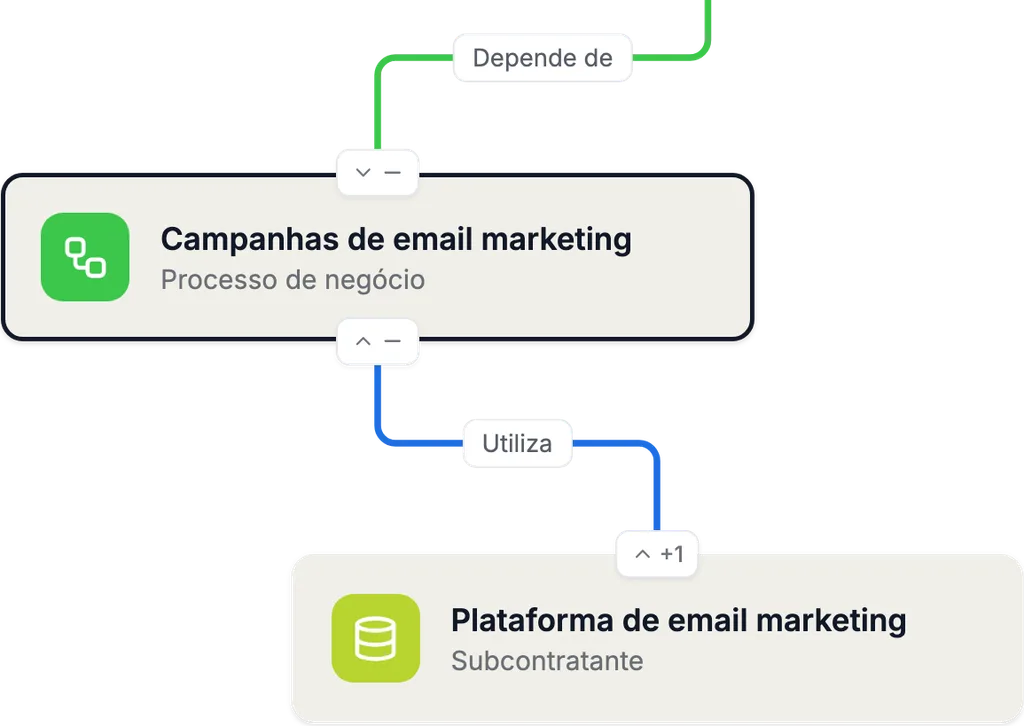
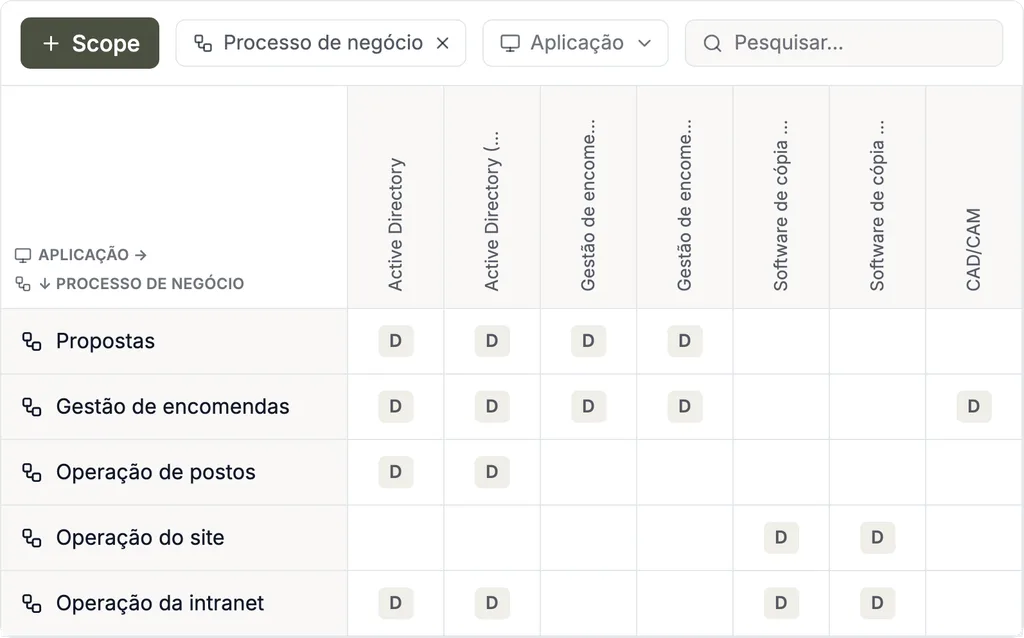
Registe produtos e famílias de produtos como objetos e ligue-os aos processos, fornecedores, instalações e documentos de que dependem — especificações, registos de conceção e desenvolvimento, gestão do risco, aprovações. Assim cada produto tem o contexto que a ISO 13485 exige no ficheiro do dispositivo médico (secção 4.2.3).
Grafos e matrizes de dependências mostram que produto e que processo são afetados quando muda um fornecedor, um componente, um sistema ou uma regra.
03 / 07 · Gestão de compliance
Catálogo de requisitos ISO 13485:2016
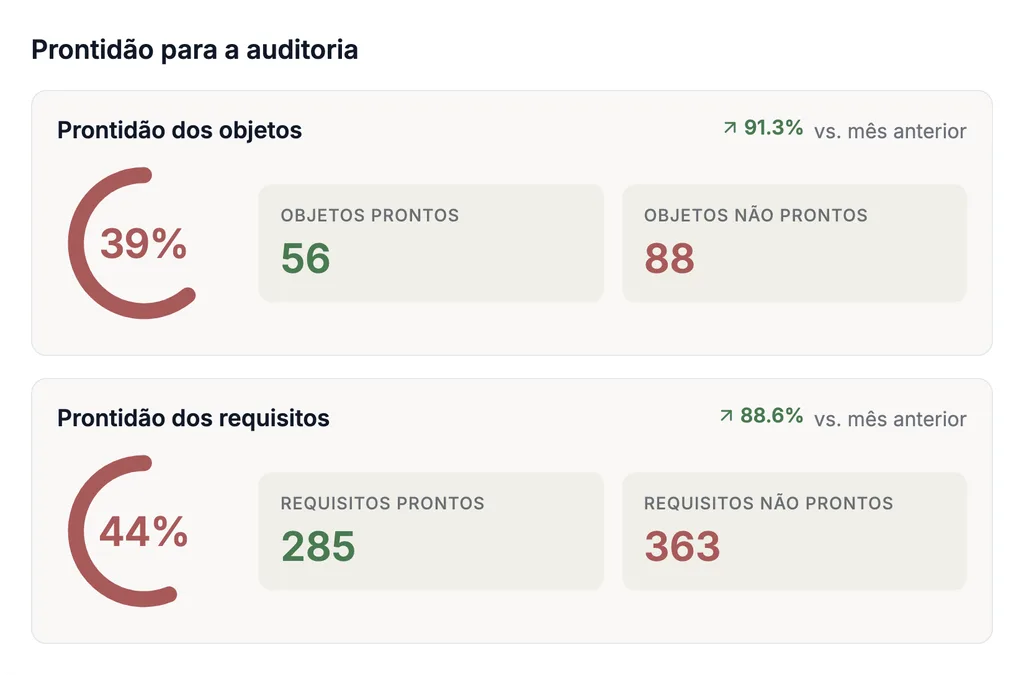
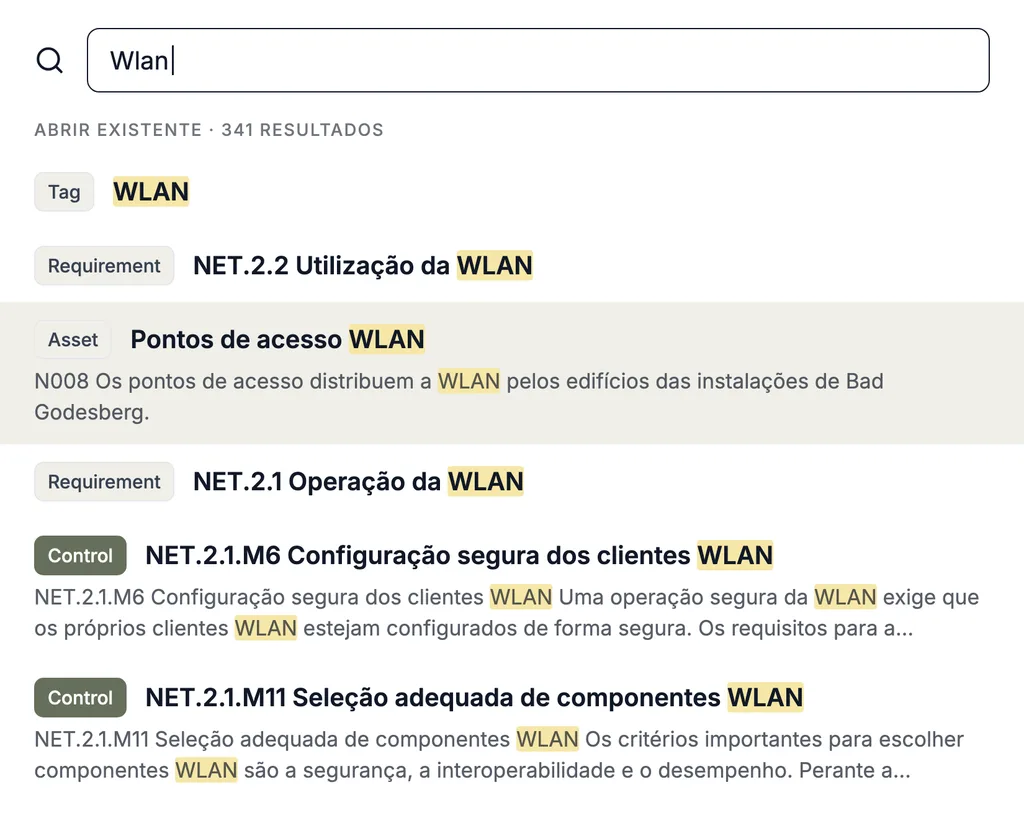
Avalie cada requisito das secções 4 a 8 — implementado, implementado em parte, em aberto ou não aplicável com justificação — com responsáveis, documentos, tarefas e notas. O grau de cumprimento acumula por subsecção, secção e estado global.
As suas próprias regras — manual da qualidade, requisitos do MDR e do IVDR, requisitos de clientes — são avaliadas como catálogos próprios sobre o mesmo modelo. O que está documentado para a ISO 9001 ou a ISO 27001 pode ser usado para a ISO 13485 quando o conteúdo se adequa.
04 / 07 · Gestão de riscos
Gestão do risco ao longo do ciclo de vida
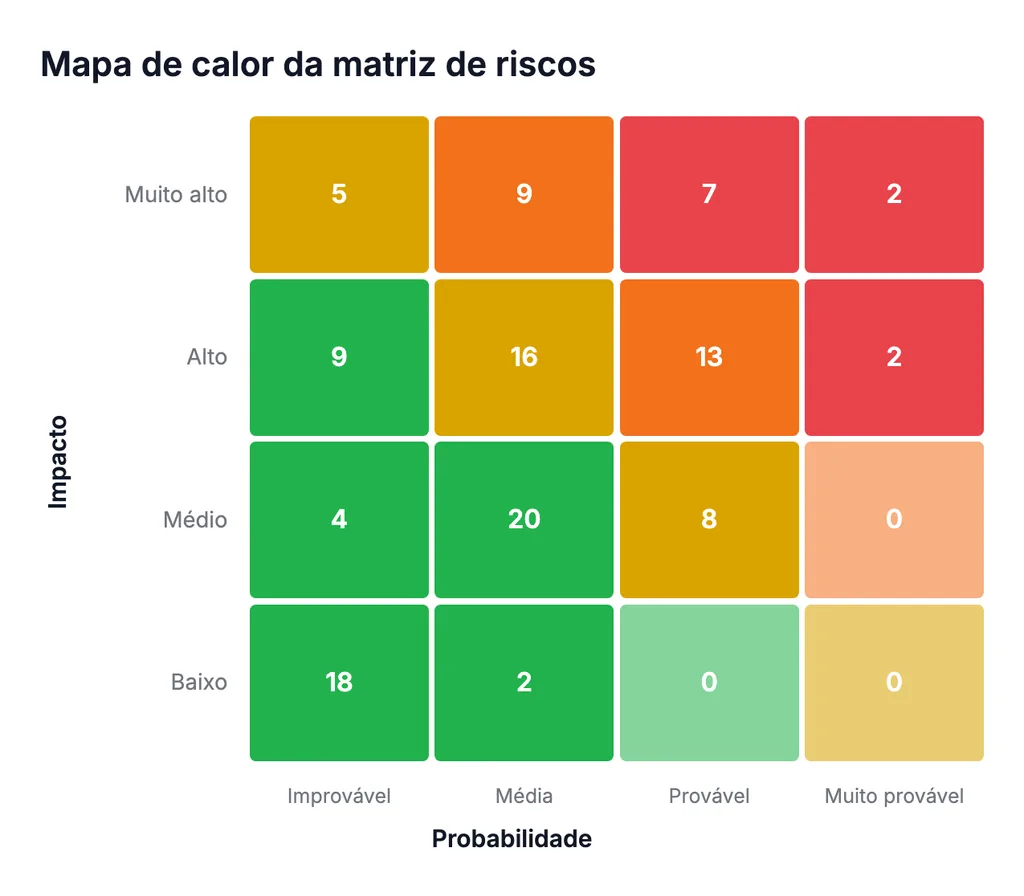
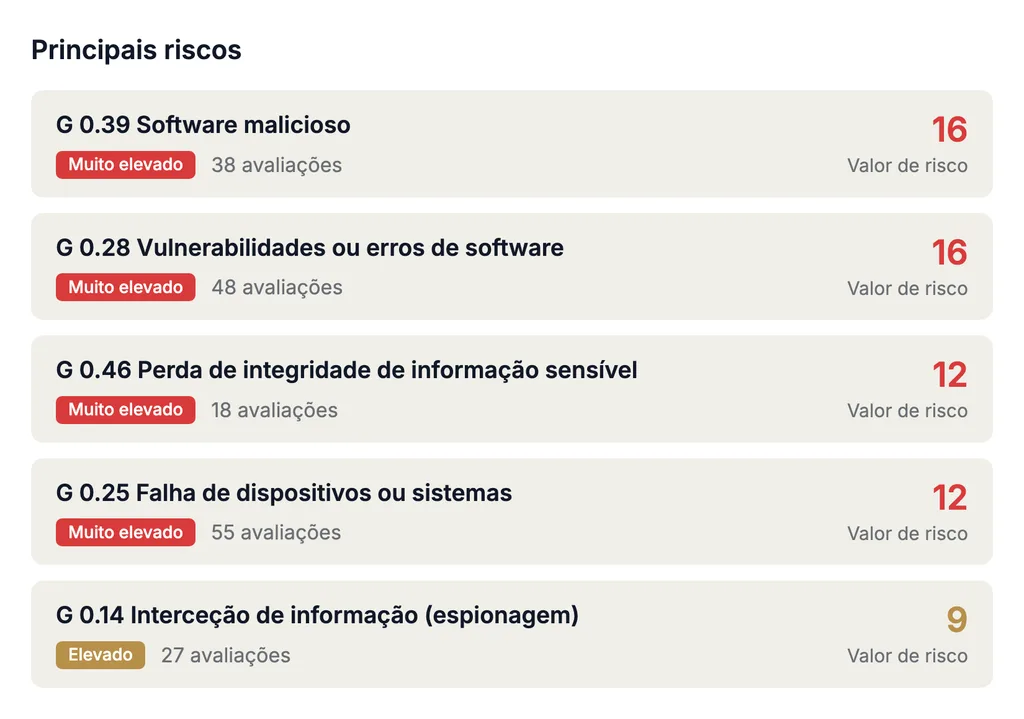
A ISO 13485 exige uma abordagem baseada no risco para os processos do SGQ e uma gestão do risco documentada na realização do produto; a ISO 14971 descreve o método. Avalie os riscos por produto e por processo numa matriz configurável, ligue-os a ações e acompanhe o risco residual ao longo do tempo.
05 / 07 · Relatórios e análise de dados
Relatórios para a revisão pela gestão e a auditoria
Gere relatórios sobre o grau de cumprimento por secção, as reclamações, a CAPA, as constatações de auditoria e os objetivos da qualidade a partir dos seus próprios dados — como modelo de relatório ou relatório personalizado. Os painéis mostram à gestão o estado antes da revisão; ferramentas de BI externas leem os dados através da API REST ou de data marts.
06 / 07 · Gestão de tarefas e colaboração
Reclamações, CAPA e prazos
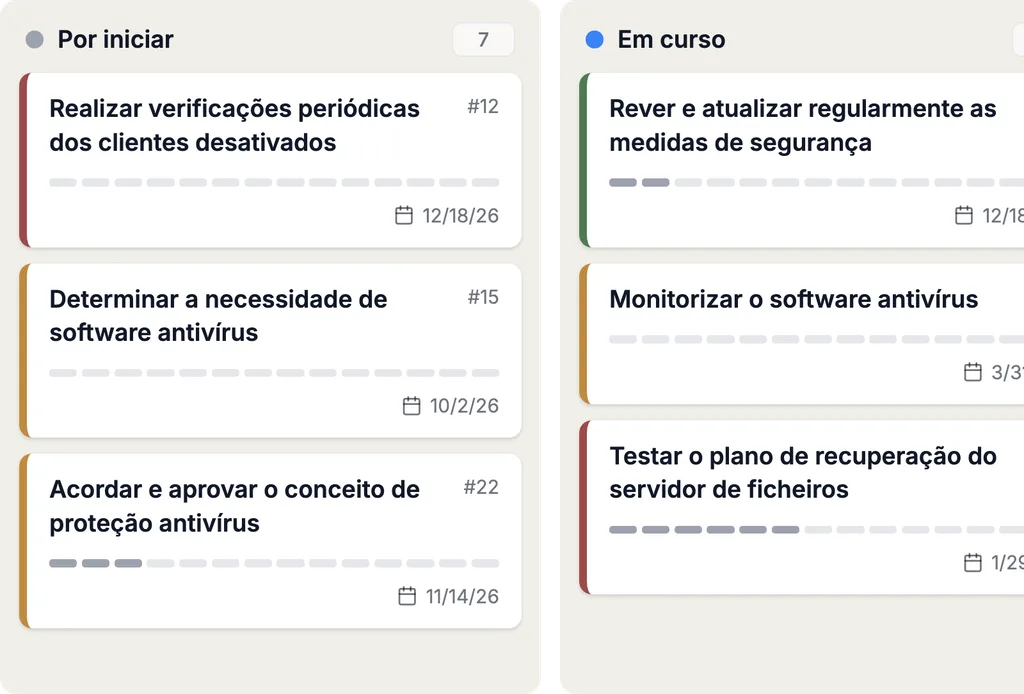
Reclamações, incidentes, não conformidades e ações corretivas e preventivas são mantidos como registos com responsáveis, prazos e estado; cada mudança de estado fica registada com autor e data. Fornecedores e auditores trabalham no mesmo sistema: o acesso é concedido por objeto e por ligação. Como se planeiam e conduzem as auditorias mostra a página sobre gestão de auditorias.
07 / 07 · Integrações e automatização
Integrações da Complaica
Através da API REST, a Complaica liga sistemas ERP, de gestão de ativos e CMDB — SAP, Microsoft Azure, i-doit e outros — e mantém os processos e recursos do SGQ a par da realidade. Jira, Microsoft Planner e outros podem ser ligados como sistema de tarefas.
Os dados da aplicação estão disponíveis para sistemas externos de análise e relatórios através de data marts pré-configurados, da API REST ou de MCP.
Cinco passos para a certificação ISO 13485
Do âmbito à recertificação — e o que a Complaica assume em cada passo.
- 01
DefinirPapel, mercados, âmbito
Determinar o papel da organização — fabricante, fornecedor, distribuidor —, os mercados de destino e os seus requisitos regulamentares, o âmbito e os requisitos não aplicáveis. Na Complaica, isso torna-se produtos, processos e catálogos.
- 02
Implementar
Manual da qualidade, procedimentos documentados, ficheiros do dispositivo, gestão do risco, avaliação de fornecedores e a validação do software usado no SGQ. A análise de lacunas face ao catálogo mostra o que ainda falta.
- 03
VerificarAuditoria interna e revisão pela gestão
Auditoria interna segundo o programa, constatações transformadas em ações corretivas, revisão pela gestão com as entradas da secção 5.6.2.
- 04
CertificarFase 1 e fase 2
Um organismo de certificação acreditado avalia a documentação e a implementação. Para a marcação CE, consoante a classe, um organismo notificado avalia o SGQ ao abrigo do MDR ou do IVDR — muitas vezes na mesma auditoria.
- 05
ManterAcompanhamento e recertificação
Auditorias de acompanhamento anuais, recertificação ao fim de três anos; os organismos notificados também auditam sem aviso prévio. Reclamações, CAPA e alterações continuam na Complaica.
Porquê um SGQ segundo a ISO 13485?
O que um SGQ segundo a ISO 13485 traz a fabricantes e fornecedores de dispositivos médicos.
- 01Acesso ao mercado da UE — a EN ISO 13485 está harmonizada ao abrigo do MDR e do IVDR
- 02Acesso ao mercado dos EUA — a FDA QMSR incorpora a ISO 13485:2016 desde fevereiro de 2026
- 03Uma auditoria para vários mercados através do MDSAP: Austrália, Brasil, Canadá, Japão, EUA
- 04Para fornecedores: muitos fabricantes exigem a ISO 13485 para peças e serviços críticos
- 05Segurança do doente graças à gestão do risco ao longo de todo o ciclo de vida do dispositivo
- 06Uma rastreabilidade que resiste a um incidente ou a uma recolha
- 07Uma base para um sistema de gestão integrado com a ISO 9001, segurança da informação e proteção de dados
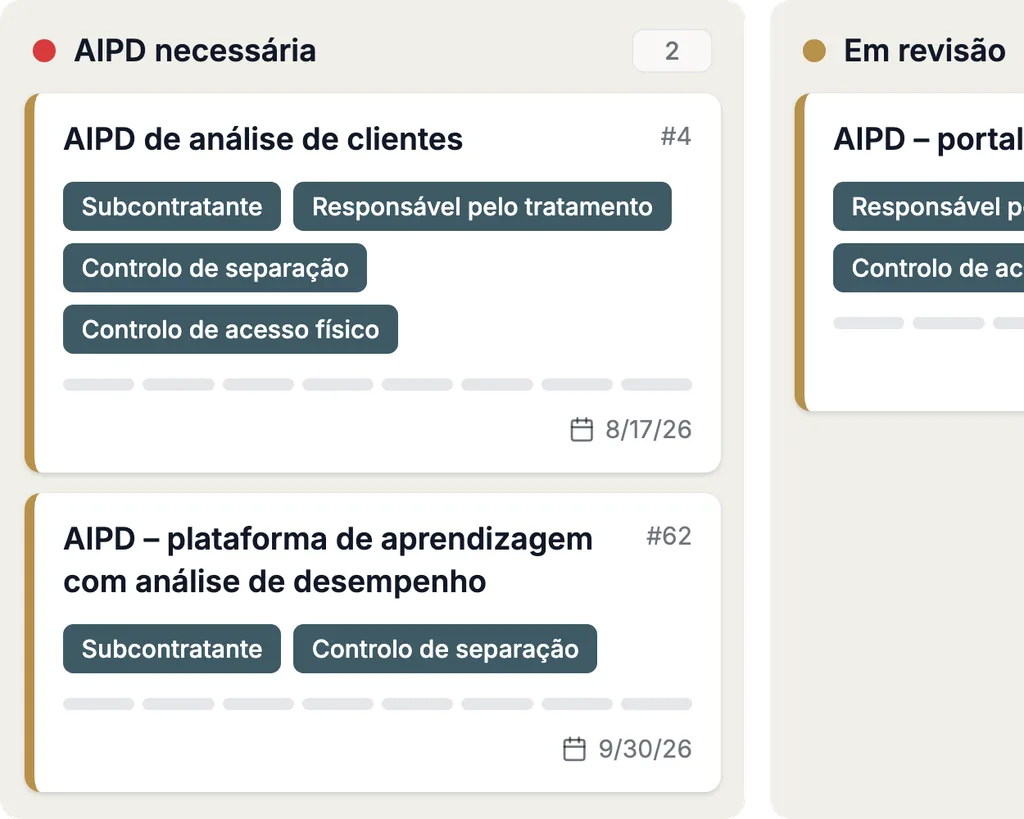
Porquê a Complaica como software ISO 13485?
Seis razões pelas quais fabricantes e fornecedores gerem o seu SGQ para dispositivos médicos com a Complaica.
Produtos, não pastas
Um produto é um objeto com conceção, riscos, fornecedores, documentos e aprovações — não uma pasta que se volta a montar após cada alteração.
Requisitos granulares
Cada requisito da ISO 13485 é avaliado separadamente e ligado a documentos, tarefas e responsáveis — visível por secção, por processo e por produto.
Da reclamação à CAPA
Retorno de informação, reclamação, notificação, não conformidade, ação corretiva e preventiva: um só caminho sobre um único conjunto de dados, com verificação da eficácia e relatório para a revisão pela gestão.
Consultoria de uma só fonte
Os nossos consultores acompanham a implementação, a auditoria interna e a certificação e guiam-no por todas as funções do produto.
Rastreável para auditores e autoridades
Cada alteração fica registada com autor e data; as evidências estão no requisito e no produto que demonstram.
Otimize as tarefas de compliance com assistência de IA
Com a integração opcional de IA (MCP), a Complaica responde a perguntas sobre a ISO 13485, explica requisitos, ajuda com reclamações, CAPA e tarefas e encontra respostas nos seus próprios procedimentos e documentos. Apoia o trabalho no SGQ — a avaliação e as decisões continuam a ser suas.
- 01Responder a perguntas sobre a ISO 13485 e a sua relação com o MDR, o IVDR e a FDA QMSR
- 02Explicar requisitos — o que é exigido e o que serve de evidência
- 03Propor, redigir e atribuir ações corretivas e preventivas
- 04Analisar os seus procedimentos, ficheiros do dispositivo e documentos e responder a perguntas sobre eles
- 05Explicar a utilização da Complaica — que função serve para quê
O que os clientes dizem da Complaica
«Podemos fazer tudo o que precisamos numa só ferramenta»
A Complaica é extremamente fácil de usar e personalizá-la é uma brincadeira de crianças. Com ela tratamos da conformidade ISO e da proteção de dados — podemos fazer tudo o que precisamos numa só ferramenta. Para nós, a Complaica é melhor do que as alternativas existentes no mercado e, ao mesmo tempo, mais barata.
Mais …Menos
A Complaica é extremamente fácil de usar e personalizá-la é uma brincadeira de crianças. Com ela tratamos da conformidade ISO e da proteção de dados — podemos fazer tudo o que precisamos numa só ferramenta.
Para nós, a Complaica é melhor do que as alternativas existentes no mercado e, ao mesmo tempo, mais barata.
«O processo de compliance otimizado»
Uma das funções de que mais gostamos na Complaica é o processo de compliance otimizado. A interface tem um design claro e estruturado que oferece mais usabilidade e favorece uma maior velocidade de trabalho. Isto não só dá aos novos utilizadores uma curva de aprendizagem rápida, como permite aos utilizadores experientes minimizar o esforço. Em cada fase do ciclo de vida da gestão da segurança, tarefas recorrentes como scoping, análise de estrutura, modelação e até o acompanhamento de riscos e medidas são apoiadas por uma grande variedade de funcionalidades. Além disso, o desempenho da plataforma é excelente — é estável e notável em termos de velocidade.
Mais …Menos
Uma das funções de que mais gostamos na Complaica é o processo de compliance otimizado. A interface tem um design claro e estruturado que oferece mais usabilidade e favorece uma maior velocidade de trabalho. Isto não só dá aos novos utilizadores uma curva de aprendizagem rápida, como permite aos utilizadores experientes minimizar o esforço.
Em cada fase do ciclo de vida da gestão da segurança, tarefas recorrentes como scoping, análise de estrutura, modelação e até o acompanhamento de riscos e medidas são apoiadas por uma grande variedade de funcionalidades.
Além disso, o desempenho da plataforma é excelente — é estável e notável em termos de velocidade.
«A abordagem guiada foi decisiva para nós»
Éramos novos na área do compliance e da implementação da ISO 27001 e tínhamos de passar pelo complicado processo de certificação. Perante a complexidade regulatória, queríamos encontrar a melhor forma de começar. O nosso gestor de projeto (aliás, responsável pela segurança) nunca tinha trabalhado com este tipo de normas e regras de compliance. Por isso optámos pelo apoio de um terceiro, concretamente a Complaica. A abordagem guiada foi decisiva para nós. A Complaica tinha todas as explicações detalhadas para a verificação de compliance e a análise de riscos, incluindo propostas práticas.
Mais …Menos
Éramos novos na área do compliance e da implementação da ISO 27001 e tínhamos de passar pelo complicado processo de certificação.
Perante a complexidade regulatória, queríamos encontrar a melhor forma de começar. O nosso gestor de projeto (aliás, responsável pela segurança) nunca tinha trabalhado com este tipo de normas e regras de compliance.
Por isso optámos pelo apoio de um terceiro, concretamente a Complaica. A abordagem guiada foi decisiva para nós. A Complaica tinha todas as explicações detalhadas para a verificação de compliance e a análise de riscos, incluindo propostas práticas.
Consultoria ISO 13485
Consultoria ao longo do SGQ para dispositivos médicos — do âmbito à recertificação, na medida em que precisar.
- Análise de lacunas
A sua situação atual face aos requisitos da ISO 13485:2016. Resultado: grau de cumprimento por secção, uma lista priorizada de lacunas e um plano de implementação.
- Da ISO 9001 à ISO 13485
Para organizações com um SGQ segundo a ISO 9001: avaliar os requisitos adicionais — ficheiro do dispositivo, gestão do risco, validação, reclamações e notificações — e alargar o sistema existente.
- Implementação do SGQ
Produtos, processos, funções e procedimentos documentados são criados na Complaica. Recebe um SGQ operacional.
- Auditorias internas
Estabelecer o programa de auditorias, realizar ou acompanhar auditorias internas, transformar constatações em ações corretivas.
- Preparação para a certificação
Preparar as fases 1 e 2, apresentar as evidências como auditores e organismos notificados as querem ver, acompanhar a revisão pela gestão.
- Sistema de gestão integrado
Ligar a ISO 13485 à ISO 9001, à ISO 27001 ou à proteção de dados num único conjunto de dados — processos, riscos e auditorias partilhados.
SaaS ou on-premises
O Complaica funciona onde a sua organização precisa — a licença custa o mesmo em ambos os casos.
- SaaS alojado na Alemanha
A variante SaaS é operada na Alemanha; trabalha no browser, sem infraestrutura própria.
- On-premises na sua infraestrutura
Opera o Complaica no seu próprio ambiente — para organizações cujos dados não podem sair de casa.
- Reaproveitar os dados existentes
Importação e exportação de e para Excel e através da API REST; os nossos especialistas acompanham gratuitamente a transferência dos seus dados.
A ISO 13485 num sistema de gestão integrado
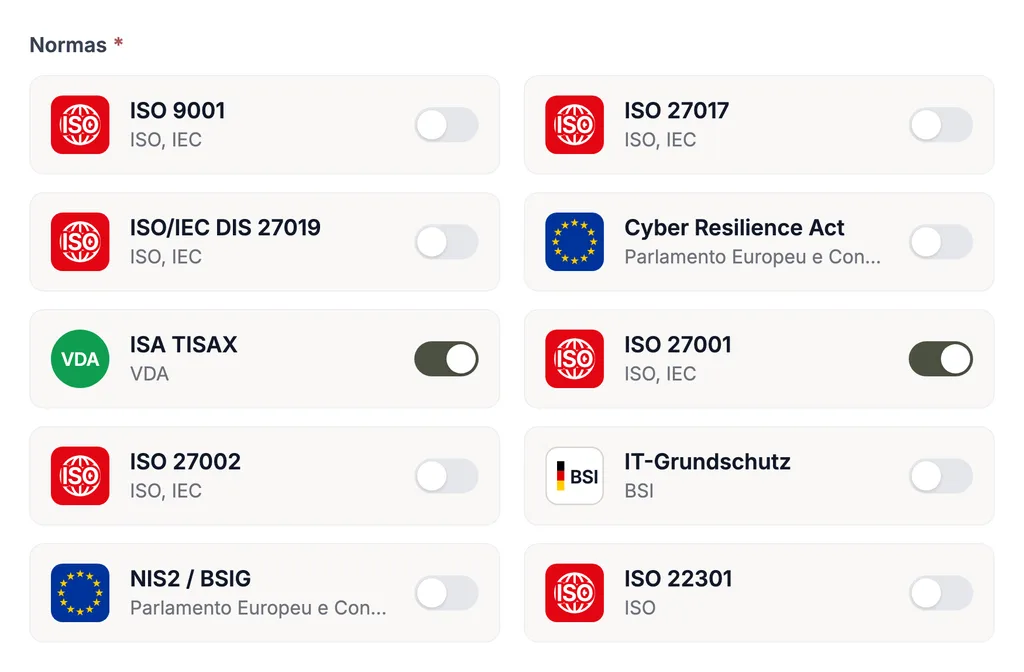
A ISO 13485 está muito próxima da ISO 9001, mas segue ainda a estrutura de secções da ISO 9001:2008. Na Complaica, ambas as normas usam os mesmos processos, riscos, ações e evidências: o que está documentado para o SGQ pode ser usado, quando o conteúdo se adequa, para a ISO 9001, um SGSI segundo a ISO 27001, para a NIS2 ou a gestão da proteção de dados segundo o RGPD.
Cada norma é fornecida com o seu catálogo de requisitos; catálogos próprios podem ser acrescentados a qualquer momento.
Perguntas frequentes sobre software ISO 13485
O que é a ISO 13485?
A ISO 13485 é a norma internacional para os sistemas de gestão da qualidade das organizações que concebem, fabricam, instalam, prestam assistência ou distribuem dispositivos médicos, e dos seus fornecedores. Exige o cumprimento consistente dos requisitos regulamentares e dos clientes e dá especial peso à gestão do risco, à validação, à rastreabilidade e aos procedimentos documentados. A edição em vigor é a terceira, ISO 13485:2016.
Em que difere a ISO 13485 da ISO 9001?
A ISO 13485 assenta na estrutura da ISO 9001:2008, e não na estrutura harmonizada da ISO 9001 atual. Centra-se na eficácia do SGQ e no cumprimento dos requisitos regulamentares, e exige mais procedimentos documentados, o ficheiro do dispositivo médico, gestão do risco na realização do produto, validação de processos e de software, tratamento de reclamações e notificação às autoridades. Um certificado ISO 9001 não substitui um certificado ISO 13485.
A ISO 13485 é obrigatória?
A norma em si é voluntária. Mas o MDR e o IVDR exigem aos fabricantes um SGQ, e a EN ISO 13485 harmonizada é a via habitual para o demonstrar; nos EUA, a ISO 13485:2016 faz parte da regulamentação através da FDA QMSR desde 2 de fevereiro de 2026. Os fornecedores são muitas vezes obrigados a ela pelos seus clientes.
O que é um software ISO 13485?
Um software ISO 13485 reúne os requisitos da norma num catálogo e liga-os às partes do seu SGQ — produtos, processos, responsáveis, riscos, documentos, fornecedores, reclamações, auditorias e CAPA. Em vez de manter separados o manual da qualidade, os ficheiros do dispositivo e as listas de ações, trabalha num único conjunto de dados de onde resultam o grau de cumprimento e os relatórios.
Que secções tem a ISO 13485?
As secções 1 a 3 contêm o objetivo e campo de aplicação, as referências normativas e os termos. Os requisitos estão nas secções 4 a 8: sistema de gestão da qualidade, responsabilidade da gestão, gestão de recursos, realização do produto e medição, análise e melhoria. Os requisitos das secções 6, 7 e 8 que não se aplicam devido às atividades da organização ou à natureza do dispositivo não têm de ser implementados — a justificação consta do manual da qualidade.
O software do SGQ tem de ser validado?
Sim. A secção 4.1.6 exige que o software informático usado no SGQ seja validado para a sua aplicação antes da primeira utilização e após alterações — na medida do risco. A validação é feita pela sua organização para a utilização prevista; com uma conta de teste avalia a Complaica com os seus próprios processos, e os nossos consultores ajudam a planeá-la.
O que é o ficheiro do dispositivo médico?
O ficheiro que a ISO 13485 exige na secção 4.2.3 para cada tipo ou família de dispositivo médico: descrição geral e utilização prevista, rotulagem e instruções de utilização, especificações, procedimentos de fabrico, armazenamento, manuseamento e distribuição, procedimentos de medição e monitorização e, quando aplicável, requisitos de instalação e assistência. Na Complaica, estes documentos estão ligados ao objeto do produto.
Como trata a Complaica as reclamações e a CAPA?
O retorno de informação e as reclamações são mantidos como registos com responsáveis, prazos e estado; quando é necessária uma notificação a uma autoridade, fica registada no caso. Daí resultam ações corretivas ou preventivas com análise de causas e verificação da eficácia, e os relatórios resumem tudo para a revisão pela gestão.
A Complaica pode gerir em conjunto a ISO 13485 e a ISO 9001?
Sim. Muitos requisitos sobrepõem-se; na Complaica, ambas as normas usam os mesmos processos, riscos, ações e evidências. A informação documentada, a auditoria interna e a revisão pela gestão são geridas uma vez e servem ambas quando o conteúdo se adequa — e o mesmo vale para a ISO 27001, a NIS2 ou o RGPD.
Existe uma nova edição da ISO 13485?
Está em vigor a ISO 13485:2016. A ISO confirmou-a na revisão sistemática de 2025; não foi publicada uma nova edição. Na Europa aplica-se a versão harmonizada EN ISO 13485:2016 com a alteração A11:2021, cujos anexos ZA e ZB relacionam a norma com o MDR e o IVDR. A nova ISO 9001:2026 não altera nada na ISO 13485.
É possível transferir um manual da qualidade existente?
Sim. A Complaica importa e exporta dados de e para Excel e através da API REST; os documentos ficam arquivados no objeto. A migração dos seus dados é gratuita e acompanhada pelos nossos especialistas, para que avalie a ferramenta com a sua própria situação e não com dados de demonstração.
A Complaica está disponível como SaaS ou on-premises?
Ambos. A versão SaaS está alojada na Alemanha; on-premises, opera a Complaica na sua própria infraestrutura. A licença custa o mesmo nos dois casos.
Fontes Referências e bases jurídicas
6 fontes · ISO 13485, MDR, IVDR, FDA QMSR, … Mostrar Ocultar
Bases jurídicas
Normas e standards
Só é juridicamente vinculativa a versão publicada no respetivo jornal oficial. As normas podem ser obtidas junto dos editores indicados.
Começar a ISO 13485 com a Complaica
Experimente a Complaica, peça a lista de preços ou fale connosco sobre o seu SGQ atual para dispositivos médicos e uma migração — escreva-nos.
Obrigado.
Respondemos no prazo de um dia útil.
Não enviado.
Não resultou. Verifique os campos ou escreva-nos diretamente.