Software TISAX
para o seu ISMS
A Complaica é software TISAX para a construção, a operação e a comprovação de um ISMS segundo o VDA ISA: o catálogo completo — segurança da informação, proteção de protótipos e proteção de dados — é avaliado por pergunta de controlo (control question) segundo o nível de maturidade, as medidas e as evidências ficam no objeto e a autoavaliação (self-assessment) está sempre disponível. Mais consultoria TISAX e integração de IA — da primeira autoavaliação ao rótulo TISAX (TISAX label).
- 01VDA ISA representado na totalidade: segurança da informação, proteção de protótipos, proteção de dados
- 02Nível de maturidade por pergunta de controlo, nível alvo e resultado com corte — como no ISA
- 03Autoavaliação, plano de medidas e evidências para os níveis de avaliação (Assessment Level) 2 e 3
- 04Integração de IA (MCP) mais consultoria TISAX — Co-Intelligence
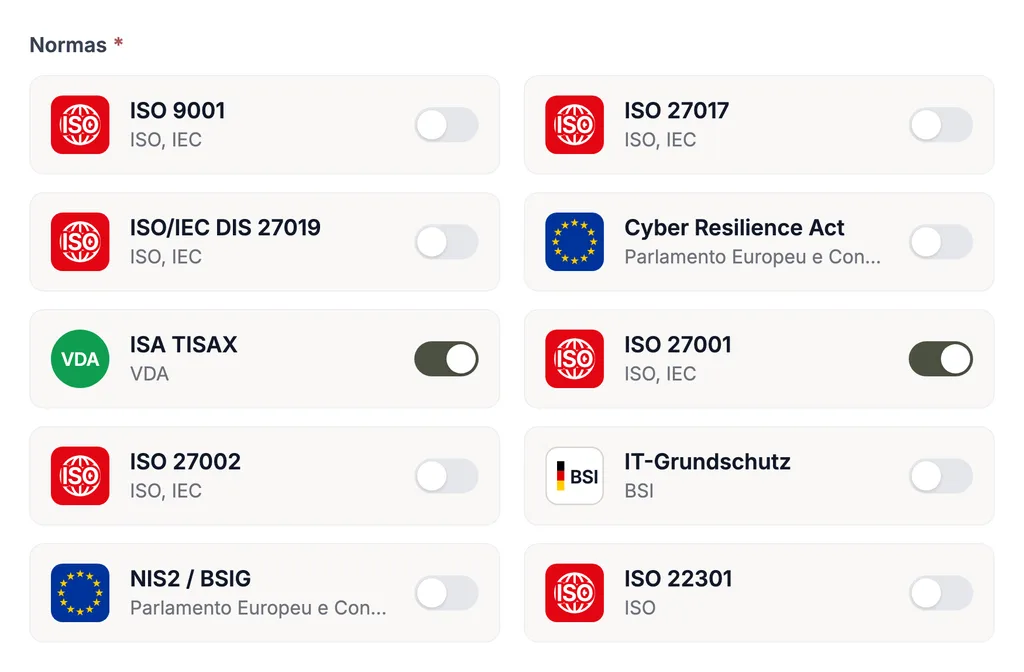
- 05Um sistema para TISAX, ISO 27001, NIS2, IT-Grundschutz e outras normas
Implementar e gerir o TISAX com a Complaica
Funções com as quais o software TISAX da Complaica cobre o caminho da autoavaliação VDA ISA até ao assessment e ao rótulo TISAX.
- 01Catálogo VDA ISA completo: segurança da informação, proteção de protótipos e proteção de dados como módulos, com todas as perguntas de controlo
- 02Avaliar o nível de maturidade 0–5 por pergunta de controlo — com nível alvo, resultado por capítulo e resultado com corte ao nível de maturidade alvo, como no ISA
- 03Avaliar separadamente, por pergunta de controlo, os requisitos obrigatórios (muss) e recomendados (soll) e os requisitos adicionais para necessidade de proteção elevada e muito elevada
- 04Criticidade e estado de implementação de cada requisito num só olhar — com responsáveis, documentos, tarefas e notas
- 05Representar o âmbito do assessment por local — organização, locais, processos de negócio, sistemas e as suas dependências
- 06Identificar riscos por ativo e avaliá-los em matrizes de risco configuráveis
- 07Acompanhar as medidas com responsáveis, prazos e estado — como base do plano de medidas e do follow-up
- 08Guardar as evidências no objeto correspondente — documentos, ligações e avaliações com autor e data, tal como o prestador de auditoria as quer ver
- 09Ciclo PDCA: autoavaliação, medidas, verificação da eficácia e melhoria num só conjunto de dados — também depois do rótulo
- 10Relatórios e dashboards para a gestão e a preparação do assessment — vistas de maturidade semelhantes ao Excel
- 11Integração com Microsoft Azure, SAP, Jira e outros sistemas; importação e exportação de e para Excel
- 12Integração de IA (MCP) para perguntas sobre o VDA ISA, as perguntas de controlo e os níveis de maturidade, e sobre a utilização da ferramenta
Dashboards TISAX VDA ISA: semelhantes ao Excel, mas ligados
O VDA ISA é um ficheiro Excel. A Complaica mostra os níveis de maturidade da mesma forma — só que sobre um conjunto de dados ligado em vez de em células.
A linha verde marca o nível de maturidade alvo por capítulo. Para preparar o assessment TISAX, os seus níveis de maturidade — as barras azuis — devem situar-se nesta linha ou acima dela.
O resultado com corte ao nível de maturidade alvo mostra o progresso: os valores acima do alvo são cortados para 3 — tal como o próprio ISA calcula —, um capítulo no nível 5 não compensa outro no nível 1. Um valor próximo de 3,0 é um indício, não uma prova de prontidão: está pronto quem cumpre cada requisito aplicável e o consegue comprovar com evidências.
Para o rótulo TISAX, preenche a autoavaliação com base no ISA: para cada pergunta de controlo dos catálogos de segurança da informação, proteção de protótipos e proteção de dados, define que nível de maturidade o seu ISMS atinge. A Complaica avalia o nível de maturidade por pergunta de controlo e calcula a partir daí os subcapítulos, os capítulos e o resultado global.
Do VDA ISA em Excel ao ISMS central
A autoavaliação pode ser mantida no ficheiro ISA — até que se juntem responsáveis, prazos, evidências e uma segunda norma. Quatro pontos em que o Complaica organiza o trabalho de outra forma.
| VDA ISA em Excel | Complaica | |
|---|---|---|
| Reaproveitamento de avaliações existentes | As avaliações vivem no ficheiro; uma nova versão do ISA significa voltar a transferi-las. | Importação de e exportação para Excel; os nossos especialistas acompanham a transferência dos dados existentes. Com uma nova versão do catálogo, avaliações e evidências mantêm-se. |
| Responsáveis, prazos e medidas | Nomes e datas em colunas, mantidos à mão. | Medidas com responsáveis, prazos e estado; cada alteração de estado fica registada com autor e data — a base do plano de medidas corretivas e do follow-up. |
| Associação de evidências a requisitos | Referências a ficheiros em pastas partilhadas. | Documentos, ligações e avaliações estão no objeto e associados à pergunta de controlo — tal como o prestador de auditoria os quer ver. |
| Dados comuns para várias normas | Um ficheiro por norma e manutenção duplicada entre eles. | Os mesmos ativos, riscos, medidas e evidências para TISAX, ISO 27001, NIS2 ou IT-Grundschutz — na medida em que o conteúdo se adeque. |
Módulos ISMS da Complaica para TISAX
Sete módulos, um conjunto de dados ligado: organização, ativos, catálogo ISA, riscos, relatórios, tarefas e integrações trabalham sobre os mesmos objetos.
01 / 07 · Gestão da organização
Organização, locais e âmbito do assessment
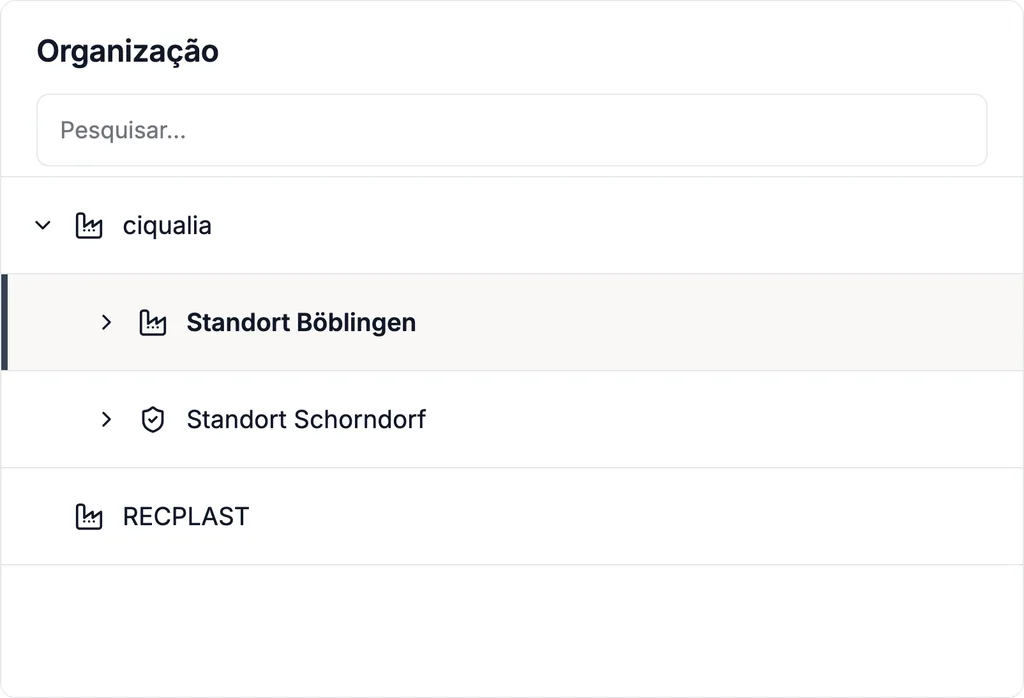
O TISAX é avaliado por local. Represente a sua organização como uma árvore — entidades, locais, departamentos, unidades — e defina que locais e unidades pertencem ao âmbito do assessment. As responsabilidades são atribuídas por unidade e por objeto; os direitos de acesso seguem a mesma estrutura.
02 / 07 · Análise da estrutura de ativos
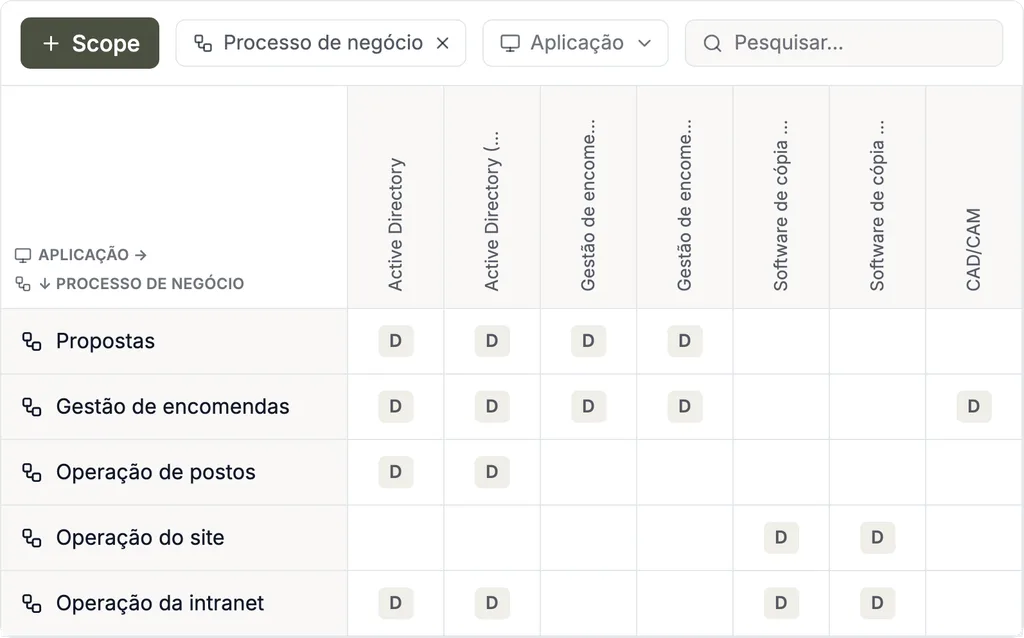
Ativos, dependências e processos de negócio
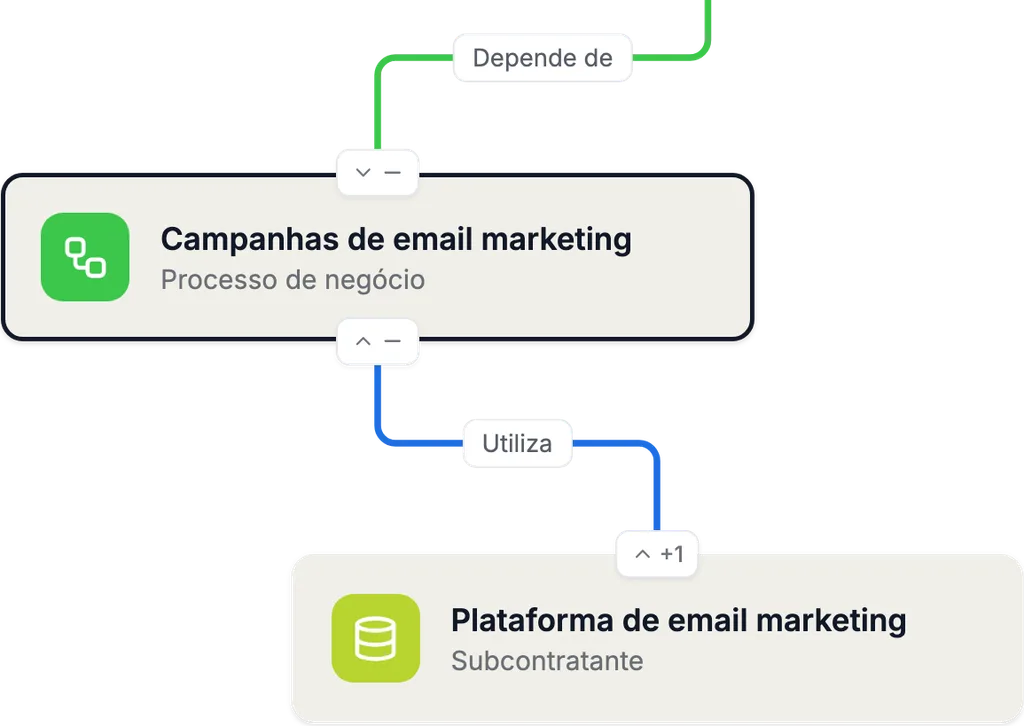
Registe ativos — aplicações, sistemas, dados, locais, fornecedores — com tipo e outros atributos e ligue-os aos processos de negócio que deles dependem. Os ativos podem ser importados da gestão de ativos, de CMDB, do Microsoft Azure e de outras fontes.
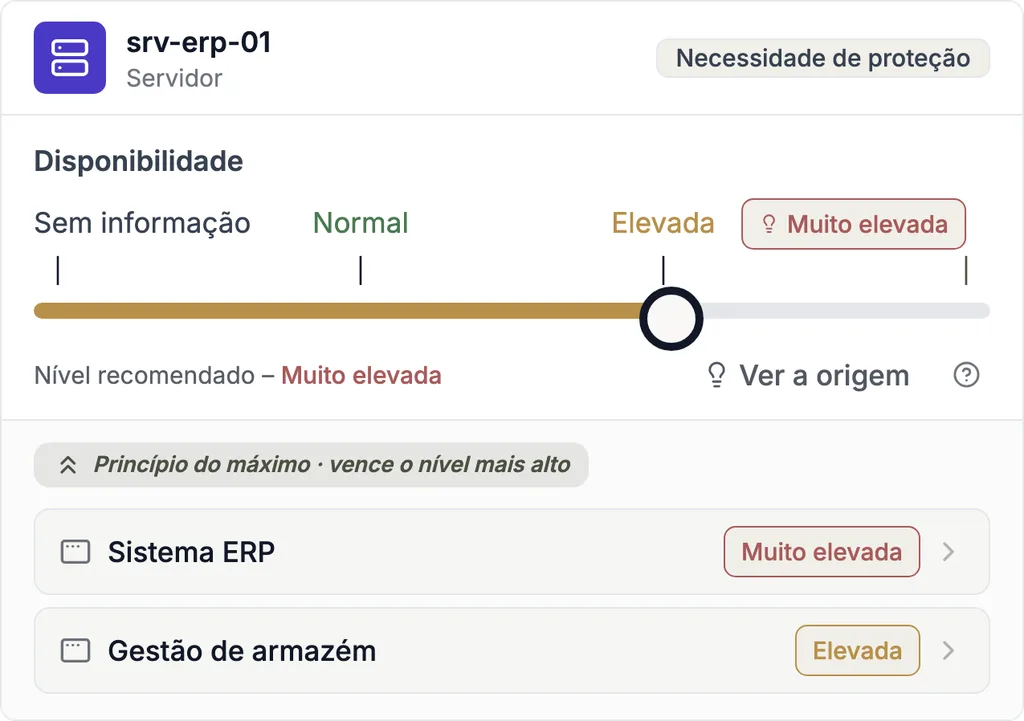
Os grafos e matrizes de dependências são a base da necessidade de proteção e da análise de riscos: a necessidade de proteção — normal, elevada, muito elevada — herda-se ao longo das dependências e um risco é atribuído ao ativo a que diz respeito.
03 / 07 · Gestão de compliance
Catálogo VDA ISA, níveis de maturidade e nível alvo
Avalie cada pergunta de controlo do VDA ISA — segurança da informação, proteção de protótipos e proteção de dados — com um nível de maturidade de 0 a 5 na sua árvore de ativos. Os requisitos obrigatórios (muss) e recomendados (soll) e os requisitos adicionais para necessidade de proteção elevada e muito elevada são avaliados separadamente; o nível de maturidade acumula-se em subcapítulo, capítulo e resultado global com corte ao nível de maturidade alvo.
Catálogos de requisitos próprios e outras normas são avaliados no mesmo modelo — os mesmos ativos, as mesmas evidências. O que está documentado para a ISO 27001 pode ser usado para o ISA — na medida em que o conteúdo o permita.
04 / 07 · Gestão de riscos
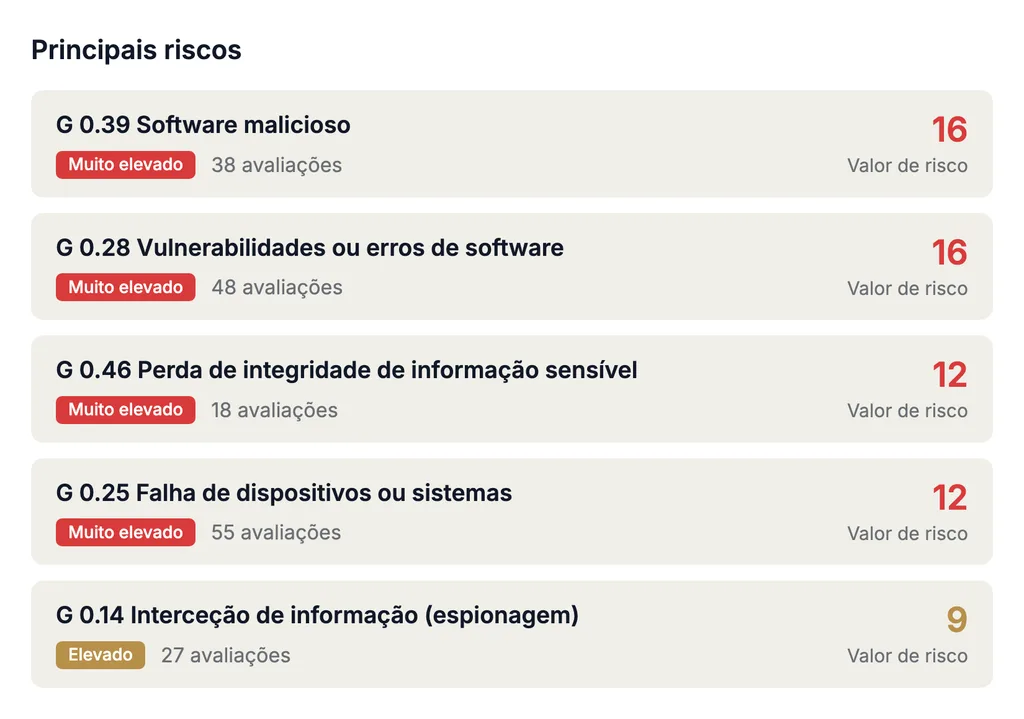
Análise, avaliação e tratamento de riscos
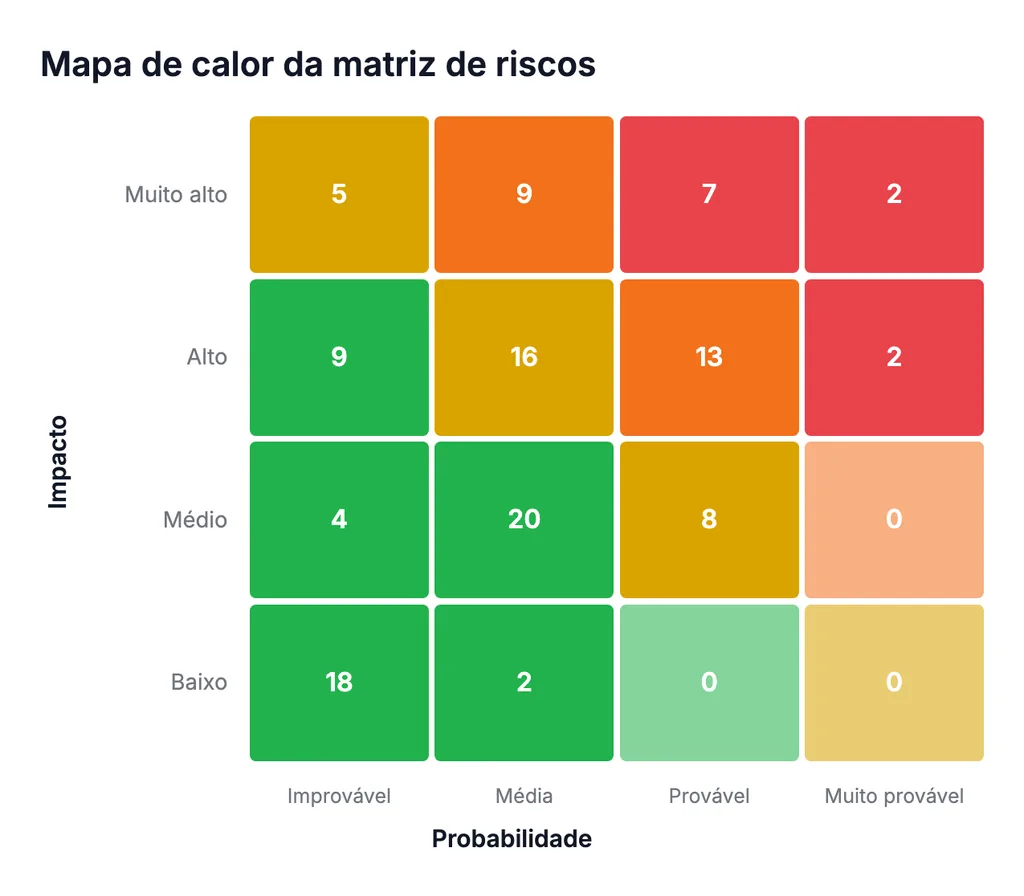
O ISA exige uma gestão de riscos de segurança da informação: identifique ameaças por ativo — de catálogos padrão ou próprios — e avalie probabilidade e impacto numa matriz de risco configurável. Para cada risco define-se a opção de tratamento, liga-se a perguntas de controlo e medidas e acompanha-se o risco residual ao longo do tempo.
05 / 07 · Relatórios e análise de dados
Relatórios para a gestão, a autoavaliação e o plano de medidas
Gere relatórios de maturidade por capítulo e pergunta de controlo, o plano de medidas para desvios e relatórios de risco a partir dos seus próprios dados — como modelo de relatório ou como relatório personalizado. Os dashboards mostram à gestão o estado antes do assessment; a distribuição fica a cargo da integração com o Teams e do bot de e-mail da Complaica, e as ferramentas externas de BI e análise leem os dados através da REST API ou de data marts.
06 / 07 · Gestão de tarefas e colaboração
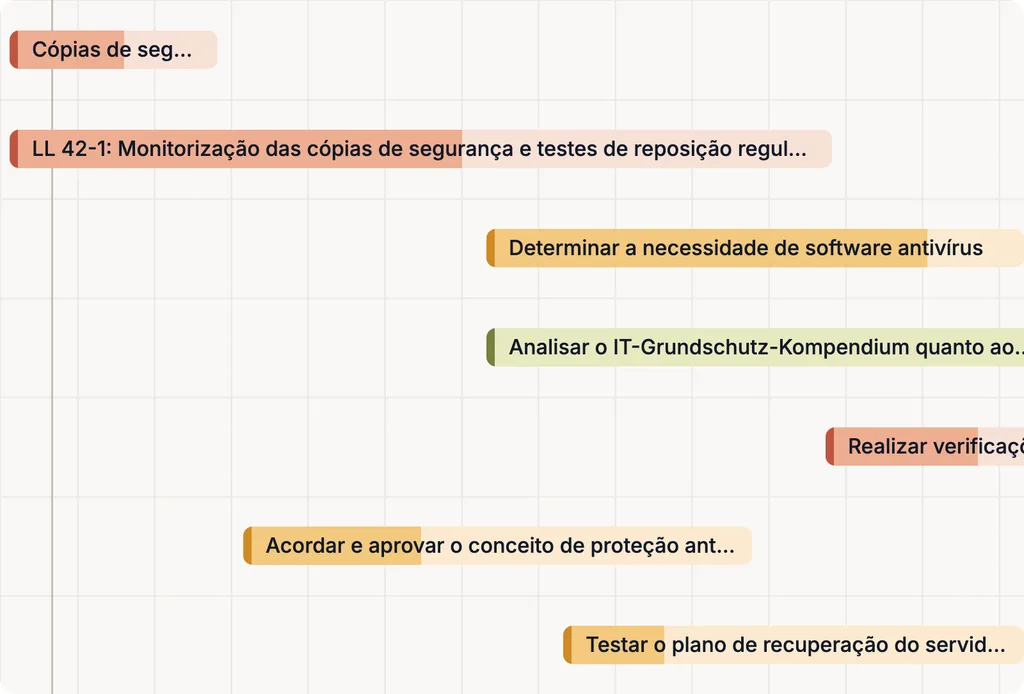
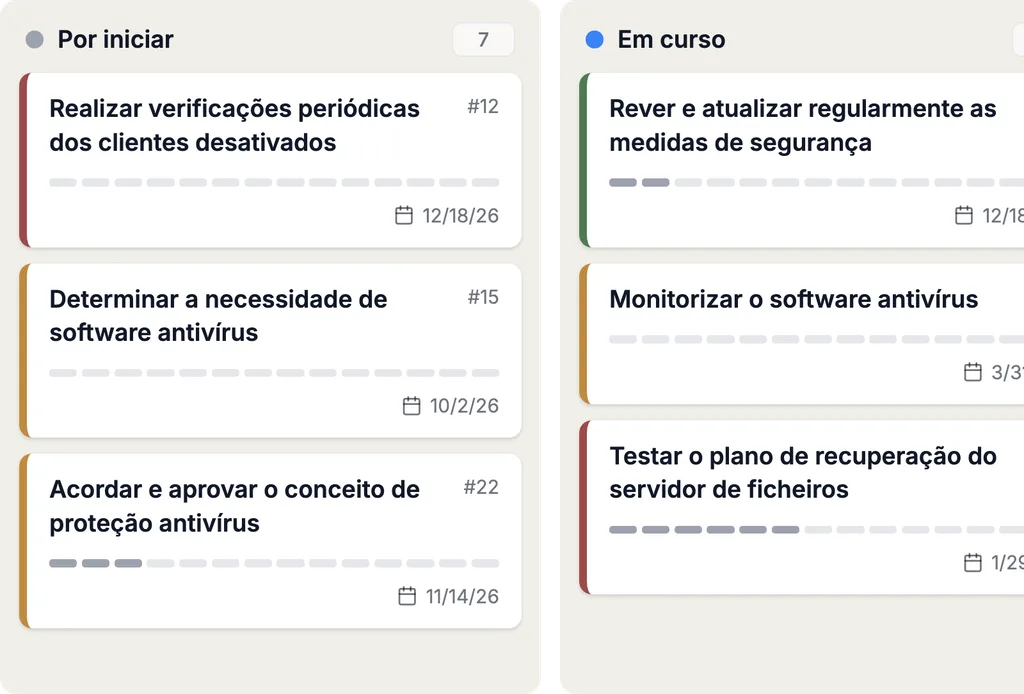
Medidas, responsáveis e prazos
As medidas e as tarefas têm responsáveis, prazos e estado; cada alteração de estado fica registada com autor e data. Participantes internos e externos — o prestador de auditoria ou fornecedores no âmbito, por exemplo — trabalham no mesmo sistema: o acesso a ativos e documentos concretos é concedido por objeto e por ligação.
07 / 07 · Integrações e automatização
Integrações da Complaica
Através da REST API, a Complaica liga sistemas de gestão de ativos e CMDB — Microsoft Azure, i-doit, GLPI, FNT Command e outros — e mantém o inventário de ativos do ISMS a par da realidade. O Jira, o Microsoft Planner e outros podem ser ligados como sistemas de tarefas.
Os dados da aplicação estão disponíveis através de data marts predefinidos, da REST API ou de MCP para sistemas externos de análise e relatórios.
Como funciona o assessment TISAX
O TISAX (Trusted Information Security Assessment Exchange) é o mecanismo de avaliação e de partilha da indústria automóvel para a segurança da informação, operado pela ENX Association. A base é o VDA ISA (Information Security Assessment), que adota requisitos essenciais da ISO/IEC 27001 e os complementa com critérios específicos do setor — como a proteção de protótipos.
Os resultados são partilhados através da plataforma TISAX da ENX: um participante escolhe um prestador de auditoria (audit provider) autorizado, é avaliado uma só vez e disponibiliza o resultado aos parceiros que o devem ver. Todos os participantes reconhecem o resultado padronizado — um assessment em vez de várias auditorias por clientes diferentes.
Níveis de avaliação, necessidade de proteção e objetivos de avaliação
Nível de avaliação 1
Necessidade de proteção normal · autoavaliação
Não é usado no TISAX, mas é útil como autoavaliação para fins internos. Um auditor apenas constata que existe uma autoavaliação preenchida, sem verificar o seu conteúdo. Um parceiro também pode pedir uma autoavaliação fora do TISAX.
Nível de avaliação 2
Necessidade de proteção elevada · verificação de plausibilidade
O prestador de auditoria verifica a plausibilidade da sua autoavaliação, consulta evidências e entrevista os responsáveis — em regra por videoconferência, com visita às instalações a pedido.
Objetivos de avaliação (assessment objectives), entre outros: Confidencial, Disponibilidade elevada, Veículos de teste, Eventos e sessões fotográficas, Proteção de dados
Nível de avaliação 3
Necessidade de proteção muito elevada · avaliação no local
O prestador de auditoria verifica a implementação de forma abrangente: documentos e evidências, entrevistas planeadas com os responsáveis pelos processos, visita aos locais, observação dos processos e entrevistas não planeadas com os intervenientes. A presença no local é obrigatória.
Objetivos de avaliação, entre outros: Estritamente confidencial, Disponibilidade muito elevada, Peças e componentes de protótipos, Veículos protótipo, Proteção de dados com categorias especiais de dados pessoais
ISA 2027: o que muda
A ENX publicou o VDA ISA 2027. O que decide a versão do catálogo é a data em que a avaliação é encomendada — não o registo do âmbito nem o kick-off.
- Avaliações encomendadas a partir de 2027
As avaliações encomendadas em 2027 decorrem segundo o ISA 2027. As encomendadas antes de 1 de janeiro de 2027 podem continuar a decorrer segundo o ISA 6.
- Última data para o ISA 6
Segundo a ENX, uma avaliação inicial segundo o ISA 6 pode ser aberta pela última vez em março de 2027. A ENX disponibiliza uma versão redline que compara o ISA 6.0 e o ISA 2027.
- O catálogo no Complaica
O Complaica atualiza os seus catálogos com as novas versões das normas; as avaliações e evidências existentes mantêm-se. Informamos o estado da implementação do ISA 2027 a pedido.
Informação da ENX a 7 de outubro de 2026
Cinco passos até ao rótulo TISAX
Do primeiro olhar ao ISA até ao resultado partilhado — e o que a Complaica assume em cada passo.
- 01
Conhecer
Conhecer o VDA ISA e as suas perguntas de controlo: que objetivos de avaliação exigem os seus clientes, que necessidade de proteção se aplica, que locais pertencem ao âmbito. Na Complaica, o catálogo está disponível com explicações.
- 02
Preparar
Registar-se como participante no portal ENX, definir objetivos de avaliação e âmbito, escolher o prestador de auditoria. A autoavaliação segundo o ISA na Complaica mostra níveis de maturidade e lacunas antes de o auditor as ver.
- 03
Ser avaliadoNível de avaliação 2 ou 3
Consoante o objetivo de avaliação, o prestador de auditoria avalia por videoconferência (AL 2) ou no local (AL 3): verificação de documentos, entrevistas, esclarecimento de possíveis desvios. As evidências e os relatórios vêm da Complaica.
- 04
Partilhar o resultado
O prestador de auditoria coloca o relatório TISAX na plataforma ENX; decide que participantes veem o resultado. O rótulo é válido por três anos.
- 05
MelhorarPlano de medidas e follow-up
Para os desvios, é apresentado ao prestador de auditoria um plano de medidas corretivas (Corrective Action Plan), verificado no follow-up — só então o relatório fica completo. As medidas, os prazos e as evidências continuam a correr na Complaica.
Porquê implementar o TISAX?
O que um rótulo TISAX traz aos fornecedores e prestadores de serviços da indústria automóvel.
- 01Credibilidade como parceiro de confiança para OEM e fornecedores — o rótulo é a linguagem comum do setor
- 02Um assessment em vez de muitos: o resultado partilhado substitui auditorias repetidas de segurança da informação por clientes individuais — e poupa tempo e orçamento
- 03Reduzir riscos com uma gestão de riscos eficaz, como o ISA exige
- 04Novas encomendas: muitos OEM exigem o rótulo como condição para a colaboração
- 05Uma norma uniforme para a segurança da informação, ajustada aos requisitos da indústria automóvel — incluindo a proteção de protótipos
- 06Medir o nível de maturidade dos seus próprios controlos de segurança da informação e torná-lo comparável
- 07Mais consciência da segurança da informação entre os colaboradores
Porquê a Complaica como software TISAX?
Seis razões pelas quais os fornecedores da indústria automóvel preparam o seu assessment TISAX com a Complaica.
Consultoria TISAX de uma só fonte
Os nossos consultores TISAX acompanham toda a implementação — da análise de lacunas à autoavaliação e ao follow-up — e guiam-no por todas as funções do produto.
Uma solução para várias normas
ISO 27001, NIS2, IT-Grundschutz ou a gestão da proteção de dados são geridos no mesmo sistema: ativos, riscos e evidências comuns, dependências visíveis e um estado para tudo.
Representação granular dos requisitos TISAX
Cada pergunta de controlo é avaliada individualmente — requisitos obrigatórios, recomendados e adicionais para necessidade de proteção elevada e muito elevada em separado. Isso torna a avaliação mais transparente e a decisão sobre o nível de maturidade mais fácil.
Ciclo PDCA incluído
A ferramenta apoia o Plan-Do-Check-Act: não ajuda só até ao rótulo, mas melhora o ISMS continuamente — e prepara assim a renovação ao fim de três anos.
Catálogo VDA ISA completo
As perguntas de controlo dos catálogos de segurança da informação, proteção de dados e proteção de protótipos estão incluídas como módulos; cada requisito é avaliado com um nível de maturidade. Quando surge uma nova versão do ISA, o catálogo é atualizado.
Criticidade e estado de implementação num só olhar
Os requisitos implementados estão marcados e mostram responsáveis, documentos, tarefas e notas. Os requisitos cumprem-se através de tarefas ou de controlos individuais — ou são avaliados por autoavaliação.
Otimize as tarefas de compliance com assistência de IA
Com a integração opcional de IA (MCP), a Complaica responde a perguntas sobre o VDA ISA, explica perguntas de controlo e níveis de maturidade, ajuda com medidas e tarefas e encontra respostas nas suas próprias políticas e documentos. Apoia o trabalho no assessment — a avaliação e a decisão continuam a ser suas.
- 01Responder a perguntas sobre o TISAX e o VDA ISA
- 02Explicar perguntas de controlo e níveis de maturidade — o que é exigido e o que serve como evidência
- 03Propor, formular e atribuir medidas e tarefas
- 04Analisar as suas políticas, procedimentos e documentos e responder a perguntas sobre eles
- 05Explicar a utilização da Complaica — que função para quê
Testemunhos de clientes sobre o ISMS com a Complaica
«Podemos fazer tudo o que precisamos numa só ferramenta»
A Complaica é extremamente fácil de usar e personalizá-la é uma brincadeira de crianças. Com ela tratamos da conformidade ISO e da proteção de dados — podemos fazer tudo o que precisamos numa só ferramenta. Para nós, a Complaica é melhor do que as alternativas existentes no mercado e, ao mesmo tempo, mais barata.
Mais …Menos
A Complaica é extremamente fácil de usar e personalizá-la é uma brincadeira de crianças. Com ela tratamos da conformidade ISO e da proteção de dados — podemos fazer tudo o que precisamos numa só ferramenta.
Para nós, a Complaica é melhor do que as alternativas existentes no mercado e, ao mesmo tempo, mais barata.
«O processo de compliance otimizado»
Uma das funções de que mais gostamos na Complaica é o processo de compliance otimizado. A interface tem um design claro e estruturado que oferece mais usabilidade e favorece uma maior velocidade de trabalho. Isto não só dá aos novos utilizadores uma curva de aprendizagem rápida, como permite aos utilizadores experientes minimizar o esforço. Em cada fase do ciclo de vida da gestão da segurança, tarefas recorrentes como scoping, análise de estrutura, modelação e até o acompanhamento de riscos e medidas são apoiadas por uma grande variedade de funcionalidades. Além disso, o desempenho da plataforma é excelente — é estável e notável em termos de velocidade.
Mais …Menos
Uma das funções de que mais gostamos na Complaica é o processo de compliance otimizado. A interface tem um design claro e estruturado que oferece mais usabilidade e favorece uma maior velocidade de trabalho. Isto não só dá aos novos utilizadores uma curva de aprendizagem rápida, como permite aos utilizadores experientes minimizar o esforço.
Em cada fase do ciclo de vida da gestão da segurança, tarefas recorrentes como scoping, análise de estrutura, modelação e até o acompanhamento de riscos e medidas são apoiadas por uma grande variedade de funcionalidades.
Além disso, o desempenho da plataforma é excelente — é estável e notável em termos de velocidade.
«A abordagem guiada foi decisiva para nós»
Éramos novos na área do compliance e da implementação da ISO 27001 e tínhamos de passar pelo complicado processo de certificação. Perante a complexidade regulatória, queríamos encontrar a melhor forma de começar. O nosso gestor de projeto (aliás, responsável pela segurança) nunca tinha trabalhado com este tipo de normas e regras de compliance. Por isso optámos pelo apoio de um terceiro, concretamente a Complaica. A abordagem guiada foi decisiva para nós. A Complaica tinha todas as explicações detalhadas para a verificação de compliance e a análise de riscos, incluindo propostas práticas.
Mais …Menos
Éramos novos na área do compliance e da implementação da ISO 27001 e tínhamos de passar pelo complicado processo de certificação.
Perante a complexidade regulatória, queríamos encontrar a melhor forma de começar. O nosso gestor de projeto (aliás, responsável pela segurança) nunca tinha trabalhado com este tipo de normas e regras de compliance.
Por isso optámos pelo apoio de um terceiro, concretamente a Complaica. A abordagem guiada foi decisiva para nós. A Complaica tinha todas as explicações detalhadas para a verificação de compliance e a análise de riscos, incluindo propostas práticas.
Consultoria TISAX
Consultoria ao longo do processo TISAX — da análise de lacunas ao follow-up, na medida de que precisar.
- Análise de lacunas e readiness check
Comparação da sua situação atual com as perguntas de controlo do VDA ISA para os seus objetivos de avaliação. Resultado: níveis de maturidade por capítulo, uma lista de lacunas priorizada e um plano de implementação.
- Construção e implementação do ISMS
Âmbito por local, organização, estrutura de ativos e funções são configurados na Complaica. Obtém um ISMS operacional que cobre os requisitos do ISA.
- Autoavaliação e evidências
Acompanhamento da autoavaliação segundo o ISA — fundamentar níveis de maturidade, atribuir evidências, fechar lacunas — até o resultado com corte ao nível de maturidade alvo se sustentar.
- Proteção de protótipos e proteção de dados
Os catálogos adicionais para peças de protótipos, veículos e eventos, e para dados pessoais segundo o art. 28.º do RGPD — implementados a nível organizacional e físico.
- Preparação do assessment e do follow-up
Preparar entrevistas e visita às instalações, disponibilizar documentos e evidências tal como o prestador de auditoria as quer ver, elaborar o plano de medidas para os desvios.
- Responsável externo pela segurança da informação
Um interlocutor para o seu ISMS, temporário ou permanente — para organizações sem uma função própria para isso.
SaaS ou on-premises
O Complaica funciona onde a sua organização precisa — a licença custa o mesmo em ambos os casos.
- SaaS alojado na Alemanha
A variante SaaS é operada na Alemanha; trabalha no browser, sem infraestrutura própria.
- On-premises na sua infraestrutura
Opera o Complaica no seu próprio ambiente — para organizações cujos dados não podem sair de casa.
- Reaproveitar os dados existentes
Importação e exportação de e para Excel e através da API REST; os nossos especialistas acompanham gratuitamente a transferência dos seus dados.
Gerir TISAX e ISO 27001 em conjunto
O TISAX raramente é a única norma aplicável a um fornecedor. Na Complaica, os requisitos de outras normas usam os mesmos ativos, riscos, medidas e evidências: o que está documentado para o VDA ISA pode ser usado — na medida em que o conteúdo o permita — para um ISMS segundo a ISO 27001, para a NIS2, o IT-Grundschutz ou a gestão da proteção de dados segundo o RGPD. Sem manutenção duplicada.
Cada norma é fornecida com o seu catálogo de requisitos; catálogos próprios podem ser acrescentados a qualquer momento.
Perguntas frequentes sobre software TISAX
O que é o TISAX?
O TISAX (Trusted Information Security Assessment Exchange) é o mecanismo de avaliação e de partilha para a segurança da informação na indústria automóvel — desenvolvido pela associação alemã da indústria automóvel (VDA) e operado pela ENX Association. Um participante é avaliado uma só vez por um prestador de auditoria (audit provider) autorizado segundo o VDA ISA e partilha o resultado através da plataforma ENX com os parceiros da sua escolha. TISAX é uma marca registada da ENX Association.
O que é o VDA ISA?
O VDA ISA (Information Security Assessment) é o catálogo de requisitos segundo o qual são realizados os assessments TISAX. É composto pelos catálogos de segurança da informação (capítulos 1–7: políticas e organização, pessoal, segurança física, gestão de identidades e acessos, segurança de TI/cibersegurança, relações com fornecedores, compliance), proteção de protótipos (capítulo 8) e proteção de dados (capítulo 9). Cada pergunta de controlo é avaliada com um nível de maturidade de 0 a 5; o nível de maturidade alvo é, em regra, 3. Está em vigor o ISA 6; os assessments encomendados a partir de 2027 seguem o ISA 2027.
O que é um software TISAX?
Um software TISAX representa o VDA ISA como catálogo e liga-o aos componentes do seu ISMS — âmbito, locais, ativos, riscos, medidas e evidências. Em vez de manter à mão o ficheiro Excel do ISA, avalia cada pergunta de controlo uma só vez no objeto, e os níveis de maturidade por capítulo, o resultado com corte ao nível alvo e o plano de medidas nascem dos dados.
Que níveis de avaliação existem no TISAX?
Três. O nível de avaliação 1 (Assessment Level 1) é uma autoavaliação sem verificação do conteúdo e não é usado no TISAX. No nível de avaliação 2 (necessidade de proteção elevada), o prestador de auditoria verifica a plausibilidade da autoavaliação, consulta evidências e realiza uma entrevista — em regra por videoconferência. No nível de avaliação 3 (necessidade de proteção muito elevada), avalia no local: documentos, entrevistas planeadas e não planeadas, visita às instalações e observação dos processos.
O que são os objetivos de avaliação TISAX?
Os objetivos de avaliação (assessment objectives) definem o que é avaliado e em que nível de avaliação. Cobrem a segurança da informação (confidencialidade e disponibilidade, cada uma em dois níveis), a proteção de protótipos (peças e componentes de protótipos, veículos protótipo, veículos de teste, eventos e sessões fotográficas) e a proteção de dados (segundo o art. 28.º do RGPD, com ou sem categorias especiais de dados pessoais). Em regra, são os seus clientes que determinam de que objetivos de avaliação precisa.
O TISAX é uma certificação?
Formalmente não: o TISAX não emite um certificado, mas um rótulo TISAX (TISAX label) por objetivo de avaliação, que o prestador de auditoria coloca na plataforma ENX depois de o assessment ser aprovado. Na prática, fala-se mesmo assim muitas vezes de «certificação TISAX». O rótulo é válido por três anos; depois disso é necessário um novo assessment.
Como decorre um assessment TISAX?
Registo como participante no portal ENX com objetivos de avaliação e âmbito (locais); escolha de um prestador de auditoria; autoavaliação segundo o ISA; assessment no nível 2 ou 3; em caso de desvios, plano de medidas corretivas (Corrective Action Plan) e follow-up; relatório na plataforma ENX, que disponibiliza aos parceiros. Com a Complaica, a autoavaliação, as evidências e o plano de medidas vêm de um só conjunto de dados.
Como apoia a Complaica a autoavaliação TISAX?
O VDA ISA está incluído na totalidade como catálogo. Avalia cada pergunta de controlo com um nível de maturidade na sua árvore de ativos — requisitos obrigatórios, recomendados e adicionais em separado — e guarda evidências e medidas no objeto. Os dashboards mostram os níveis de maturidade por capítulo em relação ao nível alvo e o resultado com corte, tal como o ISA calcula.
O que significam nível de maturidade alvo e «resultado com corte»?
O ISA define para cada pergunta de controlo um nível de maturidade alvo, em regra 3. No «resultado com corte ao nível de maturidade alvo», os níveis de maturidade acima do alvo são cortados para o alvo antes de se calcular a média: um capítulo com nível de maturidade 5 não compensa outro com nível 1. O valor mostra o progresso — está pronto para a avaliação quem cumpre cada requisito aplicável e o consegue comprovar com evidências, não quem atinge um número.
Como se relaciona o TISAX com a ISO 27001?
O VDA ISA adota requisitos essenciais da ISO/IEC 27001 e acrescenta requisitos específicos do setor — proteção de protótipos, proteção de dados, relações com fornecedores na cadeia automóvel. Um ISMS segundo a ISO 27001 é uma boa base, mas não substitui o assessment TISAX; inversamente, a documentação ISO 27001 pode ser usada para o ISA — na medida em que o conteúdo o permita. Na Complaica, ambos são geridos sobre o mesmo conjunto de dados.
A Complaica suporta a proteção de protótipos e a proteção de dados segundo o ISA?
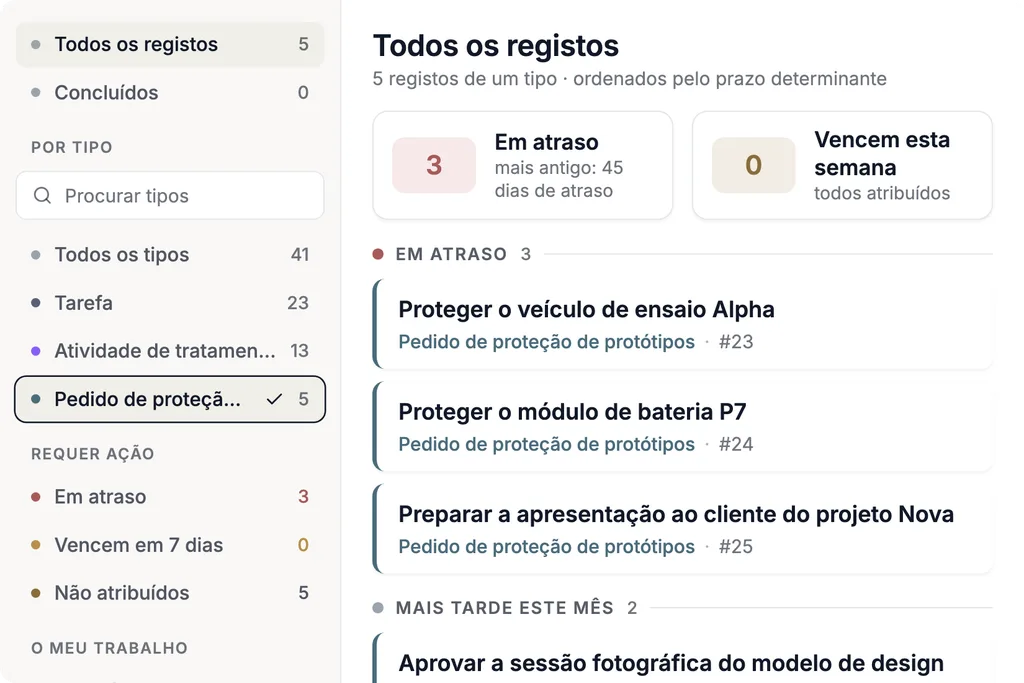
Sim. Os catálogos de proteção de protótipos — requisitos físicos e organizacionais, manuseamento de veículos, componentes e peças, veículos de ensaio, eventos e sessões fotográficas — e de proteção de dados estão incluídos como módulos próprios e são avaliados, como a segurança da informação, por pergunta de controlo com um nível de maturidade.
É possível migrar uma autoavaliação existente do Excel?
Sim. A Complaica importa e exporta dados de e para Excel e através da REST API; a migração dos seus dados é gratuita e acompanhada pelos nossos especialistas. Assim avalia a ferramenta com o seu próprio estado em vez de dados de demonstração.
A Complaica pode gerir várias normas ao mesmo tempo?
Sim. ISO 27001, NIS2, IT-Grundschutz, RGPD, ISO 22301 e outras normas são avaliadas no mesmo modelo e usam os mesmos ativos, riscos, medidas e evidências. O que está documentado para o TISAX pode ser usado para as outras normas, na medida em que o conteúdo o permita.
Quanto tempo demora até ao rótulo TISAX?
Tipicamente três a doze meses do início ao rótulo — consoante os objetivos de avaliação, o número de locais, o ISMS existente e os recursos; a isto somam-se os tempos de espera para o registo e a data do assessment. Se restarem desvios, seguem-se o plano de medidas e o follow-up dentro do prazo que a ENX fixa para isso. O rótulo é válido por três anos.
Quanto custa o TISAX?
Três partes: a taxa de participação da ENX para o registo e a plataforma, o assessment pelo prestador de auditoria — consoante o nível de avaliação, os objetivos de avaliação e o número de locais — e o esforço de construção e operação do ISMS (tempo interno, consultoria, software). A Complaica reduz a terceira parte: o catálogo preparado, as evidências geradas a partir dos dados e a integração de IA poupam a maior parte do trabalho de documentação. O Complaica reduz a terceira parte: o catálogo preparado, as evidências associadas no objeto e a integração de IA reduzem o trabalho manual de documentação.
Para quem é relevante o TISAX?
Para fornecedores, prestadores de serviços de desenvolvimento e engenharia, prestadores de serviços de TI, agências e todos os que tratam informação confidencial, protótipos ou dados pessoais de fabricantes e fornecedores Tier 1. Em regra, o cliente exige o rótulo com determinados objetivos de avaliação como condição para a colaboração.
O que muda com o ISA 2027?
A ENX publicou o VDA ISA 2027; será a base dos assessments TISAX encomendados a partir de 2027. Os assessments iniciais segundo o ISA 6 ainda podem ser abertos até março de 2027. Na Complaica, o catálogo é atualizado com a nova versão; as avaliações e evidências existentes migram com ele.
Fontes Referências e bases jurídicas
5 fontes · TISAX, VDA ISA, TISAX-Teilnehmerhandbuch, ISO/IEC 27001, … Mostrar Ocultar
Normas e standards
Orientações e publicações oficiais
-
TISAX-Teilnehmerhandbuch TISAX Participant Handbook (abre num novo separador)
Só é juridicamente vinculativa a versão publicada no respetivo jornal oficial. As normas podem ser obtidas junto dos editores indicados.
Começar o TISAX com a Complaica
Testar a Complaica, pedir uma demo ou falar sobre a sua autoavaliação atual e uma migração — escreva-nos.
Obrigado.
Respondemos no prazo de um dia útil.
Não enviado.
Não resultou. Verifique os campos ou escreva-nos diretamente.