Ferramenta OSCAL para o seu ISMS
Importar catálogos OSCAL, mantê-los atualizados e versioná-los.
A Complaica é uma ferramenta OSCAL para gerir requisitos de segurança no ISMS. Integre catálogos do BSI e do NIST, bem como catálogos OSCAL próprios. A Complaica atualiza os catálogos ligados de forma automática e regular a partir de fontes externas como o GitLab. As alterações são assinaladas; as avaliações existentes e o trilho de auditoria mantêm-se.
- 01Adotar catálogos OSCAL com os seus controlos e requisitos
- 02Reconhecer requisitos novos, alterados e removidos
- 03Acompanhar as versões do catálogo e regressar quando necessário
- 04Manter as avaliações entre versões do catálogo
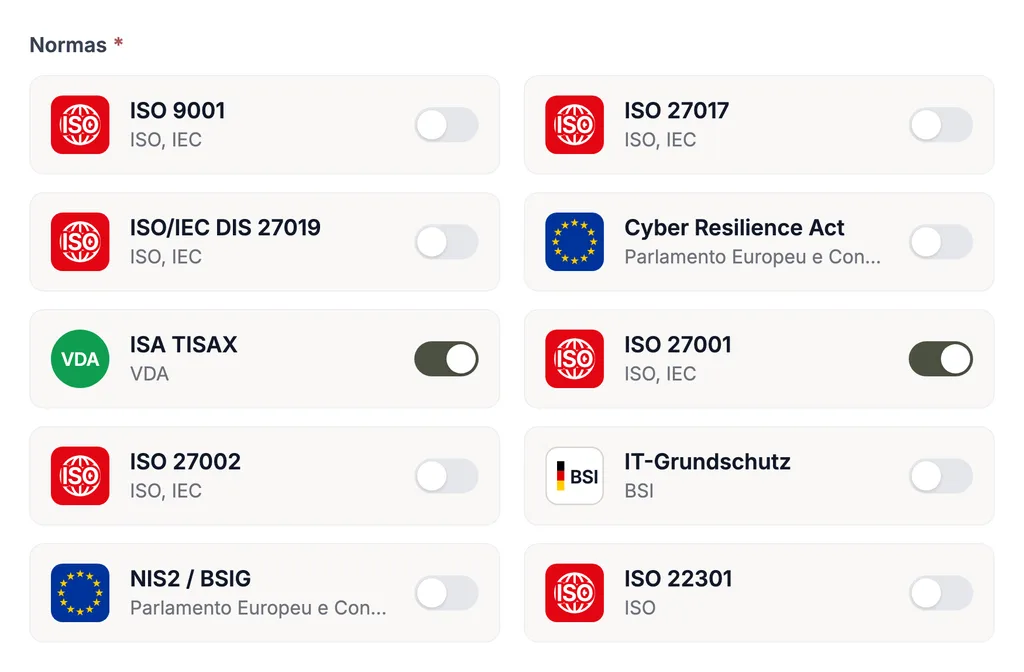
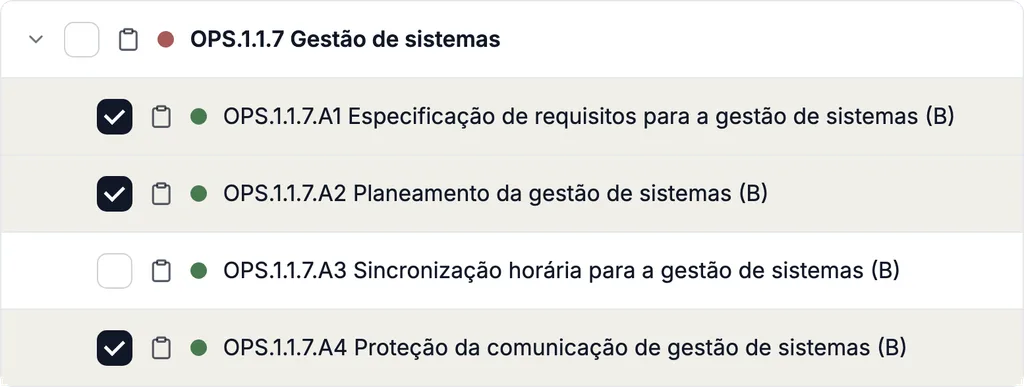
Importar catálogos OSCAL e geri-los no ISMS
A Complaica liga a gestão de catálogos OSCAL à avaliação dos requisitos de segurança no ISMS. Os controlos e requisitos importados ficam disponíveis de forma estruturada e trabalham-se em conjunto com os requisitos de outros referenciais.
- 01Importar um catálogo OSCAL — de uma fonte online aprovada ou como catálogo próprio
- 02Os controlos e requisitos ficam prontos, com a sua estrutura, para avaliação no ISMS
- 03Uma nova importação atualiza o mesmo catálogo em vez de criar um segundo
- 04Vários catálogos trabalham sobre um acervo comum de processos, ativos e riscos
- 05Importar e exportar catálogos OSCAL
Utilizar em conjunto os catálogos do BSI e do NIST
Quem trabalha segundo mais do que um referencial não mantém vários sistemas na Complaica: os catálogos oficiais estão lado a lado e são avaliados sobre os mesmos objetos.
-
Catálogo de utilizador Grundschutz++ do BSI
O catálogo de utilizador (Anwenderkatalog) do Grundschutz++ é importado como catálogo OSCAL a partir da fonte oficial do BSI. A página IT-Grundschutz mostra como a Complaica apoia a metodologia.
-
NIST SP 800-53
O catálogo de controlos do NIST está disponível no formato OSCAL e é adotado como catálogo OSCAL.
-
Um acervo para ambos
Os processos, ativos e riscos são registados uma vez e ficam à disposição de ambos os catálogos — e também de outras normas, como a ISO 27001.
-
Utilize o seu catálogo OSCAL na Complaica
Pretende integrar mais um catálogo OSCAL? Na demo verificamos em conjunto a importação e mostramos-lhe como gerir os seus requisitos na Complaica.
Atualizar catálogos OSCAL automaticamente
Os editores acrescentam, corrigem e eliminam. A Complaica atualiza os catálogos ligados de forma automática e regular a partir da fonte externa onde são mantidos — por exemplo, um repositório GitLab.
- 01
Ligar a fonte
O catálogo é ligado à sua fonte externa, por exemplo um repositório GitLab.
- 02
Adotar a nova versão
A Complaica consulta a fonte de forma automática e regular e guarda cada novo estado como uma versão própria do catálogo.
- 03
Verificar as alterações
Os controlos e requisitos novos, alterados e removidos estão assinalados. A sua equipa verifica com precisão aquilo em que a atualização toca.
Controlo de versões e trilho de auditoria: as avaliações mantêm-se
Após uma atualização, a sua equipa vê que requisitos se alteraram. As avaliações existentes e o histórico mantêm-se. Assim é possível verificar com precisão que avaliações têm de ser ajustadas.
-
Cada versão do catálogo continua rastreável
Uma atualização não substitui o catálogo; cria uma nova versão. É possível verificar a qualquer momento que estado vigorava e quando.
-
Regresso a uma versão anterior
Se uma versão não servir, repõe o catálogo numa versão anterior.
-
Novo, alterado, removido
Cada controlo e cada requisito que uma atualização acrescentou, alterou ou removeu está assinalado. Assim, a sua equipa pode verificar as alterações com precisão e avaliar o seu efeito nas avaliações existentes e nos objetos associados.
-
As avaliações mantêm-se
As avaliações existentes mantêm-se. Nos requisitos cujo conteúdo se alterou, a sua validade deve ser verificada de novo.
-
Trilho de auditoria sem lacunas
O trilho de auditoria das alterações não se perde numa atualização. O histórico está disponível também na próxima auditoria.
Integrar catálogos OSCAL próprios
Diretivas do grupo, requisitos de fornecedores ou requisitos de clientes definem-se como catálogo próprio no formato OSCAL, carregam-se na Complaica e utilizam-se em paralelo com os catálogos oficiais do BSI e do NIST.
- 01Definir catálogos próprios no formato OSCAL e carregá-los na Complaica
- 02Trabalhar com eles em paralelo com os catálogos oficiais
- 03Todos os referenciais recorrem a um acervo comum de processos, ativos, riscos e vulnerabilidades.
Sobre o mesmo acervo trabalham também, no software ISMS da Complaica, o IT-Grundschutz, a ISO 27001 e a NIS2.
O que é o OSCAL?
OSCAL significa Open Security Controls Assessment Language. A linguagem, desenvolvida pelo NIST, descreve requisitos de segurança, a sua implementação e avaliações em modelos de dados normalizados e legíveis por máquina. Um catálogo OSCAL contém requisitos de segurança estruturados, os chamados controlos. A Complaica utiliza estes catálogos como base para gerir e avaliar requisitos no ISMS.
O OSCAL liga-se a normas nacionais e internacionais — ISO 27001, NIST SP 800-53, IT-Grundschutz++ e outros referenciais. Em vez de ficheiros Word, folhas Excel ou PDF, os requisitos estão disponíveis como dados estruturados; isso reduz o esforço de manutenção, a propensão para erros e a confusão de versões.
Dos requisitos à verificação: contexto OSCAL simplificado
- 01
Catálogos
Requisitos
Especialistas elaboram os requisitos e publicam-nos como catálogo.
- 02
Perfis
Adaptação
Um perfil OSCAL seleciona controlos de um ou mais catálogos e adapta-os a um determinado contexto de utilização.
- 03
Medidas
Implementação
Os responsáveis pela segurança da informação e a administração implementam os requisitos na organização.
- 04
Verificações
Auditoria
Internamente pelo responsável de segurança e pela administração; externamente por auditores e organismos de certificação.
Perguntas frequentes sobre a ferramenta OSCAL Complaica
O que faz uma ferramenta OSCAL?
Uma ferramenta OSCAL processa requisitos de segurança ou outros dados de conformidade no formato OSCAL. As funções que oferece dependem de cada ferramenta. A Complaica importa e exporta catálogos OSCAL, atualiza regularmente os catálogos ligados e torna visíveis as alterações entre as suas versões.
Que catálogos OSCAL posso utilizar na Complaica?
O catálogo de utilizador Grundschutz++ do BSI, o NIST SP 800-53 e catálogos próprios no formato OSCAL — por exemplo, diretivas do grupo, requisitos de fornecedores ou requisitos de clientes. Se outro catálogo é adequado, esclarecemos consigo na demo.
Como são atualizados os catálogos OSCAL?
O catálogo é ligado a uma fonte externa, por exemplo um repositório GitLab. A Complaica adota os novos estados de forma automática e regular como nova versão do catálogo e assinala os controlos e requisitos novos, alterados e removidos.
O que acontece às avaliações existentes numa atualização?
As avaliações existentes mantêm-se, tal como o trilho de auditoria das alterações. Nos requisitos cujo conteúdo se alterou, a sua validade deve ser verificada de novo — as marcas mostram quais são.
Posso regressar a uma versão anterior do catálogo?
Sim. Cada versão do catálogo é mantida. Se uma atualização não servir, repõe o catálogo numa versão anterior.
Posso utilizar catálogos OSCAL próprios?
Sim. Define o catálogo no formato OSCAL, carrega-o na Complaica e utiliza-o em paralelo com os catálogos oficiais do BSI e do NIST.
Vários catálogos utilizam os mesmos ativos e riscos?
Sim. Todos os referenciais recorrem a um acervo comum de processos, ativos, riscos e vulnerabilidades. Um ativo ou um risco é registado uma vez e fica disponível para todos os catálogos.
Ver ao vivo a gestão de catálogos OSCAL
Veja como a importação, as atualizações automáticas e o controlo de versões funcionam em conjunto. Mostramos-lhe, com o seu catálogo, como as alterações se tornam visíveis e as avaliações existentes se mantêm.
Obrigado.
Respondemos no prazo de um dia útil.
Não enviado.
Não resultou. Verifique os campos ou escreva-nos diretamente.