Checklist ISO 27001 ou cheat sheet — a certificação num relance
Na auditoria de certificação verifica-se se o seu ISMS cumpre os capítulos 4 a 10 da ISO/IEC 27001 e se os controlos do Anexo A foram selecionados de forma fundamentada. Esta cheat sheet resume o essencial — capítulo a capítulo, com as perguntas de verificação, os documentos que têm de existir e o decurso da auditoria.
A ISO/IEC 27001 é a norma internacionalmente reconhecida para sistemas de gestão da segurança da informação (ISMS). Um certificado segundo esta norma comprova que uma entidade independente verificou como uma organização planeia, implementa, monitoriza e melhora a sua segurança da informação — e é a prova que clientes, concursos e parceiros pedem com mais frequência.
Antes de o auditor chegar, a própria organização deve saber em que ponto está. É para isso que serve esta cheat sheet ISO 27001: reúne numa página o essencial da norma. O artigo apresenta as perguntas de verificação sobre cada capítulo, indica os documentos que têm de existir e descreve como avaliar o resultado e como decorre a auditoria de certificação.
Checklist ISO 27001 ou cheat sheet?
Uma checklist assinala-se ponto a ponto. Uma cheat sheet — uma cábula — reúne o que é preciso ter à mão sobre um assunto. Esta fá-lo para a certificação segundo a ISO 27001: traduz os requisitos da norma em perguntas de verificação a que se responde com «cumprido», «parcialmente» ou «não cumprido» — e que se comprovam com uma evidência. Quem as percorre obtém uma análise de lacunas: a lista do que ainda falta entre a situação atual e a prontidão para a certificação.
Há duas coisas que ela não substitui. Uma é a própria norma: a auditoria é feita face ao texto da ISO/IEC 27001:2022, não face a um resumo. A outra é a auditoria interna, que a norma exige no capítulo 9.2: as perguntas de verificação podem servir-lhe de base, mas uma auditoria interna precisa de um programa, de auditores imparciais e de um relatório.
O que é verificado na auditoria de certificação
A norma tem duas partes. Os capítulos 4 a 10 descrevem o sistema de gestão. Aplicam-se na íntegra: quem declara conformidade com a norma não pode excluir nenhum destes requisitos. O Anexo A enumera 93 controlos em quatro temas. Quais deles são aplicados resulta do tratamento do risco e consta da Declaração de aplicabilidade (Statement of Applicability, SoA).
| Capítulo | De que trata | Evidências principais |
|---|---|---|
| 4 Contexto da organização | Contexto, partes interessadas, âmbito | Âmbito (scope) do ISMS documentado |
| 5 Liderança | Compromisso da gestão de topo, política, funções | Política de segurança da informação |
| 6 Planeamento | Apreciação do risco, tratamento do risco, objetivos, alterações | Processos de risco, SoA, plano de tratamento de riscos, objetivos de segurança da informação |
| 7 Suporte | Recursos, competência, consciencialização, comunicação, documentos | Evidências de competência, documentos controlados |
| 8 Operação | Controlo dos processos, realização da apreciação do risco e do tratamento do risco | Resultados das apreciações do risco e do tratamento do risco |
| 9 Avaliação do desempenho | Monitorização e medição, auditoria interna, revisão pela gestão | Resultados das medições, programa de auditoria e relatórios de auditoria, resultados da revisão pela gestão |
| 10 Melhoria | Melhoria contínua, não conformidades, ações corretivas | Registos das não conformidades e das ações corretivas |
Cheat sheet ISO 27001: os sete capítulos
As perguntas seguem a edição ISO/IEC 27001:2022, incluindo a emenda Amd 1:2024. A cada pergunta corresponde uma evidência — um documento, um registo, uma ata. Uma resposta sem evidência não conta na auditoria.
Capítulo 4: Contexto da organização
O ISMS começa por perguntar a que se aplica. A organização determina as questões externas e internas que influenciam a sua segurança da informação — leis, contratos, mercado e tecnologia, por um lado, estrutura, recursos e cultura, por outro — e daí deriva o âmbito.
- Estão determinadas as questões externas e internas relevantes para o propósito da organização e para o seu ISMS?
- Foi verificado se as alterações climáticas são uma questão relevante? Desde a emenda Amd 1:2024, a norma exige expressamente essa verificação.
- São conhecidas as partes interessadas — clientes, autoridades, proprietários, colaboradores, fornecedores — e os seus requisitos, incluindo os legais, regulamentares e contratuais?
- Está definido quais desses requisitos são tratados através do ISMS?
- O âmbito está documentado — com locais, unidades organizacionais e processos, bem como as interfaces e dependências em relação ao que é realizado por outras organizações?
- Estão definidos os processos do ISMS e as suas interações?
Capítulo 5: Liderança
Um ISMS que a gestão de topo não sustenta não passa numa auditoria: os auditores falam com a administração e perguntam-lhe por objetivos, recursos e resultados. As tarefas do ISMS podem ser delegadas; a responsabilidade por elas, não.
- A política de segurança da informação e os objetivos de segurança da informação estão estabelecidos e são compatíveis com a orientação estratégica da organização?
- Os requisitos do ISMS estão integrados nos processos de negócio e os recursos necessários estão disponíveis?
- A política inclui o compromisso de satisfazer os requisitos aplicáveis e de melhorar continuamente o ISMS?
- A política está documentada, foi comunicada dentro da organização e — conforme apropriado — está disponível para as partes interessadas?
- As responsabilidades e autoridades das funções de segurança da informação estão atribuídas e foram comunicadas?
- Está definido quem reporta à gestão de topo o desempenho do ISMS?
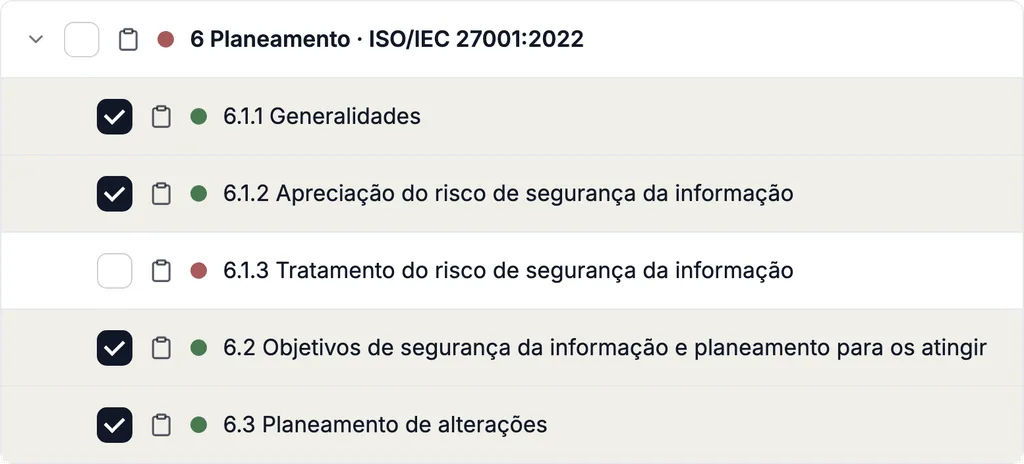
Capítulo 6: Planeamento
O núcleo da norma. É a apreciação do risco que determina que controlos são necessários — e não o contrário. O respetivo procedimento tem de estar descrito de modo que apreciações repetidas produzam resultados consistentes, válidos e comparáveis.
- Apreciação do risco. Existe um procedimento documentado com critérios de aceitação do risco? Os riscos para a confidencialidade, a integridade e a disponibilidade estão identificados, analisados e priorizados — e cada risco tem um dono do risco?
- Tratamento do risco. Foi escolhida uma opção de tratamento para cada risco? Os controlos necessários estão determinados e foram comparados com o Anexo A, para que nenhum seja esquecido? Os donos do risco aprovaram o plano de tratamento de riscos e aceitaram os riscos residuais?
- Declaração de aplicabilidade (SoA). Indica os controlos necessários, a justificação da sua inclusão, o seu estado de implementação e a justificação de cada exclusão de um controlo do Anexo A?
- Objetivos de segurança da informação. Os objetivos são mensuráveis, na medida do praticável, e são monitorizados? Está planeado o que será feito, por quem, com que recursos, até quando — e como será avaliado o resultado?
- Planeamento de alterações. As alterações ao ISMS são realizadas de forma planeada? Este requisito foi acrescentado com a edição de 2022.
Capítulo 7: Suporte
Aquilo de que o ISMS precisa para funcionar: pessoas, conhecimento, comunicação e documentos controlados.
- Recursos. Estão determinados e disponibilizados os recursos necessários para estabelecer, operar e melhorar o ISMS?
- Competência. Está definida a competência necessária das pessoas cujo trabalho afeta a segurança da informação — e está comprovada, por exemplo através de educação, formação ou experiência?
- Consciencialização. Os colaboradores conhecem a política, o seu próprio contributo para o ISMS e as consequências do incumprimento dos requisitos?
- Comunicação. Está definido o que se comunica, quando, com quem e como, interna e externamente?
- Informação documentada. Os documentos são identificados, revistos e aprovados? Estão disponíveis onde são necessários e protegidos contra perda de confidencialidade, utilização indevida e perda de integridade?
Capítulo 8: Operação
O capítulo 6 planeia, o capítulo 8 executa. Aqui o auditor quer ver que os procedimentos não estão apenas descritos, mas são aplicados.
- Os processos com que se cumprem os requisitos estão planeados, implementados e controlados — com critérios e com a evidência de que decorrem conforme planeado?
- As alterações planeadas são controladas e as consequências das alterações não intencionais são analisadas?
- Os processos, produtos e serviços fornecidos externamente que são relevantes para o ISMS são controlados?
- As apreciações do risco são repetidas a intervalos planeados — e sempre que ocorrem alterações significativas? Os resultados estão documentados?
- O plano de tratamento de riscos está implementado e o resultado documentado?
Capítulo 9: Avaliação do desempenho
Três instrumentos mostram se o ISMS é eficaz: a monitorização e medição, a auditoria interna e a revisão pela gestão. A auditoria externa do organismo de certificação não é um deles — pressupõe que a organização já se avaliou a si própria.
- Está definido o que é monitorizado e medido, com que métodos, quando e por quem — e quem analisa os resultados?
- Existe um programa de auditoria que define a frequência, os métodos, as responsabilidades e o reporte?
- Os auditores internos são selecionados de modo a assegurar a objetividade e a imparcialidade — ou seja, ninguém audita o seu próprio trabalho?
- Os resultados das auditorias são reportados à gestão relevante?
- A gestão de topo revê o ISMS a intervalos planeados — e trata, nessa revisão, o que a norma determina: o estado das ações resultantes de anteriores revisões pela gestão, as alterações no contexto e nos requisitos das partes interessadas, as não conformidades, os resultados das medições e das auditorias, os resultados da apreciação do risco e o estado do plano de tratamento de riscos?
- Os resultados da revisão pela gestão estão documentados — com as decisões sobre melhorias e sobre alterações ao ISMS?
Capítulo 10: Melhoria
Em qualquer ISMS há desvios. O que se verifica não é se existiram, mas como a organização lida com eles: se procura a causa, em vez de resolver apenas o caso isolado.
- Reage-se a uma não conformidade — é corrigida e as suas consequências são tratadas?
- A causa é determinada e verifica-se se existem, ou podem vir a ocorrer, não conformidades semelhantes?
- As ações corretivas são implementadas e a sua eficácia é revista?
- As não conformidades, as ações e os resultados estão documentados?
- A pertinência, a adequação e a eficácia do ISMS são melhoradas continuamente?
Anexo A: 93 controlos e a Declaração de aplicabilidade
O Anexo A não é uma lista para cumprir ponto por ponto. É um catálogo de controlos possíveis, com o qual a organização compara o seu tratamento do risco. A edição de 2022 organiza 93 controlos em quatro temas; a ISO/IEC 27002:2022 dá orientações de implementação para cada controlo.
| Tema | Número | Exemplos |
|---|---|---|
| A.5 Controlos organizacionais | 37 | Políticas, relações com fornecedores, gestão de incidentes de segurança, utilização de serviços cloud |
| A.6 Controlos de pessoas | 8 | Verificação de antecedentes, formação e sensibilização, trabalho remoto |
| A.7 Controlos físicos | 14 | Controlo de acesso físico, proteção de equipamentos, eliminação segura |
| A.8 Controlos tecnológicos | 34 | Direitos de acesso privilegiado, gestão de vulnerabilidades, cópias de segurança, registo de eventos, desenvolvimento seguro |
As perguntas de verificação sobre o Anexo A:
- Cada um dos 93 controlos está avaliado — como aplicável ou como excluído, em ambos os casos com justificação?
- Cada controlo aplicável pode ser associado a um risco, a um requisito legal ou a um requisito contratual?
- Cada controlo aplicável tem um estado de implementação, um responsável e uma evidência?
- Foram também considerados controlos que não constam do Anexo A, mas que são necessários para os seus riscos? O catálogo não é exaustivo.
- A SoA é coerente com o plano de tratamento de riscos — e com o que está efetivamente implementado?
Documentos obrigatórios: o que tem de existir
Nestes pontos, a norma exige expressamente informação documentada. Se faltar um destes documentos, isso é uma não conformidade na auditoria:
- Âmbito do ISMS (4.3)
- Política de segurança da informação (5.2)
- Processo de apreciação do risco (6.1.2)
- Processo de tratamento do risco, com o plano de tratamento de riscos (6.1.3)
- Declaração de aplicabilidade (6.1.3)
- Objetivos de segurança da informação (6.2)
- Evidências da competência (7.2)
- Evidências de que os processos foram realizados conforme planeado (8.1)
- Resultados das apreciações do risco (8.2)
- Resultados do tratamento do risco (8.3)
- Resultados da monitorização e medição (9.1)
- Programa de auditoria e resultados das auditorias (9.2)
- Resultados da revisão pela gestão (9.3)
- Não conformidades, ações corretivas e respetivos resultados (10.2)
A isto acresce o que a própria organização determina como necessário para a eficácia do seu ISMS (7.5.1) e o que os controlos aplicados do Anexo A exigem — por exemplo, um inventário da informação e dos ativos, regras de utilização aceitável ou procedimentos para a gestão de incidentes de segurança.
Como avaliar as respostas
Os vistos, por si só, dizem pouco. As respostas só se tornam úteis quando cada uma está avaliada, comprovada e traduzida numa medida:
- Avaliar. Cada pergunta recebe um estado: cumprido, parcialmente cumprido ou não cumprido. «Não aplicável» só existe para os controlos do Anexo A — e apenas com justificação.
- Comprovar. A cada resposta «cumprido» corresponde a evidência. Quem não a encontrar baixa a classificação da resposta.
- Ponderar. As lacunas nos capítulos 4 a 10 e os documentos obrigatórios em falta vêm primeiro: põem diretamente em causa o certificado. Nos controlos, decide o nível do risco que tratam.
- Planear. De cada lacuna resulta uma medida com um responsável e um prazo.
- Repetir. Depois da implementação, avalia-se de novo. O ciclo termina com a auditoria interna e a revisão pela gestão.
Da primeira vez, o resultado é difícil de interpretar: se um requisito está parcialmente cumprido ou não cumprido depende do que um auditor aceita como evidência. Aqui ajuda um olhar de fora — de alguém que conhece auditorias.
Da cheat sheet ao certificado: o decurso da auditoria
O certificado é emitido por um organismo de certificação. Em regra, só é reconhecido se esse organismo estiver acreditado — na Alemanha, pela Deutsche Akkreditierungsstelle (DAkkS). A auditoria inicial tem duas fases; depois começa um ciclo de três anos:
- Fase 1. O auditor verifica a documentação e a preparação para a auditoria: âmbito, apreciação do risco, SoA — e se as auditorias internas e a revisão pela gestão estão planeadas e a ser realizadas. O resultado indica os pontos a esclarecer até à segunda fase.
- Fase 2. O auditor verifica a implementação e a eficácia: fala com a gestão e com os colaboradores, consulta evidências e confirma se o que está documentado é praticado.
- Desvios. As não conformidades maiores têm de estar resolvidas antes de o certificado ser emitido. Para as menores basta, em regra, um plano com ações corretivas.
- Certificado. É válido por três anos.
- Auditorias de acompanhamento. Pelo menos uma vez por ano, o organismo de certificação verifica por amostragem se o ISMS continua a ser operado e melhorado.
- Recertificação. Antes de terminarem os três anos, todo o ISMS é novamente auditado.
Do início do projeto ao certificado decorrem tipicamente três a doze meses — consoante o âmbito, a documentação existente e os recursos disponíveis.
Já só se certifica segundo a ISO/IEC 27001:2022. O período de transição para os certificados segundo a edição de 2013 terminou em 31 de outubro de 2025; as checklists mais antigas, com 114 controlos em 14 domínios, estão ultrapassadas.
Pontos fracos frequentes antes da auditoria
- Um âmbito que não corresponde ao negócio. Se for demasiado amplo, o projeto torna-se ingerível. Se for demasiado restrito, o cliente pergunta porque é que o serviço que utiliza não consta do certificado.
- Uma apreciação do risco que ninguém consegue repetir. Sem critérios definidos, duas pessoas chegam a dois resultados para o mesmo risco.
- Uma SoA sem justificações. «Não aplicável» é uma afirmação que o auditor verifica — por exemplo, quando o desenvolvimento seguro está excluído, mas a empresa desenvolve software.
- Faltam a auditoria interna e a revisão pela gestão. Os organismos de certificação esperam, em regra, que ambas tenham sido realizadas antes da segunda fase. Uma data marcada no calendário não basta.
- Documentos que ninguém conhece. Uma política que ninguém segue no seu trabalho nota-se na conversa com os colaboradores.
- Evidências que só surgem para a auditoria. Um ISMS é operado ao longo de meses. Registos que têm todos a mesma data mostram o contrário.
O que se ganha com a certificação ISO 27001
A certificação não é exigida por lei. Na prática, exigem-na contratos e concursos. E quem é abrangido pela NIS2 pode utilizar o que está documentado para a ISO 27001 para os requisitos correspondentes — na medida em que seja adequado em termos de conteúdo.
- Conhecer os riscos em vez de os supor. A apreciação do risco mostra onde um ataque ou uma falha causaria mais danos — e onde o orçamento deve ser aplicado primeiro.
- Proteger a informação em qualquer forma. O ISMS aplica-se ao papel, aos sistemas próprios e à cloud: a dados financeiros, propriedade intelectual, dados dos colaboradores e àquilo que os clientes lhe confiaram.
- Clarificar responsabilidades. Funções, procedimentos e canais de notificação estão definidos antes de ocorrer um incidente.
- Comprovar a confiança. Um certificado responde, com um único documento, a muitas perguntas dos questionários de segurança de clientes e parceiros.
- Aplicar o dinheiro de forma direcionada. As medidas seguem o risco. As despesas com proteção que não reduz nenhum risco tornam-se visíveis.
Um certificado não impede nenhum ataque. Comprova que a organização conhece os seus riscos, os trata e verifica a eficácia das suas medidas — e isso reduz a probabilidade de um incidente e limita as suas consequências.
Preparar a ISO 27001 com a Complaica
Numa folha de cálculo, as perguntas de verificação ficam respondidas uma vez. Até à auditoria, os ativos, os riscos e as medidas mudam — a folha de cálculo não. A Complaica é um software ISMS para ISO 27001 em que as respostas se tornam o estado corrente do ISMS:
- Requisitos e controlos em catálogo. Os requisitos da ISO/IEC 27001:2022 e os 93 controlos do Anexo A estão incluídos, com orientações de implementação da ISO/IEC 27002:2022. Cada controlo recebe um estado de implementação, uma justificação e evidências.
- Gestão de riscos. Riscos por ativo numa matriz de risco configurável, com opção de tratamento, medidas e risco residual — orientada pela ISO/IEC 27005.
- SoA e plano de tratamento de riscos como relatório. Ambos são gerados a partir do conjunto de dados atual — na auditoria inicial e antes de cada auditoria de acompanhamento.
- Medidas com responsáveis e prazos. Cada alteração de estado fica registada com autor e data.
- Evidências no objeto. Documentos, ligações e avaliações ficam onde comprovam alguma coisa.
- Integração de IA (MCP). Para perguntas sobre requisitos e controlos. A avaliação e a decisão continuam a ser suas.
- Outros referenciais sobre o mesmo conjunto de dados. NIS2, TISAX, BSI IT-Grundschutz ou o RGPD usam os mesmos ativos, riscos e evidências.
Conhecer o software ISMS para ISO 27001 da Complaica
A isto junta-se a consultoria, na medida de que precisar: análise de lacunas, construção do ISMS, gestão de riscos, políticas, auditorias internas e a preparação para a auditoria de certificação. A certificação em si é realizada por um organismo de certificação independente.
Quer saber em que ponto está o seu ISMS? Peça o checkup gratuito de 20 minutos.
Conclusão
Uma cheat sheet ISO 27001 transforma a norma numa página que se lê num relance, e as respostas às perguntas de verificação num plano. Tem valor quando cada resposta está comprovada, cada lacuna tem um responsável e um prazo e a avaliação é repetida. Comece pelo âmbito e pela apreciação do risco — deles decorre tudo o resto — e planeie a auditoria interna e a revisão pela gestão de modo que ambas estejam concluídas antes da auditoria de certificação.
O que acha disto?
Escreva-nos — qual destas é a sua?
Obrigado.
Respondemos no prazo de um dia útil.
Não enviado.
Não resultou. Verifique os campos ou escreva-nos diretamente.