NIS2 — quem é abrangido e o que a diretiva exige
Setor, dimensão, casos especiais: são três os critérios que determinam se uma empresa é abrangida pela Diretiva NIS2. Quem é abrangido, que obrigações daí decorrem, que prazos se aplicam e o que está em causa em caso de infração.
A Diretiva NIS2 — a Diretiva (UE) 2022/2555 — alargou consideravelmente o círculo de empresas que têm de organizar a sua cibersegurança de forma comprovável. A sua antecessora, de 2016, aplicava-se aos operadores de serviços essenciais e a alguns prestadores de serviços digitais; a NIS2 abrange 18 setores, do fornecedor de energia ao fabricante de máquinas. Na Alemanha, é direito em vigor desde 6 de dezembro de 2025, transposta para a lei do BSI (BSIG).
É por isso que quase todos os projetos NIS2 começam com a mesma pergunta: somos abrangidos? Este artigo responde-lhe em primeiro lugar — e, depois, explica o que a NIS2 exige, que prazos se aplicam às empresas e o que está em causa em caso de infração.
Quem é abrangido pela NIS2?
São três os critérios que determinam se uma empresa é abrangida pela NIS2: o setor em que opera, a sua dimensão e — em alguns casos — o tipo de serviço que presta. Nenhuma autoridade lhe comunica o resultado: cada empresa verifica por si própria se é abrangida e, em seguida, regista-se.
1. O setor
A diretiva enumera 18 setores em dois anexos. O anexo I indica os setores de importância crítica:
- Energia
- Transportes
- Setor bancário
- Infraestruturas do mercado financeiro
- Saúde
- Água potável
- Águas residuais
- Infraestruturas digitais — entre outros, serviços de computação em nuvem e de centro de dados, serviços de DNS e serviços de confiança
- Gestão de serviços TIC (entre empresas) — prestadores de serviços geridos e prestadores de serviços de segurança geridos
- Administração pública
- Espaço
O anexo II indica os outros setores críticos:
- Serviços postais e de estafeta
- Gestão de resíduos
- Produção, fabrico e distribuição de produtos químicos
- Produção, transformação e distribuição de produtos alimentares
- Indústria transformadora — dispositivos médicos, equipamentos informáticos, produtos eletrónicos e óticos, equipamento elétrico, máquinas e equipamentos, veículos automóveis e outro equipamento de transporte
- Prestadores de serviços digitais — mercados em linha, motores de pesquisa em linha e plataformas de serviços de redes sociais
- Investigação
O que conta não é o ramo de atividade em que a própria empresa se insere, mas o tipo de entidade descrito nos anexos — no direito alemão, nos anexos 1 e 2 do BSIG. As atividades comerciais que sejam negligenciáveis face ao conjunto da atividade podem, nos termos do § 28 BSIG, não ser tidas em conta na classificação.
2. A dimensão
Em princípio, são abrangidas as médias e as grandes empresas. Os limiares provêm da Recomendação da UE relativa às PME (2003/361/CE):
| Critério | Média empresa | Grande empresa |
|---|---|---|
| Colaboradores | pelo menos 50 | pelo menos 250 |
| ou indicadores financeiros | volume de negócios anual e balanço total anual, ambos superiores a 10 milhões de euros | volume de negócios anual superior a 50 milhões de euros e balanço total anual superior a 43 milhões de euros |
Basta atingir um dos dois limiares: o número de colaboradores ou os indicadores financeiros. Nos grupos de empresas, os valores das empresas parceiras e das empresas associadas entram, em princípio, no cálculo; o BSIG alemão admite uma exceção quando a empresa opera os seus sistemas informáticos de forma independente do grupo.
3. Essencial ou importante?
Do setor e da dimensão resulta a categoria. A diretiva distingue entre entidades essenciais e entidades importantes; o BSIG alemão chama às essenciais «besonders wichtige Einrichtungen» (entidades particularmente importantes).
| Critério | Entidades essenciais | Entidades importantes |
|---|---|---|
| No BSIG alemão | «besonders wichtige Einrichtungen» (entidades particularmente importantes) | «wichtige Einrichtungen» (entidades importantes) |
| Quem | grandes empresas dos setores do anexo I; e ainda determinados tipos de entidades, independentemente da dimensão | médias empresas do anexo I; médias e grandes empresas do anexo II |
| Supervisão | ex ante e ex post — mesmo sem motivo concreto, por exemplo através de auditorias e inspeções no local | ex post — quando existam indícios de uma infração |
| Coima até | 10 milhões de euros ou 2 % do volume de negócios anual a nível mundial | 7 milhões de euros ou 1,4 % do volume de negócios anual a nível mundial |
As obrigações propriamente ditas — gestão de riscos, notificação, registo — são, no essencial, as mesmas para ambas as categorias. A diferença está na supervisão e no montante das coimas.
4. Independentemente da dimensão
Algumas entidades são abrangidas pela NIS2 mesmo que não atinjam os limiares:
- fornecedores de redes públicas de comunicações eletrónicas ou prestadores de serviços de comunicações eletrónicas acessíveis ao público
- prestadores de serviços de confiança
- registos de nomes de domínio de topo (TLD), prestadores de serviços de DNS e entidades que prestam serviços de registo de nomes de domínio
- o único prestador, num Estado-Membro, de um serviço que é essencial para a manutenção de atividades societais ou económicas críticas
- entidades cuja falha possa afetar consideravelmente a segurança pública, a proteção pública ou a saúde pública, ou gerar um risco sistémico
- entidades críticas na aceção da Diretiva (UE) 2022/2557 — na Alemanha, os «Betreiber kritischer Anlagen» (operadores de instalações críticas)
- entidades da administração pública, consoante o direito nacional
Não abrangido — e, ainda assim, chamado a responder
Mesmo quem não preenche nenhuma destas condições depara-se com a NIS2: enquanto fornecedor. As empresas abrangidas têm de garantir a segurança da sua cadeia de abastecimento e transmitem os requisitos aos seus prestadores de serviços em contratos, questionários e auditorias. Para prestadores de serviços de TI, fabricantes de software e fornecedores, compensa por isso poder comprovar as próprias medidas de segurança antes de o primeiro cliente perguntar por elas.
Verificação da abrangência em quatro passos
- Levantar as atividades. Que serviços presta a empresa, que bens produz — e quais deles correspondem a um tipo de entidade do anexo I ou II?
- Determinar a dimensão. Apurar o número de colaboradores, o volume de negócios anual e o balanço total anual segundo a Recomendação relativa às PME, incluindo as empresas parceiras e associadas.
- Verificar os casos especiais. Aplica-se alguma das regras independentes da dimensão — ou prevalece uma lei especial, como o DORA para as entidades financeiras?
- Documentar o resultado. Também o resultado «não abrangido» deve constar da documentação, com fundamentação e data. Se a dimensão ou a atividade se alterarem, a verificação é repetida.
Para o quadro jurídico alemão, o BSI disponibiliza online, em língua alemã, uma verificação da abrangência: a NIS-2-Betroffenheitsprüfung. Dá uma primeira orientação; o seu resultado não é juridicamente vinculativo.
O que exige a NIS2?
Os requisitos da NIS2 podem ser organizados em quatro grupos. Indicam-se, em cada caso, o artigo da diretiva e o parágrafo (§) do BSIG alemão:
- Medidas de gestão de riscos (artigo 21.º, § 30 BSIG): medidas técnicas, operacionais e organizativas adequadas e proporcionadas — de acordo com o estado da técnica, devendo o seu cumprimento ser documentado.
- Obrigações de notificação (artigo 23.º, § 32 BSIG): os incidentes de segurança significativos têm de ser notificados dentro de prazos fixos.
- Registo (artigo 3.º, § 33 BSIG): as entidades abrangidas registam-se por iniciativa própria junto da autoridade competente e mantêm os seus dados atualizados.
- Responsabilidade da administração (artigo 20.º, § 38 BSIG): a administração implementa as medidas, supervisiona a sua implementação e participa ela própria, regularmente, em ações de formação.
As dez medidas de gestão de riscos
O artigo 21.º, n.º 2, da diretiva enumera dez domínios que as medidas têm de abranger, no mínimo:
- políticas de análise dos riscos e de segurança dos sistemas de informação
- tratamento de incidentes
- continuidade das atividades — gestão de cópias de segurança, recuperação de desastres — e gestão de crises
- segurança da cadeia de abastecimento, incluindo as relações com os fornecedores e prestadores de serviços diretos
- segurança na aquisição, desenvolvimento e manutenção de sistemas informáticos, incluindo o tratamento e a divulgação de vulnerabilidades
- políticas e procedimentos para avaliar a eficácia das medidas
- práticas básicas de ciber-higiene e formação em cibersegurança
- políticas e procedimentos relativos à utilização de criptografia e, se for caso disso, de cifragem
- segurança dos recursos humanos, controlo do acesso e gestão de ativos
- autenticação multifatores ou autenticação contínua, comunicações seguras de voz, vídeo e texto e, se for caso disso, comunicações de emergência seguras
A lista enumera temas, não medidas prontas a aplicar: o que é adequado depende do risco, da dimensão da empresa e das possíveis consequências de um incidente. Para determinados tipos de entidades digitais — por exemplo, prestadores de serviços de computação em nuvem, centros de dados e prestadores de serviços geridos — o Regulamento de Execução (UE) 2024/2690 especifica os requisitos em pormenor.
Quem já opera um ISMS segundo a ISO 27001 não começa do zero: o que aí está documentado pode — na medida em que seja adequado em termos de conteúdo — ser utilizado para os requisitos correspondentes da NIS2. No entanto, um certificado não substitui o registo nem as obrigações de notificação.
Prazos de notificação de incidentes de segurança significativos
- No prazo de 24 horas após a tomada de conhecimento: o alerta rápido — no BSIG alemão, a «frühe Erstmeldung» (primeira notificação antecipada).
- No prazo de 72 horas: a notificação de incidente, com uma avaliação inicial da gravidade e do impacto.
- A pedido da autoridade: relatórios intercalares sobre a situação.
- O mais tardar um mês após a notificação: o relatório final. Se o incidente ainda estiver em curso, um relatório intercalar toma primeiro o seu lugar.
Os prazos correm a partir do momento em que a empresa toma conhecimento do incidente — também à noite e ao fim de semana. Quem só no momento crítico esclarece quem notifica e quem decide, em regra já gastou as 24 horas.
Que prazos da NIS2 se aplicam às empresas?
As datas da diretiva dirigem-se aos Estados-Membros, não às empresas:
- 16 de janeiro de 2023: a diretiva entra em vigor.
- 17 de outubro de 2024: prazo para a transposição para o direito nacional. No dia seguinte, é revogada a antiga Diretiva NIS (UE) 2016/1148.
- 17 de abril de 2025: os Estados-Membros estabelecem uma lista das entidades essenciais e importantes e atualizam-na, pelo menos, de dois em dois anos.
- 17 de outubro de 2027: a Comissão avalia a diretiva pela primeira vez e, depois, a intervalos de 36 meses.
Para as empresas conta a lei nacional — e o dia em que entra em vigor. Muitos Estados-Membros não cumpriram o prazo de transposição, pelo que a situação difere de país para país.
Na Alemanha, o novo BSIG está em vigor desde 6 de dezembro de 2025; não prevê um período transitório geral para as obrigações. Para o registo junto do BSI, as entidades abrangidas dispunham, nos termos do § 33 BSIG, de três meses — esse prazo já terminou. Quem é abrangido e ainda não se registou deve fazê-lo sem demora. Quem só mais tarde passar a ser abrangido pela lei, porque a empresa cresce ou porque se junta uma nova área de negócio, dispõe novamente de três meses a partir desse momento.
Coimas da NIS2 e responsabilidade da administração
As infrações às obrigações de gestão de riscos e de notificação podem sair caras. A diretiva fixa montantes máximos que cada Estado-Membro tem de prever, no mínimo:
- Entidades essenciais: 10 milhões de euros ou 2 % do volume de negócios anual a nível mundial do exercício anterior — consoante o montante que for mais elevado.
- Entidades importantes: 7 milhões de euros ou 1,4 % do volume de negócios anual a nível mundial.
O BSIG alemão retoma estes montantes no § 65; o limite calculado em função do volume de negócios aplica-se aí a empresas com mais de 500 milhões de euros de volume de negócios total. Também a falta de registo pode ser sancionada — com até 500 000 euros.
Muitas vezes, a responsabilidade pessoal pesa mais do que a coima. Os membros dos órgãos de direção podem ser responsabilizados pelas infrações; na Alemanha, respondem perante a sua empresa segundo as regras do direito das sociedades. As autoridades podem ainda ordenar que uma infração seja tornada pública. Como último recurso — e apenas no caso das entidades essenciais — a diretiva prevê que pessoas com responsabilidades de gestão fiquem temporariamente impedidas de exercer as suas funções, até que a deficiência seja sanada.
Porque compensa implementar a NIS2
A NIS2 é uma lei, mas as medidas que exige são as mesmas que evitam um ataque ou limitam as suas consequências:
- Detetar os riscos cedo: quem conhece os seus sistemas, dependências e vulnerabilidades age antes de ocorrer um dano.
- Manter a atividade: cópias de segurança testadas, planos de recuperação e uma equipa de crise treinada decidem se um incidente custa horas ou semanas.
- Reagir mais depressa: canais de notificação definidos trazem clareza no momento crítico — e as notificações às autoridades ajudam a alertar outras empresas a tempo.
- Comprovar a confiança: clientes e parceiros pedem evidências. Quem as pode apresentar permanece na cadeia de abastecimento.
Implementar a NIS2 com a Complaica
A Complaica é um software NIS2 — no essencial, um software ISMS que já traz o catálogo de requisitos da NIS2. Âmbito de aplicação, ativos, requisitos, riscos, medidas, incidentes de segurança e evidências estão num só conjunto de dados; os dashboards mostram à administração até que ponto a implementação avançou e onde estão as lacunas.
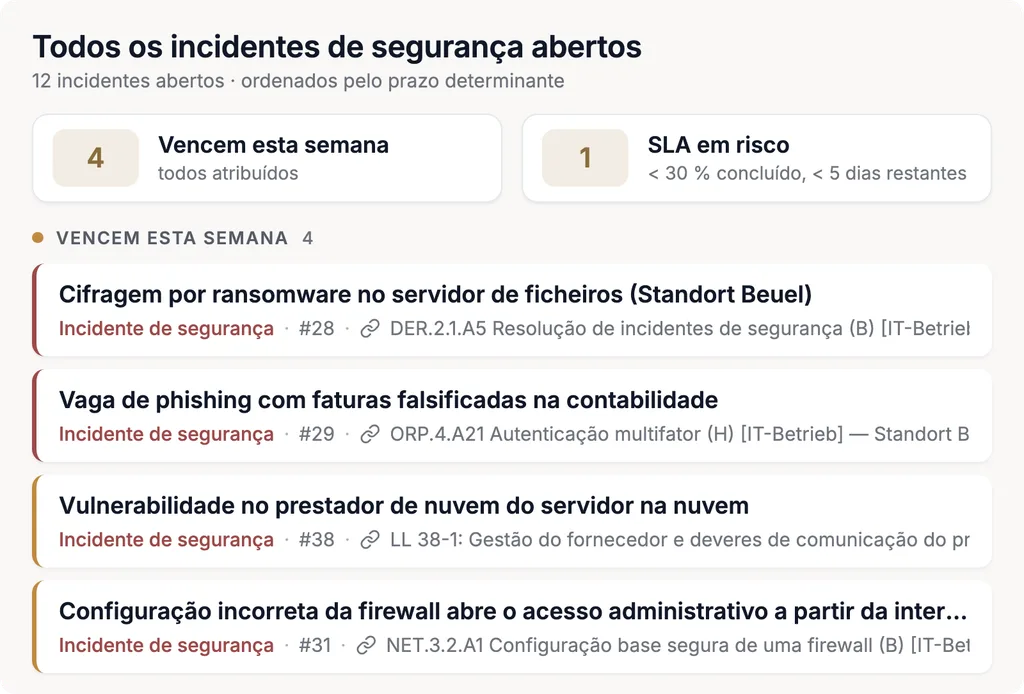
A isto junta-se a consultoria, na medida de que precisar: da verificação da abrangência, passando pela análise de lacunas, até à evidência contínua. Se as obrigações estão cumpridas, é a autoridade competente que o avalia no final — a Complaica mantém as evidências disponíveis para esse efeito.
Quer saber se a sua empresa é abrangida? Peça o checkup gratuito de 20 minutos.
Conclusão
Se a NIS2 se aplica a uma empresa, esclarece-se pelo setor, pela dimensão e pelos casos especiais — e ninguém faz essa verificação por ela. As obrigações são, no essencial, as mesmas para as entidades essenciais e importantes: gestão de riscos, notificação, registo e a responsabilidade da administração. Na Alemanha, já se aplicam. O primeiro passo sensato é, por isso, uma verificação da abrangência documentada; o segundo, uma análise de lacunas face às dez medidas de gestão de riscos.
O que acha disto?
Escreva-nos — qual destas é a sua?
Obrigado.
Respondemos no prazo de um dia útil.
Não enviado.
Não resultou. Verifique os campos ou escreva-nos diretamente.