Oprogramowanie TISAX
dla Państwa ISMS
Complaica to oprogramowanie TISAX do budowy, utrzymania i wykazania ISMS według VDA ISA: pełny katalog — bezpieczeństwo informacji, ochrona prototypów i ochrona danych — ocenia się dla każdego pytania kontrolnego (control question) według poziomu dojrzałości (maturity level), środki i dowody leżą przy obiekcie, samoocena (self-assessment) jest dostępna w każdej chwili. Do tego doradztwo TISAX i integracja AI — od pierwszej samooceny do etykiety TISAX (TISAX label).
- 01VDA ISA odwzorowany w całości: bezpieczeństwo informacji, ochrona prototypów, ochrona danych
- 02Poziom dojrzałości dla każdego pytania kontrolnego, docelowy poziom dojrzałości i wynik z obcięciem — jak w ISA
- 03Samoocena, plan działań naprawczych i dowody dla poziomów oceny (Assessment Level) 2 i 3
- 04Integracja AI (MCP) plus doradztwo TISAX — Co-Intelligence
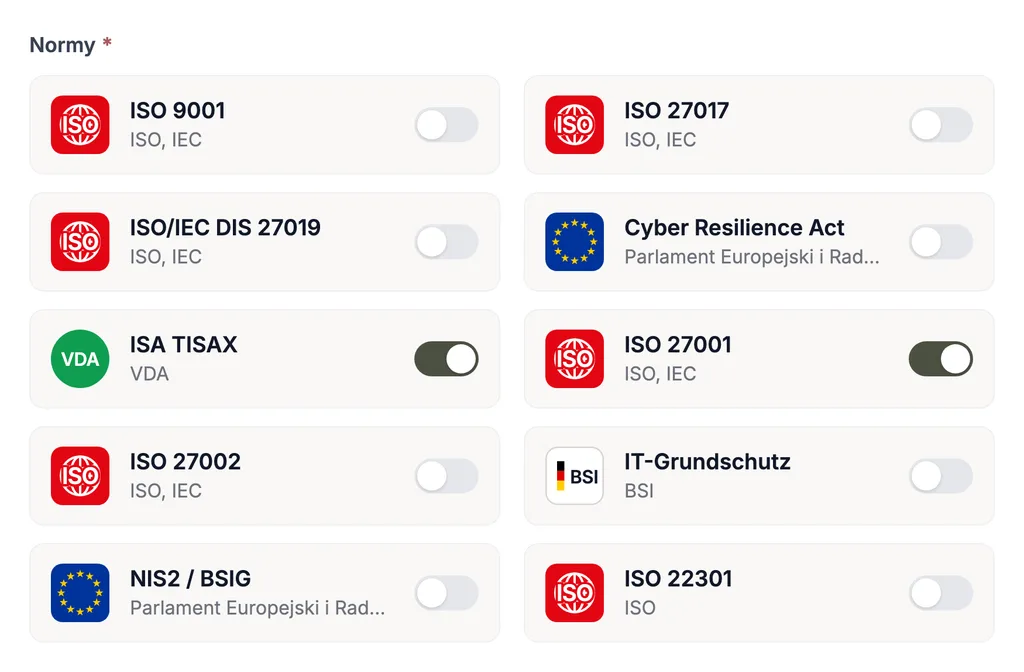
- 05Jeden system dla TISAX, ISO 27001, NIS2, IT-Grundschutz i innych norm
Wdrażanie i zarządzanie TISAX z Complaica
Funkcje, którymi oprogramowanie TISAX Complaica pokrywa drogę od samooceny VDA ISA do oceny i etykiety TISAX.
- 01Pełny katalog VDA ISA: bezpieczeństwo informacji, ochrona prototypów i ochrona danych jako moduły ze wszystkimi pytaniami kontrolnymi
- 02Ocena poziomu dojrzałości 0–5 dla każdego pytania kontrolnego — z docelowym poziomem dojrzałości, wynikiem dla rozdziału i wynikiem z obcięciem do docelowego poziomu dojrzałości, jak w ISA
- 03Osobna ocena wymagań obowiązkowych (muss) i zalecanych (soll) oraz wymagań dodatkowych dla wysokiej i bardzo wysokiej potrzeby ochrony dla każdego pytania kontrolnego
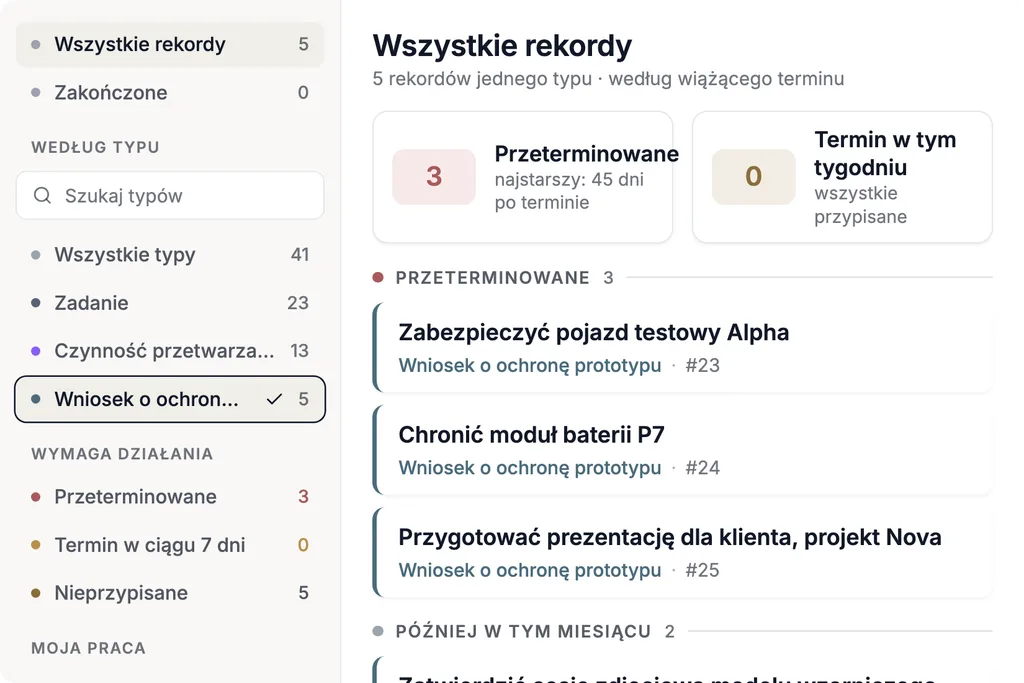
- 04Krytyczność i status wdrożenia każdego wymagania na jeden rzut oka — z osobami odpowiedzialnymi, dokumentami, zadaniami i notatkami
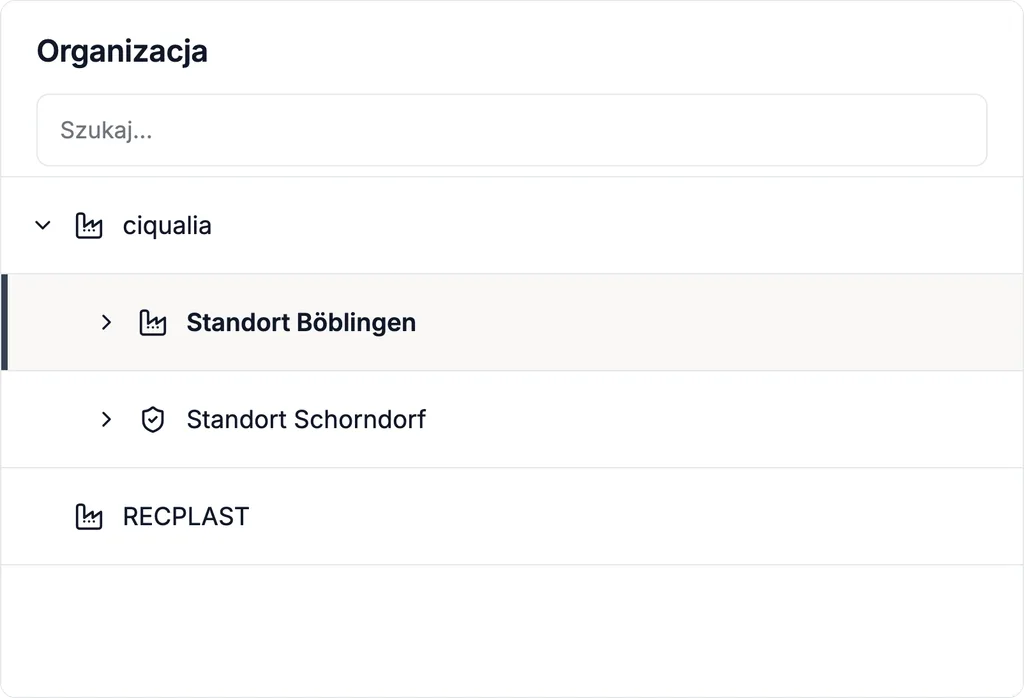
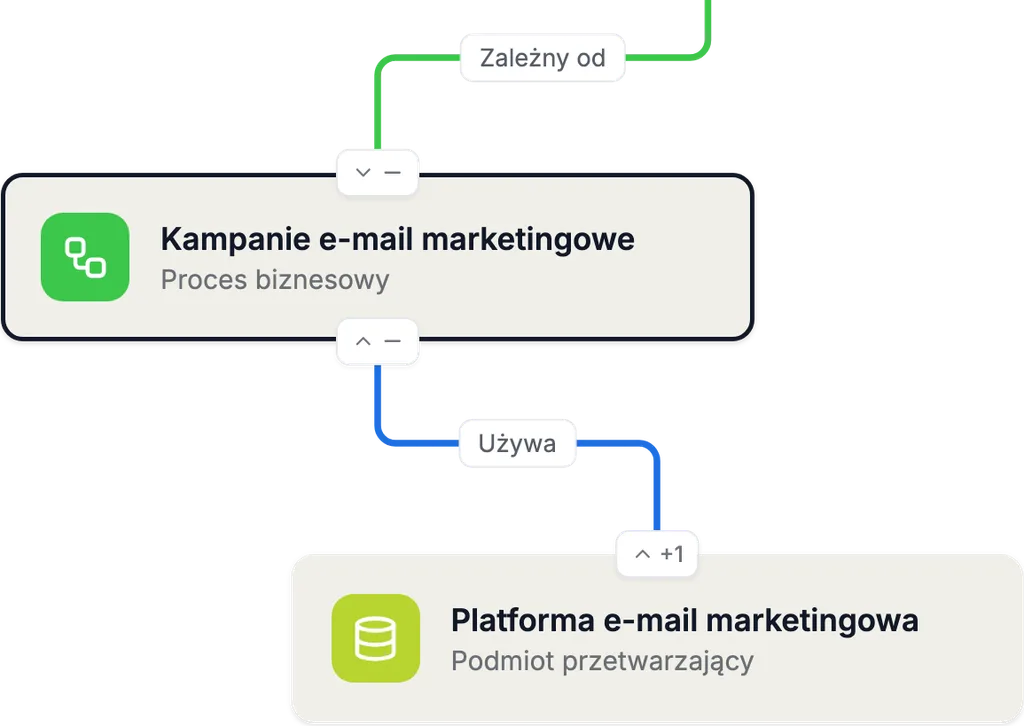
- 05Odwzorowanie zakresu oceny dla każdej lokalizacji — organizacja, lokalizacje, procesy biznesowe, systemy i ich zależności
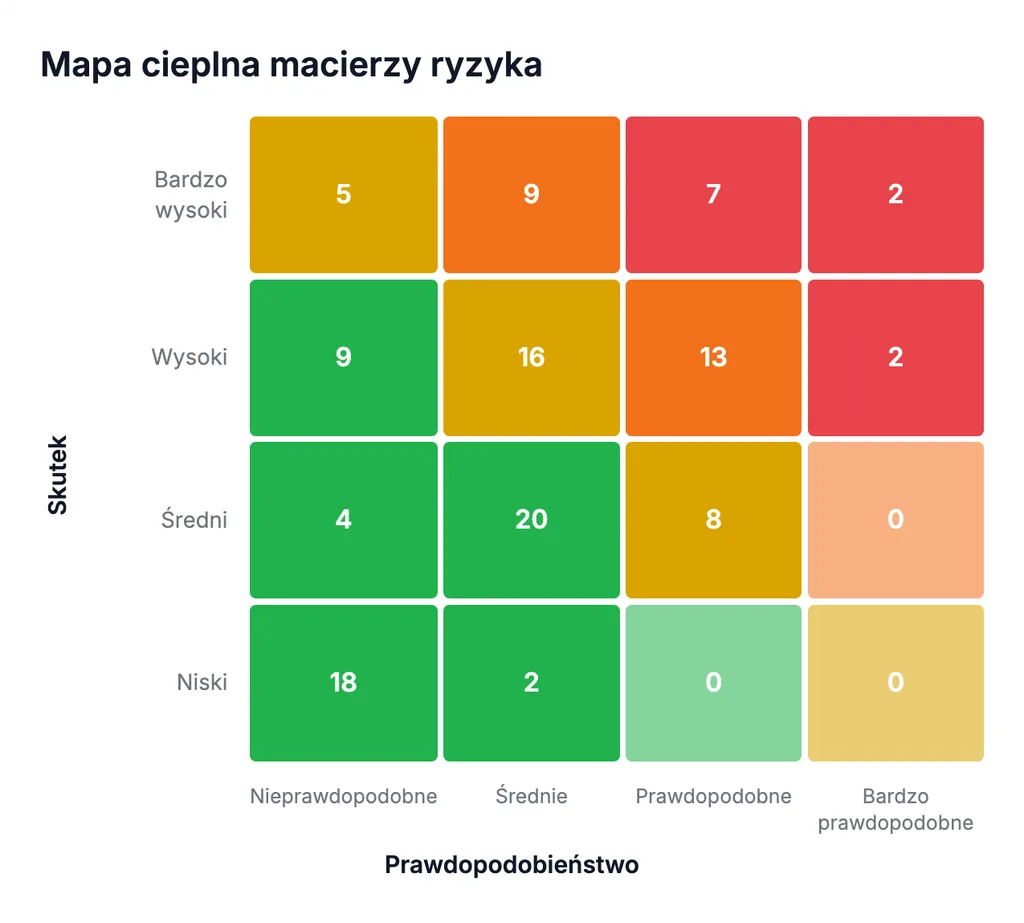
- 06Identyfikacja ryzyk dla każdego aktywu i ich ocena w konfigurowalnych macierzach ryzyka
- 07Śledzenie środków z osobami odpowiedzialnymi, terminami i statusem — jako podstawa planu działań naprawczych i follow-up
- 08Przechowywanie dowodów przy właściwym obiekcie — dokumenty, linki i oceny z autorem i datą, tak jak chce je zobaczyć dostawca audytu
- 09Cykl PDCA: samoocena, środki, sprawdzenie skuteczności i doskonalenie w jednym zbiorze danych — także po uzyskaniu etykiety
- 10Raporty i pulpity dla kierownictwa i do przygotowania oceny — widoki poziomów dojrzałości podobne do Excela
- 11Integracja z Microsoft Azure, SAP, Jira i innymi systemami; import i eksport z Excela i do Excela
- 12Integracja AI (MCP) do pytań o VDA ISA, pytania kontrolne i poziomy dojrzałości oraz o obsługę narzędzia
Pulpity VDA ISA dla TISAX: jak w Excelu, ale powiązane
VDA ISA to plik Excela. Complaica pokazuje poziomy dojrzałości tak samo — tylko na powiązanym zbiorze danych, a nie w komórkach.
Zielona linia oznacza docelowy poziom dojrzałości (target maturity level) dla każdego rozdziału. W przygotowaniu do oceny TISAX Państwa poziomy dojrzałości — niebieskie słupki — powinny leżeć na tej linii lub powyżej niej.
Wynik z obcięciem do docelowego poziomu dojrzałości pokazuje postęp: wartości powyżej celu są obcinane do 3 — tak, jak liczy sam ISA —, rozdział na poziomie 5 nie równoważy innego na poziomie 1. Wartość bliska 3,0 to wskazówka, nie dowód gotowości: gotowy jest ten, kto spełnia każde mające zastosowanie wymaganie i może to wykazać dowodami.
Dla etykiety TISAX wypełniają Państwo samoocenę na podstawie ISA: dla każdego pytania kontrolnego w katalogach bezpieczeństwa informacji, ochrony prototypów i ochrony danych określają Państwo, jaki poziom dojrzałości osiąga Państwa ISMS. Complaica ocenia poziom dojrzałości dla każdego pytania kontrolnego i wylicza z tego podrozdziały, rozdziały i wynik łączny.
Od VDA ISA w Excelu do centralnego ISMS
Samoocenę można prowadzić w pliku ISA — dopóki nie dojdą osoby odpowiedzialne, terminy, dowody i druga norma. Cztery punkty, w których Complaica organizuje pracę inaczej.
| VDA ISA w Excelu | Complaica | |
|---|---|---|
| Przejęcie istniejących ocen | Oceny są w pliku; nowa wersja ISA oznacza ponowne przeniesienie. | Import z Excela i eksport do Excela; przeniesienie istniejących danych wspierają nasi specjaliści. Przy nowej wersji katalogu oceny i dowody zostają zachowane. |
| Osoby odpowiedzialne, terminy i działania | Nazwiska i daty w kolumnach, aktualizowane ręcznie. | Działania z osobami odpowiedzialnymi, terminami i statusem; każda zmiana statusu jest zapisywana z autorem i datą — podstawa planu działań naprawczych i follow-up. |
| Przypisanie dowodów do wymagań | Odwołania do plików w folderach współdzielonych. | Dokumenty, linki i oceny są przy obiekcie i przypisane do pytania kontrolnego — tak, jak chce je zobaczyć dostawca audytu. |
| Wspólne dane dla kilku norm | Jeden plik na normę i podwójne utrzymanie między nimi. | Te same aktywa, ryzyka, działania i dowody dla TISAX, ISO 27001, NIS2 lub IT-Grundschutz — o ile pasują merytorycznie. |
Moduły ISMS Complaica dla TISAX
Siedem modułów, jeden powiązany zbiór danych: organizacja, aktywa, katalog ISA, ryzyka, raporty, zadania i integracje pracują na tych samych obiektach.
01 / 07 · Zarządzanie organizacją
Organizacja, lokalizacje i zakres oceny
TISAX ocenia się dla każdej lokalizacji. Odwzorowują Państwo organizację jako drzewo — spółki, lokalizacje, działy, jednostki — i określają, które lokalizacje i jednostki należą do zakresu oceny. Odpowiedzialności przypisuje się dla każdej jednostki i każdego obiektu; prawa dostępu podążają za tą samą strukturą.
02 / 07 · Analiza struktury aktywów
Aktywa, zależności i procesy biznesowe
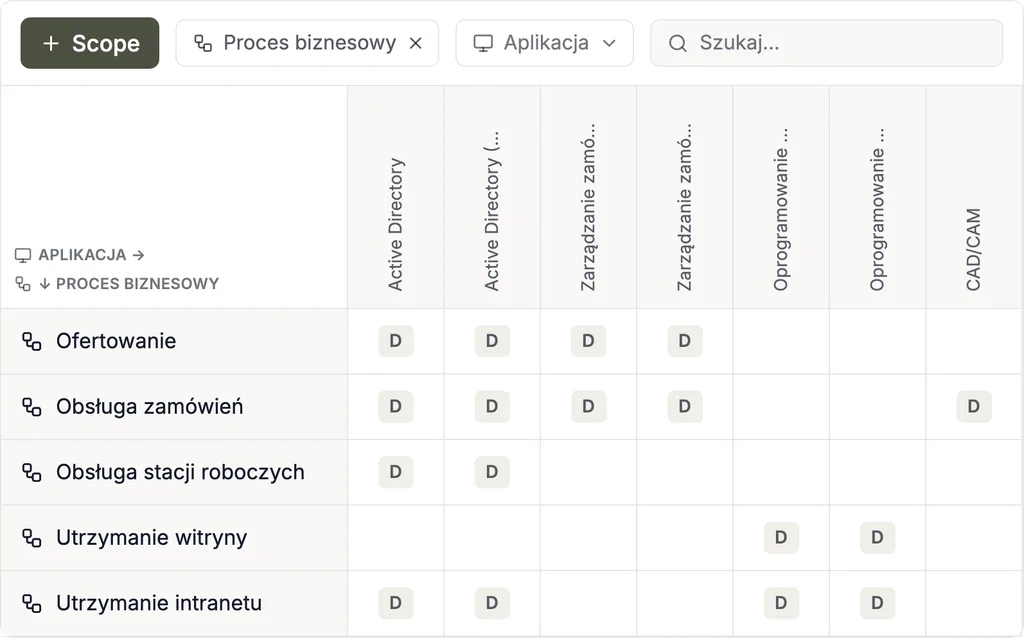
Rejestrują Państwo aktywa — aplikacje, systemy, dane, lokalizacje, dostawców — z typem i innymi atrybutami i wiążą je z procesami biznesowymi, które od nich zależą. Aktywa można importować z zarządzania aktywami, CMDB, Microsoft Azure i innych źródeł.
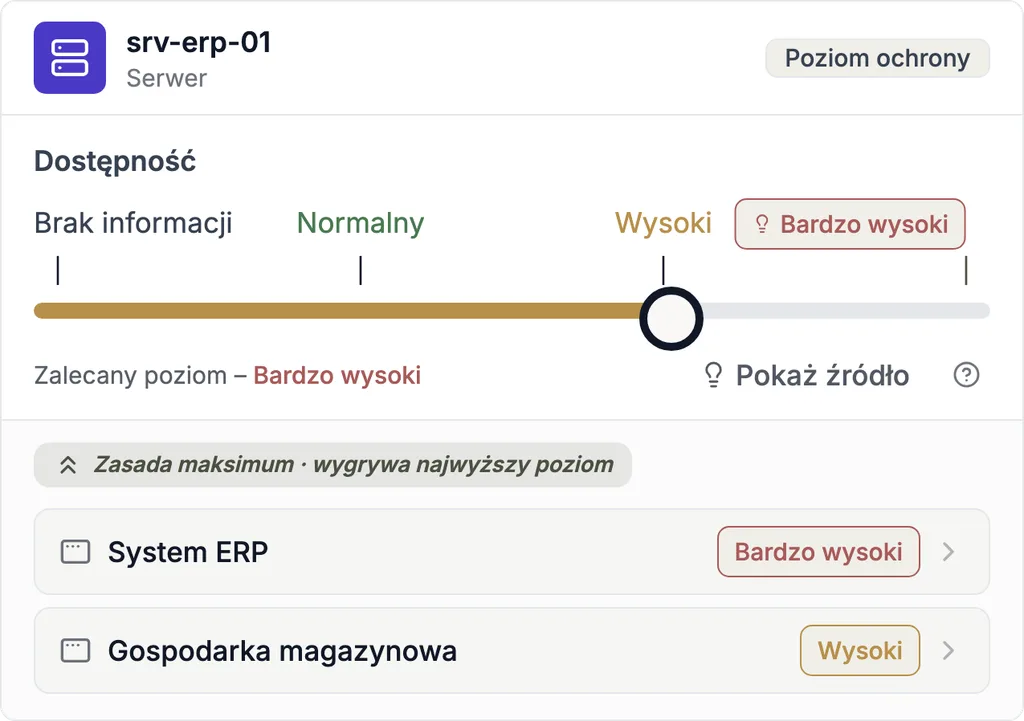
Grafy i macierze zależności są podstawą potrzeb ochrony i analizy ryzyka: potrzeba ochrony — normalna, wysoka, bardzo wysoka — dziedziczy się wzdłuż zależności, a ryzyko jest przypisywane do aktywu, którego dotyczy.
03 / 07 · Zarządzanie zgodnością
Katalog VDA ISA, poziomy dojrzałości i poziom docelowy
Oceniają Państwo każde pytanie kontrolne VDA ISA — bezpieczeństwo informacji, ochrona prototypów i ochrona danych — poziomem dojrzałości od 0 do 5 na swoim drzewie aktywów. Wymagania obowiązkowe (muss) i zalecane (soll) oraz wymagania dodatkowe dla wysokiej i bardzo wysokiej potrzeby ochrony ocenia się osobno; poziom dojrzałości kumuluje się do podrozdziału, rozdziału i wyniku łącznego z obcięciem do docelowego poziomu dojrzałości.
Własne katalogi wymagań i inne normy ocenia się na tym samym modelu — te same aktywa, te same dowody. To, co udokumentowano dla ISO 27001, można — o ile pasuje merytorycznie — wykorzystać dla ISA.
04 / 07 · Zarządzanie ryzykiem
Analiza, ocena i postępowanie z ryzykiem
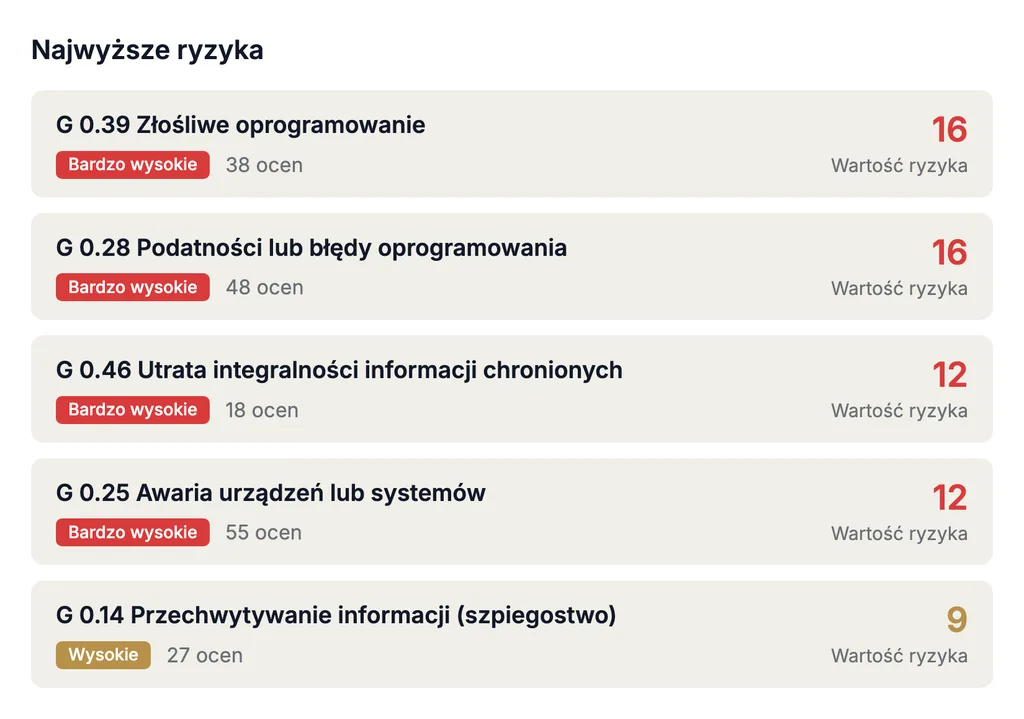
ISA wymaga zarządzania ryzykiem bezpieczeństwa informacji: identyfikują Państwo zagrożenia dla każdego aktywu — ze standardowych lub własnych katalogów zagrożeń — i oceniają prawdopodobieństwo oraz skutek w konfigurowalnej macierzy ryzyka. Dla każdego ryzyka ustala się opcję postępowania, wiąże je z pytaniami kontrolnymi i środkami, a ryzyko szczątkowe śledzi w czasie.
05 / 07 · Raportowanie i analiza danych
Raporty dla kierownictwa, samooceny i planu działań naprawczych
Generują Państwo raporty poziomów dojrzałości dla rozdziałów i pytań kontrolnych, plan działań naprawczych dla odchyleń i raporty ryzyka z własnych danych — jako szablon raportu lub jako raport niestandardowy. Pulpity pokazują kierownictwu stan przed oceną; dystrybucję zapewniają integracja Complaica z Teams oraz bot pocztowy, a zewnętrzne narzędzia BI i analityczne czytają dane przez REST API lub data marty.
06 / 07 · Zarządzanie zadaniami i współpraca
Środki, osoby odpowiedzialne i terminy
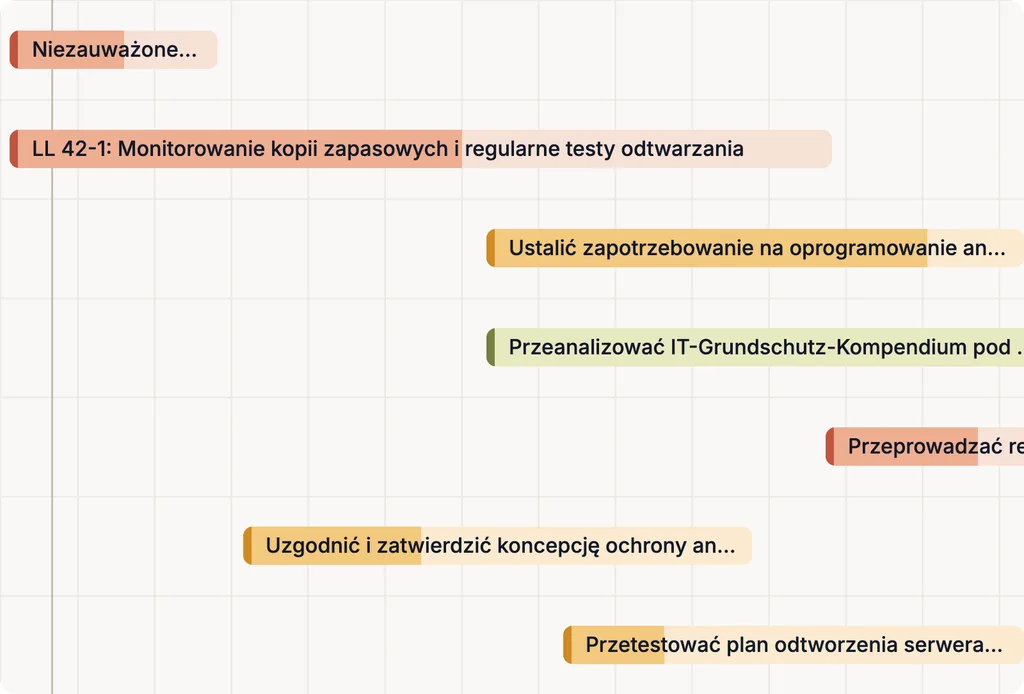
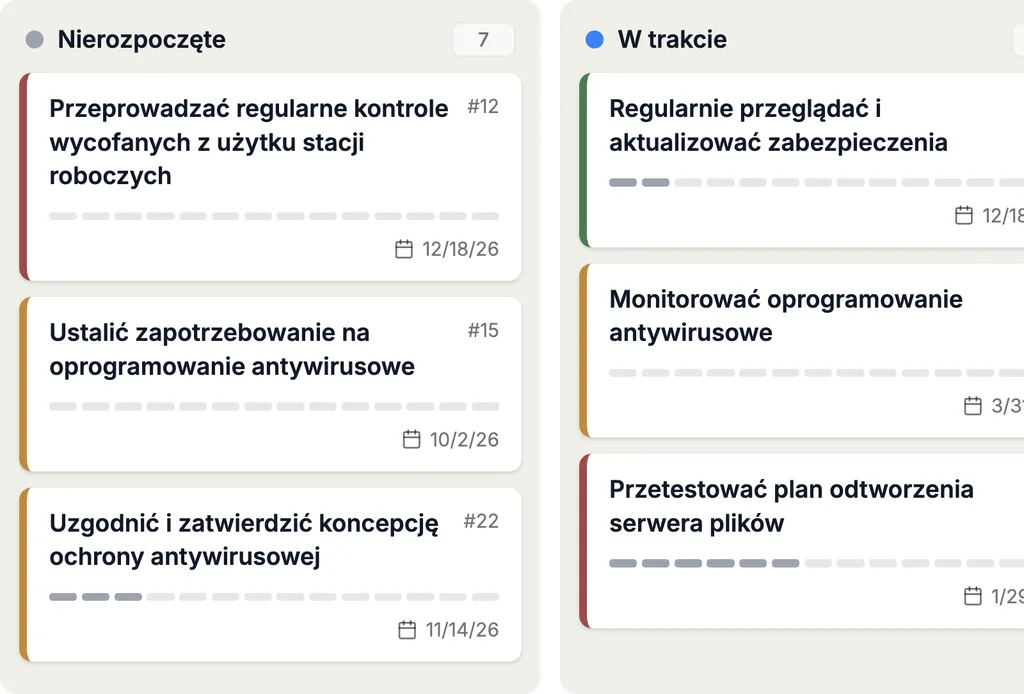
Środki i zadania mają osoby odpowiedzialne, terminy i status; każda zmiana statusu jest zapisywana z autorem i datą. Uczestnicy wewnętrzni i zewnętrzni — na przykład dostawca audytu lub usługodawcy w zakresie — pracują w tym samym systemie: dostęp do poszczególnych aktywów i dokumentów przyznaje się dla każdego obiektu i przez link.
07 / 07 · Integracje i automatyzacja
Integracje Complaica
Przez REST API Complaica łączy systemy zarządzania aktywami i CMDB — Microsoft Azure, i-doit, GLPI, FNT Command i inne — i utrzymuje inwentarz aktywów w ISMS w zgodzie z rzeczywistością. Jira, Microsoft Planner i inne można podłączyć jako systemy zadań.
Dane aplikacji są dostępne przez predefiniowane data marty, REST API lub MCP dla zewnętrznych systemów analitycznych i raportowych.
Jak działa ocena TISAX
TISAX (Trusted Information Security Assessment Exchange) to mechanizm oceny i wymiany wyników w zakresie bezpieczeństwa informacji w przemyśle motoryzacyjnym, prowadzony przez ENX Association. Podstawą jest VDA ISA (Information Security Assessment), który przejmuje istotne wymagania ISO/IEC 27001 i uzupełnia je o kryteria branżowe — na przykład ochronę prototypów.
Wyniki są udostępniane przez platformę TISAX ENX: uczestnik (participant) wybiera akredytowanego dostawcę audytu (audit provider), poddaje się ocenie raz i udostępnia wynik partnerom, którzy mają go zobaczyć. Wszyscy uczestnicy uznają ustandaryzowany wynik — jedna ocena zamiast wielu audytów prowadzonych przez różnych klientów.
Poziomy oceny, potrzeba ochrony i cele oceny
Poziom oceny 1
AL 1 · Normalna potrzeba ochrony · samoocena
Nieużywany w TISAX, ale przydatny jako samoocena do celów wewnętrznych. Audytor stwierdza tylko, że istnieje wypełniona samoocena, nie sprawdza jednak jej treści. Partner może zażądać samooceny także poza TISAX.
Poziom oceny 2
AL 2 · Wysoka potrzeba ochrony · kontrola wiarygodności
Dostawca audytu sprawdza wiarygodność Państwa samooceny, przegląda dowody i prowadzi wywiad z osobami odpowiedzialnymi — z reguły przez wideokonferencję, wizytacja na miejscu na życzenie.
Cele oceny (assessment objectives) m.in.: Poufne, Wysoka dostępność, Pojazdy testowe, Wydarzenia i sesje zdjęciowe, Ochrona danych
Poziom oceny 3
AL 3 · Bardzo wysoka potrzeba ochrony · ocena na miejscu
Dostawca audytu sprawdza wdrożenie kompleksowo: dokumenty i dowody, zaplanowane wywiady z właścicielami procesów, wizytację lokalizacji, obserwację procesów i niezaplanowane wywiady z uczestnikami. Obecność na miejscu jest obowiązkowa.
Cele oceny m.in.: Ściśle poufne, Bardzo wysoka dostępność, Części i komponenty prototypów, Pojazdy prototypowe, Ochrona danych ze szczególnymi kategoriami danych osobowych
ISA 2027: co się zmienia
ENX opublikowało VDA ISA 2027. O wersji katalogu decyduje data zamówienia oceny — nie rejestracja zakresu ani kick-off.
- Oceny zamówione od 2027 roku
Oceny zamówione w 2027 roku są przeprowadzane według ISA 2027. Oceny zamówione przed 1 stycznia 2027 roku mogą być nadal przeprowadzane według ISA 6.
- Ostatni termin dla ISA 6
Według ENX ocenę pierwotną według ISA 6 można otworzyć po raz ostatni w marcu 2027 roku. ENX udostępnia wersję redline porównującą ISA 6.0 i ISA 2027.
- Katalog w Complaica
Complaica aktualizuje swoje katalogi wraz z nowymi wersjami norm; istniejące oceny i dowody zostają zachowane. O stanie wdrożenia ISA 2027 informujemy na życzenie.
Stan informacji ENX: 7 października 2026
Pięć kroków do etykiety TISAX
Od pierwszego spojrzenia w ISA do udostępnionego wyniku — i co Complaica przejmuje w każdym kroku.
- 01
Poznanie
Poznają Państwo VDA ISA i jego pytania kontrolne: jakich celów oceny wymagają Państwa klienci, jaka potrzeba ochrony obowiązuje, które lokalizacje należą do zakresu. W Complaica katalog z objaśnieniami jest gotowy.
- 02
Przygotowanie
Rejestracja jako uczestnik w portalu ENX, ustalenie celów oceny i zakresu, wybór dostawcy audytu. Samoocena według ISA w Complaica pokazuje poziomy dojrzałości i luki, zanim zobaczy je audytor.
- 03
OcenaPoziom oceny 2 lub 3
Zależnie od celu oceny dostawca audytu sprawdza przez wideokonferencję (AL 2) lub na miejscu (AL 3): przegląd dokumentów, wywiady, wyjaśnienie możliwych odchyleń. Dowody i raporty pochodzą z Complaica.
- 04
Udostępnienie wyniku
Dostawca audytu umieszcza raport TISAX na platformie ENX; Państwo decydują, którzy uczestnicy zobaczą wynik. Etykieta jest ważna trzy lata.
- 05
DoskonaleniePlan działań naprawczych i follow-up
Dla odchyleń składa się u dostawcy audytu plan działań naprawczych (Corrective Action Plan), sprawdzany w follow-up — dopiero wtedy raport jest kompletny. Środki, terminy i dowody do niego biegną dalej w Complaica.
Dlaczego wdrażać TISAX?
Co etykieta TISAX daje dostawcom i usługodawcom przemysłu motoryzacyjnego.
- 01Wiarygodność jako zaufany partner dla OEM-ów i dostawców — etykieta jest wspólnym językiem branży
- 02Jedna ocena zamiast wielu: udostępniony wynik zastępuje powtarzane audyty bezpieczeństwa informacji przez poszczególnych klientów — i oszczędza czas oraz budżet
- 03Ograniczenie ryzyk dzięki skutecznemu zarządzaniu ryzykiem, jakiego wymaga ISA
- 04Nowe zlecenia: wielu OEM-ów wymaga etykiety jako warunku współpracy
- 05Jednolity standard bezpieczeństwa informacji, dopasowany do wymagań przemysłu motoryzacyjnego — łącznie z ochroną prototypów
- 06Mierzenie poziomu dojrzałości własnych zabezpieczeń bezpieczeństwa informacji i uczynienie go porównywalnym
- 07Większa świadomość bezpieczeństwa informacji wśród pracowników
Dlaczego Complaica jako oprogramowanie TISAX?
Sześć powodów, dla których dostawcy motoryzacyjni przygotowują ocenę TISAX w Complaica.
Doradztwo TISAX z jednego źródła
Nasi doradcy TISAX towarzyszą całemu wdrożeniu — od analizy luk przez samoocenę do follow-up — i prowadzą Państwa przez wszystkie funkcje produktu.
Jedno rozwiązanie dla wielu norm
ISO 27001, NIS2, IT-Grundschutz czy zarządzanie ochroną danych prowadzi się w tym samym systemie: wspólne aktywa, ryzyka i dowody, widoczne zależności i jeden status dla wszystkiego.
Granularne odwzorowanie wymagań TISAX
Każde pytanie kontrolne ocenia się osobno — wymagania obowiązkowe, zalecane i dodatkowe dla wysokiej i bardzo wysokiej potrzeby ochrony oddzielnie. To czyni ocenę bardziej przejrzystą, a decyzję o poziomie dojrzałości łatwiejszą.
Cykl PDCA w zestawie
Narzędzie wspiera Plan-Do-Check-Act: pomaga nie tylko do etykiety, lecz stale doskonali ISMS — i tak przygotowuje odnowienie po trzech latach.
Pełny katalog VDA ISA
Pytania kontrolne katalogów bezpieczeństwa informacji, ochrony danych i ochrony prototypów są zawarte jako moduły; każde wymaganie ocenia się poziomem dojrzałości. Gdy pojawi się nowa wersja ISA, katalog jest aktualizowany.
Krytyczność i status wdrożenia na jeden rzut oka
Wdrożone wymagania są oznaczone i pokazują osoby odpowiedzialne, dokumenty, zadania i notatki. Wymagania spełnia się przez zadania lub poszczególne zabezpieczenia — albo ocenia w samoocenie.
Optymalizacja zadań compliance z asystą AI
Dzięki opcjonalnej integracji AI (MCP) Complaica odpowiada na pytania o VDA ISA, objaśnia pytania kontrolne i poziomy dojrzałości, pomaga przy środkach i zadaniach oraz znajduje odpowiedzi w Państwa własnych politykach i dokumentach. Wspiera przygotowanie do oceny TISAX — ocena poziomu dojrzałości i decyzja pozostają po Państwa stronie.
- 01Odpowiadanie na pytania o TISAX i VDA ISA
- 02Objaśnianie pytań kontrolnych i poziomów dojrzałości — co jest wymagane i co stanowi dowód
- 03Proponowanie, formułowanie i przypisywanie środków i zadań
- 04Analiza Państwa polityk, procedur i dokumentów oraz odpowiadanie na pytania o nie
- 05Objaśnianie obsługi Complaica — która funkcja do czego
Opinie klientów o ISMS z Complaica
„Wszystko, czego potrzebujemy, robimy w jednym narzędziu”
Complaica jest niezwykle przyjazna w obsłudze, a dostosowanie jej to dziecinnie prosta sprawa. Zajmujemy się dzięki niej zgodnością z ISO i ochroną danych — wszystko, czego potrzebujemy, robimy w jednym narzędziu. Dla nas Complaica jest lepsza od alternatyw dostępnych na rynku, a zarazem tańsza.
Więcej …Mniej
Complaica jest niezwykle przyjazna w obsłudze, a dostosowanie jej to dziecinnie prosta sprawa. Zajmujemy się dzięki niej zgodnością z ISO i ochroną danych — wszystko, czego potrzebujemy, robimy w jednym narzędziu.
Dla nas Complaica jest lepsza od alternatyw dostępnych na rynku, a zarazem tańsza.
„Zoptymalizowany proces compliance”
Jedną z funkcji, które najbardziej podobają nam się w Complaica, jest zoptymalizowany proces compliance. Interfejs ma przejrzysty, uporządkowany projekt, który daje większą wygodę i sprzyja szybszej pracy. Nowi użytkownicy uczą się szybko, a doświadczeni mogą ograniczyć nakład pracy do minimum. W każdej fazie cyklu życia zarządzania bezpieczeństwem powtarzalne zadania — scoping, analiza struktury, modelowanie, a nawet śledzenie ryzyk i środków — są wspierane przez bogaty zestaw funkcji. Poza tym wydajność platformy jest znakomita — jest stabilna i doskonała pod względem szybkości.
Więcej …Mniej
Jedną z funkcji, które najbardziej podobają nam się w Complaica, jest zoptymalizowany proces compliance. Interfejs ma przejrzysty, uporządkowany projekt, który daje większą wygodę i sprzyja szybszej pracy. Nowi użytkownicy uczą się szybko, a doświadczeni mogą ograniczyć nakład pracy do minimum.
W każdej fazie cyklu życia zarządzania bezpieczeństwem powtarzalne zadania — scoping, analiza struktury, modelowanie, a nawet śledzenie ryzyk i środków — są wspierane przez bogaty zestaw funkcji.
Poza tym wydajność platformy jest znakomita — jest stabilna i doskonała pod względem szybkości.
„Prowadzone podejście odegrało dla nas decydującą rolę”
Byliśmy nowi w obszarze compliance i wdrażania ISO 27001 i musieliśmy przejść przez skomplikowany proces certyfikacji. Wobec złożoności regulacyjnej chcieliśmy znaleźć najlepszy dla nas sposób na start. Nasz kierownik projektu (zarazem pełnomocnik ds. bezpieczeństwa) nigdy wcześniej nie pracował z takimi normami i zasadami compliance. Dlatego zdecydowaliśmy się na wsparcie strony trzeciej, konkretnie Complaica. Prowadzone podejście odegrało dla nas decydującą rolę. Complaica miała wszystkie szczegółowe wyjaśnienia do sprawdzenia zgodności i analizy ryzyka, łącznie z praktycznymi propozycjami.
Więcej …Mniej
Byliśmy nowi w obszarze compliance i wdrażania ISO 27001 i musieliśmy przejść przez skomplikowany proces certyfikacji.
Wobec złożoności regulacyjnej chcieliśmy znaleźć najlepszy dla nas sposób na start. Nasz kierownik projektu (zarazem pełnomocnik ds. bezpieczeństwa) nigdy wcześniej nie pracował z takimi normami i zasadami compliance.
Dlatego zdecydowaliśmy się na wsparcie strony trzeciej, konkretnie Complaica. Prowadzone podejście odegrało dla nas decydującą rolę. Complaica miała wszystkie szczegółowe wyjaśnienia do sprawdzenia zgodności i analizy ryzyka, łącznie z praktycznymi propozycjami.
Doradztwo TISAX
Doradztwo wzdłuż całego procesu TISAX — od analizy luk do follow-up, w takim zakresie, jakiego Państwo potrzebują.
- Analiza luk i sprawdzenie gotowości
Porównanie Państwa stanu obecnego z pytaniami kontrolnymi VDA ISA dla Państwa celów oceny. Wynik: poziomy dojrzałości dla każdego rozdziału, spriorytetyzowana lista luk i plan wdrożenia.
- Budowa i wdrożenie ISMS
Zakres dla każdej lokalizacji, organizacja, struktura aktywów i role są zakładane w Complaica. Otrzymują Państwo działający ISMS, który pokrywa wymagania ISA.
- Samoocena i dowody
Wsparcie przy samoocenie według ISA — uzasadnienie poziomów dojrzałości, przypisanie dowodów, zamknięcie luk — aż wynik z obcięciem do docelowego poziomu dojrzałości się obroni.
- Ochrona prototypów i ochrona danych
Katalogi dodatkowe dla części prototypów, pojazdów i wydarzeń oraz dla danych osobowych według art. 28 RODO — wdrożone organizacyjnie i fizycznie.
- Przygotowanie do oceny i follow-up
Przygotowanie wywiadów i wizytacji, udostępnienie dokumentów i dowodów tak, jak chce je zobaczyć dostawca audytu, przygotowanie planu działań naprawczych dla odchyleń.
- Zewnętrzny pełnomocnik ds. bezpieczeństwa informacji
Osoba kontaktowa dla Państwa ISMS, czasowo lub na stałe — dla organizacji bez własnej roli w tym zakresie.
SaaS lub on-premises
Complaica działa tam, gdzie potrzebuje tego Państwa organizacja — licencja kosztuje w obu przypadkach tyle samo.
- SaaS hostowany w Niemczech
Wariant SaaS jest utrzymywany w Niemczech; pracują Państwo w przeglądarce, bez własnej infrastruktury.
- On-premises we własnej infrastrukturze
Utrzymują Państwo Complaica we własnym środowisku — dla organizacji, których dane nie mogą opuszczać firmy.
- Przejęcie istniejących danych
Import i eksport z Excela i do Excela oraz przez REST API; przeniesienie Państwa danych wspierają nasi specjaliści bezpłatnie.
TISAX i ISO 27001 zarządzane razem
TISAX rzadko jest jedyną normą obowiązującą dostawcę. W Complaica wymagania innych norm korzystają z tych samych aktywów, ryzyk, środków i dowodów: to, co udokumentowano dla VDA ISA, można — o ile pasuje merytorycznie — wykorzystać dla ISMS według ISO 27001, dla NIS2, IT-Grundschutz czy zarządzania ochroną danych według RODO. Bez podwójnego utrzymania.
Każda norma jest dostarczana ze swoim katalogiem wymagań; własne katalogi można dodać w każdej chwili.
Częste pytania o oprogramowanie TISAX
Czym jest TISAX?
TISAX (Trusted Information Security Assessment Exchange) to mechanizm oceny i wymiany wyników w zakresie bezpieczeństwa informacji w przemyśle motoryzacyjnym — opracowany przez Niemieckie Stowarzyszenie Przemysłu Motoryzacyjnego (VDA), prowadzony przez ENX Association. Uczestnik (participant) poddaje się raz ocenie według VDA ISA przez akredytowanego dostawcę audytu (audit provider) i udostępnia wynik przez platformę ENX wybranym partnerom. TISAX jest zarejestrowanym znakiem towarowym ENX Association.
Czym jest VDA ISA?
VDA ISA (Information Security Assessment) to katalog wymagań, według którego prowadzi się oceny TISAX. Składa się z katalogów bezpieczeństwa informacji (rozdziały 1–7: polityki i organizacja, personel, bezpieczeństwo fizyczne, zarządzanie tożsamością i dostępem, bezpieczeństwo IT / cyberbezpieczeństwo, relacje z dostawcami, zgodność), ochrony prototypów (rozdział 8) i ochrony danych (rozdział 9). Każde pytanie kontrolne (control question) ocenia się poziomem dojrzałości (maturity level) od 0 do 5; docelowy poziom dojrzałości wynosi z reguły 3. Obecnie obowiązuje ISA 6; oceny zamawiane od 2027 r. prowadzi się według ISA 2027.
Czym jest oprogramowanie TISAX?
Oprogramowanie TISAX odwzorowuje VDA ISA jako katalog i wiąże go ze składnikami Państwa ISMS — zakresem, lokalizacjami, aktywami, ryzykami, środkami i dowodami. Zamiast ręcznie utrzymywać plik Excela ISA, oceniają Państwo każde pytanie kontrolne raz przy obiekcie, a poziomy dojrzałości dla rozdziałów, wynik z obcięciem do docelowego poziomu dojrzałości i plan działań naprawczych powstają z danych.
Jakie są poziomy oceny TISAX?
Trzy. Poziom oceny (Assessment Level) 1 to samoocena bez sprawdzenia treści i nie jest używany w TISAX. Na poziomie oceny 2 (wysoka potrzeba ochrony) dostawca audytu sprawdza wiarygodność samooceny, przegląda dowody i prowadzi wywiad — z reguły przez wideokonferencję. Na poziomie oceny 3 (bardzo wysoka potrzeba ochrony) ocenia na miejscu: dokumenty, zaplanowane i niezaplanowane wywiady, wizytację i obserwację procesów.
Czym są cele oceny TISAX?
Cele oceny (assessment objectives) określają, co jest oceniane i na jakim poziomie oceny. Obejmują bezpieczeństwo informacji (poufność i dostępność, każda w dwóch stopniach), ochronę prototypów (części i komponenty prototypów, pojazdy prototypowe, pojazdy testowe, wydarzenia i sesje zdjęciowe) oraz ochronę danych (według art. 28 RODO, ze szczególnymi kategoriami danych osobowych lub bez nich). Jakich celów oceny Państwo potrzebują, określają z reguły Państwa klienci.
Czy TISAX to certyfikacja?
Formalnie nie: TISAX nie przyznaje certyfikatu, lecz etykietę TISAX (TISAX label) dla każdego celu oceny, którą dostawca audytu umieszcza na platformie ENX po pomyślnej ocenie. W praktyce mówi się jednak często o „certyfikacji TISAX”. Etykieta jest ważna trzy lata; potem konieczna jest nowa ocena.
Jak przebiega ocena TISAX?
Rejestracja jako uczestnik w portalu ENX z celami oceny i zakresem (lokalizacjami); wybór dostawcy audytu; samoocena według ISA; ocena na poziomie 2 lub 3; przy odchyleniach plan działań naprawczych (Corrective Action Plan) i follow-up; raport na platformie ENX, który udostępniają Państwo partnerom. Z Complaica samoocena, dowody i plan działań naprawczych pochodzą z jednego zbioru danych.
Jak Complaica wspiera samoocenę TISAX?
VDA ISA jest w całości zawarty jako katalog. Oceniają Państwo każde pytanie kontrolne poziomem dojrzałości na swoim drzewie aktywów — wymagania obowiązkowe, zalecane i dodatkowe osobno — i zapisują dowody oraz środki przy obiekcie. Pulpity pokazują poziomy dojrzałości dla rozdziałów na tle poziomu docelowego oraz wynik z obcięciem, tak jak liczy ISA.
Co oznaczają docelowy poziom dojrzałości i „wynik z obcięciem”?
ISA zadaje dla każdego pytania kontrolnego docelowy poziom dojrzałości, z reguły 3. Przy „wyniku z obcięciem do docelowego poziomu dojrzałości” poziomy powyżej celu są obcinane do celu, zanim obliczy się średnią: rozdział z poziomem dojrzałości 5 nie równoważy innego z poziomem 1. Wartość pokazuje postęp — gotowy do oceny jest ten, kto spełnia każde mające zastosowanie wymaganie i może to wykazać dowodami, a nie ten, kto osiąga liczbę.
Jak TISAX ma się do ISO 27001?
VDA ISA przejmuje istotne wymagania ISO/IEC 27001 i uzupełnia je o branżowe — ochronę prototypów, ochronę danych, relacje z dostawcami w motoryzacyjnym łańcuchu dostaw. ISMS według ISO 27001 jest dobrą podstawą, ale nie zastępuje oceny TISAX; z drugiej strony dokumentację ISO 27001 można — o ile pasuje merytorycznie — wykorzystać dla ISA. W Complaica oba prowadzi się na tym samym zbiorze danych.
Czy Complaica obsługuje ochronę prototypów i ochronę danych według ISA?
Tak. Katalogi ochrony prototypów — wymagania fizyczne i organizacyjne, obchodzenie się z pojazdami, komponentami i częściami, pojazdy testowe, wydarzenia i sesje zdjęciowe — oraz ochrony danych są zawarte jako osobne moduły i oceniane, tak jak bezpieczeństwo informacji, poziomem dojrzałości dla każdego pytania kontrolnego.
Czy istniejącą samoocenę można przenieść z Excela?
Tak. Complaica importuje i eksportuje dane z Excela i do Excela oraz przez REST API; migracja Państwa danych jest bezpłatna i prowadzona przez naszych specjalistów. Dzięki temu oceniają Państwo narzędzie na własnym stanie, a nie na danych demonstracyjnych.
Czy Complaica może zarządzać kilkoma normami jednocześnie?
Tak. ISO 27001, NIS2, IT-Grundschutz, RODO, ISO 22301 i inne normy ocenia się na tym samym modelu, korzystając z tych samych aktywów, ryzyk, środków i dowodów. To, co udokumentowano dla TISAX, można wykorzystać dla pozostałych norm, o ile pasuje merytorycznie.
Ile trwa uzyskanie etykiety TISAX?
Zwykle od trzech do dwunastu miesięcy od startu do etykiety — zależnie od celów oceny, liczby lokalizacji, istniejącego ISMS i zasobów; do tego dochodzi czas oczekiwania na rejestrację i termin oceny. Jeśli pozostają odchylenia, następują plan działań naprawczych i follow-up w terminie, który wyznacza na to ENX. Etykieta jest ważna trzy lata.
Ile kosztuje TISAX?
Trzy części: opłata uczestnictwa ENX za rejestrację i platformę, ocena przez dostawcę audytu — zależna od poziomu oceny, celów oceny i liczby lokalizacji — oraz nakład na budowę i utrzymanie ISMS (czas wewnętrzny, doradztwo, oprogramowanie). Complaica obniża trzecią część: przygotowany katalog, dowody generowane z danych i integracja AI oszczędzają większość pracy dokumentacyjnej. Complaica obniża trzecią część: przygotowany katalog, dowody przypisane przy obiekcie i integracja AI zmniejszają ręczną pracę dokumentacyjną.
Dla kogo TISAX jest istotny?
Dla dostawców, usługodawców rozwojowych i inżynieryjnych, dostawców usług IT, agencji i wszystkich, którzy mają do czynienia z informacjami poufnymi, prototypami lub danymi osobowymi producentów i dostawców Tier 1. Z reguły klient wymaga etykiety z określonymi celami oceny jako warunku współpracy.
Co zmienia się z ISA 2027?
ENX opublikowała VDA ISA 2027; będzie on podstawą ocen TISAX zamawianych od 2027 r. Oceny początkowe według ISA 6 można otwierać jeszcze do marca 2027 r. W Complaica katalog jest aktualizowany do nowej wersji; istniejące oceny i dowody przenoszą się razem z nim.
Źródła Odniesienia i podstawy prawne
5 źródeł · TISAX, VDA ISA, TISAX-Teilnehmerhandbuch, ISO/IEC 27001, … Pokaż Ukryj
Normy i standardy
Wytyczne i publikacje urzędowe
-
TISAX-Teilnehmerhandbuch TISAX Participant Handbook (otwiera się w nowej karcie)
Prawnie wiążąca jest wyłącznie wersja opublikowana we właściwym dzienniku urzędowym. Normy są dostępne u wymienionych wydawców.
Start z TISAX w Complaica
Przetestować Complaica, poprosić o demo albo porozmawiać o istniejącej samoocenie i migracji — prosimy o wiadomość.
Dziękujemy.
Odezwiemy się w ciągu jednego dnia roboczego.
Nie wysłano.
Nie udało się. Proszę sprawdzić pola albo napisać do nas bezpośrednio.