Oprogramowanie ISO 13485
dla wyrobów medycznych
System zarządzania jakością dla wyrobów medycznych według ISO 13485:2016 prowadzą Państwo na jednym zbiorze danych: wyroby i dokumentacja wyrobów medycznych, procesy, zarządzanie ryzykiem, dostawcy, reklamacje, CAPA i audyty wewnętrzne — od wdrożenia po recertyfikację, z doradztwem wtedy, gdy jest potrzebne.
- 01Katalog wymagań ISO 13485:2016 — rozdziały 4–8, każde wymaganie oceniane osobno
- 02Wyroby, dokumentacja wyrobów medycznych i zarządzanie ryzykiem jako powiązane obiekty
- 03Reklamacje, działania korygujące i zapobiegawcze z terminami i statusem
- 04Audyty wewnętrzne i przegląd zarządzania z jednego zbioru danych
- 05Jeden zintegrowany system zarządzania z ISO 9001, ISO 27001, RODO i innymi normami
Budowa i utrzymanie SZJ dla wyrobów medycznych według ISO 13485
Funkcje, którymi oprogramowanie ISO 13485 Complaica obejmuje system zarządzania jakością dla wyrobów medycznych — od katalogu wymagań przez wyroby, ryzyka i dostawców po reklamacje, CAPA, audyt wewnętrzny i przegląd zarządzania.
- 01Katalog wymagań ISO 13485:2016 ze wszystkimi rozdziałami od 4 do 8 — każde wymaganie ze statusem, odpowiedzialnymi, dokumentami i notatkami; wymagania niemające zastosowania z uzasadnieniem
- 02Wyroby i rodziny wyrobów jako obiekty: dokumentacja wyrobu medycznego, zapisy z projektowania i rozwoju oraz zarządzanie ryzykiem przypisane do wyrobu
- 03Procesy z właścicielami, wejściami, wyjściami i wzajemnymi oddziaływaniami, łącznie z procesami zlecanymi na zewnątrz
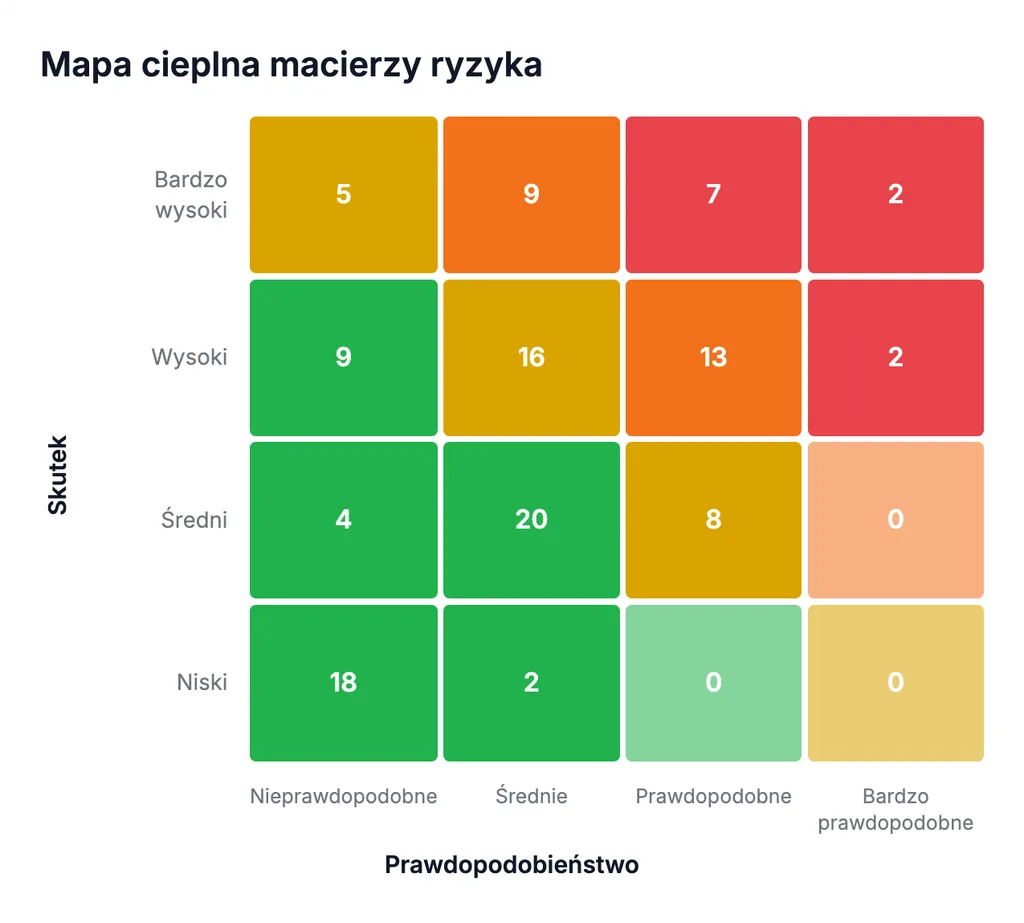
- 04Ocena ryzyk dla wyrobu i dla procesu w konfigurowalnych macierzach i powiązanie ich z działaniami
- 05Projektowanie i rozwój według rozdziału 7.3: planowanie, przeglądy, weryfikacja, walidacja, przekazanie i zmiany jako zadania z odpowiedzialnymi i terminami
- 06Nadzór nad dokumentami i zapisami — każda zmiana identyfikowalna z autorem i datą
- 07Rejestrowanie dostawców i procesów zlecanych na zewnątrz, ocena według ryzyka i monitorowanie
- 08Reklamacje, incydenty i zgłoszenia do organów regulacyjnych jako zapisy z terminami i statusem
- 09Działania korygujące i zapobiegawcze (CAPA) z analizą przyczyn, terminami i oceną skuteczności
- 10Planowanie i przeprowadzanie audytów wewnętrznych, przekształcanie ustaleń w działania
- 11Raporty i pulpity do przeglądu zarządzania — z danych, nie ze slajdów
- 12Integracja AI (MCP) do pytań o ISO 13485, o wymagania i dowody oraz o obsługę produktu
Wymagania ISO 13485 — rozdziały 4–8
ISO 13485:2016 wciąż ma układ rozdziałów ISO 9001:2008, a nie zharmonizowaną strukturę ISO 9001 i ISO 27001. Wymagania znajdują się w rozdziałach 4–8; przy każdym podajemy, co Complaica dla niego prowadzi.
Zakres i terminy
Zakres z zasadami dla wymagań niemających zastosowania, powołania normatywne i własne terminy normy — wyrób medyczny, reklamacja, cykl życia, ryzyko i inne. Te rozdziały nie zawierają jeszcze wymagań.
W Complaica: katalog z objaśnieniem każdego wymagania i terminów, na których się opiera.
System zarządzania jakością
Procesy z podejściem opartym na ryzyku, nadzór nad procesami zlecanymi na zewnątrz, walidacja oprogramowania używanego w SZJ, księga jakości, dokumentacja wyrobu medycznego oraz nadzór nad dokumentami i zapisami — przechowywanymi co najmniej przez okres życia wyrobu, nie krócej niż dwa lata.
W Complaica: procesy i wyroby jako powiązane obiekty, dokumenty przy obiekcie z autorem i datą każdej zmiany.
Odpowiedzialność kierownictwa
Najwyższe kierownictwo ustala politykę jakości i cele jakościowe, określa odpowiedzialność i uprawnienia, wyznacza przedstawiciela kierownictwa i przegląda SZJ w zaplanowanych odstępach — z danymi wejściowymi takimi jak informacje zwrotne, reklamacje, zgłoszenia do organów, audyty i CAPA.
W Complaica: polityka i cele jakościowe przy obiekcie, role dla procesu i wyrobu, raporty jako dane wejściowe do przeglądu zarządzania.
Zarządzanie zasobami
Kompetentny personel i szkolenia, których skuteczność jest oceniana, infrastruktura z utrzymaniem, środowisko pracy i nadzór nad zanieczyszczeniami.
W Complaica: szkolenia i dowody kompetencji, urządzenia i instalacje jako obiekty z zadaniami utrzymania.
Realizacja wyrobu
Planowanie z zarządzaniem ryzykiem, procesy związane z klientem, projektowanie i rozwój od planowania po przekazanie wraz z dokumentacją, zakupy z oceną dostawców, produkcja z walidacją procesów, identyfikacja i identyfikowalność oraz nadzór nad wyposażeniem do monitorowania i pomiarów.
W Complaica: etapy rozwoju jako zadania przy wyrobie, ryzyka dla wyrobu, ocena dostawców; dostawcy, procesy i dokumenty powiązane dla każdego wyrobu.
Pomiary, analiza i doskonalenie
Informacje zwrotne, postępowanie z reklamacjami, zgłaszanie do organów regulacyjnych, audyt wewnętrzny, nadzór nad wyrobem niezgodnym także po dostarczeniu, analiza danych oraz działania korygujące i zapobiegawcze.
W Complaica: reklamacje, niezgodności i CAPA jako zapisy z własnym przepływem pracy, program audytów i ustalenia, pulpity do analizy.
ISO 13485, MDR, IVDR i FDA QMSR
ISO 13485 jest normą dobrowolną — ale regulacje najważniejszych rynków się na niej opierają. SZJ według ISO 13485 pokrywa dużą część wymagań MDR, IVDR i FDA dotyczących SZJ; to, co wykracza poza nią, znajduje się w samych rozporządzeniach.
- UE: MDR i IVDR
Producenci wyrobów medycznych i wyrobów do diagnostyki in vitro muszą wdrożyć SZJ (art. 10 rozporządzeń (UE) 2017/745 i 2017/746). EN ISO 13485:2016 ze zmianą A11:2021 jest zharmonizowana w ramach obu; jej stosowanie daje domniemanie zgodności z wymaganiami wskazanymi w załącznikach ZA i ZB.
- USA: FDA QMSR
Od 2 lutego 2026 r. w USA obowiązuje Quality Management System Regulation (21 CFR Part 820). Włącza ona ISO 13485:2016 przez odwołanie, wraz z terminami z rozdziału 3 ISO 9000:2015 i własnymi wymaganiami FDA.
- MDSAP
W ramach Medical Device Single Audit Program uznana organizacja audytująca jednorazowo audytuje SZJ według ISO 13485 i wymagań dodatkowych organów Australii, Brazylii, Japonii, Kanady i USA.
- Wydanie 2016 nadal obowiązuje
ISO 13485:2016 to trzecie wydanie; ISO potwierdziła je podczas przeglądu systematycznego w 2025 r. Nowa ISO 9001:2026 niczego w ISO 13485 nie zmienia — obie normy są od siebie niezależne.
- Katalog w Complaica
Complaica aktualizuje katalogi wraz z nowymi wydaniami normy; istniejące oceny i dowody zostają zachowane, a różnice między wydaniami stają się widoczne.
Stan informacji: 8 listopada 2026 r.
Od folderów i Excela do centralnego SZJ dla wyrobów medycznych
SZJ dla wyrobów medycznych można prowadzić w dokumentach i arkuszach — dopóki dokumentacje wyrobów, reklamacje, CAPA i audyty nie zaczną się do siebie odwoływać, a audytor nie zechce zobaczyć całego łańcucha. Cztery punkty, w których Complaica organizuje pracę inaczej.
| Word i Excel | Complaica | |
|---|---|---|
| Dokumentacja wyrobu medycznego | Jeden folder na wyrób, odnośniki do plików na dyskach współdzielonych. | Wyrób jest obiektem; specyfikacje, zapisy z projektowania, zarządzanie ryzykiem i zatwierdzenia są do niego przypięte — zmiana jest widoczna wszędzie, gdzie działa. |
| Reklamacje i CAPA | Lista reklamacji, działania w drugiej, uzgadniane ręcznie. | Reklamacja, niezgodność i działanie to powiązane zapisy z odpowiedzialnymi, terminami, statusem i oceną skuteczności. |
| Nadzór nad dokumentami | Wersja w nazwie pliku, zatwierdzenie e-mailem. | Każda zmiana jest rejestrowana z autorem i datą; dokumenty znajdują się przy wymaganiu i wyrobie, które potwierdzają. |
| Kilka regulacji naraz | ISO 13485, wymagania MDR i ISO 9001 w osobnych arkuszach. | Te same procesy, ryzyka i dowody dla ISO 13485, własnych katalogów, ISO 9001 lub ISO 27001 — o ile treść do siebie pasuje. |
Moduły Complaica dla SZJ
Siedem modułów, jeden połączony zbiór danych: organizacja, wyroby i procesy, katalog wymagań, zarządzanie ryzykiem, raporty, CAPA i integracje pracują na tych samych obiektach.
01 / 07 · Zarządzanie organizacją
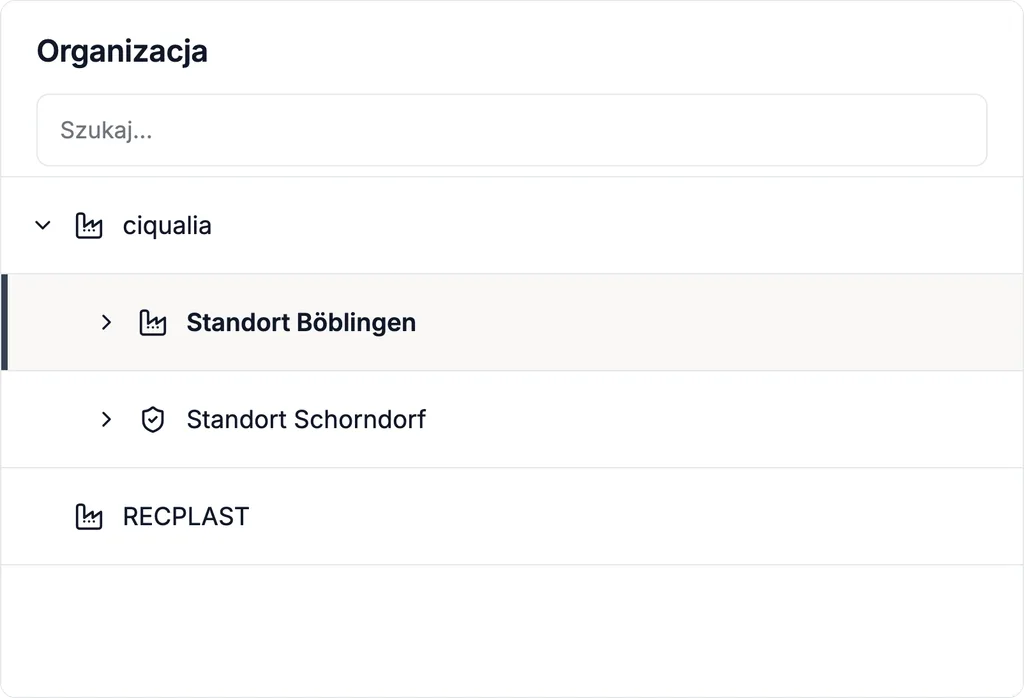
Organizacja, lokalizacje i zakres
Organizację odwzorowują Państwo jako drzewo — spółki, lokalizacje, działy, jednostki — i określają, co należy do zakresu SZJ. Odpowiedzialności przydziela się dla każdej jednostki i obiektu; uprawnienia dostępu podążają za tą samą strukturą.
02 / 07 · Procesy i zależności
Wyroby, procesy i dokumentacja wyrobu medycznego
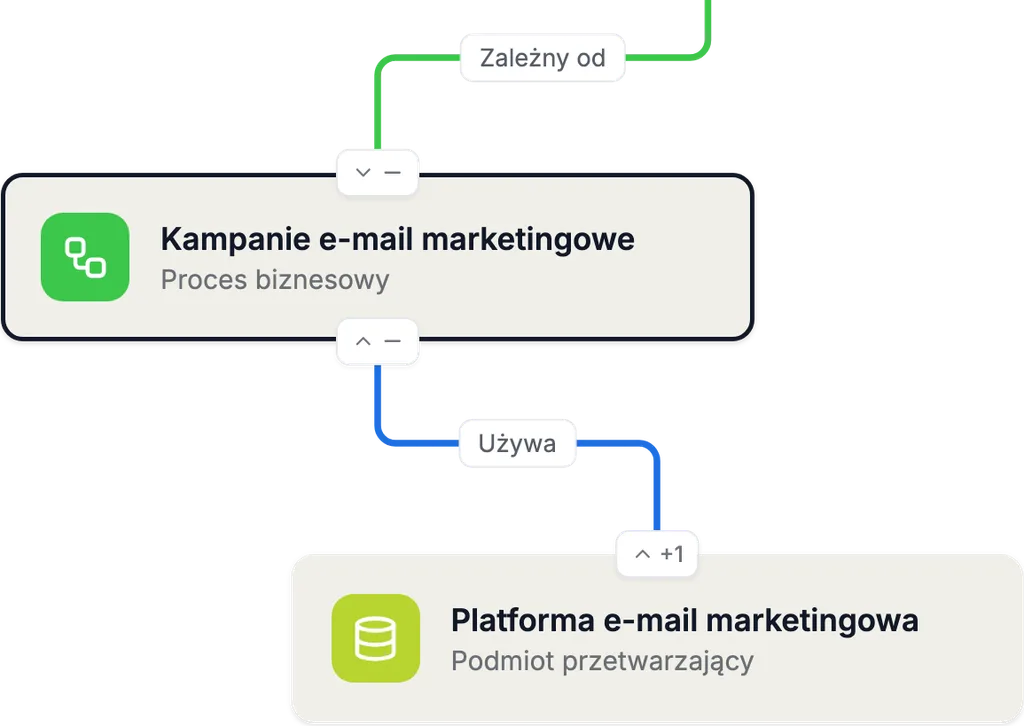
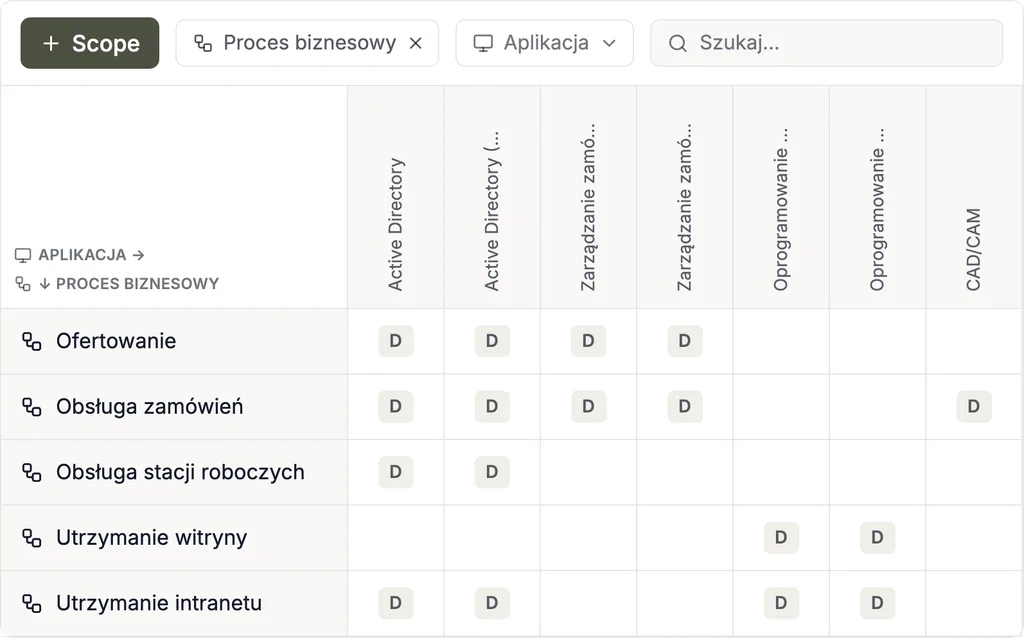
Wyroby i rodziny wyrobów rejestrują Państwo jako obiekty i wiążą z procesami, dostawcami, lokalizacjami i dokumentami, od których zależą — specyfikacjami, zapisami z projektowania i rozwoju, zarządzaniem ryzykiem, zatwierdzeniami. Tak powstaje dla każdego wyrobu kontekst, którego ISO 13485 wymaga w dokumentacji wyrobu medycznego (rozdział 4.2.3).
Grafy i macierze zależności pokazują, którego wyrobu i którego procesu dotyczy zmiana dostawcy, komponentu, systemu lub reguły.
03 / 07 · Zarządzanie zgodnością
Katalog wymagań ISO 13485:2016
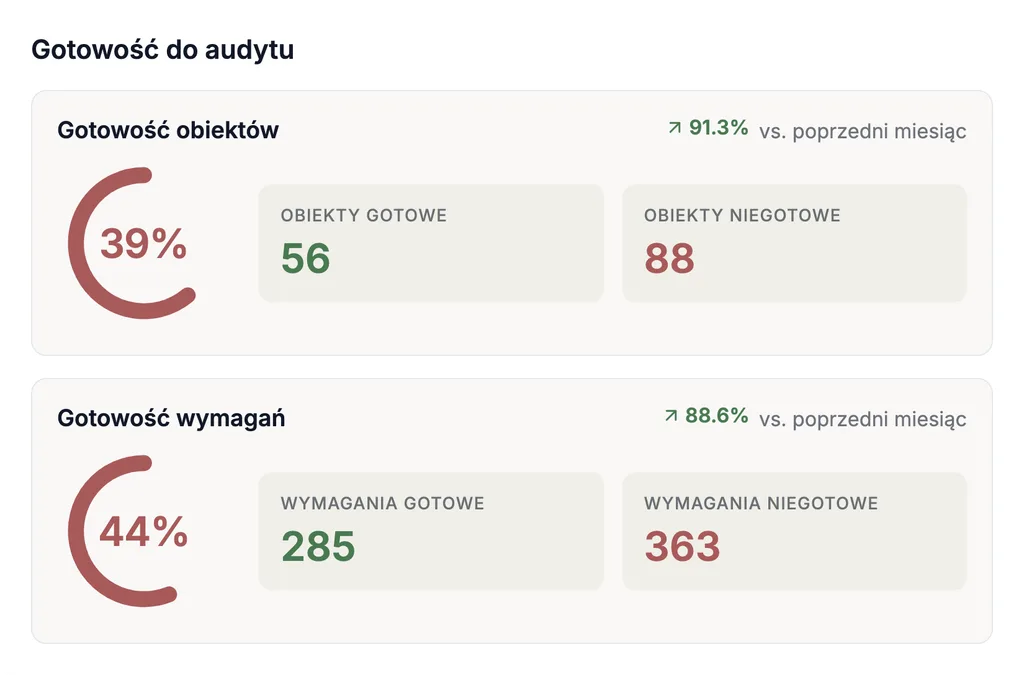
Każde wymaganie rozdziałów 4–8 oceniają Państwo jako wdrożone, częściowo wdrożone, otwarte lub — z uzasadnieniem — niemające zastosowania, z odpowiedzialnymi, dokumentami, zadaniami i notatkami. Stopień spełnienia sumuje się do podrozdziału, rozdziału i stanu ogólnego.
Własne wymagania — księga jakości, wymagania MDR i IVDR, wymagania klientów — ocenia się jako własne katalogi w tym samym modelu. To, co udokumentowano dla ISO 9001 lub ISO 27001, można wykorzystać dla ISO 13485, o ile treść do siebie pasuje.
04 / 07 · Zarządzanie ryzykiem
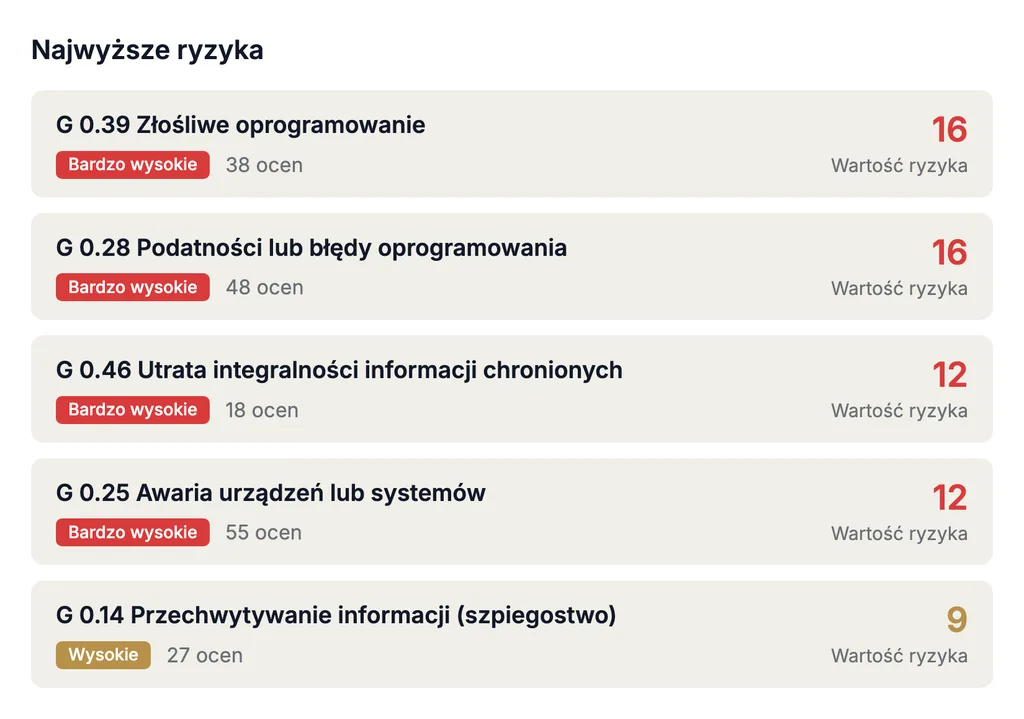
Zarządzanie ryzykiem w całym cyklu życia
ISO 13485 wymaga podejścia opartego na ryzyku w procesach SZJ i udokumentowanego zarządzania ryzykiem w realizacji wyrobu; metodę opisuje ISO 14971. Ryzyka dla wyrobu i dla procesu oceniają Państwo w konfigurowalnej macierzy, wiążą z działaniami i śledzą ryzyko resztkowe w czasie.
05 / 07 · Raportowanie i analiza danych
Raporty do przeglądu zarządzania i audytu
Raporty o stopniu spełnienia w rozdziałach, reklamacjach, CAPA, ustaleniach z audytów i celach jakościowych powstają z Państwa własnych danych — jako szablon raportu lub raport własny. Pulpity pokazują kierownictwu stan przed przeglądem; zewnętrzne narzędzia BI odczytują dane przez REST API lub data marty.
06 / 07 · Zarządzanie zadaniami i współpraca
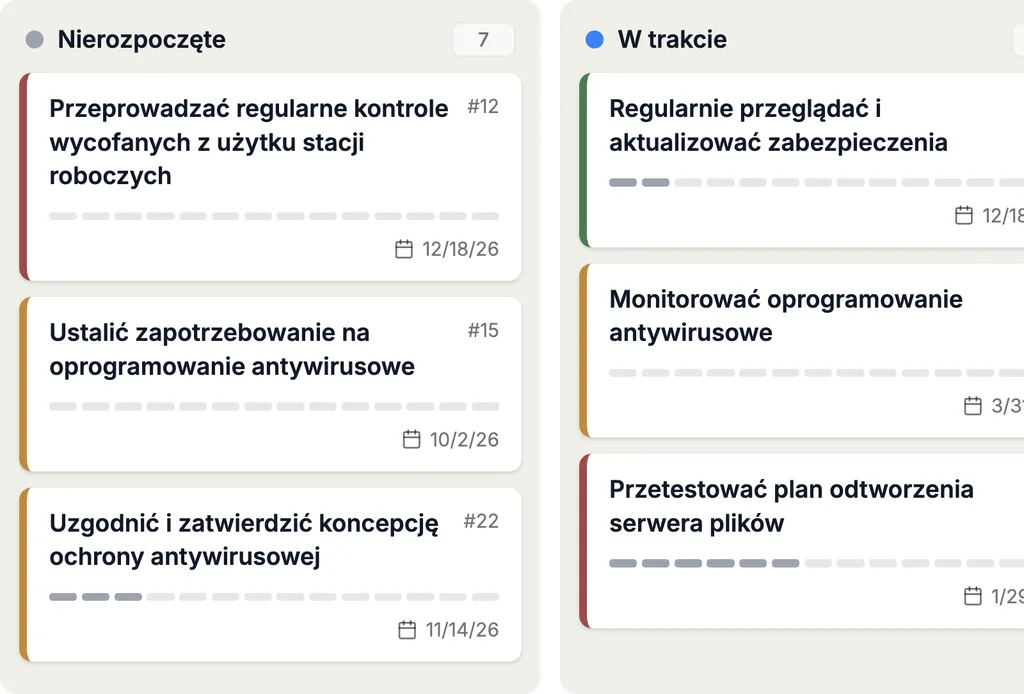
Reklamacje, CAPA i terminy
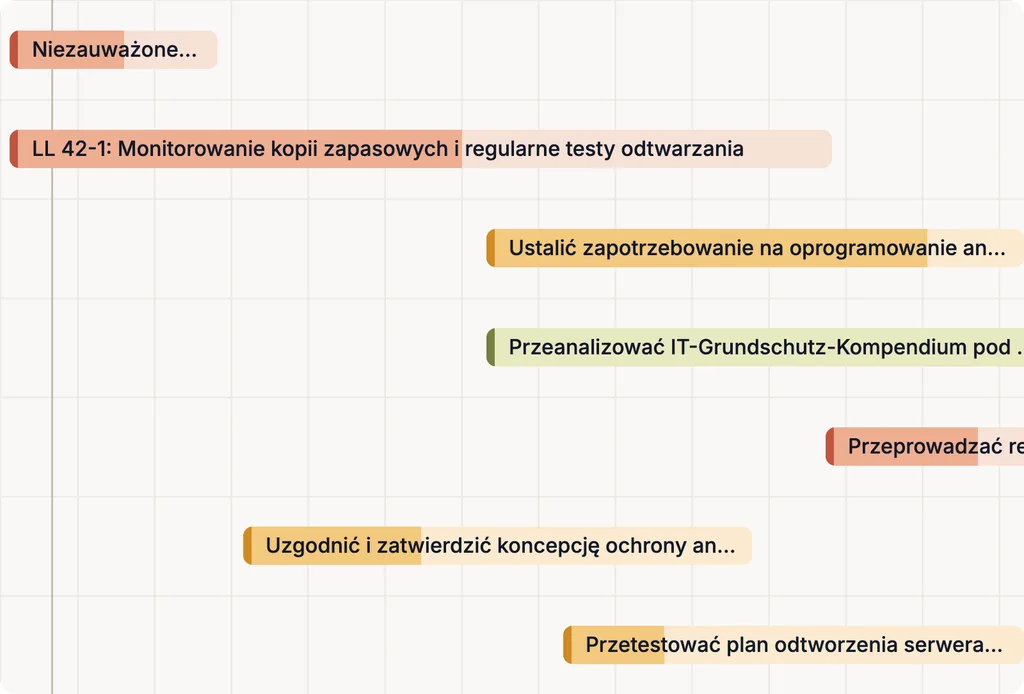
Reklamacje, incydenty, niezgodności oraz działania korygujące i zapobiegawcze są prowadzone jako zapisy z odpowiedzialnymi, terminami i statusem; każda zmiana statusu jest rejestrowana z autorem i datą. Dostawcy i audytorzy pracują w tym samym systemie: dostęp nadaje się dla obiektu i przez link. Jak planuje się i prowadzi audyty, pokazuje strona o zarządzaniu audytami.
07 / 07 · Integracje i automatyzacja
Integracje Complaica
Przez REST API Complaica łączy systemy ERP, zarządzania aktywami i CMDB — SAP, Microsoft Azure, i-doit i inne — i utrzymuje procesy i zasoby w SZJ w zgodzie z rzeczywistością. Jira, Microsoft Planner i inne można podłączyć jako system zadań.
Dane aplikacji są dostępne dla zewnętrznych systemów analiz i raportowania przez wstępnie skonfigurowane data marty, REST API lub MCP.
Pięć kroków do certyfikacji ISO 13485
Od zakresu po recertyfikację — i to, co Complaica przejmuje na każdym etapie.
- 01
OkreślićRola, rynki, zakres
Ustalić rolę organizacji — producent, dostawca, dystrybutor —, rynki docelowe i ich wymagania regulacyjne, zakres i wymagania niemające zastosowania. W Complaica powstają z tego wyroby, procesy i katalogi.
- 02
Zbudować
Księga jakości, udokumentowane procedury, dokumentacje wyrobów, zarządzanie ryzykiem, ocena dostawców i walidacja oprogramowania używanego w SZJ. Analiza luk względem katalogu pokazuje, czego jeszcze brakuje.
- 03
SprawdzićAudyt wewnętrzny i przegląd zarządzania
Audyt wewnętrzny według programu, ustalenia przekształcone w działania korygujące, przegląd zarządzania z danymi wejściowymi z rozdziału 5.6.2.
- 04
CertyfikowaćEtap 1 i etap 2
Akredytowana jednostka certyfikująca ocenia dokumentację i wdrożenie. Na potrzeby oznakowania CE, zależnie od klasy, jednostka notyfikowana ocenia SZJ według MDR lub IVDR — często w ramach tego samego audytu.
- 05
UtrzymaćNadzór i recertyfikacja
Coroczne audyty nadzoru, recertyfikacja po trzech latach; jednostki notyfikowane przeprowadzają też audyty niezapowiedziane. Reklamacje, CAPA i zmiany są dalej prowadzone w Complaica.
Dlaczego SZJ według ISO 13485?
Co SZJ według ISO 13485 daje producentom i dostawcom wyrobów medycznych.
- 01Dostęp do rynku UE — EN ISO 13485 jest zharmonizowana w ramach MDR i IVDR
- 02Dostęp do rynku USA — FDA QMSR włącza ISO 13485:2016 od lutego 2026 r.
- 03Jeden audyt dla kilku rynków dzięki MDSAP: Australia, Brazylia, Japonia, Kanada, USA
- 04Dla dostawców: wielu producentów wymaga ISO 13485 dla krytycznych części i usług
- 05Bezpieczeństwo pacjentów dzięki zarządzaniu ryzykiem w całym cyklu życia wyrobu
- 06Identyfikowalność, która sprawdza się przy incydencie lub wycofaniu
- 07Podstawa zintegrowanego systemu zarządzania z ISO 9001, bezpieczeństwem informacji i ochroną danych
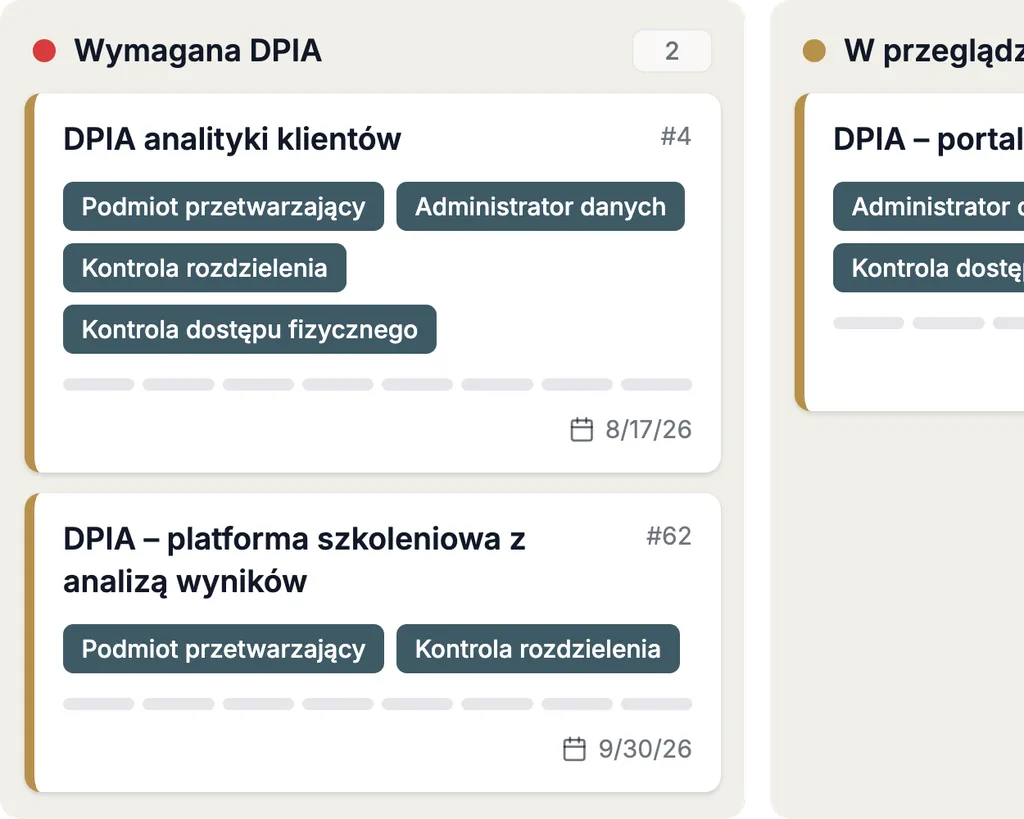
Dlaczego Complaica jako oprogramowanie ISO 13485?
Sześć powodów, dla których producenci i dostawcy prowadzą swój SZJ dla wyrobów medycznych w Complaica.
Wyroby zamiast folderów
Wyrób jest obiektem z projektowaniem, ryzykami, dostawcami, dokumentami i zatwierdzeniami — a nie folderem kompletowanym od nowa po każdej zmianie.
Szczegółowe wymagania
Każde wymaganie ISO 13485 jest oceniane osobno i powiązane z dokumentami, zadaniami i odpowiedzialnymi — widoczne dla rozdziału, procesu i wyrobu.
Od reklamacji do CAPA
Informacja zwrotna, reklamacja, zgłoszenie, niezgodność, działanie korygujące i zapobiegawcze: jedna ścieżka na jednym zbiorze danych, z oceną skuteczności i raportem do przeglądu zarządzania.
Doradztwo z jednego źródła
Nasi doradcy towarzyszą Państwu przy wdrożeniu, audycie wewnętrznym i certyfikacji oraz prowadzą przez wszystkie funkcje produktu.
Identyfikowalne dla audytora i organu
Każda zmiana jest rejestrowana z autorem i datą; dowody znajdują się przy wymaganiu i wyrobie, które potwierdzają.
Optymalizacja zadań compliance z asystą AI
Dzięki opcjonalnej integracji AI (MCP) Complaica odpowiada na pytania o ISO 13485, wyjaśnia wymagania, pomaga przy reklamacjach, CAPA i zadaniach oraz znajduje odpowiedzi w Państwa własnych procedurach i dokumentach. Wspiera pracę nad SZJ — ocena i decyzja pozostają po Państwa stronie.
- 01Odpowiadać na pytania o ISO 13485 i jej związek z MDR, IVDR i FDA QMSR
- 02Wyjaśniać wymagania — czego się wymaga i co może służyć jako dowód
- 03Proponować, formułować i przydzielać działania korygujące i zapobiegawcze
- 04Analizować Państwa procedury, dokumentacje wyrobów i dokumenty oraz odpowiadać na pytania o nie
- 05Wyjaśniać obsługę Complaica — która funkcja do czego służy
Co klienci mówią o Complaica
„Wszystko, czego potrzebujemy, robimy w jednym narzędziu”
Complaica jest niezwykle przyjazna w obsłudze, a dostosowanie jej to dziecinnie prosta sprawa. Zajmujemy się dzięki niej zgodnością z ISO i ochroną danych — wszystko, czego potrzebujemy, robimy w jednym narzędziu. Dla nas Complaica jest lepsza od alternatyw dostępnych na rynku, a zarazem tańsza.
Więcej …Mniej
Complaica jest niezwykle przyjazna w obsłudze, a dostosowanie jej to dziecinnie prosta sprawa. Zajmujemy się dzięki niej zgodnością z ISO i ochroną danych — wszystko, czego potrzebujemy, robimy w jednym narzędziu.
Dla nas Complaica jest lepsza od alternatyw dostępnych na rynku, a zarazem tańsza.
„Zoptymalizowany proces compliance”
Jedną z funkcji, które najbardziej podobają nam się w Complaica, jest zoptymalizowany proces compliance. Interfejs ma przejrzysty, uporządkowany projekt, który daje większą wygodę i sprzyja szybszej pracy. Nowi użytkownicy uczą się szybko, a doświadczeni mogą ograniczyć nakład pracy do minimum. W każdej fazie cyklu życia zarządzania bezpieczeństwem powtarzalne zadania — scoping, analiza struktury, modelowanie, a nawet śledzenie ryzyk i środków — są wspierane przez bogaty zestaw funkcji. Poza tym wydajność platformy jest znakomita — jest stabilna i doskonała pod względem szybkości.
Więcej …Mniej
Jedną z funkcji, które najbardziej podobają nam się w Complaica, jest zoptymalizowany proces compliance. Interfejs ma przejrzysty, uporządkowany projekt, który daje większą wygodę i sprzyja szybszej pracy. Nowi użytkownicy uczą się szybko, a doświadczeni mogą ograniczyć nakład pracy do minimum.
W każdej fazie cyklu życia zarządzania bezpieczeństwem powtarzalne zadania — scoping, analiza struktury, modelowanie, a nawet śledzenie ryzyk i środków — są wspierane przez bogaty zestaw funkcji.
Poza tym wydajność platformy jest znakomita — jest stabilna i doskonała pod względem szybkości.
„Prowadzone podejście odegrało dla nas decydującą rolę”
Byliśmy nowi w obszarze compliance i wdrażania ISO 27001 i musieliśmy przejść przez skomplikowany proces certyfikacji. Wobec złożoności regulacyjnej chcieliśmy znaleźć najlepszy dla nas sposób na start. Nasz kierownik projektu (zarazem pełnomocnik ds. bezpieczeństwa) nigdy wcześniej nie pracował z takimi normami i zasadami compliance. Dlatego zdecydowaliśmy się na wsparcie strony trzeciej, konkretnie Complaica. Prowadzone podejście odegrało dla nas decydującą rolę. Complaica miała wszystkie szczegółowe wyjaśnienia do sprawdzenia zgodności i analizy ryzyka, łącznie z praktycznymi propozycjami.
Więcej …Mniej
Byliśmy nowi w obszarze compliance i wdrażania ISO 27001 i musieliśmy przejść przez skomplikowany proces certyfikacji.
Wobec złożoności regulacyjnej chcieliśmy znaleźć najlepszy dla nas sposób na start. Nasz kierownik projektu (zarazem pełnomocnik ds. bezpieczeństwa) nigdy wcześniej nie pracował z takimi normami i zasadami compliance.
Dlatego zdecydowaliśmy się na wsparcie strony trzeciej, konkretnie Complaica. Prowadzone podejście odegrało dla nas decydującą rolę. Complaica miała wszystkie szczegółowe wyjaśnienia do sprawdzenia zgodności i analizy ryzyka, łącznie z praktycznymi propozycjami.
Doradztwo ISO 13485
Doradztwo wzdłuż SZJ dla wyrobów medycznych — od zakresu po recertyfikację, w takim zakresie, jakiego Państwo potrzebują.
- Analiza luk
Stan obecny względem wymagań ISO 13485:2016. Wynik: stopień spełnienia dla rozdziałów, uszeregowana lista luk i plan wdrożenia.
- Od ISO 9001 do ISO 13485
Dla organizacji z SZJ według ISO 9001: ocena wymagań dodatkowych — dokumentacja wyrobu, zarządzanie ryzykiem, walidacja, reklamacje i zgłoszenia — i rozbudowa istniejącego systemu.
- Budowa i wdrożenie SZJ
Wyroby, procesy, role i udokumentowane procedury zakładamy w Complaica. Otrzymują Państwo działający SZJ.
- Audyty wewnętrzne
Ustanowienie programu audytów, przeprowadzenie lub wsparcie audytów wewnętrznych, przekształcenie ustaleń w działania korygujące.
- Przygotowanie do certyfikacji
Przygotowanie etapu 1 i 2, przedstawienie dowodów tak, jak chcą je widzieć audytor i jednostka notyfikowana, wsparcie przeglądu zarządzania.
- Zintegrowany system zarządzania
Połączenie ISO 13485 z ISO 9001, ISO 27001 lub ochroną danych na jednym zbiorze danych — wspólne procesy, ryzyka i audyty.
SaaS lub on-premises
Complaica działa tam, gdzie potrzebuje tego Państwa organizacja — licencja kosztuje w obu przypadkach tyle samo.
- SaaS hostowany w Niemczech
Wariant SaaS jest utrzymywany w Niemczech; pracują Państwo w przeglądarce, bez własnej infrastruktury.
- On-premises we własnej infrastrukturze
Utrzymują Państwo Complaica we własnym środowisku — dla organizacji, których dane nie mogą opuszczać firmy.
- Przejęcie istniejących danych
Import i eksport z Excela i do Excela oraz przez REST API; przeniesienie Państwa danych wspierają nasi specjaliści bezpłatnie.
ISO 13485 w zintegrowanym systemie zarządzania
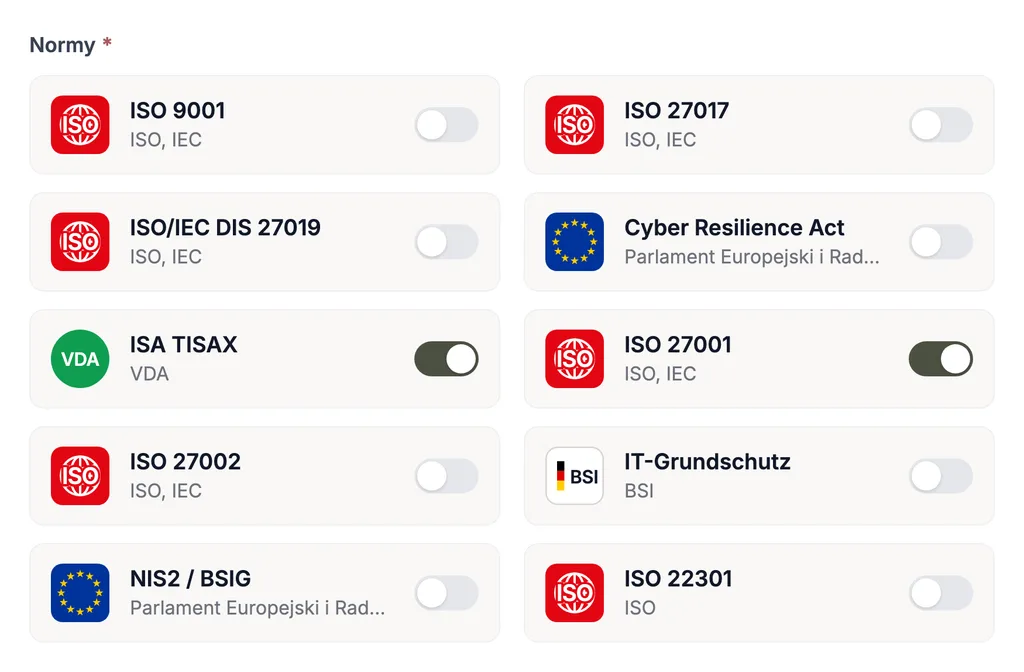
ISO 13485 jest blisko spokrewniona z ISO 9001, ale wciąż ma układ rozdziałów ISO 9001:2008. W Complaica obie normy korzystają z tych samych procesów, ryzyk, działań i dowodów: to, co udokumentowano dla SZJ, można — o ile treść do siebie pasuje — wykorzystać także dla ISO 9001, SZBI według ISO 27001, NIS2 lub zarządzania ochroną danych według RODO.
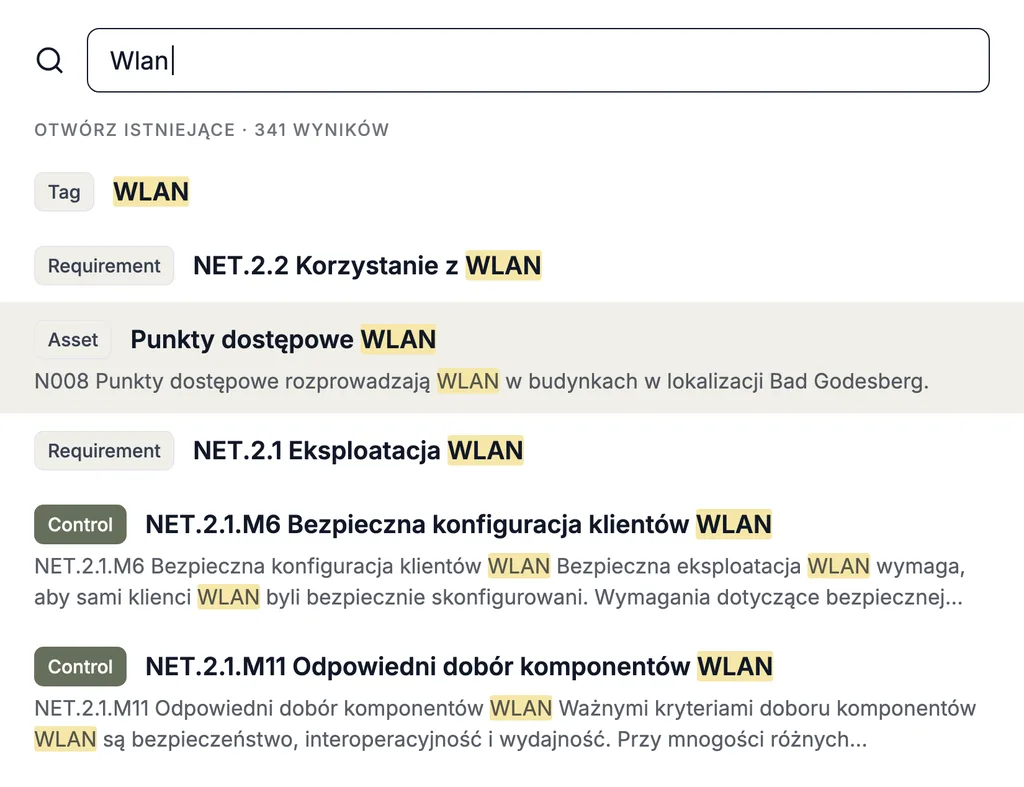
Każda norma jest dostarczana ze swoim katalogiem wymagań; własne katalogi można dodać w każdej chwili.
Najczęstsze pytania o oprogramowanie ISO 13485
Czym jest ISO 13485?
ISO 13485 to międzynarodowa norma dotycząca systemów zarządzania jakością organizacji, które projektują, produkują, instalują, serwisują lub dystrybuują wyroby medyczne, oraz ich dostawców. Wymaga konsekwentnego spełniania wymagań regulacyjnych i wymagań klientów i kładzie szczególny nacisk na zarządzanie ryzykiem, walidację, identyfikowalność i udokumentowane procedury. Obowiązuje trzecie wydanie, ISO 13485:2016.
Czym ISO 13485 różni się od ISO 9001?
ISO 13485 opiera się na strukturze ISO 9001:2008, a nie na zharmonizowanej strukturze dzisiejszej ISO 9001. Skupia się na skuteczności SZJ i spełnianiu wymagań regulacyjnych oraz wymaga więcej udokumentowanych procedur, dokumentacji wyrobu medycznego, zarządzania ryzykiem w realizacji wyrobu, walidacji procesów i oprogramowania, postępowania z reklamacjami i zgłoszeń do organów. Certyfikat ISO 9001 nie zastępuje certyfikatu ISO 13485.
Czy ISO 13485 jest obowiązkowa?
Sama norma jest dobrowolna. MDR i IVDR wymagają jednak od producentów SZJ, a zharmonizowana EN ISO 13485 to zwykła droga, by go wykazać; w USA ISO 13485:2016 jest od 2 lutego 2026 r. częścią przepisów poprzez FDA QMSR. Dostawców często zobowiązują do niej ich klienci.
Czym jest oprogramowanie ISO 13485?
Oprogramowanie ISO 13485 odwzorowuje wymagania normy jako katalog i łączy je z elementami Państwa SZJ — wyrobami, procesami, odpowiedzialnymi, ryzykami, dokumentami, dostawcami, reklamacjami, audytami i CAPA. Zamiast prowadzić osobno księgę jakości, dokumentacje wyrobów i listy działań, pracują Państwo na jednym zbiorze danych, z którego wynikają stopień spełnienia i raporty.
Jakie rozdziały ma ISO 13485?
Rozdziały 1–3 zawierają zakres, powołania normatywne oraz terminy. Wymagania znajdują się w rozdziałach 4–8: system zarządzania jakością, odpowiedzialność kierownictwa, zarządzanie zasobami, realizacja wyrobu oraz pomiary, analiza i doskonalenie. Wymagań rozdziałów 6, 7 i 8, które ze względu na działalność organizacji lub charakter wyrobu nie mają zastosowania, nie trzeba wdrażać — uzasadnienie znajduje się w księdze jakości.
Czy oprogramowanie w SZJ musi być walidowane?
Tak. Rozdział 4.1.6 wymaga walidacji zastosowania oprogramowania komputerowego używanego w SZJ przed pierwszym użyciem i po zmianach — w zakresie proporcjonalnym do ryzyka. Walidację przeprowadza Państwa organizacja dla zamierzonego zastosowania; na koncie testowym sprawdzają Państwo Complaica na własnych procesach, a nasi doradcy pomagają ją zaplanować.
Czym jest dokumentacja wyrobu medycznego?
Dokumentacja, której ISO 13485 wymaga w rozdziale 4.2.3 dla każdego typu lub rodziny wyrobów medycznych: ogólny opis i przewidziane zastosowanie, oznakowanie i instrukcja używania, specyfikacje, procedury wytwarzania, przechowywania, przemieszczania i dystrybucji, procedury pomiarów i monitorowania oraz, gdy ma to zastosowanie, wymagania dotyczące instalowania i serwisowania. W Complaica te dokumenty są przypięte do obiektu wyrobu.
Jak Complaica obsługuje reklamacje i CAPA?
Informacje zwrotne i reklamacje są prowadzone jako zapisy z odpowiedzialnymi, terminami i statusem; gdy potrzebne jest zgłoszenie do organu, rejestruje się je przy sprawie. Wynikają z nich działania korygujące lub zapobiegawcze z analizą przyczyn i oceną skuteczności, a raporty podsumowują wszystko na potrzeby przeglądu zarządzania.
Czy Complaica może prowadzić ISO 13485 i ISO 9001 razem?
Tak. Wiele wymagań się pokrywa; w Complaica obie normy korzystają z tych samych procesów, ryzyk, działań i dowodów. Udokumentowane informacje, audyt wewnętrzny i przegląd zarządzania prowadzi się raz i wykorzystuje dla obu, o ile treść do siebie pasuje — tak samo dla ISO 27001, NIS2 czy RODO.
Czy jest nowe wydanie ISO 13485?
Obowiązuje ISO 13485:2016. ISO potwierdziła ją podczas przeglądu systematycznego w 2025 r.; nowe wydanie się nie ukazało. W Europie obowiązuje zharmonizowana wersja EN ISO 13485:2016 ze zmianą A11:2021, której załączniki ZA i ZB odnoszą normę do MDR i IVDR. Nowa ISO 9001:2026 niczego w ISO 13485 nie zmienia.
Czy można przenieść istniejącą księgę jakości?
Tak. Complaica importuje i eksportuje dane z i do Excela oraz przez REST API; dokumenty zapisuje się przy obiekcie. Migracja Państwa danych jest bezpłatna i prowadzona z udziałem naszych specjalistów, dzięki czemu oceniają Państwo narzędzie na własnych danych, a nie na danych demonstracyjnych.
Czy Complaica jest dostępna jako SaaS lub on-premises?
Tak, w obu wariantach. Wersja SaaS jest hostowana w Niemczech; on-premises uruchamiają Państwo Complaica we własnej infrastrukturze. Licencja kosztuje w obu przypadkach tyle samo.
Źródła Odniesienia i podstawy prawne
6 źródeł · ISO 13485, MDR, IVDR, FDA QMSR, … Pokaż Ukryj
Podstawy prawne
Normy i standardy
Prawnie wiążąca jest wyłącznie wersja opublikowana we właściwym dzienniku urzędowym. Normy są dostępne u wymienionych wydawców.
Start z ISO 13485 w Complaica
Proszę przetestować Complaica, zamówić cennik albo porozmawiać z nami o obecnym SZJ dla wyrobów medycznych i migracji — prosimy o wiadomość.
Dziękujemy.
Odezwiemy się w ciągu jednego dnia roboczego.
Nie wysłano.
Nie udało się. Proszę sprawdzić pola albo napisać do nas bezpośrednio.