Narzędzie OSCAL dla Państwa ISMS
Import katalogów OSCAL, ich aktualizacja i wersjonowanie.
Complaica to narzędzie OSCAL do zarządzania wymaganiami bezpieczeństwa w ISMS. Mogą Państwo zintegrować katalogi BSI i NIST oraz własne katalogi OSCAL. Complaica aktualizuje podłączone katalogi automatycznie i regularnie z zewnętrznych źródeł, takich jak GitLab. Zmiany są oznaczane; istniejące oceny i ślad audytowy zostają zachowane.
- 01Przejmowanie katalogów OSCAL z zabezpieczeniami i wymaganiami
- 02Rozpoznawanie nowych, zmienionych i usuniętych wymagań
- 03Śledzenie wersji katalogu i powrót w razie potrzeby
- 04Zachowanie ocen między wersjami katalogu
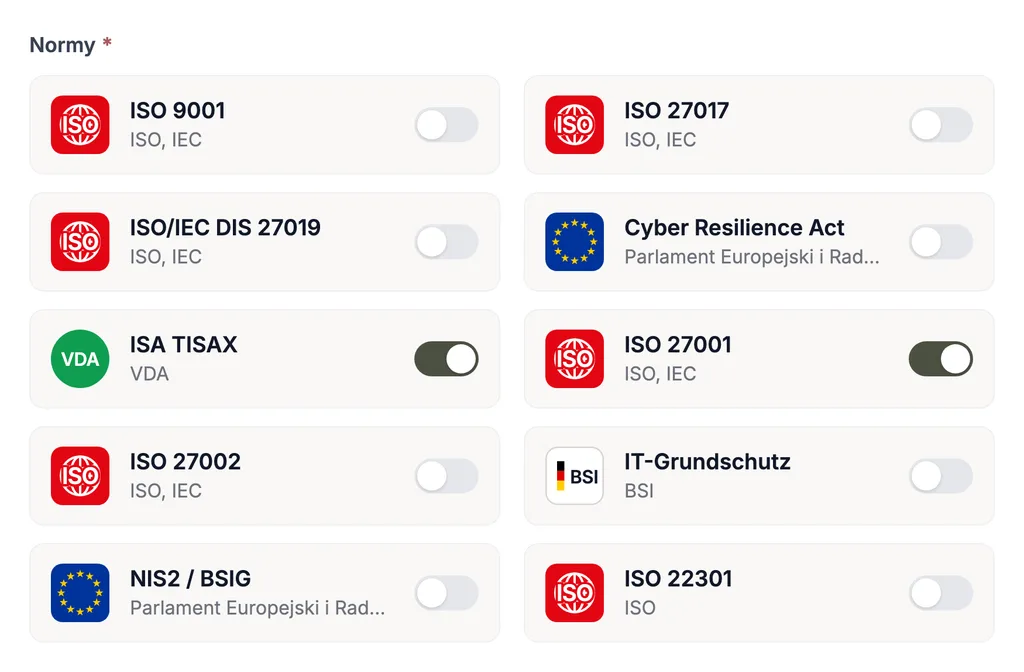
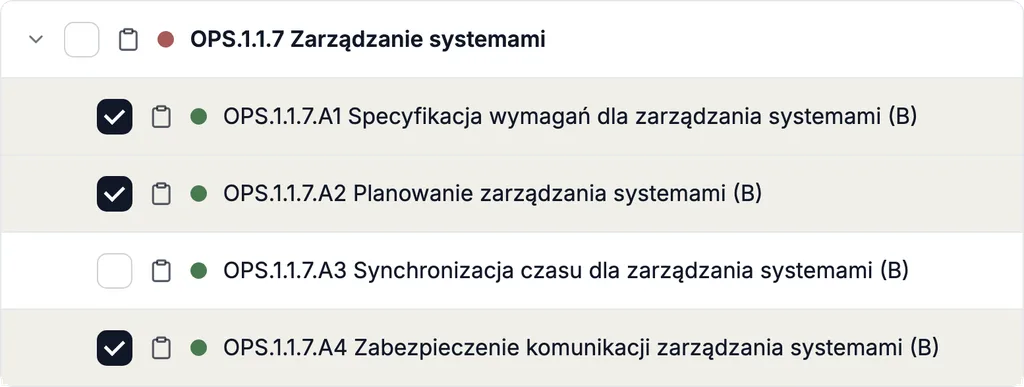
Import katalogów OSCAL i zarządzanie nimi w ISMS
Complaica łączy zarządzanie katalogami OSCAL z oceną wymagań bezpieczeństwa w ISMS. Zaimportowane zabezpieczenia i wymagania są dostępne w uporządkowanej postaci i można nad nimi pracować razem z wymaganiami innych regulacji.
- 01Import katalogu OSCAL — z zatwierdzonego źródła online lub jako katalog własny
- 02Zabezpieczenia i wymagania wraz ze swoją strukturą są gotowe do oceny w ISMS
- 03Ponowny import aktualizuje ten sam katalog, zamiast tworzyć drugi
- 04Wiele katalogów pracuje na wspólnym zasobie procesów, aktywów i ryzyk
- 05Import i eksport katalogów OSCAL
Wspólne korzystanie z katalogów BSI i NIST
Kto pracuje według więcej niż jednej regulacji, nie utrzymuje w Complaica kilku systemów: oficjalne katalogi stoją obok siebie i są oceniane na tych samych obiektach.
-
Katalog użytkownika Grundschutz++ wydany przez BSI
Katalog użytkownika (Anwenderkatalog) Grundschutz++ jest importowany jako katalog OSCAL z oficjalnego źródła BSI. Jak Complaica wspiera metodykę, pokazuje strona IT-Grundschutz.
-
NIST SP 800-53
Katalog zabezpieczeń NIST jest dostępny w formacie OSCAL i zostaje przejęty jako katalog OSCAL.
-
Jeden zasób dla obu
Procesy, aktywa i ryzyka są rejestrowane raz i służą obu katalogom — a także innym normom, takim jak ISO 27001.
-
Państwa katalog OSCAL w Complaica
Chcą Państwo włączyć kolejny katalog OSCAL? Podczas demo wspólnie sprawdzimy import i pokażemy, jak zarządzać jego wymaganiami w Complaica.
Automatyczna aktualizacja katalogów OSCAL
Wydawcy uzupełniają, poprawiają i usuwają. Complaica aktualizuje podłączone katalogi automatycznie i regularnie z zewnętrznego źródła, w którym są utrzymywane — na przykład z repozytorium GitLab.
- 01
Podłączenie źródła
Katalog zostaje połączony ze swoim zewnętrznym źródłem, na przykład repozytorium GitLab.
- 02
Przejęcie nowej wersji katalogu
Complaica odpytuje źródło automatycznie i regularnie i prowadzi każdy nowy stan jako osobną wersję katalogu.
- 03
Sprawdzenie zmian
Nowe, zmienione i usunięte zabezpieczenia i wymagania są oznaczone. Zespół sprawdza dokładnie to, czego dotyczy aktualizacja.
Wersjonowanie i ślad audytowy: oceny zostają zachowane
Po aktualizacji zespół widzi, które wymagania się zmieniły. Istniejące oceny i historia zostają zachowane. Dzięki temu można celowo sprawdzić, które oceny wymagają dostosowania.
-
Każda wersja katalogu pozostaje prześledzalna
Aktualizacja nie nadpisuje katalogu, lecz tworzy nową wersję. W każdej chwili można sprawdzić, który stan obowiązywał i kiedy.
-
Powrót do wcześniejszej wersji
Jeśli wersja nie odpowiada, przywracają Państwo katalog do wcześniejszej.
-
Nowe, zmienione, usunięte
Każde zabezpieczenie i każde wymaganie, które aktualizacja dodała, zmieniła lub usunęła, jest oznaczone. Dzięki temu zespół może celowo sprawdzić zmiany i ocenić ich wpływ na istniejące oceny i powiązane obiekty.
-
Oceny zostają zachowane
Istniejące oceny zostają zachowane. W przypadku wymagań o zmienionej treści należy ponownie sprawdzić ich merytoryczną aktualność.
-
Ślad audytowy bez luk
Ślad audytowy zmian nie ginie przy aktualizacji. Historia jest dostępna także podczas następnego audytu.
Włączanie własnych katalogów OSCAL
Polityki koncernowe, wymagania dla dostawców lub wymagania klientów definiują Państwo jako własny katalog w formacie OSCAL, wczytują do Complaica i używają równolegle z oficjalnymi katalogami BSI i NIST.
- 01Definiowanie własnych katalogów w formacie OSCAL i wczytywanie ich do Complaica
- 02Praca z nimi równolegle z katalogami oficjalnymi
- 03Wszystkie regulacje korzystają ze wspólnego zasobu procesów, aktywów, ryzyk i podatności.
Na tym samym zasobie pracują w oprogramowaniu ISMS Complaica także IT-Grundschutz, ISO 27001 i NIS2.
Czym jest OSCAL?
OSCAL to skrót od Open Security Controls Assessment Language. Język opracowany przez NIST opisuje wymagania bezpieczeństwa, ich wdrożenie i oceny w ustandaryzowanych modelach danych czytelnych maszynowo. Katalog OSCAL zawiera uporządkowane wymagania bezpieczeństwa, tak zwane zabezpieczenia (controls). Complaica wykorzystuje takie katalogi jako podstawę zarządzania wymaganiami i ich oceny w ISMS.
OSCAL łączy się z normami krajowymi i międzynarodowymi — ISO 27001, NIST SP 800-53, IT-Grundschutz++ i innymi ramami. Zamiast w plikach Word, arkuszach Excel czy PDF-ach wymagania są dostępne jako dane ustrukturyzowane; to zmniejsza nakład pracy, podatność na błędy i chaos wersji.
Od wymagań do weryfikacji: uproszczony kontekst OSCAL
- 01
Katalogi
Wymagania
Eksperci opracowują wymagania i publikują je jako katalog.
- 02
Profile
Dopasowanie
Profil OSCAL wybiera zabezpieczenia z jednego lub kilku katalogów i dostosowuje je do określonego kontekstu zastosowania.
- 03
Środki
Wdrożenie
Pełnomocnicy ds. bezpieczeństwa informacji i administratorzy wdrażają wymagania w organizacji.
- 04
Weryfikacje
Audyt
Wewnętrznie przez pełnomocnika i administrację, zewnętrznie przez audytorów i jednostki certyfikujące.
Najczęstsze pytania o narzędzie OSCAL Complaica
Co robi narzędzie OSCAL?
Narzędzie OSCAL przetwarza wymagania bezpieczeństwa lub inne dane compliance w formacie OSCAL. To, jakie funkcje oferuje, zależy od konkretnego narzędzia. Complaica importuje i eksportuje katalogi OSCAL, regularnie aktualizuje podłączone katalogi i pokazuje zmiany między ich wersjami.
Jakich katalogów OSCAL mogę używać w Complaica?
Katalogu użytkownika Grundschutz++ wydanego przez BSI, NIST SP 800-53 oraz własnych katalogów w formacie OSCAL — na przykład polityk koncernowych, wymagań dla dostawców lub wymagań klientów. Czy pasuje kolejny katalog, wyjaśnimy z Państwem podczas demo.
Jak aktualizowane są katalogi OSCAL?
Katalog zostaje połączony z zewnętrznym źródłem, na przykład repozytorium GitLab. Complaica przejmuje nowe stany automatycznie i regularnie jako nową wersję katalogu i oznacza nowe, zmienione i usunięte zabezpieczenia i wymagania.
Co dzieje się z istniejącymi ocenami przy aktualizacji?
Istniejące oceny zostają zachowane, podobnie jak ślad audytowy zmian. W przypadku wymagań o zmienionej treści należy ponownie sprawdzić ich merytoryczną aktualność — oznaczenia pokazują, których to dotyczy.
Czy mogę wrócić do wcześniejszej wersji katalogu?
Tak. Każda wersja katalogu zostaje zachowana. Jeśli aktualizacja nie odpowiada, przywracają Państwo katalog do wcześniejszej wersji.
Czy mogę używać własnych katalogów OSCAL?
Tak. Definiują Państwo katalog w formacie OSCAL, wczytują go do Complaica i używają równolegle z oficjalnymi katalogami BSI i NIST.
Czy wiele katalogów korzysta z tych samych aktywów i ryzyk?
Tak. Wszystkie regulacje korzystają ze wspólnego zasobu procesów, aktywów, ryzyk i podatności. Aktywo lub ryzyko rejestruje się raz i jest ono dostępne dla każdego katalogu.
Zarządzanie katalogami OSCAL na żywo
Proszę zobaczyć, jak współgrają import, automatyczne aktualizacje i wersjonowanie. Pokażemy na Państwa katalogu, jak zmiany stają się widoczne, a istniejące oceny zostają zachowane.
Dziękujemy.
Odezwiemy się w ciągu jednego dnia roboczego.
Nie wysłano.
Nie udało się. Proszę sprawdzić pola albo napisać do nas bezpośrednio.