AVG-software voor uw
gegevensbescherming
Complaica is software voor gegevensbeschermingsbeheer voor ondernemingen en functionarissen voor gegevensbescherming. Beheer verwerkingsactiviteiten, gegevensbeschermingseffectbeoordelingen, verzoeken van betrokkenen en datalekken centraal — met duidelijke verantwoordelijkheden, termijnen en traceerbare bewijzen.
Verbind uw managementsysteem voor gegevensbescherming (DPMS) met uw ISMS en gebruik gemeenschappelijke assets, risico’s en maatregelen.
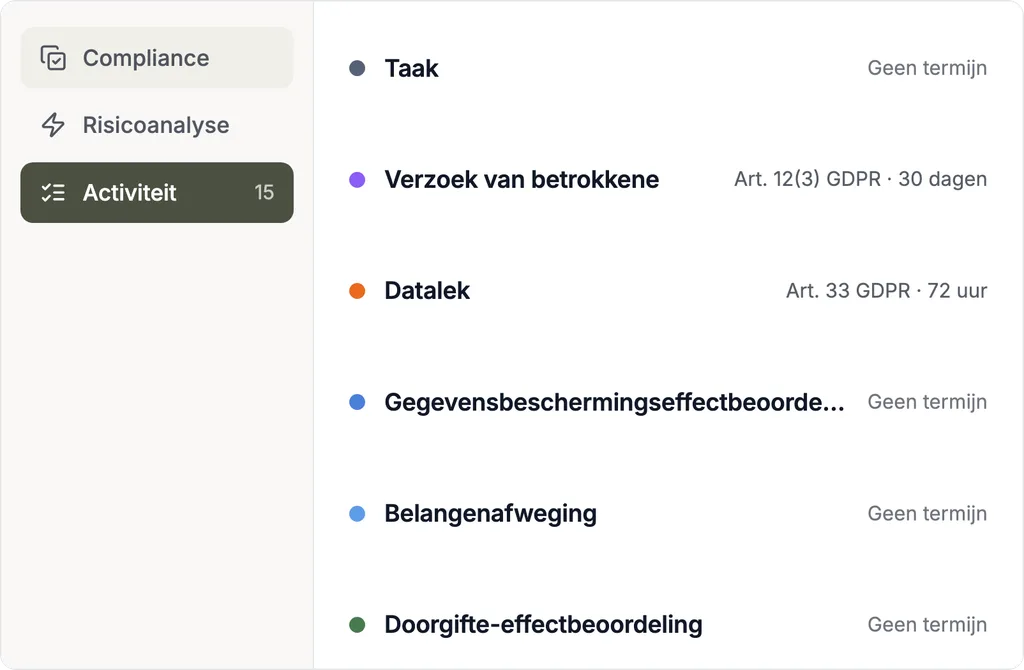
- 01Tien typische activiteiten rond gegevensbescherming als zaken — van de verwerkingsactiviteit tot de vertrouwelijkheidsverklaring
- 02Register van verwerkingsactiviteiten (art. 30) en DPIA-rapport (art. 35) uit uw gegevens
- 03Termijnen op de zaak: antwoord op verzoeken van betrokkenen binnen een maand, melding van datalekken indien mogelijk binnen 72 uur
- 04Bestaande registers uit Excel overnemen — als SaaS of on-premises
- 05Desgewenst aanvullend: advies over gegevensbescherming en een externe functionaris voor gegevensbescherming
Software voor gegevensbeschermingsbeheer: register, DPIA en rechten van betrokkenen
Wat de privacysoftware van Complaica in de dagelijkse praktijk afdekt — van het register van verwerkingsactiviteiten tot het bewijs tegenover de toezichthoudende autoriteit.
- 01Register van verwerkingsactiviteiten conform art. 30 — doeleinden, gegevenscategorieën, betrokkenen, ontvangers, bewaartermijnen en TOM, gekoppeld aan processen, systemen en dienstverleners
- 02Verwijderconcept per verwerkingsactiviteit — verwijderregels met startmoment en termijn, verwijdereenheden per systeem, uit de standaardcatalogus of zelf aangemaakt
- 03DPIA-drempelanalyse en gegevensbeschermingseffectbeoordeling conform art. 35 met risicomatrix, maatregelen en rapport
- 04Verzoeken van betrokkenen, klachten en datalekken als zaken met workflow, verantwoordelijken en wettelijke termijn
- 05Toestemmingen, belangenafwegingen, transfer impact assessments en vertrouwelijkheidsverklaringen traceerbaar gedocumenteerd
- 06Eisen van de AVG, de BDSG en eigen beleid per object beoordelen — met implementatiestatus en kritikaliteit
- 07Logboek van elke wijziging: wie wanneer wat heeft gewijzigd, met documenten en beslissingen bij het object
- 08Rapporten en dashboards voor functionarissen voor gegevensbescherming en de directie — open zaken, vervallende termijnen, nalevingsgraad per norm
- 09Samenwerking met vakafdelingen en externe betrokkenen — toegang per object en via een link
Tien gegevensbeschermingsactiviteiten met workflow, termijn en bewijs
Gegevensbeschermingsbeheer bestaat uit terugkerende zaken. Complaica voert elk daarvan als een eigen zaaktype — met de workflow, de termijn en het bewijs waarin de AVG daarvoor voorziet.
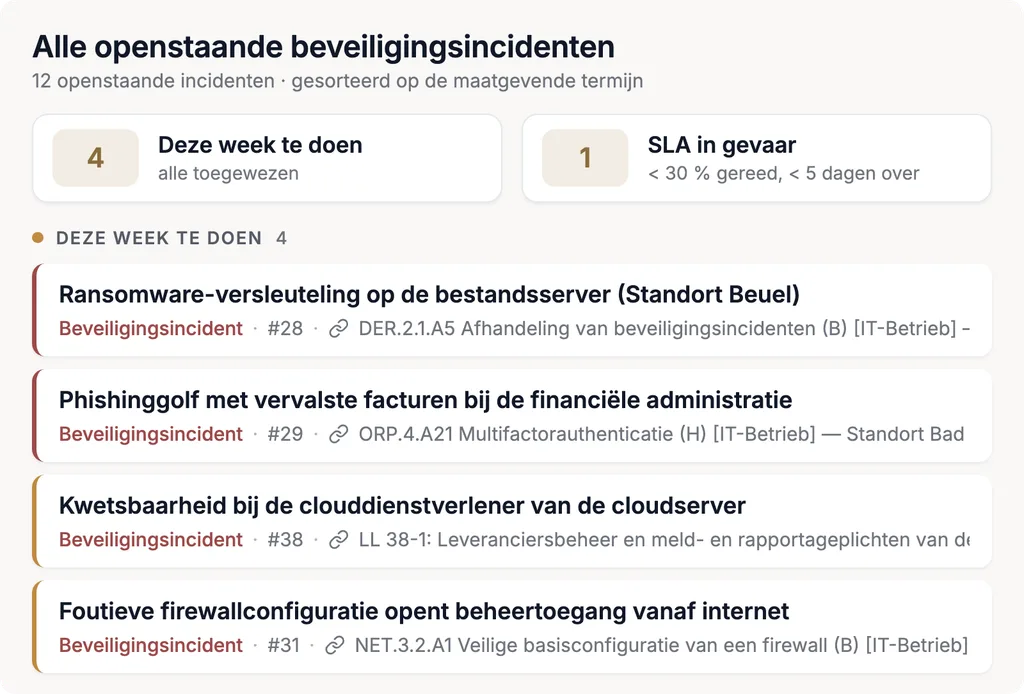
Elke zaak hangt aan het object dat zij betreft — de verwerkingsactiviteit, het systeem, de dienstverlener, de persoon —, draagt verantwoordelijken, documenten en taken en legt elke statuswijziging met auteur en datum vast. De statusketen hieronder is de workflow zoals die in de software is vastgelegd. Andere zaaktypen — verwerkersbeoordeling, beveiligingsincident, lesson learned — zijn eveneens inbegrepen; het datamodel is aan uw werkwijze aan te passen.
- PA
Verwerkingsactiviteit
Elke verwerking van persoonsgegevens als zaak met doel, gegevenscategorieën, betrokkenen, ontvangers, rechtsgrond, bewaartermijnen en TOM — gekoppeld aan de processen, systemen en dienstverleners die haar dragen. Uit de vrijgegeven zaken ontstaat het register van verwerkingsactiviteiten.
Workflow- Concept
- In beoordeling
- Vrijgegeven
- Herziening nodig
- Beëindigd
- DSR
Verzoek van een betrokkene
Inzage, rectificatie, wissing, beperking, overdraagbaarheid van gegevens, bezwaar: elk verzoek wordt gevoerd met ontvangstdatum, identiteitscontrole, verantwoordelijke en termijn; het antwoord, een eventuele verlenging met motivering en de bewijzen staan bij de zaak.
Workflow- Ontvangen
- Identiteitscontrole
- In behandeling
- Beantwoord
- Afgewezen
- Afgesloten
- CMP
Klacht
Klachten van betrokkenen — rechtstreeks of via de toezichthoudende autoriteit — met standpunt, correspondentie en uitkomst. Loopt er een beroep, dan blijft de zaak open tot daarover is beslist.
Workflow- Ontvangen
- In beoordeling
- Standpunt opgesteld
- Bij toezichthouder
- Afgesloten
- Beroep loopt
- DPI
Datalek
Van ontdekking via risicobeoordeling tot de beslissing of de toezichthoudende autoriteit moet worden ingelicht — tenzij het niet waarschijnlijk is dat de inbreuk een risico voor de betrokkenen inhoudt — en of bij een hoog risico de betrokkenen onverwijld moeten worden ingelicht. Elke stap wordt met datum gedocumenteerd, ook bij een niet-meldplichtig datalek (art. 33 lid 5).
Workflow- Ontdekt
- In beoordeling
- Geclassificeerd
- Niet meldplichtig
- Gemeld aan autoriteit (art. 33)
- Autoriteit geïnformeerd
- Toets betrokkenen (art. 34)
- Uitzondering art. 34 lid 3
- Betrokkenen geïnformeerd (art. 34)
- Herstel loopt
- Afgesloten
- TA
DPIA-drempelanalyse
De voortoets per verwerkingsactiviteit: brengt zij waarschijnlijk een hoog risico voor de betrokkenen met zich mee — volgens de gevallen van art. 35 lid 3 en de lijsten van de toezichthoudende autoriteiten? De uitkomst beslist en onderbouwt of een DPIA volgt.
Workflow- Concept
- In beoordeling
- Vrijgegeven
- Vervangen
- DPIA
Gegevensbeschermingseffectbeoordeling
Beschrijving van de verwerking, noodzaak en evenredigheid, risico’s voor de betrokkenen en beheersmaatregelen — met risicomatrix, gekoppelde TOM en het rapport voor het dossier of de voorafgaande raadpleging van de toezichthoudende autoriteit.
Workflow- Drempelanalyse
- DPIA vereist
- Niet vereist
- In behandeling
- Afgesloten
- TIA
Transfer impact assessment
Voor elke doorgifte naar een derde land: ontvanger, doorgifte-instrument — adequaatheidsbesluit, standaardcontractbepalingen, bindende bedrijfsvoorschriften —, rechtssituatie in het bestemmingsland en aanvullende maatregelen. De uitkomst draagt een herbeoordelingsdatum, want de rechtssituatie verandert.
Workflow- Concept
- In beoordeling
- Vastgesteld — toegestaan
- Vastgesteld — onder voorwaarden
- Niet toegestaan
- Herbeoordeling nodig
- Verouderd
- CR
Toestemming
Toestemmingen met doel, tekst, datum, betrokkene en kanaal — zodat u ze kunt aantonen, zoals art. 7 lid 1 verlangt. Een intrekking wijzigt de status, en de verwerking die erop rust, ziet dat.
Workflow- Actief
- Ingetrokken
- Verlopen
- LIA
Belangenafweging
De drietrapstoets voor het gerechtvaardigd belang: belang, noodzaak, afweging tegen de belangen en grondrechten van de betrokkenen — gedocumenteerd en gekoppeld aan de verwerkingsactiviteit die erop steunt.
Workflow- Concept
- In beoordeling
- Afgesloten
- CC
Vertrouwelijkheidsverklaring
De schriftelijke verplichting tot vertrouwelijkheid en tot verwerking uitsluitend in opdracht — het gebruikelijke bewijs bij art. 29 en art. 32 lid 4; bij verwerkers verlangt art. 28 lid 3 onder b dat het personeel zich tot vertrouwelijkheid heeft verbonden. Per persoon met status, datum en document.
Workflow- Open
- Verzonden
- Ondertekend
- Geweigerd
- Verlopen
- Vervallen
Verwijderconcept: verwijderregels en verwijdereenheden per verwerkingsactiviteit
Persoonsgegevens mogen niet langer worden bewaard dan nodig is voor de doeleinden waarvoor ze worden verwerkt (art. 5 lid 1 onder e AVG), en het register vermeldt indien mogelijk de beoogde termijnen voor het wissen (art. 30 lid 1 onder f). Het verwijderconcept maakt daar regels van die zich laten uitvoeren en aantonen.
Hoe een verwijderconcept wordt opgebouwd, beschrijft DIN EN ISO/IEC 27555 — de opvolger van DIN 66398, waarvan zij de methode overneemt. In Complaica heeft elke verwerkingsactiviteit een eigen tabblad “Verwijderconcept”.
- 01Per regel een gegevenssoort en een groep betrokkenen — bijvoorbeeld “Functionele protocolgegevens” en “Medewerkers van zakenpartners” — met de verwijderregel en de verwijdereenheid die voor hen gelden
- 02Verwijderregels (LR) met startmoment, triggerende gebeurtenis en termijn — bijvoorbeeld zes maanden nadat de afwijzing de sollicitant heeft bereikt
- 03Verwijdereenheden (LE) beschrijven waar en hoe wordt verwijderd: systeem, referentieobject, granulariteit en of selectief kan worden verwijderd
- 04Verwijderregels en verwijdereenheden uit de standaardcatalogus overnemen of zelf aanmaken en met drag-and-drop ordenen
Zes modules, één dataset
Organisatie, assets, eisen, risico’s, rapporten en zaken werken op dezelfde objecten — een wijziging is overal zichtbaar waar het object voorkomt.
01 / 06 · Organisatiebeheer
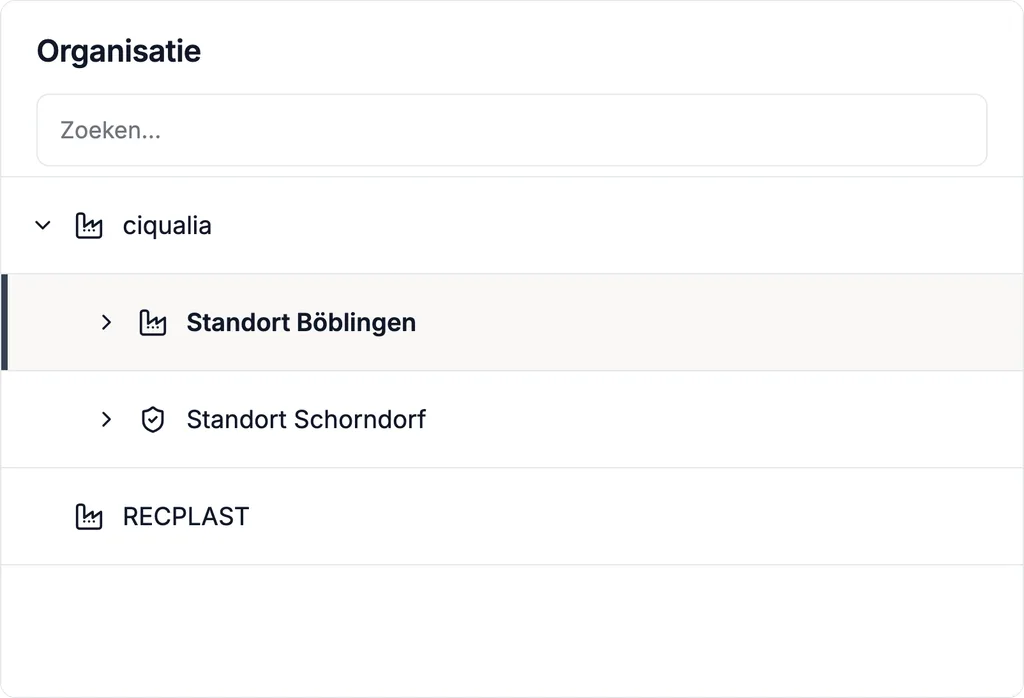
Verwerkingsverantwoordelijken, verwerkers en locaties
Breng uw organisatie als boom in kaart — entiteiten, locaties, afdelingen, rollen — en leg vast wie verwerkingsverantwoordelijke, gezamenlijke verwerkingsverantwoordelijke of verwerker is. Rechten worden per eenheid en per object toegekend.
02 / 06 · Assetstructuuranalyse
Processen, systemen, gegevenscategorieën en ontvangers
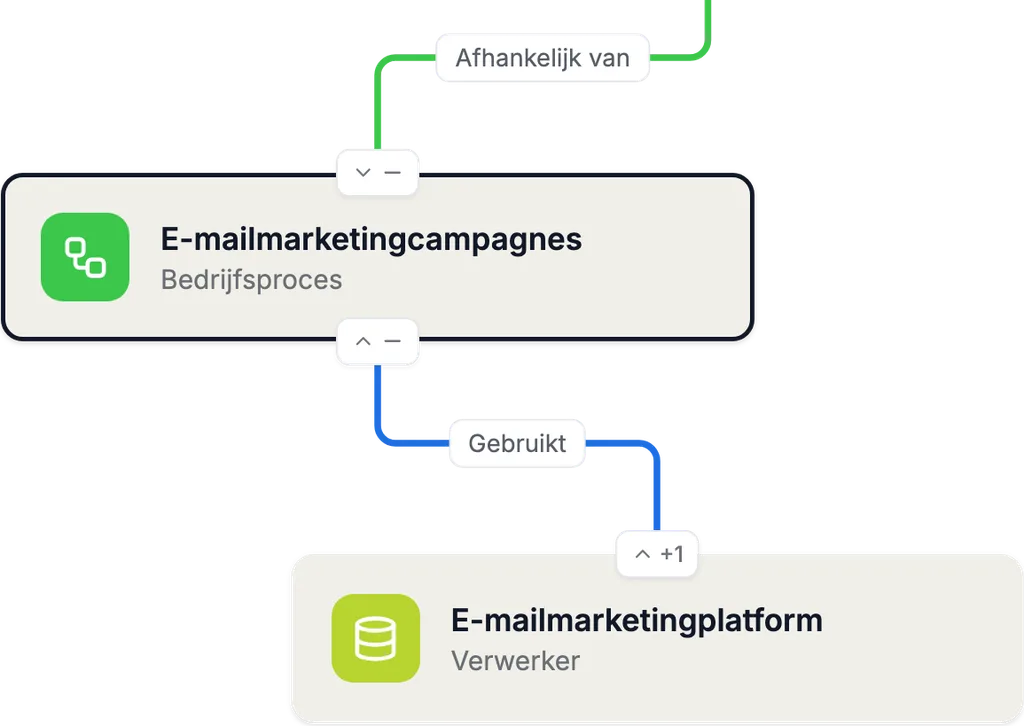
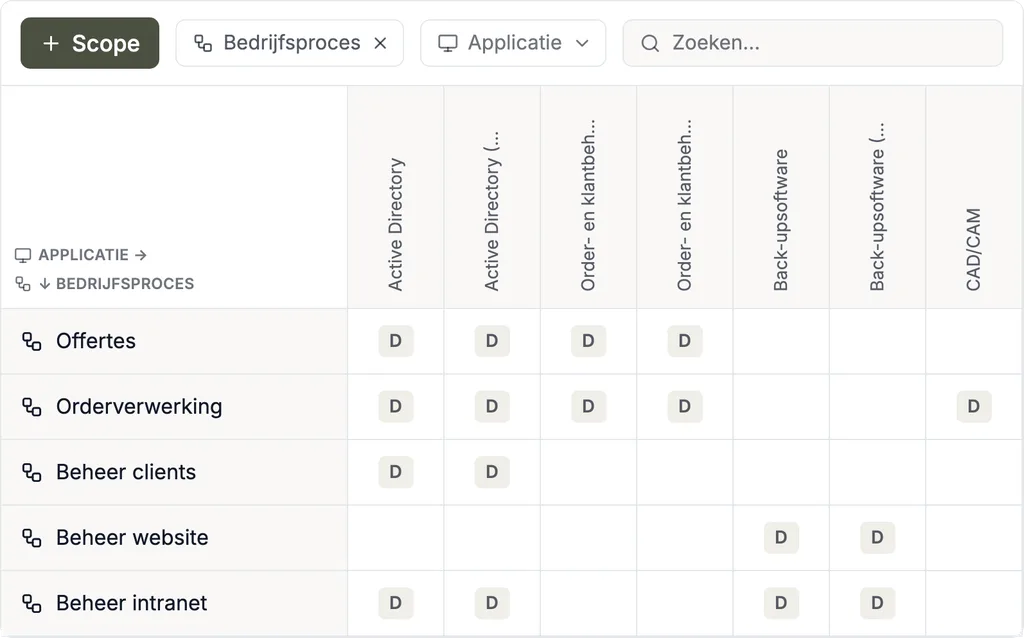
Bedrijfsprocessen, applicaties, systemen, categorieën persoonsgegevens, groepen betrokkenen, verwerkers en ontvangers zijn assets met attributen, gekoppeld aan de verwerkingsactiviteiten die erop draaien.
Afhankelijkheidsgrafen en -matrices tonen welke verwerking welk systeem gebruikt en welke dienstverlener welke gegevens ziet — en daarmee wie een incident raakt.
03 / 06 · Compliancebeheer
AVG, BDSG en eigen beleid per object
Beoordeel de eisen van de AVG (art. 5–49), de BDSG en uw eigen beleid per verwerkingsactiviteit, systeem of eenheid — met implementatiegraad, kritikaliteit, verantwoordelijken en bewijzen. De beoordeling cumuleert over de boom tot de nalevingsgraad per norm.
04 / 06 · Risicomanagement
Risico’s voor de betrokkenen
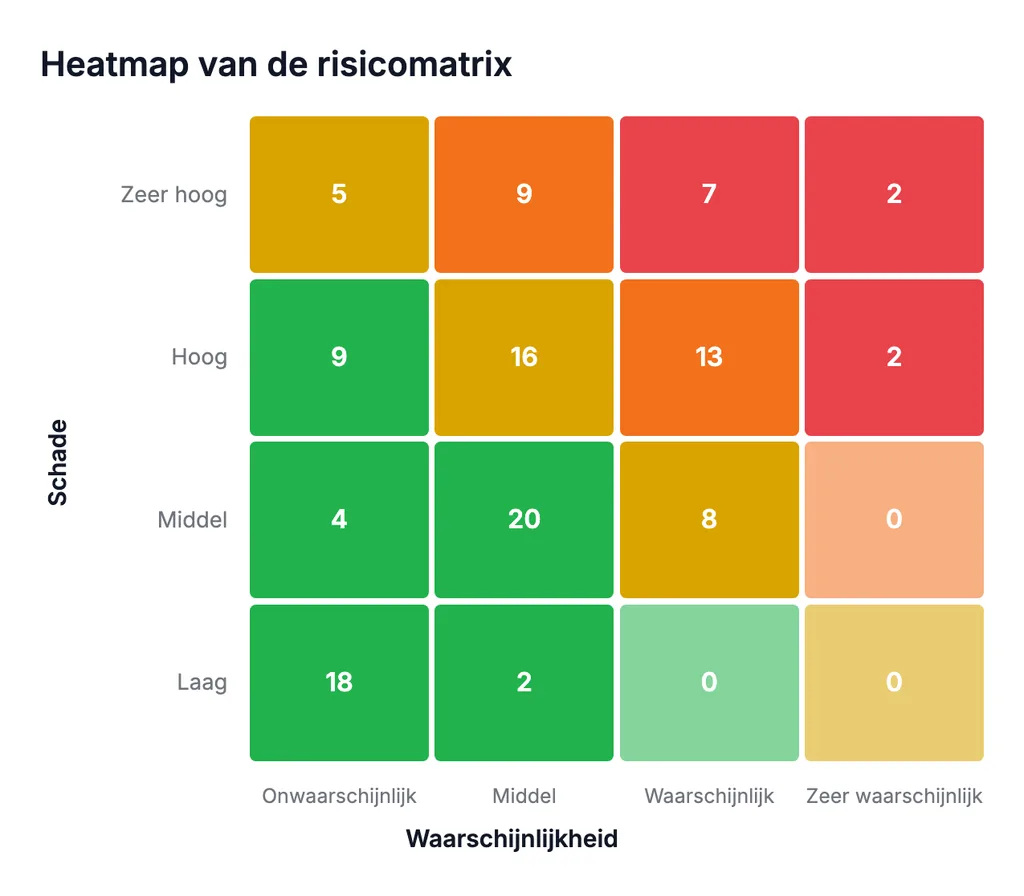
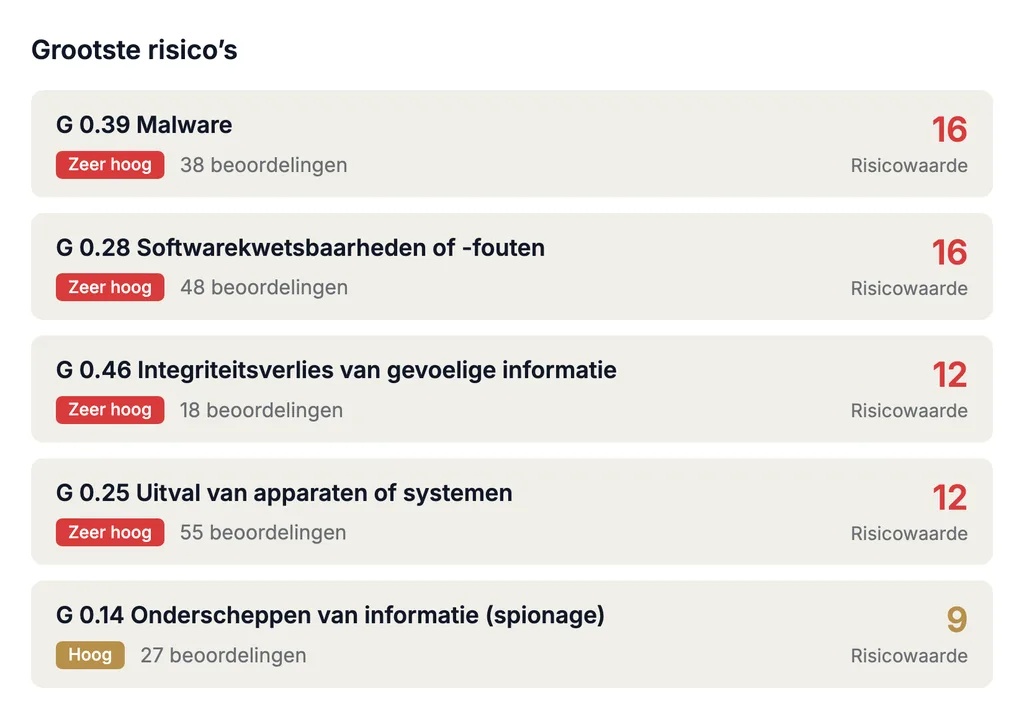
De AVG beoordeelt risico’s vanuit het perspectief van de betrokkenen. Identificeer dreigingen per verwerkingsactiviteit, beoordeel waarschijnlijkheid en ernst in een configureerbare risicomatrix en volg maatregelen en restrisico in de tijd. Drempelanalyse en DPIA grijpen op dezelfde risico’s terug.
05 / 06 · Rapportage & data-analyse
Verwerkingsregister, DPIA-rapport en dashboards
Het register van verwerkingsactiviteiten, DPIA-rapporten, de documentatie van datalekken en overzichten van open zaken ontstaan uit uw eigen gegevens — als rapportsjabloon of als eigen rapport. De verspreiding verzorgen de Teams-integratie en de mailbot.
06 / 06 · Taakbeheer & samenwerking
Zaken, verantwoordelijken en termijnen
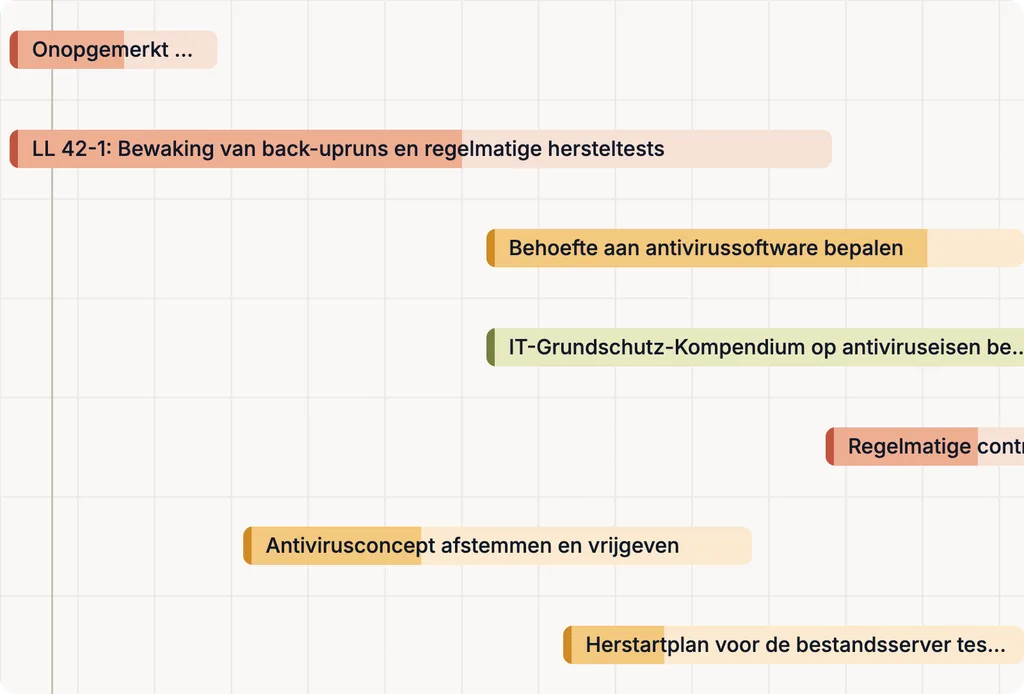
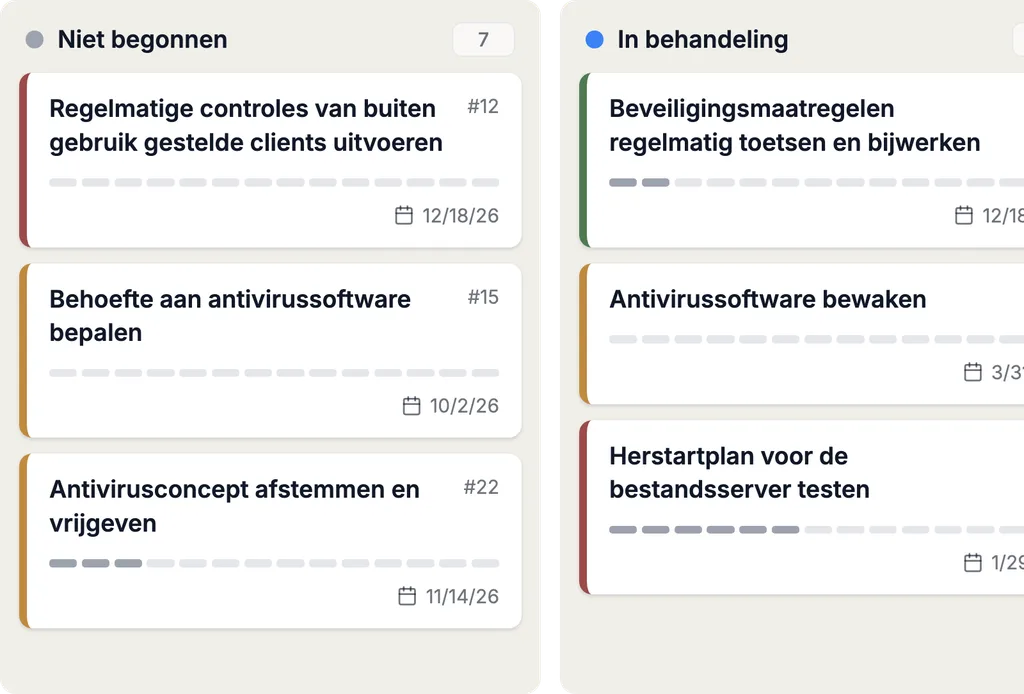
Zaken en taken dragen verantwoordelijken, termijnen en status; elke wijziging wordt met auteur en datum vastgelegd. Vakafdelingen, functionaris voor gegevensbescherming en externe betrokkenen werken in hetzelfde systeem.
DPMS en ISMS op één platform
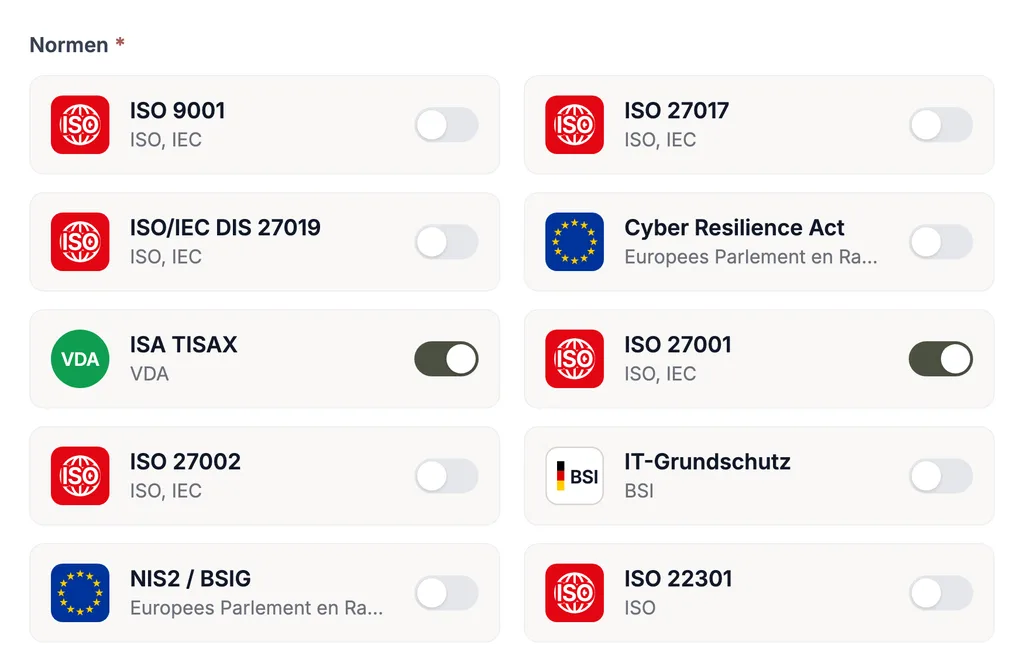
Gegevensbescherming en informatiebeveiliging hebben betrekking op dezelfde systemen, dienstverleners en risico’s. In Complaica delen uw managementsysteem voor gegevensbescherming (DPMS) en uw ISMS assets, risico’s, maatregelen en bewijzen: de technische en organisatorische maatregelen conform art. 32 kunnen — voor zover inhoudelijk passend — worden overgenomen uit het ISMS volgens ISO 27001 of uit IT-Grundschutz, een beveiligingsincident kan een datalek worden, en NIS2 of het hoofdstuk gegevensbescherming van TISAX worden op dezelfde dataset beoordeeld.
Sjablonen, catalogi en een voorbereid organisatiemodel voor de start levert de Data Protection Kit. Elke norm wordt met haar eisencatalogus geleverd; eigen catalogi zijn toe te voegen.
Bestaande privacydocumentatie overnemen
U begint niet bij nul: uw bestaande register, uw systeemlijsten en uw overzichten van dienstverleners zijn over te nemen.
- 01Import en export van en naar Excel — bijvoorbeeld uw bestaande register van verwerkingsactiviteiten
- 02Koppeling van CMDB- en assetmanagementsystemen zoals Microsoft Azure, i-doit, GLPI of FNT Command via de REST API
- 03Jira, Microsoft Planner en andere als taaksysteem
- 04Data marts, REST API en MCP voor externe analyse- en rapportagesystemen
- 05De migratie van uw gegevens is gratis en wordt door onze specialisten begeleid
SaaS of on-premises: Complaica draaien zoals het u past
Complaica is in twee varianten beschikbaar. De licentie kost in beide gevallen hetzelfde.
- SaaS
Complaica wordt voor u beheerd; de SaaS-variant wordt in Duitsland gehost.
- On-premises
U draait Complaica in uw eigen infrastructuur.
- AI-integratie naar keuze
De AI-integratie is optioneel en verbindt via MCP met ChatGPT, Claude of een lokaal gehoste AI-dienst.
Wat de AVG verlangt — en welke zaak het vastlegt
De Algemene verordening gegevensbescherming (Verordening (EU) 2016/679) geldt sinds 25 mei 2018 rechtstreeks in alle lidstaten. Zij is van toepassing op verwerkingen in het kader van de activiteiten van een vestiging in de EU en — onder de voorwaarden van art. 3 lid 2 — ook op verwerkingsverantwoordelijken buiten de EU die aan personen in de Unie goederen of diensten aanbieden of hun gedrag monitoren. De Duitse BDSG (federale wet op de gegevensbescherming) vult haar aan, onder meer bij de aanwijzing van de functionaris voor gegevensbescherming.
De kern is de verantwoordingsplicht van art. 5 lid 2: de verwerkingsverantwoordelijke is verantwoordelijk voor de naleving van de beginselen en moet die kunnen aantonen. Complaica legt de plichten vast als zaken met workflow en bewijs — de juridische beoordeling blijft bij u en uw functionaris voor gegevensbescherming.
Zes plichtgroepen en hun zaaktypen
Register en verantwoording
art. 5 lid 2, art. 24, art. 30
Verwerkingsverantwoordelijken en verwerkers houden een register van de verwerkingsactiviteiten bij en stellen het op verzoek ter beschikking van de toezichthoudende autoriteit. De uitzondering voor minder dan 250 werknemers geldt niet wanneer het waarschijnlijk is dat de verwerking een risico inhoudt, wanneer zij niet incidenteel is of wanneer zij bijzondere categorieën (art. 9) of gegevens over strafrechtelijke veroordelingen en strafbare feiten (art. 10) betreft.
In Complaica: PA · rapport conform art. 30
Rechtsgrond per verwerking
art. 6, art. 7, art. 9
Geen verwerking zonder rechtsgrond: toestemming, overeenkomst, wettelijke verplichting, vitale belangen, taak van algemeen belang of gerechtvaardigd belang — dat laatste na een gedocumenteerde afweging. Bijzondere categorieën vereisen bovendien een uitzondering conform art. 9 lid 2.
In Complaica: CR · LIA
Rechten van betrokkenen
art. 12–22, art. 77
Inzage, rectificatie, wissing, beperking, overdraagbaarheid van gegevens en bezwaar — te beantwoorden onverwijld, uiterlijk binnen een maand; bij complexe of talrijke verzoeken indien nodig met nog eens twee maanden te verlengen. Elke betrokkene kan bovendien een klacht indienen bij de toezichthoudende autoriteit.
In Complaica: DSR · CMP
Beveiliging en incidenten
art. 28, art. 29, art. 32–34
Technische en organisatorische maatregelen passend bij het risico; personen met toegang tot gegevens verwerken die uitsluitend in opdracht; verwerkers worden contractueel gebonden. Een inbreuk in verband met persoonsgegevens wordt zonder onredelijke vertraging en indien mogelijk binnen 72 uur gemeld, tenzij het niet waarschijnlijk is dat zij een risico inhoudt — en wordt in elk geval gedocumenteerd.
In Complaica: DPI · CC · TOM · verwerkersbeoordeling
Risico en effectbeoordeling
art. 35, art. 36
Brengt een verwerking waarschijnlijk een hoog risico voor de rechten en vrijheden van de betrokkenen met zich mee, dan wordt vooraf een gegevensbeschermingseffectbeoordeling uitgevoerd. Blijkt daaruit dat de verwerking een hoog risico zou opleveren als er geen maatregelen worden genomen om het risico te beperken, dan wordt de toezichthoudende autoriteit voorafgaand aan de verwerking geraadpleegd.
In Complaica: TA · DPIA
Doorgifte naar derde landen
art. 44–49
Persoonsgegevens verlaten de EU alleen op een grondslag van hoofdstuk V: adequaatheidsbesluit, passende waarborgen zoals de standaardcontractbepalingen van de Commissie of bindende bedrijfsvoorschriften — sinds het arrest Schrems II (C-311/18) met een toets van de rechtssituatie in het bestemmingsland.
In Complaica: TIA
In vijf stappen naar een werkend DPMS
Hoe de invoering met Complaica verloopt — van het overnemen van uw bestaande documentatie tot het bewijs.
- 01
OvernemenBestand en structuur
Bestaand register, systeemlijsten en dienstverleners uit Excel of gekoppelde systemen overnemen; de Data Protection Kit levert de beginstructuur.
- 02
KoppelenVerwerkingen en assets
Elke verwerkingsactiviteit verbinden met processen, systemen, gegevenscategorieën en ontvangers — de basis voor register en risicoanalyse.
- 03
BeoordelenDrempelanalyse en DPIA
Per verwerking bepalen of een DPIA nodig is, en risico’s met maatregelen vastleggen; de TOM komen, voor zover passend, uit het ISMS.
- 04
UitvoerenVerzoeken, incidenten, toestemmingen
Lopende zaken voeren met workflow, termijn en verantwoordelijke; het dashboard toont wat vervalt.
- 05
AantonenRapporten en herziening
Register, DPIA-rapporten en incidentdocumentatie uit de gegevens genereren en regelmatig herzien.
Waarom Complaica als privacysoftware?
Zes redenen waarom verwerkingsverantwoordelijken en functionarissen voor gegevensbescherming hun DPMS met Complaica voeren.
Workflows in plaats van e-mail en Excel
Elke activiteit rond gegevensbescherming loopt als zaak met status, termijn en verantwoordelijke — in plaats van in mailboxen en tabellen die nauwelijks tegelijk actueel te houden zijn.
Traceerbaar tot in detail
Elke wijziging wordt met auteur en datum gelogd; documenten, beoordelingen en beslissingen staan bij het object waarop ze betrekking hebben.
Startklaar met de Data Protection Kit
De Data Protection Kit brengt een typische organisatiestructuur, het registersjabloon conform art. 30, DPIA-beoordeling en -rapport en catalogi van dreigingen en maatregelen mee.
Aanpasbaar aan uw organisatie
Het datamodel wordt op uw werkwijze afgestemd; andere normen en interne eisencatalogi zijn toe te voegen.
Samenwerking met externen
Vakafdelingen, verwerkers, advocaten of auditors werken in hetzelfde systeem — toegang wordt per object en via een link verleend.
Kritikaliteit en implementatiestatus in één oogopslag
Geïmplementeerde eisen zijn gemarkeerd en tonen verantwoordelijken, documenten, zaken en notities. Eisen worden via zaken, taken of afzonderlijke controls vervuld — of per zelfbeoordeling beoordeeld.
Optimaliseer gegevensbeschermingstaken met AI-assistentie
Met de optionele AI-integratie (MCP) beantwoordt Complaica vragen over de AVG, legt eisen en zaaktypen uit, helpt bij het aanmaken van verwerkingsactiviteiten en zaken en vindt antwoorden in uw eigen beleid en overeenkomsten. Ze ondersteunt het werk aan het DPMS — beoordeling en beslissing blijven bij u en uw functionaris voor gegevensbescherming.
- 01Vragen over de AVG, de BDSG en termijnen beantwoorden
- 02Eisen en zaaktypen uitleggen — wat vereist is en wat als bewijs geldt
- 03Verwerkingsactiviteiten, zaken en maatregelen voorstellen, formuleren en toewijzen
- 04Uw beleid, verwerkersovereenkomsten en documenten analyseren en vragen daarover beantwoorden
- 05Het gebruik van Complaica uitleggen — welke functie waarvoor
Klantstemmen over Complaica
„We kunnen alles wat we nodig hebben in één tool doen”
Complaica is uiterst gebruiksvriendelijk en aanpassen is kinderspel. We regelen er de ISO-compliance en de gegevensbescherming mee — we kunnen alles wat we nodig hebben in één tool doen. Voor ons is Complaica beter dan de alternatieven op de markt en tegelijk goedkoper.
Meer …Minder
Complaica is uiterst gebruiksvriendelijk en aanpassen is kinderspel. We regelen er de ISO-compliance en de gegevensbescherming mee — we kunnen alles wat we nodig hebben in één tool doen.
Voor ons is Complaica beter dan de alternatieven op de markt en tegelijk goedkoper.
„Het geoptimaliseerde complianceproces”
Een van de functies die ons bij Complaica het meest bevalt, is het geoptimaliseerde complianceproces. De interface heeft een helder, gestructureerd ontwerp dat meer gebruiksgemak biedt en een hogere werksnelheid bevordert. Dat zorgt niet alleen voor een snelle leercurve bij nieuwe gebruikers, maar laat ook ervaren gebruikers hun inspanning beperken. In elke fase van de levenscyclus van het beveiligingsbeheer worden terugkerende taken zoals scoping, structuuranalyse, modellering en zelfs het opvolgen van risico’s en maatregelen door tal van functionaliteiten ondersteund. Bovendien presteert het platform uitstekend — het is stabiel en qua snelheid voortreffelijk.
Meer …Minder
Een van de functies die ons bij Complaica het meest bevalt, is het geoptimaliseerde complianceproces. De interface heeft een helder, gestructureerd ontwerp dat meer gebruiksgemak biedt en een hogere werksnelheid bevordert. Dat zorgt niet alleen voor een snelle leercurve bij nieuwe gebruikers, maar laat ook ervaren gebruikers hun inspanning beperken.
In elke fase van de levenscyclus van het beveiligingsbeheer worden terugkerende taken zoals scoping, structuuranalyse, modellering en zelfs het opvolgen van risico’s en maatregelen door tal van functionaliteiten ondersteund.
Bovendien presteert het platform uitstekend — het is stabiel en qua snelheid voortreffelijk.
„De begeleide aanpak was voor ons doorslaggevend”
We waren nieuw op het gebied van compliance en de implementatie van ISO 27001 en moesten het ingewikkelde certificeringsproces doorlopen. Gezien de regelgevende complexiteit wilden we de beste manier vinden om te beginnen. Onze projectmanager (alias beveiligingsfunctionaris) had nog nooit met dergelijke compliancenormen en -regels gewerkt. Daarom kozen we voor ondersteuning door een derde partij, om precies te zijn Complaica. De begeleide aanpak was voor ons doorslaggevend. Complaica had alle gedetailleerde uitleg voor de compliancecheck en de risicoanalyse, inclusief praktische voorstellen.
Meer …Minder
We waren nieuw op het gebied van compliance en de implementatie van ISO 27001 en moesten het ingewikkelde certificeringsproces doorlopen.
Gezien de regelgevende complexiteit wilden we de beste manier vinden om te beginnen. Onze projectmanager (alias beveiligingsfunctionaris) had nog nooit met dergelijke compliancenormen en -regels gewerkt.
Daarom kozen we voor ondersteuning door een derde partij, om precies te zijn Complaica. De begeleide aanpak was voor ons doorslaggevend. Complaica had alle gedetailleerde uitleg voor de compliancecheck en de risicoanalyse, inclusief praktische voorstellen.
Aanvullend: advies over gegevensbescherming en externe functionaris voor gegevensbescherming
De software staat op zichzelf. Wilt u ondersteuning, dan begeleiden onze experts in gegevensbescherming u aanvullend — van de gap-analyse tot de rol van externe functionaris voor gegevensbescherming.
- Gap-analyse en gegevensbeschermingsaudit
Vergelijking van uw huidige situatie met de eisen van de AVG en de BDSG. Resultaat: nalevingsgraad per artikel, een geprioriteerde lijst van gaps en een implementatieplan.
- Opbouw van het DPMS en het register
Organisatie, rollen, processen, systemen en verwerkingsactiviteiten worden in Complaica aangelegd. U krijgt een werkend DPMS met een register conform art. 30.
- Drempelanalyse en DPIA
Begeleiding bij de voortoets van uw verwerkingen en bij de gegevensbeschermingseffectbeoordeling voor de risicovolle — risico’s benoemen, maatregelen toewijzen, rapport opstellen.
- Verwerkers en doorgifte naar derde landen
Verwerkersovereenkomsten conform art. 28 toetsen, standaardcontractbepalingen inzetten, transfer impact assessments uitvoeren.
- Training en vertrouwelijkheidsverklaring van medewerkers
Trainingen over gegevensbescherming en gegevensbeveiliging, vertrouwelijkheidsverklaringen en instructies voor de vakafdelingen — zodat verzoeken en incidenten worden herkend en doorgegeven.
- Externe functionaris voor gegevensbescherming
Onze experts in gegevensbescherming nemen de rol conform art. 37 AVG en § 38 BDSG op zich — als aanspreekpunt voor toezichthoudende autoriteit, betrokkenen en directie, tijdelijk of permanent.
Veelgestelde vragen over AVG-software
Wat is de AVG?
De Algemene verordening gegevensbescherming (Verordening (EU) 2016/679, Engels GDPR) is het gegevensbeschermingsrecht van de Europese Unie. Zij geldt sinds 25 mei 2018 rechtstreeks in alle lidstaten en regelt onder welke voorwaarden persoonsgegevens mogen worden verwerkt, welke rechten de betrokkenen hebben en welke plichten op verwerkingsverantwoordelijken en verwerkers rusten. In Duitsland vult de BDSG (Bundesdatenschutzgesetz, de federale wet op de gegevensbescherming) haar aan.
Wat is een managementsysteem voor gegevensbescherming (DPMS)?
Een managementsysteem voor gegevensbescherming (DPMS, Engels Data Protection Management System) is het geheel van regels, processen, rollen en bewijzen waarmee een organisatie de AVG naleeft en dat kan aantonen. Het omvat het register van verwerkingsactiviteiten, de rechtsgronden, de technische en organisatorische maatregelen, de behandeling van verzoeken en incidenten en de regelmatige herziening.
Wat is AVG-software?
AVG-software beeldt de eisen van de verordening als catalogus af en verbindt ze met datgene waarop ze betrekking hebben — verwerkingsactiviteiten, systemen, gegevenscategorieën, dienstverleners, personen. De terugkerende activiteiten lopen als zaken met workflow en termijn, en register, DPIA-rapport en incidentdocumentatie ontstaan uit de gegevens in plaats van in tabellen.
Wat is het verschil met de Data Protection Kit?
De Data Protection Kit is het voorbereide startbestand van de DPMS-software van Complaica: typische organisatiestructuur, registersjabloon conform art. 30, DPIA-beoordeling en -rapport en catalogi van dreigingen en maatregelen. Deze pagina beschrijft de functies en werkwijzen van de AVG-software; de inhoud van de kit wordt voorgesteld op de pagina over de DPMS-software.
Welke activiteiten rond gegevensbescherming ondersteunt Complaica?
Tien zaaktypen met een eigen workflow: verwerkingsactiviteit (PA), verzoek van een betrokkene (DSR), klacht (CMP), datalek (DPI), DPIA-drempelanalyse (TA), gegevensbeschermingseffectbeoordeling (DPIA), transfer impact assessment (TIA), toestemming (CR), belangenafweging (LIA) en vertrouwelijkheidsverklaring (CC). Daarbij verwerkersbeoordeling, beveiligingsincident en lesson learned.
Hoe lang mag het antwoord op een verzoek van een betrokkene duren?
Conform art. 12 lid 3 AVG onverwijld en in ieder geval binnen een maand na ontvangst van het verzoek. Afhankelijk van de complexiteit en het aantal verzoeken kan die termijn indien nodig met nog eens twee maanden worden verlengd; de betrokkene moet binnen een maand na ontvangst van het verzoek in kennis worden gesteld van de verlenging en de redenen daarvan. In Complaica draagt elk verzoek zijn termijn, en het dashboard toont wat vervalt.
Wanneer moet een datalek worden gemeld?
Conform art. 33 lid 1 AVG meldt de verwerkingsverantwoordelijke een inbreuk in verband met persoonsgegevens zonder onredelijke vertraging en indien mogelijk uiterlijk 72 uur nadat hij er kennis van heeft genomen aan de bevoegde toezichthoudende autoriteit — tenzij het niet waarschijnlijk is dat de inbreuk een risico inhoudt voor de rechten en vrijheden van natuurlijke personen. Vindt de melding niet binnen 72 uur plaats, dan gaat zij vergezeld van een motivering voor de vertraging. Een verwerker meldt de inbreuk zonder onredelijke vertraging aan de verwerkingsverantwoordelijke. Bij een waarschijnlijk hoog risico moeten conform art. 34 ook de betrokkenen onverwijld worden ingelicht. Conform art. 33 lid 5 wordt elke inbreuk gedocumenteerd.
Wanneer is een gegevensbeschermingseffectbeoordeling nodig?
Conform art. 35 AVG wanneer een verwerking — in het bijzonder bij gebruik van nieuwe technologieën — waarschijnlijk een hoog risico inhoudt voor de rechten en vrijheden van natuurlijke personen. Art. 35 lid 3 noemt in het bijzonder de systematische en uitgebreide beoordeling van persoonlijke aspecten, waaronder profilering, als basis voor besluiten met rechtsgevolgen, de grootschalige verwerking van bijzondere categorieën of van gegevens over strafrechtelijke veroordelingen en strafbare feiten en de stelselmatige en grootschalige monitoring van openbaar toegankelijke ruimten; de toezichthoudende autoriteiten publiceren lijsten conform art. 35 lid 4. Of een DPIA nodig is, bepaalt in Complaica de drempelanalyse per verwerkingsactiviteit.
Wat is een transfer impact assessment (TIA)?
De toets of een doorgifte van persoonsgegevens naar een derde land is toegestaan: welk instrument van hoofdstuk V van toepassing is — adequaatheidsbesluit, standaardcontractbepalingen, bindende bedrijfsvoorschriften —, of het recht van het bestemmingsland de bescherming aantast en welke aanvullende maatregelen nodig zijn. Het Hof van Justitie van de EU heeft deze toets in het arrest Schrems II (C-311/18) verlangd. In Complaica is de TIA een zaaktype met herbeoordelingsdatum.
Hoe toon ik een toestemming aan?
Conform art. 7 lid 1 AVG moet de verwerkingsverantwoordelijke kunnen aantonen dat de betrokkene toestemming heeft gegeven. Conform art. 7 lid 3 kan zij te allen tijde worden ingetrokken, en het intrekken moet even eenvoudig zijn als het geven ervan. Complaica voert toestemmingen als zaken met de statussen Actief, Ingetrokken en Verlopen, gekoppeld aan de verwerkingsactiviteit die erop steunt.
Wat is een belangenafweging?
De toets of een verwerking op het gerechtvaardigd belang conform art. 6 lid 1 onder f AVG kan worden gebaseerd: is er een gerechtvaardigd belang, is de verwerking daarvoor noodzakelijk, en wegen de belangen of grondrechten van de betrokkene niet zwaarder? De uitkomst wordt gedocumenteerd — in Complaica als zaak die aan de verwerkingsactiviteit hangt.
Waarvoor dient de vertrouwelijkheidsverklaring?
Personen die onder het gezag van de verwerkingsverantwoordelijke of de verwerker handelen en toegang hebben tot persoonsgegevens, mogen deze uitsluitend in opdracht verwerken (art. 29, art. 32 lid 4); het personeel van verwerkers moet zich conform art. 28 lid 3 onder b tot vertrouwelijkheid hebben verbonden. De schriftelijke vertrouwelijkheidsverklaring is daarvoor het gebruikelijke bewijs. Complaica voert haar per persoon: verzonden, ondertekend, verlopen of geweigerd, met document en datum.
Wat hoort in een verwijderconcept?
Een verwijderconcept legt vast wanneer welke persoonsgegevens worden verwijderd en hoe. Gegevenssoorten worden aan verwijderregels toegewezen — met startmoment en termijn, afgeleid van het doel en van wettelijke bewaarplichten —, en verwijdereenheden beschrijven in welk systeem en met welke granulariteit wordt verwijderd. De methode wordt beschreven in DIN EN ISO/IEC 27555:2025-09, die in september 2025 DIN 66398 heeft vervangen. In de AVG liggen daaronder de opslagbeperking (art. 5 lid 1 onder e), het recht op gegevenswissing (art. 17) en de termijnen voor het wissen in het register (art. 30 lid 1 onder f).
Wie moet een register van verwerkingsactiviteiten bijhouden?
Conform art. 30 AVG elke verwerkingsverantwoordelijke en elke verwerker. Art. 30 lid 5 zondert ondernemingen en organisaties met minder dan 250 werknemers uit — maar niet wanneer het waarschijnlijk is dat hun verwerking een risico inhoudt voor de rechten en vrijheden van de betrokkenen, wanneer de verwerking niet incidenteel is of wanneer zij bijzondere categorieën van gegevens als bedoeld in art. 9 lid 1 of persoonsgegevens in verband met strafrechtelijke veroordelingen en strafbare feiten als bedoeld in art. 10 betreft. In Complaica ontstaat het register als rapport uit de vrijgegeven verwerkingsactiviteiten.
Wat vult de BDSG aan?
De Duitse federale wet op de gegevensbescherming (Bundesdatenschutzgesetz) gebruikt de openingsclausules van de AVG. Onder meer verplicht § 38 BDSG tot de aanwijzing van een functionaris voor gegevensbescherming wanneer in de regel ten minste twintig personen voortdurend met de geautomatiseerde verwerking van persoonsgegevens bezig zijn of wanneer verwerkingen plaatsvinden waarvoor een gegevensbeschermingseffectbeoordeling moet worden uitgevoerd. In Complaica wordt de BDSG als eigen eisencatalogus naast de AVG beoordeeld.
Biedt u een externe functionaris voor gegevensbescherming aan?
Ja, als aanvullende dienst. Onze experts in gegevensbescherming nemen de rol conform art. 37 AVG en § 38 BDSG op zich — als aanspreekpunt voor toezichthoudende autoriteit, betrokkenen en directie, met Complaica als werkinstrument. Daarnaast adviseren wij bij gap-analyse, register, DPIA, verwerkersovereenkomsten en training.
Bronnen Referenties en rechtsgrondslagen
6 bronnen · AVG, BDSG, DIN EN ISO/IEC 27555, WP 248, … Tonen Verbergen
Rechtsgrondslagen
Normen & standaarden
Richtsnoeren & overheidspublicaties
Juridisch bindend is uitsluitend de versie die in het desbetreffende publicatieblad is bekendgemaakt. Normen zijn verkrijgbaar via de genoemde uitgevers.
AVG met Complaica starten
Een proefaccount aanvragen en Complaica zelf testen, de prijslijst ontvangen of praten over het overnemen van uw bestaande register — schrijf ons.
Dank u wel.
Wij reageren binnen één werkdag.
Niet verzonden.
Dat is niet gelukt. Controleer de velden of mail ons rechtstreeks.