NIS2-software
voor compliance en risicomanagement
Complaica is NIS2-software waarmee organisaties hun NIS2-implementatie sturen, documenteren en aantonen: de NIS2-eisen volgens het BSIG, risicomanagement en maatregelen, beveiligingsincidenten met hun meldtermijnen en de bewijzen tegenover directie en toezichthouder. Anders dan een NIS2-checklist verbindt Complaica eisen, assets, risico’s, maatregelen en bewijzen in één dataset — dashboards tonen daaruit de nalevingsgraad, met AI-integratie.
- 01NIS2-compliance van scope tot bewijs — in één dataset
- 02NIS2-eisen volgens het BSIG en Uitvoeringsverordening (EU) 2024/2690 voor de betrokken soorten entiteiten
- 03Dashboards met de nalevingsgraad van de eisen, gecumuleerd tot de organisatie
- 04Risico’s, maatregelen, beveiligingsincidenten en bewijzen centraal beheerd
- 05AI-integratie (MCP) plus deskundig advies — Co-Intelligence
NIS2 met Complaica implementeren en beheren
Functies waarmee Complaica als software voor de NIS2-implementatie de weg van de NIS2-eisen tot het bewijs afdekt.
- 01Eisen van NIS2 beoordelen — de tien risicobeheersmaatregelen volgens § 30 BSIG met implementatiegraad per eis, gecumuleerd tot het hoogste niveau
- 02Uitvoeringsverordening (EU) 2024/2690 als catalogus voor de betrokken soorten entiteiten: art. 1–14 en de 13 themagebieden van de bijlage
- 03Dashboards voor de samenvattende beoordeling: de nalevingsgraad per eis, per themagebied en voor de hele organisatie
- 04Scope en assetstructuur in kaart brengen — organisatie, bedrijfsprocessen, systemen, dienstverleners en hun afhankelijkheden
- 05Risico’s per asset identificeren en beoordelen in configureerbare risicomatrices
- 06Risicobehandeling plannen — behandeloptie, maatregelen en restrisico traceerbaar gedocumenteerd
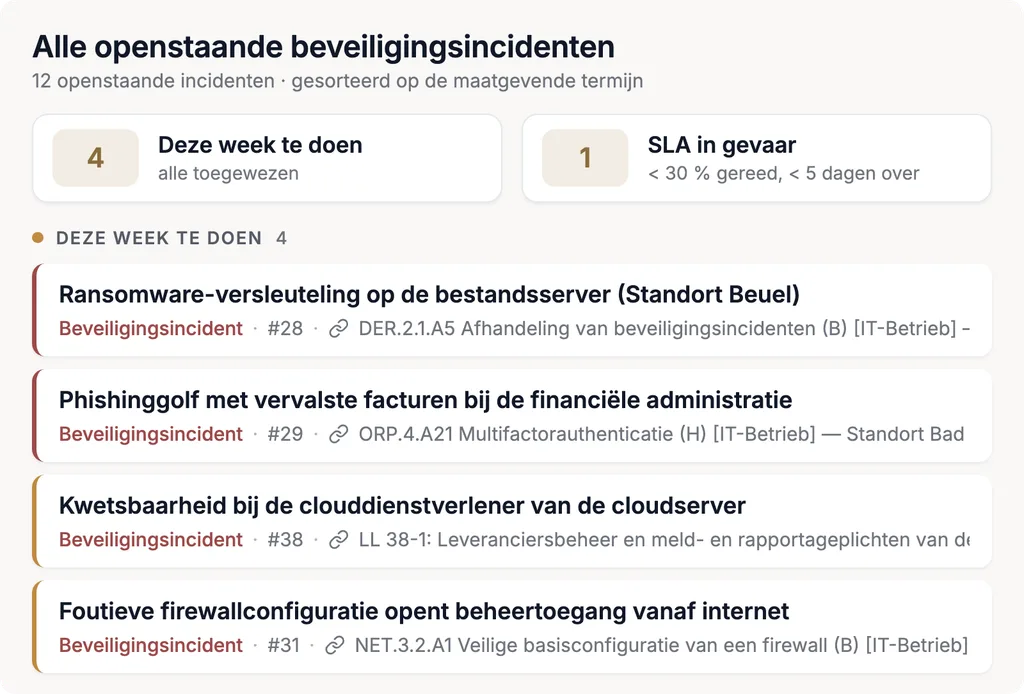
- 07Beveiligingsincidenten bijhouden met termijnen en verantwoordelijken — 24 uur, 72 uur, eindverslag
- 08Toeleveringsketen in beeld: dienstverleners als assets, met eigen eisen, risico’s en bewijzen
- 09Maatregelen volgen met verantwoordelijken, deadlines en status; bewijzen bij het betreffende object opslaan
- 10Rapporten voor directie, interne audit en toezichthouder
- 11Integratie met Microsoft Azure, SAP, Jira en andere systemen; import en export van en naar Excel
- 12AI-integratie (MCP) voor vragen over NIS2, eisen en maatregelen en over het gebruik van de tool
NIS2-eisen en Verordening (EU) 2024/2690 centraal beheren
De Uitvoeringsverordening (EU) 2024/2690 werkt uit wat de NIS2-richtlijn in art. 21 en art. 23 vereist: technische en methodologische eisen aan de risicobeheersmaatregelen en de criteria voor wanneer een beveiligingsincident als significant geldt. Ze geldt rechtstreeks voor bepaalde soorten digitale entiteiten: DNS-dienstverleners en registers voor topleveldomeinnamen, aanbieders van cloudcomputing- en datacentrumdiensten, aanbieders van netwerken voor de levering van inhoud (CDN), aanbieders van beheerde diensten en van beheerde beveiligingsdiensten (managed service providers en managed security service providers), aanbieders van onlinemarktplaatsen, onlinezoekmachines en platforms voor socialenetwerkdiensten, en verleners van vertrouwensdiensten. Voor deze soorten entiteiten bevat Complaica de verordening als eisencatalogus — art. 1–14 en de bijlage — en beoordeelt haar op dezelfde dataset als § 30 BSIG.
Deze pagina behandelt de NIS2-implementatie binnen het Duitse rechtskader: de NIS2-omzettingswet (NIS2-Umsetzungsgesetz) heeft de verplichtingen in het BSIG verankerd — § 30 BSIG voor de risicobeheersmaatregelen, § 32 BSIG voor de meldplichten, § 38 BSIG voor de directie.
- 01 Beleid inzake de beveiliging van netwerk- en informatiesystemen
- 02 Risicobeheerbeleid
- 03 Incidentenbehandeling
- 04 Bedrijfscontinuïteit en crisisbeheer
- 05 Beveiliging van de toeleveringsketen
- 06 Beveiliging bij het verwerven, ontwikkelen en onderhouden van netwerk- en informatiesystemen
- 07 Beleid en procedures om de doeltreffendheid van de risicobeheersmaatregelen te beoordelen
- 08 Basispraktijken op het gebied van cyberhygiëne en opleiding op het gebied van cyberbeveiliging
- 09 Cryptografie
- 10 Beveiligingsaspecten ten aanzien van personeel
- 11 Toegangscontrole
- 12 Beheer van activa
- 13 Milieu- en fysieke beveiliging
NIS2-risicomanagement volgens § 30 BSIG
Complaica ondersteunt het risicomanagement en de risicobeheersmaatregelen volgens NIS2 en § 30 BSIG. De wet vereist passende, evenredige en doeltreffende technische en organisatorische maatregelen — volgens de stand van de techniek en op basis van een benadering die alle gevaren omvat — en de documentatie van de naleving ervan.
In Complaica is dat één doorlopend proces: risicoanalyse per asset, risicobeoordeling in de configureerbare risicomatrix, risicobehandeling met maatregelen en verantwoordelijken, het restrisico in de tijd. De beoordeling van de doeltreffendheid steunt op de implementatiestatus en de bewijzen die bij elke maatregel liggen.
De tien risicobeheersmaatregelen volgens § 30, lid 2, BSIG
- 01Beleid inzake risicoanalyse en beveiliging van informatiesystemen
- 02Incidentenbehandeling
- 03Bedrijfscontinuïteit — back-upbeheer, noodvoorzieningenplannen, crisisbeheer
- 04Beveiliging van de toeleveringsketen
- 05Beveiliging bij het verwerven, ontwikkelen en onderhouden, met inbegrip van de respons op en bekendmaking van kwetsbaarheden
- 06Beoordeling van de doeltreffendheid van de risicobeheersmaatregelen
- 07Opleidingen en bewustmakingsmaatregelen
- 08Gebruik van cryptografie
- 09Beveiligingsaspecten ten aanzien van personeel, toegangscontrole en beheer van ICT-systemen
- 10Multifactor-authenticatie en beveiligde communicatie
NIS2-meldplichten en beveiligingsincidenten volgens § 32 BSIG
Een significant beveiligingsincident brengt de NIS2-meldplicht met zich mee: § 32 BSIG vereist de melding aan het gezamenlijke meldpunt van BSI en BBK binnen vaste termijnen. Complaica houdt elk NIS2-beveiligingsincident bij als eigen record — met tijdstempels, verantwoordelijken en de betrokken assets — en de meldtermijnen lopen als deadlines mee.
Zo blijft het incidentmanagement traceerbaar: elke stap wordt met auteur en datum vastgelegd, maatregelen uit het incident worden net als alle andere gevolgd. De melding zelf dient u in bij het meldpunt.
Meldtermijnen volgens § 32 BSIG
- 24 uur · vroegtijdige waarschuwing
Onverwijld, uiterlijk 24 uur na kennisname van een significant beveiligingsincident.
- 72 uur · incidentmelding
Bevestigt of actualiseert de gegevens uit de vroegtijdige waarschuwing.
- Op verzoek · tussentijds verslag
Updates van de situatie, wanneer het BSI erom verzoekt.
- Eén maand · eindverslag
Uiterlijk één maand na de incidentmelding. Is het incident nog aan de gang, dan komt een voortgangsverslag ervoor in de plaats.
Beveiliging van de toeleveringsketen volgens NIS2
De beveiliging van de toeleveringsketen behoort tot de risicobeheersmaatregelen van § 30 BSIG — met inbegrip van de relaties met rechtstreekse leveranciers en dienstverleners. In Complaica staan dienstverleners en leveranciers in hetzelfde model als uw eigen assets: leveranciersrisico’s worden beoordeeld waar de afhankelijkheid bestaat.
Voor de beveiliging van de toeleveringsketen volgens NIS2 (supply chain security) gebruikt Complaica daarmee dezelfde functies als voor de rest van de scope — eisen, risico’s, maatregelen en bewijzen.
Toeleveringsketen in Complaica
- Dienstverleners als assets
Aanbieders en dienstverleners worden met type en attributen geregistreerd — net als applicaties, systemen en locaties.
- Afhankelijkheden zichtbaar
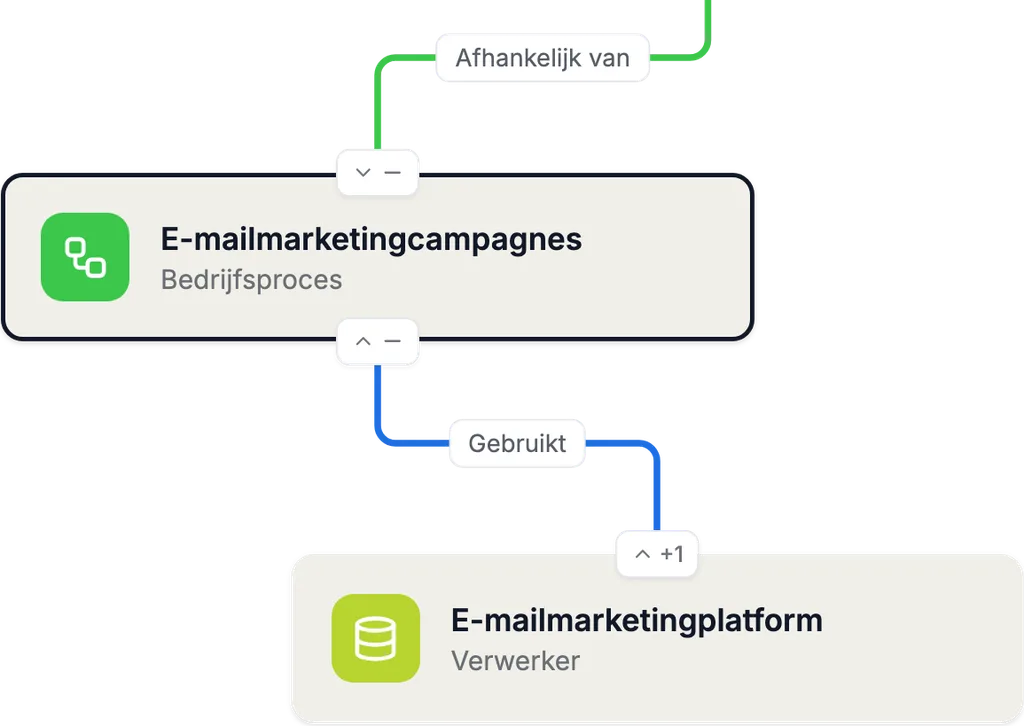
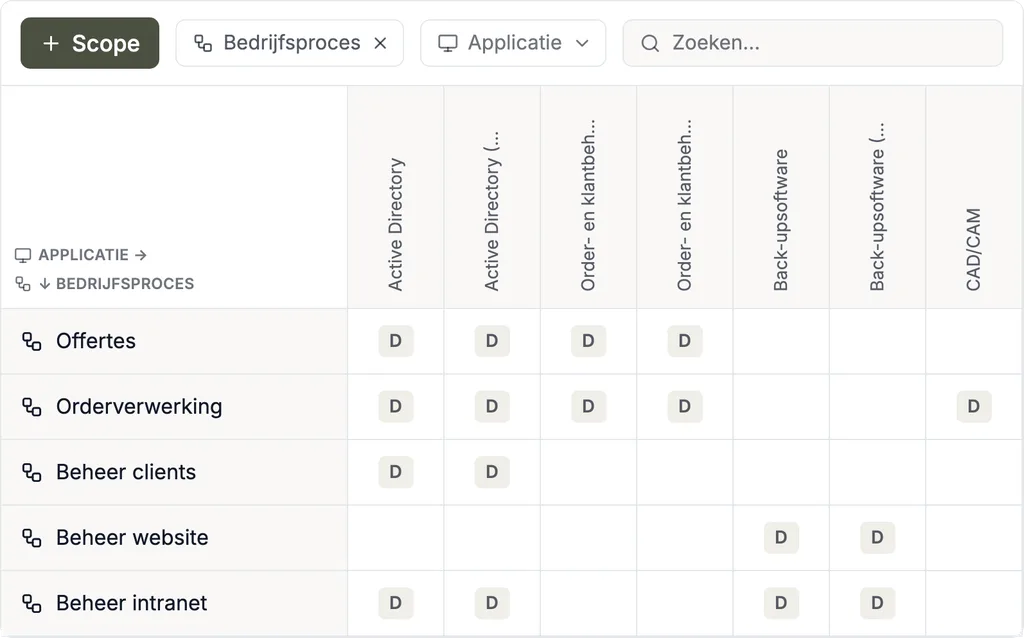
Afhankelijkheidsgraaf en -matrix tonen welk bedrijfsproces en welke dienst van welke aanbieder afhangt.
- Eisen en leveranciersrisico’s
Per dienstverlener worden eisen beoordeeld en risico’s geïdentificeerd, beoordeeld en behandeld.
- Bewijzen bij de dienstverlener
Documenten, links en beoordelingen liggen bij het object, met auteur en datum.
NIS2 voor directie en informatiebeveiliging
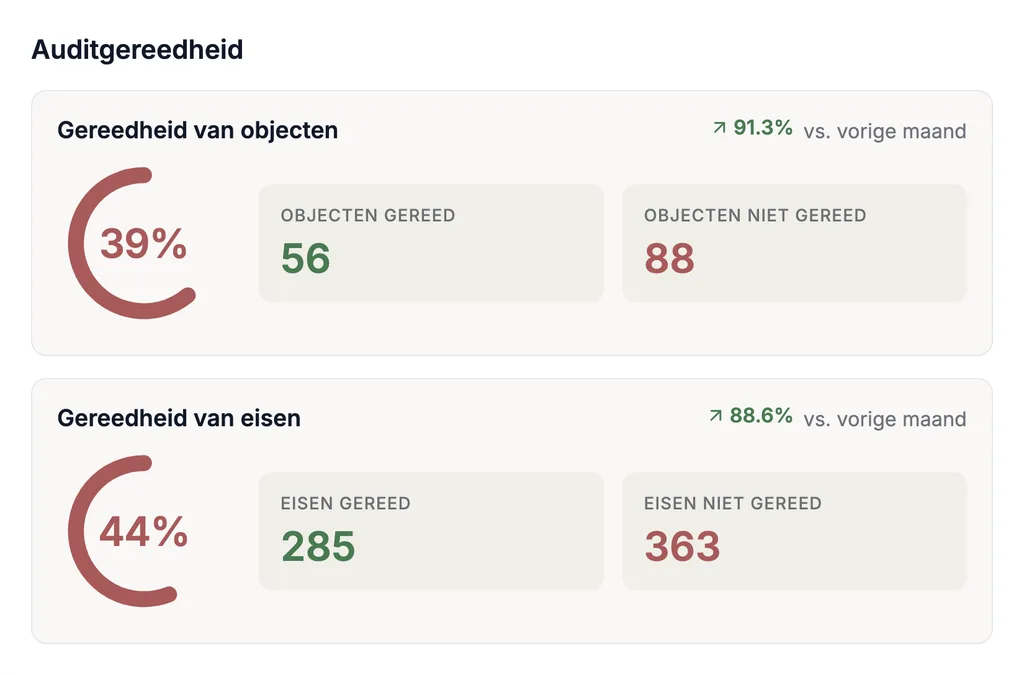
Volgens § 38 BSIG implementeert de directie de risicobeheersmaatregelen en ziet ze toe op de uitvoering ervan. De dashboards in Complaica geven haar en de informatiebeveiligingsfunctionarissen daarvoor het overzicht: de implementatiestatus wordt van de afzonderlijke eis via het themagebied tot de organisatie gecumuleerd en toont in hoeverre de NIS2-eisen zijn geïmplementeerd — en waar de gaps zitten. De nalevingsgraad is een berekening van Complaica op basis van de door u beoordeelde implementatiestatus, geen door de autoriteiten vastgesteld kengetal.
- 01Nalevingsgraad totaal — één getal voor § 30 BSIG en, waar ze geldt, de Uitvoeringsverordening (EU) 2024/2690
- 02Uitsplitsing per themagebied, per locatie en per organisatie-eenheid
- 03Openstaande en deels geïmplementeerde eisen met verantwoordelijken en deadlines
- 04Ontwikkeling in de tijd — de stand vergeleken met de vorige maand
- 05Overzicht voor de directie: basis voor implementatie en toezicht volgens § 38 BSIG
Complaica-modules voor NIS2-compliance
Modules, één verbonden dataset: organisatie, assets, eisen, risico’s, rapporten, taken en integraties werken op dezelfde objecten.
01 / 07 · Organisatiebeheer
Organisatie, locaties en toepassingsgebied
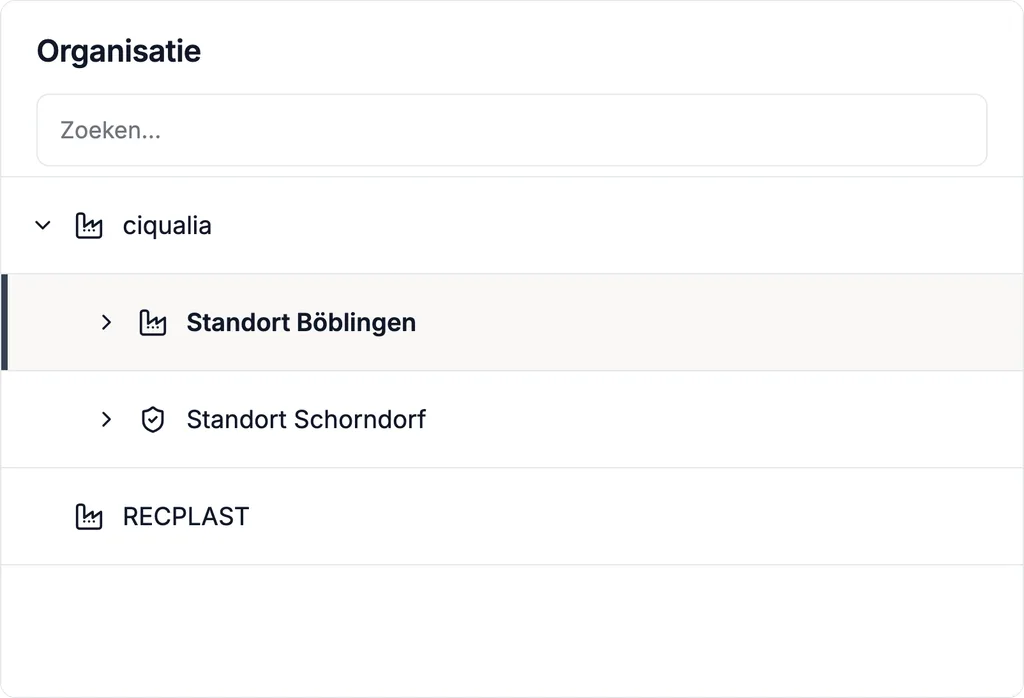
Breng uw organisatie als boom in kaart — vennootschappen, locaties, afdelingen, eenheden — en leg vast welke delen en diensten onder NIS2 vallen. Verantwoordelijkheden worden per eenheid en per object toegewezen; toegangsrechten volgen dezelfde structuur.
02 / 07 · Assetstructuuranalyse
Assets, afhankelijkheden en toeleveringsketen
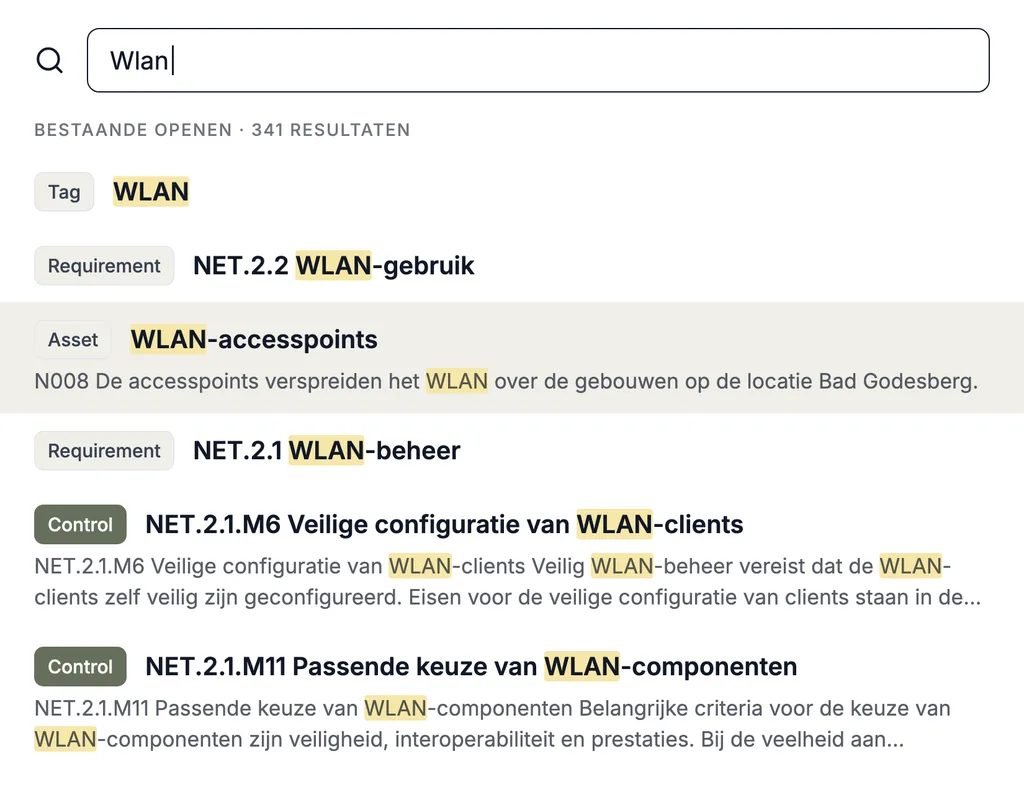
Registreer assets — applicaties, systemen, gegevens, locaties, dienstverleners — met type en andere attributen, en koppel ze aan de bedrijfsprocessen en diensten die ervan afhangen. Assets kunnen uit assetmanagement, CMDB’s, Microsoft Azure en andere bronnen worden geïmporteerd.
Dienstverleners en leveranciers staan in hetzelfde model: de afhankelijkheidsgrafen tonen welke dienst van welke aanbieder afhangt — de basis voor de beveiliging van de toeleveringsketen die NIS2 vereist.
03 / 07 · Compliancebeheer
Eisen, implementatiestatus en nalevingsgraad
Beoordeel de eisen van NIS2 — § 30 BSIG en, voor de betrokken soorten entiteiten, de Uitvoeringsverordening (EU) 2024/2690 — op uw assetboom. Elke eis krijgt een implementatiestatus, een onderbouwing en bewijzen; de status cumuleert bottom-up tot de organisatie.
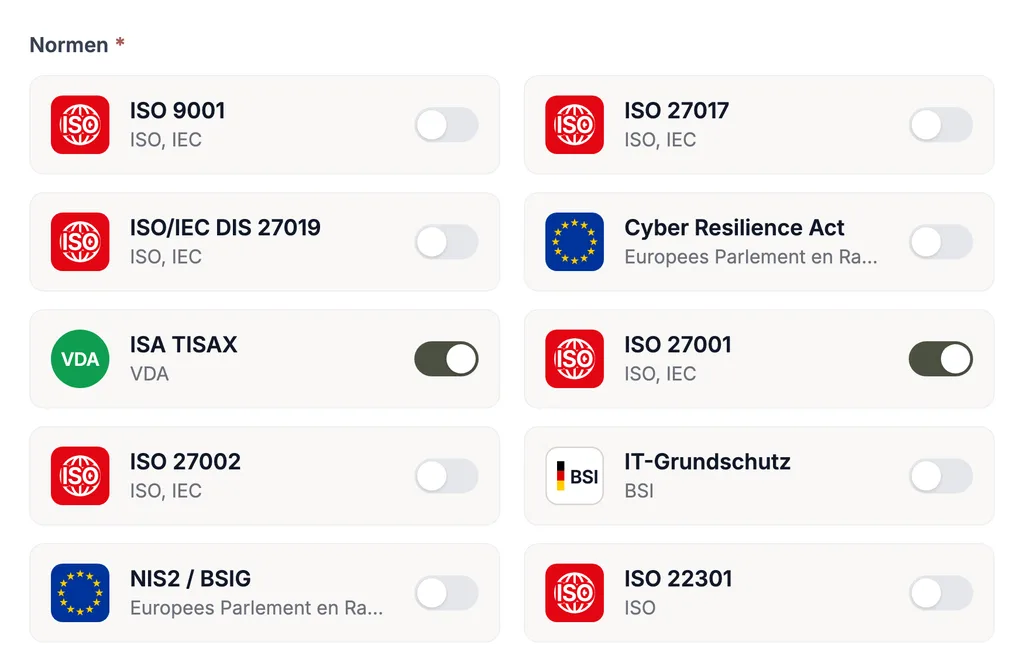
Eigen eisencatalogi en andere kaders en normen worden op hetzelfde model beoordeeld — dezelfde assets, dezelfde bewijzen. Wat voor ISO 27001 al is gedocumenteerd, kan — voor zover het inhoudelijk past — ook voor de overeenkomstige NIS2-eisen worden gebruikt.
04 / 07 · Risicomanagement
Risicoanalyse, risicobeoordeling en risicobehandeling
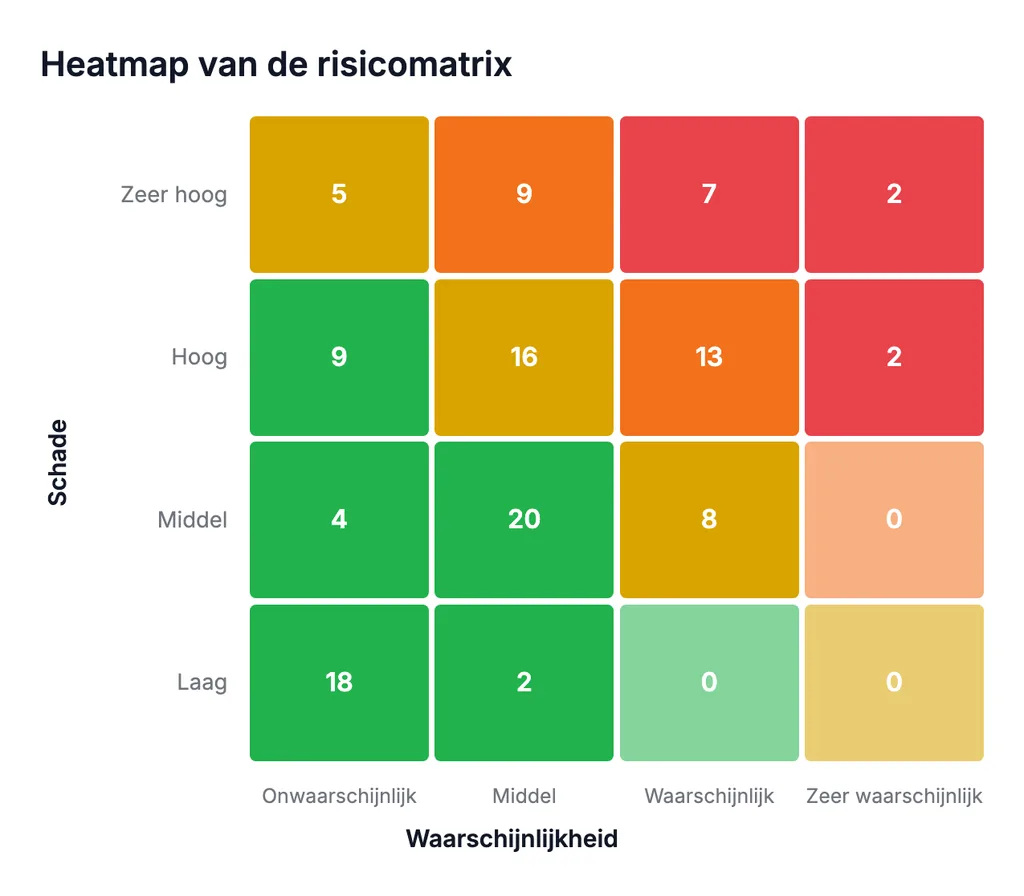
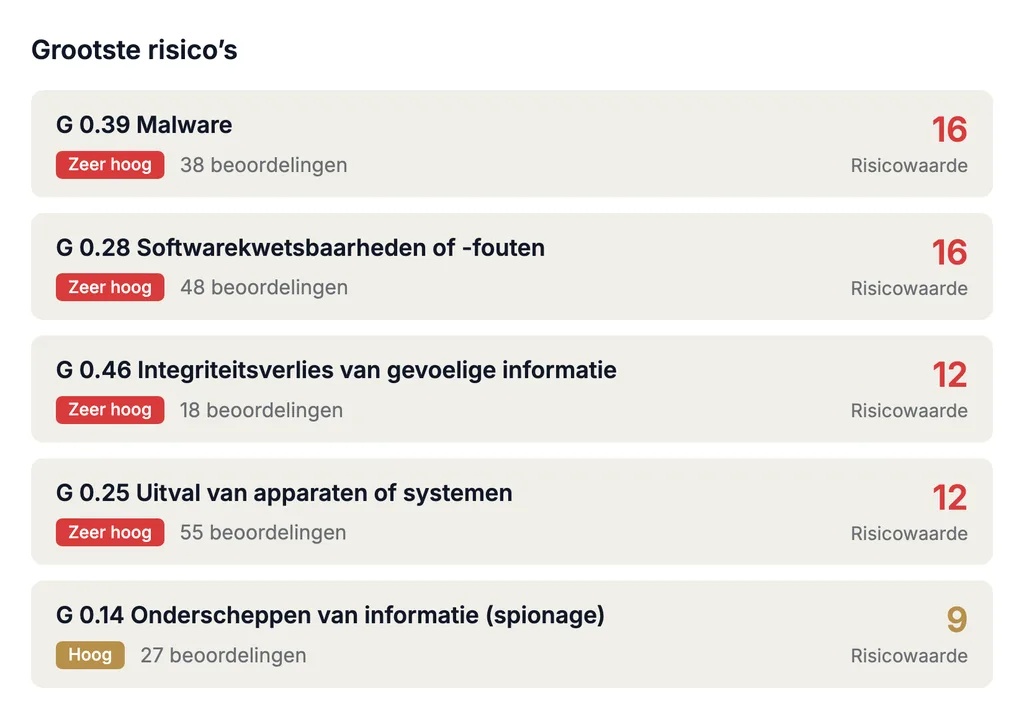
Identificeer bedreigingen per asset — uit standaard- of eigen dreigingscatalogi — en beoordeel waarschijnlijkheid en impact in een configureerbare risicomatrix. Voor elk risico wordt de behandeloptie vastgelegd, gekoppeld aan maatregelen, en het restrisico in de tijd gevolgd — de benadering die alle gevaren omvat, zoals NIS2 die vereist.
05 / 07 · Rapportage & data-analyse
Rapporten voor directie, audit en toezichthouder
Genereer de implementatiestatus, het risicobehandelplan en risicorapporten uit uw eigen gegevens — als rapportsjabloon per kader of als eigen rapport. Dashboards tonen de directie de stand; de verspreiding verzorgen de Complaica Teams-integratie en de mailbot, en externe BI- en analysetools lezen de gegevens via de REST API of data marts.
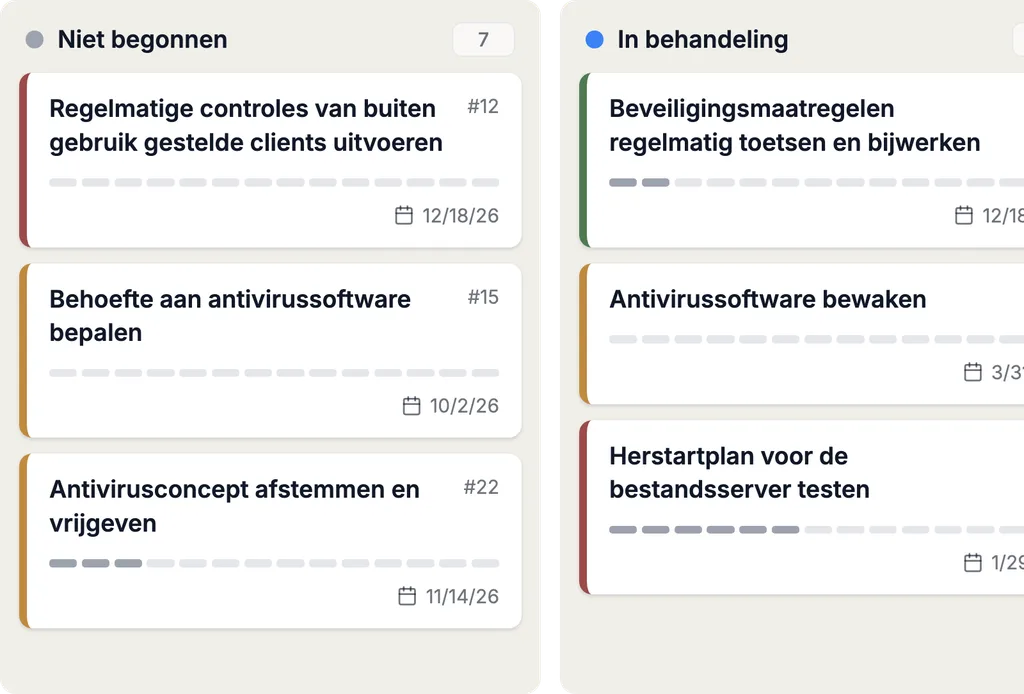
06 / 07 · Taakbeheer & samenwerking
Maatregelen, beveiligingsincidenten en termijnen
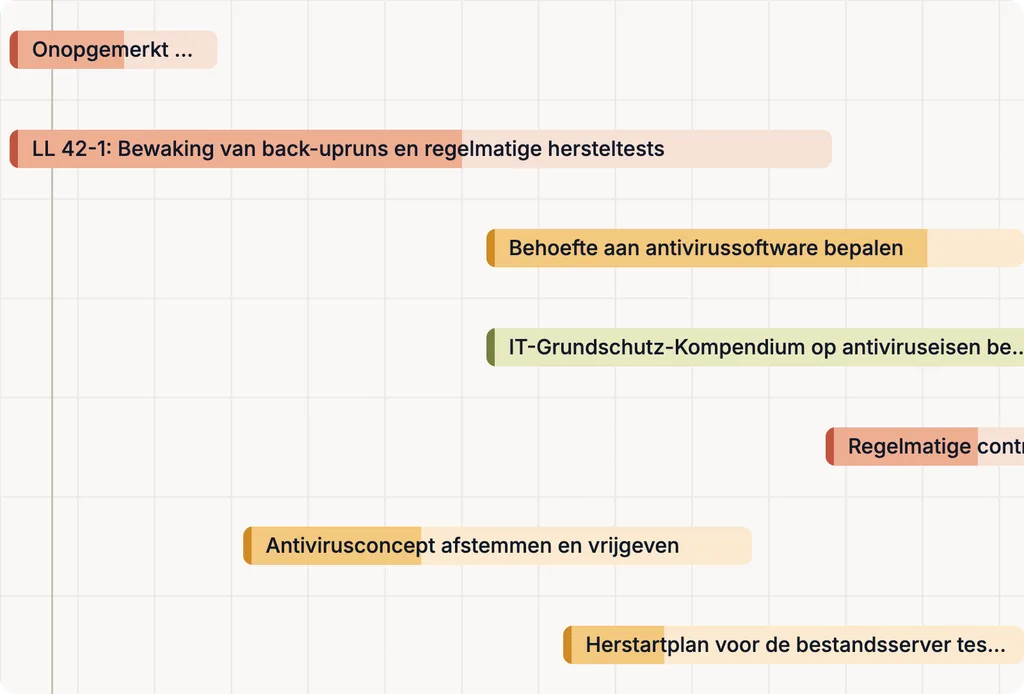
Maatregelen, taken en beveiligingsincidenten dragen verantwoordelijken, deadlines en status; elke statuswijziging wordt met auteur en datum vastgelegd. Bij een beveiligingsincident lopen de meldtermijnen als deadlines mee — 24 uur, 72 uur, eindverslag. Interne en externe betrokkenen werken in hetzelfde systeem: toegang wordt per object en via een link verleend.
07 / 07 · Integraties & automatisering
Complaica-integraties
Via de REST API koppelt Complaica assetmanagement- en CMDB-systemen — Microsoft Azure, i-doit, GLPI, FNT Command en andere — en houdt het assetbestand gelijk met de werkelijkheid. Jira, Microsoft Planner en andere kunnen als taaksysteem worden gekoppeld.
Applicatiegegevens zijn via vooraf ingestelde data marts, de REST API of MCP beschikbaar voor externe analyse- en rapportagesystemen.
Complaica NIS2-tool: van risico tot bewijs
Eén verbonden dataset: elk object verwijst naar het volgende — van toepassingsgebied en asset tot het dashboard voor de directie.
- 01
Scope
Organisatie, locaties en diensten die onder NIS2 vallen — met hun verantwoordelijken.
- 02
Assets
Processen, systemen, gegevens en dienstverleners, met hun afhankelijkheden.
- 03
Risico’s
Bedreigingen per asset identificeren en in de risicomatrix beoordelen.
- 04
Eisen§ 30 BSIG · Verordening (EU) 2024/2690
Implementatiegraad per eis beoordelen en onderbouwen.
- 05
Maatregelen
Implementatie volgen met verantwoordelijken, deadlines en status.
- 06
Bewijzen
Documenten en beoordelingen bij het object opslaan, met auteur en datum.
- 07
BeveiligingsincidentenMeldtermijnen volgens § 32 BSIG
Incidenten beoordelen en met termijnen bijhouden — 24 uur, 72 uur, eindverslag.
- 08
Dashboards
De nalevingsgraad als som — voor directie, audit en toezichthouder.
Waarom Complaica als NIS2-software?
Zes redenen waarom bedrijven en organisaties NIS2 met Complaica implementeren en aantonen.
Software plus deskundig advies
ISMS-software en advies uit één hand: onze compliance-experts begeleiden toepasselijkheidstoets, implementatie en bewijs — zo ver als u het nodig hebt.
NIS2 direct inzetbaar — met Verordening (EU) 2024/2690
De risicobeheersmaatregelen volgens § 30 BSIG, de Uitvoeringsverordening (EU) 2024/2690 met art. 1–14 en bijlage, rapportsjablonen en handleidingen zijn voorbereid. U begint niet bij nul.
De nalevingsgraad als één getal
Dashboards cumuleren de implementatiestatus van de afzonderlijke eis tot de organisatie. De directie ziet waar het bedrijf staat — zonder dat iemand spreadsheets samenvoegt.
Integraties, API en rapportage
CMDB- en assetmanagementsystemen, Jira, SAP en Microsoft Azure via de REST API; rapporten, dashboards, AI en data marts voor directie en auditors.
Van de eerste stand tot doorlopend bewijs
Eén dataset voor invoering, beheer en terugkerende audits: de stand blijft tussen de audits actueel, niets wordt opnieuw opgebouwd.
NIS2-compliance met AI-ondersteuning
Met de optionele AI-integratie (MCP) beantwoordt Complaica vragen over NIS2, het BSIG en de Uitvoeringsverordening (EU) 2024/2690, legt eisen uit, helpt bij maatregelen en taken en vindt antwoorden in uw eigen beleid en documenten. Ze ondersteunt het werk in het ISMS — beoordeling en beslissing blijven bij u.
- 01Vragen over NIS2, het BSIG en de Uitvoeringsverordening (EU) 2024/2690 beantwoorden
- 02Eisen uitleggen — wat vereist is en wat als bewijs geldt
- 03Maatregelen en taken voorstellen, formuleren en toewijzen
- 04Uw beleid, procedures en documenten analyseren en vragen daarover beantwoorden
- 05Het gebruik van Complaica uitleggen — welke functie waarvoor
Klantstemmen over het ISMS met Complaica
„We kunnen alles wat we nodig hebben in één tool doen”
Complaica is uiterst gebruiksvriendelijk en aanpassen is kinderspel. We regelen er de ISO-compliance en de gegevensbescherming mee — we kunnen alles wat we nodig hebben in één tool doen. Voor ons is Complaica beter dan de alternatieven op de markt en tegelijk goedkoper.
Meer …Minder
Complaica is uiterst gebruiksvriendelijk en aanpassen is kinderspel. We regelen er de ISO-compliance en de gegevensbescherming mee — we kunnen alles wat we nodig hebben in één tool doen.
Voor ons is Complaica beter dan de alternatieven op de markt en tegelijk goedkoper.
„Het geoptimaliseerde complianceproces”
Een van de functies die ons bij Complaica het meest bevalt, is het geoptimaliseerde complianceproces. De interface heeft een helder, gestructureerd ontwerp dat meer gebruiksgemak biedt en een hogere werksnelheid bevordert. Dat zorgt niet alleen voor een snelle leercurve bij nieuwe gebruikers, maar laat ook ervaren gebruikers hun inspanning beperken. In elke fase van de levenscyclus van het beveiligingsbeheer worden terugkerende taken zoals scoping, structuuranalyse, modellering en zelfs het opvolgen van risico’s en maatregelen door tal van functionaliteiten ondersteund. Bovendien presteert het platform uitstekend — het is stabiel en qua snelheid voortreffelijk.
Meer …Minder
Een van de functies die ons bij Complaica het meest bevalt, is het geoptimaliseerde complianceproces. De interface heeft een helder, gestructureerd ontwerp dat meer gebruiksgemak biedt en een hogere werksnelheid bevordert. Dat zorgt niet alleen voor een snelle leercurve bij nieuwe gebruikers, maar laat ook ervaren gebruikers hun inspanning beperken.
In elke fase van de levenscyclus van het beveiligingsbeheer worden terugkerende taken zoals scoping, structuuranalyse, modellering en zelfs het opvolgen van risico’s en maatregelen door tal van functionaliteiten ondersteund.
Bovendien presteert het platform uitstekend — het is stabiel en qua snelheid voortreffelijk.
„De begeleide aanpak was voor ons doorslaggevend”
We waren nieuw op het gebied van compliance en de implementatie van ISO 27001 en moesten het ingewikkelde certificeringsproces doorlopen. Gezien de regelgevende complexiteit wilden we de beste manier vinden om te beginnen. Onze projectmanager (alias beveiligingsfunctionaris) had nog nooit met dergelijke compliancenormen en -regels gewerkt. Daarom kozen we voor ondersteuning door een derde partij, om precies te zijn Complaica. De begeleide aanpak was voor ons doorslaggevend. Complaica had alle gedetailleerde uitleg voor de compliancecheck en de risicoanalyse, inclusief praktische voorstellen.
Meer …Minder
We waren nieuw op het gebied van compliance en de implementatie van ISO 27001 en moesten het ingewikkelde certificeringsproces doorlopen.
Gezien de regelgevende complexiteit wilden we de beste manier vinden om te beginnen. Onze projectmanager (alias beveiligingsfunctionaris) had nog nooit met dergelijke compliancenormen en -regels gewerkt.
Daarom kozen we voor ondersteuning door een derde partij, om precies te zijn Complaica. De begeleide aanpak was voor ons doorslaggevend. Complaica had alle gedetailleerde uitleg voor de compliancecheck en de risicoanalyse, inclusief praktische voorstellen.
Advies bij de NIS2-implementatie
Informatiebeveiliging as a Service: onze experts begeleiden de NIS2-implementatie van toepasselijkheidstoets tot bewijs — in de omvang die u nodig hebt.
- Toepasselijkheidstoets en gap-analyse
Valt uw bedrijf onder NIS2 — en als welke soort entiteit? Daarna de vergelijking van uw huidige situatie met § 30 BSIG en, waar ze geldt, de Uitvoeringsverordening (EU) 2024/2690. Resultaat: een geprioriteerde lijst van gaps en een implementatieplan.
- Opbouw en invoering van het ISMS
Scope, organisatie, assetstructuur en rollen worden in Complaica aangelegd. U krijgt een werkend ISMS met de processen die NIS2 vereist.
- Risicomanagement en maatregelenplanning
Risicomethodiek en risicomatrix vastleggen, risico’s identificeren, analyseren en beoordelen, behandelopties kiezen en het risicobehandelplan afleiden.
- Incidentbeheer en meldroutes
Proces voor de behandeling van beveiligingsincidenten, de beoordeling of een incident significant is en de meldroutes voor de termijnen van 24 uur, 72 uur en één maand.
- Beleid, opleiding en directie
Opstellen en onderhouden van de beleidsdocumenten en richtlijnen die NIS2 vereist, en opleidingen voor medewerkers en directie volgens § 38 BSIG.
- Externe informatiebeveiligingsfunctionaris
Een aanspreekpunt voor uw ISMS, tijdelijk of permanent — voor organisaties zonder eigen rol daarvoor.
NIS2 en ISO 27001 samen beheren
NIS2 en ISO 27001 overlappen elkaar in veel organisatorische en technische thema’s — risicomanagement, behandeling van beveiligingsincidenten, toeleveringsketen, toegangscontrole. Complaica beheert beide kaders op dezelfde assets, risico’s, maatregelen en bewijzen: wat in het ISMS voor ISO 27001 met Complaica al is gedocumenteerd, kan — voor zover het inhoudelijk past — ook voor de overeenkomstige NIS2-eisen worden gebruikt. Gezamenlijke maatregelen en gezamenlijke bewijzen voorkomen dubbel onderhoud. Een ISO 27001-certificering betekent echter niet dat aan de NIS2-verplichtingen is voldaan: registratie en meld- en bewijsplichten komen erbij.
Hetzelfde geldt voor andere ondersteunde kaders en normen — BSI IT-Grundschutz, DORA, TISAX of het gegevensbeschermingsbeheer volgens de AVG. Elk kader wordt met zijn eisencatalogus beschikbaar gesteld; eigen catalogi zijn op elk moment toe te voegen. Meer over het complianceplatform Complaica en de ISMS-software.
Veelgestelde vragen over NIS2-software en NIS2-compliance
Wat is NIS2?
NIS2 is Richtlijn (EU) 2022/2555 betreffende maatregelen voor een hoog gezamenlijk niveau van cyberbeveiliging in de Unie. Ze verplicht belangrijke en essentiële entiteiten tot risicobeheersmaatregelen, tot het melden van significante beveiligingsincidenten en tot registratie, en legt de verantwoordelijkheid bij de directie. In Duitsland is ze met de NIS2-omzettingswet omgezet in het BSI-Gesetz (BSIG), dat in de nieuwe versie sinds 6 december 2025 geldt.
Wat is NIS2-software?
NIS2-software brengt de verplichtingen van NIS2 in één datamodel onder — toepassingsgebied, assets, eisen, risico’s, maatregelen, beveiligingsincidenten en bewijzen — en verbindt ze met elkaar. In wezen is het ISMS-software die de eisencatalogus van NIS2 meebrengt: in plaats van spreadsheets met de hand consistent te houden, onderhoudt u elk object één keer, en rapporten en dashboards ontstaan uit de gegevens.
Hoe helpt software bij de NIS2-implementatie?
Software voor de NIS2-implementatie vervangt het werk niet, ze ordent het: de NIS2-eisen liggen als catalogus klaar, elke eis wordt beoordeeld, onderbouwd en met bewijzen gestaafd. Risico’s en maatregelen hangen aan de assets waarop ze betrekking hebben, deadlines en verantwoordelijken zijn vastgelegd. Zo kan de NIS2-compliance worden gedocumenteerd en de stand op elk moment worden gerapporteerd — zonder dat iemand spreadsheets samenvoegt.
Welke NIS2-eisen ondersteunt Complaica?
Complaica ondersteunt de volledige NIS2-implementatie: de tien risicobeheersmaatregelen volgens § 30 BSIG, voor de betrokken soorten entiteiten de Uitvoeringsverordening (EU) 2024/2690 met art. 1–14 en de 13 themagebieden van haar bijlage, het bijhouden van beveiligingsincidenten met de meldtermijnen volgens § 32 BSIG en het overzicht voor de directie volgens § 38 BSIG. De catalogi worden op uw assetboom beoordeeld.
Welke risicobeheersmaatregelen vereist NIS2?
§ 30 BSIG noemt tien gebieden die de maatregelen ten minste moeten omvatten: risicoanalyse en beveiligingsbeleid, incidentenbehandeling, bedrijfscontinuïteit en crisisbeheer, beveiliging van de toeleveringsketen, beveiliging bij het verwerven, ontwikkelen en onderhouden, beoordeling van de doeltreffendheid, opleidingen, cryptografie, beveiliging ten aanzien van personeel en toegangscontrole, en multifactor-authenticatie en beveiligde communicatie. De maatregelen moeten passend, evenredig en doeltreffend zijn, en de naleving ervan moet worden gedocumenteerd.
Wat regelt de Uitvoeringsverordening (EU) 2024/2690?
Ze werkt de NIS2-richtlijn uit. Art. 1 en 2 leggen met de bijlage de technische en methodologische eisen aan de risicobeheersmaatregelen vast; art. 3 en 4 bepalen wanneer een beveiligingsincident als significant geldt; art. 5 tot en met 14 doen dat voor afzonderlijke soorten entiteiten — van DNS-dienstverleners via cloudcomputing- en datacentrumdiensten tot verleners van vertrouwensdiensten. De verordening geldt rechtstreeks alleen voor deze soorten entiteiten.
Voor welke bedrijven geldt de Uitvoeringsverordening (EU) 2024/2690?
De Uitvoeringsverordening (EU) 2024/2690 geldt rechtstreeks alleen voor de soorten entiteiten die ze zelf noemt: DNS-dienstverleners, registers voor topleveldomeinnamen, aanbieders van cloudcomputing- en datacentrumdiensten, aanbieders van netwerken voor de levering van inhoud (CDN), aanbieders van beheerde diensten en van beheerde beveiligingsdiensten (managed service providers, managed security service providers), aanbieders van onlinemarktplaatsen, onlinezoekmachines en platforms voor socialenetwerkdiensten, en verleners van vertrouwensdiensten. Voor alle andere belangrijke en essentiële entiteiten gelden de verplichtingen uit het BSIG; voor hen kan de verordening als oriëntatie dienen, bindend is ze voor hen niet.
Welke meldplichten gelden bij NIS2-beveiligingsincidenten?
Significante beveiligingsincidenten moeten volgens § 32 BSIG worden gemeld aan het gezamenlijke meldpunt van BSI en BBK: met een vroegtijdige waarschuwing, een incidentmelding en een eindverslag, op verzoek van het BSI aangevuld met tussentijdse verslagen. Complaica houdt beveiligingsincidenten bij met tijdstempels, verantwoordelijken en termijnen en legt elke stap met auteur en datum vast. De melding zelf dient u in bij het meldpunt.
Wat betekent de termijn van 24 en 72 uur bij NIS2?
Beide termijnen lopen vanaf het moment waarop de entiteit kennis krijgt van een significant beveiligingsincident. Binnen 24 uur moet de vroegtijdige waarschuwing worden gegeven, binnen 72 uur volgt de incidentmelding, die de eerste gegevens bevestigt of actualiseert. Uiterlijk één maand na die melding volgt het eindverslag; is het incident nog aan de gang, dan komt een voortgangsverslag ervoor in de plaats.
Hoe ondersteunt Complaica de beveiliging van de toeleveringsketen volgens NIS2?
Dienstverleners en leveranciers worden als assets bijgehouden en gekoppeld aan de bedrijfsprocessen en diensten die ervan afhangen. Per dienstverlener kunnen eisen worden beoordeeld, leveranciersrisico’s geïdentificeerd en behandeld en bewijzen opgeslagen. Afhankelijkheidsgraaf en -matrix tonen welke dienst van welke aanbieder afhangt.
Welke verplichtingen heeft de directie volgens NIS2?
Volgens § 38 BSIG moet de directie de risicobeheersmaatregelen implementeren, toezien op de uitvoering ervan en regelmatig opleidingen volgen. Dashboards en rapporten in Complaica zijn daarom op het perspectief van de directie afgestemd: de nalevingsgraad, de grootste risico’s en de openstaande maatregelen op één pagina.
Hoe toont Complaica de nalevingsgraad van NIS2?
Elke eis krijgt een implementatiestatus. Complaica cumuleert die bottom-up — van de eis via het themagebied tot de organisatie — en toont hem in dashboards: als totaalwaarde, per themagebied, per locatie en vergeleken met de vorige maand. De nalevingsgraad is een berekening van Complaica op basis van uw eigen beoordelingen, geen door de autoriteiten vastgesteld kengetal.
Wie valt onder NIS2?
De toepasselijkheid volgt uit sector, omvang en activiteit. Het gaat om entiteiten in de sectoren van de bijlagen 1 en 2 van het BSIG — bijvoorbeeld energie, vervoer, gezondheidszorg, digitale infrastructuur, ICT-diensten of de maakindustrie — in de regel vanaf 50 medewerkers of meer dan 10 miljoen euro jaaromzet en jaarbalanstotaal; sommige entiteiten vallen er ongeacht hun omvang onder. Of uw bedrijf eronder valt, toetsen we graag samen met u.
Hoe verhouden NIS2 en ISO 27001 zich tot elkaar?
NIS2 is wetgeving, ISO 27001 een norm voor het ISMS — inhoudelijk overlappen beide elkaar in veel thema’s, van risicomanagement tot toegangscontrole. In Complaica worden NIS2 en ISO 27001 op hetzelfde scopemodel beoordeeld en gebruiken ze dezelfde assets, risico’s, maatregelen en bewijzen. Dat geldt evenzeer voor TISAX, BSI IT-Grundschutz, DORA, AVG en ISO 22301: wat al is gedocumenteerd, kan — voor zover het inhoudelijk past — worden gebruikt voor elk kader waarop het betrekking heeft.
Is een ISO 27001-certificering voldoende voor NIS2?
Ze dekt een aanzienlijk deel van de eisen uit § 30 BSIG af, maar vervangt registratie noch meld- en bewijsplichten. In Complaica gebruiken beide kaders dezelfde assets, risico’s, maatregelen en bewijzen; het verschil verschijnt als lijst met openstaande eisen.
Bestaat er een NIS2-certificering voor software?
Nee. NIS2 is wetgeving, geen certificeringsnorm: er bestaat geen NIS2-certificaat voor entiteiten en evenmin een voor software. De entiteit moet de maatregelen implementeren en dat op verzoek van de toezichthouder kunnen aantonen; of aan de verplichting is voldaan, beoordeelt de bevoegde autoriteit. Complaica houdt de bewijzen daarvoor gereed bij het object dat ze staven.
Kan Complaica on-premises draaien?
Ja. Complaica is als SaaS en on-premises beschikbaar: de SaaS-variant wordt in Duitsland gehost; on-premises draait u de NIS2-compliancesoftware in uw eigen infrastructuur. De licentie kost in beide gevallen hetzelfde.
Kan een bestaand ISMS naar Complaica worden gemigreerd?
Ja. Complaica importeert en exporteert gegevens van en naar Excel, via de REST API en uit andere ISMS-tools; de migratie van uw gegevens is gratis en wordt door onze specialisten begeleid. Zo beoordeelt u de tool op uw eigen dataset in plaats van op demogegevens.
Welke systemen kunnen met Complaica worden geïntegreerd?
Via de REST API assetmanagement- en CMDB-systemen zoals i-doit, GLPI, FNT Command en andere, evenals Jira, SAP en Microsoft Azure. Applicatiegegevens zijn via data marts beschikbaar voor externe analyse- en rapportagesystemen, en via MCP kan een AI-assistent worden gekoppeld.
Hoe lang duurt de invoering?
Voor een afgebakende scope zijn de eerste betrouwbare statusrapporten doorgaans na enkele weken beschikbaar — afhankelijk van bestaande documentatie en beschikbare capaciteit. Met voorbereide inhoud en advies zitten kleinere organisaties aan de onderkant.
NIS2 met Complaica starten
Complaica als NIS2-software leren kennen: testen, een demo aanvragen of over uw NIS2-implementatie en een bestaand ISMS praten — schrijf ons.
Dank u wel.
Wij reageren binnen één werkdag.
Niet verzonden.
Dat is niet gelukt. Controleer de velden of mail ons rechtstreeks.