Logiciel ISO 13485
pour dispositifs médicaux
Pilotez votre système de management de la qualité pour dispositifs médicaux selon l’ISO 13485:2016 sur un seul ensemble de données : produits et dossiers de dispositif médical, processus, gestion des risques, fournisseurs, réclamations, CAPA et audits internes — de la mise en place à la recertification, avec du conseil selon vos besoins.
- 01Catalogue d’exigences ISO 13485:2016 — chapitres 4 à 8, chaque exigence évaluée séparément
- 02Produits, dossiers de dispositif médical et gestion des risques sous forme d’objets liés
- 03Réclamations, actions correctives et préventives avec échéances et statut
- 04Audits internes et revue de direction à partir d’un seul ensemble de données
- 05Un système de management intégré avec ISO 9001, ISO 27001, RGPD et d’autres normes
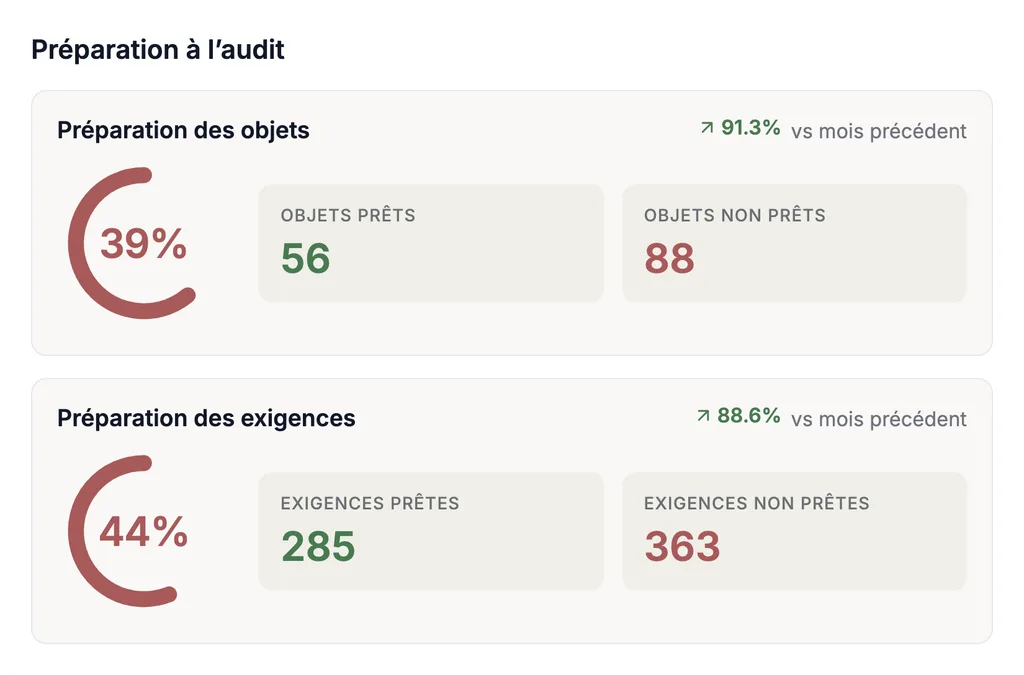
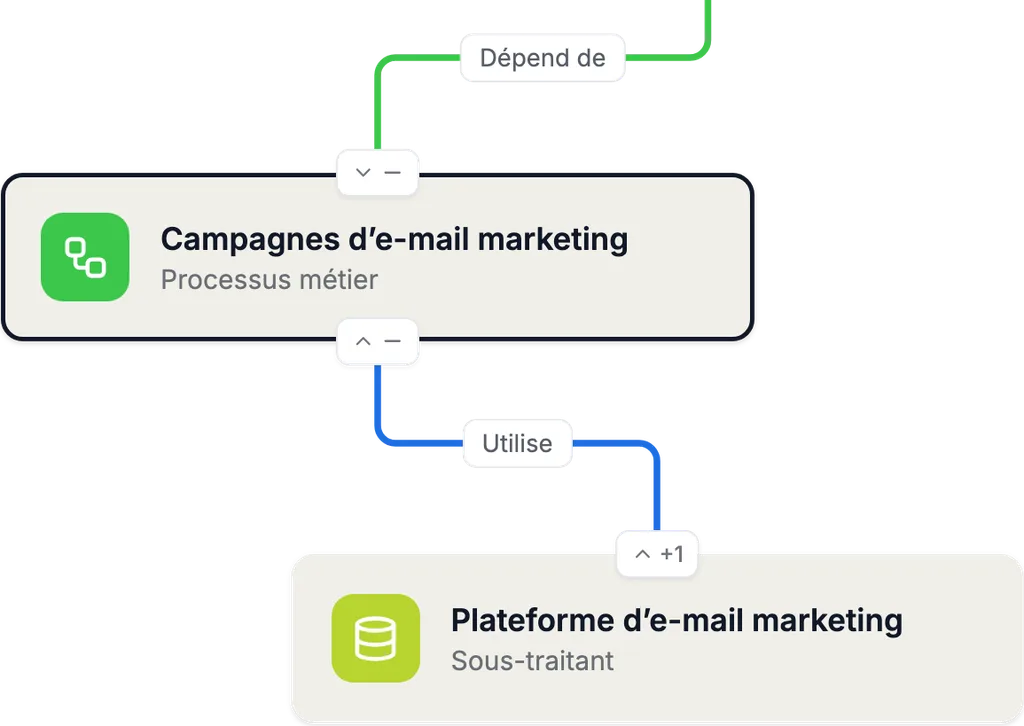
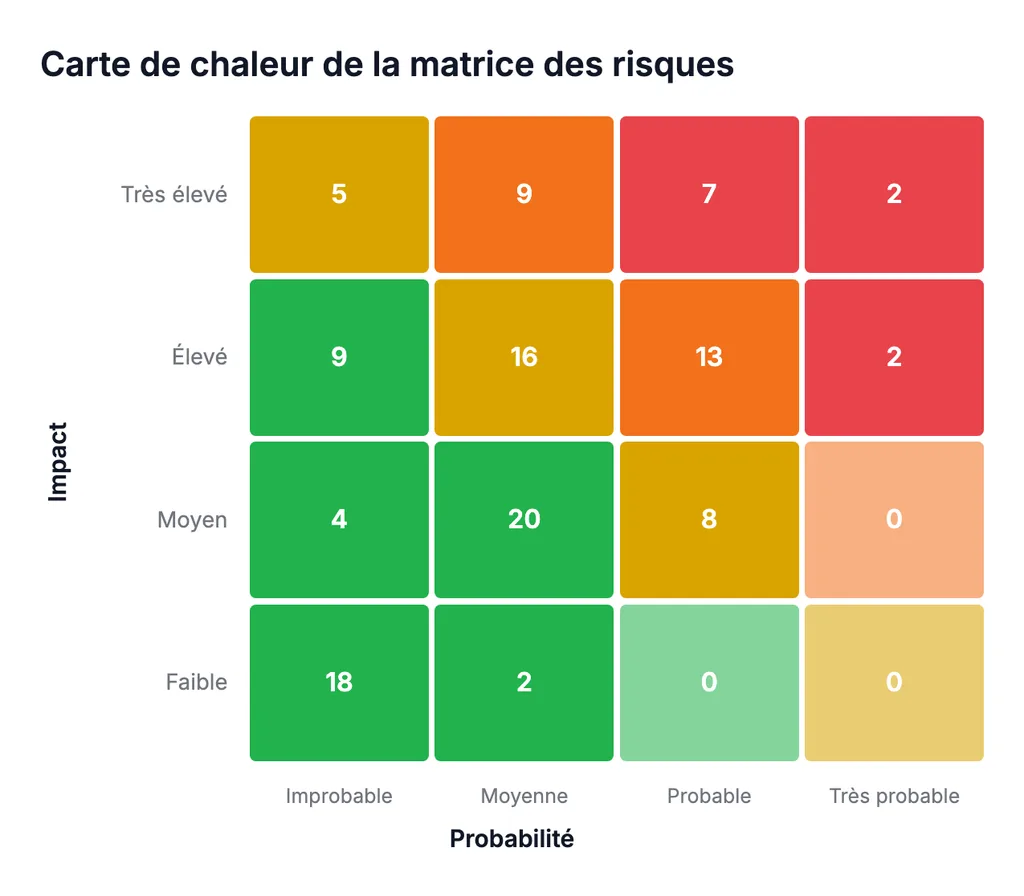
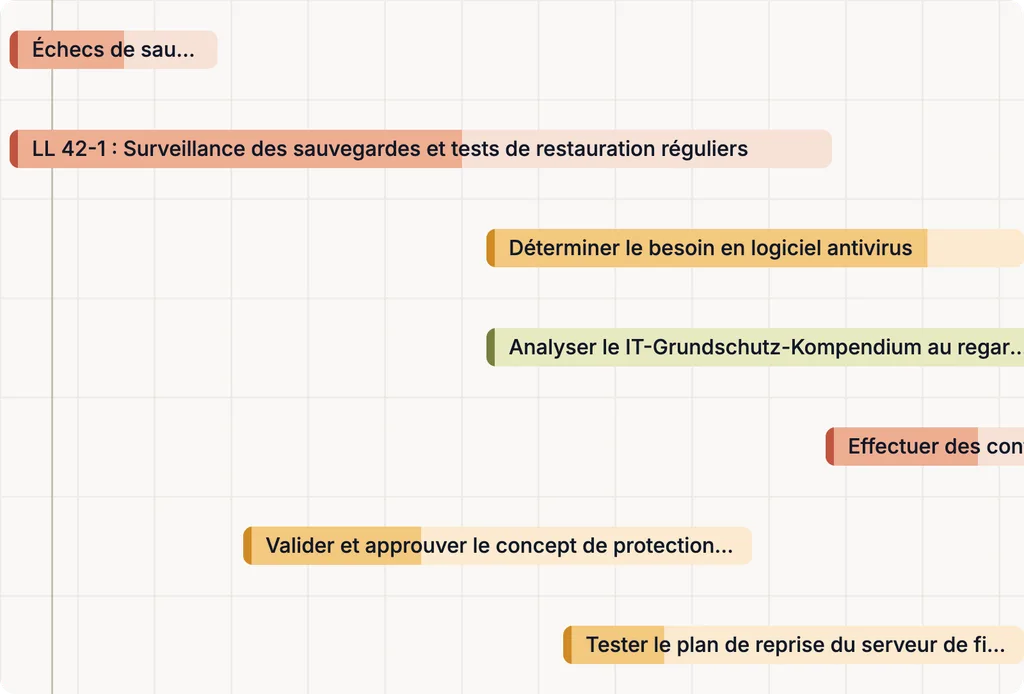
Construire et faire vivre un SMQ pour dispositifs médicaux selon l’ISO 13485
Les fonctions par lesquelles le logiciel ISO 13485 Complaica couvre le système de management de la qualité des dispositifs médicaux — du catalogue d’exigences aux produits, aux risques et aux fournisseurs, jusqu’aux réclamations, aux CAPA, à l’audit interne et à la revue de direction.
- 01Catalogue d’exigences ISO 13485:2016 avec tous les chapitres de 4 à 8 — chaque exigence avec statut, responsables, documents et notes ; les exigences non applicables avec leur justification
- 02Produits et familles de produits sous forme d’objets : dossier de dispositif médical, enregistrements de conception et développement et gestion des risques rattachés au produit
- 03Processus avec responsables, éléments d’entrée, éléments de sortie et interactions, processus externalisés compris
- 04Évaluer les risques par produit et par processus dans des matrices configurables et les lier à des actions
- 05Conception et développement selon le chapitre 7.3 : planification, revues, vérification, validation, transfert et modifications comme tâches avec responsables et échéances
- 06Maîtrise des documents et des enregistrements — chaque modification traçable avec auteur et date
- 07Enregistrer les fournisseurs et les processus externalisés, les évaluer selon le risque et les surveiller
- 08Réclamations, incidents et notifications aux autorités réglementaires comme enregistrements avec échéances et statut
- 09Actions correctives et préventives (CAPA) avec analyse des causes, échéances et vérification de l’efficacité
- 10Planifier et réaliser des audits internes, transformer les constats en actions
- 11Rapports et tableaux de bord pour la revue de direction — à partir des données, pas de diapositives
- 12Intégration de l’IA (MCP) pour les questions sur l’ISO 13485, les exigences et les preuves, et sur l’utilisation du produit
Exigences de l’ISO 13485 — chapitres 4 à 8
L’ISO 13485:2016 suit encore la structure de chapitres de l’ISO 9001:2008, et non la structure harmonisée de l’ISO 9001 et de l’ISO 27001. Les exigences figurent aux chapitres 4 à 8 ; pour chacun, voici ce que Complaica tient à jour.
Domaine d’application et termes
Le domaine d’application avec les règles pour les exigences non applicables, les références normatives et les termes propres à la norme — dispositif médical, réclamation, cycle de vie, risque et d’autres. Ces chapitres ne contiennent pas encore d’exigences.
Dans Complaica : le catalogue avec une explication de chaque exigence et des termes sur lesquels elle repose.
Système de management de la qualité
Processus selon une approche par les risques, maîtrise des processus externalisés, validation des logiciels utilisés dans le SMQ, manuel qualité, dossier de dispositif médical et maîtrise des documents et des enregistrements — conservés au moins pendant la durée de vie du dispositif, et jamais moins de deux ans.
Dans Complaica : processus et produits sous forme d’objets liés, documents sur l’objet avec l’auteur et la date de chaque modification.
Responsabilité de la direction
La direction fixe la politique et les objectifs qualité, définit responsabilités et autorités, nomme un représentant de la direction et revoit le SMQ à intervalles planifiés — avec des éléments d’entrée comme les retours d’information, les réclamations, les notifications aux autorités, les audits et les CAPA.
Dans Complaica : politique et objectifs qualité sur l’objet, rôles par processus et par produit, rapports comme éléments d’entrée de la revue de direction.
Management des ressources
Personnel compétent et formations dont l’efficacité est évaluée, infrastructures avec leur maintenance, environnement de travail et maîtrise de la contamination.
Dans Complaica : formations et preuves de compétence, équipements et installations comme objets avec tâches de maintenance.
Réalisation du produit
Planification avec gestion des risques, processus relatifs aux clients, conception et développement de la planification au transfert avec leur dossier, achats avec évaluation des fournisseurs, production avec validation des processus, identification et traçabilité, et maîtrise des équipements de surveillance et de mesure.
Dans Complaica : étapes de développement comme tâches sur le produit, risques par produit, évaluation des fournisseurs ; fournisseurs, processus et documents liés par produit.
Mesurage, analyse et amélioration
Retours d’information, traitement des réclamations, notification aux autorités réglementaires, audit interne, maîtrise du produit non conforme y compris après livraison, analyse des données, actions correctives et préventives.
Dans Complaica : réclamations, non-conformités et CAPA comme enregistrements avec leur propre workflow, programme d’audit et constats, tableaux de bord pour l’analyse.
ISO 13485, MDR, IVDR et FDA QMSR
L’ISO 13485 est une norme volontaire — mais la réglementation des principaux marchés s’appuie sur elle. Un SMQ selon l’ISO 13485 couvre une grande partie des exigences SMQ du MDR, de l’IVDR et de la FDA ; ce qui va au-delà figure dans les règlements eux-mêmes.
- UE : MDR et IVDR
Les fabricants de dispositifs médicaux et de dispositifs de diagnostic in vitro doivent mettre en place un SMQ (article 10 des règlements (UE) 2017/745 et 2017/746). L’EN ISO 13485:2016 avec l’amendement A11:2021 est harmonisée au titre des deux ; son application confère une présomption de conformité aux exigences que désignent ses annexes ZA et ZB.
- États-Unis : FDA QMSR
Depuis le 2 février 2026, la Quality Management System Regulation (21 CFR Part 820) s’applique aux États-Unis. Elle incorpore l’ISO 13485:2016 par référence, avec les termes du chapitre 3 de l’ISO 9000:2015 et des exigences propres à la FDA.
- MDSAP
Dans le Medical Device Single Audit Program, un organisme d’audit reconnu audite le SMQ une seule fois selon l’ISO 13485 et les exigences supplémentaires des autorités d’Australie, du Brésil, du Canada, du Japon et des États-Unis.
- L’édition 2016 reste en vigueur
L’ISO 13485:2016 est la troisième édition ; l’ISO l’a confirmée lors de son examen systématique de 2025. La nouvelle ISO 9001:2026 ne change rien à l’ISO 13485 — les deux normes sont indépendantes.
- Le catalogue dans Complaica
Complaica met à jour ses catalogues avec les nouvelles éditions d’une norme ; les évaluations et preuves existantes sont conservées et les écarts entre éditions deviennent visibles.
Informations au 8 novembre 2026
Des dossiers partagés et d’Excel à un SMQ central pour dispositifs médicaux
Un SMQ pour dispositifs médicaux peut se tenir dans des documents et des tableurs — jusqu’à ce que dossiers, réclamations, CAPA et audits renvoient les uns aux autres et qu’un auditeur veuille voir la chaîne. Quatre points sur lesquels Complaica organise le travail autrement.
| Word et Excel | Complaica | |
|---|---|---|
| Dossier de dispositif médical | Un dossier par produit, des liens vers des fichiers sur des lecteurs partagés. | Le produit est un objet ; spécifications, enregistrements de conception, gestion des risques et approbations y sont rattachés — une modification est visible partout où elle a un effet. |
| Réclamations et CAPA | Une liste de réclamations, les actions dans une autre, rapprochées à la main. | Réclamation, non-conformité et action sont des enregistrements liés avec responsables, échéances, statut et vérification de l’efficacité. |
| Maîtrise des documents | La version dans le nom du fichier, l’approbation par e-mail. | Chaque modification est enregistrée avec auteur et date ; les documents se trouvent sur l’exigence et sur le produit qu’ils prouvent. |
| Plusieurs référentiels | ISO 13485, exigences du MDR et ISO 9001 dans des tableurs séparés. | Les mêmes processus, risques et preuves pour l’ISO 13485, vos propres catalogues, l’ISO 9001 ou l’ISO 27001 — lorsque le contenu s’y prête. |
Modules Complaica pour le SMQ
Sept modules, un seul ensemble de données connecté : organisation, produits et processus, catalogue d’exigences, gestion des risques, rapports, CAPA et intégrations travaillent sur les mêmes objets.
01 / 07 · Gestion de l’organisation
Organisation, sites et domaine d’application
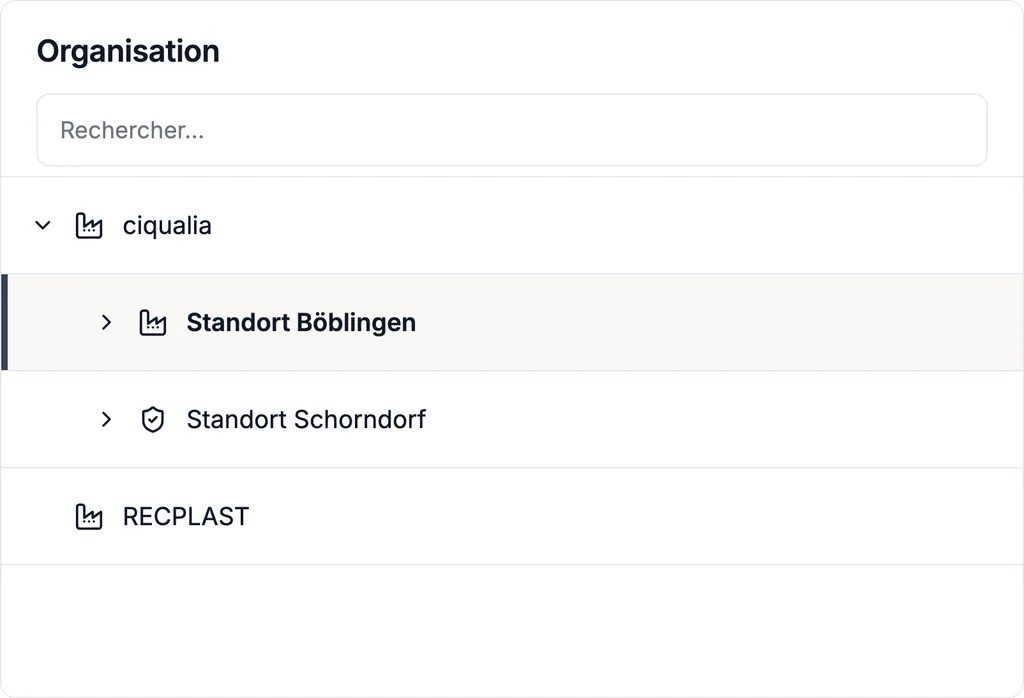
Représentez votre organisation sous forme d’arbre — sociétés, sites, services, unités — et définissez ce qui relève du domaine d’application du SMQ. Les responsabilités sont attribuées par unité et par objet ; les droits d’accès suivent la même structure.
02 / 07 · Processus et dépendances
Produits, processus et dossier de dispositif médical
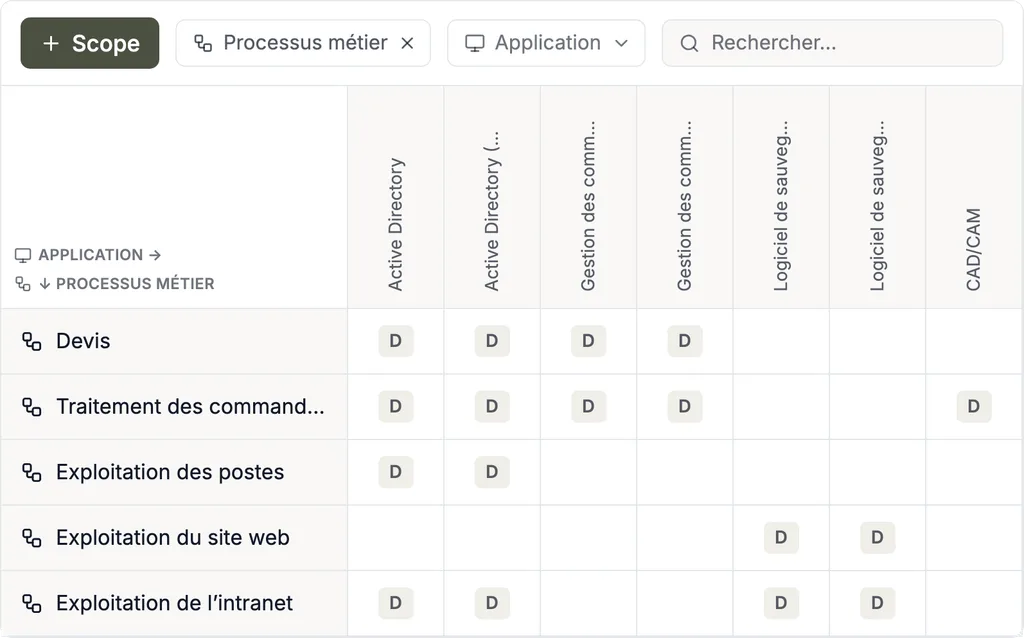
Enregistrez produits et familles de produits comme objets et liez-les aux processus, fournisseurs, sites et documents dont ils dépendent — spécifications, enregistrements de conception et développement, gestion des risques, approbations. Chaque produit reçoit ainsi le contexte que l’ISO 13485 demande dans le dossier de dispositif médical (chapitre 4.2.3).
Les graphes et matrices de dépendances montrent quel produit et quel processus sont touchés lorsqu’un fournisseur, un composant, un système ou une règle change.
03 / 07 · Gestion de la conformité
Catalogue d’exigences ISO 13485:2016
Évaluez chaque exigence des chapitres 4 à 8 — mise en œuvre, partiellement mise en œuvre, ouverte ou non applicable avec justification — avec responsables, documents, tâches et notes. Le taux de conformité se cumule par paragraphe, par chapitre et au global.
Vos propres règles — manuel qualité, exigences du MDR et de l’IVDR, exigences des clients — sont évaluées comme catalogues propres sur le même modèle. Ce qui est documenté pour l’ISO 9001 ou l’ISO 27001 peut servir à l’ISO 13485 lorsque le contenu s’y prête.
04 / 07 · Gestion des risques
Gestion des risques sur tout le cycle de vie
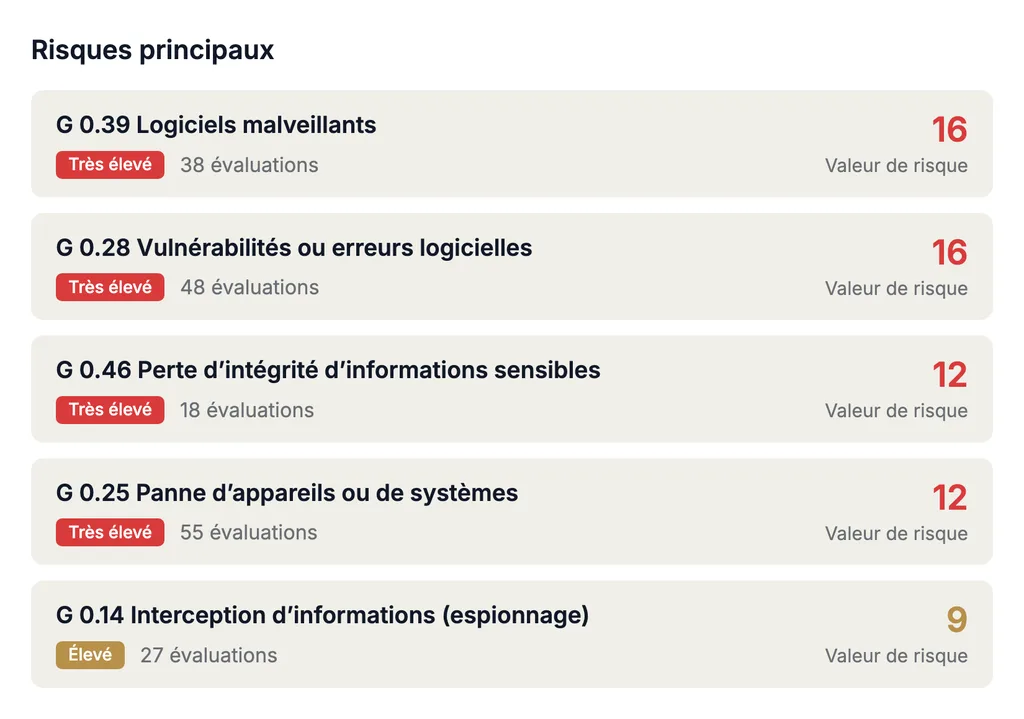
L’ISO 13485 demande une approche par les risques pour les processus du SMQ et une gestion des risques documentée dans la réalisation du produit ; l’ISO 14971 en décrit la méthode. Évaluez les risques par produit et par processus dans une matrice configurable, liez-les à des actions et suivez le risque résiduel dans le temps.
05 / 07 · Reporting et analyse de données
Rapports pour la revue de direction et l’audit
Générez des rapports sur le taux de conformité par chapitre, les réclamations, les CAPA, les constats d’audit et les objectifs qualité à partir de vos propres données — comme modèle de rapport ou rapport personnalisé. Les tableaux de bord montrent à la direction où en sont les choses avant la revue ; les outils de BI externes lisent les données via l’API REST ou des data marts.
06 / 07 · Gestion des tâches et collaboration
Réclamations, CAPA et échéances
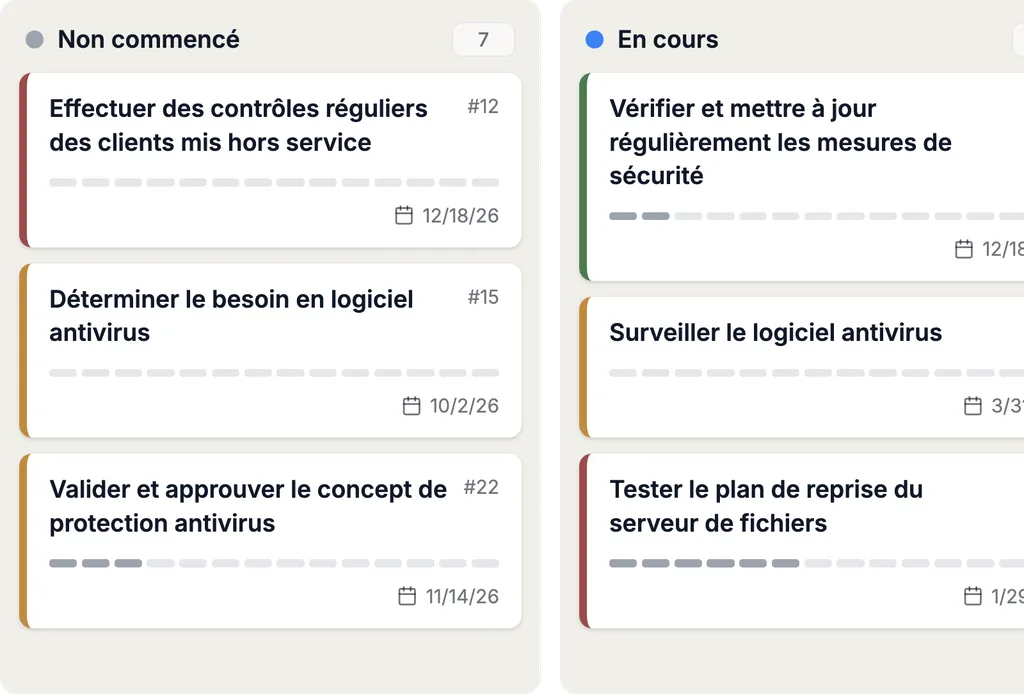
Réclamations, incidents, non-conformités et actions correctives et préventives sont tenus comme enregistrements avec responsables, échéances et statut ; chaque changement de statut est enregistré avec auteur et date. Fournisseurs et auditeurs travaillent dans le même système : l’accès est accordé par objet et par lien. La page sur la gestion des audits montre comment les audits sont planifiés et conduits.
07 / 07 · Intégrations et automatisation
Intégrations Complaica
Par son API REST, Complaica connecte des systèmes ERP, de gestion des actifs et CMDB — SAP, Microsoft Azure, i-doit et d’autres — et maintient les processus et ressources du SMQ en phase avec la réalité. Jira, Microsoft Planner et d’autres peuvent être connectés comme système de tâches.
Les données de l’application sont disponibles pour les systèmes externes d’analyse et de reporting via des data marts préconfigurés, l’API REST ou MCP.
Cinq étapes vers la certification ISO 13485
Du domaine d’application à la recertification — et ce que Complaica prend en charge à chaque étape.
- 01
DéfinirRôle, marchés, domaine
Déterminer le rôle de l’organisme — fabricant, fournisseur, distributeur —, les marchés visés et leurs exigences réglementaires, le domaine d’application et les exigences non applicables. Dans Complaica, cela devient produits, processus et catalogues.
- 02
Construire
Manuel qualité, procédures documentées, dossiers de dispositif, gestion des risques, évaluation des fournisseurs et validation des logiciels utilisés dans le SMQ. L’analyse des écarts face au catalogue montre ce qui manque encore.
- 03
VérifierAudit interne et revue de direction
Audit interne selon le programme, constats transformés en actions correctives, revue de direction avec les éléments d’entrée du chapitre 5.6.2.
- 04
CertifierÉtape 1 et étape 2
Un organisme de certification accrédité examine la documentation et la mise en œuvre. Pour le marquage CE, selon la classe, un organisme notifié évalue le SMQ au titre du MDR ou de l’IVDR — souvent lors du même audit.
- 05
MaintenirSurveillance et recertification
Audits de surveillance annuels, recertification au bout de trois ans ; les organismes notifiés auditent aussi de manière inopinée. Réclamations, CAPA et modifications se poursuivent dans Complaica.
Pourquoi un SMQ selon l’ISO 13485 ?
Ce qu’un SMQ selon l’ISO 13485 apporte aux fabricants et fournisseurs de dispositifs médicaux.
- 01L’accès au marché de l’UE — l’EN ISO 13485 est harmonisée au titre du MDR et de l’IVDR
- 02L’accès au marché américain — la FDA QMSR incorpore l’ISO 13485:2016 depuis février 2026
- 03Un audit pour plusieurs marchés grâce au MDSAP : Australie, Brésil, Canada, Japon, États-Unis
- 04Pour les fournisseurs : de nombreux fabricants exigent l’ISO 13485 pour les pièces et services critiques
- 05La sécurité des patients grâce à la gestion des risques sur tout le cycle de vie du dispositif
- 06Une traçabilité qui tient lors d’un incident ou d’un rappel
- 07Une base pour un système de management intégré avec l’ISO 9001, la sécurité de l’information et la protection des données
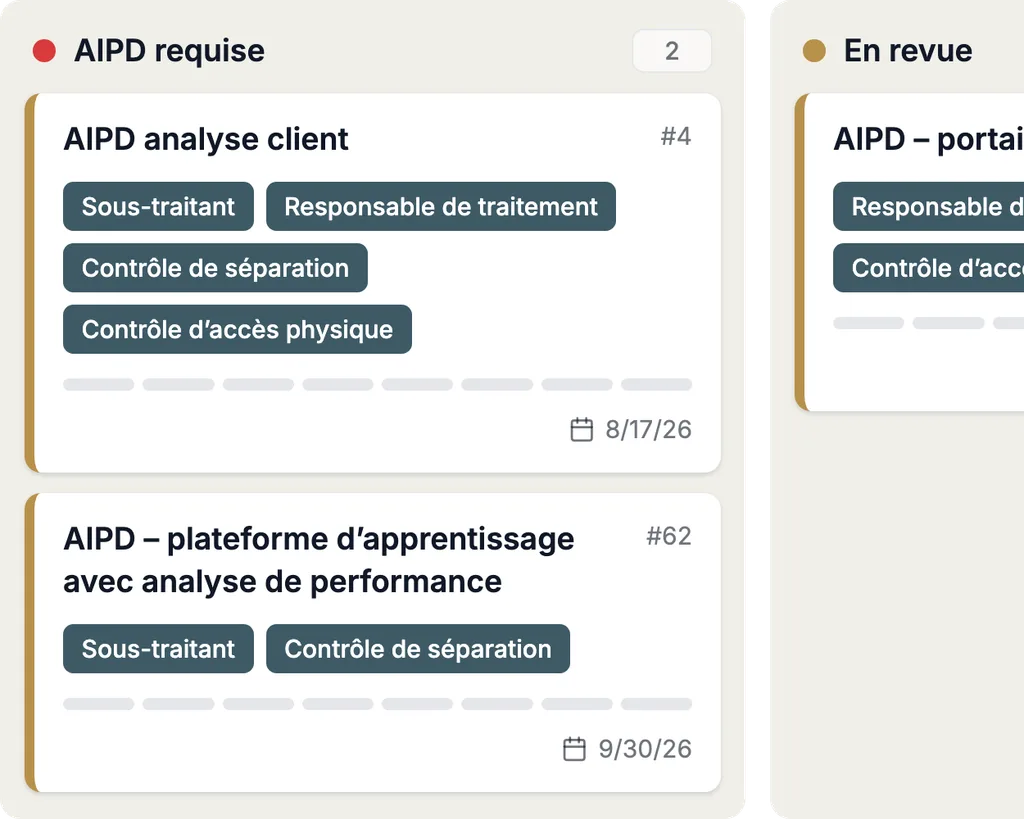
Pourquoi Complaica comme logiciel ISO 13485 ?
Six raisons pour lesquelles fabricants et fournisseurs pilotent leur SMQ pour dispositifs médicaux avec Complaica.
Des produits, pas des dossiers
Un produit est un objet avec sa conception, ses risques, ses fournisseurs, ses documents et ses approbations — pas un dossier que l’on reconstitue après chaque modification.
Des exigences granulaires
Chaque exigence de l’ISO 13485 est évaluée séparément et liée à des documents, des tâches et des responsables — visible par chapitre, par processus et par produit.
De la réclamation à la CAPA
Retour d’information, réclamation, notification, non-conformité, action corrective et préventive : un seul chemin sur un seul ensemble de données, avec vérification de l’efficacité et rapport pour la revue de direction.
Le conseil d’un seul interlocuteur
Nos consultants accompagnent la mise en place, l’audit interne et la certification, et vous guident dans toutes les fonctions du produit.
Traçable pour auditeurs et autorités
Chaque modification est enregistrée avec auteur et date ; les preuves se trouvent sur l’exigence et sur le produit qu’elles démontrent.
Optimisez vos tâches de conformité avec l’assistance de l’IA
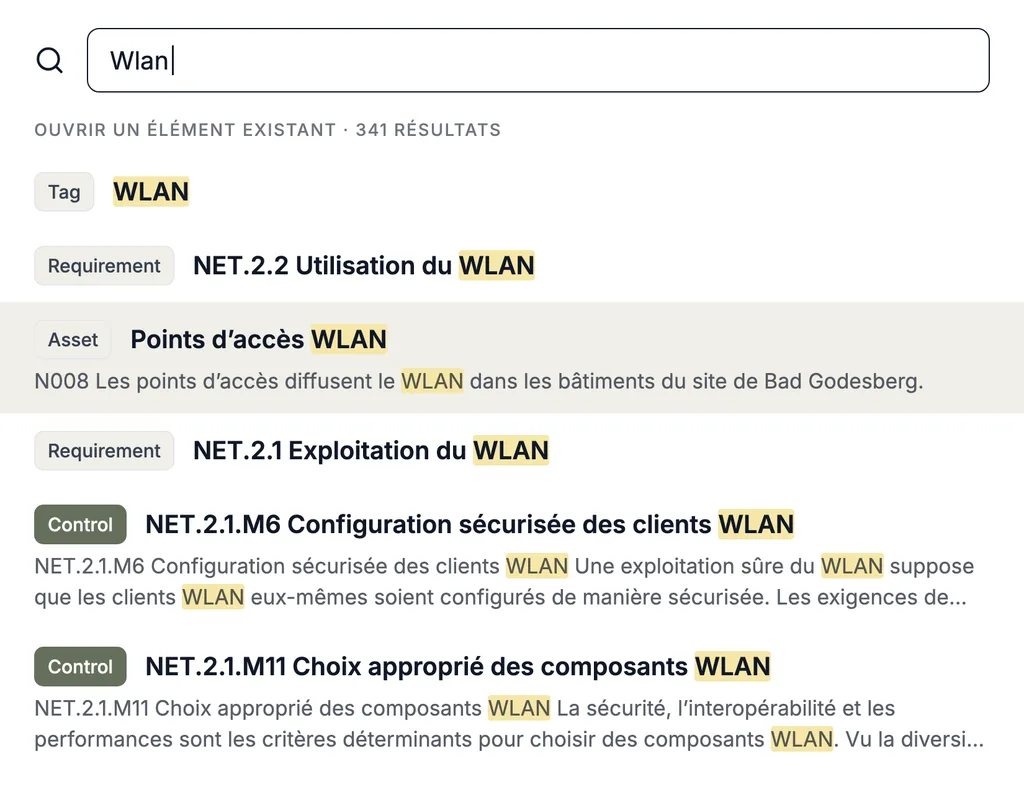
Grâce à l’intégration d’IA optionnelle (MCP), Complaica répond aux questions sur l’ISO 13485, explique les exigences, aide pour les réclamations, les CAPA et les tâches et trouve des réponses dans vos propres procédures et documents. Elle soutient le travail sur le SMQ — l’évaluation et les décisions restent les vôtres.
- 01Répondre aux questions sur l’ISO 13485 et ses liens avec le MDR, l’IVDR et la FDA QMSR
- 02Expliquer les exigences — ce qui est demandé et ce qui vaut comme preuve
- 03Proposer, rédiger et attribuer des actions correctives et préventives
- 04Analyser vos procédures, dossiers de dispositif et documents et répondre aux questions qui s’y rapportent
- 05Expliquer l’utilisation de Complaica — quelle fonction sert à quoi
Ce que les clients disent de Complaica
« Nous pouvons faire tout ce dont nous avons besoin dans un seul outil »
Complaica est extrêmement convivial et sa personnalisation est un jeu d’enfant. Nous gérons avec lui la conformité ISO et la protection des données — nous pouvons faire tout ce dont nous avons besoin dans un seul outil. Pour nous, Complaica est meilleur que les alternatives présentes sur le marché, et en même temps moins cher.
Plus …Moins
Complaica est extrêmement convivial et sa personnalisation est un jeu d’enfant. Nous gérons avec lui la conformité ISO et la protection des données — nous pouvons faire tout ce dont nous avons besoin dans un seul outil.
Pour nous, Complaica est meilleur que les alternatives présentes sur le marché, et en même temps moins cher.
« Le processus de conformité optimisé »
L’une des fonctions que nous préférons chez Complaica est le processus de conformité optimisé. L’interface a un design clair et structuré qui offre plus de convivialité et favorise une plus grande vitesse de travail. Cela donne non seulement une courbe d’apprentissage rapide aux nouveaux utilisateurs, mais permet aussi aux utilisateurs expérimentés de réduire leur effort. À chaque phase du cycle de vie du management de la sécurité, les tâches récurrentes comme le scoping, l’analyse de structure, la modélisation et même le suivi des risques et des actions s’appuient sur une multitude de fonctionnalités. De plus, les performances de la plateforme sont excellentes — elle est stable et remarquable en termes de rapidité.
Plus …Moins
L’une des fonctions que nous préférons chez Complaica est le processus de conformité optimisé. L’interface a un design clair et structuré qui offre plus de convivialité et favorise une plus grande vitesse de travail. Cela donne non seulement une courbe d’apprentissage rapide aux nouveaux utilisateurs, mais permet aussi aux utilisateurs expérimentés de réduire leur effort.
À chaque phase du cycle de vie du management de la sécurité, les tâches récurrentes comme le scoping, l’analyse de structure, la modélisation et même le suivi des risques et des actions s’appuient sur une multitude de fonctionnalités.
De plus, les performances de la plateforme sont excellentes — elle est stable et remarquable en termes de rapidité.
« L’approche guidée a joué un rôle décisif pour nous »
Nous étions nouveaux dans la conformité et la mise en œuvre d’ISO 27001 et devions traverser le processus compliqué de certification. Face à la complexité réglementaire, nous voulions trouver la meilleure façon de démarrer. Notre chef de projet (alias responsable de la sécurité) n’avait jamais travaillé avec de telles normes et règles de conformité. Nous avons donc choisi l’accompagnement d’un tiers, en l’occurrence Complaica. L’approche guidée a joué un rôle décisif pour nous. Complaica disposait de toutes les explications détaillées pour le contrôle de conformité et l’analyse des risques, y compris des propositions pratiques.
Plus …Moins
Nous étions nouveaux dans la conformité et la mise en œuvre d’ISO 27001 et devions traverser le processus compliqué de certification.
Face à la complexité réglementaire, nous voulions trouver la meilleure façon de démarrer. Notre chef de projet (alias responsable de la sécurité) n’avait jamais travaillé avec de telles normes et règles de conformité.
Nous avons donc choisi l’accompagnement d’un tiers, en l’occurrence Complaica. L’approche guidée a joué un rôle décisif pour nous. Complaica disposait de toutes les explications détaillées pour le contrôle de conformité et l’analyse des risques, y compris des propositions pratiques.
Conseil ISO 13485
Du conseil tout au long du SMQ pour dispositifs médicaux — du domaine d’application à la recertification, dans la mesure dont vous avez besoin.
- Analyse des écarts
Votre situation actuelle face aux exigences de l’ISO 13485:2016. Résultat : taux de conformité par chapitre, une liste d’écarts priorisée et un plan de mise en œuvre.
- De l’ISO 9001 à l’ISO 13485
Pour les organismes dotés d’un SMQ selon l’ISO 9001 : évaluer les exigences supplémentaires — dossier de dispositif, gestion des risques, validation, réclamations et notifications — et étendre le système existant.
- Mise en place du SMQ
Produits, processus, rôles et procédures documentées sont créés dans Complaica. Vous obtenez un SMQ opérationnel.
- Audits internes
Établir le programme d’audit, réaliser ou accompagner les audits internes, transformer les constats en actions correctives.
- Préparation à la certification
Préparer les étapes 1 et 2, présenter les preuves comme auditeurs et organismes notifiés veulent les voir, accompagner la revue de direction.
- Système de management intégré
Relier l’ISO 13485 à l’ISO 9001, à l’ISO 27001 ou à la protection des données sur un seul ensemble de données — processus, risques et audits partagés.
SaaS ou on-premises
Complaica fonctionne là où votre organisation en a besoin — la licence coûte la même chose dans les deux cas.
- SaaS hébergé en Allemagne
La variante SaaS est exploitée en Allemagne ; vous travaillez dans le navigateur, sans infrastructure propre.
- On-premises dans votre infrastructure
Vous exploitez Complaica dans votre propre environnement — pour les organisations dont les données ne doivent pas quitter la maison.
- Reprendre les données existantes
Import et export depuis et vers Excel et via l’API REST ; nos spécialistes accompagnent gratuitement la reprise de vos données.
L’ISO 13485 dans un système de management intégré
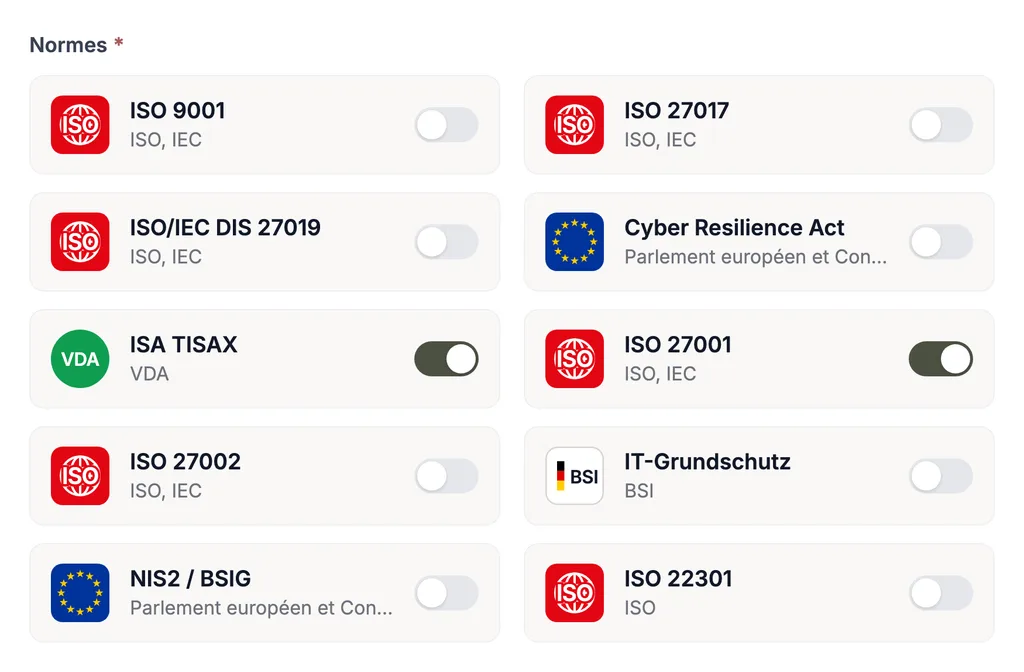
L’ISO 13485 est proche de l’ISO 9001, mais suit encore la structure de chapitres de l’ISO 9001:2008. Dans Complaica, les deux normes utilisent les mêmes processus, risques, actions et preuves : ce qui est documenté pour le SMQ peut servir, lorsque le contenu s’y prête, à l’ISO 9001, à un SMSI selon l’ISO 27001, à NIS2 ou à la gestion de la protection des données selon le RGPD.
Chaque norme est livrée avec son catalogue d’exigences ; vos propres catalogues s’ajoutent à tout moment.
Questions fréquentes sur le logiciel ISO 13485
Qu’est-ce que l’ISO 13485 ?
L’ISO 13485 est la norme internationale des systèmes de management de la qualité des organismes qui conçoivent, fabriquent, installent, entretiennent ou distribuent des dispositifs médicaux, et de leurs fournisseurs. Elle exige de satisfaire constamment aux exigences réglementaires et des clients et met l’accent sur la gestion des risques, la validation, la traçabilité et les procédures documentées. L’édition en vigueur est la troisième, ISO 13485:2016.
En quoi l’ISO 13485 diffère-t-elle de l’ISO 9001 ?
L’ISO 13485 s’appuie sur la structure de l’ISO 9001:2008, et non sur la structure harmonisée de l’ISO 9001 actuelle. Elle vise l’efficacité du SMQ et le respect des exigences réglementaires, et demande davantage de procédures documentées, le dossier de dispositif médical, la gestion des risques dans la réalisation du produit, la validation des processus et des logiciels, le traitement des réclamations et la notification aux autorités. Un certificat ISO 9001 ne remplace pas un certificat ISO 13485.
L’ISO 13485 est-elle obligatoire ?
La norme elle-même est volontaire. Mais le MDR et l’IVDR exigent des fabricants un SMQ, et l’EN ISO 13485 harmonisée est la voie habituelle pour le démontrer ; aux États-Unis, l’ISO 13485:2016 fait partie de la réglementation via la FDA QMSR depuis le 2 février 2026. Les fournisseurs y sont souvent tenus par leurs clients.
Qu’est-ce qu’un logiciel ISO 13485 ?
Un logiciel ISO 13485 reprend les exigences de la norme sous forme de catalogue et les relie aux éléments de votre SMQ — produits, processus, responsables, risques, documents, fournisseurs, réclamations, audits et CAPA. Au lieu de tenir séparément le manuel qualité, les dossiers et les listes d’actions, vous travaillez sur un seul ensemble de données dont découlent le taux de conformité et les rapports.
Quels sont les chapitres de l’ISO 13485 ?
Les chapitres 1 à 3 contiennent le domaine d’application, les références normatives et les termes. Les exigences figurent aux chapitres 4 à 8 : système de management de la qualité, responsabilité de la direction, management des ressources, réalisation du produit, et mesurage, analyse et amélioration. Les exigences des chapitres 6, 7 et 8 qui ne s’appliquent pas en raison des activités de l’organisme ou de la nature du dispositif n’ont pas à être mises en œuvre — la justification figure dans le manuel qualité.
Le logiciel du SMQ doit-il être validé ?
Oui. Le chapitre 4.1.6 exige de valider l’application des logiciels utilisés dans le SMQ avant leur première utilisation et après modification — de manière proportionnée au risque. Votre organisme réalise la validation pour son utilisation prévue ; avec un compte d’essai, vous testez Complaica sur vos propres processus, et nos consultants aident à la planifier.
Qu’est-ce que le dossier de dispositif médical ?
Le dossier que l’ISO 13485 demande au chapitre 4.2.3 pour chaque type ou famille de dispositif médical : description générale et utilisation prévue, étiquetage et notice d’utilisation, spécifications, procédures de fabrication, de stockage, de manutention et de distribution, procédures de mesure et de surveillance et, le cas échéant, exigences d’installation et de maintenance. Dans Complaica, ces documents sont rattachés à l’objet produit.
Comment Complaica gère-t-il les réclamations et les CAPA ?
Les retours d’information et les réclamations sont tenus comme enregistrements avec responsables, échéances et statut ; lorsqu’une notification à une autorité est nécessaire, elle est consignée sur le dossier. Il en découle des actions correctives ou préventives avec analyse des causes et vérification de l’efficacité, et les rapports résument le tout pour la revue de direction.
Complaica peut-il gérer ensemble l’ISO 13485 et l’ISO 9001 ?
Oui. De nombreuses exigences se recoupent ; dans Complaica, les deux normes utilisent les mêmes processus, risques, actions et preuves. Informations documentées, audit interne et revue de direction sont tenus une seule fois et servent aux deux lorsque le contenu s’y prête — de même pour l’ISO 27001, NIS2 ou le RGPD.
Existe-t-il une nouvelle édition de l’ISO 13485 ?
L’édition en vigueur est l’ISO 13485:2016. L’ISO l’a confirmée lors de son examen systématique de 2025 ; aucune nouvelle édition n’a paru. En Europe s’applique la version harmonisée EN ISO 13485:2016 avec l’amendement A11:2021, dont les annexes ZA et ZB relient la norme au MDR et à l’IVDR. La nouvelle ISO 9001:2026 ne change rien à l’ISO 13485.
Peut-on reprendre un manuel qualité existant ?
Oui. Complaica importe et exporte des données depuis et vers Excel et via l’API REST ; les documents sont classés sur l’objet. La migration de vos données est gratuite et accompagnée par nos spécialistes, de sorte que vous évaluez l’outil sur votre propre situation plutôt que sur des données de démonstration.
Complaica est-il disponible en SaaS ou sur site ?
Les deux. La version SaaS est hébergée en Allemagne ; sur site (on-premises), vous exploitez Complaica dans votre propre infrastructure. La licence coûte la même chose dans les deux cas.
Sources Références et bases juridiques
6 sources · ISO 13485, MDR, IVDR, FDA QMSR, … Afficher Masquer
Bases juridiques
Normes et standards
Seule la version publiée au journal officiel concerné fait foi. Les normes sont disponibles auprès des éditeurs indiqués.
Démarrer l’ISO 13485 avec Complaica
Essayez Complaica, demandez la liste de prix ou parlez-nous de votre SMQ actuel pour dispositifs médicaux et d’une migration — écrivez-nous.
Merci.
Nous vous répondons sous un jour ouvré.
Non envoyé.
Cela n’a pas fonctionné. Vérifiez les champs ou écrivez-nous directement.