Logiciel TISAX
pour votre ISMS
Complaica est un logiciel TISAX pour la mise en place, l’exploitation et la preuve d’un ISMS selon VDA ISA : le catalogue complet — sécurité de l’information, protection des prototypes et protection des données — est évalué par question de contrôle selon son niveau de maturité, les actions et les preuves sont rattachées à l’objet, l’auto-évaluation (self-assessment) est disponible à tout moment. S’y ajoutent le conseil TISAX et l’intégration de l’IA — de la première auto-évaluation jusqu’au label TISAX.
- 01VDA ISA intégralement couvert : sécurité de l’information, protection des prototypes, protection des données
- 02Niveau de maturité par question de contrôle, niveau cible et résultat avec réduction — comme dans l’ISA
- 03Auto-évaluation, plan d’actions et preuves pour les niveaux d’évaluation 2 et 3
- 04Intégration de l’IA (MCP) et conseil TISAX — Co-Intelligence
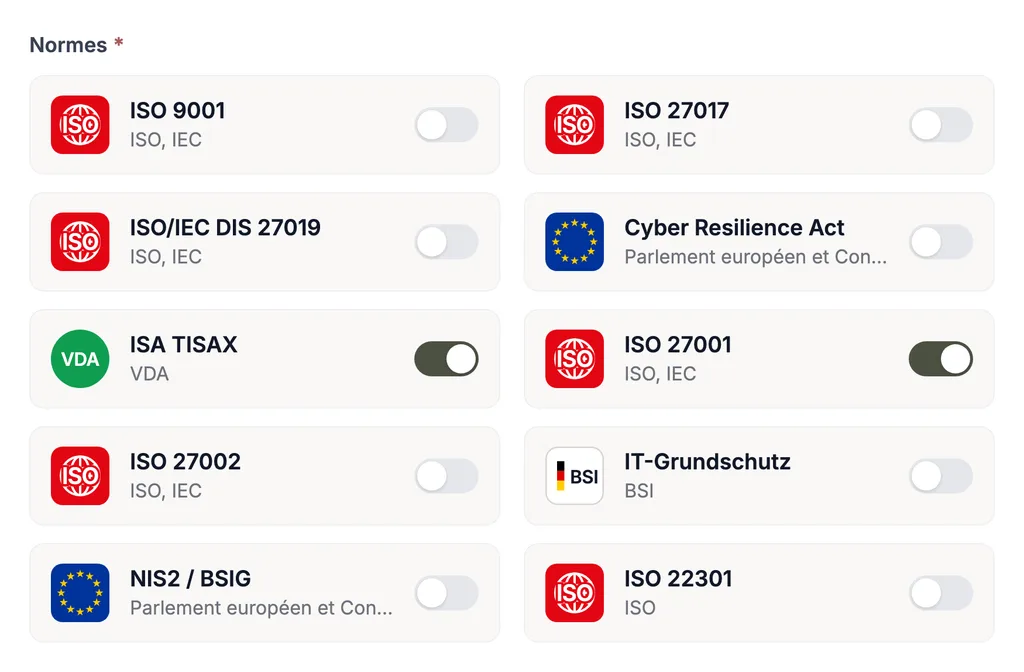
- 05Un seul système pour TISAX, ISO 27001, NIS2, IT-Grundschutz et d’autres normes
Mettre en œuvre et gérer TISAX avec Complaica
Les fonctions avec lesquelles le logiciel TISAX Complaica couvre le chemin de l’auto-évaluation VDA ISA jusqu’à l’évaluation et au label TISAX.
- 01Catalogue VDA ISA complet : sécurité de l’information, protection des prototypes et protection des données comme modules, avec toutes les questions de contrôle
- 02Évaluer le niveau de maturité 0–5 par question de contrôle — avec niveau cible, résultat par chapitre et résultat avec réduction au niveau de maturité cible, comme dans l’ISA
- 03Évaluer séparément, par question de contrôle, les exigences obligatoires (muss) et recommandées (soll) ainsi que les exigences supplémentaires pour un besoin de protection élevé et très élevé
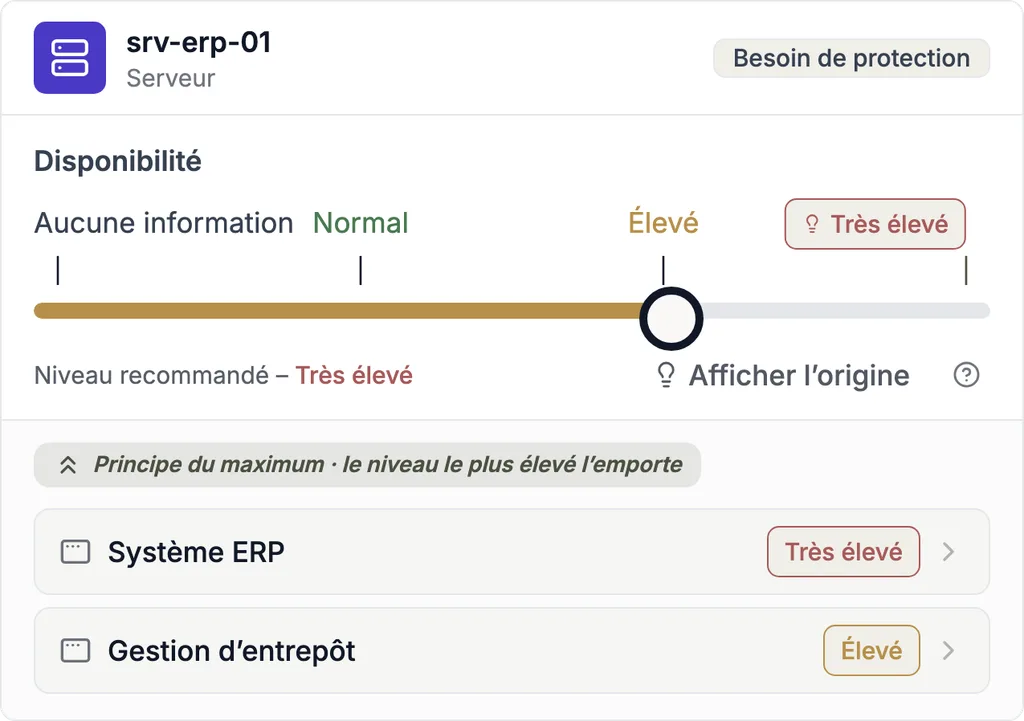
- 04Criticité et statut de mise en œuvre de chaque exigence en un coup d’œil — avec responsables, documents, tâches et notes
- 05Représenter le périmètre de l’évaluation par site — organisation, sites, processus métier, systèmes et leurs dépendances
- 06Identifier les risques par actif et les évaluer dans des matrices de risques configurables
- 07Suivre les actions avec responsables, échéances et statut — comme base du plan d’actions et du follow-up
- 08Déposer les preuves sur l’objet concerné — documents, liens et évaluations avec auteur et date, telles que le prestataire d’audit veut les voir
- 09Cycle PDCA : auto-évaluation, actions, vérification de l’efficacité et amélioration dans un seul jeu de données — même après le label
- 10Rapports et tableaux de bord pour la direction et la préparation de l’évaluation — vues de maturité de type Excel
- 11Intégration avec Microsoft Azure, SAP, Jira et d’autres systèmes ; import et export depuis et vers Excel
- 12Intégration de l’IA (MCP) pour les questions sur le VDA ISA, les questions de contrôle et les niveaux de maturité, et sur l’utilisation de l’outil
Tableaux de bord TISAX VDA ISA : comme Excel, mais reliés
Le VDA ISA est un fichier Excel. Complaica affiche les niveaux de maturité de la même façon — mais sur un jeu de données relié plutôt que dans des cellules.
La ligne verte marque le niveau de maturité cible par chapitre. Pour préparer l’évaluation TISAX, vos niveaux de maturité — les barres bleues — devraient se situer sur cette ligne ou au-dessus.
Le résultat avec réduction au niveau de maturité cible montre la progression : les valeurs au-dessus de la cible sont ramenées à 3 — comme l’ISA lui-même calcule —, un chapitre au niveau 5 ne compense pas un autre au niveau 1. Une valeur proche de 3,0 est un repère, pas une preuve de préparation : est prêt celui qui satisfait chaque exigence applicable et peut le prouver par des preuves.
Pour le label TISAX, vous remplissez l’auto-évaluation sur la base de l’ISA : pour chaque question de contrôle des catalogues sécurité de l’information, protection des prototypes et protection des données, vous déterminez le niveau de maturité que votre ISMS atteint. Complaica évalue le niveau de maturité par question de contrôle et en déduit sous-chapitres, chapitres et résultat global.
Du VDA ISA dans Excel à l’ISMS central
L’auto-évaluation peut se tenir dans le fichier ISA — jusqu’à ce que s’ajoutent responsables, échéances, preuves et un deuxième référentiel. Quatre points où Complaica organise le travail autrement.
| VDA ISA dans Excel | Complaica | |
|---|---|---|
| Reprise des évaluations existantes | Les évaluations vivent dans le fichier ; une nouvelle version de l’ISA signifie tout retranscrire. | Import depuis Excel et export vers Excel ; nos spécialistes accompagnent la reprise des données existantes. À une nouvelle version du catalogue, évaluations et preuves sont conservées. |
| Responsables, échéances et actions | Noms et dates en colonnes, tenus à jour à la main. | Actions avec responsables, échéances et statut ; chaque changement de statut est consigné avec auteur et date — la base du plan d’actions correctives et du follow-up. |
| Rattachement des preuves aux exigences | Renvois vers des fichiers dans des dossiers partagés. | Documents, liens et évaluations sont portés par l’objet et rattachés à la question de contrôle — tels que le prestataire d’audit veut les voir. |
| Données communes à plusieurs référentiels | Un fichier par référentiel, double saisie entre eux. | Les mêmes actifs, risques, actions et preuves pour TISAX, ISO 27001, NIS2 ou IT-Grundschutz — dans la mesure où le contenu s’y prête. |
Modules ISMS Complaica pour TISAX
Sept modules, un seul jeu de données relié : organisation, actifs, catalogue ISA, risques, rapports, tâches et intégrations travaillent sur les mêmes objets.
01 / 07 · Gestion de l’organisation
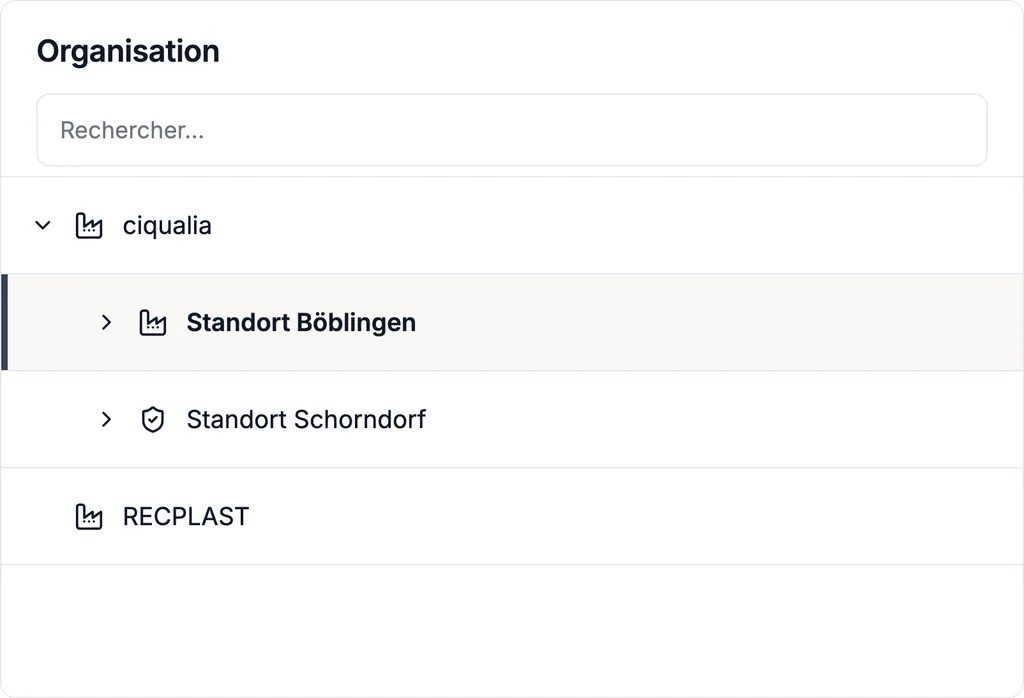
Organisation, sites et périmètre de l’évaluation
TISAX est évalué par site. Représentez votre organisation sous forme d’arborescence — entités, sites, services, unités — et définissez quels sites et quelles unités relèvent du périmètre de l’évaluation. Les responsabilités sont attribuées par unité et par objet ; les droits d’accès suivent la même structure.
02 / 07 · Analyse de la structure des actifs
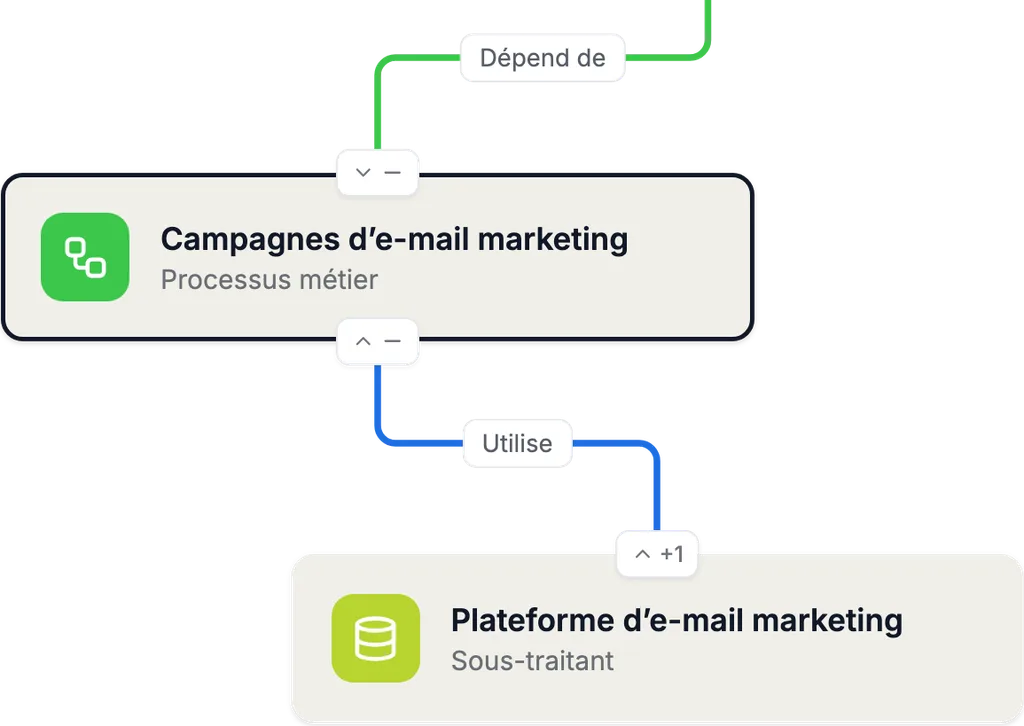
Actifs, dépendances et processus métier
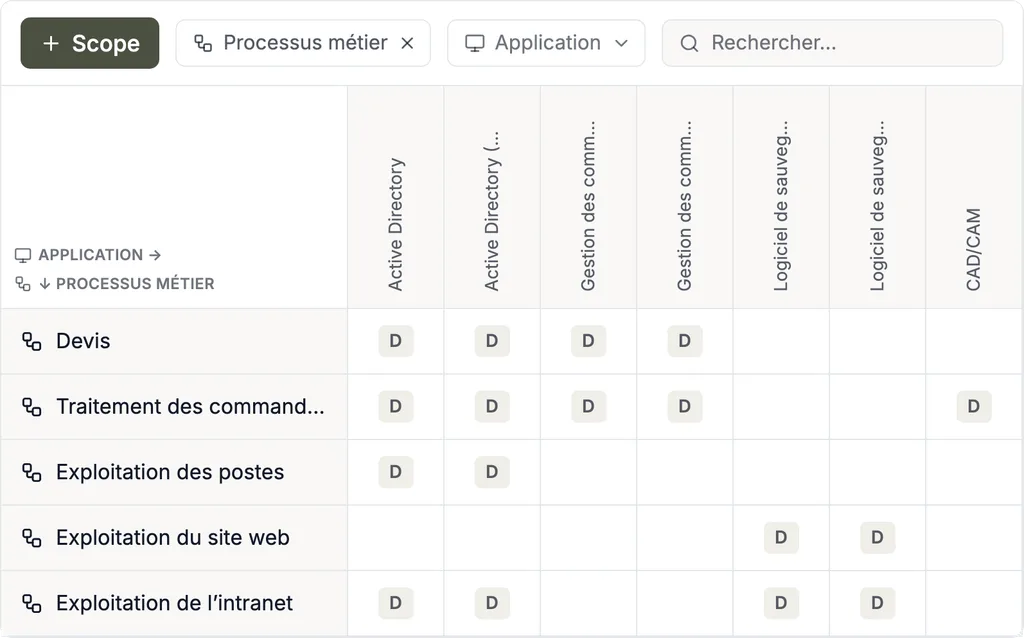
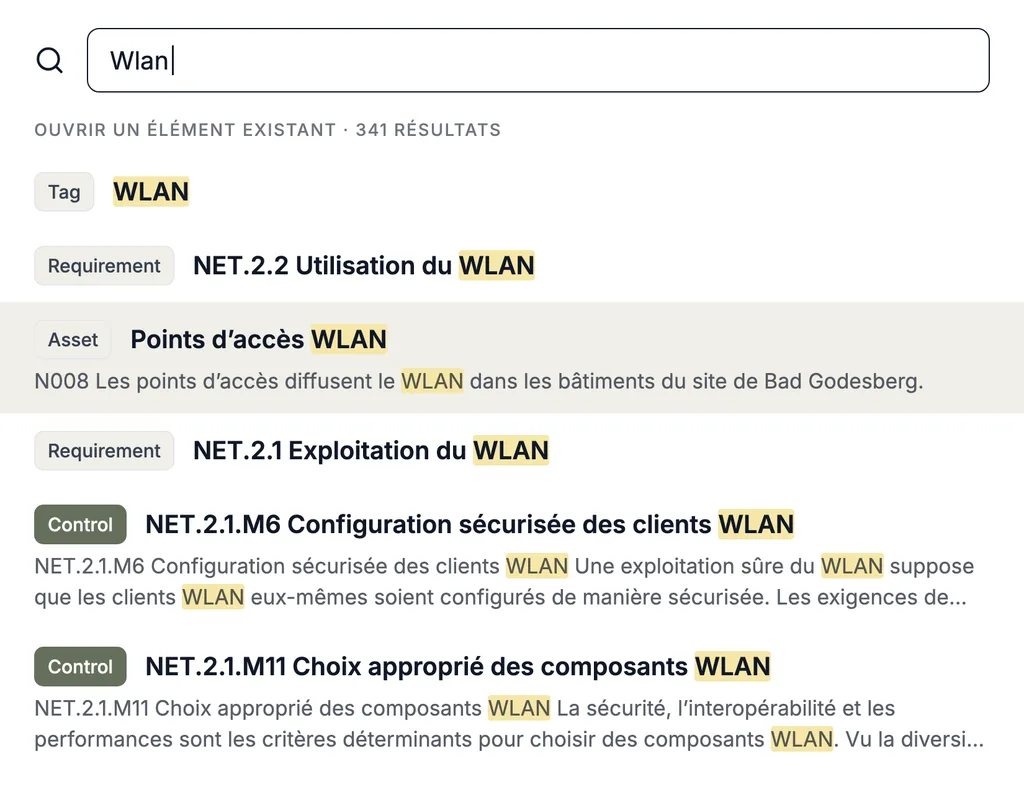
Recensez les actifs — applications, systèmes, données, sites, prestataires — avec type et autres attributs, et reliez-les aux processus métier qui en dépendent. Les actifs peuvent être importés depuis la gestion des actifs, des CMDB, Microsoft Azure et d’autres sources.
Les graphes et matrices de dépendances sont la base du besoin de protection et de l’analyse des risques : le besoin de protection — normal, élevé, très élevé — se transmet le long des dépendances, un risque est rattaché à l’actif qu’il concerne.
03 / 07 · Gestion de la conformité
Catalogue VDA ISA, niveaux de maturité et niveau cible
Évaluez chaque question de contrôle du VDA ISA — sécurité de l’information, protection des prototypes et protection des données — avec un niveau de maturité de 0 à 5 sur votre arborescence d’actifs. Les exigences obligatoires (muss) et recommandées (soll) ainsi que les exigences supplémentaires pour un besoin de protection élevé et très élevé sont évaluées séparément ; le niveau de maturité se cumule en sous-chapitres, chapitres et résultat global avec réduction au niveau de maturité cible.
Vos propres catalogues d’exigences et d’autres normes sont évalués sur le même modèle — les mêmes actifs, les mêmes preuves. Ce qui est documenté pour ISO 27001 peut — dans la mesure où cela convient sur le fond — être utilisé pour l’ISA.
04 / 07 · Gestion des risques
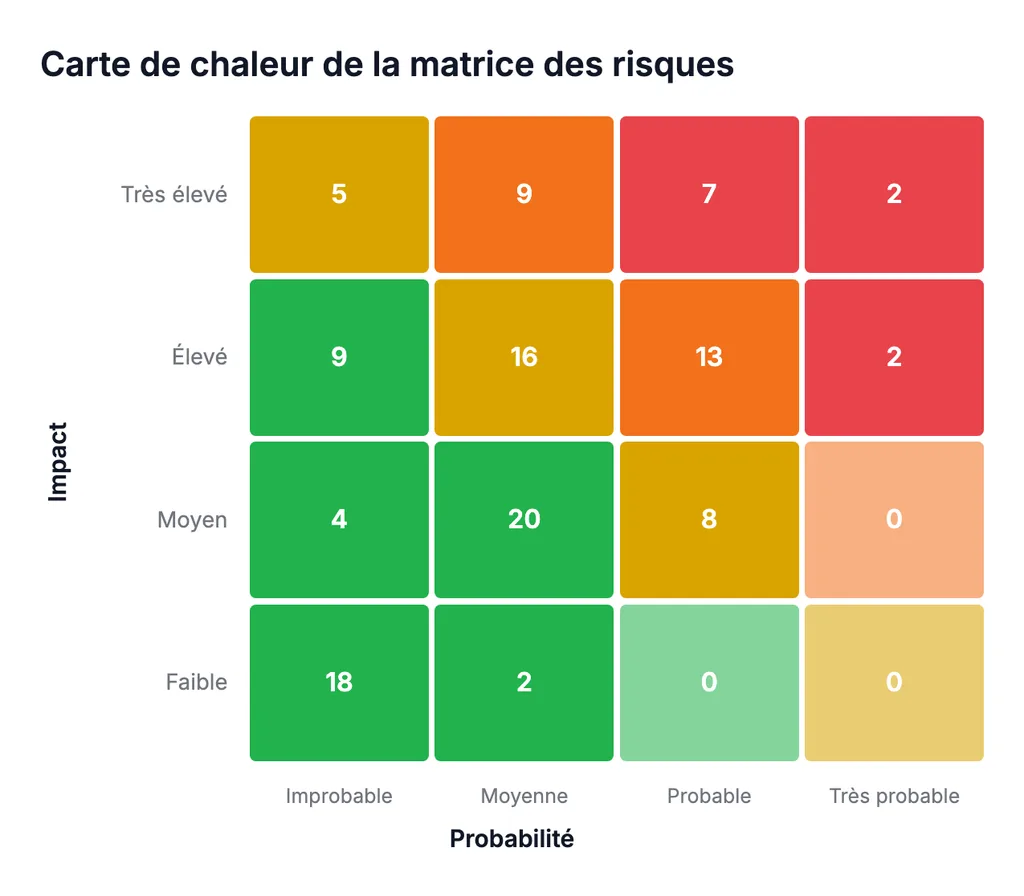
Analyse, évaluation et traitement des risques
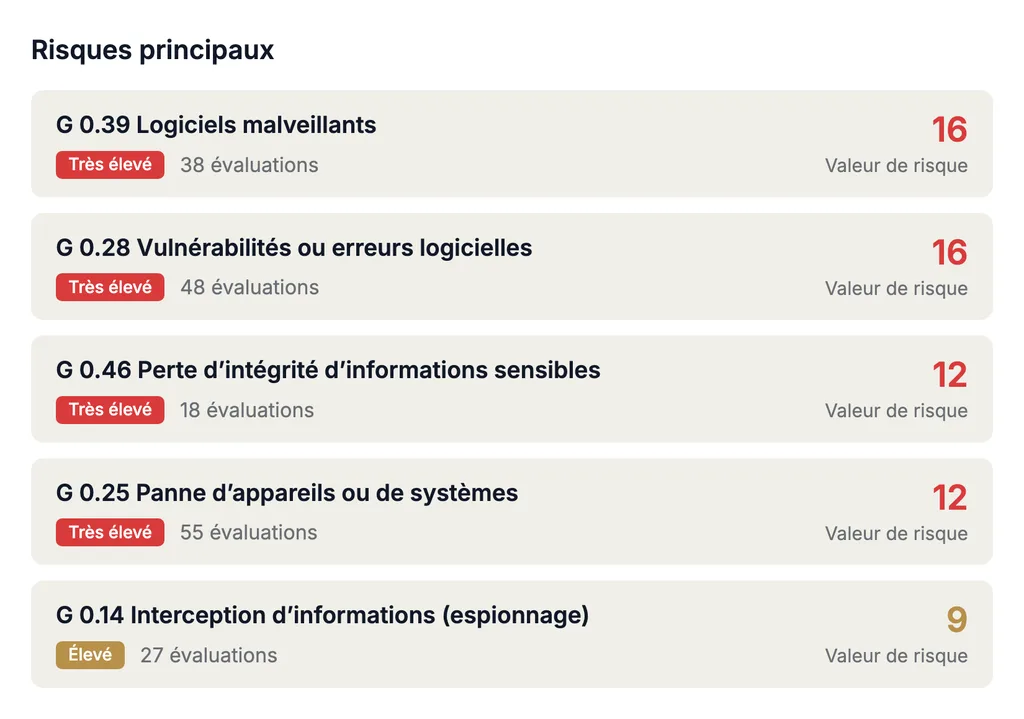
L’ISA exige une gestion des risques de sécurité de l’information : identifiez les menaces par actif — à partir de catalogues standard ou des vôtres — et évaluez vraisemblance et impact dans une matrice de risques configurable. Pour chaque risque, l’option de traitement est fixée, reliée aux questions de contrôle et aux actions, et le risque résiduel est suivi dans le temps.
05 / 07 · Reporting et analyse de données
Rapports pour la direction, l’auto-évaluation et le plan d’actions
Générez des rapports de maturité par chapitre et par question de contrôle, le plan d’actions pour les écarts et des rapports de risques à partir de vos propres données — comme modèle de rapport ou comme rapport personnalisé. Les tableaux de bord montrent à la direction l’état avant l’évaluation ; la diffusion est assurée par l’intégration Teams et le mail bot de Complaica, et les outils externes de BI et d’analyse lisent les données via l’API REST ou des data marts.
06 / 07 · Gestion des tâches et collaboration
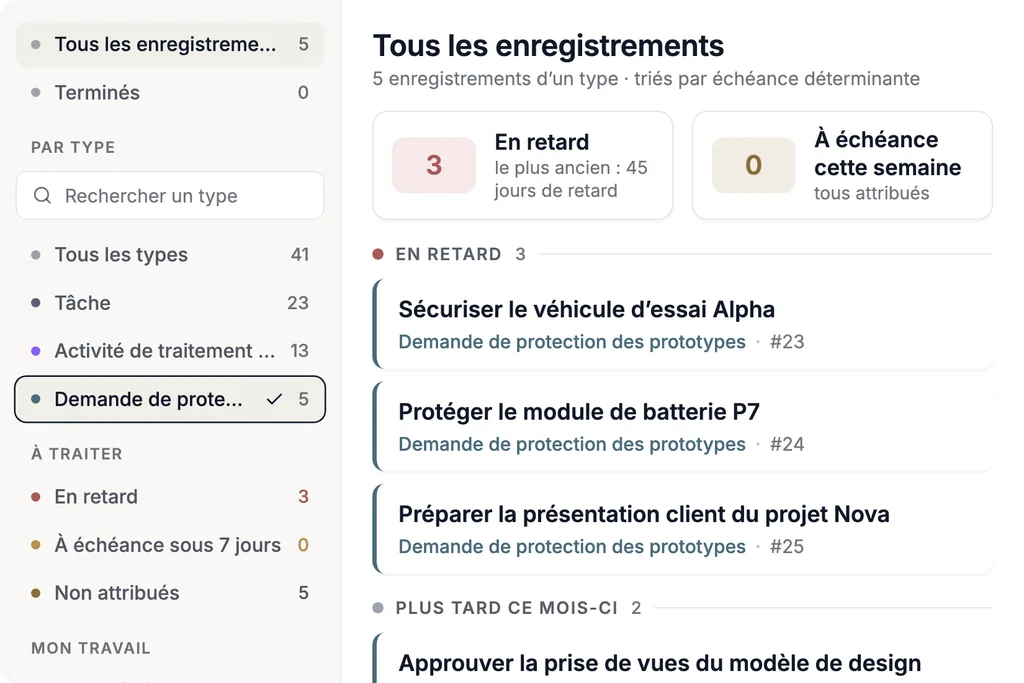
Actions, responsables et échéances
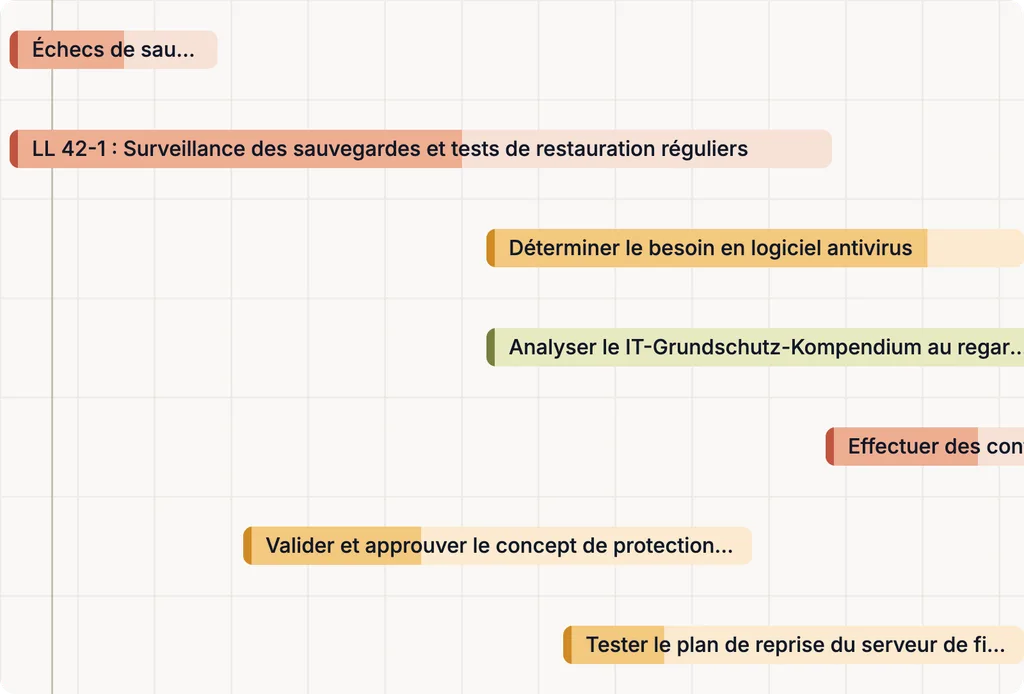
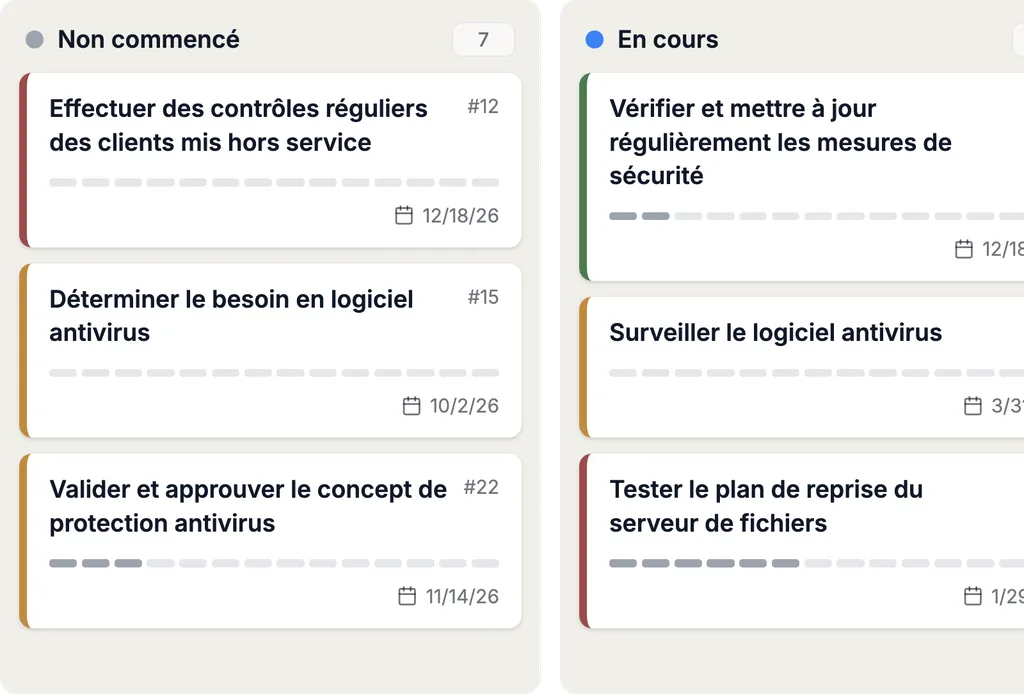
Les actions et les tâches portent responsables, échéances et statut ; chaque changement de statut est consigné avec auteur et date. Les participants internes et externes — le prestataire d’audit ou des prestataires du périmètre, par exemple — travaillent dans le même système : l’accès à certains actifs et documents est accordé par objet et par lien.
07 / 07 · Intégrations et automatisation
Intégrations Complaica
Via l’API REST, Complaica relie les systèmes de gestion des actifs et les CMDB — Microsoft Azure, i-doit, GLPI, FNT Command et d’autres — et maintient l’inventaire des actifs de l’ISMS en phase avec la réalité. Jira, Microsoft Planner et d’autres peuvent être connectés comme systèmes de tâches.
Les données de l’application sont disponibles via des data marts prédéfinis, l’API REST ou MCP pour les systèmes externes d’analyse et de reporting.
Comment fonctionne l’évaluation TISAX
TISAX (Trusted Information Security Assessment Exchange) est le mécanisme d’évaluation et d’échange de l’industrie automobile pour la sécurité de l’information, exploité par l’ENX Association. Il repose sur le VDA ISA (Information Security Assessment), qui reprend les exigences essentielles d’ISO/IEC 27001 et les complète par des critères propres au secteur — la protection des prototypes, par exemple.
Les résultats sont partagés via la plateforme TISAX de l’ENX : un participant choisit un prestataire d’audit (audit provider) agréé, se fait évaluer une seule fois et libère le résultat pour les partenaires qui doivent le voir. Tous les participants reconnaissent ce résultat standardisé — une seule évaluation (assessment) au lieu de plusieurs audits menés par différents clients.
Niveaux d’évaluation, besoin de protection et objectifs d’évaluation
Niveau d’évaluation 1
AL 1 · Besoin de protection normal · Auto-évaluation
Non utilisé dans TISAX, mais utile comme auto-évaluation à des fins internes. Un auditeur constate seulement qu’une auto-évaluation remplie existe, sans en vérifier le contenu. Un partenaire peut aussi demander une auto-évaluation en dehors de TISAX.
Niveau d’évaluation 2
AL 2 · Besoin de protection élevé · Contrôle de plausibilité
Le prestataire d’audit vérifie la plausibilité de votre auto-évaluation, consulte des preuves et mène un entretien avec les responsables — en règle générale par visioconférence, avec une visite sur site sur demande.
Objectifs d’évaluation (Assessment Objectives), entre autres : Confidentiel, Haute disponibilité, Véhicules d’essai, Événements et prises de vues, Protection des données
Niveau d’évaluation 3
AL 3 · Besoin de protection très élevé · Évaluation sur site
Le prestataire d’audit vérifie la mise en œuvre de façon approfondie : documents et preuves, entretiens planifiés avec les responsables de processus, visite des sites, observation des processus et entretiens non planifiés avec les personnes impliquées. La présence sur site est obligatoire.
Objectifs d’évaluation, entre autres : Strictement confidentiel, Très haute disponibilité, Pièces et composants de prototypes, Véhicules prototypes, Protection des données avec catégories particulières de données à caractère personnel
ISA 2027 : ce qui change
ENX a publié le VDA ISA 2027. Ce qui détermine la version du catalogue, c’est la date de commande de l’évaluation — ni l’enregistrement du périmètre ni le kick-off.
- Évaluations commandées à partir de 2027
Les évaluations commandées en 2027 sont menées selon ISA 2027. Celles commandées avant le 1er janvier 2027 peuvent encore être menées selon ISA 6.
- Dernière échéance pour ISA 6
Selon ENX, une évaluation initiale selon ISA 6 peut être ouverte pour la dernière fois en mars 2027. ENX met à disposition une version redline comparant ISA 6.0 et ISA 2027.
- Le catalogue dans Complaica
Complaica met ses catalogues à jour avec les nouvelles versions des référentiels ; les évaluations et preuves existantes sont conservées. Nous vous indiquons l’état de la mise en œuvre d’ISA 2027 sur demande.
Informations ENX au 7 octobre 2026
Cinq étapes vers le label TISAX
Du premier regard sur l’ISA au résultat partagé — et ce que Complaica prend en charge à chaque étape.
- 01
Découvrir
Découvrir le VDA ISA et ses questions de contrôle : quels objectifs d’évaluation vos clients exigent, quel besoin de protection s’applique, quels sites relèvent du périmètre. Dans Complaica, le catalogue est prêt, avec ses explications.
- 02
Préparer
S’enregistrer comme participant sur le portail ENX, fixer les objectifs d’évaluation et le périmètre, choisir le prestataire d’audit. L’auto-évaluation selon l’ISA dans Complaica montre les niveaux de maturité et les lacunes avant que l’auditeur ne les voie.
- 03
Se faire évaluerNiveau d’évaluation 2 ou 3
Selon l’objectif d’évaluation, le prestataire d’audit évalue par visioconférence (AL 2) ou sur site (AL 3) : revue des documents, entretiens, clarification des écarts éventuels. Preuves et rapports viennent de Complaica.
- 04
Partager le résultat
Le prestataire d’audit dépose le rapport TISAX sur la plateforme ENX ; vous décidez quels participants voient le résultat. Le label est valable trois ans.
- 05
AméliorerPlan d’actions et follow-up
Pour les écarts, un plan d’actions correctives (Corrective Action Plan) est remis au prestataire d’audit et vérifié lors du follow-up — c’est alors seulement que le rapport est complet. Les actions, échéances et preuves correspondantes continuent d’être gérées dans Complaica.
Pourquoi mettre en œuvre TISAX ?
Ce qu’un label TISAX apporte aux fournisseurs et prestataires de l’industrie automobile.
- 01Crédibilité comme partenaire de confiance pour les constructeurs (OEM) et les fournisseurs — le label est la langue commune du secteur
- 02Une seule évaluation au lieu de plusieurs : le résultat partagé remplace les audits de sécurité de l’information répétés par chaque client — et économise du temps et du budget
- 03Réduire les risques grâce à une gestion des risques efficace, comme l’ISA l’exige
- 04De nouveaux contrats : de nombreux constructeurs posent le label comme condition de la collaboration
- 05Une norme unifiée pour la sécurité de l’information, adaptée aux exigences de l’industrie automobile — protection des prototypes comprise
- 06Mesurer le niveau de maturité de vos propres mesures de sécurité de l’information et le rendre comparable
- 07Une sensibilisation accrue des collaborateurs à la sécurité de l’information
Pourquoi Complaica comme logiciel TISAX ?
Six raisons pour lesquelles des fournisseurs automobiles préparent leur évaluation TISAX avec Complaica.
Conseil TISAX d’une seule source
Nos consultants TISAX accompagnent toute la mise en œuvre — de l’analyse d’écarts au follow-up, en passant par l’auto-évaluation — et vous guident à travers toutes les fonctions du produit.
Une solution pour plusieurs normes
ISO 27001, NIS2, IT-Grundschutz ou la gestion de la protection des données sont gérés dans le même système : actifs, risques et preuves communs, dépendances visibles et un seul statut pour tout.
Représentation granulaire des exigences TISAX
Chaque question de contrôle est évaluée individuellement — exigences obligatoires, recommandées et supplémentaires pour un besoin de protection élevé et très élevé, séparément. L’évaluation gagne en transparence et la décision sur le niveau de maturité devient plus facile.
Cycle PDCA inclus
L’outil soutient Plan-Do-Check-Act : il n’aide pas seulement jusqu’au label, mais améliore l’ISMS en continu — et prépare ainsi le renouvellement au bout de trois ans.
Catalogue VDA ISA complet
Les questions de contrôle des catalogues sécurité de l’information, protection des données et protection des prototypes sont incluses comme modules ; chaque exigence est évaluée avec un niveau de maturité. Quand une nouvelle version de l’ISA paraît, le catalogue est mis à jour.
Criticité et statut de mise en œuvre en un coup d’œil
Les exigences mises en œuvre sont marquées et affichent responsables, documents, tâches et notes. Les exigences sont satisfaites via des tâches ou des mesures individuelles — ou évaluées par auto-évaluation.
Optimisez vos tâches de conformité avec l’assistance de l’IA
Grâce à l’intégration optionnelle de l’IA (MCP), Complaica répond aux questions sur le VDA ISA, explique les questions de contrôle et les niveaux de maturité, aide pour les actions et les tâches et trouve des réponses dans vos propres politiques et documents. Elle soutient la préparation de l’évaluation TISAX — l’appréciation et la décision restent les vôtres.
- 01Répondre aux questions sur TISAX et le VDA ISA
- 02Expliquer les questions de contrôle et les niveaux de maturité — ce qui est exigé et ce qui vaut comme preuve
- 03Proposer, formuler et attribuer des actions et des tâches
- 04Analyser vos politiques, procédures et documents et répondre aux questions à leur sujet
- 05Expliquer l’utilisation de Complaica — quelle fonction pour quoi
Témoignages clients sur l’ISMS avec Complaica
« Nous pouvons faire tout ce dont nous avons besoin dans un seul outil »
Complaica est extrêmement convivial et sa personnalisation est un jeu d’enfant. Nous gérons avec lui la conformité ISO et la protection des données — nous pouvons faire tout ce dont nous avons besoin dans un seul outil. Pour nous, Complaica est meilleur que les alternatives présentes sur le marché, et en même temps moins cher.
Plus …Moins
Complaica est extrêmement convivial et sa personnalisation est un jeu d’enfant. Nous gérons avec lui la conformité ISO et la protection des données — nous pouvons faire tout ce dont nous avons besoin dans un seul outil.
Pour nous, Complaica est meilleur que les alternatives présentes sur le marché, et en même temps moins cher.
« Le processus de conformité optimisé »
L’une des fonctions que nous préférons chez Complaica est le processus de conformité optimisé. L’interface a un design clair et structuré qui offre plus de convivialité et favorise une plus grande vitesse de travail. Cela donne non seulement une courbe d’apprentissage rapide aux nouveaux utilisateurs, mais permet aussi aux utilisateurs expérimentés de réduire leur effort. À chaque phase du cycle de vie du management de la sécurité, les tâches récurrentes comme le scoping, l’analyse de structure, la modélisation et même le suivi des risques et des actions s’appuient sur une multitude de fonctionnalités. De plus, les performances de la plateforme sont excellentes — elle est stable et remarquable en termes de rapidité.
Plus …Moins
L’une des fonctions que nous préférons chez Complaica est le processus de conformité optimisé. L’interface a un design clair et structuré qui offre plus de convivialité et favorise une plus grande vitesse de travail. Cela donne non seulement une courbe d’apprentissage rapide aux nouveaux utilisateurs, mais permet aussi aux utilisateurs expérimentés de réduire leur effort.
À chaque phase du cycle de vie du management de la sécurité, les tâches récurrentes comme le scoping, l’analyse de structure, la modélisation et même le suivi des risques et des actions s’appuient sur une multitude de fonctionnalités.
De plus, les performances de la plateforme sont excellentes — elle est stable et remarquable en termes de rapidité.
« L’approche guidée a joué un rôle décisif pour nous »
Nous étions nouveaux dans la conformité et la mise en œuvre d’ISO 27001 et devions traverser le processus compliqué de certification. Face à la complexité réglementaire, nous voulions trouver la meilleure façon de démarrer. Notre chef de projet (alias responsable de la sécurité) n’avait jamais travaillé avec de telles normes et règles de conformité. Nous avons donc choisi l’accompagnement d’un tiers, en l’occurrence Complaica. L’approche guidée a joué un rôle décisif pour nous. Complaica disposait de toutes les explications détaillées pour le contrôle de conformité et l’analyse des risques, y compris des propositions pratiques.
Plus …Moins
Nous étions nouveaux dans la conformité et la mise en œuvre d’ISO 27001 et devions traverser le processus compliqué de certification.
Face à la complexité réglementaire, nous voulions trouver la meilleure façon de démarrer. Notre chef de projet (alias responsable de la sécurité) n’avait jamais travaillé avec de telles normes et règles de conformité.
Nous avons donc choisi l’accompagnement d’un tiers, en l’occurrence Complaica. L’approche guidée a joué un rôle décisif pour nous. Complaica disposait de toutes les explications détaillées pour le contrôle de conformité et l’analyse des risques, y compris des propositions pratiques.
Conseil TISAX
Du conseil tout au long du processus TISAX — de l’analyse d’écarts au follow-up, dans la mesure dont vous avez besoin.
- Analyse d’écarts et readiness check
Comparaison de votre situation actuelle avec les questions de contrôle du VDA ISA pour vos objectifs d’évaluation. Résultat : des niveaux de maturité par chapitre, une liste d’écarts priorisée et un plan de mise en œuvre.
- Construction et mise en place de l’ISMS
Périmètre par site, organisation, structure des actifs et rôles sont créés dans Complaica. Vous obtenez un ISMS opérationnel qui couvre les exigences de l’ISA.
- Auto-évaluation et preuves
Accompagnement de l’auto-évaluation selon l’ISA — justifier les niveaux de maturité, rattacher les preuves, combler les lacunes — jusqu’à ce que le résultat avec réduction au niveau de maturité cible tienne.
- Protection des prototypes et protection des données
Les catalogues supplémentaires pour les pièces de prototypes, les véhicules et les événements ainsi que pour les données à caractère personnel selon l’art. 28 du RGPD — mis en œuvre sur le plan organisationnel et physique.
- Préparation de l’évaluation et du follow-up
Préparer les entretiens et la visite sur site, mettre à disposition les documents et les preuves telles que le prestataire d’audit veut les voir, établir le plan d’actions pour les écarts.
- Responsable externe de la sécurité de l’information
Un interlocuteur pour votre ISMS, temporaire ou permanent — pour les organisations qui n’ont pas de rôle dédié.
SaaS ou on-premises
Complaica fonctionne là où votre organisation en a besoin — la licence coûte la même chose dans les deux cas.
- SaaS hébergé en Allemagne
La variante SaaS est exploitée en Allemagne ; vous travaillez dans le navigateur, sans infrastructure propre.
- On-premises dans votre infrastructure
Vous exploitez Complaica dans votre propre environnement — pour les organisations dont les données ne doivent pas quitter la maison.
- Reprendre les données existantes
Import et export depuis et vers Excel et via l’API REST ; nos spécialistes accompagnent gratuitement la reprise de vos données.
Gérer TISAX et ISO 27001 ensemble
TISAX est rarement la seule norme qui s’applique à un fournisseur. Dans Complaica, les exigences d’autres normes utilisent les mêmes actifs, risques, actions et preuves : ce qui est documenté pour le VDA ISA peut — dans la mesure où cela convient sur le fond — être utilisé pour un ISMS selon ISO 27001, pour NIS2, IT-Grundschutz ou la gestion de la protection des données selon le RGPD. Plus de double maintenance.
Chaque norme est livrée avec son catalogue d’exigences ; vos propres catalogues s’ajoutent à tout moment.
Questions fréquentes sur le logiciel TISAX
Qu’est-ce que TISAX ?
TISAX (Trusted Information Security Assessment Exchange) est le mécanisme d’évaluation et d’échange pour la sécurité de l’information dans l’industrie automobile — développé par l’association allemande de l’industrie automobile (VDA) et exploité par l’ENX Association. Un participant se fait évaluer une seule fois selon le VDA ISA par un prestataire d’audit (audit provider) agréé et partage le résultat via la plateforme ENX avec les partenaires de son choix. TISAX est une marque déposée de l’ENX Association.
Qu’est-ce que le VDA ISA ?
Le VDA ISA (Information Security Assessment) est le catalogue d’exigences selon lequel les évaluations TISAX sont menées. Il se compose des catalogues sécurité de l’information (chapitres 1–7 : politiques et organisation, ressources humaines, sécurité physique, gestion des identités et des accès, sécurité IT / cybersécurité, relations avec les fournisseurs, conformité), protection des prototypes (chapitre 8) et protection des données (chapitre 9). Chaque question de contrôle est évaluée avec un niveau de maturité de 0 à 5 ; le niveau de maturité cible est en règle générale 3. L’ISA 6 est actuellement en vigueur ; les évaluations commandées à partir de 2027 se font selon l’ISA 2027.
Qu’est-ce qu’un logiciel TISAX ?
Un logiciel TISAX représente le VDA ISA sous forme de catalogue et le relie aux composants de votre ISMS — périmètre, sites, actifs, risques, actions et preuves. Au lieu de maintenir à la main le fichier Excel de l’ISA, vous évaluez chaque question de contrôle une seule fois sur l’objet, et les niveaux de maturité par chapitre, le résultat avec réduction au niveau de maturité cible et le plan d’actions sont générés à partir des données.
Quels niveaux d’évaluation existe-t-il dans TISAX ?
Trois. Le niveau d’évaluation 1 (Assessment Level 1) est une auto-évaluation sans vérification du contenu et n’est pas utilisé dans TISAX. Au niveau d’évaluation 2 (besoin de protection élevé), le prestataire d’audit vérifie la plausibilité de l’auto-évaluation, consulte des preuves et mène un entretien — en règle générale par visioconférence. Au niveau d’évaluation 3 (besoin de protection très élevé), il évalue sur site : documents, entretiens planifiés et non planifiés, visite et observation des processus.
Que sont les objectifs d’évaluation TISAX ?
Les objectifs d’évaluation (Assessment Objectives) définissent ce qui est évalué et à quel niveau d’évaluation. Ils couvrent la sécurité de l’information (confidentialité et disponibilité, en deux degrés chacune), la protection des prototypes (pièces et composants de prototypes, véhicules prototypes, véhicules d’essai, événements et prises de vues) et la protection des données (selon l’art. 28 du RGPD, avec ou sans catégories particulières de données à caractère personnel). Ce sont en règle générale vos clients qui dictent les objectifs d’évaluation dont vous avez besoin.
TISAX est-il une certification ?
Formellement non : TISAX ne délivre pas de certificat, mais un label TISAX par objectif d’évaluation, que le prestataire d’audit dépose sur la plateforme ENX une fois l’évaluation réussie. Dans la pratique, on parle néanmoins souvent de « certification TISAX ». Le label est valable trois ans ; ensuite, une nouvelle évaluation est nécessaire.
Comment se déroule une évaluation TISAX ?
Enregistrement comme participant sur le portail ENX avec objectifs d’évaluation et périmètre (sites) ; choix d’un prestataire d’audit ; auto-évaluation selon l’ISA ; évaluation au niveau 2 ou 3 ; en cas d’écarts, plan d’actions correctives (Corrective Action Plan) et follow-up ; rapport sur la plateforme ENX, que vous libérez pour vos partenaires. Avec Complaica, l’auto-évaluation, les preuves et le plan d’actions viennent d’un seul jeu de données.
Comment Complaica soutient-il l’auto-évaluation TISAX ?
Le VDA ISA est inclus intégralement sous forme de catalogue. Vous évaluez chaque question de contrôle avec un niveau de maturité sur votre arborescence d’actifs — exigences obligatoires, recommandées et supplémentaires séparément — et déposez preuves et actions sur l’objet. Les tableaux de bord montrent les niveaux de maturité par chapitre face au niveau cible et le résultat avec réduction, comme l’ISA le calcule.
Que signifient niveau de maturité cible et « résultat avec réduction » ?
L’ISA fixe pour chaque question de contrôle un niveau de maturité cible, en règle générale 3. Dans le « résultat avec réduction au niveau de maturité cible » (result with cutback to target maturity level), les niveaux de maturité supérieurs à la cible sont ramenés à la cible avant le calcul de la moyenne : un chapitre au niveau 5 ne compense aucun autre au niveau 1. La valeur montre la progression — est prêt pour l’évaluation celui qui satisfait chaque exigence applicable et peut le prouver par des preuves, pas celui qui atteint un chiffre.
Quel est le lien entre TISAX et ISO 27001 ?
Le VDA ISA reprend les exigences essentielles d’ISO/IEC 27001 et en ajoute des exigences propres au secteur — protection des prototypes, protection des données, relations avec les fournisseurs dans la chaîne automobile. Un ISMS selon ISO 27001 est une bonne base, mais ne remplace pas l’évaluation TISAX ; à l’inverse, la documentation ISO 27001 peut — dans la mesure où cela convient sur le fond — être utilisée pour l’ISA. Dans Complaica, les deux sont gérées sur le même jeu de données.
Complaica prend-il en charge la protection des prototypes et la protection des données selon l’ISA ?
Oui. Les catalogues protection des prototypes — exigences physiques et organisationnelles, manipulation des véhicules, composants et pièces, véhicules d’essai, événements et prises de vues — et protection des données sont inclus comme modules distincts et sont évalués, comme la sécurité de l’information, par question de contrôle avec un niveau de maturité.
Une auto-évaluation existante peut-elle être reprise depuis Excel ?
Oui. Complaica importe et exporte des données depuis et vers Excel et via l’API REST ; la migration de vos données est gratuite et accompagnée par nos spécialistes. Vous évaluez ainsi l’outil sur votre propre état d’avancement plutôt que sur des données de démonstration.
Complaica peut-il gérer plusieurs normes à la fois ?
Oui. ISO 27001, NIS2, IT-Grundschutz, RGPD, ISO 22301 et d’autres normes sont évaluées sur le même modèle et utilisent les mêmes actifs, risques, actions et preuves. Ce qui est documenté pour TISAX peut être utilisé pour les autres normes, dans la mesure où cela convient sur le fond.
Combien de temps faut-il pour obtenir le label TISAX ?
Comptez généralement de trois à douze mois du démarrage au label — selon les objectifs d’évaluation, le nombre de sites, l’ISMS existant et les ressources ; s’y ajoutent les délais d’attente pour l’enregistrement et la date d’évaluation. S’il reste des écarts, le plan d’actions et le follow-up suivent dans le délai que l’ENX fixe à cet effet. Le label est valable trois ans.
Combien coûte TISAX ?
Trois parties : les frais de participation de l’ENX pour l’enregistrement et la plateforme, l’évaluation par le prestataire d’audit — selon le niveau d’évaluation, les objectifs d’évaluation et le nombre de sites — et l’effort de construction et d’exploitation de l’ISMS (temps interne, conseil, logiciel). Complaica réduit la troisième partie : le catalogue préparé, les preuves générées à partir des données et l’intégration de l’IA épargnent l’essentiel du travail de documentation. Complaica réduit la troisième part : le catalogue préparé, les preuves rattachées à l’objet et l’intégration IA réduisent le travail manuel de documentation.
À qui TISAX s’adresse-t-il ?
Aux fournisseurs, prestataires de développement et d’ingénierie, prestataires IT, agences et à tous ceux qui manipulent des informations confidentielles, des prototypes ou des données à caractère personnel de constructeurs et de fournisseurs de rang 1. En règle générale, le client exige le label avec certains objectifs d’évaluation comme condition de la collaboration.
Qu’est-ce qui change avec l’ISA 2027 ?
L’ENX a publié le VDA ISA 2027 ; il devient la base des évaluations TISAX commandées à partir de 2027. Des évaluations initiales selon l’ISA 6 peuvent encore être ouvertes jusqu’en mars 2027. Dans Complaica, le catalogue est mis à jour avec la nouvelle version ; les évaluations et preuves existantes migrent avec lui.
Sources Références et bases juridiques
5 sources · TISAX, VDA ISA, TISAX-Teilnehmerhandbuch, ISO/IEC 27001, … Afficher Masquer
Normes et standards
Lignes directrices et publications officielles
-
TISAX-Teilnehmerhandbuch TISAX Participant Handbook (s’ouvre dans un nouvel onglet)
Seule la version publiée au journal officiel concerné fait foi. Les normes sont disponibles auprès des éditeurs indiqués.
Démarrer TISAX avec Complaica
Tester Complaica, demander une démo ou parler de votre auto-évaluation existante et d’une migration — écrivez-nous.
Merci.
Nous vous répondons sous un jour ouvré.
Non envoyé.
Cela n’a pas fonctionné. Vérifiez les champs ou écrivez-nous directement.