TISAX-software
voor uw ISMS
Complaica is TISAX-software voor de opbouw, het beheer en het aantonen van een ISMS volgens VDA ISA: de volledige catalogus — informatiebeveiliging, prototypebescherming en gegevensbescherming — wordt per controlevraag (control question) op volwassenheidsniveau (maturity level) beoordeeld, maatregelen en bewijzen staan bij het object, de zelfbeoordeling (self-assessment) is op elk moment op te roepen. Daarbij TISAX-advies en AI-integratie — van de eerste zelfbeoordeling tot het TISAX-label.
- 01VDA ISA volledig afgebeeld: informatiebeveiliging, prototypebescherming, gegevensbescherming
- 02Volwassenheidsniveau per controlevraag, doelvolwassenheidsniveau en resultaat met aftopping — zoals in de ISA
- 03Zelfbeoordeling, maatregelenplan en bewijzen voor Assessment Level 2 en 3
- 04AI-integratie (MCP) plus TISAX-advies — Co-Intelligence
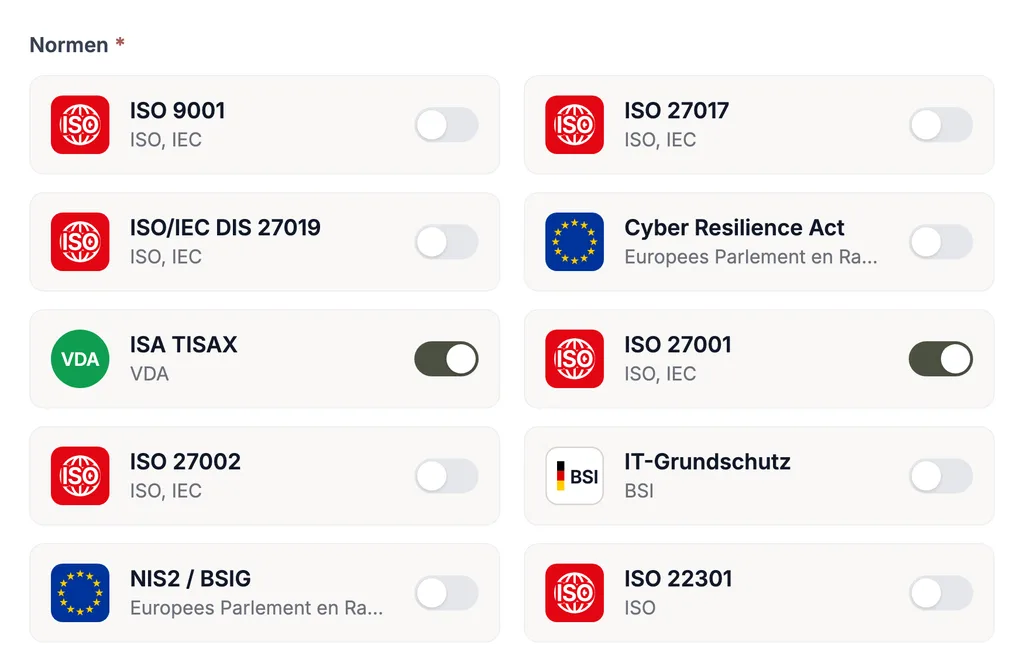
- 05Eén systeem voor TISAX, ISO 27001, NIS2, IT-Grundschutz en andere normen
TISAX met Complaica implementeren en beheren
Functies waarmee de Complaica TISAX-software de weg van de VDA ISA-zelfbeoordeling tot het assessment en het TISAX-label afdekt.
- 01Volledige VDA ISA-catalogus: informatiebeveiliging, prototypebescherming en gegevensbescherming als modules met alle controlevragen
- 02Volwassenheidsniveau 0–5 per controlevraag beoordelen — met doelvolwassenheidsniveau, resultaat per hoofdstuk en resultaat met aftopping op het doelvolwassenheidsniveau, zoals in de ISA
- 03Verplichte (muss) en aanbevolen (soll) eisen en de aanvullende eisen voor hoge en zeer hoge beschermingsbehoefte per controlevraag afzonderlijk beoordelen
- 04Kritikaliteit en implementatiestatus van elke eis in één oogopslag — met verantwoordelijken, documenten, taken en notities
- 05Assessmentscope per locatie in kaart brengen — organisatie, locaties, bedrijfsprocessen, systemen en hun afhankelijkheden
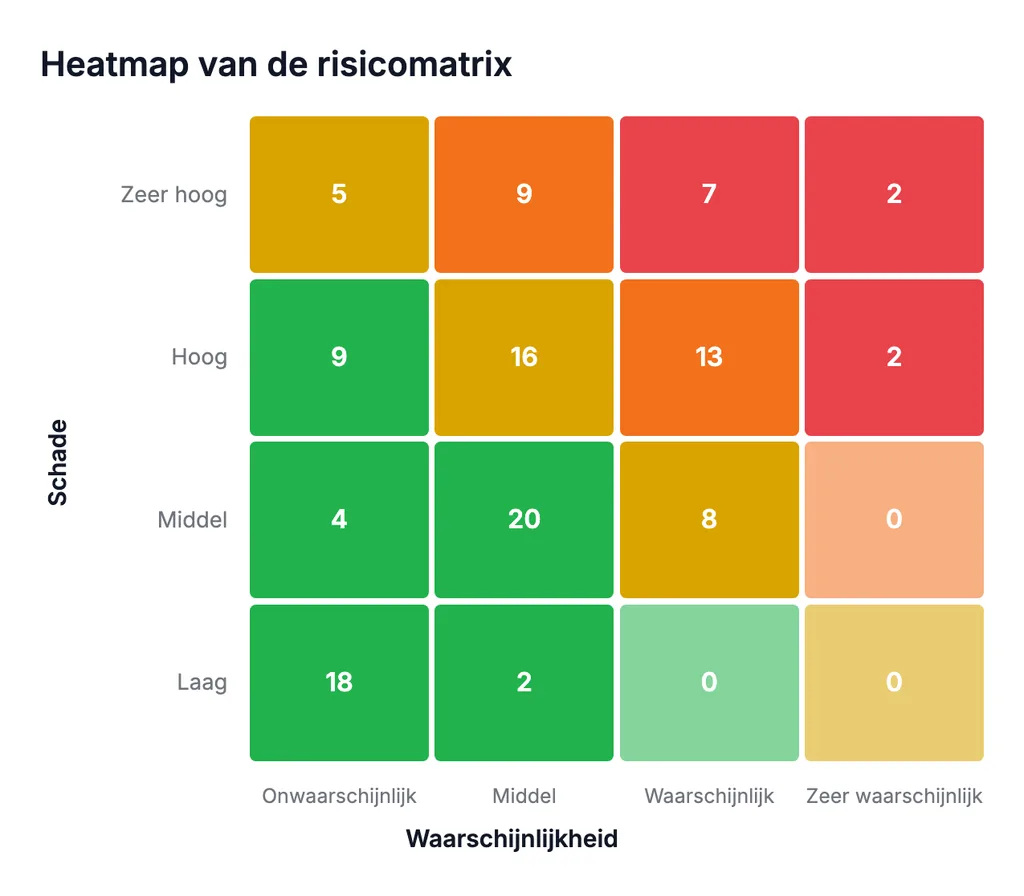
- 06Risico’s per asset identificeren en beoordelen in configureerbare risicomatrices
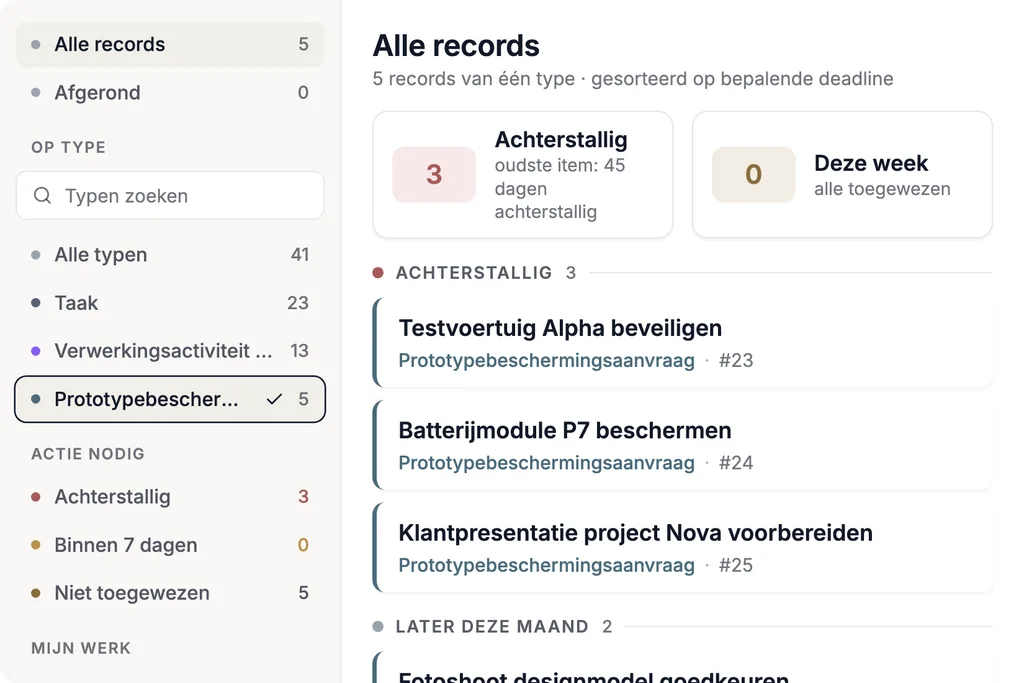
- 07Maatregelen volgen met verantwoordelijken, deadlines en status — als basis voor maatregelenplan en follow-up
- 08Bewijzen bij het betreffende object opslaan — documenten, links en beoordelingen met auteur en datum, zoals de auditprovider ze wil zien
- 09PDCA-cyclus: zelfbeoordeling, maatregelen, effectiviteitscontrole en verbetering in één dataset — ook na het label
- 10Rapporten en dashboards voor management en assessmentvoorbereiding — Excel-achtige weergaven van volwassenheidsniveaus
- 11Integratie met Microsoft Azure, SAP, Jira en andere systemen; import en export van en naar Excel
- 12AI-integratie (MCP) voor vragen over VDA ISA, controlevragen en volwassenheidsniveaus en over het gebruik van de tool
TISAX VDA ISA-dashboards: Excel-achtig, maar verbonden
De VDA ISA is een Excel-bestand. Complaica toont de volwassenheidsniveaus precies zo — alleen op een verbonden dataset in plaats van in cellen.
De groene lijn markeert het doelvolwassenheidsniveau per hoofdstuk. Ter voorbereiding op het TISAX-assessment moeten uw volwassenheidsniveaus — de blauwe balken — op of boven deze lijn liggen.
Het resultaat met aftopping op het doelvolwassenheidsniveau toont de voortgang: waarden boven het doel worden op 3 afgetopt — zoals de ISA zelf rekent —, een hoofdstuk op niveau 5 compenseert geen ander op niveau 1. Een waarde rond 3,0 is een aanwijzing, geen bewijs van gereedheid: klaar is wie elke toepasselijke eis vervult en met bewijzen kan aantonen.
Voor het TISAX-label vult u de zelfbeoordeling op basis van de ISA in: voor elke controlevraag in de catalogi informatiebeveiliging, prototypebescherming en gegevensbescherming legt u vast welk volwassenheidsniveau uw ISMS bereikt. Complaica beoordeelt het volwassenheidsniveau per controlevraag en rekent subhoofdstukken, hoofdstukken en totaalresultaat daaruit op.
Van de VDA ISA in Excel naar een centraal ISMS
De zelfbeoordeling kan in het ISA-bestand worden bijgehouden — tot verantwoordelijken, deadlines, bewijzen en een tweede norm erbij komen. Vier punten waarop Complaica het werk anders organiseert.
| VDA ISA in Excel | Complaica | |
|---|---|---|
| Overname van bestaande beoordelingen | De beoordelingen staan in het bestand; een nieuwe ISA-versie betekent opnieuw overzetten. | Import uit en export naar Excel; onze specialisten begeleiden de overname van bestaande gegevens. Bij een nieuwe catalogusversie blijven beoordelingen en bewijzen behouden. |
| Verantwoordelijken, deadlines en maatregelen | Namen en data in kolommen, met de hand bijgehouden. | Maatregelen met verantwoordelijken, deadlines en status; elke statuswijziging wordt met auteur en datum vastgelegd — de basis voor maatregelenplan en follow-up. |
| Toewijzing van bewijzen aan eisen | Verwijzingen naar bestanden in gedeelde mappen. | Documenten, links en beoordelingen staan bij het object en zijn aan de controlevraag toegewezen — zoals de auditprovider ze wil zien. |
| Gemeenschappelijke gegevens voor meerdere normen | Eén bestand per norm, dubbel onderhoud ertussen. | Dezelfde assets, risico’s, maatregelen en bewijzen voor TISAX, ISO 27001, NIS2 of IT-Grundschutz — voor zover inhoudelijk passend. |
Complaica ISMS-modules voor TISAX
Zeven modules, één verbonden dataset: organisatie, assets, ISA-catalogus, risico’s, rapporten, taken en integraties werken op dezelfde objecten.
01 / 07 · Organisatiebeheer
Organisatie, locaties en assessmentscope
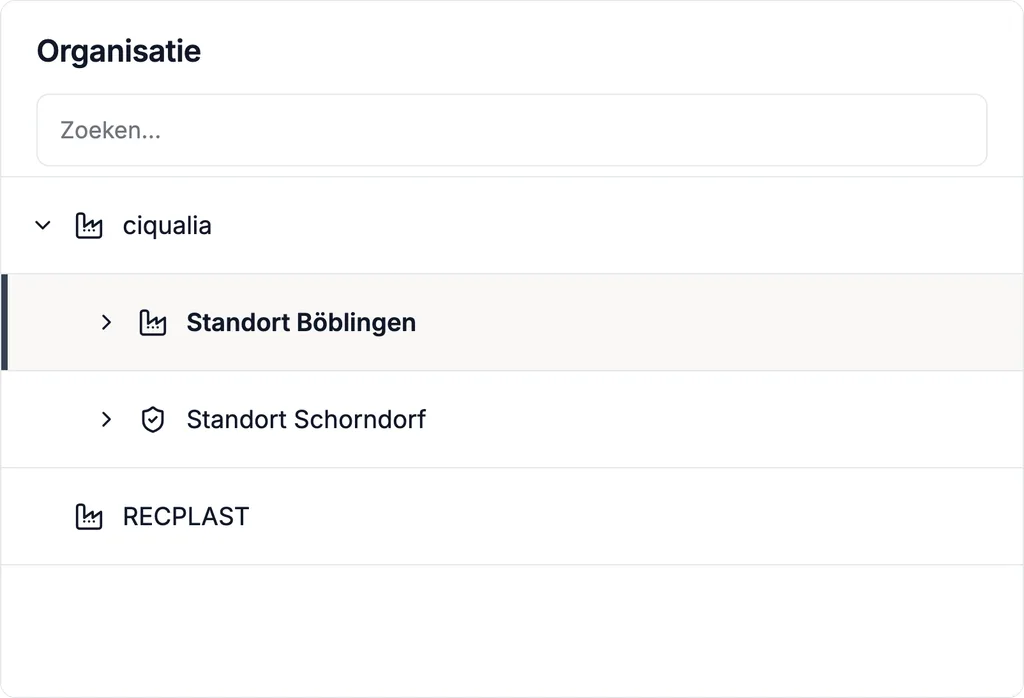
TISAX wordt per locatie beoordeeld. Breng uw organisatie als boom in kaart — entiteiten, locaties, afdelingen, eenheden — en leg vast welke locaties en eenheden tot de assessmentscope behoren. Verantwoordelijkheden worden per eenheid en per object toegewezen; toegangsrechten volgen dezelfde structuur.
02 / 07 · Assetstructuuranalyse
Assets, afhankelijkheden en bedrijfsprocessen
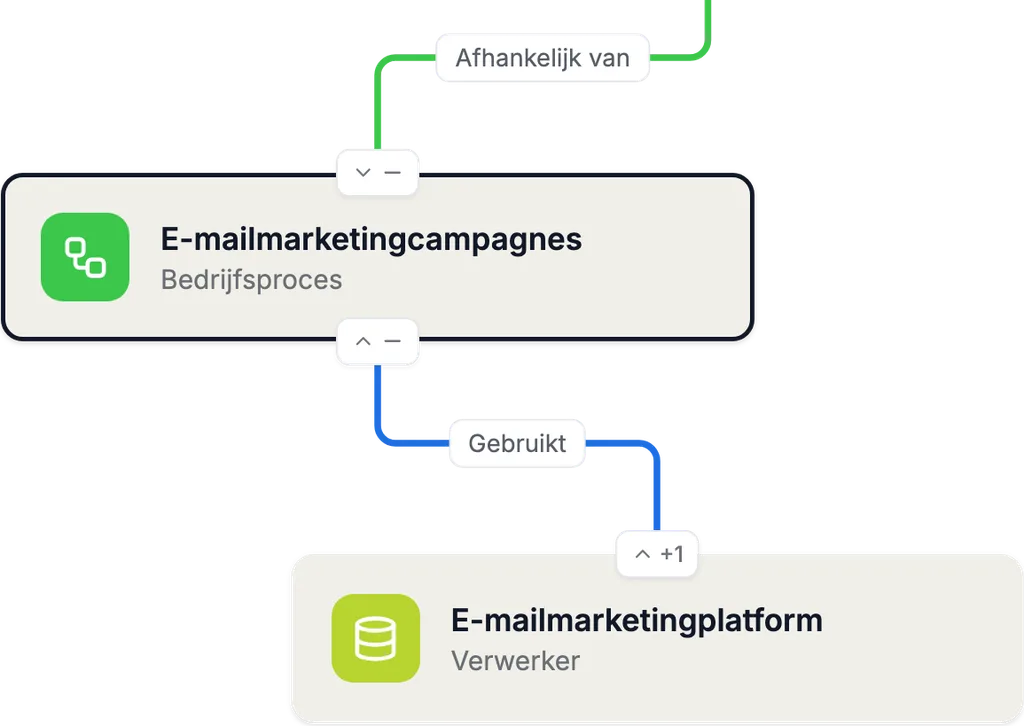
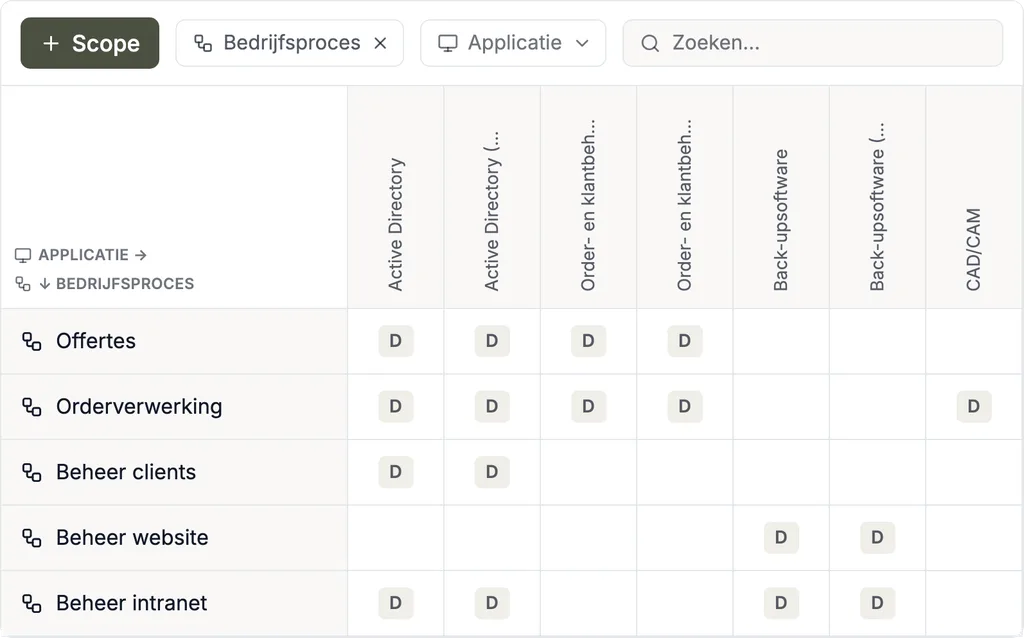
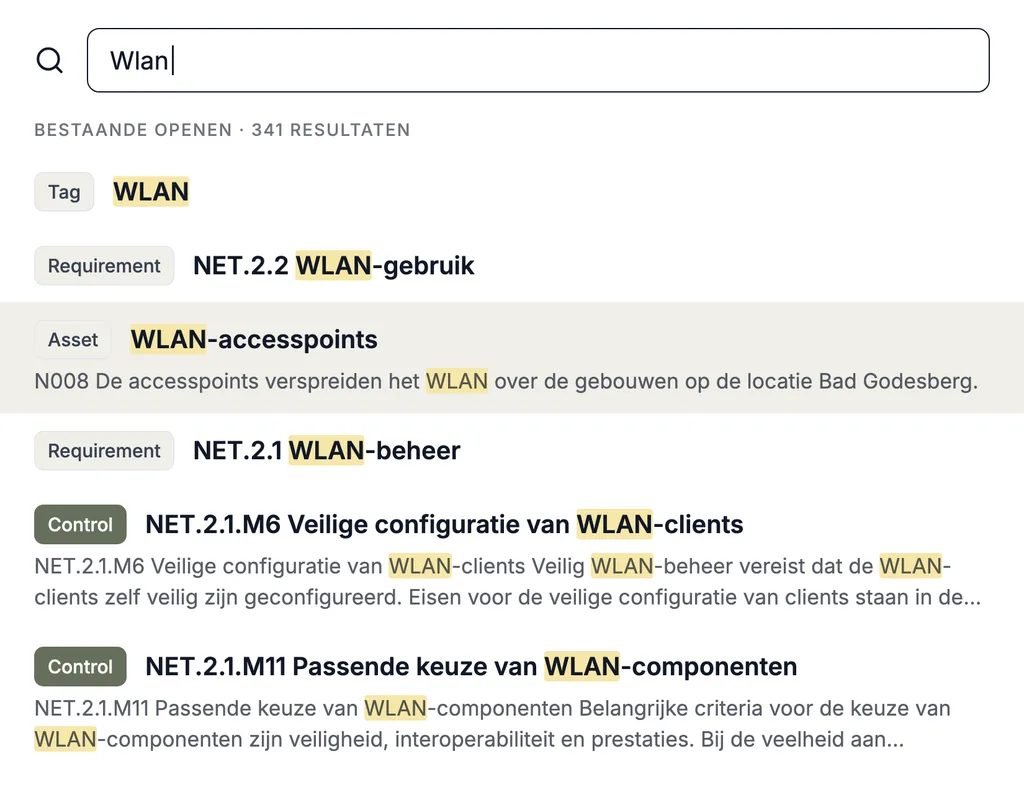
Registreer assets — applicaties, systemen, gegevens, locaties, leveranciers — met type en andere attributen, en koppel ze aan de bedrijfsprocessen die ervan afhangen. Assets kunnen uit assetmanagement, CMDB’s, Microsoft Azure en andere bronnen worden geïmporteerd.
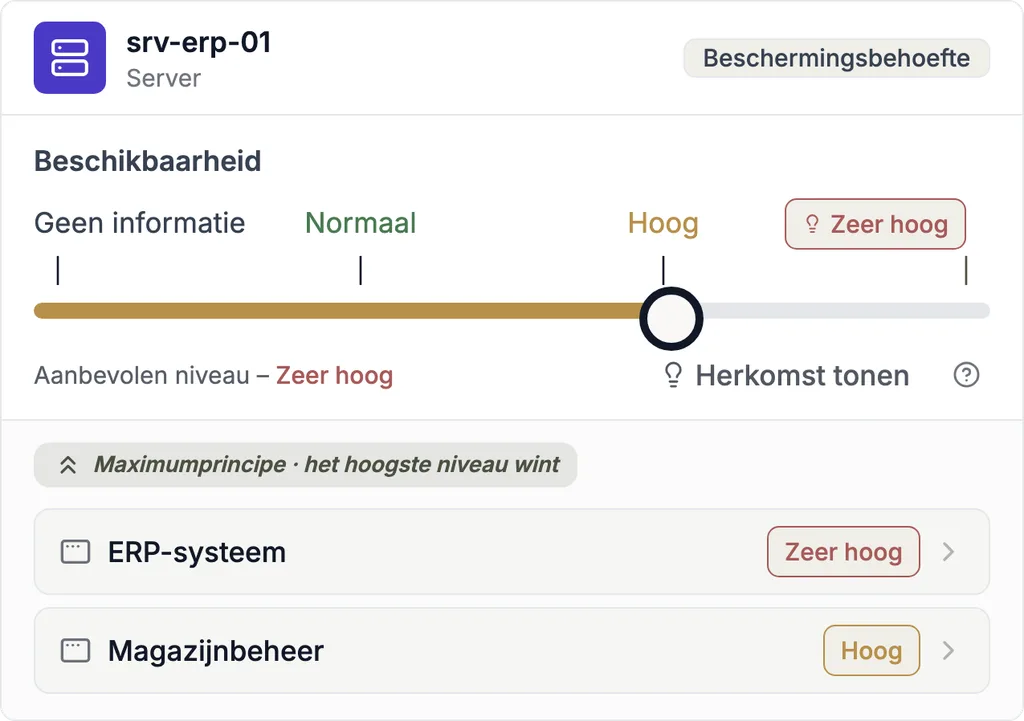
Afhankelijkheidsgrafen en -matrices zijn de basis voor beschermingsbehoefte en risicoanalyse: de beschermingsbehoefte — normaal, hoog, zeer hoog — erft langs de afhankelijkheden, een risico wordt toegewezen aan de asset die het betreft.
03 / 07 · Compliancebeheer
VDA ISA-catalogus, volwassenheidsniveaus en doelvolwassenheidsniveau
Beoordeel elke controlevraag van de VDA ISA — informatiebeveiliging, prototypebescherming en gegevensbescherming — met een volwassenheidsniveau van 0 tot 5 op uw assetboom. Verplichte en aanbevolen eisen en de aanvullende eisen voor hoge en zeer hoge beschermingsbehoefte worden afzonderlijk beoordeeld; het volwassenheidsniveau cumuleert tot subhoofdstuk, hoofdstuk en totaalresultaat met aftopping op het doelvolwassenheidsniveau.
Eigen eisencatalogi en andere normen worden op hetzelfde model beoordeeld — dezelfde assets, dezelfde bewijzen. Wat voor ISO 27001 is gedocumenteerd, kan — voor zover inhoudelijk passend — voor de ISA worden gebruikt.
04 / 07 · Risicomanagement
Risicoanalyse, risicobeoordeling en risicobehandeling
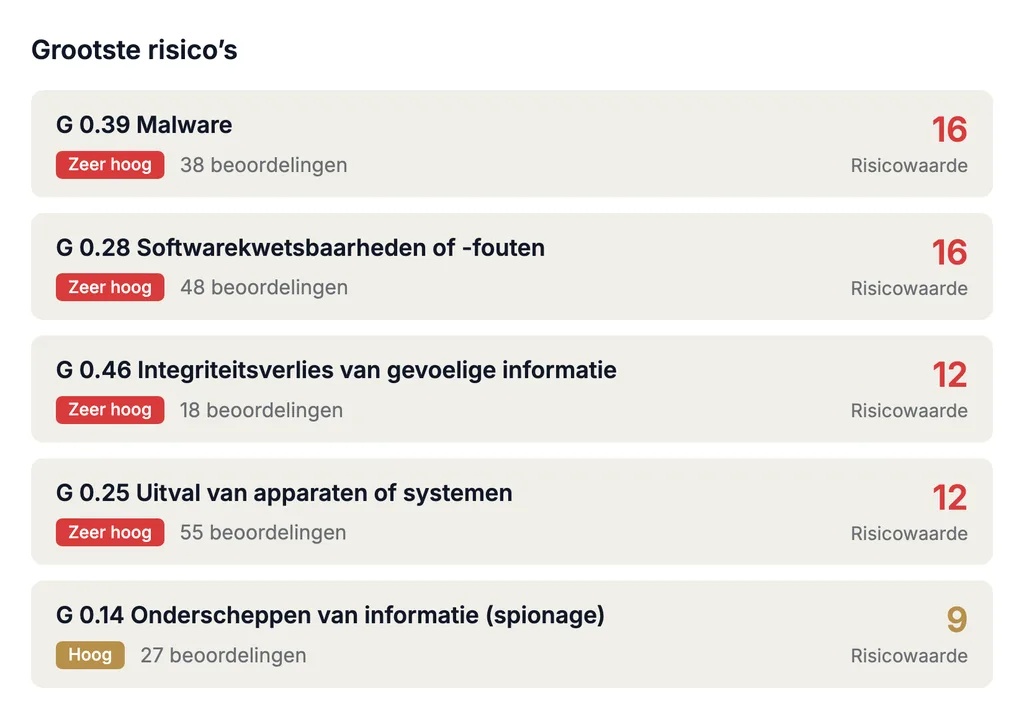
De ISA vereist informatiebeveiligingsrisicomanagement: identificeer bedreigingen per asset — uit standaard- of eigen dreigingscatalogi — en beoordeel waarschijnlijkheid en impact in een configureerbare risicomatrix. Voor elk risico wordt de behandeloptie vastgelegd, gekoppeld aan controlevragen en maatregelen, en het restrisico in de tijd gevolgd.
05 / 07 · Rapportage & data-analyse
Rapporten voor management, zelfbeoordeling en maatregelenplan
Genereer rapporten over volwassenheidsniveaus per hoofdstuk en controlevraag, het maatregelenplan voor afwijkingen en risicorapporten uit uw eigen gegevens — als rapportsjabloon of als eigen rapport. Dashboards tonen het management de stand vóór het assessment; de verspreiding verzorgen de Complaica Teams-integratie en de mailbot, en externe BI- en analysetools lezen de gegevens via de REST API of data marts.
06 / 07 · Taakbeheer & samenwerking
Maatregelen, verantwoordelijken en deadlines
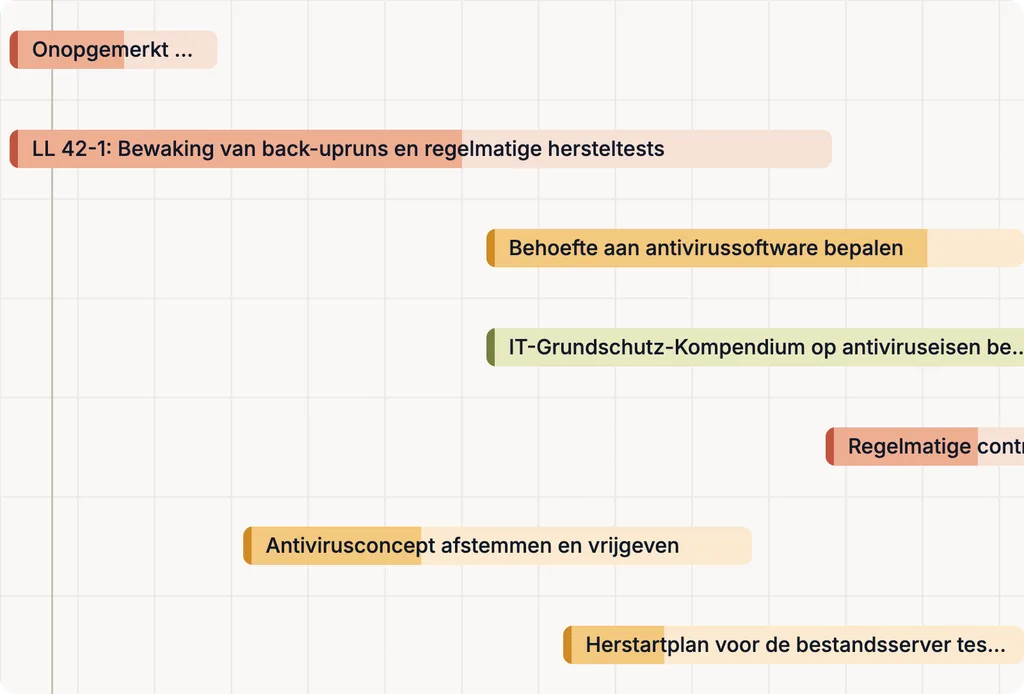
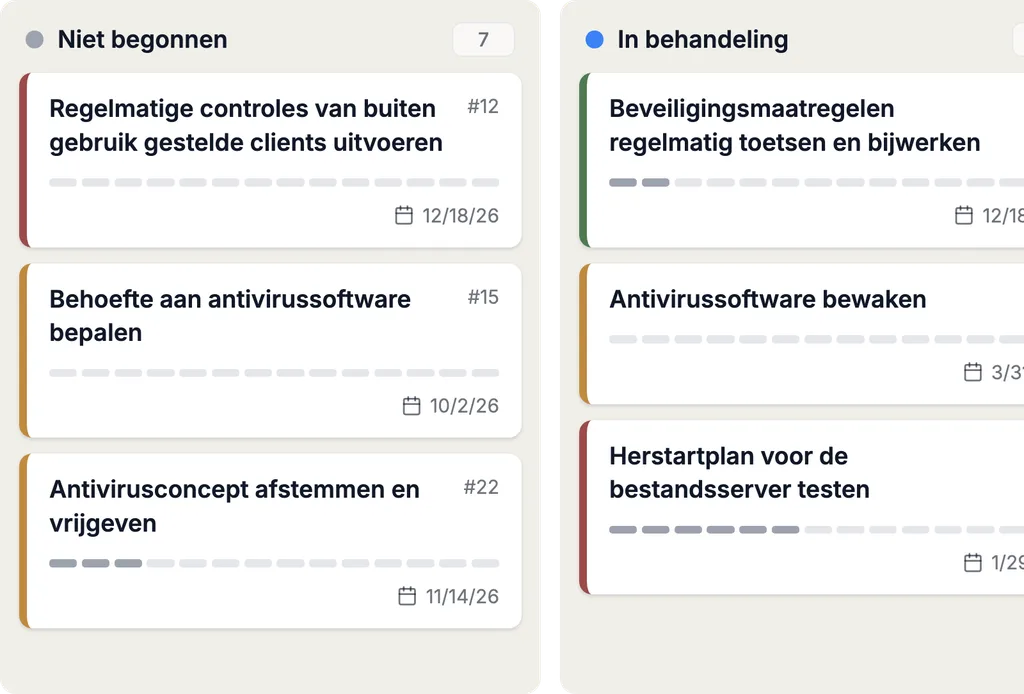
Maatregelen en taken dragen verantwoordelijken, deadlines en status; elke statuswijziging wordt met auteur en datum vastgelegd. Interne en externe betrokkenen — bijvoorbeeld de auditprovider of dienstverleners in de scope — werken in hetzelfde systeem: toegang tot afzonderlijke assets en documenten wordt per object en via een link verleend.
07 / 07 · Integraties & automatisering
Complaica-integraties
Via de REST API koppelt Complaica assetmanagement- en CMDB-systemen — Microsoft Azure, i-doit, GLPI, FNT Command en andere — en houdt het assetbestand in het ISMS gelijk met de werkelijkheid. Jira, Microsoft Planner en andere kunnen als taaksysteem worden gekoppeld.
Applicatiegegevens zijn via vooraf ingestelde data marts, de REST API of MCP beschikbaar voor externe analyse- en rapportagesystemen.
Zo werkt het TISAX-assessment
TISAX (Trusted Information Security Assessment Exchange) is het beoordelings- en uitwisselingsmechanisme van de auto-industrie voor informatiebeveiliging, beheerd door de ENX Association. De basis is de VDA ISA (Information Security Assessment), die wezenlijke eisen van ISO/IEC 27001 overneemt en aanvult met branchespecifieke criteria — zoals prototypebescherming.
De resultaten worden via het TISAX-platform van ENX gedeeld: een deelnemer (participant) kiest een toegelaten auditprovider (audit provider), laat zich één keer beoordelen en geeft het resultaat vrij voor de partners die het mogen zien. Alle deelnemers erkennen het gestandaardiseerde resultaat — één assessment in plaats van meerdere audits door verschillende klanten.
Assessmentniveaus, beschermingsbehoefte en assessmentdoelen
Assessment Level 1
Normale beschermingsbehoefte · zelfinschatting
In TISAX niet gebruikt, maar als zelfbeoordeling voor interne doeleinden zinvol. Een auditor stelt alleen vast dat er een ingevulde zelfbeoordeling is, maar controleert de inhoud niet. Een partner kan een zelfinschatting ook buiten TISAX om vragen.
Assessment Level 2
Hoge beschermingsbehoefte · plausibiliteitscontrole
De auditprovider controleert uw zelfbeoordeling op plausibiliteit, neemt bewijzen door en voert een interview met de verantwoordelijken — in de regel per webconferentie, een bezoek op locatie op verzoek.
Assessmentdoelen (assessment objectives) o.a.: Vertrouwelijk, Hoge beschikbaarheid, Testvoertuigen, Evenementen en shoots, Gegevensbescherming
Assessment Level 3
Zeer hoge beschermingsbehoefte · beoordeling op locatie
De auditprovider toetst de implementatie uitgebreid: documenten en bewijzen, geplande interviews met proceseigenaren, bezoek van de locaties, observatie van de processen en ongeplande interviews met betrokkenen. Aanwezigheid op locatie is verplicht.
Assessmentdoelen o.a.: Strikt vertrouwelijk, Zeer hoge beschikbaarheid, Prototypeonderdelen en -componenten, Prototypevoertuigen, Gegevensbescherming met bijzondere categorieën persoonsgegevens
ISA 2027: wat verandert
ENX heeft de VDA ISA 2027 gepubliceerd. Bepalend voor de catalogusversie is de datum waarop het assessment wordt besteld — niet de registratie van de scope en niet de kick-off.
- Vanaf 2027 bestelde assessments
Assessments die in 2027 worden besteld, verlopen volgens ISA 2027. Vóór 1 januari 2027 bestelde assessments kunnen nog volgens ISA 6 worden uitgevoerd.
- Laatste termijn voor ISA 6
Volgens ENX kan een eerste assessment volgens ISA 6 voor het laatst in maart 2027 worden geopend. ENX stelt een redline-versie beschikbaar die ISA 6.0 en ISA 2027 vergelijkt.
- De catalogus in Complaica
Complaica werkt zijn catalogi bij met nieuwe normversies; bestaande beoordelingen en bewijzen blijven behouden. De stand van de implementatie van ISA 2027 noemen wij u op aanvraag.
Stand van de ENX-informatie: 7 oktober 2026
Vijf stappen naar het TISAX-label
Van de eerste blik in de ISA tot het gedeelde resultaat — en wat Complaica in elke stap overneemt.
- 01
Kennismaken
De VDA ISA en zijn controlevragen leren kennen: welke assessmentdoelen vragen uw klanten, welke beschermingsbehoefte geldt, welke locaties horen tot de scope. In Complaica staat de catalogus met toelichtingen klaar.
- 02
Voorbereiden
Als deelnemer registreren in het ENX-portaal, assessmentdoelen en scope vastleggen, auditprovider kiezen. De zelfbeoordeling volgens ISA in Complaica toont volwassenheidsniveaus en gaps voordat de auditor ze ziet.
- 03
Laten beoordelenAssessment Level 2 of 3
Afhankelijk van het assessmentdoel toetst de auditprovider per webconferentie (AL 2) of op locatie (AL 3): documentcontrole, interviews, opheldering van mogelijke afwijkingen. Bewijzen en rapporten komen uit Complaica.
- 04
Resultaat delen
De auditprovider plaatst het TISAX-rapport op het ENX-platform; u beslist welke deelnemers het resultaat zien. Het label is drie jaar geldig.
- 05
VerbeterenMaatregelenplan en follow-up
Voor afwijkingen wordt een maatregelenplan (Corrective Action Plan) bij de auditprovider ingediend en in de follow-up getoetst — pas daarmee is het rapport volledig. Maatregelen, deadlines en bewijzen daarvoor lopen in Complaica door.
Waarom TISAX implementeren?
Wat een TISAX-label toeleveranciers en dienstverleners van de auto-industrie oplevert.
- 01Geloofwaardigheid als betrouwbare partner voor OEM’s en toeleveranciers — het label is de gemeenschappelijke taal van de branche
- 02Eén assessment in plaats van vele: het gedeelde resultaat vervangt herhaalde informatiebeveiligingsaudits door afzonderlijke klanten — en spaart tijd en budget
- 03Risico’s beperken door effectief risicomanagement, zoals de ISA het vereist
- 04Nieuwe opdrachten: veel OEM’s stellen het label als voorwaarde voor samenwerking
- 05Eén uniforme norm voor informatiebeveiliging, afgestemd op de eisen van de auto-industrie — inclusief prototypebescherming
- 06Het volwassenheidsniveau van de eigen informatiebeveiligingscontrols meten en vergelijkbaar maken
- 07Meer bewustzijn voor informatiebeveiliging bij de medewerkers
Waarom Complaica als TISAX-software?
Zes redenen waarom automotive-toeleveranciers hun TISAX-assessment met Complaica voorbereiden.
TISAX-advies uit één hand
Onze TISAX-adviseurs begeleiden de hele implementatie — van gap-analyse via zelfbeoordeling tot follow-up — en leiden u door alle functies van het product.
Eén oplossing voor meerdere normen
ISO 27001, NIS2, IT-Grundschutz of gegevensbeschermingsbeheer worden in hetzelfde systeem beheerd: gemeenschappelijke assets, risico’s en bewijzen, zichtbare afhankelijkheden en één status voor alles.
Granulaire weergave van de TISAX-eisen
Elke controlevraag wordt afzonderlijk beoordeeld — verplichte, aanbevolen en aanvullende eisen voor hoge en zeer hoge beschermingsbehoefte gescheiden. Dat maakt de beoordeling transparanter en de beslissing over het volwassenheidsniveau eenvoudiger.
PDCA-cyclus inbegrepen
De tool ondersteunt Plan-Do-Check-Act: ze helpt niet alleen tot het label, maar verbetert het ISMS doorlopend — en bereidt zo de vernieuwing na drie jaar voor.
Volledige VDA ISA-catalogus
De controlevragen van de catalogi informatiebeveiliging, gegevensbescherming en prototypebescherming zijn als modules opgenomen; elke eis wordt met een volwassenheidsniveau beoordeeld. Verschijnt een nieuwe ISA-versie, dan wordt de catalogus bijgewerkt.
Kritikaliteit en implementatiestatus in één oogopslag
Geïmplementeerde eisen zijn gemarkeerd en tonen verantwoordelijken, documenten, taken en notities. Eisen worden via taken of afzonderlijke controls vervuld — of per zelfbeoordeling beoordeeld.
Optimaliseer compliancetaken met AI-assistentie
Met de optionele AI-integratie (MCP) beantwoordt Complaica vragen over de VDA ISA, legt controlevragen en volwassenheidsniveaus uit, helpt bij maatregelen en taken en vindt antwoorden in uw eigen beleid en documenten. Ze ondersteunt het werk aan het assessment — beoordeling en beslissing blijven bij u.
- 01Vragen over TISAX en VDA ISA beantwoorden
- 02Controlevragen en volwassenheidsniveaus uitleggen — wat vereist is en wat als bewijs geldt
- 03Maatregelen en taken voorstellen, formuleren en toewijzen
- 04Uw beleid, procedures en documenten analyseren en vragen daarover beantwoorden
- 05Het gebruik van Complaica uitleggen — welke functie waarvoor
Klantstemmen over het ISMS met Complaica
„We kunnen alles wat we nodig hebben in één tool doen”
Complaica is uiterst gebruiksvriendelijk en aanpassen is kinderspel. We regelen er de ISO-compliance en de gegevensbescherming mee — we kunnen alles wat we nodig hebben in één tool doen. Voor ons is Complaica beter dan de alternatieven op de markt en tegelijk goedkoper.
Meer …Minder
Complaica is uiterst gebruiksvriendelijk en aanpassen is kinderspel. We regelen er de ISO-compliance en de gegevensbescherming mee — we kunnen alles wat we nodig hebben in één tool doen.
Voor ons is Complaica beter dan de alternatieven op de markt en tegelijk goedkoper.
„Het geoptimaliseerde complianceproces”
Een van de functies die ons bij Complaica het meest bevalt, is het geoptimaliseerde complianceproces. De interface heeft een helder, gestructureerd ontwerp dat meer gebruiksgemak biedt en een hogere werksnelheid bevordert. Dat zorgt niet alleen voor een snelle leercurve bij nieuwe gebruikers, maar laat ook ervaren gebruikers hun inspanning beperken. In elke fase van de levenscyclus van het beveiligingsbeheer worden terugkerende taken zoals scoping, structuuranalyse, modellering en zelfs het opvolgen van risico’s en maatregelen door tal van functionaliteiten ondersteund. Bovendien presteert het platform uitstekend — het is stabiel en qua snelheid voortreffelijk.
Meer …Minder
Een van de functies die ons bij Complaica het meest bevalt, is het geoptimaliseerde complianceproces. De interface heeft een helder, gestructureerd ontwerp dat meer gebruiksgemak biedt en een hogere werksnelheid bevordert. Dat zorgt niet alleen voor een snelle leercurve bij nieuwe gebruikers, maar laat ook ervaren gebruikers hun inspanning beperken.
In elke fase van de levenscyclus van het beveiligingsbeheer worden terugkerende taken zoals scoping, structuuranalyse, modellering en zelfs het opvolgen van risico’s en maatregelen door tal van functionaliteiten ondersteund.
Bovendien presteert het platform uitstekend — het is stabiel en qua snelheid voortreffelijk.
„De begeleide aanpak was voor ons doorslaggevend”
We waren nieuw op het gebied van compliance en de implementatie van ISO 27001 en moesten het ingewikkelde certificeringsproces doorlopen. Gezien de regelgevende complexiteit wilden we de beste manier vinden om te beginnen. Onze projectmanager (alias beveiligingsfunctionaris) had nog nooit met dergelijke compliancenormen en -regels gewerkt. Daarom kozen we voor ondersteuning door een derde partij, om precies te zijn Complaica. De begeleide aanpak was voor ons doorslaggevend. Complaica had alle gedetailleerde uitleg voor de compliancecheck en de risicoanalyse, inclusief praktische voorstellen.
Meer …Minder
We waren nieuw op het gebied van compliance en de implementatie van ISO 27001 en moesten het ingewikkelde certificeringsproces doorlopen.
Gezien de regelgevende complexiteit wilden we de beste manier vinden om te beginnen. Onze projectmanager (alias beveiligingsfunctionaris) had nog nooit met dergelijke compliancenormen en -regels gewerkt.
Daarom kozen we voor ondersteuning door een derde partij, om precies te zijn Complaica. De begeleide aanpak was voor ons doorslaggevend. Complaica had alle gedetailleerde uitleg voor de compliancecheck en de risicoanalyse, inclusief praktische voorstellen.
TISAX-advies
Advies langs het hele TISAX-proces — van gap-analyse tot follow-up, in de omvang die u nodig hebt.
- Gap-analyse en readiness-check
Vergelijking van uw huidige situatie met de controlevragen van de VDA ISA voor uw assessmentdoelen. Resultaat: volwassenheidsniveaus per hoofdstuk, een geprioriteerde lijst van gaps en een implementatieplan.
- Opbouw en invoering van het ISMS
Scope per locatie, organisatie, assetstructuur en rollen worden in Complaica aangelegd. U krijgt een werkend ISMS dat de eisen van de ISA afdekt.
- Zelfbeoordeling en bewijzen
Begeleiding bij de zelfbeoordeling volgens ISA — volwassenheidsniveaus onderbouwen, bewijzen toewijzen, gaps sluiten — tot het resultaat met aftopping op het doelvolwassenheidsniveau standhoudt.
- Prototypebescherming en gegevensbescherming
De aanvullende catalogi voor prototypeonderdelen, voertuigen en evenementen en voor persoonsgegevens volgens art. 28 AVG — organisatorisch en fysiek geïmplementeerd.
- Voorbereiding op assessment en follow-up
Interviews en locatiebezoek voorbereiden, documenten en bewijzen zo aanleveren als de auditprovider ze wil zien, maatregelenplan voor afwijkingen opzetten.
- Externe informatiebeveiligingsfunctionaris
Een aanspreekpunt voor uw ISMS, tijdelijk of permanent — voor organisaties zonder eigen rol daarvoor.
SaaS of on-premises
Complaica draait waar uw organisatie het nodig heeft — de licentie kost in beide gevallen hetzelfde.
- SaaS, gehost in Duitsland
De SaaS-variant wordt in Duitsland gehost; u werkt in de browser, zonder eigen infrastructuur.
- On-premises in uw infrastructuur
U draait Complaica in uw eigen omgeving — voor organisaties waarvan de gegevens het huis niet mogen verlaten.
- Bestaande gegevens overnemen
Import en export van en naar Excel en via de REST API; onze specialisten begeleiden de overname van uw gegevens kosteloos.
TISAX en ISO 27001 samen beheren
TISAX is zelden de enige norm die voor een toeleverancier geldt. In Complaica gebruiken de eisen van andere normen dezelfde assets, risico’s, maatregelen en bewijzen: wat voor de VDA ISA is gedocumenteerd, kan — voor zover inhoudelijk passend — worden gebruikt voor een ISMS volgens ISO 27001, voor NIS2, IT-Grundschutz of het gegevensbeschermingsbeheer volgens de AVG. Geen dubbel onderhoud.
Elke norm wordt met haar eisencatalogus geleverd; eigen catalogi zijn op elk moment toe te voegen.
Veelgestelde vragen over TISAX-software
Wat is TISAX?
TISAX (Trusted Information Security Assessment Exchange) is het beoordelings- en uitwisselingsmechanisme voor informatiebeveiliging in de auto-industrie — ontwikkeld door de Verband der Automobilindustrie (VDA), beheerd door de ENX Association. Een deelnemer laat zich één keer door een toegelaten auditprovider volgens de VDA ISA beoordelen en deelt het resultaat via het ENX-platform met de partners van zijn keuze. TISAX is een geregistreerd merk van de ENX Association.
Wat is de VDA ISA?
De VDA ISA (Information Security Assessment) is de eisencatalogus waarnaar TISAX-assessments worden uitgevoerd. Hij bestaat uit de catalogi informatiebeveiliging (hoofdstuk 1–7: beleid en organisatie, personeel, fysieke beveiliging, identiteits- en toegangsbeheer, IT-beveiliging/cyberbeveiliging, leveranciersrelaties, compliance), prototypebescherming (hoofdstuk 8) en gegevensbescherming (hoofdstuk 9). Elke controlevraag wordt met een volwassenheidsniveau van 0 tot 5 beoordeeld; het doelvolwassenheidsniveau is in de regel 3. Momenteel geldt ISA 6; assessments die vanaf 2027 worden besteld, lopen volgens ISA 2027.
Wat is TISAX-software?
TISAX-software beeldt de VDA ISA als catalogus af en verbindt hem met de onderdelen van uw ISMS — scope, locaties, assets, risico’s, maatregelen en bewijzen. In plaats van het ISA-Excel-bestand met de hand bij te houden, beoordeelt u elke controlevraag één keer bij het object, en volwassenheidsniveaus per hoofdstuk, het resultaat met aftopping op het doelvolwassenheidsniveau en het maatregelenplan ontstaan uit de gegevens.
Welke assessmentniveaus kent TISAX?
Drie. Assessment Level 1 is een zelfinschatting zonder inhoudelijke controle en wordt in TISAX niet gebruikt. Bij Assessment Level 2 (hoge beschermingsbehoefte) controleert de auditprovider de zelfbeoordeling op plausibiliteit, neemt bewijzen door en voert een interview — in de regel per webconferentie. Bij Assessment Level 3 (zeer hoge beschermingsbehoefte) toetst hij op locatie: documenten, geplande en ongeplande interviews, locatiebezoek en observatie van de processen.
Wat zijn TISAX-assessmentdoelen?
Assessmentdoelen (assessment objectives) leggen vast wat wordt beoordeeld en op welk assessmentniveau. Ze dekken informatiebeveiliging (vertrouwelijkheid en beschikbaarheid in elk twee niveaus), prototypebescherming (prototypeonderdelen en -componenten, prototypevoertuigen, testvoertuigen, evenementen en shoots) en gegevensbescherming (volgens art. 28 AVG, met of zonder bijzondere categorieën persoonsgegevens) af. Welke assessmentdoelen u nodig hebt, bepalen in de regel uw klanten.
Is TISAX een certificering?
Formeel niet: TISAX verleent geen certificaat, maar een TISAX-label per assessmentdoel, dat de auditprovider na een geslaagd assessment op het ENX-platform plaatst. In de praktijk wordt toch vaak van „TISAX-certificering” gesproken. Het label is drie jaar geldig; daarna is een nieuw assessment nodig.
Hoe verloopt een TISAX-assessment?
Registratie als deelnemer in het ENX-portaal met assessmentdoelen en scope (locaties); keuze van een auditprovider; zelfbeoordeling volgens ISA; assessment op Level 2 of 3; bij afwijkingen maatregelenplan (Corrective Action Plan) en follow-up; rapport op het ENX-platform, dat u voor partners vrijgeeft. Met Complaica komen zelfbeoordeling, bewijzen en maatregelenplan uit één dataset.
Hoe ondersteunt Complaica de TISAX-zelfbeoordeling?
De VDA ISA is volledig als catalogus opgenomen. U beoordeelt elke controlevraag met een volwassenheidsniveau op uw assetboom — verplichte, aanbevolen en aanvullende eisen afzonderlijk — en legt bewijzen en maatregelen bij het object vast. Dashboards tonen volwassenheidsniveaus per hoofdstuk tegenover het doelvolwassenheidsniveau en het resultaat met aftopping, zoals de ISA rekent.
Wat betekenen doelvolwassenheidsniveau en „resultaat met aftopping”?
De ISA geeft voor elke controlevraag een doelvolwassenheidsniveau (target maturity level) op, in de regel 3. Bij het „resultaat met aftopping op het doelvolwassenheidsniveau” (result with cutback to target maturity level) worden volwassenheidsniveaus boven het doel op het doel afgetopt voordat het gemiddelde wordt berekend: een hoofdstuk met niveau 5 compenseert geen ander met niveau 1. De waarde toont de voortgang — klaar voor het assessment is wie elke toepasselijke eis vervult en met bewijzen kan aantonen, niet wie een getal haalt.
Hoe verhoudt TISAX zich tot ISO 27001?
De VDA ISA neemt wezenlijke eisen van ISO/IEC 27001 over en vult ze aan met branchespecifieke eisen — prototypebescherming, gegevensbescherming, leveranciersrelaties in de automotive-keten. Een ISMS volgens ISO 27001 is een goede basis, maar vervangt het TISAX-assessment niet; omgekeerd kan ISO 27001-documentatie — voor zover inhoudelijk passend — voor de ISA worden gebruikt. In Complaica worden beide op dezelfde dataset beheerd.
Ondersteunt Complaica prototypebescherming en gegevensbescherming volgens ISA?
Ja. De catalogi prototypebescherming — fysieke en organisatorische eisen, omgang met voertuigen, componenten en onderdelen, testvoertuigen, evenementen en shoots — en gegevensbescherming zijn als eigen modules opgenomen en worden net als de informatiebeveiliging per controlevraag met een volwassenheidsniveau beoordeeld.
Kan een bestaande zelfbeoordeling uit Excel worden overgenomen?
Ja. Complaica importeert en exporteert gegevens van en naar Excel en via de REST API; de migratie van uw gegevens is gratis en wordt door onze specialisten begeleid. Zo beoordeelt u de tool op uw eigen stand in plaats van op demogegevens.
Kan Complaica meerdere normen tegelijk beheren?
Ja. ISO 27001, NIS2, IT-Grundschutz, AVG, ISO 22301 en andere normen worden op hetzelfde model beoordeeld en gebruiken dezelfde assets, risico’s, maatregelen en bewijzen. Wat voor TISAX is gedocumenteerd, kan voor de andere normen worden gebruikt, voor zover het inhoudelijk past.
Hoe lang duurt het tot het TISAX-label?
Gebruikelijk is drie tot twaalf maanden van start tot label — afhankelijk van assessmentdoelen, aantal locaties, bestaand ISMS en capaciteit; daar komen wachttijden voor registratie en auditdatum bij. Blijven er afwijkingen, dan volgen maatregelenplan en follow-up binnen de termijn die ENX daarvoor stelt. Het label is drie jaar geldig.
Wat kost TISAX?
Drie delen: de deelnamevergoeding van ENX voor registratie en platform, het assessment door de auditprovider — afhankelijk van assessmentniveau, assessmentdoelen en aantal locaties — en de inspanning voor opbouw en beheer van het ISMS (interne tijd, advies, software). Complaica verlaagt het derde deel: de voorbereide catalogus, de uit de gegevens gegenereerde bewijzen en de AI-integratie besparen het grootste deel van het documentatiewerk. Complaica verlaagt het derde deel: de voorbereide catalogus, de bij het object toegewezen bewijzen en de AI-integratie verminderen het handmatige documentatiewerk.
Voor wie is TISAX relevant?
Voor toeleveranciers, ontwikkelings- en engineeringdienstverleners, IT-dienstverleners, bureaus en iedereen die met vertrouwelijke informatie, prototypes of persoonsgegevens van fabrikanten en tier 1-toeleveranciers omgaat. In de regel eist de klant het label met bepaalde assessmentdoelen als voorwaarde voor samenwerking.
Wat verandert er met ISA 2027?
ENX heeft de VDA ISA 2027 gepubliceerd; hij wordt de basis van de TISAX-assessments die vanaf 2027 worden besteld. Eerste assessments volgens ISA 6 kunnen nog tot maart 2027 worden geopend. In Complaica wordt de catalogus met de nieuwe versie bijgewerkt; bestaande beoordelingen en bewijzen verhuizen mee.
Bronnen Referenties en rechtsgrondslagen
5 bronnen · TISAX, VDA ISA, TISAX-Teilnehmerhandbuch, ISO/IEC 27001, … Tonen Verbergen
Normen & standaarden
Richtsnoeren & overheidspublicaties
-
TISAX-Teilnehmerhandbuch TISAX Participant Handbook (opent in een nieuw tabblad)
Juridisch bindend is uitsluitend de versie die in het desbetreffende publicatieblad is bekendgemaakt. Normen zijn verkrijgbaar via de genoemde uitgevers.
TISAX met Complaica starten
Complaica testen, een demo aanvragen of over uw bestaande zelfbeoordeling en een migratie praten — schrijf ons.
Dank u wel.
Wij reageren binnen één werkdag.
Niet verzonden.
Dat is niet gelukt. Controleer de velden of mail ons rechtstreeks.