TISAX-programvare
for ditt ISMS
Complaica er TISAX-programvare for oppbygging, drift og dokumentasjon av et ISMS etter VDA ISA: hele katalogen — informasjonssikkerhet, prototypebeskyttelse og personvern — vurderes per kontrollspørsmål (control question) etter modenhetsnivå (maturity level), tiltak og bevis ligger på objektet, egenvurderingen (self-assessment) kan hentes ut når som helst. I tillegg TISAX-rådgivning og KI-integrasjon — fra den første egenvurderingen til TISAX-labelen.
- 01VDA ISA fullstendig avbildet: informasjonssikkerhet, prototypebeskyttelse, personvern
- 02Modenhetsnivå per kontrollspørsmål, målmodenhetsnivå og resultat med avkorting — som i ISA
- 03Egenvurdering, tiltaksplan og bevis for vurderingsnivå 2 og 3 (AL 2/AL 3)
- 04KI-integrasjon (MCP) pluss TISAX-rådgivning — Co-Intelligence
- 05Ett system for TISAX, ISO 27001, NIS2, IT-Grundschutz og flere standarder
Innføre og forvalte TISAX med Complaica
Funksjoner som Complaica TISAX-programvaren dekker veien fra VDA ISA-egenvurderingen til vurderingen og TISAX-labelen med.
- 01Fullstendig VDA ISA-katalog: informasjonssikkerhet, prototypebeskyttelse og personvern som moduler med alle kontrollspørsmål
- 02Vurdere modenhetsnivå 0–5 per kontrollspørsmål — med målmodenhetsnivå, resultat per kapittel og resultat med avkorting til målmodenhetsnivå, som i ISA
- 03Vurdere obligatoriske (muss) og anbefalte (soll) krav samt tilleggskravene for høyt og svært høyt beskyttelsesbehov hver for seg per kontrollspørsmål
- 04Kritikalitet og gjennomføringsstatus for hvert krav på ett blikk — med ansvarlige, dokumenter, oppgaver og notater
- 05Kartlegge vurderingsomfanget per lokasjon — organisasjon, lokasjoner, forretningsprosesser, systemer og avhengighetene deres
- 06Identifisere risikoer per aktivum og vurdere dem i konfigurerbare risikomatriser
- 07Følge opp tiltak med ansvarlige, frister og status — som grunnlag for tiltaksplan og oppfølging
- 08Lagre bevis på det aktuelle objektet — dokumenter, lenker og vurderinger med forfatter og dato, slik revisjonsleverandøren vil se dem
- 09PDCA-syklus: egenvurdering, tiltak, effektivitetskontroll og forbedring i ett datasett — også etter labelen
- 10Rapporter og dashbord for ledelse og vurderingsforberedelse — Excel-lignende modenhetsvisninger
- 11Integrasjon med Microsoft Azure, SAP, Jira og andre systemer; import og eksport fra og til Excel
- 12KI-integrasjon (MCP) for spørsmål om VDA ISA, kontrollspørsmål og modenhetsnivåer og om bruken av verktøyet
TISAX VDA ISA-dashbord: Excel-lignende, men sammenkoblet
VDA ISA er en Excel-fil. Complaica viser modenhetsnivåene på samme måte — bare på et sammenkoblet datasett i stedet for i celler.
Den grønne linjen markerer målmodenhetsnivået (target maturity level) per kapittel. Som forberedelse til TISAX-vurderingen bør modenhetsnivåene dine — de blå stolpene — ligge på eller over denne linjen.
Resultatet med avkorting til målmodenhetsnivå viser fremdriften: verdier over målet kortes ned til 3 — slik ISA selv regner —, et kapittel på nivå 5 veier ikke opp for et annet på nivå 1. En verdi nær 3,0 er en pekepinn, ikke et bevis på beredskap: klar er den som oppfyller hvert gjeldende krav og kan dokumentere det.
For TISAX-labelen fyller du ut egenvurderingen på grunnlag av ISA: for hvert kontrollspørsmål i katalogene informasjonssikkerhet, prototypebeskyttelse og personvern fastsetter du hvilket modenhetsnivå ISMS-et ditt oppnår. Complaica vurderer modenhetsnivået per kontrollspørsmål og regner underkapitler, kapitler og samlet resultat opp derfra.
Fra VDA ISA i Excel til et sentralt ISMS
Egenvurderingen kan føres i ISA-filen — til ansvarlige, frister, dokumentasjon og en standard til kommer i tillegg. Fire punkter der Complaica organiserer arbeidet annerledes.
| VDA ISA i Excel | Complaica | |
|---|---|---|
| Overtakelse av eksisterende vurderinger | Vurderingene ligger i filen; en ny ISA-versjon betyr å overføre dem på nytt. | Import fra og eksport til Excel; våre spesialister følger overføringen av eksisterende data. Ved en ny katalogversjon beholdes vurderinger og dokumentasjon. |
| Ansvarlige, frister og tiltak | Navn og datoer i kolonner, holdt oppdatert for hånd. | Tiltak med ansvarlige, frister og status; hver statusendring registreres med forfatter og dato — grunnlaget for tiltaksplan og oppfølging. |
| Kobling av dokumentasjon til krav | Henvisninger til filer i delte mapper. | Dokumenter, lenker og vurderinger ligger på objektet og er koblet til kontrollspørsmålet — slik revisjonsleverandøren vil se dem. |
| Felles data for flere standarder | Én fil per standard, dobbelt vedlikehold mellom dem. | De samme aktivaene, risikoene, tiltakene og dokumentasjonen for TISAX, ISO 27001, NIS2 eller IT-Grundschutz — der innholdet passer. |
Complaica ISMS-moduler for TISAX
Syv moduler, ett sammenkoblet datasett: organisasjon, aktiva, ISA-katalog, risikoer, rapporter, oppgaver og integrasjoner arbeider på de samme objektene.
01 / 07 · Organisasjonsstyring
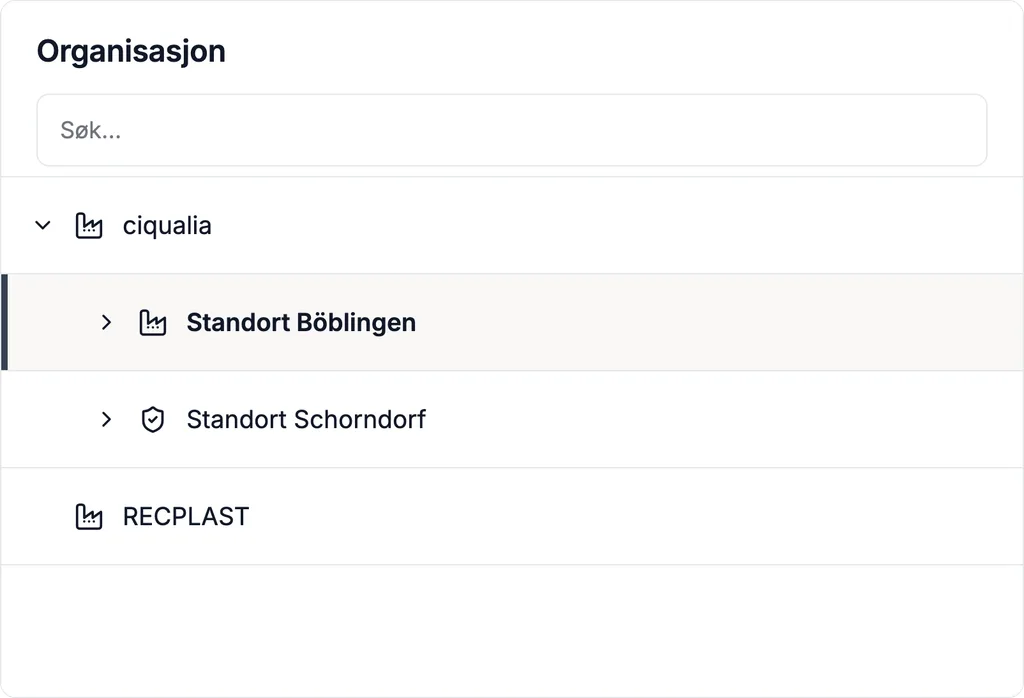
Organisasjon, lokasjoner og vurderingsomfang
TISAX vurderes per lokasjon. Kartlegg organisasjonen som et tre — selskaper, lokasjoner, avdelinger, enheter — og fastsett hvilke lokasjoner og enheter som inngår i vurderingsomfanget. Ansvar tildeles per enhet og per objekt; tilgangsrettigheter følger samme struktur.
02 / 07 · Aktivastrukturanalyse
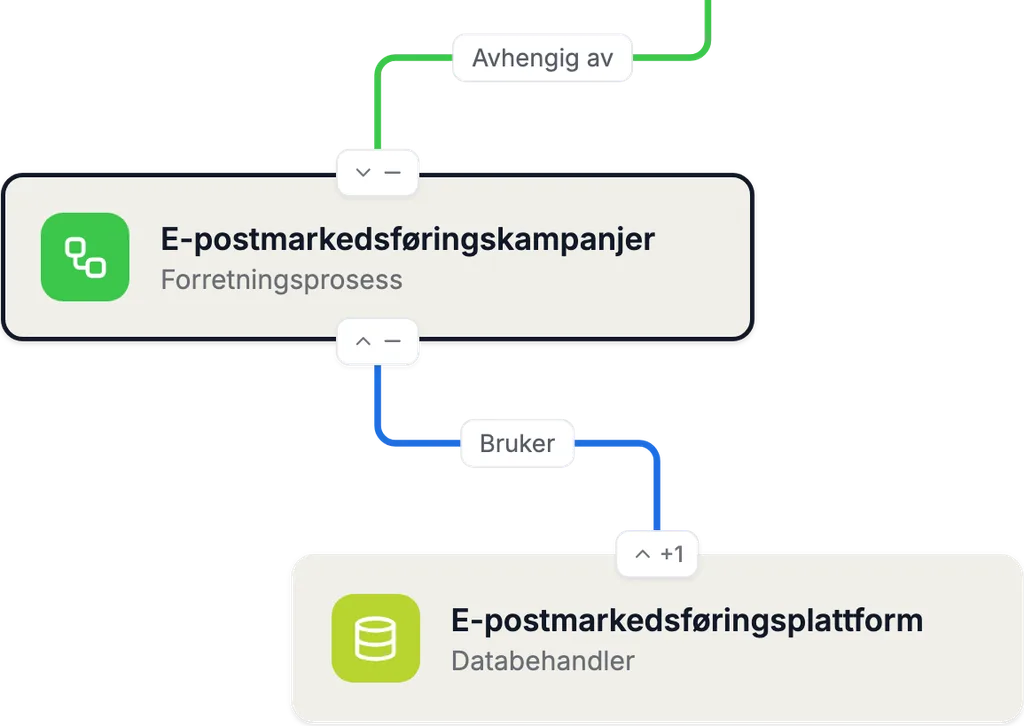
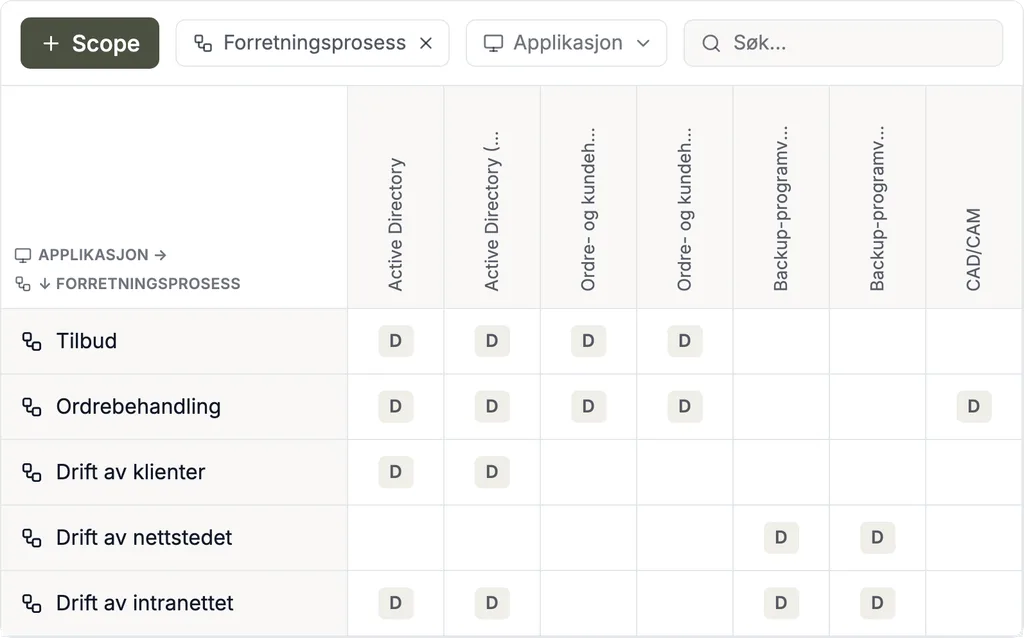
Aktiva, avhengigheter og forretningsprosesser
Registrer aktiva — applikasjoner, systemer, data, lokasjoner, leverandører — med type og andre attributter, og koble dem til forretningsprosessene som avhenger av dem. Aktiva kan importeres fra aktivaforvaltning, CMDB-er, Microsoft Azure og andre kilder.
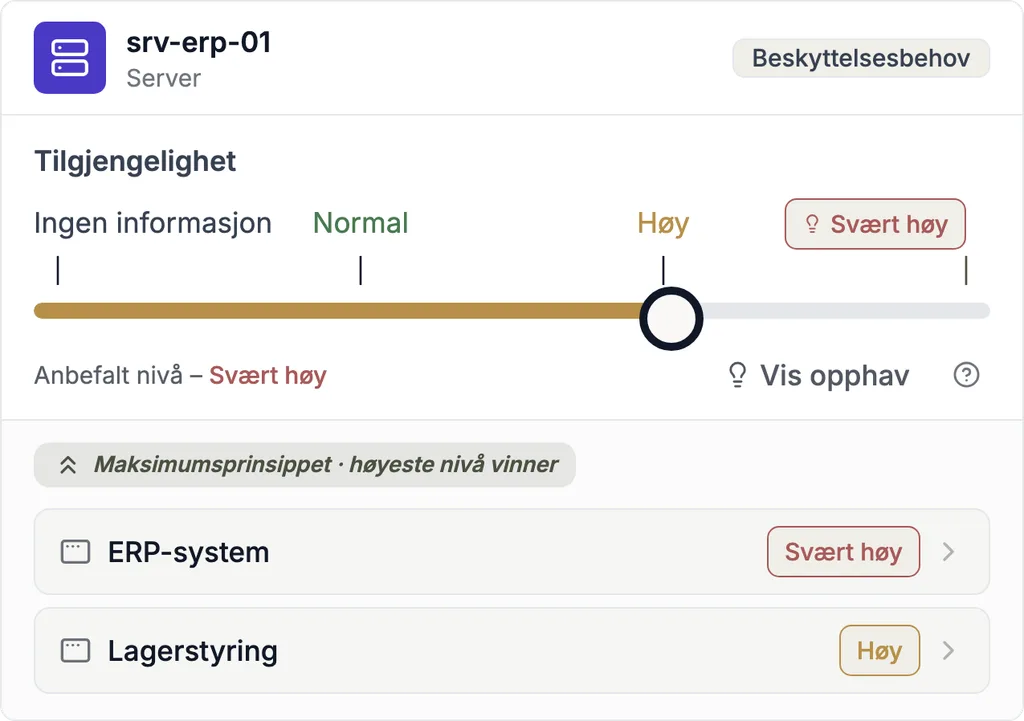
Avhengighetsgrafer og -matriser er grunnlaget for beskyttelsesbehov og risikoanalyse: beskyttelsesbehovet — normalt, høyt, svært høyt — arves langs avhengighetene, og en risiko knyttes til aktivumet den gjelder.
03 / 07 · Compliance-styring
VDA ISA-katalog, modenhetsnivåer og målmodenhetsnivå
Vurder hvert kontrollspørsmål i VDA ISA — informasjonssikkerhet, prototypebeskyttelse og personvern — med et modenhetsnivå fra 0 til 5 på aktivatreet ditt. Obligatoriske (muss) og anbefalte (soll) krav samt tilleggskravene for høyt og svært høyt beskyttelsesbehov vurderes hver for seg; modenhetsnivået akkumuleres til underkapittel, kapittel og samlet resultat med avkorting til målmodenhetsnivå.
Egne kravkataloger og flere standarder vurderes på samme modell — de samme aktivaene, de samme bevisene. Det som er dokumentert for ISO 27001, kan — så langt det passer innholdsmessig — brukes for ISA.
04 / 07 · Risikostyring
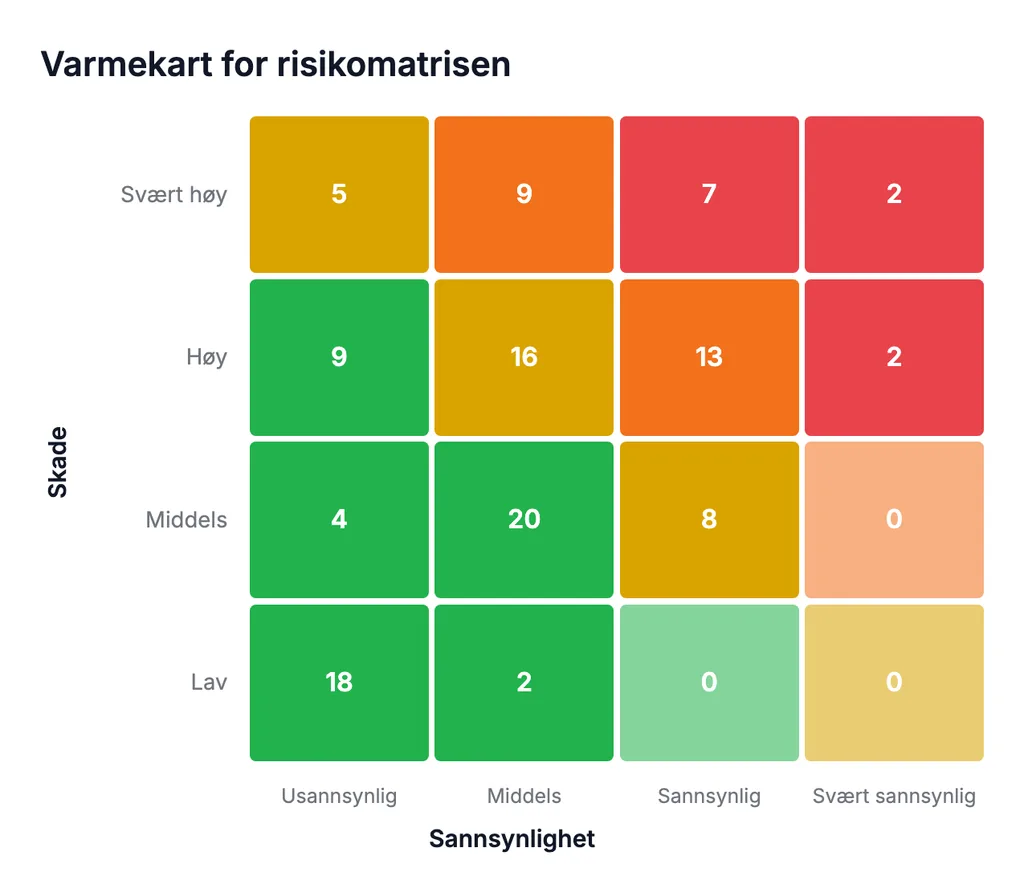
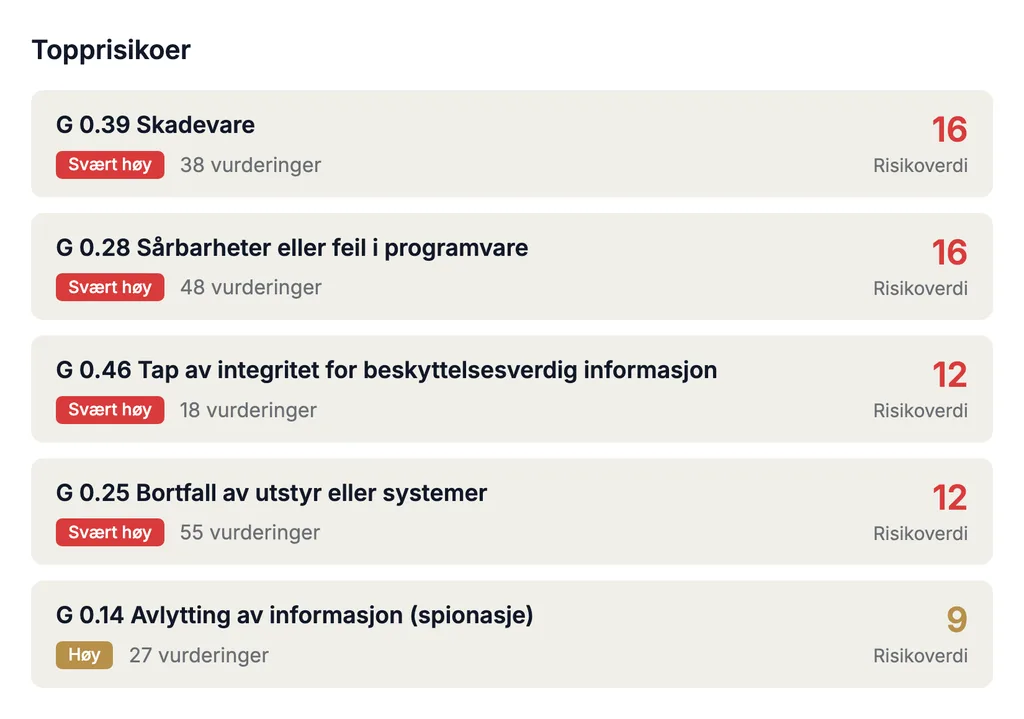
Risikoanalyse, risikovurdering og risikohåndtering
ISA krever risikostyring for informasjonssikkerhet: identifiser trusler per aktivum — fra standard- eller egne trusselkataloger — og vurder sannsynlighet og konsekvens i en konfigurerbar risikomatrise. For hver risiko fastsettes håndteringsalternativet, kobles til kontrollspørsmål og tiltak, og restrisikoen følges over tid.
05 / 07 · Rapportering og dataanalyse
Rapporter for ledelse, egenvurdering og tiltaksplan
Generer modenhetsrapporter per kapittel og kontrollspørsmål, tiltaksplanen for avvik og risikorapporter fra dine egne data — som rapportmal eller som egendefinert rapport. Dashbord viser ledelsen status før vurderingen; distribusjonen tar Complaicas Teams-integrasjon og e-postboten seg av, og eksterne BI- og analyseverktøy leser dataene via REST API eller data marts.
06 / 07 · Oppgavestyring og samarbeid
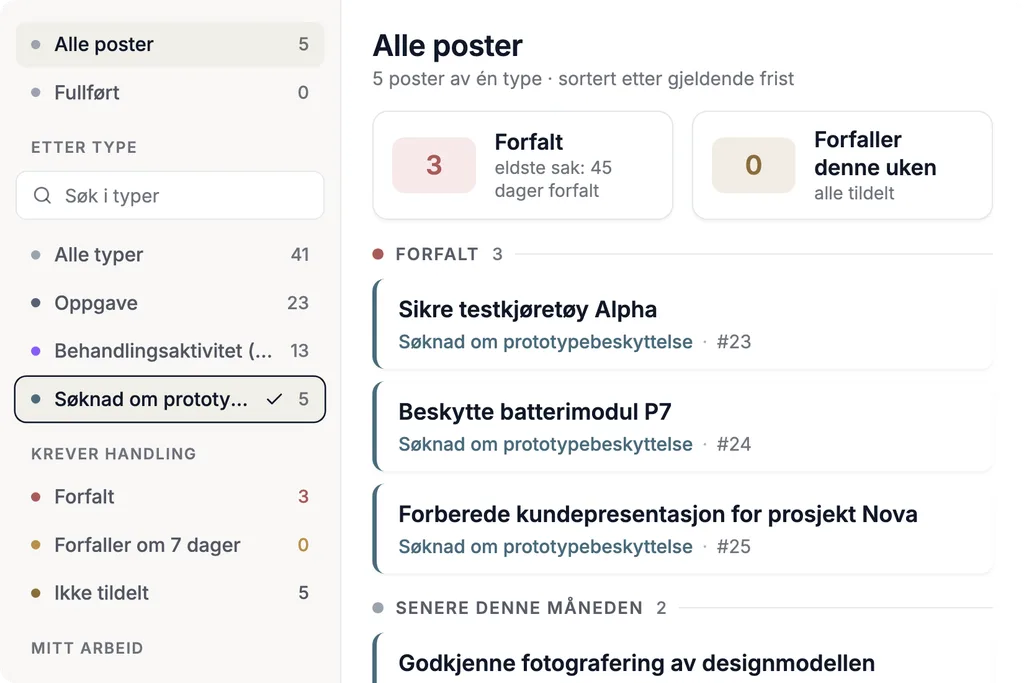
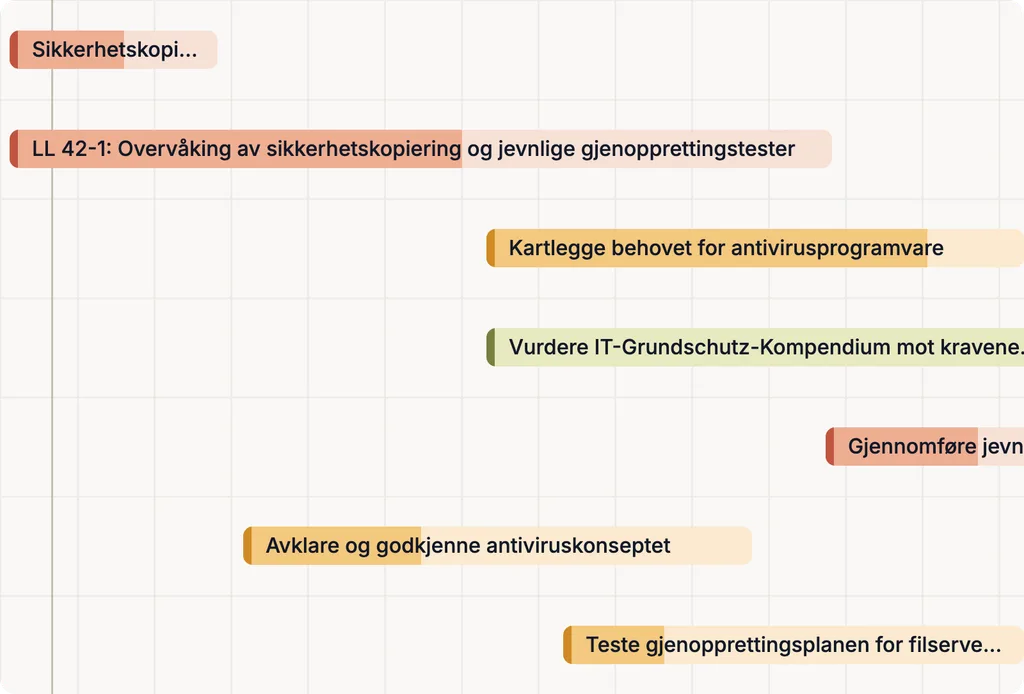
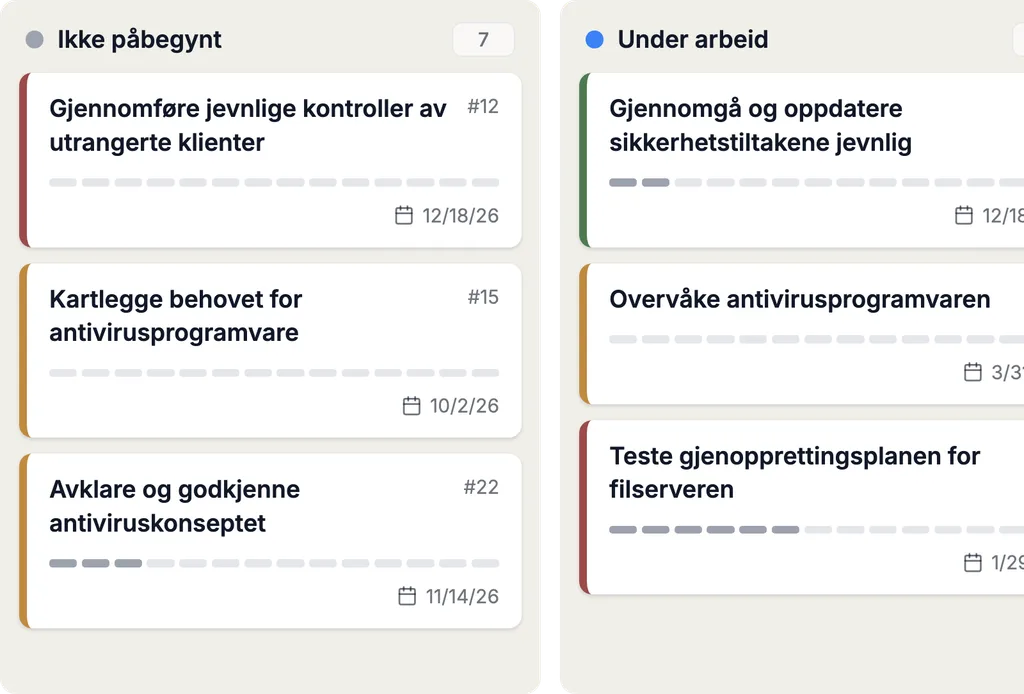
Tiltak, ansvarlige og frister
Tiltak og oppgaver har ansvarlige, frister og status; hver statusendring registreres med forfatter og dato. Interne og eksterne deltakere — for eksempel revisjonsleverandøren eller leverandører i omfanget — arbeider i samme system: tilgang til enkeltaktiva og dokumenter gis per objekt og via lenke.
07 / 07 · Integrasjoner og automatisering
Complaica-integrasjoner
Via REST API kobler Complaica til aktivaforvaltnings- og CMDB-systemer — Microsoft Azure, i-doit, GLPI, FNT Command og andre — og holder aktivabeholdningen i ISMS-et i takt med virkeligheten. Jira, Microsoft Planner og andre kan kobles til som oppgavesystemer.
Applikasjonsdata er tilgjengelige via forhåndsdefinerte data marts, REST API eller MCP for eksterne analyse- og rapporteringssystemer.
Slik fungerer TISAX-vurderingen
TISAX (Trusted Information Security Assessment Exchange) er bilindustriens mekanisme for vurdering og utveksling av informasjonssikkerhet, drevet av ENX Association. Grunnlaget er VDA ISA (Information Security Assessment), som tar opp vesentlige krav fra ISO/IEC 27001 og supplerer dem med bransjespesifikke kriterier — for eksempel prototypebeskyttelse.
Resultatene deles via ENX’ TISAX-plattform: en deltaker (participant) velger en godkjent revisjonsleverandør (audit provider), lar seg vurdere én gang og frigir resultatet for partnerne som skal se det. Alle deltakere anerkjenner det standardiserte resultatet — én vurdering i stedet for flere revisjoner fra ulike kunder.
Vurderingsnivå, beskyttelsesbehov og vurderingsmål
Vurderingsnivå 1
AL 1 · Normalt beskyttelsesbehov · Egenerklæring
Brukes ikke i TISAX, men nyttig som egenvurdering for interne formål. En revisor konstaterer bare at en utfylt egenvurdering foreligger, men kontrollerer ikke innholdet. En partner kan også be om en egenerklæring utenfor TISAX.
Vurderingsnivå 2
AL 2 · Høyt beskyttelsesbehov · Plausibilitetskontroll
Revisjonsleverandøren kontrollerer egenvurderingen din for plausibilitet, ser gjennom bevis og gjennomfører et intervju med de ansvarlige — som regel via nettmøte, besøk på stedet på forespørsel.
Vurderingsmål (assessment objectives) bl.a.: Konfidensiell, Høy tilgjengelighet, Testkjøretøy, Arrangementer og foto-/filmopptak, Personvern
Vurderingsnivå 3
AL 3 · Svært høyt beskyttelsesbehov · Vurdering på stedet
Revisjonsleverandøren vurderer gjennomføringen i full bredde: dokumenter og bevis, planlagte intervjuer med prosesseiere, befaring av lokasjonene, observasjon av prosessene og uplanlagte intervjuer med involverte. Tilstedeværelse på stedet er obligatorisk.
Vurderingsmål bl.a.: Strengt konfidensiell, Svært høy tilgjengelighet, Prototypedeler og -komponenter, Prototypekjøretøy, Personvern med særlige kategorier av personopplysninger
ISA 2027: hva som endres
ENX har publisert VDA ISA 2027. Avgjørende for katalogversjonen er datoen vurderingen bestilles — ikke registreringen av scope og ikke kick-off.
- Vurderinger bestilt fra 2027
Vurderinger som bestilles i 2027, gjennomføres etter ISA 2027. Vurderinger bestilt før 1. januar 2027 kan fortsatt gjennomføres etter ISA 6.
- Siste frist for ISA 6
Ifølge ENX kan en førstegangsvurdering etter ISA 6 åpnes siste gang i mars 2027. ENX tilbyr en redline-versjon som sammenligner ISA 6.0 og ISA 2027.
- Katalogen i Complaica
Complaica oppdaterer katalogene sine med nye standardversjoner; eksisterende vurderinger og dokumentasjon beholdes. Status for innføringen av ISA 2027 oppgir vi på forespørsel.
ENX-opplysninger per 7. oktober 2026
Fem trinn til TISAX-labelen
Fra det første blikket i ISA til det delte resultatet — og hva Complaica tar seg av i hvert trinn.
- 01
Bli kjent
Bli kjent med VDA ISA og kontrollspørsmålene: hvilke vurderingsmål kundene dine krever, hvilket beskyttelsesbehov som gjelder, hvilke lokasjoner som inngår i omfanget. I Complaica ligger katalogen klar med forklaringer.
- 02
Forberede
Registrer deg som deltaker i ENX-portalen, fastsett vurderingsmål og omfang, velg revisjonsleverandør. Egenvurderingen etter ISA i Complaica viser modenhetsnivåer og gap før revisoren ser dem.
- 03
Bli vurdertVurderingsnivå 2 eller 3 (AL 2/AL 3)
Avhengig av vurderingsmål vurderer revisjonsleverandøren via nettmøte (AL 2) eller på stedet (AL 3): dokumentgjennomgang, intervjuer, avklaring av mulige avvik. Bevis og rapporter kommer fra Complaica.
- 04
Dele resultatet
Revisjonsleverandøren legger TISAX-rapporten inn i ENX-plattformen; du bestemmer hvilke deltakere som skal se resultatet. Labelen gjelder i tre år.
- 05
ForbedreTiltaksplan og oppfølging
For avvik sendes en tiltaksplan (Corrective Action Plan) til revisjonsleverandøren og kontrolleres i oppfølgingen (follow-up) — først da er rapporten komplett. Tiltak, frister og bevis for dette løper videre i Complaica.
Hvorfor innføre TISAX?
Hva en TISAX-label gir leverandører og tjenesteleverandører i bilindustrien.
- 01Troverdighet som pålitelig partner for OEM-er og leverandører — labelen er bransjens felles språk
- 02Én vurdering i stedet for mange: det delte resultatet erstatter gjentatte informasjonssikkerhetsrevisjoner fra enkeltkunder — og sparer tid og budsjett
- 03Redusere risikoer gjennom effektiv risikostyring, slik ISA krever
- 04Nye oppdrag: mange OEM-er forutsetter labelen for samarbeid
- 05En enhetlig standard for informasjonssikkerhet, tilpasset bilindustriens krav — inkludert prototypebeskyttelse
- 06Måle modenhetsnivået til egne informasjonssikkerhetskontroller og gjøre det sammenlignbart
- 07Mer bevissthet om informasjonssikkerhet blant de ansatte
Hvorfor Complaica som TISAX-programvare?
Seks grunner til at bilindustriens leverandører forbereder TISAX-vurderingen sin med Complaica.
TISAX-rådgivning fra én kilde
Våre TISAX-rådgivere følger hele innføringen — fra gap-analyse via egenvurdering til oppfølging — og leder deg gjennom alle funksjonene i produktet.
Én løsning for flere standarder
ISO 27001, NIS2, IT-Grundschutz eller personvernstyring føres i samme system: felles aktiva, risikoer og bevis, synlige avhengigheter og én status for alt.
Granulær fremstilling av TISAX-kravene
Hvert kontrollspørsmål vurderes enkeltvis — obligatoriske, anbefalte og tilleggskrav for høyt og svært høyt beskyttelsesbehov hver for seg. Det gjør vurderingen mer transparent og beslutningen om modenhetsnivå enklere.
PDCA-syklus inkludert
Verktøyet støtter Plan-Do-Check-Act: det hjelper ikke bare fram til labelen, men forbedrer ISMS-et løpende — og forbereder slik fornyelsen etter tre år.
Fullstendig VDA ISA-katalog
Kontrollspørsmålene i katalogene informasjonssikkerhet, personvern og prototypebeskyttelse er inkludert som moduler; hvert krav vurderes med et modenhetsnivå. Kommer en ny ISA-versjon, oppdateres katalogen.
Kritikalitet og gjennomføringsstatus på ett blikk
Gjennomførte krav er markert og viser ansvarlige, dokumenter, oppgaver og notater. Krav oppfylles via oppgaver eller enkeltkontroller — eller vurderes gjennom egenvurdering.
Optimaliser compliance-oppgaver med KI-assistanse
Med den valgfrie KI-integrasjonen (MCP) svarer Complaica på spørsmål om VDA ISA, forklarer kontrollspørsmål og modenhetsnivåer, hjelper med tiltak og oppgaver og finner svar i dine egne retningslinjer og dokumenter. Den støtter arbeidet fram mot vurderingen — bedømmelsen og beslutningen forblir hos deg.
- 01Svare på spørsmål om TISAX og VDA ISA
- 02Forklare kontrollspørsmål og modenhetsnivåer — hva som kreves og hva som duger som bevis
- 03Foreslå, formulere og tildele tiltak og oppgaver
- 04Analysere retningslinjene, prosedyrene og dokumentene dine og svare på spørsmål om dem
- 05Forklare bruken av Complaica — hvilken funksjon til hva
Kundestemmer om ISMS med Complaica
«Vi kan gjøre alt vi trenger i ett verktøy»
Complaica er svært brukervennlig, og tilpasning er en lek. Vi håndterer ISO-etterlevelse og personvern med det — vi kan gjøre alt vi trenger i ett verktøy. For oss er Complaica bedre enn alternativene på markedet, og samtidig rimeligere.
Mer …Mindre
Complaica er svært brukervennlig, og tilpasning er en lek. Vi håndterer ISO-etterlevelse og personvern med det — vi kan gjøre alt vi trenger i ett verktøy.
For oss er Complaica bedre enn alternativene på markedet, og samtidig rimeligere.
«Den optimaliserte compliance-prosessen»
En av funksjonene vi liker best ved Complaica, er den optimaliserte compliance-prosessen. Brukergrensesnittet har et klart og strukturert design som gir mer brukervennlighet og fremmer høyere arbeidstempo. Det gir ikke bare nye brukere en rask læringskurve, men lar også erfarne brukere minimere innsatsen. I hver fase av livssyklusen i sikkerhetsstyringen støttes gjentakende oppgaver som scoping, strukturanalyse, modellering og til og med oppfølging av risikoer og tiltak av et mangfold av funksjoner. Dessuten er plattformens ytelse strålende — den er stabil og utmerket når det gjelder hastighet.
Mer …Mindre
En av funksjonene vi liker best ved Complaica, er den optimaliserte compliance-prosessen. Brukergrensesnittet har et klart og strukturert design som gir mer brukervennlighet og fremmer høyere arbeidstempo. Det gir ikke bare nye brukere en rask læringskurve, men lar også erfarne brukere minimere innsatsen.
I hver fase av livssyklusen i sikkerhetsstyringen støttes gjentakende oppgaver som scoping, strukturanalyse, modellering og til og med oppfølging av risikoer og tiltak av et mangfold av funksjoner.
Dessuten er plattformens ytelse strålende — den er stabil og utmerket når det gjelder hastighet.
«Den veiledede tilnærmingen var avgjørende for oss»
Vi var nye innen compliance og innføring av ISO 27001 og måtte gjennom den kompliserte sertifiseringsprosessen. Med tanke på den regulatoriske kompleksiteten ville vi finne den beste måten å komme i gang på. Prosjektlederen vår (alias sikkerhetsansvarlig) hadde aldri jobbet med slike compliance-standarder og -regler før. Derfor valgte vi støtte fra en tredjepart, nærmere bestemt Complaica. Den veiledede tilnærmingen var avgjørende for oss. Complaica hadde alle de detaljerte forklaringene for compliance-sjekken og risikoanalysen, inkludert praktiske forslag.
Mer …Mindre
Vi var nye innen compliance og innføring av ISO 27001 og måtte gjennom den kompliserte sertifiseringsprosessen.
Med tanke på den regulatoriske kompleksiteten ville vi finne den beste måten å komme i gang på. Prosjektlederen vår (alias sikkerhetsansvarlig) hadde aldri jobbet med slike compliance-standarder og -regler før.
Derfor valgte vi støtte fra en tredjepart, nærmere bestemt Complaica. Den veiledede tilnærmingen var avgjørende for oss. Complaica hadde alle de detaljerte forklaringene for compliance-sjekken og risikoanalysen, inkludert praktiske forslag.
TISAX-rådgivning
Rådgivning langs TISAX-prosessen — fra gap-analyse til oppfølging, i det omfanget du trenger.
- Gap-analyse og readiness-sjekk
Sammenligning av nåsituasjonen din med kontrollspørsmålene i VDA ISA for vurderingsmålene dine. Resultat: modenhetsnivåer per kapittel, en prioritert liste over gap og en gjennomføringsplan.
- Oppbygging og innføring av ISMS-et
Omfang per lokasjon, organisasjon, aktivastruktur og roller legges inn i Complaica. Du får et fungerende ISMS som dekker kravene i ISA.
- Egenvurdering og bevis
Oppfølging under egenvurderingen etter ISA — begrunne modenhetsnivåer, tilordne bevis, lukke gap — til resultatet med avkorting til målmodenhetsnivå holder.
- Prototypebeskyttelse og personvern
Tilleggskatalogene for prototypedeler, kjøretøy og arrangementer samt for personopplysninger etter art. 28 GDPR — gjennomført organisatorisk og fysisk.
- Forberedelse til vurdering og oppfølging
Forberede intervjuer og befaring, stille dokumenter og bevis til rådighet slik revisjonsleverandøren vil se dem, sette opp tiltaksplan for avvik.
- Ekstern informasjonssikkerhetsansvarlig
En kontaktperson for ISMS-et ditt, midlertidig eller fast — for organisasjoner uten egen rolle for dette.
SaaS eller on-premises
Complaica kjører der organisasjonen din trenger det — lisensen koster det samme i begge tilfeller.
- SaaS, driftet i Tyskland
SaaS-varianten driftes i Tyskland; du arbeider i nettleseren, uten egen infrastruktur.
- On-premises i din infrastruktur
Du drifter Complaica i ditt eget miljø — for organisasjoner der dataene ikke får forlate huset.
- Overta eksisterende data
Import og eksport fra og til Excel og via REST API; våre spesialister følger overføringen av dataene dine kostnadsfritt.
Forvalte TISAX og ISO 27001 sammen
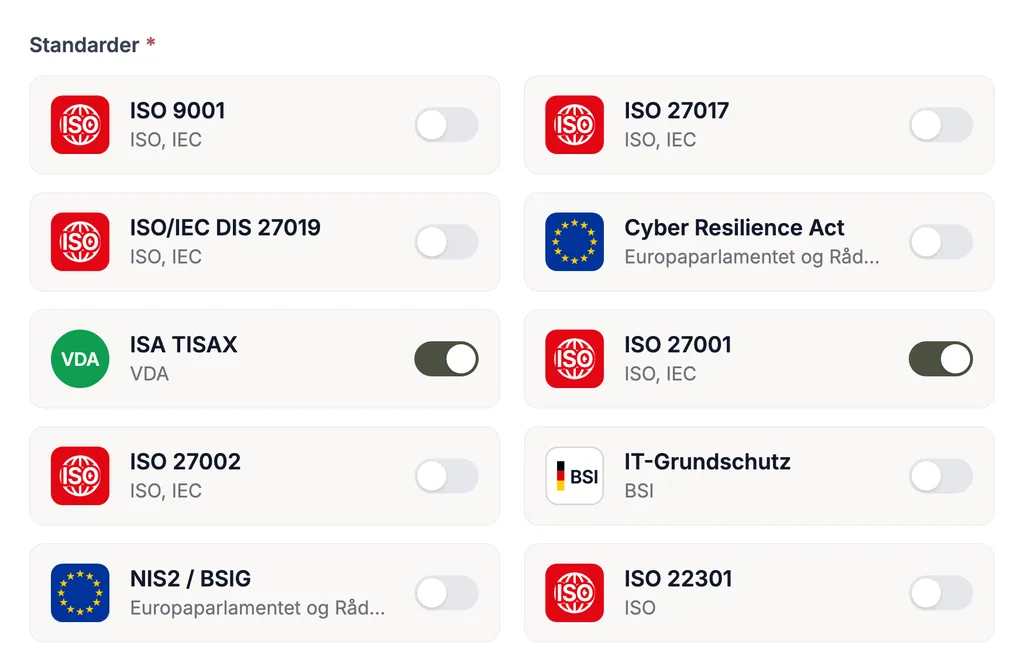
TISAX er sjelden den eneste standarden som gjelder for en leverandør. I Complaica bruker kravene fra andre standarder de samme aktivaene, risikoene, tiltakene og bevisene: det som er dokumentert for VDA ISA, kan — så langt det passer innholdsmessig — brukes for et ISMS etter ISO 27001, for NIS2, IT-Grundschutz eller personvernstyring etter GDPR. Ingen dobbelt vedlikehold.
Hver standard leveres med sin kravkatalog; egne kataloger kan legges til når som helst.
Vanlige spørsmål om TISAX-programvare
Hva er TISAX?
TISAX (Trusted Information Security Assessment Exchange) er bilindustriens mekanisme for vurdering og utveksling av informasjonssikkerhet — utviklet av den tyske bilindustriforeningen VDA (Verband der Automobilindustrie) og drevet av ENX Association. En deltaker (participant) lar seg vurdere én gang etter VDA ISA av en godkjent revisjonsleverandør (audit provider) og deler resultatet via ENX-plattformen med partnerne den selv velger. TISAX er et registrert varemerke for ENX Association.
Hva er VDA ISA?
VDA ISA (Information Security Assessment) er kravkatalogen TISAX-vurderinger gjennomføres etter. Den består av katalogene informasjonssikkerhet (kapittel 1–7: retningslinjer og organisering, personell, fysisk sikkerhet, identitets- og tilgangsstyring, IT-sikkerhet/cybersikkerhet, leverandørrelasjoner, compliance), prototypebeskyttelse (kapittel 8) og personvern (kapittel 9). Hvert kontrollspørsmål vurderes med et modenhetsnivå fra 0 til 5; målmodenhetsnivået er som regel 3. Gjeldende versjon er ISA 6; vurderinger som bestilles fra 2027, gjennomføres etter ISA 2027.
Hva er TISAX-programvare?
TISAX-programvare avbilder VDA ISA som katalog og kobler den til delene av ISMS-et ditt — omfang, lokasjoner, aktiva, risikoer, tiltak og bevis. I stedet for å vedlikeholde ISA-Excel-filen for hånd vurderer du hvert kontrollspørsmål én gang på objektet, og modenhetsnivåer per kapittel, resultatet med avkorting til målmodenhetsnivå og tiltaksplanen oppstår fra dataene.
Hvilke vurderingsnivåer finnes i TISAX?
Tre. Vurderingsnivå 1 (Assessment Level 1) er en egenerklæring uten innholdskontroll og brukes ikke i TISAX. På vurderingsnivå 2 (høyt beskyttelsesbehov) kontrollerer revisjonsleverandøren egenvurderingen for plausibilitet, ser gjennom bevis og gjennomfører et intervju — som regel via nettmøte. På vurderingsnivå 3 (svært høyt beskyttelsesbehov) vurderer den på stedet: dokumenter, planlagte og uplanlagte intervjuer, befaring og observasjon av prosessene.
Hva er TISAX-vurderingsmål?
Vurderingsmål (assessment objectives) fastsetter hva som vurderes og på hvilket vurderingsnivå. De dekker informasjonssikkerhet (konfidensialitet og tilgjengelighet i to trinn hver), prototypebeskyttelse (prototypedeler og -komponenter, prototypekjøretøy, testkjøretøy, arrangementer og foto-/filmopptak) og personvern (etter art. 28 GDPR, med eller uten særlige kategorier av personopplysninger). Hvilke vurderingsmål du trenger, bestemmes som regel av kundene dine.
Er TISAX en sertifisering?
Formelt ikke: TISAX utsteder ikke noe sertifikat, men en TISAX-label per vurderingsmål, som revisjonsleverandøren legger inn i ENX-plattformen etter bestått vurdering. I praksis snakker man likevel ofte om «TISAX-sertifisering». Labelen gjelder i tre år; deretter kreves en ny vurdering.
Hvordan foregår en TISAX-vurdering?
Registrering som deltaker i ENX-portalen med vurderingsmål og omfang (lokasjoner); valg av revisjonsleverandør; egenvurdering etter ISA; vurdering på nivå 2 eller 3; ved avvik tiltaksplan (Corrective Action Plan) og oppfølging; rapport i ENX-plattformen, som du frigir for partnere. Med Complaica kommer egenvurdering, bevis og tiltaksplan fra ett datasett.
Hvordan støtter Complaica TISAX-egenvurderingen?
VDA ISA er inkludert i sin helhet som katalog. Du vurderer hvert kontrollspørsmål med et modenhetsnivå på aktivatreet ditt — obligatoriske, anbefalte og tilleggskrav hver for seg — og lagrer bevis og tiltak på objektet. Dashbord viser modenhetsnivåer per kapittel mot målmodenhetsnivået og resultatet med avkorting, slik ISA regner.
Hva betyr målmodenhetsnivå og «resultat med avkorting»?
ISA angir et målmodenhetsnivå for hvert kontrollspørsmål, som regel 3. I «resultat med avkorting til målmodenhetsnivå» avkortes modenhetsnivåer over målet til målet før gjennomsnittet beregnes: et kapittel med modenhetsnivå 5 utligner ikke et annet med modenhetsnivå 1. Verdien viser fremdriften — klar for vurderingen er den som oppfyller hvert gjeldende krav og kan dokumentere det, ikke den som når et tall.
Hvordan henger TISAX og ISO 27001 sammen?
VDA ISA overtar vesentlige krav fra ISO/IEC 27001 og supplerer med bransjespesifikke — prototypebeskyttelse, personvern, leverandørrelasjoner i bilindustriens verdikjede. Et ISMS etter ISO 27001 er et godt grunnlag, men erstatter ikke TISAX-vurderingen; omvendt kan ISO 27001-dokumentasjon — så langt det passer innholdsmessig — brukes for ISA. I Complaica føres begge på samme datasett.
Støtter Complaica prototypebeskyttelse og personvern etter ISA?
Ja. Katalogene prototypebeskyttelse — fysiske og organisatoriske krav, håndtering av kjøretøy, komponenter og deler, testkjøretøy, arrangementer og foto-/filmopptak — og personvern er inkludert som egne moduler og vurderes som informasjonssikkerheten per kontrollspørsmål med et modenhetsnivå.
Kan en eksisterende egenvurdering overtas fra Excel?
Ja. Complaica importerer og eksporterer data fra og til Excel og via REST API; migreringen av dataene dine er gratis og følges opp av våre spesialister. Slik vurderer du verktøyet på din egen status i stedet for på demodata.
Kan Complaica forvalte flere standarder samtidig?
Ja. ISO 27001, NIS2, IT-Grundschutz, GDPR, ISO 22301 og flere standarder vurderes på samme modell og bruker de samme aktivaene, risikoene, tiltakene og bevisene. Det som er dokumentert for TISAX, kan brukes for de andre standardene så langt det passer innholdsmessig.
Hvor lang tid tar det å få TISAX-labelen?
Typisk tre til tolv måneder fra start til label — avhengig av vurderingsmål, antall lokasjoner, eksisterende ISMS og ressurser; i tillegg kommer ventetid for registrering og vurderingstermin. Gjenstår det avvik, følger tiltaksplan og oppfølging innen fristen ENX setter for det. Labelen gjelder i tre år.
Hva koster TISAX?
Tre deler: deltakeravgiften til ENX for registrering og plattform, vurderingen hos revisjonsleverandøren — avhengig av vurderingsnivå, vurderingsmål og antall lokasjoner — og innsatsen for oppbygging og drift av ISMS-et (intern tid, rådgivning, programvare). Complaica reduserer den tredje delen: den forberedte katalogen, bevisene som genereres fra dataene, og KI-integrasjonen sparer mesteparten av dokumentasjonsarbeidet. Complaica senker den tredje delen: den forberedte katalogen, dokumentasjonen koblet til objektet og KI-integrasjonen reduserer det manuelle dokumentasjonsarbeidet.
Hvem er TISAX relevant for?
For leverandører, utviklings- og engineeringtjenester, IT-tjenesteleverandører, byråer og alle som håndterer konfidensiell informasjon, prototyper eller personopplysninger fra produsenter og Tier-1-leverandører. Som regel krever kunden labelen med bestemte vurderingsmål som forutsetning for samarbeid.
Hva endrer seg med ISA 2027?
ENX har publisert VDA ISA 2027; den blir grunnlaget for TISAX-vurderinger som bestilles fra 2027. Førstegangsvurderinger etter ISA 6 kan fortsatt åpnes til og med mars 2027. I Complaica oppdateres katalogen med den nye versjonen; eksisterende vurderinger og bevis følger med.
Kilder Referanser og rettsgrunnlag
5 kilder · TISAX, VDA ISA, TISAX-Teilnehmerhandbuch, ISO/IEC 27001, … Vis Skjul
Normer og standarder
Retningslinjer og myndighetspublikasjoner
-
TISAX-Teilnehmerhandbuch TISAX Participant Handbook (åpnes i ny fane)
Bare versjonen som er kunngjort i den aktuelle offisielle tidende, er rettslig bindende. Standarder kan fås hos de nevnte utgiverne.
Start TISAX med Complaica
Test Complaica, be om en demo eller snakk om din eksisterende egenvurdering og en migrering — skriv til oss.
Takk.
Vi svarer innen én virkedag.
Ikke sendt.
Det gikk ikke. Sjekk feltene eller send oss en e-post direkte.