PIA en DPIA — makkelijk te verwarren
PIA en DPIA vragen beide wat een verwerking van persoonsgegevens kan betekenen voor de mensen achter die gegevens. Maar de ene is een methode waarvoor een organisatie kiest, de andere een plicht die de AVG oplegt — met een deadline, een minimale inhoud en een boete. Hoe u ze uit elkaar houdt, en hoe u ze uitvoert.
Er is nauwelijks een project dat zonder persoonsgegevens kan: een sollicitatieformulier, een CRM-migratie, een camera bij de poort, een model dat met supporttickets wordt getraind. Of iemand daar schade van ondervindt, is vanuit het project zelf zelden te zien — en de mensen die het zou treffen, zitten niet aan tafel. Een effectbeoordeling stelt de vraag voordat de verwerking begint, zolang een wijziging in het ontwerp nog weinig kost.
Er zijn twee namen voor in omloop, PIA en DPIA, en vaak worden ze op één lijn gesteld. Ze overlappen, maar ze zijn niet hetzelfde: de ene is een methode, de andere een wettelijke verplichting.
Wat is een PIA?
Een privacy impact assessment (PIA) is een systematisch proces om de privacyrisico’s van een project, een programma of een systeem in kaart te brengen en te beoordelen. Er wordt gekeken hoe persoonlijke informatie wordt verzameld, gebruikt, verstrekt, bewaard en verwijderd, wat dat voor de betrokken personen kan betekenen en welke maatregelen het risico terugbrengen tot een niveau dat te verantwoorden is.
Het is de oudere en de ruimere term. In de Verenigde Staten verplicht de E-Government Act van 2002 federale overheidsinstanties om PIA’s uit te voeren; op de meeste andere plaatsen is een PIA goed gebruik, beschreven in de norm ISO/IEC 29134 en in de handreikingen van veel toezichthoudende autoriteiten. De vorm bepaalt de organisatie zelf.
Wat is een DPIA?
Een gegevensbeschermingseffectbeoordeling (data protection impact assessment, DPIA) is de beoordeling die artikel 35 van de AVG voorschrijft wanneer een soort verwerking „waarschijnlijk een hoog risico inhoudt voor de rechten en vrijheden van natuurlijke personen”. De verordening legt vast wanneer de beoordeling moet worden uitgevoerd, wat er ten minste in moet staan en wie moet worden geraadpleegd.
Kort gezegd: een DPIA is een PIA met een wettelijke grondslag — smaller van onderwerp, strenger van vorm.
PIA versus DPIA: de verschillen in één oogopslag
| Aspect | PIA | DPIA |
|---|---|---|
| Onderwerp | Privacy in ruime zin: elk effect dat een project heeft op de betrokken personen | De verwerking van persoonsgegevens en de risico’s daarvan voor de rechten en vrijheden van betrokkenen |
| Wettelijke grondslag | Meestal goed gebruik; alleen verplicht waar een wet dat bepaalt — bijvoorbeeld voor federale overheidsinstanties in de VS | Art. 35 AVG en de wetten die daarop zijn geënt, zoals de UK GDPR |
| Tijdstip | Vroeg in het project, en opnieuw bij elke wezenlijke wijziging | Vóór de verwerking begint, overal waar een hoog risico waarschijnlijk is |
| Inhoud | Door de organisatie gekozen; ISO/IEC 29134 biedt een structuur | Een wettelijk minimum: art. 35 lid 7 |
| Wie erbij betrokken is | Projectteam, privacyfunctie, stakeholders | De verwerkingsverantwoordelijke, geadviseerd door de functionaris voor gegevensbescherming (FG); in voorkomend geval de betrokkenen; de toezichthoudende autoriteit als er een hoog risico overblijft |
| Bij ontbreken | Geen eigen sanctie — maar risico’s komen laat aan het licht, wanneer ze duur zijn | Een geldboete tot 10 miljoen euro of 2% van de wereldwijde jaaromzet (art. 83 lid 4) |
| Reikwijdte | Wereldwijd, niet aan één wet gebonden | De EU en de EER — en organisaties daarbuiten die goederen of diensten aanbieden aan mensen daar of hun gedrag monitoren |
In de dagelijkse praktijk is de grens minder scherp dan in de tabel. Veel organisaties zeggen PIA en bedoelen de beoordeling volgens art. 35, en veel tools en rapportsjablonen doen dat ook — de Franse toezichthoudende autoriteit CNIL noemt haar DPIA-software simpelweg „PIA”. Het gaat niet om de naam op het voorblad, maar om de vraag of de inhoud voldoet aan wat de wet eist.
Complaica is DPMS-software met een kant-en-klare Data Protection Kit: een vooraf gedefinieerde organisatiestructuur, de lijst van verwerkingsactiviteiten voor art. 30, catalogi van dreigingen en maatregelen en kant-en-klare rapporten voor het register van verwerkingsactiviteiten en de DPIA.
Wat PIA en DPIA gemeen hebben
De methode. Beide doorlopen dezelfde vier fasen, en beide zijn een cyclus en geen document dat één keer wordt geschreven:
- Context. Beschrijf de verwerking: welke gegevens, van wie, voor welk doel, met welke middelen.
- Maatregelen. Stel de maatregelen vast die ervoor zorgen dat de grondbeginselen worden nageleefd — noodzaak, evenredigheid, de rechten van de betrokken personen.
- Risico’s. Beoordeel wat die personen kan overkomen, hoe waarschijnlijk dat is en hoe ernstig het zou zijn.
- Validatie. Beslis of het bereikte beschermingsniveau aanvaardbaar is, en leg vast wie dat heeft beslist.
In elke fase moeten vier dingen vaststaan:
- de partijen: verwerkingsverantwoordelijke, verwerkers en betrokkenen;
- de aard en de omvang van de gegevens;
- de doeleinden van de verwerking;
- de eisen die gelden — op grond van de AVG, van andere wetgeving of van beide.
Wanneer is een DPIA verplicht volgens de AVG?
Telkens wanneer een soort verwerking, in het bijzonder een verwerking waarbij nieuwe technologieën worden gebruikt, waarschijnlijk een hoog risico inhoudt — dat staat in art. 35 lid 1. Art. 35 lid 3 noemt drie gevallen waarin dat altijd zo is:
- een systematische en uitgebreide beoordeling van persoonlijke aspecten, die is gebaseerd op geautomatiseerde verwerking, waaronder profilering, en waarop besluiten worden gebaseerd waaraan rechtsgevolgen zijn verbonden of die de persoon op vergelijkbare wijze wezenlijk treffen;
- grootschalige verwerking van bijzondere categorieën van persoonsgegevens, of van gegevens met betrekking tot strafrechtelijke veroordelingen en strafbare feiten;
- stelselmatige en grootschalige monitoring van openbaar toegankelijke ruimten.
Voor al het overige zijn er de richtsnoeren van de Groep gegevensbescherming artikel 29 (WP 248), die het Europees Comité voor gegevensbescherming heeft onderschreven. Ze geven negen criteria, en als vuistregel geldt dat een verwerking die aan twee daarvan voldoet, een DPIA nodig heeft:
- Evaluatie of scoretoekenning, met inbegrip van profilering en voorspelling — van prestaties op het werk, economische situatie, gezondheid, voorkeuren, gedrag of locatie.
- Geautomatiseerde besluitvorming met rechtsgevolg of vergelijkbaar wezenlijk gevolg, die tot uitsluiting of discriminatie kan leiden.
- Stelselmatige monitoring van personen, ook in openbaar toegankelijke ruimten.
- Gevoelige gegevens: bijzondere categorieën zoals gezondheidsgegevens of politieke opvattingen, strafrechtelijke veroordelingen en gegevens van zeer persoonlijke aard.
- Verwerking op grote schaal — afgemeten aan het aantal personen, de hoeveelheid gegevens, de duur en de geografische omvang.
- Matching of samenvoeging van datasets die uit verschillende verwerkingen afkomstig zijn.
- Kwetsbare betrokkenen: kinderen, werknemers, patiënten, ouderen, asielzoekers.
- Innovatief gebruik van technologie, zoals de combinatie van vingerafdruk- en gezichtsherkenning voor toegangscontrole.
- Verwerking die mensen belet een recht uit te oefenen of gebruik te maken van een dienst of een overeenkomst.
Daar komen de nationale lijsten nog bij. Op grond van art. 35 lid 4 maakt elke toezichthoudende autoriteit openbaar voor welke soorten verwerkingen in haar land een DPIA verplicht is; op grond van art. 35 lid 5 kan zij ook openbaar maken voor welke er geen is vereist. De lijsten verschillen, dus een organisatie die in meerdere landen actief is, moet ze elk afzonderlijk nagaan. Onze experts in gegevensbescherming helpen u uit te zoeken welke van toepassing zijn.
Wat een DPIA ten minste moet bevatten, staat in art. 35 lid 7:
- een systematische beschrijving van de beoogde verwerkingen en de verwerkingsdoeleinden, waaronder, in voorkomend geval, de gerechtvaardigde belangen die worden behartigd;
- een beoordeling van de noodzaak en de evenredigheid van de verwerkingen met betrekking tot de doeleinden;
- een beoordeling van de risico’s voor de rechten en vrijheden van betrokkenen;
- de beoogde maatregelen om de risico’s aan te pakken — waarborgen, veiligheidsmaatregelen en mechanismen om de bescherming van persoonsgegevens te garanderen en om aan te tonen dat aan de verordening is voldaan.
Blijkt uit de beoordeling dat er ondanks deze maatregelen een hoog risico zou overblijven, dan moet de verwerkingsverantwoordelijke voorafgaand aan de verwerking de toezichthoudende autoriteit raadplegen (art. 36).
Wanneer is een PIA op zijn plaats?
Een PIA hoort aan het begin van een project en begeleidt het gedurende de hele levenscyclus. De leidraad van het Amerikaanse Office of Management and Budget bij de E-Government Act (M-03-22) somt de typische aanleidingen voor federale overheidsinstanties op, en die laten zich op elke organisatie toepassen:
- papieren dossiers worden omgezet naar elektronische systemen;
- anonieme informatie wordt tot personen herleidbaar;
- een bestaand IT-systeem wordt op een wezenlijk nieuwe manier beheerd, bijvoorbeeld met nieuwe technologieën;
- databases met persoonlijke informatie worden samengevoegd, gecentraliseerd of gekoppeld;
- authenticatietechnologie — wachtwoorden, digitale certificaten, biometrie — wordt voor het eerst toegepast op een systeem waartoe het publiek toegang heeft;
- informatie uit commerciële of openbare bronnen wordt in bestaande systemen opgenomen;
- gegevens worden op een nieuwe manier tussen organisaties gebruikt of uitgewisseld;
- een wijziging van een bedrijfsproces leidt tot nieuw gebruik of nieuwe verstrekkingen van informatie;
- aan een verzameling worden nieuwe persoonlijke gegevens toegevoegd die het risico verhogen — gezondheids- of financiële gegevens bijvoorbeeld.
Een PIA of DPIA in tien stappen
Welke van de twee ook aan de orde is, het werk verloopt in dezelfde volgorde:
- Verzamel de informatie. Breng bijeen wat er over de verwerking bekend is: projectopdracht, gegevensstromen, systemen, contracten.
- Betrek de mensen die het weten. Praat met de verantwoordelijken uit de business, met IT en security, met juridische zaken en met de functionaris voor gegevensbescherming.
- Stel de wettelijke eisen vast. Welke wetten, regels en contracten gelden voor deze verwerking?
- Beoordeel rechtmatigheid en noodzaak. Is de verwerking rechtmatig, transparant, noodzakelijk en evenredig aan het doel?
- Breng de risico’s in kaart en rangschik ze. Waar zitten de lacunes, en wat zouden die voor de betrokken personen betekenen?
- Win waar nodig extern advies in. Bij externe experts — en bij de toezichthoudende autoriteit waar de wet dat eist.
- Bepaal de maatregelen. Technische, organisatorische of contractuele wijzigingen die het risico verkleinen.
- Laat het resultaat goedkeuren. De bevindingen en het plan worden afgetekend door wie ervoor verantwoordelijk is.
- Voer het plan uit. Met verantwoordelijken en termijnen — een maatregel waarvoor niemand verantwoordelijk is, wordt niet uitgevoerd.
- Evalueer en actualiseer. Op vaste momenten, en telkens wanneer de manier verandert waarop de gegevens worden gebruikt.
De volgorde is een leidraad, geen formulier. Kleine projecten doorlopen meerdere stappen in één overleg; grote herhalen sommige stappen meer dan eens.
Hoe bereidt u een PIA voor?
Voorbereiden betekent nauwkeurige informatie over de verwerking verzamelen. Federale overheidsinstanties in de VS leggen bijvoorbeeld in elke PIA op grond van de E-Government Act vast:
- welke informatie wordt verzameld;
- waarom die wordt verzameld en waarvoor die zal worden gebruikt;
- met wie die wordt gedeeld, binnen en buiten de organisatie;
- hoe personen worden geïnformeerd en hoe hun toestemming wordt verkregen;
- hoe de informatie wordt beveiligd.
Niemand weet dit allemaal in zijn eentje. Wie er wordt gevraagd, hangt af van het onderwerp: gaat de beoordeling over een marketingplatform, dan kan de marketingmanager zeggen welke bedrijfsdoelen het platform dient — en IT welke gegevens het werkelijk verplaatst.
Hoe bereidt u een DPIA voor?
Een DPIA heeft dezelfde feiten nodig en daarnaast wat art. 35 in het bijzonder vraagt. Het helpt om het volgende op tafel te hebben voordat de beoordeling begint:
- Het projectvoorstel of de projectopdracht — die levert de zakelijke context.
- De betrokkenen — klanten, werknemers, sollicitanten, patiënten.
- De categorieën van persoonsgegevens — van contactgegevens tot onlinegedrag.
- Gevoelige gegevens — bijzondere categorieën, of gegevens zoals de exacte locatie.
- De bronnen van de gegevens — het aanmaken van een account, trackingcookies, derden.
- De omvang van de verwerking — lokaal of internationaal, met of zonder doorgifte aan derde landen.
- De betrokken derden — leveranciers, zakenpartners, andere onderdelen van het bedrijf.
- De privacyverklaringen en beleidsdocumenten die voor de activiteit gelden.
- De contractuele verplichtingen — wat de contracten van de organisatie over deze verwerking zeggen.
- De bestaande maatregelen — de technische en organisatorische maatregelen waarop de verwerking kan voortbouwen.
Veel hiervan staat al op papier waar het register van verwerkingsactiviteiten volgens art. 30 actueel wordt gehouden. Een goed bijgehouden register is het beste vertrekpunt dat een DPIA kan hebben.
PIA en DPIA met Complaica
Een beoordeling in een tekstdocument beantwoordt de vraag één keer. De verwerking verandert en het document niet — en bij de volgende audit kan niemand zeggen welk risico door wie is geaccepteerd, en wanneer. Daarom hoort de beoordeling thuis op de plek waar ook de rest van het gegevensbeschermingsbeheer wordt bijgehouden.
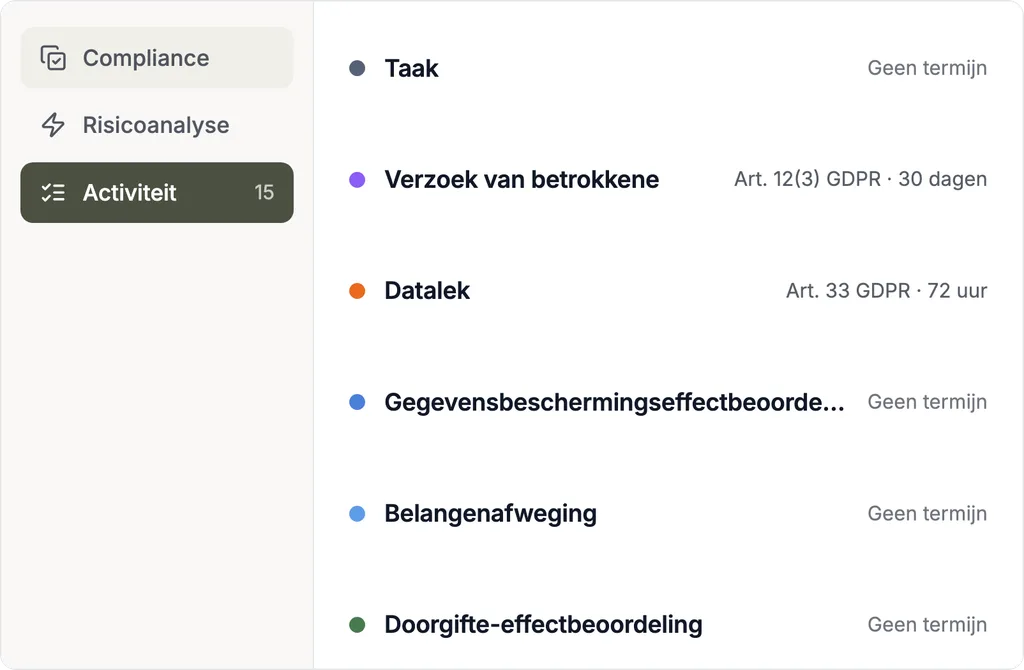
Complaica brengt DPMS en ISMS samen in één tool:
- Data Protection Kit. Een vooraf gedefinieerde typische organisatiestructuur, de lijst van verwerkingsactiviteiten voor art. 30 en catalogi van dreigingen en maatregelen voor gegevensbescherming — u past ze aan in plaats van met een leeg systeem te beginnen.
- Rapporten voor de audit. Kant-en-klare rapporten voor het register van verwerkingsactiviteiten (art. 30) en de DPIA (art. 35).
- Eén risicobeheer. Technische en organisatorische maatregelen uit het ISMS worden hergebruikt voor gegevensbescherming, en identieke dreigingen worden maar één keer beheerd.
- AI-assistent. Complaica ondersteunt MCP en kan worden gekoppeld aan ChatGPT, Claude of een lokaal gehoste AI-dienst — om structuren in natuurlijke taal te documenteren, of om te vragen wat een eis inhoudt.
- Integraties. i-doit, GSTool, Jira, SAP, Office 365 en andere, of uw eigen systemen via de REST API.
- Externe functionaris voor gegevensbescherming. As a service, door onze experts.
Maak kennis met de Complaica DPMS-software
Adviesdiensten voor gegevensbescherming
Waar de tijd of de ervaring voor een beoordeling ontbreekt, springen onze experts in gegevensbescherming bij:
- DPMS as a service. Wij helpen risico’s te identificeren, beleid en procedures te ontwikkelen en de beveiligingsstatus continu te verbeteren.
- Gegevensbeschermingsanalyse. Wij analyseren uw gegevensverwerking en benoemen de mogelijke risico’s.
- Implementatie van gegevensbescherming. Wij ontwikkelen beleid en procedures die bij uw bedrijf passen, voeren ze in en ondersteunen de opleiding van uw medewerkers.
- Monitoring van gegevensbescherming. Regelmatige reviews houden uw gegevensbeschermingsconcept actueel.
- Externe functionaris voor gegevensbescherming. Onze experts zijn op de hoogte van de actuele wetgeving, zodat u compliant blijft.
- Supportlijn. Van 9 tot 18 uur, voor vragen over informatiebeveiliging en gegevensbescherming.
Wat vindt u ervan?
Schrijf ons — welke hiervan bent u?
Dank u wel.
Wij reageren binnen één werkdag.
Niet verzonden.
Dat is niet gelukt. Controleer de velden of mail ons rechtstreeks.