ISO 27001 checklist of cheat sheet — de certificering in één oogopslag
In de certificeringsaudit wordt getoetst of uw ISMS voldoet aan de hoofdstukken 4 tot en met 10 van ISO/IEC 27001 en of de controls uit Annex A onderbouwd zijn gekozen. Deze cheat sheet vat samen waar het op aankomt — hoofdstuk voor hoofdstuk, met de toetsvragen, de documenten die er moeten zijn en het verloop van de audit.
ISO/IEC 27001 is de internationaal erkende norm voor managementsystemen voor informatiebeveiliging (ISMS). Een certificaat volgens deze norm toont aan dat een onafhankelijke instelling heeft getoetst hoe een organisatie haar informatiebeveiliging plant, implementeert, bewaakt en verbetert — en het is het bewijs waar klanten, aanbestedingen en partners het vaakst om vragen.
Voordat de auditor komt, hoort de organisatie zelf te weten waar ze staat. Daarvoor dient deze ISO 27001 cheat sheet: die zet het belangrijkste uit de norm op één pagina bij elkaar. Het artikel geeft de toetsvragen bij elk hoofdstuk, noemt de documenten die er moeten zijn, en beschrijft hoe u het resultaat evalueert en hoe de certificeringsaudit verloopt.
ISO 27001 checklist of cheat sheet?
Een checklist vinkt u punt voor punt af. Een cheat sheet — een spiekbriefje — zet bij elkaar wat u over een onderwerp paraat moet hebben. Deze cheat sheet doet dat voor de certificering volgens ISO 27001 en vertaalt de eisen van de norm naar toetsvragen die met „voldaan”, „deels” of „niet voldaan” te beantwoorden zijn — en met een bewijs te staven. Wie de vragen doorloopt, heeft daarna een gap-analyse: de lijst van wat er tussen de huidige stand en een ISMS dat rijp is voor certificering nog ontbreekt.
Twee dingen vervangt de cheat sheet niet. Het ene is de norm zelf: er wordt getoetst aan de letterlijke tekst van ISO/IEC 27001:2022, niet aan een samenvatting. Het andere is de interne audit die de norm in hoofdstuk 9.2 vereist: de toetsvragen kunnen daarvoor de basis zijn, maar een interne audit vraagt om een programma, onpartijdige auditors en een rapport.
Wat in de certificeringsaudit wordt getoetst
De norm heeft twee delen. De hoofdstukken 4 tot en met 10 beschrijven het managementsysteem. Ze gelden volledig: wie verklaart aan de norm te voldoen, kan geen van deze eisen uitsluiten. Annex A noemt 93 controls in vier thema’s. Welke daarvan worden toegepast, volgt uit de risicobehandeling en staat in de verklaring van toepasselijkheid (Statement of Applicability, SoA).
| Hoofdstuk | Waar het om gaat | Belangrijkste bewijzen |
|---|---|---|
| 4 Context van de organisatie | Omgeving, belanghebbenden, toepassingsgebied | Gedocumenteerd toepassingsgebied (scope) van het ISMS |
| 5 Leiderschap | Betrokkenheid van de directie, beleid, rollen | Informatiebeveiligingsbeleid |
| 6 Planning | Risicobeoordeling, risicobehandeling, doelstellingen, wijzigingen | Risicoprocessen, SoA, risicobehandelplan, informatiebeveiligingsdoelstellingen |
| 7 Ondersteuning | Middelen, competentie, bewustzijn, communicatie, documenten | Bewijzen van competentie, beheerste documenten |
| 8 Uitvoering | Beheersing van de processen, uitvoering van risicobeoordeling en risicobehandeling | Resultaten van de risicobeoordelingen en van de risicobehandeling |
| 9 Evaluatie van de prestaties | Monitoren en meten, interne audit, directiebeoordeling | Meetresultaten, auditprogramma en auditrapporten, resultaten van de directiebeoordeling |
| 10 Verbetering | Continue verbetering, afwijkingen, corrigerende maatregelen | Registraties van afwijkingen en corrigerende maatregelen |
ISO 27001 cheat sheet: de zeven hoofdstukken
De vragen volgen de versie ISO/IEC 27001:2022, inclusief de wijziging Amd 1:2024. Bij elke vraag hoort een bewijs — een document, een registratie, een verslag. Een antwoord zonder bewijs telt in de audit niet.
Hoofdstuk 4: Context van de organisatie
Het ISMS begint met de vraag waarvoor het geldt. De organisatie stelt de externe en interne onderwerpen vast die haar informatiebeveiliging beïnvloeden — wetten, contracten, markt en technologie aan de ene kant, structuur, middelen en cultuur aan de andere — en leidt daaruit het toepassingsgebied af.
- Zijn de externe en interne onderwerpen vastgesteld die relevant zijn voor het doel van de organisatie en voor haar ISMS?
- Is nagegaan of klimaatverandering een relevant onderwerp is? Sinds de wijziging Amd 1:2024 vereist de norm die toets uitdrukkelijk.
- Zijn de belanghebbenden bekend — klanten, autoriteiten, eigenaren, medewerkers, leveranciers — en hun eisen, met inbegrip van de wettelijke, regelgevende en contractuele?
- Is vastgesteld aan welke van deze eisen via het ISMS wordt voldaan?
- Is het toepassingsgebied gedocumenteerd — met locaties, organisatieonderdelen en processen, en met de raakvlakken en afhankelijkheden ten opzichte van wat andere organisaties uitvoeren?
- Zijn de processen van het ISMS en hun wisselwerking vastgesteld?
Hoofdstuk 5: Leiderschap
Een ISMS dat niet door de directie wordt gedragen, doorstaat geen audit: auditors spreken met de directie en vragen haar naar doelstellingen, middelen en resultaten. De taken in het ISMS kunnen worden gedelegeerd, de verantwoordelijkheid ervoor niet.
- Zijn het informatiebeveiligingsbeleid en de informatiebeveiligingsdoelstellingen vastgesteld en verenigbaar met de strategische richting van de organisatie?
- Zijn de eisen van het ISMS in de bedrijfsprocessen geïntegreerd, en zijn de benodigde middelen beschikbaar?
- Bevat het beleid de verbintenis om aan de geldende eisen te voldoen en het ISMS continu te verbeteren?
- Is het beleid gedocumenteerd, binnen de organisatie bekendgemaakt en — voor zover passend — beschikbaar voor belanghebbenden?
- Zijn verantwoordelijkheden en bevoegdheden voor de rollen in de informatiebeveiliging toegewezen en bekendgemaakt?
- Is geregeld wie aan de directie rapporteert over de prestaties van het ISMS?
Hoofdstuk 6: Planning
De kern van de norm. De risicobeoordeling bepaalt welke controls nodig zijn — niet andersom. De werkwijze moet zo zijn beschreven dat herhaalde beoordelingen consistente, geldige en vergelijkbare resultaten opleveren.
- Risicobeoordeling. Is er een gedocumenteerde werkwijze met criteria voor risicoacceptatie? Zijn de risico’s voor vertrouwelijkheid, integriteit en beschikbaarheid geïdentificeerd, geanalyseerd en geprioriteerd — en heeft elk risico een risico-eigenaar?
- Risicobehandeling. Is voor elk risico een behandeloptie gekozen? Zijn de benodigde controls bepaald en met Annex A vergeleken, zodat er geen over het hoofd wordt gezien? Hebben de risico-eigenaren het risicobehandelplan goedgekeurd en de restrisico’s geaccepteerd?
- Verklaring van toepasselijkheid (SoA). Noemt de verklaring de benodigde controls, de onderbouwing voor hun opname, hun implementatiestatus en de onderbouwing voor elke uitsluiting van een control uit Annex A?
- Informatiebeveiligingsdoelstellingen. Zijn de doelstellingen meetbaar, voor zover praktisch haalbaar, en worden ze gemonitord? Is gepland wat er wordt gedaan, door wie, met welke middelen, wanneer het klaar is — en hoe het resultaat wordt geëvalueerd?
- Planning van wijzigingen. Worden wijzigingen in het ISMS op geplande wijze doorgevoerd? Deze eis is er met de versie van 2022 bij gekomen.
Hoofdstuk 7: Ondersteuning
Wat het ISMS nodig heeft om te functioneren: mensen, kennis, communicatie en beheerste documenten.
- Middelen. Zijn de middelen bepaald en beschikbaar gesteld die nodig zijn om het ISMS in te richten, te beheren en te verbeteren?
- Competentie. Is vastgesteld welke competentie de personen nodig hebben van wie het werk de informatiebeveiliging beïnvloedt — en is die aangetoond, bijvoorbeeld door opleiding, training of ervaring?
- Bewustzijn. Kennen de medewerkers het beleid, hun eigen bijdrage aan het ISMS en de gevolgen als niet aan de eisen wordt voldaan?
- Communicatie. Is vastgesteld waarover, wanneer, met wie en hoe intern en extern wordt gecommuniceerd?
- Gedocumenteerde informatie. Worden documenten geïdentificeerd, beoordeeld en goedgekeurd? Zijn ze beschikbaar waar ze nodig zijn, en beschermd tegen verlies van vertrouwelijkheid, oneigenlijk gebruik en verlies van integriteit?
Hoofdstuk 8: Uitvoering
Hoofdstuk 6 plant, hoofdstuk 8 voert uit. Hier wil de auditor zien dat de procedures niet alleen zijn beschreven, maar ook worden toegepast.
- Zijn de processen waarmee aan de eisen wordt voldaan gepland, geïmplementeerd en beheerst — met criteria en met het bewijs dat ze volgens plan verlopen?
- Worden geplande wijzigingen beheerst en de gevolgen van onbedoelde wijzigingen beoordeeld?
- Worden extern geleverde processen, producten en diensten die voor het ISMS relevant zijn, beheerst?
- Worden risicobeoordelingen met geplande tussenpozen herhaald — en telkens wanneer er iets wezenlijks verandert? Zijn de resultaten gedocumenteerd?
- Is het risicobehandelplan uitgevoerd en het resultaat gedocumenteerd?
Hoofdstuk 9: Evaluatie van de prestaties
Drie instrumenten laten zien of het ISMS werkt: monitoren en meten, de interne audit en de directiebeoordeling. De externe audit van de certificerende instelling hoort daar niet bij — die veronderstelt dat de organisatie zichzelf eerst heeft getoetst.
- Is vastgesteld wat wordt gemonitord en gemeten, met welke methoden, wanneer en door wie — en wie de resultaten evalueert?
- Is er een auditprogramma dat frequentie, methoden, verantwoordelijkheden en rapportage vastlegt?
- Zijn de interne auditors zo gekozen dat objectiviteit en onpartijdigheid gewaarborgd zijn — toetst dus niemand het eigen werk?
- Worden de auditresultaten aan het verantwoordelijke management gerapporteerd?
- Beoordeelt de directie het ISMS met geplande tussenpozen — en komt daarbij aan de orde wat de norm voorschrijft: de status van de maatregelen uit eerdere directiebeoordelingen, veranderingen in de omgeving en in de eisen van belanghebbenden, afwijkingen, meet- en auditresultaten, de resultaten van de risicobeoordeling en de status van het risicobehandelplan?
- Zijn de resultaten van de directiebeoordeling gedocumenteerd — met de besluiten over verbeteringen en over wijzigingen in het ISMS?
Hoofdstuk 10: Verbetering
Afwijkingen komen in elk ISMS voor. Getoetst wordt niet of ze er waren, maar hoe de organisatie ermee omgaat: of ze de oorzaak zoekt in plaats van alleen het afzonderlijke geval te verhelpen.
- Wordt op een afwijking gereageerd — wordt die gecorrigeerd, en worden de gevolgen ervan aangepakt?
- Wordt de oorzaak vastgesteld en nagegaan of er soortgelijke afwijkingen bestaan of zich zouden kunnen voordoen?
- Worden corrigerende maatregelen uitgevoerd en op hun doeltreffendheid beoordeeld?
- Zijn afwijkingen, maatregelen en resultaten gedocumenteerd?
- Worden de geschiktheid, adequaatheid en doeltreffendheid van het ISMS continu verbeterd?
Annex A: 93 controls en de verklaring van toepasselijkheid
Annex A is geen lijst om af te werken. Het is een catalogus van mogelijke controls waarmee de organisatie haar risicobehandeling vergelijkt. De versie van 2022 deelt 93 controls in vier thema’s in; implementatierichtlijnen bij elke control geeft ISO/IEC 27002:2022.
| Thema | Aantal | Voorbeelden |
|---|---|---|
| A.5 Organisatorische controls | 37 | Beleid, leveranciersrelaties, omgang met beveiligingsincidenten, gebruik van clouddiensten |
| A.6 Mensgerichte controls | 8 | Screening, training en bewustwording, werken op afstand |
| A.7 Fysieke controls | 14 | Fysieke toegangsbeveiliging, bescherming van apparatuur, veilig verwijderen |
| A.8 Technologische controls | 34 | Speciale toegangsrechten, kwetsbaarhedenbeheer, back-ups, logging, veilige ontwikkeling |
De toetsvragen bij Annex A:
- Is elk van de 93 controls beoordeeld — als toepasselijk of als uitgesloten, in beide gevallen met onderbouwing?
- Is elke toepasselijke control te herleiden tot een risico, een wettelijke eis of een contractuele eis?
- Heeft elke toepasselijke control een implementatiestatus, een verantwoordelijke en een bewijs?
- Is ook rekening gehouden met controls die niet in Annex A staan, maar voor uw risico’s nodig zijn? De catalogus is niet uitputtend.
- Komt de SoA overeen met het risicobehandelplan — en met wat daadwerkelijk is geïmplementeerd?
Verplichte documenten: wat er moet zijn
Op deze plaatsen vereist de norm uitdrukkelijk gedocumenteerde informatie. Ontbreekt een van deze documenten, dan is dat in de audit een afwijking:
- Toepassingsgebied van het ISMS (4.3)
- Informatiebeveiligingsbeleid (5.2)
- Proces voor de risicobeoordeling (6.1.2)
- Proces voor de risicobehandeling met risicobehandelplan (6.1.3)
- Verklaring van toepasselijkheid (6.1.3)
- Informatiebeveiligingsdoelstellingen (6.2)
- Bewijzen van competentie (7.2)
- Bewijzen dat de processen volgens plan zijn uitgevoerd (8.1)
- Resultaten van de risicobeoordelingen (8.2)
- Resultaten van de risicobehandeling (8.3)
- Resultaten van monitoren en meten (9.1)
- Auditprogramma en auditresultaten (9.2)
- Resultaten van de directiebeoordeling (9.3)
- Afwijkingen, corrigerende maatregelen en de resultaten daarvan (10.2)
Daar komt bij wat de organisatie zelf noodzakelijk acht voor de doeltreffendheid van haar ISMS (7.5.1), en wat de toegepaste controls uit Annex A vereisen — bijvoorbeeld een inventaris van informatie en assets, regels voor aanvaardbaar gebruik of procedures voor de omgang met beveiligingsincidenten.
Zo evalueert u de antwoorden
Vinkjes alleen zeggen weinig. De antwoorden zeggen pas iets wanneer elk ervan is beoordeeld, met bewijs is gestaafd en in een maatregel is vertaald:
- Beoordelen. Elke vraag krijgt een status: voldaan, deels voldaan of niet voldaan. „Niet van toepassing” bestaat alleen bij de controls uit Annex A — en alleen met onderbouwing.
- Staven. Bij elk antwoord „voldaan” hoort het bewijs. Wie het niet vindt, stelt het antwoord naar beneden bij.
- Wegen. Gaps in de hoofdstukken 4 tot en met 10 en ontbrekende verplichte documenten gaan voor: ze brengen het certificaat rechtstreeks in gevaar. Bij de controls geeft de hoogte van het risico dat ze behandelen de doorslag.
- Plannen. Uit elke gap volgt een maatregel met een verantwoordelijke en een deadline.
- Herhalen. Na de implementatie wordt opnieuw beoordeeld. De interne audit en de directiebeoordeling sluiten het geheel af.
De eerste keer is het resultaat moeilijk te duiden: of aan een eis deels of niet is voldaan, hangt af van wat een auditor als bewijs accepteert. Dan helpt de blik van buitenaf — van iemand die audits kent.
Van cheat sheet naar certificaat: het verloop van de audit
Het certificaat wordt afgegeven door een certificerende instelling. Erkend wordt het in de regel alleen als die instelling geaccrediteerd is — in Duitsland door de Deutsche Akkreditierungsstelle (DAkkS). De eerste audit heeft twee fasen, daarna begint een cyclus van drie jaar:
- Fase 1. De auditor beoordeelt de documentatie en de gereedheid voor de audit: toepassingsgebied, risicobeoordeling, SoA — en of interne audits en directiebeoordeling worden gepland en uitgevoerd. Het resultaat noemt de punten die vóór de tweede fase moeten zijn opgehelderd.
- Fase 2. De auditor toetst implementatie en doeltreffendheid: in gesprekken met directie en medewerkers en aan de hand van bewijzen wordt nagegaan of in de praktijk gebeurt wat is gedocumenteerd.
- Afwijkingen. Grote afwijkingen (major) moeten zijn verholpen voordat het certificaat wordt verleend. Voor kleine (minor) volstaat in de regel een plan met corrigerende maatregelen.
- Certificaat. Het is drie jaar geldig.
- Controle-audits. Ten minste één keer per jaar toetst de certificerende instelling steekproefsgewijs of het ISMS nog steeds wordt beheerd en verbeterd.
- Hercertificering. Voordat de drie jaar om zijn, wordt het hele ISMS opnieuw geaudit.
Van de start van het project tot het certificaat verstrijken doorgaans drie tot twaalf maanden — afhankelijk van toepassingsgebied, bestaande documentatie en beschikbare capaciteit.
Er wordt alleen nog gecertificeerd volgens ISO/IEC 27001:2022. De overgangstermijn voor certificaten volgens de versie van 2013 eindigde op 31 oktober 2025; oudere checklists met 114 controls in 14 domeinen zijn achterhaald.
Veelvoorkomende zwakke punten vóór de audit
- Een toepassingsgebied dat niet bij de bedrijfsactiviteiten past. Is het te ruim, dan wordt het project onbeheersbaar. Is het te krap, dan vraagt de klant waarom de dienst die hij afneemt niet op het certificaat staat.
- Een risicobeoordeling die niemand kan herhalen. Zonder vastgelegde criteria komen twee personen bij hetzelfde risico tot twee uitkomsten.
- Een SoA zonder onderbouwing. „Niet van toepassing” is een uitspraak die de auditor toetst — bijvoorbeeld wanneer veilige ontwikkeling is uitgesloten, maar het bedrijf software ontwikkelt.
- Interne audit en directiebeoordeling ontbreken. Certificerende instellingen verwachten in de regel dat beide vóór de tweede fase hebben plaatsgevonden. Een afspraak in de agenda volstaat niet.
- Documenten die niemand kent. Een beleidsdocument waar niemand naar werkt, valt op in het gesprek met de medewerkers.
- Bewijzen die pas voor de audit ontstaan. Een ISMS wordt maandenlang beheerd. Verslagen die allemaal dezelfde datum dragen, laten het tegendeel zien.
Wat de ISO 27001-certificering oplevert
Wettelijk voorgeschreven is de certificering niet. In de praktijk wordt ze geëist in contracten en aanbestedingen. En wie onder NIS2 valt, kan wat voor ISO 27001 is gedocumenteerd, gebruiken voor de overeenkomstige eisen — voor zover het inhoudelijk past.
- Risico’s kennen in plaats van vermoeden. De risicobeoordeling laat zien waar een aanval of uitval de meeste schade zou aanrichten — en waar het budget het eerst naartoe moet.
- Informatie in elke vorm beschermen. Het ISMS geldt voor papier, eigen systemen en de cloud: voor financiële gegevens, intellectueel eigendom, personeelsgegevens en wat klanten u hebben toevertrouwd.
- Verantwoordelijkheden vastleggen. Rollen, procedures en meldroutes staan vast voordat zich een incident voordoet.
- Vertrouwen aantonen. Een certificaat beantwoordt veel vragen uit de beveiligingsvragenlijsten van klanten en partners met één enkel document.
- Geld gericht inzetten. Maatregelen volgen het risico. Uitgaven voor bescherming die geen risico verlaagt, vallen op.
Een certificaat verhindert geen aanval. Het toont aan dat de organisatie haar risico’s kent en behandelt en de doeltreffendheid van haar maatregelen toetst — en dat verkleint de kans op een incident en beperkt de gevolgen ervan.
ISO 27001 voorbereiden met Complaica
Toetsvragen in een spreadsheet zijn één keer beantwoord. Tot aan de audit veranderen assets, risico’s en maatregelen — de spreadsheet niet. Complaica is ISMS-software voor ISO 27001 waarin de antwoorden de actuele stand van het ISMS worden:
- Eisen en controls als catalogus. De eisen van ISO/IEC 27001:2022 en de 93 controls uit Annex A zijn opgenomen, met implementatierichtlijnen uit ISO/IEC 27002:2022. Elke control krijgt een implementatiestatus, een onderbouwing en bewijzen.
- Risicomanagement. Risico’s per asset in een configureerbare risicomatrix, met behandeloptie, maatregelen en restrisico — gericht op ISO/IEC 27005.
- SoA en risicobehandelplan als rapport. Beide worden uit de actuele dataset gegenereerd — bij de eerste audit en vóór elke controle-audit.
- Maatregelen met verantwoordelijken en deadlines. Elke statuswijziging wordt met auteur en datum vastgelegd.
- Bewijzen bij het object. Documenten, links en beoordelingen staan waar ze iets staven.
- AI-integratie (MCP). Voor vragen over eisen en controls. Beoordeling en beslissing blijven bij u.
- Andere kaders op dezelfde dataset. NIS2, TISAX, BSI IT-Grundschutz of de AVG gebruiken dezelfde assets, risico’s en bewijzen.
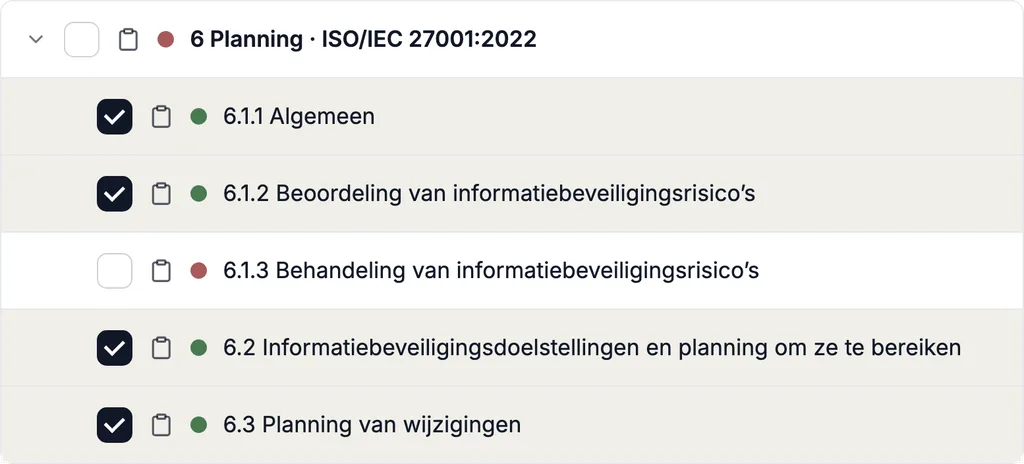
Maak kennis met de Complaica ISMS-software voor ISO 27001
Daarbij komt advies, zo ver als u het nodig hebt: gap-analyse, opbouw van het ISMS, risicomanagement, beleid, interne audits en de voorbereiding op de certificeringsaudit. De certificering zelf wordt door een onafhankelijke certificerende instelling uitgevoerd.
Wilt u weten waar uw ISMS staat? Vraag de gratis checkup van 20 minuten aan.
Conclusie
Een ISO 27001 cheat sheet maakt van de norm één overzichtelijke pagina en van de antwoorden op de toetsvragen een plan. Waarde heeft de cheat sheet wanneer elk antwoord met bewijs is gestaafd, elke gap een verantwoordelijke en een deadline heeft en de beoordeling wordt herhaald. Begin met toepassingsgebied en risicobeoordeling — daaruit volgt al het andere — en plan de interne audit en de directiebeoordeling zo dat beide vóór de certificeringsaudit zijn afgerond.
Wat vindt u ervan?
Schrijf ons — welke hiervan bent u?
Dank u wel.
Wij reageren binnen één werkdag.
Niet verzonden.
Dat is niet gelukt. Controleer de velden of mail ons rechtstreeks.