NIS2 — wie eronder valt en wat de richtlijn vereist
Sector, omvang, bijzondere gevallen: drie kenmerken bepalen of een bedrijf onder de NIS2-richtlijn valt. Wie eronder valt, welke verplichtingen daaruit volgen, welke termijnen gelden en wat er bij overtredingen dreigt.
De NIS2-richtlijn — Richtlijn (EU) 2022/2555 — heeft de kring van bedrijven die hun cyberbeveiliging aantoonbaar moeten organiseren, aanzienlijk uitgebreid. Haar voorganger uit 2016 gold voor aanbieders van essentiële diensten en enkele digitaledienstverleners; NIS2 omvat 18 sectoren, van energieleverancier tot machinebouwer. In Duitsland is ze sinds 6 december 2025 geldend recht, omgezet in het BSI-Gesetz (BSIG).
Bijna elk NIS2-project begint daarom met dezelfde vraag: vallen wij eronder? Dit artikel beantwoordt eerst die vraag — en daarna wat NIS2 vereist, welke termijnen voor bedrijven gelden en wat er bij overtredingen dreigt.
Wie valt onder NIS2?
Of een bedrijf onder NIS2 valt, hangt af van drie kenmerken: de sector waarin het actief is, zijn omvang en — in sommige gevallen — de aard van zijn dienst. Een autoriteit deelt u de uitkomst niet mee: elk bedrijf toetst zelf of het eronder valt, en registreert zich dan.
1. De sector
De richtlijn noemt in twee bijlagen 18 sectoren. Bijlage I bevat de zeer kritieke sectoren:
- Energie
- Vervoer
- Bankwezen
- Infrastructuur voor de financiële markt
- Gezondheidszorg
- Drinkwater
- Afvalwater
- Digitale infrastructuur — onder meer cloudcomputing- en datacentrumdiensten, DNS-diensten en vertrouwensdiensten
- Beheer van ICT-diensten (business-to-business) — aanbieders van beheerde diensten en van beheerde beveiligingsdiensten (managed service providers en managed security service providers)
- Overheid
- Ruimtevaart
Bijlage II noemt de andere kritieke sectoren:
- Post- en koeriersdiensten
- Afvalstoffenbeheer
- Vervaardiging, productie en distributie van chemische stoffen
- Productie, verwerking en distributie van levensmiddelen
- Vervaardiging — medische hulpmiddelen, informaticaproducten, elektronische en optische producten, elektrische apparatuur, machines, motorvoertuigen en andere transportmiddelen
- Digitale aanbieders — onlinemarktplaatsen, onlinezoekmachines en platforms voor socialenetwerkdiensten
- Onderzoek
Bepalend is niet de branche waartoe een bedrijf zichzelf rekent, maar de soort entiteit die in de bijlagen is beschreven — in het Duitse recht in de bijlagen 1 en 2 van het BSIG. Bedrijfsactiviteiten die in verhouding tot de totale activiteit verwaarloosbaar zijn, kunnen volgens § 28 BSIG bij de indeling buiten beschouwing blijven.
2. De omvang
In beginsel vallen middelgrote en grote ondernemingen eronder. De drempels komen uit de EU-aanbeveling over de definitie van kleine en middelgrote ondernemingen (2003/361/EG):
| Criterium | Middelgrote onderneming | Grote onderneming |
|---|---|---|
| Werknemers | ten minste 50 | ten minste 250 |
| of financiële kengetallen | jaaromzet en jaarbalanstotaal elk meer dan 10 miljoen euro | jaaromzet meer dan 50 miljoen euro en jaarbalanstotaal meer dan 43 miljoen euro |
Het volstaat één van beide drempels te bereiken: het aantal werknemers of de financiële kengetallen. Binnen groepen van ondernemingen worden de cijfers van partnerondernemingen en verbonden ondernemingen in beginsel meegeteld; het Duitse BSIG staat daarop een uitzondering toe wanneer het bedrijf zijn IT-systemen onafhankelijk van de groep exploiteert.
3. Essentieel of belangrijk?
Uit sector en omvang volgt de categorie. De richtlijn onderscheidt essentiële en belangrijke entiteiten; het Duitse BSIG noemt de essentiële entiteiten „besonders wichtige Einrichtungen” (bijzonder belangrijke entiteiten).
| Criterium | Essentiële entiteiten | Belangrijke entiteiten |
|---|---|---|
| In het Duitse BSIG | „besonders wichtige Einrichtungen” (bijzonder belangrijke entiteiten) | „wichtige Einrichtungen” (belangrijke entiteiten) |
| Wie | grote ondernemingen uit de sectoren van bijlage I; daarnaast afzonderlijke soorten entiteiten ongeacht hun omvang | middelgrote ondernemingen uit bijlage I; middelgrote en grote ondernemingen uit bijlage II |
| Toezicht | vooraf en achteraf — ook zonder aanleiding, bijvoorbeeld door audits en inspecties ter plaatse | achteraf — wanneer er aanwijzingen zijn voor een overtreding |
| Boete tot | 10 miljoen euro of 2% van de wereldwijde jaaromzet | 7 miljoen euro of 1,4% van de wereldwijde jaaromzet |
De verplichtingen zelf — risicomanagement, melding, registratie — zijn voor beide categorieën in wezen dezelfde. Het verschil zit in het toezicht en in de hoogte van de boetes.
4. Ongeacht de omvang
Sommige entiteiten vallen ook onder NIS2 wanneer ze de drempels niet bereiken:
- aanbieders van openbare elektronischecommunicatienetwerken of van openbare elektronischecommunicatiediensten
- verleners van vertrouwensdiensten
- registers voor topleveldomeinnamen, DNS-dienstverleners en verleners van domeinnaamregistratiediensten
- de enige aanbieder in een lidstaat van een dienst die essentieel is voor de instandhouding van kritieke maatschappelijke of economische activiteiten
- entiteiten waarvan de uitval aanzienlijke gevolgen kan hebben voor de openbare veiligheid, de openbare beveiliging of de volksgezondheid, of een systeemrisico met zich kan brengen
- kritieke entiteiten in de zin van Richtlijn (EU) 2022/2557 — in Duitsland de „Betreiber kritischer Anlagen” (exploitanten van kritieke installaties)
- overheidsinstanties, afhankelijk van het nationale recht
Niet onder NIS2 — en er toch mee te maken krijgen
Ook wie aan geen van deze voorwaarden voldoet, komt NIS2 tegen: als leverancier. Bedrijven die eronder vallen, moeten de beveiliging van hun toeleveringsketen waarborgen en geven de eisen in contracten, vragenlijsten en audits door aan hun dienstverleners. Voor IT-dienstverleners, softwareproducenten en toeleveranciers loont het daarom de eigen beveiligingsmaatregelen te kunnen aantonen voordat de eerste klant ernaar vraagt.
Toepasselijkheidstoets in vier stappen
- Activiteiten in kaart brengen. Welke diensten verleent het bedrijf, welke goederen produceert het — en welke daarvan komen overeen met een soort entiteit uit bijlage I of II?
- Omvang bepalen. Werknemers, jaaromzet en jaarbalanstotaal vaststellen volgens Aanbeveling 2003/361/EG, met inbegrip van de partnerondernemingen en verbonden ondernemingen.
- Bijzondere gevallen toetsen. Geldt een van de regels die los van de omvang staan — of heeft sectorspecifieke wetgeving voorrang, bijvoorbeeld DORA voor financiële entiteiten?
- Uitkomst documenteren. Ook de uitkomst „valt er niet onder” hoort met onderbouwing en datum in het dossier. Veranderen de omvang of de activiteiten, dan wordt de toets herhaald.
Voor het Duitse rechtskader biedt het BSI online een toepasselijkheidstoets aan, de Duitstalige NIS-2-Betroffenheitsprüfung. Die geeft een eerste oriëntatie; juridisch bindend is de uitkomst niet.
Wat vereist NIS2?
De NIS2-eisen laten zich in vier groepen indelen. Telkens zijn het artikel van de richtlijn en de paragraaf van het Duitse BSIG vermeld:
- Risicobeheersmaatregelen (art. 21, § 30 BSIG): passende en evenredige technische, operationele en organisatorische maatregelen — volgens de stand van de techniek, en de naleving ervan moet worden gedocumenteerd.
- Meldplichten (art. 23, § 32 BSIG): Significante beveiligingsincidenten moeten binnen vaste termijnen worden gemeld.
- Registratie (art. 3, § 33 BSIG): Entiteiten die eronder vallen, registreren zichzelf bij de bevoegde autoriteit en houden hun gegevens actueel.
- Verantwoordelijkheid van de directie (art. 20, § 38 BSIG): De directie implementeert de maatregelen, ziet toe op de uitvoering ervan en volgt zelf regelmatig opleidingen.
De tien risicobeheersmaatregelen
Art. 21, lid 2, van de richtlijn noemt tien gebieden die de maatregelen ten minste moeten omvatten:
- beleid inzake risicoanalyse en beveiliging van informatiesystemen
- incidentenbehandeling
- bedrijfscontinuïteit — back-upbeheer, noodvoorzieningenplannen — en crisisbeheer
- beveiliging van de toeleveringsketen, met inbegrip van de relaties met rechtstreekse leveranciers en dienstverleners
- beveiliging bij het verwerven, ontwikkelen en onderhouden van IT-systemen, met inbegrip van de respons op en bekendmaking van kwetsbaarheden
- beleid en procedures om de doeltreffendheid van de maatregelen te beoordelen
- basispraktijken op het gebied van cyberhygiëne en opleiding op het gebied van cyberbeveiliging
- beleid en procedures inzake het gebruik van cryptografie en, in voorkomend geval, encryptie
- beveiligingsaspecten ten aanzien van personeel, toegangscontrole en beheer van activa
- multifactor-authenticatie of continue authenticatie, beveiligde spraak-, video- en tekstcommunicatie en, wanneer gepast, beveiligde noodcommunicatie
De lijst noemt thema’s, geen kant-en-klare maatregelen: wat passend is, hangt af van het risico, van de omvang van het bedrijf en van de mogelijke gevolgen van een incident. Voor bepaalde soorten digitale entiteiten — bijvoorbeeld cloudaanbieders, datacentra en managed service providers — werkt de Uitvoeringsverordening (EU) 2024/2690 de eisen in detail uit.
Wie al een ISMS volgens ISO 27001 heeft, begint niet bij nul: wat daar is gedocumenteerd, kan — voor zover het inhoudelijk past — voor de overeenkomstige NIS2-eisen worden gebruikt. De registratie en de meldplichten vervangt een certificaat echter niet.
Meldtermijnen bij significante beveiligingsincidenten
- Binnen 24 uur na kennisname: de vroegtijdige waarschuwing — in het Duitse BSIG de „frühe Erstmeldung” (vroege eerste melding).
- Binnen 72 uur: de incidentmelding met een eerste beoordeling van de ernst en de gevolgen.
- Op verzoek van de autoriteit: tussentijdse verslagen over de stand van zaken.
- Uiterlijk één maand na de incidentmelding: het eindverslag. Is het incident nog aan de gang, dan komt eerst een voortgangsverslag ervoor in de plaats.
De termijnen lopen vanaf het moment waarop het bedrijf kennis krijgt van het incident — ook ’s nachts en in het weekend. Wie pas op het moment zelf uitzoekt wie meldt en wie beslist, heeft de 24 uur doorgaans al verbruikt.
Welke NIS2-termijnen gelden voor bedrijven?
De data van de richtlijn richten zich tot de lidstaten, niet tot de bedrijven:
- 16 januari 2023: De richtlijn treedt in werking.
- 17 oktober 2024: Termijn voor de omzetting in nationaal recht. Een dag later wordt de oude NIS-richtlijn (EU) 2016/1148 ingetrokken.
- 17 april 2025: De lidstaten stellen een lijst op van de essentiële en belangrijke entiteiten en actualiseren die ten minste om de twee jaar.
- 17 oktober 2027: De Commissie evalueert de richtlijn voor het eerst, daarna om de 36 maanden.
Voor bedrijven telt de nationale wet — en de dag waarop die in werking treedt. Veel lidstaten hebben de omzettingstermijn niet gehaald; daardoor verschilt de stand van zaken van land tot land.
In Duitsland geldt het nieuwe BSIG sinds 6 december 2025; een algemene overgangstermijn voor de verplichtingen kent het niet. Voor de registratie bij het BSI hadden entiteiten die eronder vallen volgens § 33 BSIG drie maanden de tijd — die termijn is verstreken. Wie eronder valt en nog niet geregistreerd is, moet dat zo snel mogelijk alsnog doen. Wie later voor het eerst onder de wet valt, omdat het bedrijf groeit of er een bedrijfsactiviteit bij komt, heeft vanaf dat moment opnieuw drie maanden.
NIS2-boetes en aansprakelijkheid van de directie
Overtredingen van de verplichtingen inzake risicomanagement en melding kunnen duur uitvallen. De richtlijn legt maximumbedragen vast waarin elke lidstaat ten minste moet voorzien:
- Essentiële entiteiten: 10 miljoen euro of 2% van de wereldwijde jaaromzet in het voorgaande boekjaar — afhankelijk van welk bedrag hoger is.
- Belangrijke entiteiten: 7 miljoen euro of 1,4% van de wereldwijde jaaromzet.
Het Duitse BSIG neemt deze bedragen over in § 65; het omzetgerelateerde kader geldt daar voor ondernemingen met een totale omzet van meer dan 500 miljoen euro. Ook een verzuimde registratie kan worden bestraft — met een boete tot 500.000 euro.
Zwaarder dan de boete weegt vaak de persoonlijke verantwoordelijkheid. De leden van de bestuursorganen kunnen voor overtredingen aansprakelijk worden gesteld; in Duitsland zijn ze tegenover hun onderneming aansprakelijk volgens de regels van het vennootschapsrecht. Autoriteiten kunnen bovendien gelasten dat een overtreding openbaar wordt gemaakt. Als laatste middel — en alleen bij essentiële entiteiten — voorziet de richtlijn erin dat personen met leidinggevende verantwoordelijkheden hun functie tijdelijk niet mogen uitoefenen totdat de tekortkoming is verholpen.
Waarom de NIS2-implementatie loont
NIS2 is wetgeving, maar de maatregelen die ze vereist, zijn dezelfde die een aanval voorkomen of de gevolgen ervan beperken:
- Risico’s vroeg herkennen: Wie zijn systemen, afhankelijkheden en kwetsbaarheden kent, handelt voordat er schade ontstaat.
- De bedrijfsvoering in stand houden: Geteste back-ups, herstelplannen en een geoefend crisisteam bepalen of een incident uren kost of weken.
- Sneller reageren: Vaste meldroutes scheppen duidelijkheid als het erop aankomt — en de meldingen aan de autoriteiten helpen andere bedrijven tijdig te waarschuwen.
- Vertrouwen aantonen: Klanten en partners vragen om bewijzen. Wie ze kan overleggen, blijft in de toeleveringsketen.
NIS2 met Complaica implementeren
Complaica is NIS2-software — in wezen ISMS-software die de eisencatalogus van NIS2 meebrengt. Toepassingsgebied, assets, eisen, risico’s, maatregelen, beveiligingsincidenten en bewijzen staan in één dataset; dashboards tonen de directie hoe ver de implementatie is en waar de gaps zitten.
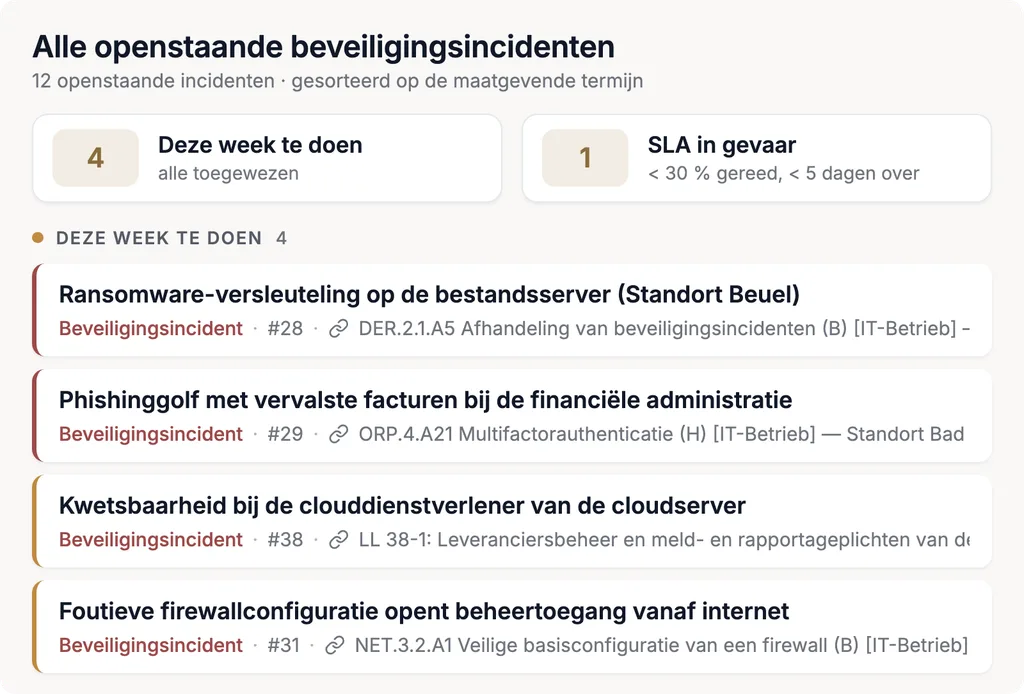
Daarbij komt advies, zo ver als u het nodig hebt: van de toepasselijkheidstoets via de gap-analyse tot het doorlopende bewijs. Of aan de verplichtingen is voldaan, beoordeelt uiteindelijk de bevoegde autoriteit — Complaica houdt de bewijzen daarvoor gereed.
Wilt u weten of uw bedrijf onder NIS2 valt? Vraag de gratis checkup van 20 minuten aan.
Conclusie
Of NIS2 voor een bedrijf geldt, blijkt uit sector, omvang en bijzondere gevallen — en die toets neemt niemand het bedrijf uit handen. De verplichtingen zijn voor essentiële en belangrijke entiteiten in wezen dezelfde: risicomanagement, melding, registratie en de verantwoordelijkheid van de directie. In Duitsland gelden ze al. De zinvolle eerste stap is daarom een gedocumenteerde toepasselijkheidstoets, de tweede een gap-analyse ten opzichte van de tien risicobeheersmaatregelen.
Wat vindt u ervan?
Schrijf ons — welke hiervan bent u?
Dank u wel.
Wij reageren binnen één werkdag.
Niet verzonden.
Dat is niet gelukt. Controleer de velden of mail ons rechtstreeks.