NIS2 — kogo dotyczy i czego wymaga dyrektywa
Sektor, wielkość, przypadki szczególne: o tym, czy firma podlega dyrektywie NIS2, decydują trzy cechy. Kogo dyrektywa dotyczy, jakie obowiązki z tego wynikają, jakie terminy obowiązują i co grozi za naruszenia.
Dyrektywa NIS2 — dyrektywa (UE) 2022/2555 — znacznie poszerzyła krąg firm, które muszą zorganizować swoje cyberbezpieczeństwo w sposób możliwy do wykazania. Jej poprzedniczka z 2016 r. dotyczyła operatorów usług kluczowych i niektórych dostawców usług cyfrowych; NIS2 obejmuje 18 sektorów, od dostawcy energii po producenta maszyn. W Niemczech jest obowiązującym prawem od 6 grudnia 2025 r., transponowana w niemieckiej ustawie o BSI (BSIG).
Niemal każdy projekt NIS2 zaczyna się więc od tego samego pytania: czy nas to dotyczy? Ten artykuł odpowiada najpierw na nie — a potem na pytania, czego wymaga NIS2, jakie terminy obowiązują firmy i co grozi za naruszenia.
Kogo dotyczy NIS2?
O tym, czy firma podlega NIS2, decydują trzy cechy: sektor, w którym działa, jej wielkość oraz — w niektórych przypadkach — rodzaj świadczonej usługi. Żaden organ nie poinformuje Państwa o wyniku: każda firma sama sprawdza, czy jest objęta, a następnie się rejestruje.
1. Sektor
Dyrektywa wymienia w dwóch załącznikach 18 sektorów. Załącznik I obejmuje sektory kluczowe:
- Energetyka
- Transport
- Bankowość
- Infrastruktura rynków finansowych
- Opieka zdrowotna
- Woda pitna
- Ścieki
- Infrastruktura cyfrowa — między innymi dostawcy usług chmurowych i usług ośrodka przetwarzania danych, usług DNS i usług zaufania
- Zarządzanie usługami ICT (między przedsiębiorstwami) — dostawcy usług zarządzanych (Managed Service Provider) i dostawcy usług zarządzanych w zakresie bezpieczeństwa (Managed Security Service Provider)
- Podmioty administracji publicznej
- Przestrzeń kosmiczna
Załącznik II wymienia sektory ważne:
- Usługi pocztowe i kurierskie
- Gospodarowanie odpadami
- Produkcja, wytwarzanie i dystrybucja chemikaliów
- Produkcja, przetwarzanie i dystrybucja żywności
- Produkcja — wyrobów medycznych, komputerów, wyrobów elektronicznych i optycznych, urządzeń elektrycznych, maszyn i urządzeń, pojazdów samochodowych oraz pozostałego sprzętu transportowego
- Dostawcy usług cyfrowych — dostawcy internetowych platform handlowych, wyszukiwarek internetowych i platform usług sieci społecznościowych
- Badania naukowe
Rozstrzygająca nie jest branża, do której firma sama się zalicza, lecz rodzaj podmiotu opisany w załącznikach — w prawie niemieckim w załącznikach 1 i 2 do BSIG. Rodzaje działalności, które w stosunku do całej działalności firmy są pomijalne, mogą zgodnie z § 28 BSIG nie być uwzględniane przy przyporządkowaniu.
2. Wielkość
Objęte są co do zasady średnie i duże przedsiębiorstwa. Progi pochodzą z zalecenia UE dotyczącego MŚP (2003/361/WE):
| Kryterium | Średnie przedsiębiorstwo | Duże przedsiębiorstwo |
|---|---|---|
| Pracownicy | co najmniej 50 | co najmniej 250 |
| lub wskaźniki finansowe | roczny obrót i roczna suma bilansowa — każde powyżej 10 mln euro | roczny obrót powyżej 50 mln euro i roczna suma bilansowa powyżej 43 mln euro |
Wystarczy osiągnąć jeden z dwóch progów: liczbę pracowników albo wskaźniki finansowe. W grupach przedsiębiorstw co do zasady dolicza się dane przedsiębiorstw partnerskich i powiązanych; niemiecka ustawa BSIG dopuszcza od tego wyjątek, gdy firma eksploatuje swoje systemy informatyczne niezależnie od grupy.
3. Podmiot kluczowy czy ważny?
Z sektora i wielkości wynika kategoria. Dyrektywa rozróżnia podmioty kluczowe i podmioty ważne; niemiecka ustawa BSIG nazywa podmioty kluczowe „besonders wichtige Einrichtungen” (podmioty szczególnie ważne).
| Kryterium | Podmioty kluczowe | Podmioty ważne |
|---|---|---|
| W niemieckiej BSIG | „besonders wichtige Einrichtungen” (podmioty szczególnie ważne) | „wichtige Einrichtungen” (podmioty ważne) |
| Kto | duże przedsiębiorstwa z sektorów z załącznika I; ponadto niektóre rodzaje podmiotów niezależnie od wielkości | średnie przedsiębiorstwa z załącznika I; średnie i duże przedsiębiorstwa z załącznika II |
| Nadzór | ex ante i ex post — także bez konkretnego powodu, na przykład w drodze audytów i kontroli na miejscu | ex post — gdy istnieją przesłanki wskazujące na naruszenie |
| Kara pieniężna do | 10 mln euro lub 2% rocznego światowego obrotu | 7 mln euro lub 1,4% rocznego światowego obrotu |
Same obowiązki — zarządzanie ryzykiem, zgłaszanie, rejestracja — są dla obu kategorii w istocie takie same. Różnica polega na nadzorze i na wysokości kar pieniężnych.
4. Niezależnie od wielkości
Niektóre podmioty podlegają NIS2 także wtedy, gdy nie osiągają progów:
- dostawcy publicznych sieci łączności elektronicznej lub publicznie dostępnych usług łączności elektronicznej
- dostawcy usług zaufania
- rejestry nazw domen najwyższego poziomu (TLD), dostawcy usług DNS i podmioty świadczące usługi rejestracji nazw domen
- jedyny w danym państwie członkowskim dostawca usługi, która ma kluczowe znaczenie dla utrzymania krytycznej działalności społecznej lub gospodarczej
- podmioty, w przypadku których zakłócenie świadczonej usługi mogłoby mieć znaczący wpływ na porządek publiczny, bezpieczeństwo publiczne lub zdrowie publiczne albo prowadzić do powstania ryzyka systemowego
- podmioty krytyczne w rozumieniu dyrektywy (UE) 2022/2557 — w Niemczech „Betreiber kritischer Anlagen” (operatorzy instalacji krytycznych)
- podmioty administracji publicznej, zależnie od prawa krajowego
Firma nie podlega NIS2 — a pytania i tak padną
Także ten, kto nie spełnia żadnego z tych warunków, styka się z NIS2: jako dostawca. Objęte firmy muszą zapewnić bezpieczeństwo swojego łańcucha dostaw i w umowach, kwestionariuszach i audytach przenoszą wymagania na swoich usługodawców. Dostawcom usług IT, producentom oprogramowania i poddostawcom opłaca się więc móc wykazać własne środki bezpieczeństwa, zanim zapyta o nie pierwszy klient.
Sprawdzenie objęcia w czterech krokach
- Spisać rodzaje działalności. Jakie usługi świadczy firma, jakie towary wytwarza — i które z nich odpowiadają rodzajowi podmiotu z załącznika I lub II?
- Określić wielkość. Ustalić liczbę pracowników, roczny obrót i roczną sumę bilansową zgodnie z zaleceniem dotyczącym MŚP, łącznie z przedsiębiorstwami partnerskimi i powiązanymi.
- Sprawdzić przypadki szczególne. Czy ma zastosowanie któraś z reguł niezależnych od wielkości — albo czy pierwszeństwo ma przepis szczególny, na przykład DORA dla podmiotów finansowych?
- Udokumentować wynik. Także wynik „firma nie jest objęta” powinien trafić do dokumentacji wraz z uzasadnieniem i datą. Gdy zmienia się wielkość lub działalność firmy, sprawdzenie się powtarza.
Dla niemieckich ram prawnych BSI udostępnia online NIS-2-Betroffenheitsprüfung — sprawdzenie objęcia, dostępne w języku niemieckim. Daje ono wstępną orientację; jego wynik nie jest prawnie wiążący.
Czego wymaga NIS2?
Wymagania NIS2 można uporządkować w cztery grupy. Przy każdej podano artykuł dyrektywy i paragraf niemieckiej ustawy BSIG:
- Środki zarządzania ryzykiem (art. 21, § 30 BSIG): odpowiednie i proporcjonalne środki techniczne, operacyjne i organizacyjne — zgodne ze stanem techniki, a ich przestrzeganie należy dokumentować.
- Obowiązki zgłoszeniowe (art. 23, § 32 BSIG): poważne incydenty bezpieczeństwa należy zgłaszać w określonych terminach.
- Rejestracja (art. 3, § 33 BSIG): objęte podmioty same rejestrują się we właściwym organie i dbają o aktualność swoich danych.
- Odpowiedzialność zarządu (art. 20, § 38 BSIG): zarząd wdraża środki, nadzoruje ich wdrażanie i sam regularnie uczestniczy w szkoleniach.
Dziesięć środków zarządzania ryzykiem
Art. 21 ust. 2 dyrektywy wymienia dziesięć obszarów, które środki muszą obejmować co najmniej:
- polityka analizy ryzyka i bezpieczeństwa systemów informatycznych
- obsługa incydentów
- ciągłość działania — zarządzanie kopiami zapasowymi, przywracanie normalnego działania po wystąpieniu sytuacji nadzwyczajnej — i zarządzanie kryzysowe
- bezpieczeństwo łańcucha dostaw, w tym stosunki z bezpośrednimi dostawcami i usługodawcami
- bezpieczeństwo w procesie nabywania, rozwoju i utrzymania systemów informatycznych, w tym postępowanie w przypadku podatności i ich ujawnianie
- polityki i procedury służące ocenie skuteczności środków
- podstawowe praktyki cyberhigieny i szkolenia w zakresie cyberbezpieczeństwa
- polityki i procedury stosowania kryptografii i, w stosownych przypadkach, szyfrowania
- bezpieczeństwo zasobów ludzkich, kontrola dostępu i zarządzanie aktywami
- uwierzytelnianie wieloskładnikowe lub ciągłe, zabezpieczone połączenia głosowe, tekstowe i wideo oraz, w stosownych przypadkach, zabezpieczona łączność w sytuacjach nadzwyczajnych
Lista wymienia tematy, a nie gotowe środki: to, co jest odpowiednie, zależy od ryzyka, od wielkości firmy i od możliwych skutków incydentu. Dla określonych rodzajów podmiotów cyfrowych — na przykład dostawców usług chmurowych, ośrodków przetwarzania danych i dostawców usług zarządzanych — wymagania szczegółowo określa rozporządzenie wykonawcze (UE) 2024/2690.
Kto już prowadzi ISMS zgodny z ISO 27001, nie zaczyna od zera: to, co tam udokumentowano, można — o ile pasuje merytorycznie — wykorzystać dla odpowiednich wymagań NIS2. Certyfikat nie zastępuje jednak rejestracji ani obowiązków zgłoszeniowych.
Terminy zgłoszeń poważnych incydentów bezpieczeństwa
- W ciągu 24 godzin od powzięcia wiedzy: wczesne ostrzeżenie — w niemieckiej BSIG „frühe Erstmeldung” (wczesne zgłoszenie wstępne).
- W ciągu 72 godzin: zgłoszenie incydentu ze wstępną oceną jego dotkliwości i skutków.
- Na wniosek organu: sprawozdania okresowe o aktualnym stanie.
- Najpóźniej miesiąc po zgłoszeniu incydentu: sprawozdanie końcowe. Jeżeli incydent nadal trwa, zastępuje je na razie sprawozdanie z postępu prac.
Terminy biegną od chwili, w której firma dowiaduje się o incydencie — także w nocy i w weekend. Kto dopiero w sytuacji kryzysowej ustala, kto zgłasza, a kto decyduje, ten zwykle ma już te 24 godziny za sobą.
Jakie terminy NIS2 obowiązują firmy?
Terminy określone w dyrektywie są skierowane do państw członkowskich, a nie do firm:
- 16 stycznia 2023 r.: dyrektywa wchodzi w życie.
- 17 października 2024 r.: termin transpozycji do prawa krajowego. Dzień później traci moc dotychczasowa dyrektywa NIS (UE) 2016/1148.
- 17 kwietnia 2025 r.: państwa członkowskie ustanawiają wykaz podmiotów kluczowych i ważnych i aktualizują go nie rzadziej niż co dwa lata.
- 17 października 2027 r.: Komisja po raz pierwszy dokonuje przeglądu dyrektywy, a następnie co 36 miesięcy.
Dla firm liczy się ustawa krajowa — i dzień, w którym wchodzi ona w życie. Wiele państw członkowskich nie dotrzymało terminu transpozycji, dlatego stan prac różni się w zależności od kraju.
W Niemczech nowa ustawa BSIG obowiązuje od 6 grudnia 2025 r.; ogólnego okresu przejściowego dla obowiązków nie przewiduje. Na rejestrację w BSI objęte podmioty miały zgodnie z § 33 BSIG trzy miesiące — ten termin już upłynął. Kto jest objęty, a jeszcze się nie zarejestrował, powinien zrobić to niezwłocznie. Kto zostanie objęty ustawą dopiero później, bo firma rośnie albo dochodzi nowy obszar działalności, ma od tego momentu ponownie trzy miesiące.
Kary pieniężne NIS2 i odpowiedzialność zarządu
Naruszenia obowiązków w zakresie zarządzania ryzykiem i zgłaszania mogą drogo kosztować. Dyrektywa określa maksymalne kwoty, które każde państwo członkowskie musi co najmniej przewidzieć:
- Podmioty kluczowe: 10 mln euro lub 2% rocznego światowego obrotu w poprzednim roku obrotowym — w zależności od tego, która kwota jest wyższa.
- Podmioty ważne: 7 mln euro lub 1,4% rocznego światowego obrotu.
Niemiecka ustawa BSIG przejmuje te kwoty w § 65; ramy zależne od obrotu mają tam zastosowanie do przedsiębiorstw o łącznym obrocie przekraczającym 500 mln euro. Ukarane może zostać także zaniechanie rejestracji — karą do 500 000 euro.
Często cięższa od kary pieniężnej jest odpowiedzialność osobista. Członkowie organów zarządzających mogą zostać pociągnięci do odpowiedzialności za naruszenia; w Niemczech odpowiadają wobec swojego przedsiębiorstwa na zasadach prawa spółek. Organy mogą ponadto nakazać podanie naruszenia do wiadomości publicznej. W ostateczności — i tylko w przypadku podmiotów kluczowych — dyrektywa przewiduje, że osoby na szczeblu kierowniczym tymczasowo nie mogą pełnić swoich funkcji, dopóki uchybienie nie zostanie usunięte.
Dlaczego wdrożenie NIS2 się opłaca
NIS2 to przepis prawa, ale środki, których wymaga, to te same środki, które zapobiegają atakowi lub ograniczają jego skutki:
- Wczesne rozpoznawanie ryzyk: kto zna swoje systemy, zależności i podatności, działa, zanim powstanie szkoda.
- Utrzymanie ciągłości działania: sprawdzone kopie zapasowe, plany wznowienia działania i przećwiczony zespół kryzysowy decydują o tym, czy incydent kosztuje godziny, czy tygodnie.
- Szybsza reakcja: ustalone ścieżki zgłoszeń dają jasność w sytuacji kryzysowej — a zgłoszenia do organów pomagają w porę ostrzec inne firmy.
- Zaufanie poparte dowodami: klienci i partnerzy pytają o dowody. Kto potrafi je przedstawić, pozostaje w łańcuchu dostaw.
Wdrażanie NIS2 z Complaica
Complaica to oprogramowanie NIS2 — w istocie oprogramowanie ISMS, które zawiera katalog wymagań NIS2. Zakres, aktywa, wymagania, ryzyka, środki, incydenty bezpieczeństwa i dowody znajdują się w jednym zbiorze danych; pulpity pokazują zarządowi, jak daleko zaawansowane jest wdrożenie i gdzie są luki.
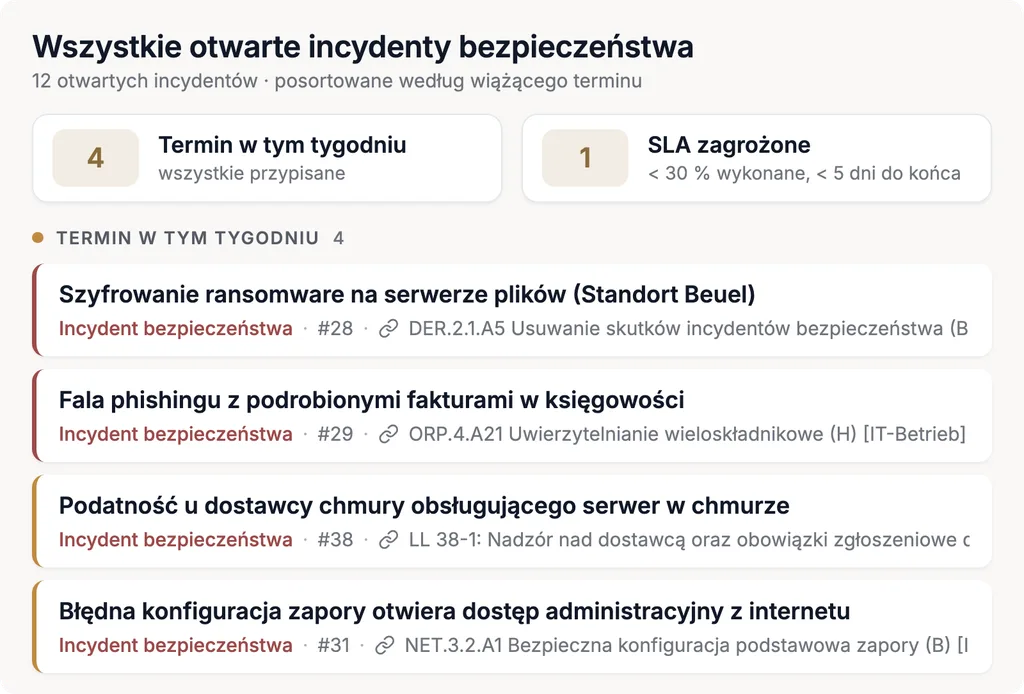
Do tego dochodzi doradztwo — w takim zakresie, jakiego Państwo potrzebują: od sprawdzenia objęcia przez analizę luk po bieżące prowadzenie dowodów. To, czy obowiązki zostały spełnione, ocenia ostatecznie właściwy organ — Complaica przechowuje potrzebne do tego dowody.
Chcą Państwo wiedzieć, czy Państwa firma jest objęta? Proszę o bezpłatny 20-minutowy checkup.
Podsumowanie
O tym, czy NIS2 obowiązuje daną firmę, rozstrzygają sektor, wielkość i przypadki szczególne — i nikt nie przeprowadzi tego sprawdzenia za nią. Obowiązki są dla podmiotów kluczowych i ważnych w istocie takie same: zarządzanie ryzykiem, zgłaszanie, rejestracja i odpowiedzialność zarządu. W Niemczech już obowiązują. Rozsądnym pierwszym krokiem jest więc udokumentowane sprawdzenie objęcia, drugim — analiza luk względem dziesięciu środków zarządzania ryzykiem.
Co Państwo o tym sądzą?
Prosimy o wiadomość — co z tego dotyczy Państwa?
Dziękujemy.
Odezwiemy się w ciągu jednego dnia roboczego.
Nie wysłano.
Nie udało się. Proszę sprawdzić pola albo napisać do nas bezpośrednio.