Lista kontrolna ISO 27001 czy cheat sheet — certyfikacja w pigułce
Audyt certyfikacyjny sprawdza, czy Państwa ISMS spełnia wymagania rozdziałów od 4 do 10 normy ISO/IEC 27001 i czy wybór zabezpieczeń z załącznika A jest uzasadniony. Ten cheat sheet zbiera to, co najważniejsze — rozdział po rozdziale, wraz z pytaniami kontrolnymi, dokumentami, które muszą być gotowe, i przebiegiem audytu.
ISO/IEC 27001 to uznana międzynarodowo norma dla systemów zarządzania bezpieczeństwem informacji (ISMS). Certyfikat zgodności z tą normą potwierdza, że niezależna jednostka sprawdziła, jak organizacja planuje, wdraża, monitoruje i doskonali bezpieczeństwo informacji — i jest to dowód, o który klienci, zamawiający w przetargach i partnerzy pytają najczęściej.
Zanim przyjdzie audytor, organizacja powinna sama wiedzieć, na czym stoi. Do tego służy ten cheat sheet ISO 27001: zestawia na jednej stronie to, co w normie najistotniejsze. Artykuł podaje pytania kontrolne do każdego rozdziału, wymienia dokumenty, które muszą być gotowe, i opisuje, jak ocenić wynik oraz jak przebiega audyt certyfikacyjny.
Lista kontrolna ISO 27001 czy cheat sheet?
Listę kontrolną odhacza się punkt po punkcie. Cheat sheet — po polsku ściągawka — zbiera to, co na dany temat trzeba mieć pod ręką. Ten dotyczy certyfikacji ISO 27001: przekłada wymagania normy na pytania kontrolne, na które można odpowiedzieć „spełnione”, „częściowo” albo „niespełnione” — i poprzeć odpowiedź dowodem. Kto na nie odpowie, otrzyma analizę luk: listę tego, czego między stanem obecnym a gotowością do certyfikacji jeszcze brakuje.
Dwóch rzeczy cheat sheet nie zastępuje. Pierwszą jest sama norma: audyt prowadzi się względem brzmienia ISO/IEC 27001:2022, a nie względem streszczenia. Drugą jest audyt wewnętrzny, którego norma wymaga w rozdziale 9.2: pytania kontrolne mogą być jego podstawą, ale audyt wewnętrzny wymaga programu, bezstronnych audytorów i raportu.
Co sprawdza audyt certyfikacyjny
Norma ma dwie części. Rozdziały od 4 do 10 opisują system zarządzania. Obowiązują w całości: kto deklaruje zgodność z normą, nie może wyłączyć żadnego z tych wymagań. Załącznik A wymienia 93 zabezpieczenia w czterech grupach tematycznych. To, które z nich się stosuje, wynika z postępowania z ryzykiem i jest zapisane w deklaracji stosowania (Statement of Applicability, SoA).
| Rozdział | Czego dotyczy | Najważniejsze dowody |
|---|---|---|
| 4 Kontekst organizacji | Otoczenie, strony zainteresowane, zakres | Udokumentowany zakres (scope) ISMS |
| 5 Przywództwo | Zaangażowanie najwyższego kierownictwa, polityka, role | Polityka bezpieczeństwa informacji |
| 6 Planowanie | Szacowanie ryzyka, postępowanie z ryzykiem, cele, zmiany | Procesy szacowania ryzyka i postępowania z ryzykiem, SoA, plan postępowania z ryzykiem, cele bezpieczeństwa informacji |
| 7 Wsparcie | Zasoby, kompetencje, uświadamianie, komunikacja, dokumenty | Dowody kompetencji, nadzorowane dokumenty |
| 8 Działania operacyjne | Nadzór nad procesami, przeprowadzanie szacowania ryzyka i postępowania z ryzykiem | Wyniki szacowania ryzyka i postępowania z ryzykiem |
| 9 Ocena wyników | Monitorowanie i pomiary, audyt wewnętrzny, przegląd zarządzania | Wyniki pomiarów, program audytów i raporty z audytów, wyniki przeglądu zarządzania |
| 10 Doskonalenie | Ciągłe doskonalenie, niezgodności, działania korygujące | Zapisy dotyczące niezgodności i działań korygujących |
Cheat sheet ISO 27001: siedem rozdziałów
Pytania odpowiadają wydaniu ISO/IEC 27001:2022 wraz ze zmianą Amd 1:2024. Do każdego pytania należy dowód — dokument, wpis, protokół. Odpowiedź bez dowodu w audycie się nie liczy.
Rozdział 4: Kontekst organizacji
ISMS zaczyna się od pytania, czego dotyczy. Organizacja określa czynniki zewnętrzne i wewnętrzne, które wpływają na jej bezpieczeństwo informacji — z jednej strony prawo, umowy, rynek i technologię, z drugiej strukturę, zasoby i kulturę — i na tej podstawie wyznacza zakres.
- Czy określono czynniki zewnętrzne i wewnętrzne istotne dla celu działania organizacji i dla jej ISMS?
- Czy sprawdzono, czy zmiany klimatu są istotnym czynnikiem? Od zmiany Amd 1:2024 norma wymaga tego wprost.
- Czy znane są strony zainteresowane — klienci, organy, właściciele, pracownicy, dostawcy — oraz ich wymagania, w tym prawne, regulacyjne i umowne?
- Czy ustalono, które z tych wymagań będą spełniane przez ISMS?
- Czy zakres jest udokumentowany — z lokalizacjami, jednostkami organizacyjnymi i procesami oraz z interfejsami i zależnościami wobec tego, co wykonują inne organizacje?
- Czy określono procesy ISMS i ich wzajemne oddziaływania?
Rozdział 5: Przywództwo
ISMS, za którym nie stoi najwyższe kierownictwo, nie przejdzie audytu: audytorzy rozmawiają z zarządem i pytają go o cele, zasoby i wyniki. Zadania w ISMS można delegować, odpowiedzialności za nie — nie.
- Czy ustanowiono politykę bezpieczeństwa informacji i cele bezpieczeństwa informacji oraz czy są one zgodne z kierunkiem strategicznym organizacji?
- Czy wymagania ISMS są zintegrowane z procesami biznesowymi i czy dostępne są niezbędne zasoby?
- Czy polityka zawiera zobowiązanie do spełnienia mających zastosowanie wymagań i do ciągłego doskonalenia ISMS?
- Czy polityka jest udokumentowana, zakomunikowana w organizacji i — w stosownych przypadkach — dostępna dla stron zainteresowanych?
- Czy odpowiedzialność i uprawnienia dla ról związanych z bezpieczeństwem informacji zostały przypisane i zakomunikowane?
- Czy ustalono, kto przedstawia najwyższemu kierownictwu sprawozdania o wynikach ISMS?
Rozdział 6: Planowanie
Sedno normy. To szacowanie ryzyka wyznacza, które zabezpieczenia są potrzebne — nie odwrotnie. Jego metoda musi być opisana tak, by powtarzane szacowania dawały spójne, poprawne i porównywalne wyniki.
- Szacowanie ryzyka. Czy istnieje udokumentowana metoda z kryteriami akceptacji ryzyka? Czy ryzyka dla poufności, integralności i dostępności zostały zidentyfikowane, przeanalizowane i uszeregowane według priorytetów — i czy każde ryzyko ma właściciela ryzyka?
- Postępowanie z ryzykiem. Czy dla każdego ryzyka wybrano opcję postępowania? Czy określono niezbędne zabezpieczenia i porównano je z załącznikiem A, aby żadnego nie pominąć? Czy właściciele ryzyka zatwierdzili plan postępowania z ryzykiem i zaakceptowali ryzyka szczątkowe?
- Deklaracja stosowania (SoA). Czy wymienia niezbędne zabezpieczenia, uzasadnienie ich uwzględnienia, stan ich wdrożenia i uzasadnienie każdego wyłączenia zabezpieczenia z załącznika A?
- Cele bezpieczeństwa informacji. Czy cele są mierzalne, o ile to wykonalne, i czy są monitorowane? Czy zaplanowano, co zostanie zrobione, przez kogo, z jakimi zasobami, do kiedy — i jak zostanie oceniony wynik?
- Planowanie zmian. Czy zmiany w ISMS są przeprowadzane w sposób zaplanowany? To wymaganie dodano w wydaniu z 2022 r.
Rozdział 7: Wsparcie
To, czego ISMS potrzebuje, żeby działać: ludzie, wiedza, komunikacja i nadzorowane dokumenty.
- Zasoby. Czy określono i zapewniono zasoby potrzebne do budowy, funkcjonowania i doskonalenia ISMS?
- Kompetencje. Czy określono, jakie kompetencje muszą mieć osoby, których praca wpływa na bezpieczeństwo informacji — i czy są one potwierdzone, na przykład wykształceniem, szkoleniem lub doświadczeniem?
- Uświadamianie. Czy pracownicy znają politykę, własny wkład w ISMS i konsekwencje niespełnienia wymagań?
- Komunikacja. Czy ustalono, co, kiedy, komu i w jaki sposób jest komunikowane wewnątrz i na zewnątrz organizacji?
- Udokumentowane informacje. Czy dokumenty są oznaczane, przeglądane i zatwierdzane? Czy są dostępne tam, gdzie są potrzebne, oraz chronione przed utratą poufności, niewłaściwym użyciem i utratą integralności?
Rozdział 8: Działania operacyjne
Rozdział 6 planuje, rozdział 8 wykonuje. Tutaj audytor chce zobaczyć, że procedury są nie tylko opisane, ale i stosowane.
- Czy procesy służące spełnieniu wymagań są zaplanowane, wdrożone i nadzorowane — z kryteriami i z dowodem, że przebiegają zgodnie z planem?
- Czy planowane zmiany są nadzorowane, a skutki zmian niezamierzonych poddawane przeglądowi?
- Czy nadzorowane są dostarczane z zewnątrz procesy, produkty i usługi istotne dla ISMS?
- Czy szacowanie ryzyka jest powtarzane w zaplanowanych odstępach czasu — i zawsze wtedy, gdy zachodzą istotne zmiany? Czy wyniki są udokumentowane?
- Czy plan postępowania z ryzykiem został wdrożony, a wynik udokumentowany?
Rozdział 9: Ocena wyników
Trzy narzędzia pokazują, czy ISMS działa: monitorowanie i pomiary, audyt wewnętrzny oraz przegląd zarządzania. Audyt zewnętrzny jednostki certyfikującej do nich nie należy — zakłada on, że organizacja wcześniej sprawdziła się sama.
- Czy ustalono, co jest monitorowane i mierzone, jakimi metodami, kiedy i przez kogo — oraz kto analizuje wyniki?
- Czy istnieje program audytów, który określa częstotliwość, metody, odpowiedzialność i sposób raportowania?
- Czy audytorzy wewnętrzni są dobrani tak, by zachować obiektywność i bezstronność — czyli czy nikt nie audytuje własnej pracy?
- Czy wyniki audytów są przedstawiane właściwemu kierownictwu?
- Czy najwyższe kierownictwo przeprowadza przegląd ISMS w zaplanowanych odstępach czasu — i czy omawia przy tym to, co wskazuje norma: stan działań z poprzednich przeglądów zarządzania, zmiany w otoczeniu i w wymaganiach stron zainteresowanych, niezgodności, wyniki pomiarów i audytów, wyniki szacowania ryzyka oraz stan planu postępowania z ryzykiem?
- Czy wyniki przeglądu zarządzania są udokumentowane — wraz z decyzjami dotyczącymi doskonalenia i zmian w ISMS?
Rozdział 10: Doskonalenie
Odstępstwa zdarzają się w każdym ISMS. Audyt nie sprawdza, czy wystąpiły, lecz jak organizacja z nimi postępuje: czy szuka przyczyny, zamiast tylko naprawiać pojedynczy przypadek.
- Czy organizacja reaguje na niezgodność — koryguje ją i zajmuje się jej skutkami?
- Czy ustala się przyczynę i sprawdza, czy podobne niezgodności występują lub mogłyby wystąpić?
- Czy działania korygujące są wdrażane i czy sprawdza się ich skuteczność?
- Czy niezgodności, działania i wyniki są udokumentowane?
- Czy przydatność, adekwatność i skuteczność ISMS są ciągle doskonalone?
Załącznik A: 93 zabezpieczenia i deklaracja stosowania
Załącznik A nie jest listą do odhaczania. To katalog możliwych zabezpieczeń, z którym organizacja porównuje swoje postępowanie z ryzykiem. Wydanie z 2022 r. porządkuje 93 zabezpieczenia w cztery grupy tematyczne; wskazówki wdrożeniowe do każdego zabezpieczenia podaje ISO/IEC 27002:2022.
| Grupa tematyczna | Liczba | Przykłady |
|---|---|---|
| A.5 Zabezpieczenia organizacyjne | 37 | Polityki, relacje z dostawcami, postępowanie z incydentami bezpieczeństwa, korzystanie z usług chmurowych |
| A.6 Zabezpieczenia osobowe | 8 | Postępowanie sprawdzające, szkolenia i uświadamianie, praca zdalna |
| A.7 Zabezpieczenia fizyczne | 14 | Kontrola wejścia, ochrona sprzętu, bezpieczna utylizacja |
| A.8 Zabezpieczenia technologiczne | 34 | Uprzywilejowane prawa dostępu, zarządzanie podatnościami, kopie zapasowe, rejestrowanie zdarzeń, bezpieczne wytwarzanie oprogramowania |
Pytania kontrolne do załącznika A:
- Czy każde z 93 zabezpieczeń zostało ocenione — jako mające zastosowanie albo jako wyłączone, w obu przypadkach z uzasadnieniem?
- Czy każde stosowane zabezpieczenie można powiązać z ryzykiem, wymaganiem prawnym lub wymaganiem umownym?
- Czy każde stosowane zabezpieczenie ma stan wdrożenia, osobę odpowiedzialną i dowód?
- Czy uwzględniono także zabezpieczenia, których nie ma w załączniku A, a które są potrzebne ze względu na Państwa ryzyka? Katalog nie jest wyczerpujący.
- Czy SoA zgadza się z planem postępowania z ryzykiem — i z tym, co faktycznie wdrożono?
Dokumenty obowiązkowe: co musi być gotowe
W tych miejscach norma wprost wymaga udokumentowanych informacji. Brak któregokolwiek z tych dokumentów oznacza w audycie niezgodność:
- Zakres ISMS (4.3)
- Polityka bezpieczeństwa informacji (5.2)
- Proces szacowania ryzyka (6.1.2)
- Proces postępowania z ryzykiem wraz z planem postępowania z ryzykiem (6.1.3)
- Deklaracja stosowania (6.1.3)
- Cele bezpieczeństwa informacji (6.2)
- Dowody kompetencji (7.2)
- Dowody, że procesy przeprowadzono zgodnie z planem (8.1)
- Wyniki szacowania ryzyka (8.2)
- Wyniki postępowania z ryzykiem (8.3)
- Wyniki monitorowania i pomiarów (9.1)
- Program audytów i wyniki audytów (9.2)
- Wyniki przeglądu zarządzania (9.3)
- Niezgodności, działania korygujące i ich wyniki (10.2)
Do tego dochodzi to, co sama organizacja uzna za niezbędne dla skuteczności swojego ISMS (7.5.1), oraz to, czego wymagają stosowane zabezpieczenia z załącznika A — na przykład inwentarz informacji i aktywów, zasady dopuszczalnego użycia albo procedury postępowania z incydentami bezpieczeństwa.
Jak ocenić odpowiedzi
Same odhaczone pola mówią niewiele. Odpowiedzi stają się miarodajne dopiero wtedy, gdy każda jest oceniona, poparta dowodem i przełożona na działanie:
- Ocenić. Każde pytanie otrzymuje status: spełnione, częściowo spełnione albo niespełnione. „Nie dotyczy” występuje tylko przy zabezpieczeniach z załącznika A — i tylko z uzasadnieniem.
- Poprzeć dowodem. Do każdej odpowiedzi „spełnione” należy dowód. Jeśli nie da się go znaleźć, ocenę trzeba obniżyć.
- Ustalić priorytety. Luki w rozdziałach od 4 do 10 i brakujące dokumenty obowiązkowe idą na początek: bezpośrednio zagrażają certyfikatowi. W przypadku zabezpieczeń decyduje wysokość ryzyka, którego dotyczą.
- Zaplanować. Z każdej luki powstaje działanie z osobą odpowiedzialną i terminem.
- Powtórzyć. Po wdrożeniu ocenę przeprowadza się ponownie. Całość zamykają audyt wewnętrzny i przegląd zarządzania.
Za pierwszym razem wynik trudno zinterpretować: to, czy wymaganie jest spełnione częściowo, czy niespełnione, zależy od tego, co audytor uzna za dowód. Tu pomaga spojrzenie z zewnątrz — kogoś, kto zna audyty.
Najpierw cheat sheet, potem certyfikat: przebieg audytu
Certyfikat wydaje jednostka certyfikująca. Jest on z reguły uznawany tylko wtedy, gdy jednostka ta ma akredytację — w Niemczech udziela jej Deutsche Akkreditierungsstelle (DAkkS). Audyt początkowy ma dwa etapy, po nim zaczyna się trzyletni cykl:
- Etap 1. Audytor sprawdza dokumentację i gotowość do audytu: zakres, szacowanie ryzyka, SoA — oraz to, czy audyty wewnętrzne i przegląd zarządzania są planowane i przeprowadzane. Wynik wskazuje kwestie, które trzeba wyjaśnić do drugiego etapu.
- Etap 2. Audytor sprawdza wdrożenie i skuteczność: rozmawia z kierownictwem i pracownikami, przegląda dowody i porównuje, czy w praktyce robi się to, co zapisano w dokumentach.
- Niezgodności. Duże niezgodności muszą zostać usunięte przed wydaniem certyfikatu. W przypadku małych z reguły wystarcza plan działań korygujących.
- Certyfikat. Jest ważny trzy lata.
- Audyty nadzoru. Co najmniej raz w roku jednostka certyfikująca sprawdza wyrywkowo, czy ISMS jest nadal utrzymywany i doskonalony.
- Recertyfikacja. Przed upływem trzech lat cały ISMS jest audytowany ponownie.
Od startu projektu do certyfikatu mija zazwyczaj od trzech do dwunastu miesięcy — zależnie od zakresu, istniejącej dokumentacji i dostępnych zasobów.
Certyfikacja odbywa się już wyłącznie według ISO/IEC 27001:2022. Okres przejściowy dla certyfikatów według wydania z 2013 r. zakończył się 31 października 2025 r.; starsze listy kontrolne ze 114 zabezpieczeniami w 14 obszarach są nieaktualne.
Częste słabe punkty przed audytem
- Zakres, który nie pasuje do działalności. Jeśli jest zbyt szeroki, nad projektem nie da się zapanować. Jeśli jest zbyt wąski, klient pyta, dlaczego usługi, z której korzysta, nie ma na certyfikacie.
- Szacowanie ryzyka, którego nikt nie potrafi powtórzyć. Bez ustalonych kryteriów dwie osoby dojdą przy tym samym ryzyku do dwóch różnych wyników.
- SoA bez uzasadnień. „Nie dotyczy” to stwierdzenie, które audytor sprawdza — na przykład gdy wyłączono bezpieczne wytwarzanie oprogramowania, a firma tworzy oprogramowanie.
- Brak audytu wewnętrznego i przeglądu zarządzania. Jednostki certyfikujące z reguły oczekują, że jedno i drugie odbyło się przed drugim etapem. Termin w kalendarzu nie wystarczy.
- Dokumenty, których nikt nie zna. Polityka, według której nikt nie pracuje, wychodzi na jaw w rozmowie z pracownikami.
- Dowody, które powstają dopiero na potrzeby audytu. ISMS utrzymuje się miesiącami. Protokoły, które wszystkie noszą tę samą datę, pokazują coś przeciwnego.
Co daje certyfikacja ISO 27001
Prawo nie nakazuje certyfikacji. W praktyce wymagają jej umowy i przetargi. A kto podlega NIS2, może to, co udokumentowano dla ISO 27001, wykorzystać dla odpowiednich wymagań — o ile pasuje to merytorycznie.
- Znać ryzyka, zamiast je zgadywać. Szacowanie ryzyka pokazuje, gdzie atak lub awaria wyrządziłyby największe szkody — i na co najpierw przeznaczyć budżet.
- Chronić informacje w każdej postaci. ISMS obejmuje papier, własne systemy i chmurę: dane finansowe, własność intelektualną, dane pracowników i to, co powierzyli Państwu klienci.
- Ustalić odpowiedzialność. Role, procedury i ścieżki zgłoszeń są określone, zanim dojdzie do incydentu.
- Poprzeć zaufanie dowodem. Certyfikat odpowiada jednym dokumentem na wiele pytań z kwestionariuszy bezpieczeństwa klientów i partnerów.
- Wydawać pieniądze celowo. Środki wynikają z ryzyka. Wydatki na ochronę, która nie obniża żadnego ryzyka, rzucają się w oczy.
Certyfikat nie zapobiega atakom. Potwierdza, że organizacja zna swoje ryzyka, zajmuje się nimi i sprawdza skuteczność swoich środków — a to zmniejsza prawdopodobieństwo incydentu i ogranicza jego skutki.
Przygotowanie do ISO 27001 z Complaica
Na pytania kontrolne w arkuszu odpowiada się jeden raz. Do audytu zmieniają się aktywa, ryzyka i środki — arkusz nie. Complaica to oprogramowanie ISMS dla ISO 27001, w którym odpowiedzi stają się bieżącym stanem ISMS:
- Wymagania i zabezpieczenia jako katalog. Wymagania ISO/IEC 27001:2022 i 93 zabezpieczenia z załącznika A są zawarte w systemie, ze wskazówkami wdrożeniowymi z ISO/IEC 27002:2022. Każde zabezpieczenie otrzymuje status wdrożenia, uzasadnienie i dowody.
- Zarządzanie ryzykiem. Ryzyka dla każdego aktywu w konfigurowalnej macierzy ryzyka, z opcją postępowania, środkami i ryzykiem szczątkowym — z orientacją na ISO/IEC 27005.
- SoA i plan postępowania z ryzykiem jako raport. Oba dokumenty są generowane z aktualnego zbioru danych — przy audycie początkowym i przed każdym audytem nadzoru.
- Środki z osobami odpowiedzialnymi i terminami. Każda zmiana statusu jest zapisywana z autorem i datą.
- Dowody przy obiekcie. Dokumenty, linki i oceny znajdują się tam, gdzie coś potwierdzają.
- Integracja AI (MCP). Do pytań o wymagania i zabezpieczenia. Ocena i decyzja pozostają po Państwa stronie.
- Inne katalogi wymagań na tym samym zbiorze danych. NIS2, TISAX, BSI IT-Grundschutz czy RODO korzystają z tych samych aktywów, ryzyk i dowodów.
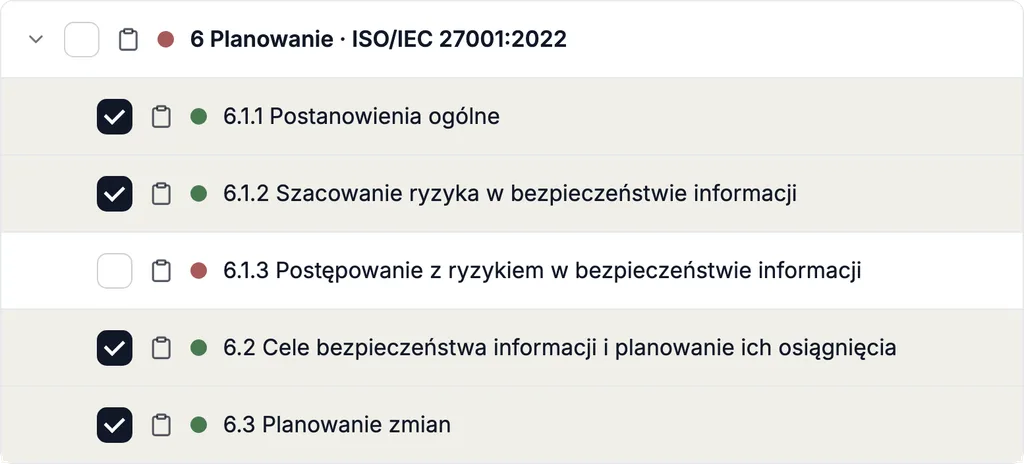
Proszę poznać Complaica — oprogramowanie ISMS dla ISO 27001
Do tego dochodzi doradztwo — w takim zakresie, jakiego Państwo potrzebują: analiza luk, budowa ISMS, zarządzanie ryzykiem, polityki, audyty wewnętrzne i przygotowanie do audytu certyfikacyjnego. Samą certyfikację przeprowadza niezależna jednostka certyfikująca.
Chcą Państwo wiedzieć, na jakim etapie jest Państwa ISMS? Proszę o bezpłatny 20-minutowy checkup.
Podsumowanie
Cheat sheet ISO 27001 zamienia normę w jedną stronę, którą można objąć wzrokiem, a odpowiedzi na pytania kontrolne w plan. Ma wartość wtedy, gdy każda odpowiedź jest poparta dowodem, każda luka ma osobę odpowiedzialną i termin, a ocena jest powtarzana. Proszę zacząć od zakresu i szacowania ryzyka — z nich wynika cała reszta — a audyt wewnętrzny i przegląd zarządzania zaplanować tak, by oba zakończyły się przed audytem certyfikacyjnym.
Co Państwo o tym sądzą?
Prosimy o wiadomość — co z tego dotyczy Państwa?
Dziękujemy.
Odezwiemy się w ciągu jednego dnia roboczego.
Nie wysłano.
Nie udało się. Proszę sprawdzić pola albo napisać do nas bezpośrednio.