ISO 27001 sjekkliste eller cheat sheet — sertifiseringen på én side
I sertifiseringsrevisjonen kontrolleres det om ISMS-et ditt oppfyller kapittel 4 til 10 i ISO/IEC 27001, og om kontrollene fra Annex A er valgt med begrunnelse. Her er et cheat sheet som samler det som teller — kapittel for kapittel, med kontrollspørsmålene, dokumentene som må foreligge, og gangen i revisjonen.
ISO/IEC 27001 er den internasjonalt anerkjente standarden for styringssystemer for informasjonssikkerhet (ISMS). Et sertifikat etter denne standarden dokumenterer at et uavhengig organ har kontrollert hvordan en organisasjon planlegger, gjennomfører, overvåker og forbedrer informasjonssikkerheten sin — og det er den dokumentasjonen kunder, anbud og partnere oftest spør etter.
Før revisoren kommer, bør organisasjonen selv vite hvor den står. Det er det et ISO 27001 cheat sheet er til for: Det samler det vesentlige i standarden på én side. Denne artikkelen nevner kontrollspørsmålene til hvert kapittel og dokumentene som må foreligge, og beskriver hvordan du evaluerer resultatet, og hvordan sertifiseringsrevisjonen foregår.
ISO 27001 sjekkliste eller cheat sheet?
En sjekkliste krysser man av punkt for punkt. Et cheat sheet — en jukselapp — samler det man må ha på rede hånd om et emne. Dette er laget for sertifiseringen etter ISO 27001: Det gjør kravene i standarden om til kontrollspørsmål som kan besvares med «oppfylt», «delvis» eller «ikke oppfylt» — og underbygges med et bevis. Den som går gjennom dem, får en gap-analyse: listen over det som fortsatt mangler mellom dagens status og det å være klar for sertifisering.
To ting erstatter det ikke. Det ene er standarden selv: Revisjonen skjer mot ordlyden i ISO/IEC 27001:2022, ikke mot et sammendrag. Det andre er internrevisjonen som standarden krever i kapittel 9.2: Kontrollspørsmålene kan være grunnlaget for den, men en internrevisjon trenger et program, upartiske revisorer og en rapport.
Hva som kontrolleres i sertifiseringsrevisjonen
Standarden har to deler. Kapittel 4 til 10 beskriver styringssystemet. De gjelder fullt ut: Den som erklærer samsvar med standarden, kan ikke utelate noen av disse kravene. Annex A nevner 93 kontroller i fire temaområder. Hvilke av dem som anvendes, følger av risikohåndteringen og står i erklæringen om anvendelighet (Statement of Applicability, SoA).
| Kapittel | Hva det handler om | Sentrale bevis |
|---|---|---|
| 4 Organisasjonens kontekst | Omgivelser, interesserte parter, omfang | Dokumentert omfang (scope) for ISMS-et |
| 5 Lederskap | Toppledelsens forpliktelse, politikk, roller | Informasjonssikkerhetspolitikk |
| 6 Planlegging | Risikovurdering, risikohåndtering, mål, endringer | Risikoprosesser, SoA, risikohåndteringsplan, informasjonssikkerhetsmål |
| 7 Støtte | Ressurser, kompetanse, bevissthet, kommunikasjon, dokumenter | Bevis for kompetanse, styrte dokumenter |
| 8 Drift | Styring av prosessene, gjennomføring av risikovurdering og risikohåndtering | Resultater av risikovurderingene og av risikohåndteringen |
| 9 Evaluering av prestasjon | Overvåking og måling, internrevisjon, ledelsens gjennomgang | Måleresultater, revisjonsprogram og revisjonsrapporter, resultater av ledelsens gjennomgang |
| 10 Forbedring | Kontinuerlig forbedring, avvik, korrigerende tiltak | Registreringer av avvik og korrigerende tiltak |
ISO 27001 cheat sheet: de sju kapitlene
Spørsmålene følger utgaven ISO/IEC 27001:2022 inkludert endringen Amd 1:2024. Til hvert spørsmål hører et bevis — et dokument, en oppføring, en protokoll. Et svar uten bevis teller ikke i revisjonen.
Kapittel 4: Organisasjonens kontekst
ISMS-et begynner med spørsmålet om hva det gjelder for. Organisasjonen fastsetter de eksterne og interne forholdene som påvirker informasjonssikkerheten — lover, kontrakter, marked og teknologi på den ene siden, struktur, ressurser og kultur på den andre — og utleder omfanget av dem.
- Er det fastsatt hvilke eksterne og interne forhold som er relevante for organisasjonens formål og for ISMS-et?
- Er det vurdert om klimaendringer er et relevant forhold? Siden endringen Amd 1:2024 krever standarden uttrykkelig denne vurderingen.
- Er de interesserte partene kjent — kunder, myndigheter, eiere, ansatte, leverandører — og kravene deres, inkludert de lovfestede, regulatoriske og kontraktsmessige?
- Er det fastsatt hvilke av disse kravene som skal oppfylles gjennom ISMS-et?
- Er omfanget dokumentert — med lokasjoner, organisasjonsenheter og prosesser samt grensesnittene og avhengighetene mot det andre organisasjoner utfører?
- Er ISMS-ets prosesser og samspillet mellom dem fastsatt?
Kapittel 5: Lederskap
Et ISMS som toppledelsen ikke står bak, består ingen revisjon: Revisorer snakker med ledelsen og spør den om mål, ressurser og resultater. Oppgavene i ISMS-et kan delegeres, ansvaret for dem kan ikke.
- Er informasjonssikkerhetspolitikken og informasjonssikkerhetsmålene fastsatt og forenlige med organisasjonens strategiske retning?
- Er kravene til ISMS-et integrert i forretningsprosessene, og er de nødvendige ressursene tilgjengelige?
- Inneholder politikken forpliktelsen til å oppfylle gjeldende krav og til å forbedre ISMS-et kontinuerlig?
- Er politikken dokumentert, kommunisert i organisasjonen og — i den grad det er hensiktsmessig — tilgjengelig for interesserte parter?
- Er ansvar og myndighet for rollene innen informasjonssikkerhet tildelt og kommunisert?
- Er det bestemt hvem som rapporterer til toppledelsen om ISMS-ets prestasjon?
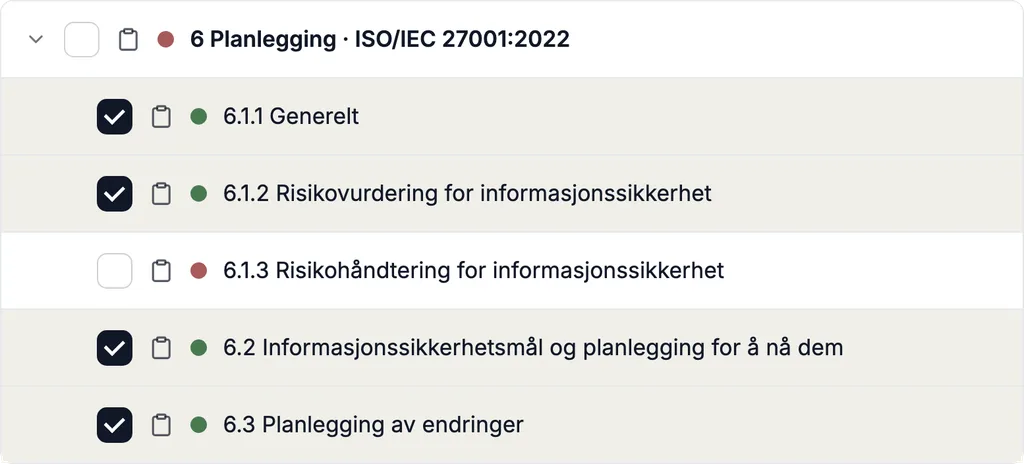
Kapittel 6: Planlegging
Kjernen i standarden. Risikovurderingen avgjør hvilke kontroller som er nødvendige — ikke omvendt. Fremgangsmåten må være beskrevet slik at gjentatte vurderinger gir konsistente, gyldige og sammenlignbare resultater.
- Risikovurdering. Finnes det en dokumentert fremgangsmåte med kriterier for risikoaksept? Er risikoene for konfidensialitet, integritet og tilgjengelighet identifisert, analysert og prioritert — og har hver risiko en risikoeier?
- Risikohåndtering. Er det valgt et håndteringsalternativ for hver risiko? Er de nødvendige kontrollene fastsatt og sammenholdt med Annex A, slik at ingen blir oversett? Har risikoeierne godkjent risikohåndteringsplanen og akseptert restrisikoene?
- Erklæring om anvendelighet (SoA). Nevner den de nødvendige kontrollene, begrunnelsen for at de er tatt med, gjennomføringsstatusen deres og begrunnelsen for hver utelatelse av en kontroll fra Annex A?
- Informasjonssikkerhetsmål. Er målene målbare, så langt det er praktisk mulig, og blir de overvåket? Er det planlagt hva som skal gjøres, av hvem, med hvilke ressurser, innen når — og hvordan resultatet skal evalueres?
- Planlegging av endringer. Blir endringer i ISMS-et gjennomført på en planlagt måte? Dette kravet kom til med 2022-utgaven.
Kapittel 7: Støtte
Det ISMS-et trenger for å fungere: mennesker, kunnskap, kommunikasjon og styrte dokumenter.
- Ressurser. Er ressursene som trengs for å bygge opp, drive og forbedre ISMS-et, fastsatt og stilt til rådighet?
- Kompetanse. Er det fastsatt hvilken kompetanse som trengs hos personene som utfører arbeid som påvirker informasjonssikkerheten — og er den dokumentert, for eksempel gjennom utdanning, opplæring eller erfaring?
- Bevissthet. Kjenner de ansatte politikken, sitt eget bidrag til ISMS-et og følgene av at krav ikke overholdes?
- Kommunikasjon. Er det fastsatt hva det skal kommuniseres om, når, med hvem og hvordan, internt og eksternt?
- Dokumentert informasjon. Blir dokumenter identifisert, gjennomgått og godkjent? Er de tilgjengelige der de trengs, og beskyttet mot tap av konfidensialitet, feilaktig bruk og tap av integritet?
Kapittel 8: Drift
Kapittel 6 planlegger, kapittel 8 utfører. Her vil revisoren se at prosedyrene ikke bare er beskrevet, men også brukes.
- Er prosessene som oppfyller kravene, planlagt, iverksatt og styrt — med kriterier og med bevis for at de utføres som planlagt?
- Blir planlagte endringer styrt, og blir følgene av utilsiktede endringer gjennomgått?
- Blir eksternt leverte prosesser, produkter og tjenester som er relevante for ISMS-et, styrt?
- Blir risikovurderinger gjentatt med planlagte mellomrom — og alltid når noe vesentlig endrer seg? Er resultatene dokumentert?
- Er risikohåndteringsplanen gjennomført og resultatet dokumentert?
Kapittel 9: Evaluering av prestasjon
Tre virkemidler viser om ISMS-et virker: overvåking og måling, internrevisjonen og ledelsens gjennomgang. Sertifiseringsorganets eksterne revisjon hører ikke med blant dem — den forutsetter at organisasjonen har kontrollert seg selv først.
- Er det fastsatt hva som overvåkes og måles, med hvilke metoder, når og av hvem — og hvem som analyserer resultatene?
- Finnes det et revisjonsprogram som fastsetter hyppighet, metoder, ansvar og rapportering?
- Er internrevisorene valgt slik at objektivitet og upartiskhet er sikret — altså slik at ingen reviderer sitt eget arbeid?
- Blir revisjonsresultatene rapportert til den relevante ledelsen?
- Gjennomgår toppledelsen ISMS-et med planlagte mellomrom — og tar den da opp det standarden foreskriver: status for tiltakene fra ledelsens tidligere gjennomganger, endringer i omgivelsene og i kravene fra interesserte parter, avvik, måle- og revisjonsresultater, resultatene av risikovurderingen og status for risikohåndteringsplanen?
- Er resultatene av ledelsens gjennomgang dokumentert — med beslutningene om forbedringer og om endringer i ISMS-et?
Kapittel 10: Forbedring
Avvik forekommer i ethvert ISMS. Det som kontrolleres, er ikke om det har vært noen, men hvordan organisasjonen håndterer dem: om den leter etter årsaken i stedet for bare å rette opp enkelttilfellet.
- Blir det reagert på et avvik — blir det korrigert, og blir følgene av det håndtert?
- Blir årsaken fastslått, og blir det vurdert om lignende avvik finnes eller kan oppstå?
- Blir korrigerende tiltak gjennomført, og blir virkningen av dem kontrollert?
- Er avvik, tiltak og resultater dokumentert?
- Blir ISMS-ets egnethet, tilstrekkelighet og virkning kontinuerlig forbedret?
Annex A: 93 kontroller og erklæringen om anvendelighet
Annex A er ingen liste som skal arbeides gjennom punkt for punkt. Det er en katalog over mulige kontroller som organisasjonen sammenholder risikohåndteringen sin med. 2022-utgaven ordner 93 kontroller i fire temaområder; gjennomføringsveiledning for hver kontroll gir ISO/IEC 27002:2022.
| Temaområde | Antall | Eksempler |
|---|---|---|
| A.5 Organisatoriske kontroller | 37 | Politikker, leverandørforhold, håndtering av sikkerhetshendelser, bruk av skytjenester |
| A.6 Personrelaterte kontroller | 8 | Bakgrunnssjekk, opplæring og bevisstgjøring, fjernarbeid |
| A.7 Fysiske kontroller | 14 | Adgangskontroll, beskyttelse av utstyr, sikker avhending |
| A.8 Teknologiske kontroller | 34 | Privilegerte tilgangsrettigheter, sårbarhetshåndtering, sikkerhetskopiering, logging, sikker utvikling |
Kontrollspørsmålene til Annex A:
- Er hver av de 93 kontrollene vurdert — som anvendelig eller som utelatt, i begge tilfeller med begrunnelse?
- Kan hver anvendelig kontroll føres tilbake til en risiko, et lovkrav eller et kontraktskrav?
- Har hver anvendelig kontroll en gjennomføringsstatus, en ansvarlig og et bevis?
- Er det også tatt hensyn til kontroller som ikke står i Annex A, men som er nødvendige for risikoene dine? Katalogen er ikke uttømmende.
- Stemmer SoA-en overens med risikohåndteringsplanen — og med det som faktisk er gjennomført?
Obligatoriske dokumenter: Hva som må foreligge
På disse stedene krever standarden uttrykkelig dokumentert informasjon. Mangler ett av disse dokumentene, er det et avvik i revisjonen:
- ISMS-ets omfang (4.3)
- Informasjonssikkerhetspolitikk (5.2)
- Prosess for risikovurdering (6.1.2)
- Prosess for risikohåndtering med risikohåndteringsplan (6.1.3)
- Erklæring om anvendelighet (6.1.3)
- Informasjonssikkerhetsmål (6.2)
- Bevis for kompetanse (7.2)
- Bevis for at prosessene er utført som planlagt (8.1)
- Resultater av risikovurderingene (8.2)
- Resultater av risikohåndteringen (8.3)
- Resultater av overvåking og måling (9.1)
- Revisjonsprogram og revisjonsresultater (9.2)
- Resultater av ledelsens gjennomgang (9.3)
- Avvik, korrigerende tiltak og resultatene av dem (10.2)
I tillegg kommer det organisasjonen selv fastsetter som nødvendig for at ISMS-et skal virke (7.5.1), og det de anvendte kontrollene fra Annex A krever — for eksempel en fortegnelse over informasjon og aktiva, regler for akseptabel bruk eller prosedyrer for håndtering av sikkerhetshendelser.
Slik evaluerer du svarene
Avkrysninger alene sier lite. Svarene får først verdi når hvert av dem er vurdert, underbygget med bevis og gjort om til et tiltak:
- Vurdere. Hvert spørsmål får en status: oppfylt, delvis oppfylt eller ikke oppfylt. «Ikke anvendelig» finnes bare for kontrollene fra Annex A — og bare med begrunnelse.
- Underbygge. Til hvert svar «oppfylt» hører beviset. Den som ikke finner det, nedgraderer svaret.
- Vekte. Gap i kapittel 4 til 10 og manglende obligatoriske dokumenter kommer først: De truer sertifikatet direkte. For kontrollene avgjør størrelsen på risikoen de håndterer.
- Planlegge. Hvert gap blir til et tiltak med en ansvarlig og en frist.
- Gjenta. Etter gjennomføringen vurderes det på nytt. Til slutt kommer internrevisjonen og ledelsens gjennomgang.
Første gang er resultatet vanskelig å tolke: Om et krav er delvis eller ikke oppfylt, avhenger av hva en revisor godtar som bevis. Her hjelper et blikk utenfra — fra noen som kjenner revisjoner.
Fra cheat sheet til sertifikat: gangen i revisjonen
Sertifikatet utstedes av et sertifiseringsorgan. Det anerkjennes som regel bare når dette organet er akkreditert — i Tyskland av Deutsche Akkreditierungsstelle (DAkkS). Førstegangsrevisjonen har to trinn, og deretter begynner en syklus på tre år:
- Trinn 1. Revisoren gjennomgår dokumentasjonen og om organisasjonen er klar for revisjonen: omfang, risikovurdering, SoA — og om internrevisjoner og ledelsens gjennomgang er planlagt og blir gjennomført. Resultatet nevner punktene som må avklares før det andre trinnet.
- Trinn 2. Revisoren kontrollerer gjennomføring og virkning: Revisoren snakker med ledelse og ansatte, ser på bevis og sammenholder om det som er dokumentert, også praktiseres.
- Avvik. Store avvik må være rettet før sertifikatet utstedes. For mindre avvik holder det som regel med en plan med korrigerende tiltak.
- Sertifikat. Det gjelder i tre år.
- Oppfølgingsrevisjoner. Minst én gang i året kontrollerer sertifiseringsorganet med stikkprøver om ISMS-et fortsatt drives og forbedres.
- Resertifisering. Før de tre årene er utløpt, revideres hele ISMS-et på nytt.
Fra prosjektstart til sertifikat går det typisk tre til tolv måneder — avhengig av omfang, eksisterende dokumentasjon og tilgjengelige ressurser.
Det sertifiseres nå bare etter ISO/IEC 27001:2022. Overgangsfristen for sertifikater etter 2013-utgaven utløp 31. oktober 2025; eldre sjekklister med 114 kontroller i 14 områder er utdatert.
Vanlige svakheter før revisjonen
- Et omfang som ikke passer til virksomheten. Er det for vidt, blir prosjektet uhåndterlig. Er det for snevert, spør kundene hvorfor tjenesten de bruker, ikke står i sertifikatet.
- En risikovurdering ingen kan gjenta. Uten fastsatte kriterier kommer to personer frem til to resultater for den samme risikoen.
- En SoA uten begrunnelser. «Ikke anvendelig» er et utsagn revisoren kontrollerer — for eksempel når sikker utvikling er utelatt, men bedriften utvikler programvare.
- Internrevisjon og ledelsens gjennomgang mangler. Sertifiseringsorganer forventer som regel at begge deler har funnet sted før det andre trinnet. En avtale i kalenderen er ikke nok.
- Dokumenter ingen kjenner. En retningslinje ingen arbeider etter, blir oppdaget i samtalen med de ansatte.
- Bevis som først blir til for revisjonen. Et ISMS drives over måneder. Protokoller som alle har samme dato, viser det motsatte.
Hva ISO 27001-sertifiseringen gir
Sertifiseringen er ikke lovpålagt. I praksis kreves den i kontrakter og anbud. Og den som faller inn under NIS2, kan bruke det som er dokumentert for ISO 27001, for de tilsvarende kravene — så langt det passer innholdsmessig.
- Kjenne risikoene i stedet for å anta dem. Risikovurderingen viser hvor et angrep eller et bortfall ville gjøre størst skade — og hvor budsjettet bør brukes først.
- Beskytte informasjon i enhver form. ISMS-et gjelder for papir, egne systemer og skyen: for finansdata, immaterielle rettigheter, personaldata og det kundene har betrodd deg.
- Avklare ansvar. Roller, prosedyrer og varslingsveier er fastlagt før en hendelse inntreffer.
- Dokumentere tillit. Et sertifikat besvarer mange av spørsmålene i sikkerhetsspørreskjemaene fra kunder og partnere med ett enkelt dokument.
- Bruke pengene målrettet. Tiltak følger risikoen. Utgifter til beskyttelse som ikke reduserer noen risiko, blir synlige.
Et sertifikat forhindrer ikke et angrep. Det dokumenterer at organisasjonen kjenner risikoene sine, håndterer dem og kontrollerer virkningen av tiltakene sine — og det reduserer sannsynligheten for en hendelse og begrenser følgene av den.
Forberede ISO 27001 med Complaica
Kontrollspørsmål i et regneark blir besvart én gang. Frem til revisjonen endrer aktiva, risikoer og tiltak seg — regnearket gjør det ikke. Complaica er ISMS-programvare for ISO 27001, der svarene blir til den løpende statusen for ISMS-et:
- Krav og kontroller som katalog. Kravene i ISO/IEC 27001:2022 og de 93 kontrollene fra Annex A er inkludert, med gjennomføringsveiledning fra ISO/IEC 27002:2022. Hver kontroll får en gjennomføringsstatus, en begrunnelse og bevis.
- Risikostyring. Risikoer per aktivum i en konfigurerbar risikomatrise, med håndteringsalternativ, tiltak og restrisiko — orientert mot ISO/IEC 27005.
- SoA og risikohåndteringsplan som rapport. Begge genereres fra det gjeldende datasettet — ved førstegangsrevisjonen som før hver oppfølgingsrevisjon.
- Tiltak med ansvarlige og frister. Hver statusendring registreres med forfatter og dato.
- Bevis på objektet. Dokumenter, lenker og vurderinger ligger der de dokumenterer noe.
- KI-integrasjon (MCP). For spørsmål om krav og kontroller. Vurdering og beslutning forblir hos deg.
- Flere regelverk på det samme datasettet. NIS2, TISAX, BSI IT-Grundschutz eller GDPR bruker de samme aktivaene, risikoene og bevisene.
Bli kjent med Complaica ISMS-programvare for ISO 27001
I tillegg kommer rådgivning, så langt du trenger det: gap-analyse, oppbygging av ISMS-et, risikostyring, retningslinjer, internrevisjoner og forberedelse til sertifiseringsrevisjonen. Selve sertifiseringen utføres av et uavhengig sertifiseringsorgan.
Vil du vite hvor ISMS-et ditt står? Be om en gratis 20-minutters sjekk.
Konklusjon
Et ISO 27001 cheat sheet gjør standarden om til én oversiktlig side og svarene på kontrollspørsmålene om til en plan. Det har verdi når hvert svar er underbygget med bevis, hvert gap har en ansvarlig og en frist, og vurderingen gjentas. Begynn med omfang og risikovurdering — alt annet følger av dem — og planlegg internrevisjonen og ledelsens gjennomgang slik at begge er avsluttet før sertifiseringsrevisjonen.
Hva synes du?
Skriv til oss — hvilken av disse er du?
Takk.
Vi svarer innen én virkedag.
Ikke sendt.
Det gikk ikke. Sjekk feltene eller send oss en e-post direkte.