Checklist ISO 27001 ou cheat sheet — la certification en un coup d’œil
L’audit de certification vérifie si votre ISMS satisfait aux chapitres 4 à 10 d’ISO/IEC 27001 et si le choix des mesures de l’annexe A est justifié. Cette cheat sheet résume l’essentiel — chapitre par chapitre, avec les questions de contrôle, les documents qui doivent exister et le déroulement de l’audit.
ISO/IEC 27001 est la norme internationalement reconnue pour les systèmes de management de la sécurité de l’information (ISMS). Un certificat selon cette norme atteste qu’un organisme indépendant a vérifié comment une organisation planifie, met en œuvre, surveille et améliore sa sécurité de l’information — et c’est la preuve que clients, appels d’offres et partenaires demandent le plus souvent.
Avant la venue de l’auditeur, l’organisation devrait savoir elle-même où elle en est. C’est à cela que sert cette cheat sheet ISO 27001 : elle réunit l’essentiel de la norme sur une seule page. L’article donne les questions de contrôle pour chaque chapitre, cite les documents qui doivent exister et décrit comment exploiter le résultat et comment se déroule l’audit de certification.
Checklist ISO 27001 ou cheat sheet ?
Une checklist se coche point par point. Une cheat sheet — un aide-mémoire — rassemble ce qu’il faut avoir en tête sur un sujet. Celle-ci le fait pour la certification ISO 27001 : elle traduit les exigences de la norme en questions de contrôle auxquelles on répond par « satisfaite », « partiellement » ou « non satisfaite » — preuve à l’appui. En les parcourant, on obtient une analyse d’écarts : la liste de ce qui manque encore entre la situation actuelle et un ISMS prêt pour la certification.
Elle ne remplace pas deux choses. La première est la norme elle-même : l’audit se fait au regard du texte d’ISO/IEC 27001:2022, non d’un résumé. La seconde est l’audit interne que la norme exige au chapitre 9.2 : les questions de contrôle peuvent lui servir de base, mais un audit interne requiert un programme, des auditeurs impartiaux et un rapport.
Ce que vérifie l’audit de certification
La norme comporte deux parties. Les chapitres 4 à 10 décrivent le système de management. Ils s’appliquent intégralement : qui déclare sa conformité à la norme ne peut exclure aucune de ces exigences. L’annexe A cite 93 mesures réparties en quatre thèmes. Celles qui sont appliquées découlent du traitement des risques et figurent dans la déclaration d’applicabilité (Statement of Applicability, SoA).
| Chapitre | De quoi il s’agit | Principales preuves |
|---|---|---|
| 4 Contexte de l’organisation | Environnement, parties intéressées, domaine d’application | Domaine d’application (périmètre) de l’ISMS, documenté |
| 5 Leadership | Engagement de la direction, politique, rôles | Politique de sécurité de l’information |
| 6 Planification | Appréciation des risques, traitement des risques, objectifs, changements | Processus relatifs aux risques, SoA, plan de traitement des risques, objectifs de sécurité de l’information |
| 7 Support | Ressources, compétences, sensibilisation, communication, documents | Preuves des compétences, documents maîtrisés |
| 8 Fonctionnement | Maîtrise des processus, réalisation de l’appréciation des risques et du traitement des risques | Résultats des appréciations des risques et du traitement des risques |
| 9 Évaluation de la performance | Surveillance et mesurage, audit interne, revue de direction | Résultats de mesurage, programme d’audit et rapports d’audit, résultats de la revue de direction |
| 10 Amélioration | Amélioration continue, non-conformités, actions correctives | Enregistrements relatifs aux non-conformités et aux actions correctives |
Cheat sheet ISO 27001 : les sept chapitres
Les questions suivent l’édition ISO/IEC 27001:2022, y compris l’amendement Amd 1:2024. À chaque question correspond une preuve — un document, un enregistrement, un compte rendu. Une réponse sans preuve ne compte pas lors de l’audit.
Chapitre 4 : Contexte de l’organisation
L’ISMS commence par la question de ce qu’il couvre. L’organisation détermine les enjeux externes et internes qui influent sur sa sécurité de l’information — lois, contrats, marché et technologie d’un côté, structure, ressources et culture de l’autre — et en déduit le périmètre.
- Les enjeux externes et internes pertinents pour la finalité de l’organisation et pour son ISMS sont-ils déterminés ?
- A-t-on vérifié si le changement climatique est un enjeu pertinent ? Depuis l’amendement Amd 1:2024, la norme exige expressément cette vérification.
- Les parties intéressées sont-elles connues — clients, autorités, propriétaires, salariés, fournisseurs — ainsi que leurs exigences, y compris légales, réglementaires et contractuelles ?
- A-t-on défini lesquelles de ces exigences sont traitées par l’ISMS ?
- Le périmètre est-il documenté — avec les sites, les unités organisationnelles et les processus, ainsi que les interfaces et les dépendances avec ce que réalisent d’autres organisations ?
- Les processus de l’ISMS et leurs interactions sont-ils définis ?
Chapitre 5 : Leadership
Un ISMS que la direction ne porte pas ne passe aucun audit : les auditeurs s’entretiennent avec la direction générale et l’interrogent sur les objectifs, les ressources et les résultats. Les tâches de l’ISMS se délèguent, la responsabilité non.
- La politique de sécurité de l’information et les objectifs de sécurité de l’information sont-ils établis et compatibles avec l’orientation stratégique de l’organisation ?
- Les exigences de l’ISMS sont-elles intégrées aux processus métier, et les ressources nécessaires sont-elles disponibles ?
- La politique comporte-t-elle l’engagement de satisfaire aux exigences applicables et d’améliorer continuellement l’ISMS ?
- La politique est-elle documentée, communiquée au sein de l’organisation et — le cas échéant — mise à la disposition des parties intéressées ?
- Les responsabilités et les autorités des rôles liés à la sécurité de l’information sont-elles attribuées et communiquées ?
- A-t-on défini qui rend compte à la direction de la performance de l’ISMS ?
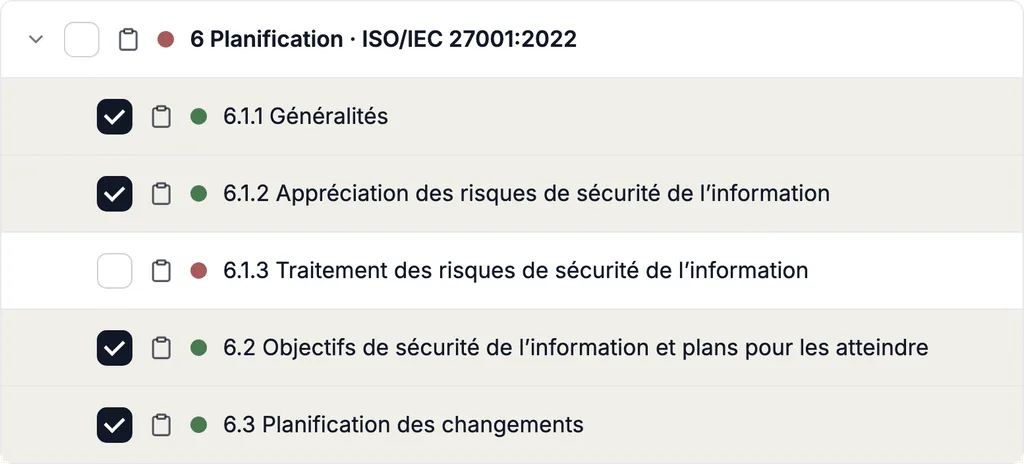
Chapitre 6 : Planification
Le cœur de la norme. C’est l’appréciation des risques qui détermine quelles mesures sont nécessaires — et non l’inverse. Son processus doit être décrit de telle sorte que des appréciations répétées produisent des résultats cohérents, valides et comparables.
- Appréciation des risques. Existe-t-il un processus documenté, avec des critères d’acceptation des risques ? Les risques pesant sur la confidentialité, l’intégrité et la disponibilité sont-ils identifiés, analysés et hiérarchisés — et chaque risque a-t-il un propriétaire ?
- Traitement des risques. Une option de traitement est-elle retenue pour chaque risque ? Les mesures nécessaires sont-elles déterminées et comparées à l’annexe A, afin qu’aucune ne soit oubliée ? Les propriétaires des risques ont-ils approuvé le plan de traitement des risques et accepté les risques résiduels ?
- Déclaration d’applicabilité (SoA). Indique-t-elle les mesures nécessaires, la justification de leur inclusion, leur statut de mise en œuvre et la justification de chaque exclusion d’une mesure de l’annexe A ?
- Objectifs de sécurité de l’information. Les objectifs sont-ils mesurables, lorsque c’est possible, et sont-ils surveillés ? A-t-on planifié ce qui sera fait, par qui, avec quelles ressources, pour quand — et comment le résultat sera évalué ?
- Planification des changements. Les changements apportés à l’ISMS sont-ils réalisés de façon planifiée ? Cette exigence a été ajoutée avec l’édition 2022.
Chapitre 7 : Support
Ce dont l’ISMS a besoin pour fonctionner : des personnes, des connaissances, de la communication et des documents maîtrisés.
- Ressources. Les ressources nécessaires à l’établissement, au fonctionnement et à l’amélioration de l’ISMS sont-elles déterminées et fournies ?
- Compétences. A-t-on déterminé les compétences nécessaires aux personnes dont le travail a une incidence sur la sécurité de l’information — et sont-elles attestées, par exemple par la formation initiale, la formation professionnelle ou l’expérience ?
- Sensibilisation. Les salariés connaissent-ils la politique, leur propre contribution à l’ISMS et les conséquences du non-respect des exigences ?
- Communication. A-t-on défini sur quels sujets, à quels moments, avec qui et comment communiquer, en interne et en externe ?
- Informations documentées. Les documents sont-ils identifiés, revus et approuvés ? Sont-ils disponibles là où l’on en a besoin, et protégés contre la perte de confidentialité, l’utilisation inappropriée et la perte d’intégrité ?
Chapitre 8 : Fonctionnement
Le chapitre 6 planifie, le chapitre 8 exécute. Ici, l’auditeur veut voir que les procédures ne sont pas seulement décrites, mais appliquées.
- Les processus qui permettent de satisfaire aux exigences sont-ils planifiés, mis en œuvre et maîtrisés — avec des critères et avec la preuve qu’ils se déroulent comme prévu ?
- Les changements prévus sont-ils maîtrisés, et les conséquences des changements involontaires examinées ?
- Les processus, produits et services fournis par des prestataires externes et pertinents pour l’ISMS sont-ils maîtrisés ?
- Les appréciations des risques sont-elles répétées à intervalles planifiés — et chaque fois qu’un changement important survient ? Les résultats sont-ils documentés ?
- Le plan de traitement des risques est-il mis en œuvre, et le résultat documenté ?
Chapitre 9 : Évaluation de la performance
Trois instruments montrent si l’ISMS est efficace : la surveillance et le mesurage, l’audit interne et la revue de direction. L’audit externe de l’organisme de certification n’en fait pas partie — il suppose que l’organisation s’est d’abord évaluée elle-même.
- A-t-on déterminé ce qui est surveillé et mesuré, par quelles méthodes, quand et par qui — et qui analyse les résultats ?
- Existe-t-il un programme d’audit qui fixe la fréquence, les méthodes, les responsabilités et les modalités de compte rendu ?
- Les auditeurs internes sont-ils choisis de façon à garantir l’objectivité et l’impartialité — autrement dit, personne n’audite-t-il son propre travail ?
- Les résultats des audits sont-ils rapportés à la direction concernée ?
- La direction passe-t-elle l’ISMS en revue à intervalles planifiés — et traite-t-elle à cette occasion ce que la norme prescrit : l’état des actions décidées lors des revues de direction précédentes, les changements du contexte et des exigences des parties intéressées, les non-conformités, les résultats de mesurage et d’audit, les résultats de l’appréciation des risques et l’état du plan de traitement des risques ?
- Les résultats de la revue de direction sont-ils documentés — avec les décisions relatives aux améliorations et aux changements de l’ISMS ?
Chapitre 10 : Amélioration
Des écarts surviennent dans tout ISMS. L’audit ne cherche pas à savoir s’il y en a eu, mais comment l’organisation les traite : si elle en recherche la cause au lieu de ne corriger que le cas isolé.
- Réagit-on à une non-conformité — est-elle corrigée, et ses conséquences sont-elles traitées ?
- La cause est-elle déterminée, et vérifie-t-on si des non-conformités similaires existent ou pourraient se produire ?
- Les actions correctives sont-elles mises en œuvre, et leur efficacité vérifiée ?
- Les non-conformités, les actions et les résultats sont-ils documentés ?
- La pertinence, l’adéquation et l’efficacité de l’ISMS sont-elles améliorées en continu ?
Annexe A : 93 mesures et la déclaration d’applicabilité
L’annexe A n’est pas une liste à dérouler point par point. C’est un catalogue de mesures possibles auquel l’organisation compare son traitement des risques. L’édition 2022 classe 93 mesures en quatre thèmes ; ISO/IEC 27002:2022 donne des recommandations de mise en œuvre pour chaque mesure.
| Thème | Nombre | Exemples |
|---|---|---|
| A.5 Mesures de sécurité organisationnelles | 37 | Politiques, relations avec les fournisseurs, gestion des incidents de sécurité, utilisation de services en nuage |
| A.6 Mesures de sécurité applicables aux personnes | 8 | Sélection des candidats, formation et sensibilisation, travail à distance |
| A.7 Mesures de sécurité physique | 14 | Contrôle des accès physiques, protection du matériel, mise au rebut sécurisée |
| A.8 Mesures de sécurité technologiques | 34 | Droits d’accès privilégiés, gestion des vulnérabilités, sauvegarde des données, journalisation, développement sécurisé |
Les questions de contrôle sur l’annexe A :
- Chacune des 93 mesures est-elle évaluée — comme applicable ou comme exclue, avec une justification dans les deux cas ?
- Chaque mesure applicable peut-elle être rattachée à un risque, à une exigence légale ou à une exigence contractuelle ?
- Chaque mesure applicable a-t-elle un statut de mise en œuvre, un responsable et une preuve ?
- A-t-on aussi pris en compte les mesures qui ne figurent pas dans l’annexe A, mais que vos risques rendent nécessaires ? Le catalogue n’est pas exhaustif.
- La SoA concorde-t-elle avec le plan de traitement des risques — et avec ce qui est réellement mis en œuvre ?
Documents obligatoires : ce qui doit exister
C’est à ces endroits que la norme exige expressément des informations documentées. Si l’un de ces documents manque, c’est une non-conformité lors de l’audit :
- Domaine d’application (périmètre) de l’ISMS (4.3)
- Politique de sécurité de l’information (5.2)
- Processus d’appréciation des risques (6.1.2)
- Processus de traitement des risques, avec le plan de traitement des risques (6.1.3)
- Déclaration d’applicabilité (6.1.3)
- Objectifs de sécurité de l’information (6.2)
- Preuves des compétences (7.2)
- Preuves que les processus ont été réalisés comme prévu (8.1)
- Résultats des appréciations des risques (8.2)
- Résultats du traitement des risques (8.3)
- Résultats de la surveillance et du mesurage (9.1)
- Programme d’audit et résultats des audits (9.2)
- Résultats de la revue de direction (9.3)
- Non-conformités, actions correctives et leurs résultats (10.2)
S’y ajoutent ce que l’organisation juge elle-même nécessaire à l’efficacité de son ISMS (7.5.1) et ce qu’exigent les mesures de l’annexe A qu’elle applique — par exemple un inventaire des informations et des actifs, des règles d’utilisation correcte ou des procédures de gestion des incidents de sécurité.
Comment exploiter les réponses
Des cases cochées ne disent pas grand-chose. Les réponses ne deviennent parlantes que lorsque chacune est évaluée, étayée par une preuve et traduite en action :
- Évaluer. Chaque question reçoit un statut : satisfaite, partiellement satisfaite ou non satisfaite. « Non applicable » n’existe que pour les mesures de l’annexe A — et uniquement avec une justification.
- Prouver. Chaque réponse « satisfaite » s’accompagne de sa preuve. Si la preuve reste introuvable, la réponse est rétrogradée.
- Pondérer. Les écarts dans les chapitres 4 à 10 et les documents obligatoires manquants passent en premier : ils menacent directement le certificat. Pour les mesures, c’est le niveau du risque qu’elles traitent qui décide.
- Planifier. Chaque écart donne lieu à une action, avec un responsable et une échéance.
- Répéter. Après la mise en œuvre, on évalue de nouveau. L’audit interne et la revue de direction concluent la démarche.
La première fois, le résultat est difficile à interpréter : qu’une exigence soit partiellement satisfaite ou non satisfaite dépend de ce qu’un auditeur accepte comme preuve. Un regard extérieur est alors utile — celui de quelqu’un qui connaît les audits.
De la cheat sheet au certificat : le déroulement de l’audit
Le certificat est délivré par un organisme de certification. En règle générale, il n’est reconnu que si cet organisme est accrédité — en Allemagne, par la Deutsche Akkreditierungsstelle (DAkkS). L’audit initial comporte deux étapes, puis commence un cycle de trois ans :
- Étape 1. L’auditeur examine la documentation et l’état de préparation à l’audit : périmètre, appréciation des risques, SoA — et vérifie que les audits internes et la revue de direction sont planifiés et réalisés. Le résultat indique les points à régler avant la seconde étape.
- Étape 2. L’auditeur vérifie la mise en œuvre et l’efficacité : il s’entretient avec la direction et les salariés, consulte les preuves et vérifie que ce qui est documenté est réellement pratiqué.
- Écarts. Les non-conformités majeures doivent être corrigées avant que le certificat ne soit délivré. Pour les non-conformités mineures, un plan d’actions correctives suffit en règle générale.
- Certificat. Il est valable trois ans.
- Audits de surveillance. Au moins une fois par an, l’organisme de certification vérifie par échantillonnage que l’ISMS continue d’être exploité et amélioré.
- Recertification. Avant l’expiration des trois ans, l’ensemble de l’ISMS fait l’objet d’un audit de renouvellement.
Du lancement du projet au certificat, il faut généralement de trois à douze mois — selon le périmètre, la documentation existante et les ressources disponibles.
La certification ne se fait plus que selon ISO/IEC 27001:2022. La période de transition pour les certificats délivrés selon l’édition de 2013 a pris fin le 31 octobre 2025 ; les anciennes checklists à 114 mesures réparties en 14 domaines sont dépassées.
Points faibles fréquents avant l’audit
- Un périmètre qui ne correspond pas à l’activité. Trop large, il rend le projet ingérable. Trop étroit, il amène le client à demander pourquoi le service qu’il utilise ne figure pas sur le certificat.
- Une appréciation des risques que personne ne peut reproduire. Sans critères définis, deux personnes arrivent à deux résultats pour le même risque.
- Une SoA sans justifications. « Non applicable » est une affirmation que l’auditeur vérifie — par exemple lorsque le développement sécurisé est exclu alors que l’entreprise développe des logiciels.
- Audit interne et revue de direction absents. Les organismes de certification attendent en règle générale que les deux aient eu lieu avant la seconde étape. Une date dans l’agenda ne suffit pas.
- Des documents que personne ne connaît. Une politique que personne n’applique se remarque lors des entretiens avec les salariés.
- Des preuves créées uniquement pour l’audit. Un ISMS s’exploite pendant des mois. Des comptes rendus qui portent tous la même date montrent le contraire.
Ce qu’apporte la certification ISO 27001
La certification n’est pas imposée par la loi. Dans la pratique, ce sont les contrats et les appels d’offres qui l’exigent. Et une entreprise qui relève de NIS2 peut utiliser ce qui est documenté pour ISO 27001 pour les exigences correspondantes — dans la mesure où cela convient sur le fond.
- Connaître les risques plutôt que les supposer. L’appréciation des risques montre où une attaque ou une panne causerait le plus de dommages — et où le budget doit aller en premier.
- Protéger l’information sous toutes ses formes. L’ISMS s’applique au papier, à vos propres systèmes et au cloud : aux données financières, à la propriété intellectuelle, aux données du personnel et à ce que vos clients vous ont confié.
- Clarifier les responsabilités. Rôles, procédures et circuits de signalement sont fixés avant qu’un incident ne survienne.
- Étayer la confiance. Un certificat répond, avec un seul document, à de nombreuses questions des questionnaires de sécurité des clients et des partenaires.
- Dépenser à bon escient. Les actions suivent le risque. Les dépenses consacrées à une protection qui ne réduit aucun risque se remarquent.
Un certificat n’empêche aucune attaque. Il atteste que l’organisation connaît ses risques, les traite et vérifie l’efficacité de ses actions — ce qui réduit la probabilité d’un incident et en limite les conséquences.
Préparer ISO 27001 avec Complaica
Dans un tableur, on répond aux questions de contrôle une fois. D’ici l’audit, les actifs, les risques et les actions changent — le tableur, non. Complaica est un logiciel ISMS pour ISO 27001 dans lequel les réponses deviennent l’état courant de l’ISMS :
- Exigences et mesures sous forme de catalogue. Les exigences d’ISO/IEC 27001:2022 et les 93 mesures de l’annexe A sont incluses, avec les recommandations de mise en œuvre d’ISO/IEC 27002:2022. Chaque mesure reçoit un statut de mise en œuvre, une justification et des preuves.
- Gestion des risques. Les risques par actif dans une matrice de risques configurable, avec option de traitement, actions et risque résiduel — en s’alignant sur ISO/IEC 27005.
- SoA et plan de traitement des risques sous forme de rapport. Tous deux sont générés à partir du jeu de données courant — lors de l’audit initial comme avant chaque audit de surveillance.
- Actions avec responsables et échéances. Chaque changement de statut est consigné avec auteur et date.
- Preuves sur l’objet. Documents, liens et évaluations se trouvent là où ils attestent quelque chose.
- Intégration de l’IA (MCP). Pour les questions sur les exigences et les mesures. L’évaluation et la décision restent les vôtres.
- D’autres référentiels sur le même jeu de données. NIS2, TISAX, BSI IT-Grundschutz ou le RGPD utilisent les mêmes actifs, risques et preuves.
Découvrir Complaica, le logiciel ISMS pour ISO 27001
S’y ajoute le conseil, dans la mesure dont vous avez besoin : analyse d’écarts, mise en place de l’ISMS, gestion des risques, politiques, audits internes et préparation de l’audit de certification. La certification elle-même est réalisée par un organisme de certification indépendant.
Vous souhaitez savoir où en est votre ISMS ? Demandez un checkup gratuit de 20 minutes.
Conclusion
Une cheat sheet ISO 27001 fait de la norme une page qui se lit d’un coup d’œil, et des réponses aux questions de contrôle un plan. Elle prend toute sa valeur lorsque chaque réponse est étayée par une preuve, que chaque écart a un responsable et une échéance, et que l’évaluation est répétée. Commencez par le périmètre et l’appréciation des risques — tout le reste en découle — et planifiez l’audit interne et la revue de direction de façon que tous deux soient achevés avant l’audit de certification.
Qu’en pensez-vous ?
Écrivez-nous — laquelle de ces propositions est la vôtre ?
Merci.
Nous vous répondons sous un jour ouvré.
Non envoyé.
Cela n’a pas fonctionné. Vérifiez les champs ou écrivez-nous directement.