NIS2 — hvem som er omfattet og hva direktivet krever
Sektor, størrelse, særtilfeller: Tre kjennetegn avgjør om en bedrift faller inn under NIS2-direktivet. Hvem som er omfattet, hvilke plikter som følger av det, hvilke frister som gjelder, og hva brudd kan føre til.
NIS2-direktivet — direktiv (EU) 2022/2555 — har betydelig utvidet kretsen av bedrifter som må organisere cybersikkerheten sin slik at den kan dokumenteres. Forgjengeren fra 2016 gjaldt for tilbydere av samfunnsviktige tjenester og enkelte tilbydere av digitale tjenester; NIS2 omfatter 18 sektorer, fra energileverandøren til maskinprodusenten. I Tyskland har direktivet vært gjeldende rett siden 6. desember 2025, gjennomført i BSI-loven (BSIG).
Nesten alle NIS2-prosjekter begynner derfor med det samme spørsmålet: Er vi omfattet? Denne artikkelen svarer på det først — og deretter på hva NIS2 krever, hvilke frister som gjelder for bedrifter, og hva brudd kan føre til.
Hvem er omfattet av NIS2?
Om en bedrift faller inn under NIS2, avgjøres av tre kjennetegn: sektoren den er virksom i, størrelsen og — i noen tilfeller — hva slags tjeneste den leverer. Ingen myndighet gir deg beskjed om resultatet: Hver bedrift vurderer selv om den er omfattet, og registrerer seg deretter.
1. Sektoren
Direktivet nevner 18 sektorer i to vedlegg. Vedlegg I lister opp sektorene med høy kritikalitet:
- Energi
- Transport
- Bankvirksomhet
- Finansmarkedsinfrastruktur
- Helse
- Drikkevann
- Avløpsvann
- Digital infrastruktur — blant annet skytjenester og datasentertjenester, DNS-tjenester og tillitstjenester
- Forvaltning av IKT-tjenester (B2B) — leverandører av administrerte tjenester og administrerte sikkerhetstjenester (Managed Service Provider, Managed Security Service Provider)
- Offentlig forvaltning
- Romvirksomhet
Vedlegg II nevner de andre kritiske sektorene:
- Post- og budtjenester
- Avfallshåndtering
- Produksjon, fremstilling og distribusjon av kjemikalier
- Produksjon, foredling og distribusjon av næringsmidler
- Industriproduksjon — medisinsk utstyr, datamaskiner, elektroniske og optiske produkter, elektrisk utstyr, maskiner, motorvogner og andre transportmidler
- Tilbydere av digitale tjenester — nettbaserte markedsplasser, nettbaserte søkemotorer og plattformer for sosiale nettverkstjenester
- Forskning
Avgjørende er ikke bransjen en bedrift selv regner seg til, men virksomhetstypen som er beskrevet i vedleggene — i tysk rett i vedlegg 1 og 2 til BSIG. Forretningsaktiviteter som er ubetydelige sett opp mot bedriftens samlede aktivitet, kan etter § 28 BSIG holdes utenfor ved innplasseringen.
2. Størrelsen
Omfattet er i utgangspunktet mellomstore og store bedrifter. Tersklene kommer fra EUs SMB-anbefaling (2003/361/EF):
| Kriterium | Mellomstor bedrift | Stor bedrift |
|---|---|---|
| Ansatte | minst 50 | minst 250 |
| eller finansielle nøkkeltall | årsomsetning og årlig balansesum på over 10 millioner euro hver | årsomsetning over 50 millioner euro og årlig balansesum over 43 millioner euro |
Det holder å nå én av de to tersklene: antall ansatte eller de finansielle nøkkeltallene. I konsern regnes tallene fra partnerforetak og tilknyttede foretak i utgangspunktet med; den tyske BSIG åpner for et unntak fra dette når bedriften drifter IT-systemene sine uavhengig av konsernet.
3. Vesentlig eller viktig?
Av sektor og størrelse følger kategorien. Direktivet skiller mellom vesentlige og viktige virksomheter; den tyske BSIG kaller de vesentlige «besonders wichtige Einrichtungen» (særlig viktige virksomheter).
| Kriterium | Vesentlige virksomheter | Viktige virksomheter |
|---|---|---|
| I den tyske BSIG | «besonders wichtige Einrichtungen» (særlig viktige virksomheter) | «wichtige Einrichtungen» (viktige virksomheter) |
| Hvem | store bedrifter fra sektorene i vedlegg I; i tillegg enkelte virksomhetstyper uavhengig av størrelse | mellomstore bedrifter fra vedlegg I; mellomstore og store bedrifter fra vedlegg II |
| Tilsyn | på forhånd og i etterkant — også uten foranledning, for eksempel gjennom revisjoner og stedlige tilsyn | i etterkant — når det foreligger indikasjoner på et brudd |
| Overtredelsesgebyr inntil | 10 millioner euro eller 2 % av den globale årsomsetningen | 7 millioner euro eller 1,4 % av den globale årsomsetningen |
Selve pliktene — risikostyring, varsling, registrering — er i hovedsak de samme for begge kategoriene. Forskjellen ligger i tilsynet og i størrelsen på overtredelsesgebyrene.
4. Uavhengig av størrelse
Noen virksomheter faller inn under NIS2 selv om de ikke når tersklene:
- tilbydere av offentlige elektroniske kommunikasjonsnett eller offentlig tilgjengelige elektroniske kommunikasjonstjenester
- tilbydere av tillitstjenester
- registerenheter for toppdomener (TLD), leverandører av DNS-tjenester og tilbydere av tjenester for registrering av domenenavn
- den eneste tilbyderen i en medlemsstat av en tjeneste som er nødvendig for kritiske samfunnsmessige eller økonomiske aktiviteter
- virksomheter der et bortfall kan få betydelige konsekvenser for offentlig orden, sikkerhet eller helse eller utløse en systemrisiko
- kritiske virksomheter etter direktiv (EU) 2022/2557 — i Tyskland «Betreiber kritischer Anlagen» (operatører av kritiske anlegg)
- virksomheter i offentlig forvaltning, avhengig av nasjonal rett
Ikke omfattet — men kravene kommer likevel
Også den som ikke oppfyller noen av disse vilkårene, møter NIS2: som leverandør. Omfattede bedrifter må sørge for sikkerheten i leverandørkjeden sin og fører kravene videre til tjenesteleverandørene sine i kontrakter, spørreskjemaer og revisjoner. For IT-tjenesteleverandører, programvareprodusenter og underleverandører lønner det seg derfor å kunne dokumentere egne sikkerhetstiltak før den første kunden spør etter dem.
Vurdering av virkeområdet i fire trinn
- Kartlegg aktivitetene. Hvilke tjenester leverer bedriften, hvilke varer produserer den — og hvilke av dem svarer til en virksomhetstype i vedlegg I eller II?
- Fastsett størrelsen. Finn antall ansatte, årsomsetning og årlig balansesum etter SMB-anbefalingen, medregnet partnerforetak og tilknyttede foretak.
- Vurder særtilfellene. Gjelder en av reglene som er uavhengige av størrelse — eller går en særlov foran, for eksempel DORA for finansforetak?
- Dokumenter resultatet. Også resultatet «ikke omfattet» hører hjemme i dokumentasjonen, med begrunnelse og dato. Endrer størrelsen eller forretningsvirksomheten seg, gjentas vurderingen.
For den tyske rettslige rammen tilbyr BSI en egenvurdering på nett, på tysk: NIS-2-Betroffenheitsprüfung. Den gir en første pekepinn; resultatet er ikke rettslig bindende.
Hva krever NIS2?
NIS2-kravene kan deles i fire grupper. For hver gruppe er artikkelen i direktivet og paragrafen i den tyske BSIG oppgitt:
- Risikostyringstiltak (art. 21, § 30 BSIG): egnede og forholdsmessige tekniske, operative og organisatoriske tiltak — etter teknikkens stand, og det skal dokumenteres at de overholdes.
- Varslingsplikter (art. 23, § 32 BSIG): Betydelige sikkerhetshendelser skal varsles innen faste frister.
- Registrering (art. 3, § 33 BSIG): Omfattede virksomheter registrerer seg selv hos den kompetente myndigheten og holder opplysningene sine oppdatert.
- Ledelsens ansvar (art. 20, § 38 BSIG): Ledelsen gjennomfører tiltakene, overvåker gjennomføringen og deltar selv regelmessig i opplæring.
De ti risikostyringstiltakene
Art. 21 nr. 2 i direktivet nevner ti områder som tiltakene minst må omfatte:
- Retningslinjer for risikoanalyse og for sikkerhet i informasjonssystemer
- Håndtering av sikkerhetshendelser
- Opprettholdelse av driften — håndtering av sikkerhetskopier, gjenoppretting etter en nødssituasjon — og krisehåndtering
- Sikkerhet i leverandørkjeden, inkludert forholdet til direkte leverandører og tjenestetilbydere
- Sikkerhet ved anskaffelse, utvikling og vedlikehold av IT-systemer, inkludert håndtering og offentliggjøring av sårbarheter
- Retningslinjer og prosedyrer for å vurdere virkningen av tiltakene
- Grunnleggende cyberhygiene og opplæring i cybersikkerhet
- Retningslinjer og prosedyrer for bruk av kryptografi og, der det er hensiktsmessig, kryptering
- Personellsikkerhet, tilgangskontroll og forvaltning av aktiva
- Flerfaktorautentisering eller kontinuerlig autentisering, sikret tale-, video- og tekstkommunikasjon og, der det er hensiktsmessig, sikret nødkommunikasjon
Listen nevner temaer, ikke ferdige tiltak: Hva som er hensiktsmessig, avhenger av risikoen, av bedriftens størrelse og av de mulige følgene av en hendelse. For bestemte typer digitale virksomheter — for eksempel leverandører av skytjenester, datasentre og leverandører av administrerte tjenester — utdyper gjennomføringsforordning (EU) 2024/2690 kravene i detalj.
Den som allerede driver et ISMS etter ISO 27001, begynner ikke på null: Det som er dokumentert der, kan — så langt det passer innholdsmessig — brukes for de tilsvarende NIS2-kravene. Et sertifikat erstatter likevel ikke registreringen og varslingspliktene.
Varslingsfrister ved betydelige sikkerhetshendelser
- Innen 24 timer etter kjennskap: det tidlige varselet — i den tyske BSIG «frühe Erstmeldung» (tidlig førstevarsel).
- Innen 72 timer: varselet om sikkerhetshendelsen med en første vurdering av alvorlighetsgrad og konsekvenser.
- På anmodning fra myndigheten: mellomrapporter om status.
- Senest én måned etter varselet: sluttrapporten. Pågår hendelsen fortsatt, kommer det først en fremdriftsrapport i stedet.
Fristene løper fra det øyeblikket bedriften får kjennskap til hendelsen — også om natten og i helgen. Den som først i en alvorlig situasjon avklarer hvem som varsler og hvem som beslutter, har som regel allerede brukt opp de 24 timene.
Hvilke NIS2-frister gjelder for bedrifter?
Datoene i direktivet retter seg mot medlemsstatene, ikke mot bedriftene:
- 16. januar 2023: Direktivet trer i kraft.
- 17. oktober 2024: Frist for gjennomføring i nasjonal rett. Dagen etter oppheves det gamle NIS-direktivet (EU) 2016/1148.
- 17. april 2025: Medlemsstatene utarbeider en liste over vesentlige og viktige virksomheter og oppdaterer den minst annethvert år.
- 17. oktober 2027: Kommisjonen gjennomgår direktivet for første gang, deretter hver 36. måned.
For bedrifter er det den nasjonale loven som teller — og dagen den trer i kraft. Mange medlemsstater har ikke overholdt gjennomføringsfristen, og derfor varierer status fra land til land.
I Tyskland har den nye BSIG vært gjeldende siden 6. desember 2025; den har ingen generell overgangsfrist for pliktene. For registreringen hos BSI hadde omfattede virksomheter etter § 33 BSIG tre måneder på seg — denne fristen er utløpt. Den som er omfattet og ennå ikke registrert, bør gjøre det uten opphold. Den som senere faller inn under loven for første gang, fordi bedriften vokser eller et forretningsområde kommer til, har igjen tre måneder fra det tidspunktet.
NIS2-overtredelsesgebyr og ledelsens personlige ansvar
Brudd på pliktene om risikostyring og varsling kan bli dyrt. Direktivet angir øvre rammer som hver medlemsstat minst må gi hjemmel for:
- Vesentlige virksomheter: 10 millioner euro eller 2 % av den globale årsomsetningen i foregående år — det høyeste av beløpene gjelder.
- Viktige virksomheter: 7 millioner euro eller 1,4 % av den globale årsomsetningen.
Den tyske BSIG overtar disse beløpene i § 65; den omsetningsbaserte rammen gjelder der for bedrifter med mer enn 500 millioner euro i samlet omsetning. Også en forsømt registrering kan sanksjoneres — med inntil 500 000 euro.
Tyngre enn overtredelsesgebyret veier ofte det personlige ansvaret. Medlemmene av ledelsesorganene kan holdes ansvarlige for brudd; i Tyskland er de ansvarlige overfor bedriften sin etter selskapsrettens regler. Myndighetene kan dessuten pålegge at et brudd offentliggjøres. Som siste utvei — og bare for vesentlige virksomheter — åpner direktivet for at personer på ledelsesnivå midlertidig ikke får utøve funksjonen sin før mangelen er rettet.
Hvorfor det lønner seg å gjennomføre NIS2
NIS2 er lovgivning, men tiltakene den krever, er de samme som forhindrer et angrep eller begrenser følgene av det:
- Oppdage risikoer tidlig: Den som kjenner systemene, avhengighetene og sårbarhetene sine, handler før skaden oppstår.
- Opprettholde driften: Testede sikkerhetskopier, gjenopprettingsplaner og et innøvd kriseteam avgjør om en hendelse koster timer eller uker.
- Reagere raskere: Faste varslingsveier gir klarhet i en alvorlig situasjon — og varslene til myndighetene bidrar til at andre bedrifter kan advares i tide.
- Dokumentere tillit: Kunder og partnere ber om dokumentasjon. Den som kan legge den frem, blir værende i leverandørkjeden.
Gjennomføre NIS2 med Complaica
Complaica er NIS2-programvare — i realiteten ISMS-programvare som har med seg kravkatalogen for NIS2. Omfang, aktiva, krav, risikoer, tiltak, sikkerhetshendelser og bevis ligger i ett datasett; dashbord viser ledelsen hvor langt gjennomføringen er kommet, og hvor manglene ligger.
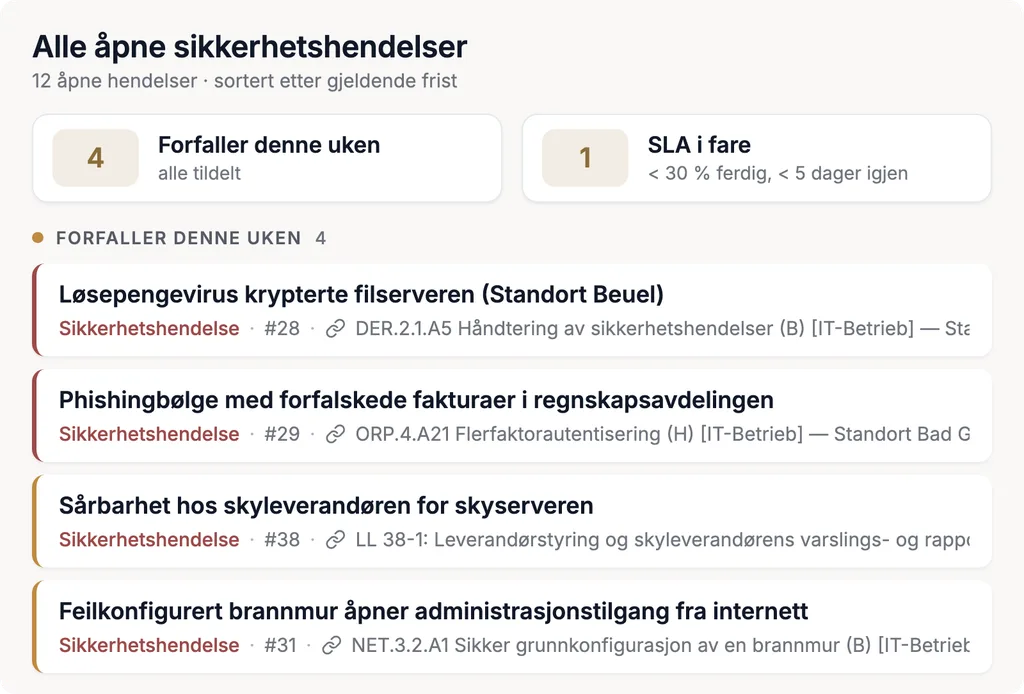
I tillegg kommer rådgivning, så langt du trenger det: fra vurderingen av virkeområdet via gap-analysen til den løpende dokumentasjonen. Om pliktene er oppfylt, vurderer til syvende og sist den kompetente myndigheten — Complaica holder bevisene for det klare.
Vil du vite om bedriften din er omfattet? Be om en gratis 20-minutters sjekk.
Konklusjon
Om NIS2 gjelder for en bedrift, avklares ut fra sektor, størrelse og særtilfeller — og den vurderingen tar ingen andre for den. Pliktene er i hovedsak de samme for vesentlige og viktige virksomheter: risikostyring, varsling, registrering og ledelsens ansvar. I Tyskland gjelder de allerede. Det fornuftige første skrittet er derfor en dokumentert vurdering av virkeområdet, det andre en gap-analyse mot de ti risikostyringstiltakene.
Hva synes du?
Skriv til oss — hvilken av disse er du?
Takk.
Vi svarer innen én virkedag.
Ikke sendt.
Det gikk ikke. Sjekk feltene eller send oss en e-post direkte.