NIS2 — qui est concerné et ce que la directive exige
Secteur, taille, cas particuliers : trois critères déterminent si une entreprise relève de la directive NIS2. Qui est concerné, quelles obligations en découlent, quels délais s’appliquent et ce que l’on risque en cas de violation.
La directive NIS2 — la directive (UE) 2022/2555 — a nettement élargi le cercle des entreprises qui doivent organiser leur cybersécurité de façon démontrable. La directive de 2016 qui l’a précédée s’appliquait aux opérateurs de services essentiels et à certains fournisseurs de services numériques ; NIS2 couvre 18 secteurs, du fournisseur d’énergie au constructeur de machines. En Allemagne, elle s’applique depuis le 6 décembre 2025, transposée dans la loi BSI (BSIG).
Presque tous les projets NIS2 commencent donc par la même question : sommes-nous concernés ? Cet article y répond d’abord — puis explique ce que NIS2 exige, quels délais s’appliquent aux entreprises et ce que l’on risque en cas de violation.
Qui est concerné par NIS2 ?
Trois critères déterminent si une entreprise relève de NIS2 : le secteur dans lequel elle exerce son activité, sa taille et — dans certains cas — la nature de son service. Aucune autorité ne vous communique le résultat : chaque entreprise vérifie elle-même si elle est concernée, puis s’enregistre.
1. Le secteur
La directive cite 18 secteurs dans deux annexes. L’annexe I énumère les secteurs hautement critiques :
- Énergie
- Transports
- Secteur bancaire
- Infrastructures des marchés financiers
- Santé
- Eau potable
- Eaux usées
- Infrastructure numérique — notamment les services d’informatique en nuage et de centres de données, les services DNS et les services de confiance
- Gestion des services TIC (interentreprises) — fournisseurs de services gérés et de services de sécurité gérés (Managed Service Provider, Managed Security Service Provider)
- Administration publique
- Espace
L’annexe II cite les autres secteurs critiques :
- Services postaux et d’expédition
- Gestion des déchets
- Fabrication, production et distribution de produits chimiques
- Production, transformation et distribution des denrées alimentaires
- Fabrication — dispositifs médicaux, produits informatiques, électroniques et optiques, équipements électriques, machines et équipements, véhicules automobiles et autres matériels de transport
- Fournisseurs numériques — places de marché en ligne, moteurs de recherche en ligne et plateformes de services de réseaux sociaux
- Recherche
Ce qui compte, ce n’est pas la branche à laquelle une entreprise estime appartenir, mais le type d’entité décrit dans les annexes — en droit allemand, dans les annexes 1 et 2 de la BSIG. Les activités qui sont négligeables au regard de l’ensemble de l’activité peuvent, selon le § 28 BSIG, ne pas être prises en compte lors du rattachement à un type d’entité.
2. La taille
Sont visées, en principe, les moyennes et les grandes entreprises. Les seuils proviennent de la recommandation de l’UE concernant les PME (2003/361/CE) :
| Critère | Moyenne entreprise | Grande entreprise |
|---|---|---|
| Salariés | au moins 50 | au moins 250 |
| ou indicateurs financiers | chiffre d’affaires annuel et total du bilan annuel supérieurs chacun à 10 millions d’euros | chiffre d’affaires annuel supérieur à 50 millions d’euros et total du bilan annuel supérieur à 43 millions d’euros |
Il suffit d’atteindre l’un des deux seuils : le nombre de salariés ou les indicateurs financiers. Dans les groupes d’entreprises, les chiffres des entreprises partenaires et des entreprises liées sont en principe pris en compte ; la BSIG allemande admet une exception lorsque l’entreprise exploite ses systèmes informatiques indépendamment du groupe.
3. Essentielle ou importante ?
La catégorie découle du secteur et de la taille. La directive distingue les entités essentielles et les entités importantes ; la BSIG allemande appelle les entités essentielles « besonders wichtige Einrichtungen » (entités particulièrement importantes).
| Critère | Entités essentielles | Entités importantes |
|---|---|---|
| Dans la BSIG allemande | « besonders wichtige Einrichtungen » (entités particulièrement importantes) | « wichtige Einrichtungen » (entités importantes) |
| Qui | les grandes entreprises des secteurs de l’annexe I ; en outre, certains types d’entités quelle que soit leur taille | les moyennes entreprises de l’annexe I ; les moyennes et les grandes entreprises de l’annexe II |
| Supervision | ex ante et ex post — y compris sans motif particulier, par exemple par des audits et des inspections sur place | ex post — lorsque des éléments indiquent une violation |
| Amende jusqu’à | 10 millions d’euros ou 2 % du chiffre d’affaires annuel mondial | 7 millions d’euros ou 1,4 % du chiffre d’affaires annuel mondial |
Les obligations elles-mêmes — gestion des risques, notification, enregistrement — sont pour l’essentiel les mêmes pour les deux catégories. La différence tient à la supervision et au montant des amendes.
4. Quelle que soit la taille
Certaines entités relèvent de NIS2 même si elles n’atteignent pas les seuils :
- les fournisseurs de réseaux de communications électroniques publics ou de services de communications électroniques accessibles au public
- les prestataires de services de confiance
- les registres des noms de domaine de premier niveau, les fournisseurs de services DNS et les entités fournissant des services d’enregistrement de noms de domaine
- le seul prestataire, dans un État membre, d’un service qui est essentiel au maintien d’activités sociétales ou économiques critiques
- les entités dont la défaillance pourrait avoir un impact important sur la sécurité publique, la sûreté publique ou la santé publique, ou induire un risque systémique
- les entités critiques au sens de la directive (UE) 2022/2557 — en Allemagne, les « Betreiber kritischer Anlagen » (exploitants d’installations critiques)
- les entités de l’administration publique, selon le droit national
Non concerné — et pourtant sollicité
Même une entreprise qui ne remplit aucune de ces conditions a affaire à NIS2 : en tant que fournisseur. Les entreprises concernées doivent garantir la sécurité de leur chaîne d’approvisionnement et répercutent les exigences sur leurs prestataires, dans les contrats, les questionnaires et les audits. Pour les prestataires informatiques, les éditeurs de logiciels et les sous-traitants, il vaut donc la peine de pouvoir justifier de leurs propres mesures de sécurité avant que le premier client ne le demande.
Vérifier l’applicabilité en quatre étapes
- Recenser les activités. Quels services l’entreprise fournit-elle, quels biens produit-elle — et lesquels correspondent à un type d’entité de l’annexe I ou II ?
- Déterminer la taille. Établir le nombre de salariés, le chiffre d’affaires annuel et le total du bilan annuel selon la recommandation concernant les PME, y compris pour les entreprises partenaires et les entreprises liées.
- Examiner les cas particuliers. L’une des règles indépendantes de la taille s’applique-t-elle — ou une législation sectorielle prévaut-elle, par exemple DORA pour les entités financières ?
- Documenter le résultat. Le résultat « non concerné » a lui aussi sa place dans le dossier, avec sa justification et sa date. Si la taille ou l’activité change, la vérification est refaite.
Pour le cadre juridique allemand, le BSI propose en ligne, en langue allemande, une vérification de l’applicabilité : la NIS-2-Betroffenheitsprüfung. Elle donne une première orientation ; son résultat n’est pas juridiquement contraignant.
Qu’exige NIS2 ?
Les exigences de NIS2 se rangent en quatre groupes. Sont indiqués à chaque fois l’article de la directive et le paragraphe de la BSIG allemande :
- Mesures de gestion des risques (art. 21, § 30 BSIG) : des mesures techniques, opérationnelles et organisationnelles appropriées et proportionnées — conformes à l’état de l’art, et dont le respect doit être documenté.
- Obligations de notification (art. 23, § 32 BSIG) : les incidents de sécurité importants doivent être notifiés dans des délais fixes.
- Enregistrement (art. 3, § 33 BSIG) : les entités concernées s’enregistrent elles-mêmes auprès de l’autorité compétente et tiennent leurs informations à jour.
- Responsabilité de la direction (art. 20, § 38 BSIG) : la direction met en œuvre les mesures, supervise leur mise en œuvre et suit elle-même régulièrement des formations.
Les dix mesures de gestion des risques
L’art. 21, paragraphe 2, de la directive cite dix domaines que les mesures doivent au moins couvrir :
- Politiques relatives à l’analyse des risques et à la sécurité des systèmes d’information
- Gestion des incidents
- Continuité des activités — gestion des sauvegardes, reprise des activités — et gestion des crises
- Sécurité de la chaîne d’approvisionnement, y compris les relations avec les fournisseurs et prestataires de services directs
- Sécurité de l’acquisition, du développement et de la maintenance des systèmes d’information, y compris le traitement et la divulgation des vulnérabilités
- Politiques et procédures pour évaluer l’efficacité des mesures
- Pratiques de base en matière de cyberhygiène et formation à la cybersécurité
- Politiques et procédures relatives à l’utilisation de la cryptographie et, le cas échéant, du chiffrement
- Sécurité des ressources humaines, contrôle d’accès et gestion des actifs
- Authentification à plusieurs facteurs ou authentification continue, communications vocales, vidéo et textuelles sécurisées et, le cas échéant, systèmes sécurisés de communication d’urgence
La liste cite des thèmes, non des mesures toutes faites : ce qui est approprié dépend du risque, de la taille de l’entreprise et des conséquences possibles d’un incident. Pour certains types d’entités numériques — par exemple les fournisseurs de services d’informatique en nuage, les centres de données et les fournisseurs de services gérés — le règlement d’exécution (UE) 2024/2690 détaille les exigences.
Une entreprise qui exploite déjà un ISMS selon ISO 27001 ne part pas de zéro : ce qui y est documenté peut — dans la mesure où cela convient sur le fond — être utilisé pour les exigences correspondantes de NIS2. Un certificat ne remplace toutefois ni l’enregistrement ni les obligations de notification.
Délais de notification des incidents de sécurité importants
- Dans les 24 heures après avoir eu connaissance de l’incident : l’alerte précoce — dans la BSIG allemande, la « frühe Erstmeldung » (première notification précoce).
- Dans les 72 heures : la notification d’incident, avec une évaluation initiale de la gravité et de l’impact.
- À la demande de l’autorité : des rapports intermédiaires sur l’état de la situation.
- Au plus tard un mois après la notification : le rapport final. Si l’incident est encore en cours, un rapport d’avancement le remplace dans un premier temps.
Les délais courent à partir du moment où l’entreprise a connaissance de l’incident — y compris la nuit et le week-end. L’entreprise qui attend le jour de l’incident pour établir qui notifie et qui décide a, en règle générale, déjà épuisé les 24 heures.
Quels délais NIS2 s’appliquent aux entreprises ?
Les échéances de la directive s’adressent aux États membres, non aux entreprises :
- 16 janvier 2023 : la directive entre en vigueur.
- 17 octobre 2024 : date limite de transposition en droit national. Le lendemain, l’ancienne directive NIS (UE) 2016/1148 est abrogée.
- 17 avril 2025 : les États membres établissent une liste des entités essentielles et importantes et la mettent à jour au moins tous les deux ans.
- 17 octobre 2027 : la Commission réexamine la directive pour la première fois, puis tous les 36 mois.
Pour les entreprises, c’est la loi nationale qui compte — et le jour de son entrée en vigueur. De nombreux États membres n’ont pas respecté le délai de transposition ; la situation diffère donc d’un pays à l’autre.
En Allemagne, la nouvelle BSIG s’applique depuis le 6 décembre 2025 ; elle ne prévoit pas de période transitoire générale pour les obligations. Pour s’enregistrer auprès du BSI, les entités concernées disposaient de trois mois selon le § 33 BSIG — ce délai a expiré. Une entreprise concernée qui n’est pas encore enregistrée devrait y remédier sans tarder. Celle qui ne relève de la loi que plus tard, parce qu’elle grandit ou qu’un domaine d’activité s’y ajoute, dispose à nouveau de trois mois à compter de ce moment.
Amendes NIS2 et responsabilité de la direction
Les violations des obligations de gestion des risques et de notification peuvent coûter cher. La directive fixe des montants maximaux que chaque État membre doit au moins prévoir :
- Entités essentielles : 10 millions d’euros ou 2 % du chiffre d’affaires annuel mondial de l’exercice précédent — le montant le plus élevé étant retenu.
- Entités importantes : 7 millions d’euros ou 1,4 % du chiffre d’affaires annuel mondial.
La BSIG allemande reprend ces montants dans son § 65 ; le plafond fondé sur le chiffre d’affaires y vaut pour les entreprises dont le chiffre d’affaires total dépasse 500 millions d’euros. Un enregistrement omis peut lui aussi être sanctionné — jusqu’à 500 000 euros.
La responsabilité personnelle pèse souvent plus lourd que l’amende. Les membres des organes de direction peuvent être tenus responsables des violations ; en Allemagne, ils répondent envers leur entreprise selon les règles du droit des sociétés. Les autorités peuvent en outre ordonner qu’une violation soit rendue publique. En dernier recours — et uniquement pour les entités essentielles — la directive prévoit que des personnes exerçant des responsabilités dirigeantes se voient interdire temporairement d’exercer leurs fonctions, jusqu’à ce qu’il soit remédié au manquement.
Pourquoi la mise en œuvre de NIS2 en vaut la peine
NIS2 est un texte de loi, mais les mesures qu’il exige sont celles-là mêmes qui empêchent une attaque ou en limitent les conséquences :
- Détecter les risques tôt : l’entreprise qui connaît ses systèmes, ses dépendances et ses vulnérabilités agit avant qu’un dommage ne survienne.
- Maintenir l’activité : des sauvegardes testées, des plans de reprise et une cellule de crise entraînée décident si un incident coûte des heures ou des semaines.
- Réagir plus vite : des voies de notification fixes apportent de la clarté le jour de l’incident — et les notifications aux autorités aident à avertir à temps d’autres entreprises.
- Étayer la confiance : clients et partenaires demandent des preuves. L’entreprise qui peut les présenter reste dans la chaîne d’approvisionnement.
Mettre en œuvre NIS2 avec Complaica
Complaica est un logiciel NIS2 — sur le fond, un logiciel ISMS livré avec le catalogue d’exigences de NIS2. Périmètre, actifs, exigences, risques, actions, incidents de sécurité et preuves se trouvent dans un seul jeu de données ; des tableaux de bord montrent à la direction où en est la mise en œuvre et où se trouvent les écarts.
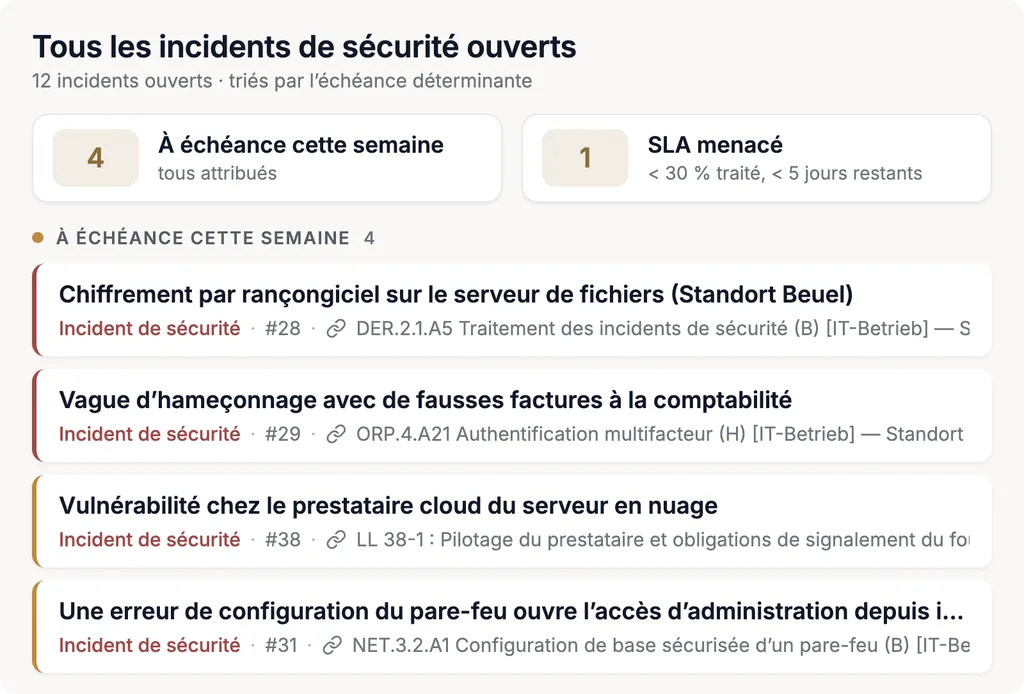
S’y ajoute le conseil, dans la mesure dont vous avez besoin : de la vérification de l’applicabilité à la preuve continue, en passant par l’analyse d’écarts. C’est l’autorité compétente qui apprécie, en fin de compte, si les obligations sont remplies — Complaica tient les preuves correspondantes à disposition.
Vous souhaitez savoir si votre entreprise est concernée ? Demandez un checkup gratuit de 20 minutes.
Conclusion
Le secteur, la taille et les cas particuliers déterminent si NIS2 s’applique à une entreprise — et cette vérification, personne ne la fait à sa place. Les obligations sont pour l’essentiel les mêmes pour les entités essentielles et importantes : gestion des risques, notification, enregistrement et responsabilité de la direction. En Allemagne, elles s’appliquent déjà. La première étape judicieuse est donc une vérification de l’applicabilité documentée, la seconde une analyse d’écarts au regard des dix mesures de gestion des risques.
Qu’en pensez-vous ?
Écrivez-nous — laquelle de ces propositions est la vôtre ?
Merci.
Nous vous répondons sous un jour ouvré.
Non envoyé.
Cela n’a pas fonctionné. Vérifiez les champs ou écrivez-nous directement.